






Regular Expression DoS (ReDoS) er en økende risiko innen moderne applikasjonssikkerhetEtter hvert som flere team er avhengige av inputvalidering og mønstermatching, kan en dårlig utformet regex introdusere ytelsessårbarheter som angripere kan utnytte for å bremse tjenester eller forårsake driftsavbrudd. Faktisk, OWASP beskriver ReDoS som et tjenestenektangrep som utnytter det faktum at mange regex-implementeringer kan bli ekstremt trege, noen ganger med kjøretid som vokser eksponentielt med inputstørrelsen.
Samtidig er ReDoS-angrep spesielt farlige i skybaserte og CI/CD-drevne miljøer, der én sårbar regex i et API, en gateway eller en autentiseringsflyt kan påvirke tilgjengeligheten i stor skala. Av denne grunn bør team behandle ReDoS som en reell tilgjengelighetsrisiko, ikke bare et nisjeeksempel.
Enda viktigere er det at disse sårbarhetene ofte forblir uoppdaget under utvikling, siden tradisjonelle tilnærminger fokuserer på syntaks snarere enn utførelsesatferd. Som et resultat kan ineffektive regex-mønstre lett nå produksjon uten å utløse noen varsler.
Det er her moderne AppSec-plattformer som Xygeni kommer inn i bildet. Ved å bygge inn sikkerhetskontroller direkte i utviklingsarbeidsflyter, bidrar de til å avdekke disse problemene tidligere og prioritere risikoene som faktisk er oppnåelige og har en innvirkning, i stedet for bare å generere mer støy.
Hva er ReDoS (Regular Expression DoS)?
ReDoS (Regular Expression Denial of Service) er et sikkerhetsproblem som oppstår når et regex-mønster forårsaker overdreven tilbakesporing, noe som fører til eksponentiell utførelsestid.
Enkelt sagt kan ondsinnet inndata tvinge applikasjonen din til å bruke ekstremt mye tid på å evaluere en regex, noe som blokkerer systemet og forringer ytelsen.
For eksempel mønstre med nestede kvantifikatorer som:
(a+)+
kan bli svært ineffektive når man behandler visse inndata, spesielt når de er laget med vilje av en angriper.
Selv om dette kan virke som et kanttilfelle, er det overraskende vanlig i virkelige applikasjoner, spesielt innen valideringslogikk, skjemainndata og API-forespørselshåndtering.
Hvordan ReDoS-angrep fungerer
Et ReDoS-angrep trenger ikke avansert utnyttelse. I stedet misbruker det forutsigbar regex-motoroppførsel.
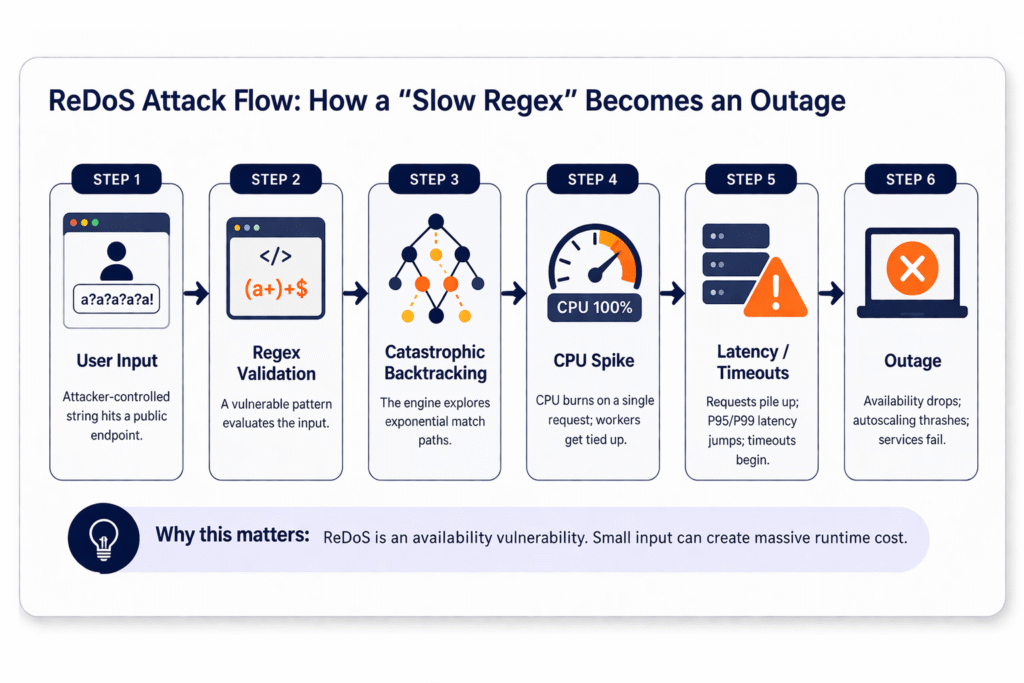
Katastrofal tilbakegang
Angriperen retter seg mot en regex som kan ta flere samsvarende stier. Deretter gir de inndata som tvinger motoren til å utforske de fleste eller alle stiene.
Inndata laget av angripere
Angripere sender vanligvis:
- Lange strenger med gjentatte tegn.
- Inndata som nesten samsvarer, men som så feiler på slutten.
- Nyttelaster som konsentrerer seg om den mest tvetydige delen av mønsteret.
Ytelsesforringelse
Fordi hver forespørsel kan bruke CPU, stables effekten raskt:
- Høyere latens på tvers av endepunkter.
- Utmattelse av trådpool.
- Hendelsesløkken stopper i enkelttrådede kjøretider.
Disse angrepene krever ikke komplekse utnyttelser. I stedet utnytter de ineffektiv mønstergjenkjenning, noe som gjør dem vanskelige å oppdage hvis verktøyet ditt bare sjekker syntaks eller kjente CVE-er.
Virkelig innvirkning av ReDoS-sårbarheter
ReDoS treffer «A»-en i CIA-triaden: tilgjengelighet. Det kan se ut som et stabilitetsproblem, ikke en sikkerhetshendelse, helt til man kobler punktene sammen.
API-nedbremsing
Et enkelt endepunkt som bruker en sårbar regex kan øke CPU-belastningen under validering av inndata, ruting av forespørsler eller autentiseringskontroller.
Tjenesteavbrudd
Under belastning kan et ReDoS-hotspot føre til at poder starter på nytt, forringe autoskalering og utløse kaskadefeil.
Ressursutmattelse
ReDoS kan forbruke:
- CPU på appnoder.
- Minne på grunn av tilbakesporingstilstand.
- Arbeidstråder som blokkerer andre forespørsler.
Fordi ReDoS fokuserer på ytelse snarere enn dataeksponering, undervurderer mange team effekten. Tilgjengelighet er imidlertid en sentral del av applikasjonssikkerhet, og forstyrrelser kan raskt føre til forretningsrisiko.
Å bryte endringer er det virkelige tillitsproblemet
Når utviklere sier at de ikke stoler på autofix, mener de ofte én veldig spesifikk ting: de stoler ikke på at den ikke ødelegger noe.
Det tillitsproblemet er mest synlig i avhengighetsutbedring.
En sårbar pakke kan ha en oppdatert versjon tilgjengelig, men det betyr ikke at oppgraderingen er trygg. Den oppdaterte utgivelsen kan fjerne en metode applikasjonen din bruker. Den kan gi nytt navn til et API. Den kan stramme inn en typekontrakt. Den kan endre atferd på en måte som består enhetstester, men forårsaker produksjonsregresjoner. I mange team er den faktiske kostnaden for utbedring ikke å bruke oppdateringen. Det er å undersøke eksplosjonsradiusen.
Tenk deg et enkelt eksempel i Java. En kodebase er avhengig av et bibliotek der en vanlig metode finnes i versjon 1.x, men er fjernet i versjon 2.x.
ReDoS-angrep og sikkerhetshendelser i den virkelige verden
ReDoS er ikke bare en teoretisk sårbarhet. Den har blitt utnyttet i virkelige applikasjoner, og har påvirket mye brukte biblioteker og produksjonssystemer.
Her er noen bemerkelsesverdige eksempler som fremhever virkningen av ineffektive regex-mønstre:
Moment.js ReDoS-sårbarhet
En av de mest kjente ReDoS-sårbarhetene som er berørt Moment.js, et mye brukt JavaScript-datobibliotek.
- Et dårlig utformet regex-mønster forårsaket overdreven tilbakesporing
- Angripere kan utløse høy CPU-bruk med håndlaget input
- Applikasjoner som bruker Moment.js ble sårbare for tjenestenekthetstilstander
Denne saken demonstrerte hvordan selv pålitelige biblioteker kan introdusere ytelsesbaserte sårbarheter i tusenvis av applikasjoner.
Node.js Validator-bibliotek (validator.js)
Et annet eksempel involvert validator.js, som vanligvis brukes til validering av inndata.
- Enkelte valideringsfunksjoner var avhengige av ineffektiv regex
- Ondsinnet inndata kan forsinke utførelsen betydelig
- Dette påvirket API-er og backend-tjenester som er avhengige av validering av brukerinndata
Fordi validator.js er mye brukt, spredte effekten seg på tvers av flere applikasjoner og tjenester.
Cloudflare-avbrudd (Regex-basert feil)
En høyprofilert hendelse involvert CloudFlare, hvor et feilaktig regex-mønster forårsaket et større driftsavbrudd.
- En regex distribuert i produksjon utløste overdreven CPU-bruk
- Systemer reagerte ikke lenger globalt
- Store deler av internett ble midlertidig påvirket
Selv om det ikke er et ondsinnet angrep, viser denne hendelsen tydelig hvordan ineffektivitet i regex kan ha konsekvenser i stor skala i den virkelige verden.
Hvorfor tradisjonelle sikkerhetsverktøy går glipp av ReDoS
Dette er konverteringsdelen fordi den forklarer gapet de fleste team føler: skannere kjører, dashboards fyll, og ReDoS glir fortsatt gjennom.
Statiske verktøy fokuserer på syntaks
Mange skannere kan flagge «farlige regex-mønstre», men de mangler ofte tillit til om mønsteret virkelig kan utnyttes i din kontekst.
Ingen utførelseskontekst
ReDoS handler om kjøretidsatferd. OWASP bemerker at mange regex-implementeringer kan nå ekstreme situasjoner og jobbe veldig sakte, noen ganger eksponentielt relatert til inputstørrelse.
Hvis et verktøy aldri resonnerer om inputform, samsvarsfeilforhold eller utførelsesstier, vil det bomme på risikoen eller drukne deg i falske positiver.
Ingen utnyttbarhetsanalyse
En regex kan være «teoretisk risikabel», men uoppnåelig i praksis. Omvendt kan en «liten» validator i et offentlig endepunkt være en reell hendelse. Uten kontekst ignorerer teamene enten varsler eller overfikser.
Tradisjonelle skannere klarer ofte ikke å oppdage ReDoS fordi de ikke evaluerer hvordan regex oppfører seg under kjøretid eller under skadelige inputforhold. Det er her plattformer som Xygeni utgjør en forskjell ved å kombinere analyse med kontekstuell risikovurdering, som hjelper team med å forstå om en svakhet faktisk er oppnåelig og har betydning.
Slik oppdager du ReDoS-sårbarheter
Du kan oppdage ReDoS med en blanding av designdisiplin og testing. I tillegg ønsker du sjekker som kjører kontinuerlig, ikke bare under en sikkerhetsgjennomgang.
Sikker regex-design
Start med mønstre som minimerer tvetydighet. Unngå nestede kvantifikatorer og overlappende alternativer.
Fuzzing og testing
Test regex-mønstre med:
- Veldig lange innspill.
- Nesten-ulykkesinnganger som feiler sent.
- Gjentatte tokens designet for å utløse tilbakesporing.
Statisk analyse
Bruk analyser som flagger kjente risikable konstruksjoner og mønstre i samsvar med CWE-1333.
Kjøretidsvalidering
Bruk grenser for inndatalengde og tidsavbrudd rundt regex-evaluering når det er mulig. OWASPs veiledning for inputvalideringe advarer eksplisitt om ReDoS og fremhever viktigheten av å definere minimum og maksimum inngangslengde.
Avanserte AppSec-løsninger som Xygeni går utover mønsterdeteksjon ved å analysere kode i arbeidsflytkontekst og hjelpe team med å fokusere på problemene som mest sannsynlig vil ha betydning i reelle scenarier, noe som reduserer falske positiver og fremskynder utbedring.
Slik forhindrer du ReDoS-angrep
Forebygging er en kombinasjon av tryggere mønstre, tryggere inndata og tryggere valg under kjøretid.
Unngå nestede kvantifikatorer
Nestet repetisjon skaper ofte de verste tilbakesporingseksplosjonene.
Begrens inndatastørrelse
Dette er den enkleste og mest pålitelige avbøtningen. Angi maksimale lengdegrenser for inndata som går gjennom regex-validering. OWASP fremhever lengdegrenser som en viktig del av sikker inndatavalidering.
Bruk sikre regex-motorer der det er mulig
Når du kan velge motor, foretrekk en som er konstruert for å unngå katastrofal baksporing. Googles RE2 er posisjonert som et trygt alternativ til å gå tilbake til regex-motorer.
Valider inndata med lagdelte kontroller
Ikke stol på én enkelt regex for all validering. Kombiner:
- tillatelseslister for karakterer,
- strenge lengdekontroller,
- og enklere mønstre per felt.
Å forhindre ReDoS krever sikre kodepraksiser og kontinuerlig validering gjennom hele utviklingssyklusen, spesielt etter hvert som applikasjoner skaleres og avhengigheter vokser.
Hvordan Xygeni hjelper med å oppdage og forhindre ReDoS
Xygeni hjelper DevSecOps-team med å oppdage og forhindre ReDoS-sårbarheter ved å kombinere flere analyselag.
Nøkkelfunksjoner inkluderer:
- Deteksjon av sårbare regex-mønstre under utvikling
- Analyse av dataflyter og utførelsesbaner
- Identifisering av utnyttbare sårbarheter, ikke bare teoretiske
- Integrasjon i CI/CD pipelines for kontinuerlig skanning
- Handlingsrettet utbedringsveiledning for utviklere
I stedet for å overvelde team med varsler, prioriterer Xygeni sårbarheter som faktisk er tilgjengelige og virkningsfull.
Dette gjør at teamene kan fikse reelle problemer raskere, uten å bremse utviklingen.
Beste praksis for DevSecOps-team
Shift-venstre-sikkerhet
Gjør ReDoS-sjekker til en del av samme rutine som kodegjennomgang og enhetstester.
Automatiser skanning
Kjør kontroller på hver pull request så regex-risiko venter ikke på periodiske gjennomganger.
Overvåk avhengigheter
Regex-sårbarheter dukker også opp i avhengigheter og biblioteker for input-parsing, så hold avhengighetshygienen streng.
Valider inndata kontinuerlig
Bruk lengdegrenser og inndataregler i kantene, og valider deretter på nytt inne i kritiske tjenester.
Ved å bygge sikkerhet direkte inn i utviklingsarbeidsflyter, kan team forhindre ytelsesbaserte sårbarheter som ReDoS før de når produksjon.
ReDoS-forebygging starter med skyggefri synlighet
ReDoS blir ofte oversett, men det kan ha en betydelig innvirkning på applikasjonsytelse og tilgjengelighet. OWASP fremstiller ReDoS som en tjenestenektrisiko forankret i ekstrem regex-kjøretidsatferd.
Det betyr at du trenger mer enn grunnleggende skanning. Du trenger kontekst, prioritering og automatisering.
Hvis du behandler regex som kode som kan feile under angriperkontrollert input, vil du fange opp ReDoS tidligere og sende tryggere systemer. Med Xygeni kan team redusere støy, prioritere reell risiko og styrke AppSec-kontrollene inni. CI/CD arbeidsflyt.
Konklusjon
ReDoS-sårbarheter er enkle å introdusere og vanskelige å oppdage uten riktig kontekst.
Mens tradisjonelle verktøy fokuserer på å identifisere problemer, krever moderne AppSec forståelse av hvilke sårbarheter som faktisk betyr noe.
Derfor, for å ligge i forkant, trenger team synlighet, prioritering og automatisering som jobber sammen gjennom hele utviklingssyklusen.
Det er her Xygeni utgjør en forskjell. Ved å fokusere på utnyttbare risikoer hjelper det team med å oppdage problemer tidligere, redusere støy og sikre applikasjoner fra utvikling til utrulling.
Til syvende og sist betyr det å bygge sikker programvare i dag å gå utover skanning og ta i bruk en kontekstuell sanntidstilnærming til sikkerhet.
Begynn å bygge sikre og robuste applikasjoner med sanntidsdeteksjon og kontekstuell sikkerhet.
Ofte stilte spørsmål (FAQ)
Hva er et ReDoS-angrep?
Et ReDoS-angrep (Regular Expression Denial of Service) er en type sårbarhet der ineffektive regex-mønstre kan utnyttes til å forårsake for lang behandlingstid, noe som fører til ytelsesforringelse eller applikasjonskrasj.
Hvorfor er ReDoS farlig i moderne applikasjoner?
ReDoS-angrep kan påvirke applikasjonstilgjengeligheten ved å bruke CPU-ressurser og redusere hastigheten på tjenester. I skybaserte miljøer kan dette raskt eskalere til systemomfattende ytelsesproblemer.
Hvordan kan utviklere forhindre ReDoS-sårbarheter?
Utviklere kan forhindre ReDoS ved å unngå komplekse regex-mønstre, begrense inputstørrelsen, bruke sikre regex-motorer og integrere sikkerhetskontroller i CI/CD pipelines.
Kan tradisjonelle sikkerhetsverktøy oppdage ReDoS?
De fleste tradisjonelle verktøy sliter med å oppdage ReDoS fordi de ikke analyserer kjøretidsatferd eller utnyttbarhet. Avanserte AppSec-løsninger gir bedre deteksjon ved å evaluere hvordan kode kjøres i reelle scenarier.
Hvordan bidrar Xygeni til å forhindre ReDoS-angrep?
Xygeni oppdager sårbare regex-mønstre, analyserer utførelsesbaner og prioriterer utnyttbare risikoer. Det integreres i CI/CD pipelines og gir handlingsrettet veiledning om utbedring til utviklere.

om forfatteren
Medstifter og CTO
Fatima Said spesialiserer seg på utviklerorientert innhold for AppSec, DevSecOps og software supply chain securityHun gjør komplekse sikkerhetssignaler om til tydelig, handlingsrettet veiledning som hjelper team med å prioritere raskere, redusere støy og sende tryggere kode.
