






Sikkerheten til dine åpne kildekode-komponenter er like viktig som din egen kildekode. Derfor er samtaler rundt programvarekomposisjonsanalyse (SCA) og programvareliste (SBOM) får stadig større oppmerksomhet på tvers av DevOps- og AppSec-team. Selv om de ofte nevnes sammen, sca vs. sbom Sammenligning handler ikke om å velge den ene fremfor den andre. I stedet tjener de forskjellige, men komplementære formål i software supply chain security.
Dette innlegget forklarer forskjellen mellom sbom vs. sca, viser hvordan de fungerer sammen, og hjelper deg med å bestemme hvordan du implementerer begge effektivt. Du vil også se hvordan verktøy som Xygeni forenkler samsvar og automatisering gjennom sca-basert sbom generasjon.
Xygeni-ordliste
Hva er SCA?
Analyse av programvarekomposisjon (SCA) er en sentral AppSec-praksis som kontinuerlig skanner applikasjonene dine for tredjeparts- og åpen kildekode-komponenter.
Nærmere bestemt, SCA hjelper deg:
- Oppdag sårbarheter i avhengigheter
- Identifiser risikable lisenser
- Evaluer utnyttbarhet og tilgjengelighet
- Automatiser utbedring med tryggere oppdateringsalternativer
I tillegg en solid SCA verktøyet integreres direkte i DevOps-systemet ditt pipelineFor eksempel kan den skanne pull requests, løp inn CI/CD jobber, og varsle utviklere før sårbar kode når produksjon. Som et resultat, sca og sbom praksiser sammen bidrar til å forhindre trusler i forsyningskjeden fra starten av.
Xygeni-ordliste
Hva er SBOM?
En programvareliste (SBOM) er en strukturert, maskinlesbar liste over alle komponenter, både åpen kildekode og proprietære, i applikasjonen din
Det inkluderer vanligvis:
- Pakkenavn og versjoner
- Lisenser og leverandører
- Avhengighetsforhold
- Hasher og identifikatorer
Selv om en SBOM fikser ikke sårbarheter i seg selv, men spiller en kritisk rolle i å dokumentere hvilken programvare du bruker. Derfor, i samsvarstunge sektorer som helsevesen, finans eller offentlig sektor, SBOMs blir raskt obligatoriske.
SBOM vs SCAForklaring av viktige forskjeller
Ved første øyekast, sca vs. sbom kan se like ut. De løser imidlertid svært forskjellige problemer. La oss analysere det:
| Trekk | SCA verktøy | SBOMs |
|---|---|---|
| Formål | ✓ Finn og reparer risikoer knyttet til åpen kildekode | ✓ Dokumenter hva som er i programvaren din |
| Automatisering | ✓ Ja, sanntid og kontinuerlig | ✕ Ofte statisk; kan kreve manuelle oppdateringer |
| Sikkerhetsdekning | ✓ Sårbarheter, utnyttbarhet, lisensrisiko | ✕ Kun lagerbeholdning (ingen risikovurdering) |
| DevOps-brukstilfelle | ✓ Sikkerhetsporter, PR-skanning, shift-venstre-sikkerhet | ✓ Samsvarsrevisjoner, leverandørsikring |
| Reguleringsmessig tilpasning | ✓ anbefalt | ✓ Ofte påkrevd (EO 14028, NIST, DoD, FDA) |
Hvorfor SCA og SBOM Jobb bedre sammen
I stedet for å velge mellom dem, er den smarteste tilnærmingen å bruke sca og sbom side om side. Her er hvorfor:
SBOMTrenger sanntidsoppdateringer
Genererer en SBOM én gang er ikke nok. Hvis for eksempel teamet ditt legger til eller oppgraderer pakker ukentlig, vil den opprinnelige SBOM kan raskt bli utdatert. Det er der SCA trinnene i den overvåker automatisk avhengighetene dine og holder SBOM strøm.
SCA Basert SBOMs er de nye Standard
Moderne verktøy som Xygeni kombinerer sca og sbom. De SBOM er laget og oppdatert fra virkeligheten SCA skanninger. Dette sparer tid og garanterer at beholdningen din gjenspeiler den faktiske koden som er i bruk.
Utviklere trenger mer enn en liste
Mens en SBOM gir deg bare «hva» SCA forteller deg «hva så». For eksempel kan to apper inneholde det samme sårbare biblioteket, men bare én bruker faktisk den farlige koden. SCA legger til den tilgjengelighetskonteksten.
Til syvende og sist, ved å kombinere sca sbom funksjoner, får du dypere innsikt, færre falske positiver og sterkere sikkerhetsresultater.
Fordeler med å kombinere SCA og SBOM i DevOps
Når du sammenligner SBOM vs SCA, er det viktig å forstå at de er mer effektive sammen enn hver for seg. Ved å ta i bruk en DevOps-strategi som inkluderer begge deler sca og sbom, låser teamet ditt opp betydelige fordeler som går utover synlighet på overflaten.
For eksempel får du:
- Større nøyaktighet i programvareinventar og avhengighetssporing
- Automatisk samsvar med regelverk som NIST og EO 14028
- Risikobasert prioritering bruk av utnyttbarhetspoeng og tilgjengelighetskontekst
- Færre falske positiver, takket være kjøretidsbevisst deteksjon
- Klar for revisjon SBOM eksporten, tilgjengelig uten ekstra manuell innsats
Dessuten er den kombinerte kraften til sca vs. sbom i moderne arbeidsflyter kan team jobbe raskere uten å miste kontrollen. Fordi SCA oppdager kontinuerlig endringer og SBOMVed å dokumentere dem for samsvar, reduserer du blindsoner og effektiviserer utbedring.
Som et resultat samarbeider sikkerhets- og utviklingsteamene dine bedre, samtidig som de holder seg i samsvar med forretnings- og regulatoriske mål.
SBOM Samsvar i USA og Europa: Hva du trenger å vite
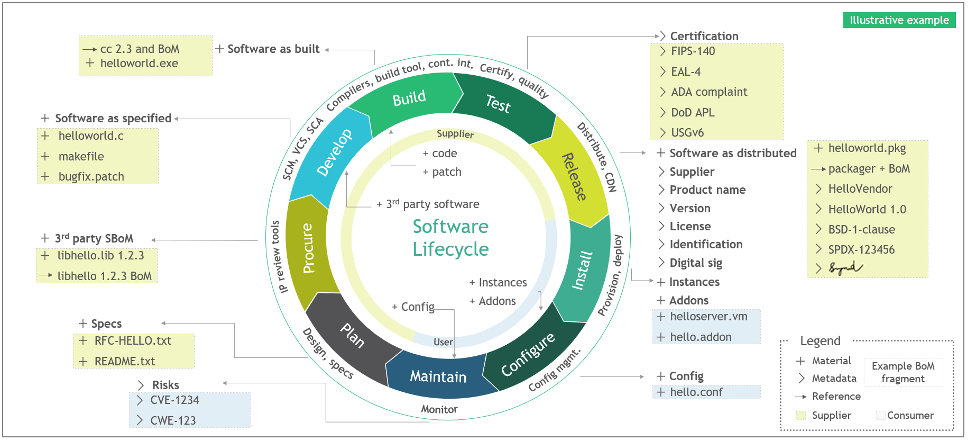
I dag, SBOMer ikke lenger valgfrie. De er en forskriftskrav for mange organisasjoner i både USA og Europa. I følge Executive Order 14028, må alle amerikanske føderale entreprenører levere en fullstendig og nøyaktig SBOM med programvareproduktene deres.
I tillegg gir reguleringsorganer som FDA og DoD mandat SBOM bruk på tvers av helsevesen, forsvar og kritisk infrastruktur. I Europa øker også presset:
- Ocuco EUs lov om cyberresiliens Krever SBOMs for all programvare med digitale elementer
- 2 NOK styrker cybersikkerhetsreglene for leverandører av kritisk infrastruktur
- DORA styrker operasjonell robusthet i finanssektoren
- PCI DSS 4.0 inkluderer sikre utviklingspraksiser og responsberedskap
Basert på NISTs rammeverk for sikker programvareutvikling og disse globale mandatene, må organisasjoner:
- Hold deg oppdatert SBOMs for hver utgivelse
- Inkluder detaljerte avhengighetsmetadata som versjoner og lisenser
- Del SBOMmed partnere, regulatorer og kunder
- Bruk SBOMs for å støtte sporing og utbedring av sårbarheter
Imidlertid SBOMs alene vil ikke fortelle deg hva som kan utnyttes. Derfor er det viktig å kombinere dem med sterke SCA evner. Ved å ta i bruk en SCA-Basert SBOM strategi sikrer kontinuerlige oppdateringer, tilgjengelighetsinnsikt og full livssyklussynlighet.
Ved å kombinere SCA og SBOM På én enkelt plattform ligger teamet ditt i forkant av samsvar med regelverket, samtidig som de leverer sikker programvare uten forsinkelser.
Hvordan Xygeni-broer SCA og SBOM
Xygeni samler det beste av sca vs. sbom i én sømløs, utviklerfokusert plattform. Enda viktigere er det at den leverer ekte automatisering, risikokontekst og regulatorisk støtte. Alt uten å tvinge team til å endre arbeidsflytene sine.
Kontinuerlig SBOM Generering via SCA
I stedet for å bygge statiske lister, oppretter og oppdaterer Xygeni automatisk dine SBOMbruker sanntidsdataene sine SCA motor. Spesielt hver bygging eller pull request utløser nøyaktig lager- og risikokartlegging.
Fullstendige metadata- og samsvarsformater
SBOMinkluderer versjoner, lisenser, leverandører, hasher og til og med transitive avhengigheter. Du kan eksportere dem i CycloneDX- eller SPDX-formater, slik at du alltid er klar for revisjon.
DevOps-Native arbeidsflytintegrasjon
Fordi sikkerhet ikke skal bremse deg, integreres Xygeni i din eksisterende CI/CD konfigurer enten du bruker GitHub Actions, GitLab, Bitbucket eller Jenkins.
Risikobaserte utbedringsinnsikter
Xygenis SCA går lenger enn bare deteksjon. Du får handlingsrettet innsikt som EPSS-poengsummer, tilgjengelighetsbaner og vår Risiko ved utbedring funksjon for å hjelpe med å velge trygge, ubrytelige oppgraderinger.
Delbare og pålitelige resultater
Du kan dele dine på en sikker måte SBOMmed eksterne interessenter, revisorer eller leverandører. Viktigst av alt, du kontrollerer når og hvordan de distribueres.
Alt dette gjør Xygeni til den ideelle plattformen for team som ønsker å forenkle samsvar og forbedre DevSecOps-modenheten ved å bringe sca vs. sbom sammen under ett tak.
Sammenlign toppen SBOM Verktøy for 2025
SBOMer nå obligatoriske i USA og Europa. Men ikke alle SBOM verktøy tilbyr ekte beskyttelse. Utforsk de 6 beste SBOM generasjonsverktøy og se hvordan de sammenlignes.
Final Thoughts: SCA vs SBOM Er et falskt valg
For å avslutte:
- SCA og SBOM er ikke konkurrerende strategier, de er komplementære.
- SCA hjelper deg å forstå og fikse hva som er risikabelt.
- SBOM gir deg full oversikt over hva programvaren din inneholder.
- Sammen skaper de en sterkere og smartere tilnærming til software supply chain security.
Etter hvert som programvarerisikoer fortsetter å utvikle seg, sikrer det å ta i bruk moderne, automatiserte tilnærminger at sikkerhetstilstanden din forblir proaktiv og revisjonsklar. Enten du er en rask oppstartsbedrift eller et regulert selskap enterpriseÅ bruke begge perspektivene gir deg hele bildet og tryggheten til å handle raskt uten å gå glipp av kritiske trusler.
Med Xygeni trenger du ikke å velge mellom synlighet og handling. Du får begge deler, sømløst integrert i dine eksisterende arbeidsflyter.

