






Moderne DevOps-team må bevege seg raskt, men de trenger også kontroll og beskyttelse. Det er der sikkerhet guardrails komme inn. Fungerer som et automatisert lag av programvare for policyhåndtering gjennom hele utviklingssyklusen, disse DevOps guardrails hjelpe lagene med å opprettholde sterke CI/CD pipeline security ved å blokkere usikre sammenslåinger, oppdage risikable konfigurasjoner og håndheve sikre arbeidsflyter automatisk.
Med Xygeni Guardrails, denne beskyttelsen har nettopp blitt enklere å administrere. Den nye WebUI-versjonen lar deg vise, redigere og bruke alle guardrails direkte fra grensesnittet, noe som gjør håndheving av retningslinjer raskere og enklere for alle utviklere.
Hva er nytt: Administrer sikkerhet Guardrails i Xygeni WebUI
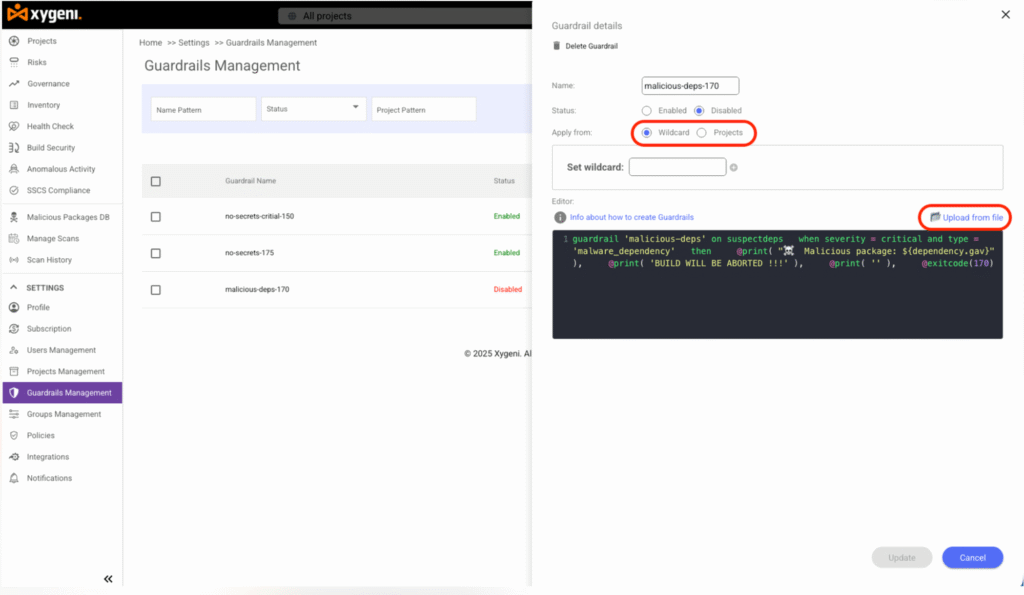
Den nyeste Xygeni-utgivelsen introduserer full håndtering av autovern direkte i WebUI. Fra den nye seksjonen i sidefeltet kan team enkelt se alle aktive guardrails, redigere logikken deres og spore statusen deres på tvers av prosjekter.
Fra dette grensesnittet kan du:
- List opp og filtrer alle eksisterende guardrails med deres nåværende tilstand.
- Opprett, rediger og slett guardrails uten å forlate dashboard.
- Last opp guardrails fra filen eller rediger dem innebygd ved hjelp av den innebygde syntakseditoren.
Denne forbedringen forenkler hele arbeidsflyten. I stedet for å skrive eller oppdatere guardrails Gjennom konfigurasjonsfiler kan team administrere dem visuelt. Som et resultat forblir sikkerhetspolicyene konsistente på tvers av pipelinemed mindre manuelt arbeid og bedre sikt.
Hva er sikkerhet Guardrails i programvare?
Enkelt sagt, sikkerhet guardrails er automatiserte regler som forhindrer risikable handlinger inni din utviklings- og leveringsprosess. De fungerer som en del av programvaren for policyadministrasjon, og gir deg kontroll over hva som skjer i alle pipeline uten å bremse utviklerne.
I stedet for å stole på manuelle gjennomganger eller skanninger i sen fase, bruker disse DevOps-programmene guardrails stopper automatisk usikker atferd før den når produksjonsprosessen. De fungerer som forhåndsdefinerte retningslinjer som bestemmer hva som skal godkjennes, hva som skal fikses og hva som skal blokkeres, alt i sanntid.
For eksempel kan et sikkerhetsrekkverk:
- Mislykkes med en bygging hvis hemmeligheter finnes i koden.
- Blokker en sammenslåing når en avhengighet inkluderer et kritisk sikkerhetsproblem.
- Stopp utrullingen hvis en konfigurasjonsfil bryter en sikkerhetskode standard.
Med andre ord, sikkerhet guardrails fungerer som intelligente sikkerhetsrekkverk for DevOps-arbeidsflytene dine. De holder pipelineer rask, kompatibel og sikker samtidig som den sikrer konsistent CI/CD pipeline security på tvers av hvert prosjekt.
Hvordan sikkerhet Guardrails Forsterke CI/CD Pipeline Security
Guardrails er ikke statiske sjekker. De er snarere dynamiske retningslinjer som reagerer på reelle forhold i din pipeline.
Hver regel inneholder betingelser (når dette skjer) og handlinger (gjør det da), slik at byggingen eller sammenslåingen stopper nøyaktig når et brudd oppstår.
For eksempel:
- Oppdag hemmeligheterStopp commitnår API-nøkler eller påloggingsinformasjon vises i kode.
- Sjekk avhengigheterMislykkede bygginger hvis en ny avhengighet introduserer en kritisk CVE.
- Valider konfigurasjoner: Flagg IaC maler med eksponerte porter eller usikre standardinnstillinger.
Fordi guardrails løp på pipeline kjøretid, de sikrer CI/CD pipeline security uten legge flaskehalserUtviklere kan fortsette å publisere kode raskt, mens systemet håndhever reglene automatisk.
For en bredere oversikt over CI/CD sikkerhetsprinsipper, se OWASP CI/CD Sikkerhetsretningslinjer.
Xygeni Guardrails som programvare for policyhåndtering for DevSecOps
Som en del av programvaren for policyhåndtering, Xygeni gjør manuelle regler om til automatiserte DevOps guardrails den løpeturen på tvers av hvert prosjekt. Disse guardrails håndheve de samme sikkerhetspolicyene for utviklere, drift og samsvarsteam, noe som bidrar til å forene CI/CD pipeline security innsats i hele selskapet.
Hvert rekkverk følger en enkel logisk struktur definert i XyFlow, Xygenis domenespesifikke språk for automatisering. Regler kan tilpasses for å passe til ulike behov, fra å blokkere kritiske hemmeligheter til å stoppe risikable konfigurasjonsendringer, alt gjennom klare, lesbare uttrykk:
					guardrail
  on secrets, misconf
  when severity = 'critical'
  then @exitcode(167)
Denne regelen betyr at når en kritisk hemmelighet eller feilkonfigurasjon dukker opp, stopper byggingen umiddelbart.
På denne måten guardrails fungere som et intelligent lag for automatisert håndheving av retningslinjer, slik at DevSecOps-team kan opprettholde samsvar mens koden beveger seg gjennom pipeline.
Opprette tilpasset GuardrailsEksempler og brukstilfeller fra virkeligheten
Xygeni inneholder mange bruksklare eksempler, slik at teamene raskt kan tilpasse seg:
1. Avslutt ved kritiske problemer
					on any
when severity = 'critical'
then @exitcode(167)
2. Nye kritiske hemmeligheter er ikke tillatt
					on any
when severity = 'critical'
then @exitcode(167)
3. Feilkonfigurasjoner med høy tillit
					on cicd
when severity >= 'high' and confidence >= 'high'
then @exitcode(177)
Hver regel bidrar til å forhindre en annen type risiko, og alle kan administreres direkte fra WebUI.
I tillegg Xygeni integrerer med GitHub, GitLab, Jenkinsog Azure DevOps, tillater guardrails å rapportere tilbake gjennom commit statussjekker eller kommentarer automatisk.
Beste praksis for implementering av sikkerhet Guardrails
For å få mest mulig verdi ut av guardrails, er det viktig å anvende konsistente retningslinjer på tvers av hvert prosjekt.
Når du konfigurerer sikkerhet guardrails, behandle dem som levende deler av programvaren for policyhåndtering. Oppdater DevOps-systemet regelmessig. guardrails etter hvert som verktøyene og truslene dine utvikler seg, og gjennomgå oppførselen deres i alle pipeline for å opprettholde kontinuerlig sikkerhet.
Tabellen nedenfor oppsummerer viktige fremgangsmåter for å opprettholde pipelineer sikker og kompatibel.
| Kategori | Best Practice | Hvorfor det gjelder |
|---|---|---|
| Access Control | Bruk minste privilegium for tokens og løpere | Forhindre uautorisert tilgang |
| Secrets Management | Blokker eksponert legitimasjon i kode eller logger | Reduser risikoen for lekkasjer |
| Avhengighetssikkerhet | Skann og valider åpen kildekode-pakker | Stopp skadelig programvare og sårbare versjoner |
| IaC Validering | Trykk her IaC filer for risikable konfigurasjoner | Forhindre feilkonfigurert infrastruktur |
| Håndhevelse av retningslinjer | Legg til guardrails å blokkere usikre sammenslåinger | Automatiser samsvar direkte i CI/CD |
| Kontinuerlig overvåking | Anmeldelse guardrails og retningslinjer regelmessig | Hold pipelinei samsvar med sikkerhetsmål |
Final Thoughts
Trygghet guardrails representerer et praktisk skifte i hvordan moderne team anvender sikkerhet. I stedet for å legge til kontroller på slutten av utviklingen, bringer de beskyttelse direkte inn i leveringsprosessen. Ved å gjøre regler om til automatiserte kontroller, reduserer team feil, unngår feilkonfigurasjoner og holder pipelineer sikker av design.
Med Xygeni Guardrails, får organisasjoner et fleksibelt lag med programvare for policyhåndtering som tilpasser seg enhver CI/CD miljø. Disse DevOps-programmene guardrails Gjør samsvar kontinuerlig og uanstrengt, og hold sikkerhet og produktivitet på linje i alle utviklingstrinn.
Begynn å bygge tryggere pipelinei dag. Definer, administrer og bruk sikkerheten din guardrails direkte fra Xygeni WebUI og opplev en raskere vei til sikker levering.

