






Ocuco slsa-rammeverket fortsetter å utvikle seg, og det nye SLSA v1.2 utgivelsen bringer viktige oppdateringer for alle som bygger programvare i moderne pipelines. I motsetning til tidligere versjoner fokuserer SLSA v1.2 mer på praktisk adopsjon, sterkere proveniensgarantier og tydeligere regler for slsa-bekreftelseFordi angrep i programvareforsyningskjeden fortsetter å øke, trenger utviklere nå en enkel og pålitelig måte å bekrefte hvordan hver artefakt ble bygget og hvilke systemer som berørte den.
Denne veiledningen forklarer hva som er nytt i Forsyningskjedenivåer for programvareartefakter v1.2, hvorfor den slsa-rammeverket blir et grunnlag for software supply chain security og hvordan du kan anvende disse kravene naturlig i CI- og CD-arbeidsflytene dine.
1. Hva er SLSA og hvorfor utviklere er avhengige av SLSA-rammeverket
SLSA står for Supply Chain Levels for Software Artefacts. slsa-rammeverket beskytter programvarens forsyningskjede fordi den verifiserer hvordan kode flyter gjennom bygg, hvordan avhengigheter kommer inn i et prosjekt og hvordan artefakter beveger seg på tvers pipelines. Den definerer klare regler for opprinnelse, isolasjon og integritet, slik at teamene forstår nøyaktig hva de sender.
Utviklere bruker forsyningskjedenivåer for programvareartefakter fordi det svarer på et praktisk spørsmål. Kan du bevise hvordan byggesystemet ditt opprettet en binærfil, og om noe har tuklet med den prosessen? Dette har reell betydning. pipelines der avhengigheter ofte endres og bygg kjøres på tvers av mange systemer. Som et resultat reduserer SLSA risikoen for avhengighetsforgiftning, kompromitterte byggetrinn og uautoriserte endringer som oppstår i komplekse arbeidsflyter.
2. Hva er nytt i SLSA v1.2
SLSA v1.2 introduserer flere endringer som gjør adopsjonen enklere og mer realistisk for utviklingsteam. Disse oppdateringene samsvarer også med spesifikasjonen slik organisasjoner bygger programvare i dag.
Krav til sterkere byggeplass
SLSA v1.2 tydeliggjør kravene til byggisolering, slik at utviklere kan forstå hvilke deler av en pipeline må kontrolleres. Dette reduserer forvirring fra tidligere versjoner og hjelper team med å bruke konsekvent beskyttelse for løpere, byggere og orkestratorer.
Revisjoner av SLSA v1.2-attesteringsformat
Den nye versjonen oppdaterer SLSA-attesteringsstrukturen for å forenkle hvordan bevis genereres og forbrukes. Attester er nå enklere å analysere, noe som hjelper verktøy med å automatisere verifisering med færre manuelle trinn.
Oppdaterte provenienskrav
Proveniensskjemaet fanger nå opp mer informasjon om avhengigheter, byggeparametere og pålitelige kilder. Som et resultat blir det enklere å spore hver artefakt tilbake til opprinnelsen.
Forbedringer av avhengighetssikkerhet
Siden angrep i forsyningskjeden ofte starter med kompromitterte pakker, styrker Supply chain Levels for Software Artifacts v1.2 forventningene rundt valg av avhengighet, versjonskontroll og validering.
Tydeligere isolasjonsdefinisjoner
Spesifikasjonen forbedrer definisjonene for hermetiske bygg og isolerte miljøer. Dette lar utviklere validere byggelogikken sin mer nøyaktig og unngå utilsiktet tillit til usikre systemer.
3. SLSA v1.2 vs. tidligere versjoner
Nedenfor er en visuell sammenligning som viser hvordan SLSA v1.2 endrer forventningene til proveniens, bygningsisolasjon og slsa-attestering.
| Område | SLSA v1.1 | SLSA v1.2 |
|---|---|---|
| Proveniens | Grunnleggende proveniens med begrensede avhengighetsmetadata | Utvidet proveniens med dypere avhengighets- og byggeparametersporing |
| attestasjon | Mer rigid attesteringsformat | Forbedret **slsa-attesteringsmodell** for enklere automatisering og validering |
| Bygg isolasjon | Generelle retningslinjer for isolasjon | Tydeligere definisjoner for isolerte byggherrer og hermetiske bygg |
| Avhengighetskontroller | Begrensede forventninger | Sterkere regler for valg, sporing og verifisering av avhengigheter |
| Adopsjonsvanskeligheter | Av og til uklarheter i kravene | Mer praktisk og enklere for utviklingsteam å anvende |
4. Forståelse av SLSA-attestering
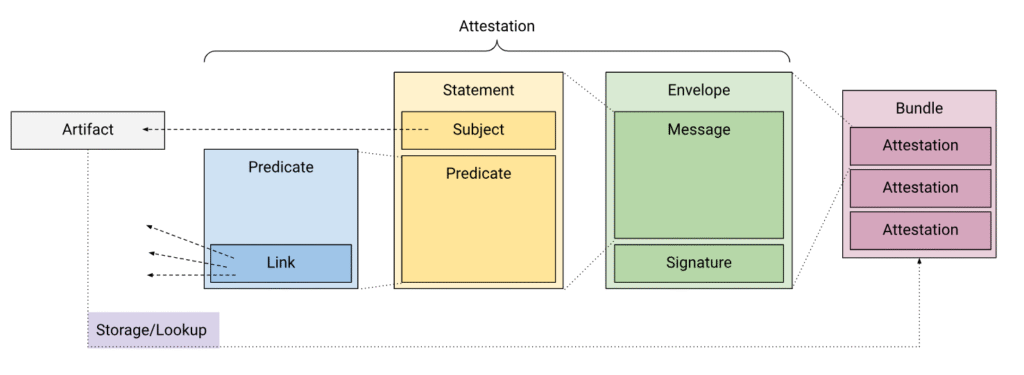
A slsa-bekreftelse er en signert erklæring som beviser hvordan en programvareartefakt ble opprettet. Den beskriver byggeprosessen, kilden, avhengighetene og miljøet som produserte binærfilen. Fordi attester følger et fast skjema, kan verktøy validere dem automatisk.
For utviklere betyr dette at de kan bekrefte at en versjon kom fra det forventede pipeline og ble ikke endret av et upålitelig system. I tillegg bidrar attester til å oppdage manipulering tidlig fordi mistenkelige endringer dukker opp direkte i proveniensen.
5. Hvordan Xygeni hjelper deg med å nå SLSA v1.2-kravene
Xygeni tilbyr en fullføre build security lag som stemmer tett overens med slsa-rammeverketI stedet for å stole på manuelle gjennomganger, får du kontinuerlige kontroller på tvers av kode, avhengigheter og CI. pipelines.
Proveniens- og attesteringsvalidering
Xygeni validerer opprinnelsesfiler, verifiserer slsa-bekreftelse innhold og kontroller som bygger metadata samsvarer med forventede kilder.
Overvåking av byggeskript
Xygeni-overvåker bygger skript for å oppdage uautoriserte endringer, usikre kommandoer eller mistenkelig oppførsel inni pipelines.
Avhengighetsverifisering
Xygeni sjekker integriteten, versjonshistorikken og tillitsnivået til avhengigheter for å redusere risikoen for kompromitterte pakker.
Artefaktintegritet
Xygeni skanner artefakter for manipulering og sørger for at de samsvarer med forventet byggeutdata.
Pipeline Security
Xygeni validerer at CI og CD pipelinefølger konsistente og sikre byggemønstre.
SBOM og kartlegging av forsyningskjeden
Xygeni genererer og analyserer SBOMs, som hjelper team med å tilfredsstille SLSA provenance og krav til revisjon nedstrøms.
Som et resultat kan teamene nå forventningene til SLSA v1.2 uten å bremse utviklingen og uten å sette sammen flere verktøy.
6. Avsluttende tanker om SLSA v1.2-oppdateringen
Leveringskjedenivåer for programvareartefakter v1.2 gir mer klarhet og sterkere garantier til programvarens forsyningskjede. Dessuten har utviklere nå en enklere måte å forstå opprinnelse, verifisere byggeintegritet og implementere konsistente kontroller på tvers av pipelines. Spesifikasjonen blir også enklere å ta i bruk, og slsa-bekreftelse spiller en sentral rolle i å bevise hvordan programvare ble laget. På grunn av dette kan team etablere sterkere tillit til artefaktene de sender.
Med Xygeni kan du bruke slsa-rammeverket inni din eksisterende SDLCI tillegg kan du validere opprinnelse automatisk, sjekke avhengigheter kontinuerlig og beskytte byggene dine mot kompromisser. Som et resultat styrker du forsyningskjeden din uten å bremse utviklingen.
👉 Start din gratis prøveperiode or Kontakt og sikre byggene dine med SLSA v1.2

