






1. Innledning: Hvorfor programvaresikkerhet fortsatt er viktig
Programvaresikkerhet betyr å beskytte både koden din og verktøyene som brukes til å bygge den. Etter hvert som utviklingen øker farten og er mer avhengig av tredjepartskode og automatisering, blir programvarens forsyningskjede en viktig angrepsflate. Hvis du spør hva er programvaresikkerhet, det handler ikke bare om å fikse feil – det handler om å forhindre usikker kode, holde hemmeligheter trygge og sikre CI/CD pipelines fra starten av.
Angrepene retter seg nå mot tidlige stadier som kildekontroll og byggesystemer. Som et resultat må programvare for programvaresikkerhet gå utover perimeterforsvar og dekke hele utviklingsprosessen.
Med økende risikoer og gjeldende forskrifter som DORA og NIS2, er det ikke lenger valgfritt å sikre forsyningskjeden din. Denne veiledningen vil hjelpe deg med å:
- Forstå programvaresikkerhet i praksis
- Forstå hvordan angripere infiltrerer programvarens forsyningskjede
- Bruk beste praksis for å sikre alle utviklingsfaser
La oss dykke inn.
2. Hva er programvaresikkerhet og hvorfor det er viktig for programvareforsyningskjeden
Sikkerhetsprogramvare betyr i kjernen å bygge og vedlikeholde programvare som kan motstå trusler i den virkelige verden. Med andre ord handler det ikke bare om å kjøre skannere på slutten av utviklingen – det handler heller om å designe sikkerhet inn i prosessen helt fra starten av.
Hva er programvaresikkerhet
Programvaresikkerhet er praksisen med å designe, utvikle og vedlikeholde programvare for å beskytte den mot sårbarheter, uautorisert tilgang og ondsinnede angrep gjennom hele livssyklusen.
Kjerneprinsipper for sikkerhetsprogramvare i SDLC
- Å skrive sikker kode
- Håndtere avhengigheter på en sikker måte
- Beskytter din CI/CD pipelines
- Forhindre uautoriserte endringer eller tilgang
- Å holde hemmeligheter og sensitive data utenfor kildekontroll
Hver av disse fremgangsmåtene bidrar til å redusere risiko i hele programvareforsyningskjeden, fra utvikling til distribusjon.
Hva er programvaresikkerhet ifølge bransjen standards
- Ifølge Open Web Application Security Project (OWASP), Programvaresikkerhet er prosessen med å bygge programvare som er sikker fra starten av – med fokus på mennesker, prosesser og teknologi.
- Carnegie Mellons CERT-avdeling definerer det som å designe og implementere programvare for å fortsette å fungere korrekt under ondsinnede angrep.
- Ocuco Nasjonalt institutt for Standardog teknologi (NIST) beskriver det som å beskytte programvare mot uautorisert tilgang, bruk, avsløring, forstyrrelse eller modifisering.
Selv om hver fokuserer på forskjellige vinkler, er det felles budskapet klart: programvaresikkerhet må starte tidlig og forbli en prioritet gjennom hele utviklingen.
Nå som vi har definert programvaresikkerhet, la oss sammenligne det med applikasjonssikkerhet, og forklare hvorfor det er viktig å forstå forskjellen.
3. Programvaresikkerhet vs. applikasjonssikkerhet
Selv om programvaresikkerhet og applikasjonssikkerhet ofte blandes sammen, løser de forskjellige problemer. Derfor hjelper det team å bruke riktig beskyttelse på de riktige stadiene ved å forstå hvordan de overlapper – og hvor de ikke gjør det.
Applikasjonssikkerhet: Forsvar ved målstreken
Applikasjonssikkerhet fokuserer på programvaren etter at den er bygget. Den har som mål å beskytte kjørende applikasjoner mot angrep og inkluderer:
- Penetrasjonstesting
- Autentisering og tilgangskontroll
- Brannmurer for webapplikasjoner
- Kjøretidsovervåking og oppdatering
Dette stemmer overens med Sikkerhetsverifisering av OWASP-applikasjonen Standard (ASVS), som setter kriterier for sikker funksjonalitet og arkitektur i distribuerte applikasjoner.
Programvaresikkerhet: Forsvar gjennom design
Der applikasjonssikkerhet er reaktiv, programvaresikkerhet er proaktiv. Den dekker tidligere stadier – kodeskriving, avhengighetshåndtering, pipeline integritet og mer. Vi dekket dette i detalj i del 2, men den viktigste konklusjonen er dette:
🖋️ Sikkerhetsprogramvare handler om å bygge sikkert. Applikasjonssikkerhet handler om å operere sikkert..
Som NIST forklarer i sin Secure Software Utviklingsrammeverk, moderne trusler krever at sikkerhet er innebygd i prosessen – ikke boltet på senere.
Hvordan begge tilnærmingene påvirker programvareforsyningskjeden
Begge tilnærmingene er kritiske. Men å stoppe trusler tidlig er raskere, billigere og mer effektivt enn å fikse dem etter utplassering.
For eksempel:
- En ondsinnet pakke som injiseres i byggeprosessen din, vil ikke bli fanget opp av en brannmur.
- En lekket hemmelighet i en Git commit dukker kanskje aldri opp i en kjøretidsskanning.
Dette skiftet er grunnen til at flere organisasjoner tar i bruk sikkerhetsplattformer som dekker hele livssyklusen, som Xygeni, som bygger bro mellom begge disiplinene ved å sikre programvareforsyningskjeden – fra kode til skyen.
4. Forstå trusler på tvers av programvareforsyningskjeden
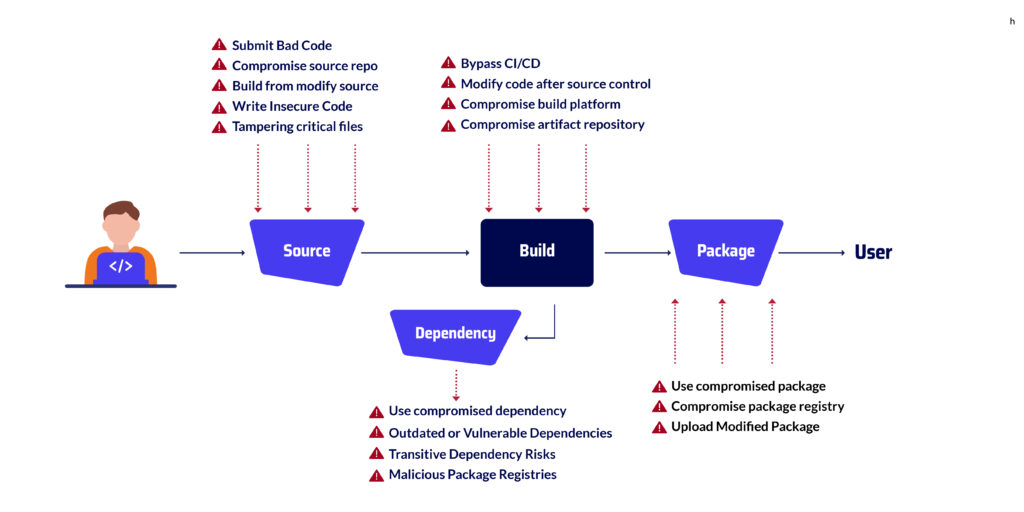
For å sikre systemene dine effektivt er det avgjørende å først forstå hvor trusler oppstår i programvarens forsyningskjede. Denne kjeden inkluderer alle trinn fra å skrive kode til å distribuere og bruke programvare i produksjon, og hvert trinn presenterer forskjellige risikoer. Med dette i tankene, la oss bryte ned hovedfasene og de spesifikke sårbarhetene de introduserer.
Kildefase: Der programvaresikkerhet begynner
Det er her kode lages, gjennomgås og committed. Men selv på dette tidlige tidspunktet er trusler allerede til stede. For eksempel:
- Ondsinnede bidragsytere eller pakker med skrivefeil kan introdusere farlig kode
- Feilkonfigurerte Git-repositorier kan eksponere sensitive konfigurasjoner
- Utviklere noen ganger commit hemmeligheter ved et uhell, og setter systemer i fare
→ Utforsk mer: Trusler i kildefasen
Pakketrinn: Håndtering av tredjepartsrisiko
Avhengighetshåndtering er viktig, men også risikabelt. Angripere utnytter ofte:
- Avhengighetsforvirringsangrep ved bruk av biblioteker med lignende navn
- Utdaterte eller sårbare pakker med åpen kildekode som fortsatt er mye brukt
- Ubekreftet tredjepartskode integrert uten grundig validering
→ Dykk dypere: Trusler i pakkefasen
Byggefase: Sikring av CI/CD Arbeidsflyt
Din CI/CD pipeline kompilerer kode og produserer utplasserbare artefakter. Dessverre gjør kompleksiteten den til et attraktivt mål. Vanlige problemer inkluderer:
- Manipulerte bygg eller usignerte binærfiler som ikke blir lagt merke til
- Usikre eller kompromitterte automatiseringsskript
- Standard eller uvaliderte miljøvariabler
→ Les videre: Trusler i byggefasen
Utplassering og drift: Den siste – men ikke den eneste – frontlinjen
Når applikasjoner er i produksjon, er de fortsatt sårbare. Angripere som plantet skadelig kode tidligere kan aktivere den etter utrulling, og ofte unngå tradisjonelle deteksjonsmetoder. Følgelig er kjøretidssikkerhet fortsatt en kritisk del av den generelle situasjonen.
→ Se eksempler: Merkbare angrep på forsyningskjeden
Hvorfor visualisering er nøkkelen til å sikre forsyningskjeden
Alt i alt mangler mange team en klar oversikt over hvordan koden deres flyter gjennom hvert trinn. Denne mangelen på oversikt skaper blindsoner som angripere er ivrige etter å utnytte. Derfor er visualiseringsverktøy for programvareforsyningskjeden uunnværlige. De lar deg:
- Kartlegg alle komponenter, prosesser og interessenter i din pipeline
- Oppdag svake punkter og systemiske sårbarheter
- Spor problemer tilbake til opprinnelsen med klarhet og selvtillit
→ Lær mer: Mestre SSC-visualisering
Gi meg beskjed hvis du ønsker at dette skal legges til i det formaterte dokumentet, eller om du ønsker hjelp til å omarbeide de følgende delene for å få samme tone og struktur.
5. Beste praksis for programvaresikkerhet: Bygg inn beskyttelse i arbeidsflyten din
Sterk programvaresikkerhet kommer ikke fra reparasjoner i siste liten – den kommer fra å bygge sikre vaner tidlig og konsekvent. Faktisk legger ikke de mest effektive teamene til sikkerhet på slutten; i stedet integrerer de den i hele utviklingssyklusen. Denne proaktive tilnærmingen sikrer programvareforsyningskjeden fra innsiden og ut – uten å bremse teamene.
Nedenfor finner du viktige fremgangsmåter som bidrar til å beskytte arbeidsflyten din fra utvikling til distribusjon:
Skift til venstre med sikker utvikling
For det første sparer det tid og forhindrer eksponering ved å oppdage problemer tidlig. Integrer sikkerhet direkte i utviklingen ved å:
- Håndheving av sikker koding standards
- Kjører statisk sikkerhetstesting av applikasjoner (SAST) i sanntid
- blokkerer commitsom inkluderer hemmeligheter eller kodemønstre med høy risiko
Denne tilnærmingen sikrer at programvaresikkerhet starter hos utvikleren – ikke hos revisoren.
Bruk SCA med Reachability og EPSS
I stedet for å jage etter hver eneste CVE, fokuser på det som betyr noe. Utnytt programvaresammensetningsanalyse (SCA) verktøy som:
- Fremhev hvilke sårbarheter som faktisk er tilgjengelige i koden din
- Prioriter risikoer basert på EPSS-målinger (Exploit Prediction Scoring System)
Følgelig vil teamene dine fikse det som kan utnyttes – raskt – samtidig som de ignorerer irrelevant støy.
Forhindre avsløring av hemmeligheter
Et annet viktig poeng: hemmeligheter som tokener, legitimasjon og API-nøkler hører ikke hjemme i kildekoden din. Bruk automatiserte skannere for å oppdage og blokkere hemmeligheter før de blir committed. Og hvis en lekker? Roter den umiddelbart og loggfør hendelsen for revisjonsspor.
Lås ned din CI/CD Pipelines
Like viktig er din pipelines bør behandles som produksjonssystemer. Det betyr:
- Håndheving av tilgang med færrest privilegier
- Signering og verifisering av alle byggeartefakter
- Validerer verktøy og plugins før bruk
Med dette i tankene, en herdet CI/CD prosessen blir din sterkeste forsvarslinje mot intern og ekstern manipulering.
Overvåk i sanntid med anomalideteksjon
Selv med sterke kontroller er overvåking avgjørende. Bruk avviksdeteksjon for å identifisere:
- Uventede endringer i kode eller konfigurasjon
- Mistenkelig commit atferd
- Tilgangsmønstre utenfor normale grunnlinjer
Sanntidssynlighet lar deg stoppe problemer før du de blir hendelser.
Automatiser samsvar gjennom hele livssyklusen
Til slutt, ikke overse regulatorisk beredskap. Automatisering av sikkerhetskontroller håndhever ikke bare god praksis, men bidrar også til å oppfylle krav til rammeverk som DORA, NIS2 og andre. Sørg for at verktøyene dine kan:
- Kjør automatiserte kontroller på tvers av stadier
- Samle bevis og logger
- Demonstrer kontrolldekning under revisjoner
Ved å gjøre dette blir samsvar et biprodukt av sikker konstruksjon – ikke en blokkering.
Sikker programvareutvikling: 8 beste praksiser
Oppdag beste praksis for sikker programvareutvikling for å forbedre integriteten, redusere risikoer og sikre programvarepålitelighet.
6. Viktige verktøy for moderne programvaresikkerhet
La oss innse det – mennesker og prosesser er viktige, men det er verktøy som gjør sikkerhetsprogramvare ekte. Uten automatisering og synlighet er det nesten umulig å holde tritt. Og siden programvareforsyningskjeden har så mange bevegelige deler, må verktøyene dine dekke mer enn bare koden din.
Nedenfor finner du en oversikt over verktøyene alle moderne team bør bruke. Ikke bare fordi de er beste praksis – men fordi de sparer tid, reduserer risiko og gjør det enklere å overholde regelverket.
Statisk og dynamisk sikkerhetstesting av applikasjoner (SAST & DAST)
Å starte, SAST Verktøy skanner koden din før den kjører. De fanger opp ting som SQL-injeksjon, usikker logikk eller hemmeligheter i ren tekst – under utvikling, ikke etterpå.
I mellomtiden, DAST tar en annen tilnærming. Den tester live-applikasjonene dine utenfra, og simulerer virkelige angrep for å finne ting som ødelagte tilgangskontroller eller eksponerte endepunkter.
Begge er nyttige. Men sammen hjelper de deg med å bygge og kjøre programvare som er sikker i design – og sikker i produksjon.
Analyse av programvarekomposisjon (SCA)
Nesten alle apper i dag er avhengige av åpen kildekode. Det er bra for hastighet – men ikke alltid for sikkerhet.
SCA verktøy skann tredjepartsavhengigheter og biblioteker for kjente sårbarheter. Men de beste går lenger. De bruker tilgjengelighetsanalyse for å se om koden din faktisk kaller en sårbar funksjon. Og med EPSS-poengsummer, får du en bedre forståelse av hva som kan bli utnyttet i naturen.
Med andre ord handler det ikke bare om hva som er ødelagt – det handler om hva som faktisk er risikabelt.
Infrastruktur som kode (IaC) Sikkerhet
Fordi infrastruktur nå er skrevet i kode, kan den gjennomgås, versjoneres og – ja – utnyttes. Det er der IaC security kommer i.
Ved å skanne Terraform-, Helm- eller Kubernetes-filene dine, hjelper disse verktøyene deg med å oppdage ting som altfor permissive roller, åpne porter eller manglende kontroller før du publiserer.
Som et resultat forblir skyoppsettene dine rene, konsistente og kompatible.
Application Security Posture Management (ASPM)
Sikkerhetsverktøy kan være støyende. Varsler hoper seg opp, og det er vanskelig å vite hva som er viktig. Derfor ASPM plattformer finnes.
De henter inn data fra kodebasen din, avhengigheter, CI/CD pipelines og skymiljøer – og prioriter deretter problemer basert på reell risiko. Du får kontekst, ikke bare sjekklister.
Hvis du prøver å håndtere sikkerheten uten å bremse leveringen, ASPM er den dashboard du visste ikke at du trengte.
Hemmelighetsdeteksjon og anomalideteksjon
La oss være ærlige: hemmeligheter lekker. API-nøkler, tokener og legitimasjon blir fortsatt committed til reposer – selv av erfarne team.
Hemmelighetsoppdagelse verktøy hindrer at det skjer i utgangspunktet. Og hvis noe slipper gjennom, anomali påvisning tar over oppgavene – flagger uvanlige endringer, tuklede bygg eller rare ting commit mønstre.
Sammen gir disse verktøyene deg bevissthet i sanntid pipeline.
Hvorfor alt betyr noe
Dette er ikke bare kjekt å ha. De er grunnlinjen for ethvert team som tar sikkerhetsprogramvare på alvor. Når angripere kan angripe depotet ditt, vil pipeline, eller tredjepartspakkene dine, trenger du dekning på alle områder.
Verktøy som Xygeni samler alt dette på én plattform. Så i stedet for å sy ting sammen, får du full oversikt – fra kode til skyen – med innebygd automatisering, varsler og sanntidsbeskyttelse.
7. Anbefalte ressurser på Programvaresikkerhet og Beskyttelse av forsyningskjeden
Eksterne guider og Standards
Disse ressursene tilbyr et praktisk supplement til strategiene som er skissert i denne veiledningen.
8. Konklusjon: Hvorfor programvaresikkerhet er grunnleggende for forretningskontinuitet
La oss oppsummere. I dagens trussellandskap, hvor angripere ikke lenger venter på produksjon og kan slå til hvor som helst i verktøykjeden din, programvaresikkerhet er ikke bare kjekt å ha – det er viktig. Hvis byggverkene, avhengighetene eller CI/CD pipelineHvis ikke er beskyttet, er ikke koden din det heller.
Med andre ord, sikkerhetsprogramvare er det som gir teamet ditt tryggheten til å sende raskt – uten å sette virksomheten i fare. Det er det som lar deg:
- Oppdag problemer før de treffer produksjonen
- Bevis samsvar med rammeverk som DORA og NIS2
- Komme seg raskt tilbake når noe glipper gjennom
Fremst av alt handler det om hvordan du beskytter din programvare forsyningskjeden fra ende til annen. Når du forstår hva er programvaresikkerhet, kan du bruke den konsekvent på tvers av alle trinn – fra å skrive sikker kode og administrere hemmeligheter til å granske tredjepartskomponenter og overvåke avvik.
Og selv om ingen systemer er perfekte, betyr det å ha riktig beskyttelse på plass at du ikke starter på nytt når noe går galt.
🔧 Endelige takeaways
Start sikkerheten tidlig SDLC og gjør det til en del av arbeidsflyten din
Sikre alle faser av forsyningskjeden, ikke bare produksjonen
Bruk moderne verktøy som SCA, IaC skanning og avviksdeteksjon
Ligg i forkant av regelverket med innebygd automatisering av samsvar

Vanlige spørsmål: Svar på spørsmålene dine om programvaresikkerhet og forsyningskjede
Hva er den beste sikkerhetsprogramvaren?
Det finnes ingen universell beste, men den mest effektive sikkerhetsprogramvare er en som tilpasser seg hele utviklingsarbeidsflyten din – samtidig som den proaktivt reduserer risiko. Ideelt sett bør den kombinere sanntidsovervåking, sårbarhetsdeteksjon, skanning av hemmeligheter, avviksdeteksjon og samsvarsautomatisering – alt i én plattform.
Det er akkurat det Xygeni leverer.
Våre alt-i-ett-plattform for applikasjonssikkerhet (AppSec) er bygget for å sikre hele programvare forsyningskjeden, fra kode til utrulling. Enten du skriver sikker kode, administrerer tredjepartsavhengigheter eller beskytter CI/CD pipeline, eller validering av artefakter før utgivelse – Xygeni har det du trenger.
Den integreres sømløst med dine eksisterende DevOps-verktøy, og gir sentralisert oversikt og handlingsrettet innsikt, slik at teamet ditt kan holde seg trygt uten å bremse leveransen.
Er det lurt å aktivere automatiske oppdateringer på sikkerhetsprogramvare?
Ja, i de fleste tilfeller. Aktivering av automatiske oppdateringer sikrer at sikkerhetsprogramvaren din har de nyeste trusseldefinisjonene og oppdateringene. Dette minimerer eksponering for nyoppdagede sårbarheter – spesielt viktig i miljøer i rask endring.
Hva er software supply chain security?
Software supply chain security er praksisen med å beskytte hvert trinn i programvareutviklings- og leveringsprosessen. Dette inkluderer håndtering av avhengigheter med åpen kildekode, sikring av byggevare pipelines, verifisere artefakter og overvåke uautoriserte endringer gjennom hele livssyklusen.
Hvilken SBOM Er plattformen best for beskyttelse av programvareforsyningskjeden?
Den beste SBOM (Software Bill of Materials)-plattformer går utover å liste opp avhengigheter. De hjelper også med å vurdere risiko, oppdage sårbarheter og opprettholde samsvar. Velg en som integreres i din eksisterende verktøykjede og gir handlingsrettet innsikt – Xygeni tilbyr dette som en del av sin sikkerhetspakke for forsyningskjeden.
Hva gjør programvare for forsyningskjedehåndtering?
Programvare for forsyningskjedehåndtering hjelper bedrifter i tradisjonell forstand med å spore logistikk og lagerbeholdning. I programvaresammenheng refererer det imidlertid til verktøy som overvåker flyten av kode, komponenter og bidragsytere – og sikrer at hver del er verifisert, pålitelig og sikker.
