






Statisk kildekodeanalyse er en av de mest effektive måtene å bygge sikker programvare fra dag én. Ved å skanne kode før kjøring, denne typen kildekodeanalyse hjelper utviklere med å oppdage problemer som SQL-injeksjon, XSS og hardkodede hemmeligheter tidlig, ofte rett i IDE-en eller CI/CD pipeline. Med høyre verktøy for kildekodeanalyse, kan team oppdage sårbarheter før de når produksjon, noe som reduserer risikoen uten å bremse leveransen.
Denne proaktive tilnærmingen øker ikke bare utviklernes tillit, men hjelper også sikkerhetsteam med å håndheve standarder som OWASP Topp 10 or NIST retningslinjer uten å bremse ned utgivelser. Integrert i DevSecOps-arbeidsflyter støtter statisk analyse shift-left-sikkerhet samtidig som sikker koding blir en del av den normale utviklingsrutinen.
Dessuten er behovet presserende. ENISA rapporterer at mange moderne sikkerhetsbrudd stammer fra usikker kode, så det å oppdage feil tidlig er ikke valgfritt, det er avgjørende.
🔧TL;DR: Statisk kildekodeanalyse gjort enkelt
- Hva det er: En måte å fange opp feil og sikkerhetshull i kildekoden før den kjører, også kalt SAST.
- Hvorfor det betyr noe: CISA sier at over 50 % av sikkerhetsproblemer starter i koden. Å finne dem tidlig sparer tid og reduserer risiko.
- Hvordan det fungerer: Skanner kodebasen din for kjente sårbarhetsmønstre og logiske feil.
- Hva den fanger: SQL-injeksjon, XSS, hardkodede hemmeligheter, usikre API-er og mer.
- Der det passer: Fungerer direkte i IDE-en din eller CI/CD pipeline– du trenger ikke å endre arbeidsflyten din.
- Bonus: Støtter shift-left-praksis, er i samsvar med OWASP/NIST og automatiserer sikker koding fra starten av.
2. Hva er statisk kildekodeanalyse?
Xygeni-ordliste
Hva er statisk kildekodeanalyse?
Statisk kildekodeanalyse er prosessen med å gjennomgå programvarekode uten å kjøre den for å identifisere feil, sikkerhetssårbarheter og problemer med kodekvaliteten tidlig i utviklingen. Det hjelper team med å oppdage feil før de når produksjon.
Statisk kildekodeanalyse betyr å gjennomgå applikasjonens kode uten å faktisk kjøre den. I motsetning til dynamisk testing (som sjekker oppførsel under kjøretid), analyserer denne teknikken kildekode «i ro», vanligvis under utvikling eller som en del av CI-en. pipelineDet er en av de mest pålitelige måtene å oppdage sikkerhetsproblemer tidlig i programvarens livssyklus.
Målet er å avdekke logiske feil, usikre mønstre og brudd på sikre kodepraksiser, som usanitisert input, hardkodede hemmeligheter eller risikabel API-bruk. Disse problemene flagges automatisk, noe som hjelper utviklere med å håndtere dem før de i det hele tatt når produksjon.
En spesialisert gren av dette er statisk applikasjonssikkerhetstesting (SASTSelv om generelle verktøy for kildekodeanalyse kan sjekke kodekvalitet og vedlikeholdbarhet, SAST fokuserer utelukkende på sikkerhet. Disse verktøyene skanner din egen kodebase, ikke avhengigheter fra åpen kildekode, og integreres ofte direkte i IDE-en din eller CI/CD pipelines.
Når du integrerer statisk kildekodeanalyse i den daglige arbeidsflyten din, bygger du sikker programvare som standard, uten å bremse utviklingen.
3. Hvorfor statisk kildekodeanalyse er viktig
Jo tidligere du oppdager et sikkerhetsproblem, desto billigere er det å fikse det. Statisk kildekodeanalyse hjelper deg med nettopp det – ved å avdekke risikabel kode før den i det hele tatt kjører. Ifølge ENISA og CISA, over 50 % av utnyttede programvaresårbarheter starter i selve kodenDette gjør tidlig oppdagelse ikke bare nyttig, men viktig.
La oss si at en utvikler glemmer å validere brukerinndata på en login form. Den lille bommen kan føre til en alvorlig SQL-injeksjon eller skripting på tvers av nettsteder (XSS) sårbarhet. Men med verktøy for kildekodeanalyse innebygd i IDE-en eller CI-en din pipeline, blir det problemet flagget tidlig – lenge før koden sendes.
Etter hvert som utviklingen øker farten og forsyningskjedene blir mer komplekse, blir risikoer som usikre API-er, eksponerte hemmeligheter og utdaterte funksjoner vanskeligere å oppdage manuelt. Kildekodeanalyse automatiserer disse kontrollene, og hjelper teamene med å holde seg i forkant uten å sakke ned på tempoet.
Enda mer støtter statisk analyse samsvarsarbeid med standardsom OWASP Top 10, NIST 800-53 og ISO/IEC 27001. Når du gjør sikkerhet til en del av den daglige utviklingsprosessen, reduserer du hendelser, sparer tid og holder deg klar for revisjon.
4. Hvordan statisk kildekodeanalyse fungerer
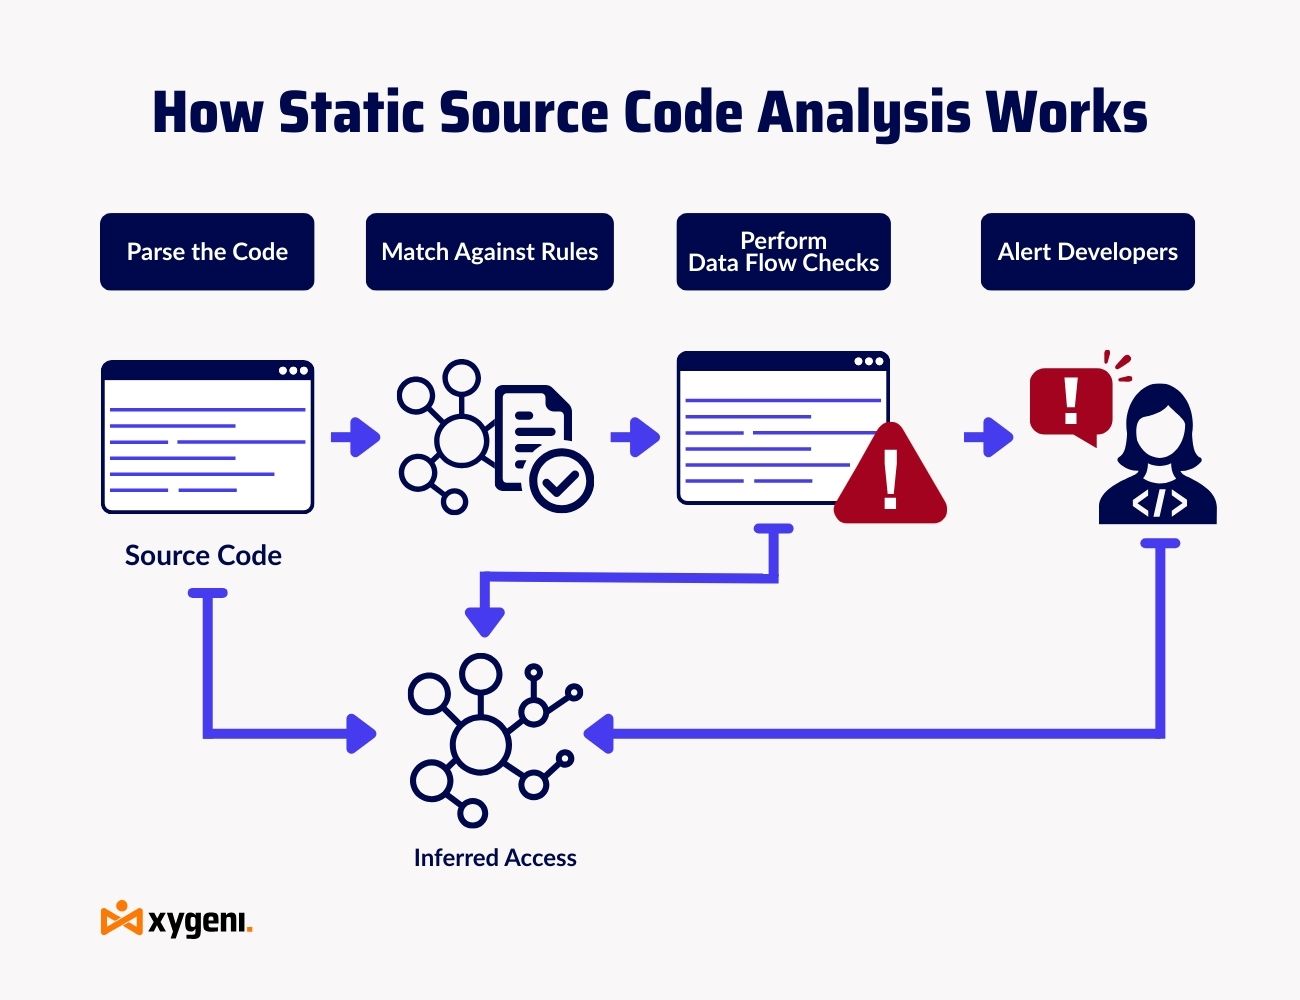
Tenk på statisk kildekodeanalyse som en sikkerhetsgjennomgang på autopilot. Hver gang du skriver eller pusher kode, kjører den i bakgrunnen for å fange opp feil raskt.
Slik fungerer de fleste verktøy for kildekodeanalyse:
- Parsing av kodebasen
Verktøyet leser filene dine og bygger et abstrakt syntakstre (AST) for å forstå kodens logikk og struktur. - Mønstermatching og regelkontroller
Ved hjelp av regelsett som OWASP eller CWE søker den etter risikable mønstre, som usaniserte inndata eller usikre kryptografiske funksjoner. - Analyse av dataflyt
Avanserte verktøy sporer hvordan data beveger seg gjennom koden din, og sjekker om sensitive verdier (f.eks. passord, tokens) eksponeres eller misbrukes. - Varsling og utbedring
Når det oppdages problemer, blir de flagget med alvorlighetsgrad og foreslåtte løsninger, rett i IDE-en og CI-en din. dashboardeller pull requests.
Statisk kildekodeanalyse kan oppdage et bredt spekter av problemer:
- SQL-injeksjonsrisiko
- Skripting på tvers av nettsteder (XSS)
- Hardkodet legitimasjon
- Utdaterte eller usikre API-er
- Gap i validering av inndata
- Koding standard brudd
Hvis noen for eksempel ved et uhell sjekker inn en hardkodet API-nøkkel, flagger skanneren det umiddelbart. Det sparer teamet ditt for en potensiell sikkerhetshendelse og en kostbar opprydding.
5. Viktige fordeler med statisk kildekodeanalyse
Statisk kildekodeanalyse handler ikke bare om å fange feil, det handler om å bygge bedre programvare raskere, samtidig som sikkerhet er i fokus. Slik gagner det alle team i pipeline:
1. Tidlig oppdagelse, mindre smerte senere
Oppdage problemer som SQL-injeksjon eller usikker deserialisering før du kodekjøringer betyr at du kan fikse dem med en gang pull requestDenne «shift-venstre»-modellen holder ting ryddig og unngår kappløp med feilrettinger etter utrulling. For eksempel kan en skadet inndata som flagges i en utviklers IDE i dag, spare deg for en sikkerhetsoppdatering og nedetid for kunder i morgen.
2. Kutt kostnader, ikke snarveier
Ifølge IBM, sårbarheter som ble funnet sent i SDLC kan være 30 ganger dyrere å fikse. Med verktøy for kildekodeanalyse som skanner kode tidlig, skjer reparasjoner raskere og billigere uten å forsinke utgivelser.
3. Utviklervennlig design
Statisk kodeanalyse passer der du allerede jobber. IDE-integrasjoner, GitHub-handlinger, GitLab CI, Jenkins pipelineDisse verktøyene møter utviklerne på deres område. Ingen verktøybytte, ingen ventetider, bare tydelig tilbakemelding i kontekst.
4. Innebygd samsvarstillit
Trenger du å samkjøre med OWASP, NIST eller ISO 27001? Kildekodeanalyse bidrar til å håndheve retningslinjene guardrails og opprett revisjonsklare logger. Enten det gjelder å forhindre svak krypto eller flagge hardkodede hemmeligheter, forblir teamene i samsvar uten ekstra kostnader.
5. Renere kode, tettere team
Det handler ikke bare om sikkerhet. Statisk analyse forbedrer også kodekvaliteten, og avdekker kompleksitet, ubrukt logikk eller inkonsekvente stiler. Det hjelper team med å skrive mer vedlikeholdbar kode, samkjøre standards, og unngå fremtidig teknologigjeld.
6. Vanlige brukstilfeller for statisk kildekodeanalyse
Statisk kildekodeanalyse passer naturlig inn i det daglige arbeidet DevSecOps arbeidsflyter. Slik bruker høypresterende team det i praksis gjennom hele programvarens livssyklus:
1. Sikring av mikrotjenester og API-er
Med hver mikrotjeneste som legger til en ny angrepsflate, er tidlige sikkerhetskontroller ikke noe å forhandle om. Kildekodeanalyse skanner hver tjeneste før distribusjon, og flagger usikker autentisering, manglende inputvalidering eller farlige standardverdier.
For eksempelEn skanning av en Node.js-mikrotjeneste oppdager uescapet input i en rutebehandler, noe som forhindrer at en injeksjonsfeil sendes ubemerket.
2. Håndheving av sikker koding Standards
Når hvert team koder forskjellig, skaper inkonsekvenser risiko. Verktøy for statisk kildekodeanalyse bidrar til å håndheve interne regler eller bransjerammeverk som OWASP ASVS og MISRA.
For eksempelTeamet ditt kan opprette en regel for å blokkere bruk av eval() i Python eller flagge svake hasher som md5()– alt håndheves automatisk under kodegjennomgang.
3. Automatisering Pull Request Sjekker
Manuelle gjennomganger kan ikke skaleres. Statiske analyseverktøy kjører på alle PR-er, og gir utviklere umiddelbar tilbakemelding og fanger opp problemer før de slås sammen. Ingen forsinkelser, ingen overraskende funn i etterkant.
ResultatUtviklere leverer med selvtillit, AppSec får innsyn, og risikabel kode forblir ute av produksjon.
🔧 Pro-tipsMed verktøy som Xygeni, Guardrails kan automatisk blokkere sammenslåinger når høyrisikohemmeligheter eller kjente sårbare avhengigheter oppdages – og dermed holdes usikker kode ute av produksjon.
4. Forebygging av risikoer i forsyningskjeden
Angrep i forsyningskjeden starter ofte med én oversett løsning commit eller feilkonfigurerte filer. Verktøy for statisk kildekodeanalyse kan oppdage disse tidlig ved å skanne etter manipulering, usikre standardinnstillinger eller skjulte skript før de når produksjonsprosessen.
Tenk deg for eksempel et tredjepartsbibliotek som i stillhet legger til en postinstall skript for å kjøre vilkårlige kommandoer. Eller en Dockerfile som deaktiverer SELinux-håndhevelse. Statisk analyse ville flagge begge under gjennomgang – før de blir utnyttbare risikoer.
7. SAST vs SCA vs. DAST: Forstå forskjellene
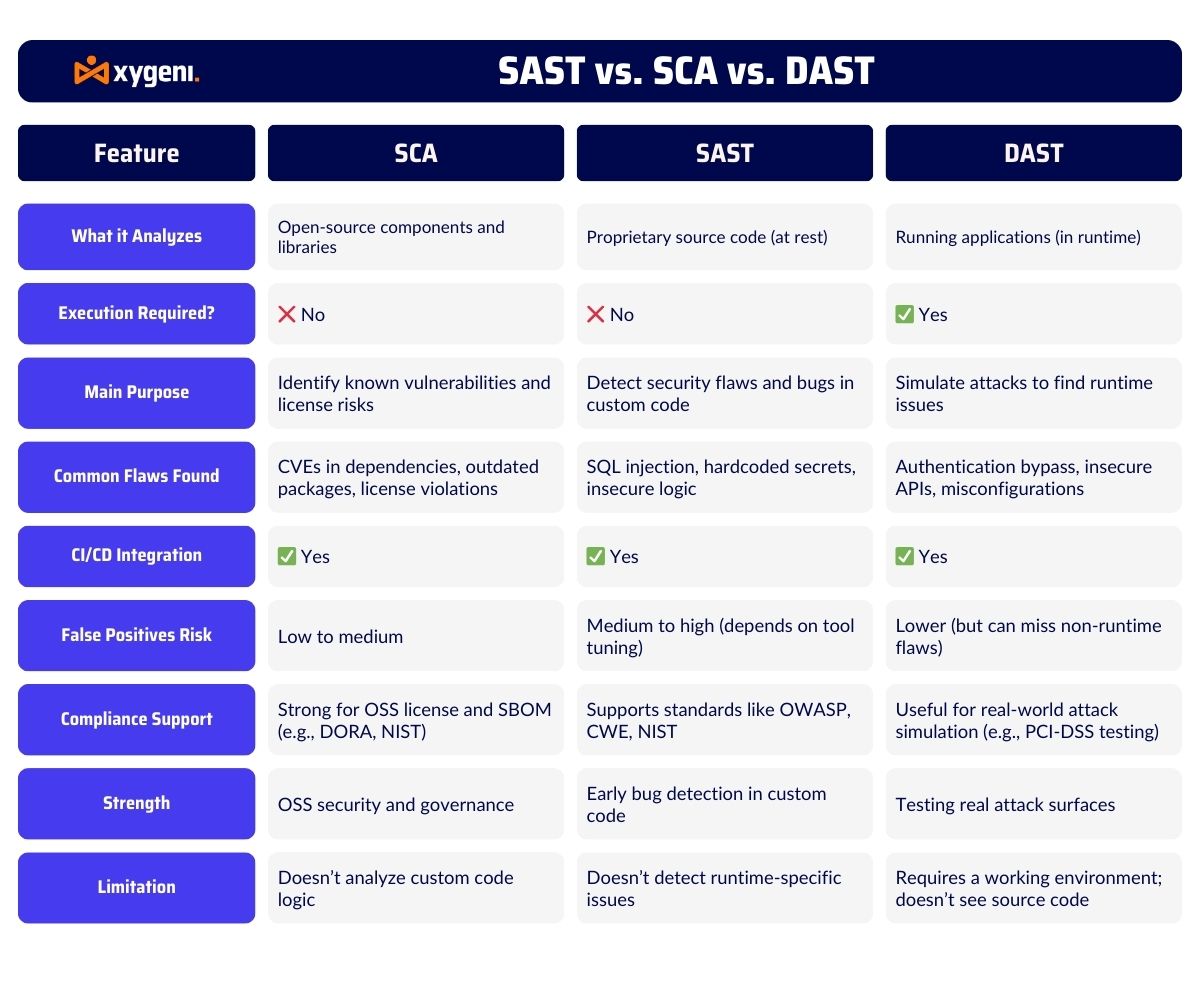
Mens statisk kildekodeanalyse (SAST) spiller en avgjørende rolle i sikker utvikling, men det er bare én del av en komplett AppSec-strategi. For å bygge programvare som er virkelig sikker fra kode til skyen, hjelper det å forstå hvordan SAST sammenlignes med andre metoder som programvarekomposisjonsanalyse (SCA) og dynamisk applikasjonssikkerhetstesting (DAST).
Hver metode tjener et spesifikt formål:
- SAST skanner den tilpassede koden din for å oppdage feil, hemmeligheter og feil i forretningslogikk tidlig.
- SCA skanner tredjepartsbiblioteker etter kjente CVE-er, risikable lisenser eller utdaterte komponenter som kan introdusere sårbarheter.
- DAST tester applikasjonen under kjøretid, og simulerer angrep for å fange opp feil som injeksjonssårbarheter eller eksponerte konfigurasjoner.
Vil du gå dypere?
8. De beste verktøyene for kildekodeanalyse: Rask sammenligning
Fra åpen kildekode til enterpriseVerktøy for statisk kildekodeanalyse finnes i mange varianter, hver med forskjellige styrker for forskjellige team.
Populære valg inkluderer:
- soundQube for kodekvalitet
- Semgrep for raske, tilpassbare sikkerhetsregler
- Snyk-kode for tilbakemeldinger fra utviklere i sanntid
- Checkmarx og Vera kode for samsvar og rapportering
Xygeni bringer noe annet: CI/CD-native integrering, tilgjengelighetsbasert prioritering og tilpasning guardrails det gjør SAST smartere, ikke mer støyende.
Sammenligning av verktøy for kildekodeanalyse i 2025
Leter du etter den rette løsningen for din stack? Utforsk hvordan dagens beste verktøy for kildekodeanalyse, SonarQube, Semgrep, Snyk, Xygeni og flere, står seg på nivå med hastighet, nøyaktighet og CI/CD integrering.
9. Implementering av statisk kildekodeanalyse i DevSecOps-arbeidsflyter
Statisk kildekodeanalyse fungerer best når den er innebygd i pipeline ikke boltet på til slutt. Målet? Oppdag sårbarheter tidlig, minimer omarbeid og støtt sikker koding uten å bremse teamet ditt.
Slik integrerer moderne team det i DevSecOps-arbeidsflyten sin:
- Skann på hver Commit eller PR
Koble kildekodeanalyseverktøyet ditt til CI/CD systemer som GitHub Actions, GitLab CI eller Jenkins. Dette sikrer at hver commit or pull request skannes før den slås sammen – slik at du kan oppdage problemer før de sendes. - Skift til venstre med IDE-pluginer
Utviklervennlige verktøy (som Xygeni) integreres direkte i IDE-er, og gir sikkerhetstilbakemeldinger i sanntid mens du koder. Det er som å legge til et sikkert linting-lag som flagger sårbarheter før koden forlater den lokale maskinen din. - Angi smarte retningslinjer og Guardrails
Bruk guardrails for å definere automatiserte handlinger. For eksempel: Hvis et høyrisikoproblem er tilgjengelig i en PR, blokker sammenslåingen og varsle AppSec. Dette lar deg håndheve policyen med precision, ikke støy. - Stek i sikre standardinnstillinger
Bruk forhåndskonfigurerte maler som håndhever inputvalidering, outputkoding og minste privilegium. Dette er spesielt kraftig for IaC, API-er og mikrotjenester. - Prioriter og handle raskt
I stedet for å dumpe funn i dashboards, prioriter dem ved hjelp av tilgjengelighet, alvorlighetsgrad og EPSS-poengsummer. Fiks det som kan utnyttes, og hopp over det som ikke kan det.
10. Xygenis tilnærming: Guardrails for Precise Statisk kildekodeanalyse
Xygeni tar statisk kildekodeanalyse et skritt videre med Guardrails, fleksible, policydrevne regler som reagerer på skanneresultater i sanntid. I stedet for bare å flagge problemer, Guardrails hjelpe team med å utføre meningsfulle, automatiserte handlinger på tvers av SDLC.
Slik fungerer det
Xygenis rekkverk bruk en enkel, lesbar syntaks med logiske termer som:
- on sårbarheter av type X
- når alvorlighetsgraden er kritisk og komponenten er tilgjengelig
- deretter mislykkes pipeline og varsle sikkerhetsteamet
- ellers fortsett, men flagg for gjennomgang
Denne logikken sikrer at retningslinjene dine håndheves automatisk, uten manuell sortering eller trinn som hoppes over.
Hvorfor det er annerledes
Tradisjonelle verktøy for kildekodeanalyse gir deg en lang liste med varsler. Guardrails hjelpe deg med å handle – intelligent og i stor skala.
- Prioriter etter effektFiltrer funn ved hjelp av utnyttbarhet, forretningskontekst og EPSS.
- Automatiser utbedringUtløs innebygde PR-kommentarer eller oppretting av sak.
- Håndhev etter kontekstBruk strengere regler for produksjonskode, og mer avslappede regler for interne verktøy.
Brukstilfelle i praksis: Håndheving av sikkerhetsgrunnlinjer med Guardrails
La oss si at staging-grenen din allerede har et kjent sett med sårbarheter under vurdering. Med Guardrails, kan du automatisk blokkere alle nye kritiske problemer som ikke var i den siste godkjente skanningen. Ingen overraskelser, ingen regresjoner.
- Nytt problem funnet? Sammenslåing blokkert.
- Teamet varslet i Slack eller Jira.
- Foreslått rettelse lagt til som en kodekommentar.
Dette holder koden din sikker uten å bremse teamene eller la nye risikoer slippe gjennom.
Nysgjerrig hvordan Guardrails passe inn i din CI/CD? Prøv Xygeni Guardrails i din Pipeline.

