






CVE-scoring og CVE-sikkerhet er avgjørende for å beskytte moderne programvareapplikasjoner mot nye cybertrusler. Å identifisere og prioritere sårbarheter effektivt lar organisasjoner håndtere de mest kritiske risikoene først. CVE-scoring gir en standardisisert måte å rangere sårbarheter etter alvorlighetsgrad, mens CVE-sikkerhetspraksiser sikrer at disse risikoene håndteres og reduseres på riktig måte.
I 2025, 48 185 CVE-er ble publisert, en økning på 20.6 % fra 39 962 i 2024, og 38 % ble vurdert som høy eller kritisk alvorlighetsgrad. Med en så rask volumvekst er det ikke lenger valgfritt å ha en sterk CVE-scoring og sikkerhetsstrategi; det er en nødvendighet.
Det større problemet er ikke bare volumet, det er at tradisjonell analyse ikke kan holde tritt med det. NISTs NVD beriket nesten 42 000 CVE-er i 2025, 45 % mer enn noe tidligere år, men det var fortsatt ikke nok til å holde tritt med den økende antallet innsendinger. Som et direkte resultat fikk bare 28 % av nylig avslørte CVE-er i 2025 full NVD-berikelse (CVSS-poengsum, CWE-klassifisering, CPE-data), en kraftig nedgang fra 46.2 % i 2024. Disse tallene understreker den økende hasten for organisasjoner å ha sine egne CVE-sikkerhetstiltak på plass, i stedet for å utelukkende stole på at NVD-data ankommer i tide.
Hva er CVE-scoring, og hvorfor er det viktig for CVE-sikkerhet?
CVE står for Common Vulnerabilities and Exposures, en liste over offentliggjorte sårbarheter og eksponeringer innen cybersikkerhet. Hver oppføring i CVE-listen får en unik identifikator kalt en CVE-ID, som spesifikt refererer til en sårbarhet. MITRE Corporation administrerer dette systemet, standardhvordan sårbarheter identifiseres og katalogiseres. Dette sikrer at alle innen cybersikkerhet bruker samme referanse når de diskuterer spesifikke trusler.
CVE-poengsum innebærer å evaluere hver CVE-oppføring og tildele en numerisk poengsum basert på alvorlighetsgraden. Denne poengsummen hjelper organisasjoner med å bestemme prioritetsnivået for å håndtere sårbarheten.
Det lar dem fordele ressurser effektivt og redusere potensielle risikoer. CVE-poengsystemet evaluerer faktorer som hvor enkelt det er å utnytte dem. Det vurderer også virkningen på konfidensialitet, integritet og tilgjengelighet (ofte referert til som «CIA-triaden»). I tillegg vurderer det potensialet for utbedring.
Hvordan NVD, MITRE CVE-listen og CVE-poengsum fungerer sammen
Forstå sammenhengen mellom den nasjonale sårbarhetsdatabasen (NVD), MITRE-liste, og CVE-sikkerhet er avgjørende for å forstå hvordan sårbarheter håndteres i cybersikkerhetsøkosystemet.
MITRE CVE-listen starter med å identifisere sårbarheter og tildele dem en CVE-ID. Denne listen gir imidlertid bare grunnleggende informasjon om hver sårbarhet. NVD, som drives av Nasjonalt institutt for Standardog teknologi (NIST), beriker disse dataene ved å gi detaljerte beskrivelser, referanser og, viktigst av alt, CVE-poengsum gjennom Vanlig poengsumssystem for sårbarhet (CVSS).
NVD er en viktig ressurs fordi den fungerer som et arkiv for standards-baserte sårbarhetsdata, som hjelper organisasjoner med å forstå virkningen av en sårbarhet mer omfattende. NVD inkluderer ikke bare CVSS-poengsummer, men også dyptgående informasjon som:
- Detaljerte beskrivelser av hver sårbarhet, inkludert tekniske detaljer og konteksten der sårbarheten kan utnyttes.
- Virkningsmålinger som viser hvordan sårbarheten kan påvirke ulike deler av en organisasjons system.
- Informasjon om utbedring som for eksempel lenker til oppdateringer, råd og begrensninger.
På grunn av sin omfattende natur er NVD den rette kilden for organisasjoner når de trenger å vurdere den reelle virkningen av en sårbarhet og forstå hvordan de skal håndtere den effektivt.
CVSS: Det vanligste CVE-poengsystemet innen cybersikkerhet
Den mest brukte metoden for CVE-scoring er Vanlig poengsumssystem for sårbarhet (CVSS), vedlikeholdt og utviklet av Forum of Incident Response and Security Teams (FIRST). CVSS tilbyr en standarden isolert måte å måle alvorlighetsgraden av sårbarheter på, noe som gjør det enklere for organisasjoner å prioritere hvilke de skal håndtere først.
Mer spesifikt vurderer CVSS sårbarheter på en skala fra 0 til 10. Her representerer 0 ingen risiko og 10 representerer det høyeste alvorlighetsnivået. Dessuten er poengsummen basert på fire hovedgrupper av metrikk:
Grunnscore:
Dette gjenspeiler de iboende egenskapene til en sårbarhet som er konstante over tid og på tvers av brukermiljøer. Basispoengsummen tar hensyn til faktorer som utnyttbarhet. Dette refererer til hvor enkelt det er å utnytte sårbarheten. Den evaluerer også virkningen på konfidensialitet, integritet og tilgjengelighet.
Midlertidig poengsum:
Dette justerer basispoengsummen basert på faktorer som endrer seg over tid, som om en løsning er tilgjengelig eller om en utnyttelse aktivt brukes. Midlertidige målinger inkluderer modenhet for utnyttelseskode, utbedringsnivå og rapporttillit.
Miljøpoeng:
Dette lar organisasjoner tilpasse CVSS-poengsummen for å gjenspeile virkningen av sårbarheten i deres spesifikke miljø. Den tar hensyn til faktorer som viktigheten av det berørte systemet og potensiell utilsiktet skade.
Supplerende metrisk gruppe:
Den introduseres i CVSS v4.0 og gir ytterligere kontekst som kan påvirke den overordnede risikovurderingen. Dette inkluderer hensyn som sikkerhetskrav, automatiserbare målinger (som måler hvordan automatisering påvirker utnyttelse) og unike egenskaper som kanskje ikke passer inn i de andre målegruppene. Selv om den overordnede CVSS-poengsummen ikke inkluderer disse målingene, gir de verdifull innsikt. Som et resultat hjelper de organisasjoner med å ta mer informerte beslutninger.cistanker om håndtering av sårbarheter.
Den nyeste versjonen, CVSS v4.0, introduserer disse forbedringene for å forbedre nøyaktigheten og brukervennligheten til sårbarhetspoenggivning. Ved å forbedre beregningene fanger CVSS v4.0 opp kompleksiteten og konteksten til sårbarheter mer effektivt. Dette sikrer at poengsummene gir en mer presiscisen refleksjon av den faktiske risikoen.
Eksempel fra den virkelige verden: CVE-2021-44228 (Log4Shell)
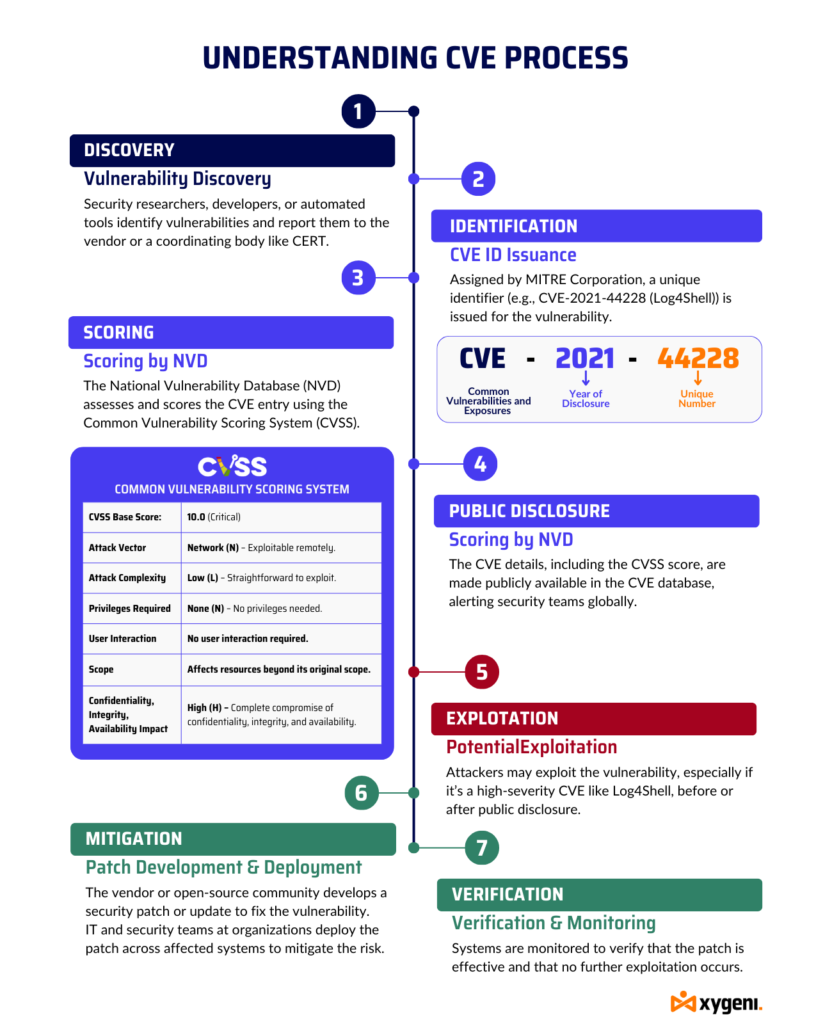
For å illustrere hvordan CVE-poengsum fungerer i praksis, la oss se på CVE-2021-44228, ofte kjent som Log4Shell. Dette Sårbarhet i Apache Log4j 2-biblioteket tillater ekstern kodekjøring (RCE). Som et resultat kan en angriper ta kontroll over et berørt system.
- CVE-ID: CVE-2021-44228
- CVSS-basispoengsum: 10.0 (kritisk)
- Angrepsvektor: Nettverk (N) – Kan utnyttes eksternt.
- Angrepskompleksitet: Lav (L) – Enkel å utnytte.
- Nødvendige privilegier: Ingen (N) – Ingen rettigheter nødvendig.
- Brukerinteraksjon: Ingen (N) – Ingen brukermedvirkning er nødvendig.
- Omfang: Endret (C) – Påvirker ressurser utenfor det opprinnelige omfanget.
- Konfidensialitet, integritet, tilgjengelighet. Innvirkning: Høy (H) – Fullstendig kompromiss når det gjelder konfidensialitet, integritet og tilgjengelighet.
NVD ga en CVSS-poengsum på 10.0, som indikerer det høyeste alvorlighetsnivået. Den utbredte naturen til denne sårbarheten, kombinert med hvor enkel den er å utnytte, gjorde den til en topprioritet for utbedring over hele verden.
Utfordringer med CVE-poengsum og deres innvirkning på CVE-sikkerhet
Mens Vanlige sårbarheter og eksponeringer (CVE) systemet tilbyr en standardiserert måte å identifisere og spore sårbarheter på, påvirker flere begrensninger effektiviteten i risikohåndteringen.
CVE-2021-44228 (Log4Shell) illustrerer disse utfordringene:
- Begrensede detaljer om utnyttelse: CVE-2021-44228 gir en unik identifikator, men mangler omfattende detaljer om hvordan angripere kan utnytte den. Selv om eksperter anser det som kritisk, forklarer ikke CVE-oppføringen fullt ut de nøyaktige metodene angriperne bruker eller de spesifikke konfigurasjonene som øker sårbarheten. Dette gapet gjør organisasjoner usikre på den reelle risikoen.
- Variasjon i rapportering: CVE Opptegnelsene varierer mye i innhold og kvalitet. Noen, som CVE-2021-44228, tilbyr detaljerte beskrivelser og teknisk informasjon, mens andre forblir korte eller ufullstendige. Denne inkonsekvensen utfordrer organisasjoner når de prøver å vurdere risikoen for en sårbarhet utelukkende basert på dens CVE-oppføring.
- Mangel på kontekstuell relevans: CVE oppføringer bruker en standardet format som kanskje ikke gjenspeiler den spesifikke konteksten i forskjellige miljøer. For eksempel, CVE-2021-44228 påvirker systemer ulikt avhengig av et selskaps infrastruktur. Denne feiljusteringen fører til unøyaktige risikovurderinger hvis CVE-detaljene ikke samsvarer med det spesifikke miljøet.
- Forsinkelse i offentliggjøring: Det er ofte en forsinkelse mellom oppdagelsen av en sårbarhet og dens tilføyelse til CVE-databasen. I løpet av denne tiden kan angripere utnytte sårbarheter som CVE-2021-44228 før de blir offentlige, noe som øker risikoen på grunn av forsinkelser i bevisstgjøring og utbedring.
- Fokuser på kjente sårbarheter: CVE Oppføringene dekker kun offentliggjorte sårbarheter, noe som gjør at nulldagssårbarheter og ikke-avslørte trusler ikke er tatt hensyn til. Basert utelukkende på CVE utsetter organisasjoner for nye risikoer som databasen ennå ikke har katalogisert.
- Inkonsekvent kvalitet på bidragene: Kvaliteten på CVE oppføringene varierer avhengig av kilden. Noen, som CVE-2021-44228, mottar regelmessige oppdateringer med nye detaljer, mens andre forblir statiske, noe som fører til inkonsekvenser og potensielle datahull.
- NVD-berikelsesetterslepet: Selv etter at en CVE er publisert, er det ingen garanti for at den blir scoret raskt. 54 914 CVE-er fra 2024–2025 står fortsatt i NVD-køen i påvente av full analyse. I april 2026 kunngjorde NIST at de nå bare vil prioritere umiddelbar berikelse for CVE-er i CISAs katalog over kjente utnyttede sårbarheter (KEV), programvare som brukes i den føderale regjeringen og kritisk programvare som definert i Executive Order 14028. Alt annet berikes etter beste evne, noe som betyr at de fleste organisasjoner ikke lenger kan anta at en CVSS-poengsum vil være tilgjengelig når de trenger den som mest.
EPSS: Forbedring av CVE-sikkerhet for omfattende sårbarhetshåndtering
CVE-2021-44228 fremhever også hvor Vanlig poengsumssystem for sårbarhet (CVSS), selv om den er robust, kommer til kort. Denne mangelen understreker viktigheten av Utnyttelsesprediksjonspoengsystem (EPSS).
Hva er EPSS?
EPSS bruker et datadrevet rammeverk for å forutsi sannsynligheten for utnyttelse av sårbarheter som CVE-2021-44228 innen de neste 30 dagene. I motsetning til CVSS, som måler potensiell innvirkning, EPSS estimerer sannsynligheten for utnyttelse basert på historiske data og trender.
Hvorfor er EPSS viktig?
- Forbedret prioritering: EPSS gjør det mulig for organisasjoner å prioritere sårbarheter basert ikke bare på alvorlighetsgrad, men også på sannsynlighet for utnyttelse. For eksempel når sikkerhetsteam vet at CVE-2021-44228 har høy sannsynlighet for utnyttelse, fokuserer de utbedringsarbeidet der de trenger det mest.
- Proaktivt forsvar: EPSS lar sikkerhetsteam iverksette forebyggende tiltak mot sårbarheter som sannsynligvis vil bli utnyttet, noe som reduserer risikoen for vellykkede angrep.
- Kontekstuell DecisIoneproduksjon: EPSS gir ytterligere kontekst som CVSS alene kan gå glipp av, for eksempel å identifisere sårbarheter som aktivt målrettes av angripere. Dette fører til mer informerte og strategiske beslutningercisioneproduksjon.
- Ressursoptimalisering: For organisasjoner med begrensede ressurser, EPSS bidrar til å effektivt fordele innsatsen til sårbarheter som utgjør den største trusselen, noe som sikrer en mer effektiv forsvarsstrategi.
Begrensninger ved EPSS
Til tross for sine fordeler, EPSS har begrensninger. Den er avhengig av historiske data, som kanskje ikke alltid gjenspeiler det nåværende trusselbildet. Dens kortsiktige fokus på å forutsi utnyttelse innen 30 dager kan overse langsiktige trusler.
EPSS gir generell innsikt uten å ta hensyn til den spesifikke konteksten i individuelle miljøer. Til slutt avhenger det av tidligere utnyttelsesmønstre, som kanskje ikke fanger opp raske endringer i angrepsteknikker eller nyoppdagede sårbarheter.
Balansering av CVE og EPSS for optimal sårbarhetshåndtering
For å håndtere sårbarheter effektivt, må organisasjoner forstå og håndtere begrensningene til begge deler. CVSS og EPSSIntegrering av disse verktøyene gir et mer omfattende bilde av sårbarhetslandskapet. Denne tilnærmingen balanserer alvorlighetsgrad med sannsynligheten for utnyttelse, noe som fører til bedre prioritering og informert utforming.cisioneproduksjon og forbedrede resultater innen cybersikkerhet.
Takler utfordringen med å prioritere kritiske sårbarheter
Gjennom denne bloggen har vi utforsket detaljene rundt CVE-scoring, den avgjørende rollen til National Vulnerability Database (NVD), og hvordan verktøy som Exploit Prediction Scoring System (EPSS) gir dybde til sårbarhetshåndtering ved å forutsi sannsynligheten for utnyttelse. Å håndtere sårbarheter effektivt krever imidlertid mer enn bare å forstå disse konseptene – det krever en omfattende tilnærming som tilpasser seg organisasjonens spesifikke sikkerhetsbehov.
Ut av omtrent 176 000 kjente sårbarheter, over 19 000 har en CVSS-score på 9.0–10.0, noe som indikerer kritiske risikoer. Likevel faller majoriteten – omtrent 77.5 % – innenfor en mellomliggende score på 4.0 til 8.0. Denne brede fordelingen fremhever utfordringen: å prioritere hvilke sårbarheter som skal adresseres først og hvordan man gjør det med begrensede ressurser samtidig som man opprettholder et robust forsvar.
Xygenis programvarekomposisjonsanalyse (SCA) Løsningen tar tak i denne utfordringen ved å integrere CVE-scoring med EPSS og andre kontekstuelle verktøy, noe som gir deg et komplett bilde av sårbarhetslandskapet ditt. Løsningen vår skanner grundig kodebasen din på tvers av flere kilder, inkludert NPM, GitHub og OWD, og sikrer at du ikke går glipp av potensielle sikkerhetstrusler.

Hvordan Xygeni er SCA Løsningen gjør CVE-scoring om til handling
Av de 48 185 CVE-ene som ble publisert i 2025, ble 38 % vurdert som høy eller kritisk alvorlighetsgrad, og den gjennomsnittlige CVSS-poengsummen for året var 6.60. Det er mange «kritiske» og «høye» betegnelser som konkurrerer om de samme begrensede utbedringsressursene, og det er før det tas hensyn til at bare 28 % av CVE-ene i 2025 fikk full NVD-berikelse i utgangspunktet.
Xygenis programvarekomposisjonsanalyse (SCA) Løsningen adresserer denne utfordringen ved å integrere CVE-scoring med EPSS og ytterligere kontekstuelle signaler, noe som gir deg et komplett bilde av sårbarhetslandskapet ditt, uavhengig av om NVD har kommet seg til å berike en gitt CVE ennå. Den skanner kodebasen din på tvers av npm, GitHub og andre åpen kildekode-registre, slik at ingenting slipper ubemerket gjennom.
Slik utfyller det strategien din for sårbarhetshåndtering:
- CVE-poengsum + EPSS-integrasjon. Ved å kombinere alvorlighetsgrad (CVSS) med sannsynlighet for utnyttelse (EPSS) fikser teamet ditt det som faktisk utnyttes i naturen først, ikke bare det som scorer høyest på papiret.
- Rekkeviddeanalyse. Xygeni stopper ikke ved «denne CVE-en finnes i avhengighetstreet ditt». Den avgjør om den sårbare kodebanen faktisk er tilgjengelig i applikasjonen din, reduserer støy dramatisk og fokuserer utbedring på utnyttbar risiko.
- Kontekstuell bevissthet. Ved å hente informasjon fra flere rådgivningskilder og poengsystemer samtidig, tilpasser Xygeni seg organisasjonens spesifikke miljø i stedet for å bruke én standard alvorlighetsgrad.
- Kontinuerlig overvåking og sanntidsvarsler. Nye CVE-er og nye EPSS-poengsummer publiseres kontinuerlig. Xygeni overvåker kontinuerlig, så en sårbarhet som hadde lav prioritet i går, og som blir aktivt utnyttet i dag, går ikke ubemerket hen.
Resultatet: Med over en tredjedel av nye CVE-er allerede markert som Høy eller Kritisk, og NVD-berikelse som faller ytterligere akterut hvert år, er det ikke realistisk å prioritere hvert funn manuelt. Xygeni hjelper teamet ditt med å fokusere på den lille andelen som er både alvorlig og genuint utnyttbar i miljøet ditt.
Be om demo or start en gratis for å se hvordan Xygeni gjør CVE-scoring om til en prioritert, handlingsrettet strategi for sårbarhetshåndtering.

Spørsmål og svar
Hva er forskjellen mellom CVE, CVSS og NVD?
En CVE er en unik identifikator for en spesifikk sårbarhet. CVSS (Common Vulnerability Scoring System) er poengrammeverket som brukes til å rangere alvorlighetsgraden til en sårbarhet fra 0 til 10. NVD (National Vulnerability Database) er arkivet, vedlikeholdt av NIST, som beriker hver CVE med CVSS-poengsum, beskrivelser og referanser til utbedring.
Hva er EPSS, og hvordan er det forskjellig fra CVSS?
EPSS (Exploit Prediction Scoring System) anslår sannsynligheten for at en sårbarhet vil bli utnyttet i løpet av de neste 30 dagene, basert på reelle utnyttelsesdata. CVSS måler potensielle alvorlighetsgrad hvis utnyttet; EPSS måler sannsynligheten av utnyttelse. Å bruke begge sammen gir et langt mer nøyaktig prioriteringssignal enn hver av dem alene.
Hvorfor er ikke en høy Er CVSS-poengsum nok til å prioritere en sårbarhet?
En CVSS-poengsum gjenspeiler teoretisk alvorlighetsgrad, ikke reell risiko. En sårbarhet med en poengsum på 9.8 som ikke kan nås i din spesifikke kodebase, eller som ikke har noen kjent aktiv utnyttelse, kan ha lavere prioritet enn en sårbarhet med en poengsum på middels nivå som angripere aktivt utnytter akkurat nå. Derfor er det viktig å kombinere CVSS med EPSS og tilgjengelighetsanalyse.
Hvor mange CVE-er publiseres hvert år?
CVE-volumet har økt jevnt år etter år, med titusenvis av nye sårbarheter som avsløres årlig. Gitt dette omfanget er manuell prioritering ikke realistisk for de fleste organisasjoner, og det er derfor automatisert, kontekstbevisst prioritering (CVSS + EPSS + tilgjengelighet) har blitt viktig.
Hva er CVE-2021-44228 (Log4Shell), og hvorfor brukes det som et eksempel?
Log4Shell er en kritisk sårbarhet for ekstern kodekjøring i Apache Log4j 2, med en score på 10.0 (maksimum) på CVSS. Den er mye brukt som et undervisningseksempel fordi den kombinerer nettverksbasert utnyttbarhet, ingen nødvendige rettigheter og ingen brukerinteraksjon, noe som illustrerer nøyaktig hvordan «kritisk» ser ut under CVSS-rammeverket.
