





Som bedrifter i økende grad stoler på containersikkerhet For å beskytte Docker- og Kubernetes-applikasjoner har sikring av programvareforsyningskjeder aldri vært viktigere. containersikkerhetsskanner spiller en nøkkelrolle i å oppdage sårbarheter tidlig, og sørge for at trusler identifiseres før de når produksjon. Samtidig, skanning av containerbilder forhindrer at feilkonfigurasjoner, ondsinnet kode og utdaterte avhengigheter glir inn i utrullingen.
Uten disse proaktive sikkerhetstiltakene står organisasjoner overfor forsyningskjedeangrep, utnyttelse av kjøretidsdata og samsvarsfeil– trusler som kan forstyrre driften og føre til kostbare sikkerhetsbrudd. For å ligge i forkant må DevSecOps-team integrere automatisert sikkerhetsskanning inn i deres pipelines, noe som gjør sikkerhet til en sømløs del av utviklingsarbeidsflyten.
Hva er Containersikkerhet?
Det sikrer beskyttelse av applikasjoner, infrastruktur og programvare forsyningskjeden gjennom hele utviklingssyklusen. Containere bidrar til å opprettholde konsistens på tvers av miljøer ved å isolere applikasjoner og deres avhengigheter. Sikkerhetsrisikoer oppstår imidlertid når containerbilder inneholde sårbarheter fra usikre biblioteker, utdaterte avhengigheter eller ubekreftede tredjepartskomponenter.
I tillegg ondsinnet kode kan gå inn i utviklingen pipeline gjennom kompromitterte avhengigheter, noe som fører til angrep på programvare i forsyningskjedenFor å redusere disse risikoene må organisasjoner implementere Beste praksis for containersikkerhet, Herunder skanning av containerbilder, runtime-beskyttelse og automatiserte sikkerhetspolicyerEn proaktiv tilnærming sikrer at containere forblir sikre fra utvikling til utrulling og utover.
Viktige aspekter ved containersikkerhet
For å sikre at containersystemene dine er sikre, må du fokusere på flere kritiske områder:
Skanning av containerbilder for sikkerhetSkann regelmessig containerbilder for å identifisere sårbarheter tidlig, og sørg for at du bruker pålitelige basisbilder. Dette reduserer risikoer knyttet til usikre biblioteker og potensielle angrep i forsyningskjeden der skadelig kode kan settes inn.
Forsvar under kjøringFortsett med en kontinuerlig sikkerhetsskanner for containere for unormal oppførsel og håndhev strenge retningslinjer for å redusere risikoer.
Infrastruktur SikkerhetBeskytt de underliggende systemene som kjører containere for å forhindre utnyttelse på vertsnivå.
Forsvar for forsyningskjedenBeskytt tredjepartsavhengigheter ved hjelp av verktøy som en containersikkerhetsskanner, og sørg for at programvarens forsyningskjede forblir motstandsdyktig mot angrep som kan introdusere sårbarheter under utvikling.
Hvorfor sikkerhetsskannere for containere er viktigere enn noensinne
Ettersom bedrifter i økende grad tar i bruk containere og Kubernetes, behovet for automatisert sikkerhetsskanning har blitt presserende. Det det globale markedet for containersikkerhet anslås å nå$ 9.88 milliarder 2030, men nettkriminelle utvikler seg like raskt.
Den økende risikoen for containerangrep
En fersk studie fant det 94% av organisasjonene møtt sikkerhetshendelser i deres Kubernetes-miljøer i fjor. De største sikkerhetsrisikoene inkluderer:
- Feilkonfigurasjoner (60 %) – Problemer som overprivilegert tilgang or containere som kjører som root øke angrepseksponeringen.
- Sikkerhetsfeil under kjøring (27 %) – Uautoriserte prosesser, filmanipulering, og angrep mot privilegieeskalering er rettet mot kjørende containere.
- Sårbarheter i containerbilder (24 %) – Uoppdaterte biblioteker, usikre avhengigheter, og utdatert programvare introduserer skjulte risikoer.
Hvorfor gjør dette noe? Angripere ofte utnytte svakheter i utviklingen pipelines, injisering ondsinnet kode i containerbilder før utplassering. Uten en containersikkerhetsskanner, disse truslene kan vedvare uoppdaget helt til det er for sent.
Forretningsmessig innvirkning av dårlig containersikkerhet
Sikkerhetsbrudd ikke bare kompromisser med systemer-de forstyrre forretningsdriften:
- 47% av organisasjoner rapporterte at Sikkerhetsfeil i containere førte til nedetid og økonomiske tap.
- Bare 45% av selskaper har dedikerte containersikkerhetsteam, og etterlater kritiske hull.
- Samsvarssvikt, datainnbrudd og driftsforstyrrelser bli uunngåelig uten sterke sikkerhetstiltak.
Hvordan en containersikkerhetsskanner løser disse problemene
For å bekjempe disse risikoene trenger organisasjoner en proaktiv sikkerhetsløsning at:
- Skanner containerbilder før distribusjon å oppdage sårbarheter tidlig.
- Overvåker kjøretidsoppførsel å oppdage avvik og mistenkelig aktivitet.
- Beskytter mot trusler i forsyningskjeden ved å sikre tredjepartsavhengigheter.
Tilpasning til det utviklende trussellandskapet – containersikkerhet
Etter hvert som containeriserte miljøer utvikler seg, må organisasjoner ta i bruk avanserte strategier for å ligge i forkant av potensielle trusler.
1. Håndtering av Kubernetes-kompleksitet
Kubernetes har blitt den ledende plattformen for containerorkestrering, men kompleksiteten byr på unike sikkerhetsutfordringer. Angripere retter seg ofte mot Kubernetes kontrollplan og API-er, noe som gjør rollebasert tilgangskontroll (RBAC) og bruk av containersikkerhetsskannere avgjørende for å opprettholde et sikkert miljø.
2. Omfavne nulltillit i containermiljøer
Nulltillitsmodellen blir stadig mer populær i containersikkerhetslandskapet, der alle interaksjoner – interne og eksterne – krever verifisering og autorisasjon. Denne tilnærmingen reduserer risikoen for uautorisert tilgang drastisk, og sikrer at bare klarerte enheter kan samhandle med containere.
3. Integrering av sikkerhet i DevOps med DevSecOps
Integrering av sikkerhet i DevOps-arbeidsflyter – kjent som DevSecOps– er nå avgjørende for bedrifter som bruker containere. Ved å integrere sikkerhetsskannere for containere i CI/CD pipeline, kan organisasjoner oppdage og håndtere sårbarheter tidlig, og dermed sikre at bare sikker kode når produksjon.
Beste praksis for containersikkerhet
For å opprettholde et sikkert og robust containerisert miljø er det viktig å følge retningslinjer fra pålitelige kilder. Ledende autoriteter som Nasjonalt institutt for Standards og teknologi (NIST), MITRE, og Linux Foundation tilby rammeverk som hjelper organisasjoner med å sikre containerne sine effektivt. Basert på anbefalingene deres er her et sammendrag av beste praksis for containersikkerhet:
Utfør skanning av containerbilder
Gjennomfør regelmessig en skanningsprosedyre for containerbilder for å oppdage sårbarheter før utrulling, og sørg for at kun klarerte basisbilder brukes. Dette reduserer risikoen for import av usikre biblioteker eller skadelig kode under programvareutvikling.
Begrens containerrettigheter
I henhold til MITREs prinsipper om minste privilegium, bruk rollebaserte tilgangskontroller (RBAC) for å sikre at containere bare har minimumstillatelsene som er nødvendige. Verktøy som Seccomp og AppArmor begrenser systemkall ytterligere, noe som gir isolasjon fra verten og reduserer risikoen for utnyttelse.
Herde vertsinfrastrukturen
Linux Foundation understreker viktigheten av å holde vertssystemene dine oppdaterte. Kontinuerlige oppdateringer og nettverkssegmentering isolerer containere og begrenser virkningen av potensielle sikkerhetsbrudd.
Overvåk i sanntid med en containersikkerhetsskanner
Bruk en containersikkerhetsskanner for sanntidsovervåking for å oppdage mistenkelig atferd, for eksempel uautorisert tilgang eller uvanlig trafikk. Sentralisert logging, som anbefalt av NIST, muliggjør rask deteksjon og respons på trusler.
Sikre programvarens forsyningskjede
Implementer en programvareliste (SBOM) for å spore tredjepartsavhengigheter og sikre åpenhet i programvarens forsyningskjede. Regelmessige skanninger og kryptografisk signering, i henhold til NIST og Linux Foundations retningslinjer, bidrar til å forhindre introduksjon av skadelig kode.
Integrer sikkerhet i CI/CD Pipeline
Integrer sikkerhetstiltak tidlig i utviklingsprosessen ved å integrere containersikkerhetsskannere i CI/CD pipelineDenne «skift-til-venstre»-tilnærmingen, støttet av både MITRE og NIST, gjør det mulig å håndtere sårbarheter under utvikling i stedet for i produksjon. Automatiser samsvarskontroller for å sikre at sikker kode beveger seg fremover i hvert trinn.
Administrer hemmeligheter sikkert
Unngå å legge sensitive data, som API-nøkler, direkte inn i containerbilder. Bruk i stedet verktøy for håndtering av hemmeligheter for å injisere dem sikkert under kjøretid, noe som reduserer risikoen for eksponering.
Xygenis omfattende løsning for skanning av containerbilder
Ende-til-ende-sikkerhet for containeriserte miljøer
Etter hvert som bruken av containere øker, øker også sikkerhetsrisikoene. Xygenis sikkerhetsskanner gir en helhetlig løsning å oppdage sårbarheter, feilkonfigurasjoner og hemmeligheter i containerbilder før de når produksjon. Ved å tilby bildeskanning fra flere kilder, dyp sikkerhetsinnsikt, og sømløs CI/CD integreringXygeni sørger for at dine containeriserte arbeidsbelastninger forblir sikre fra utvikling til distribusjon.
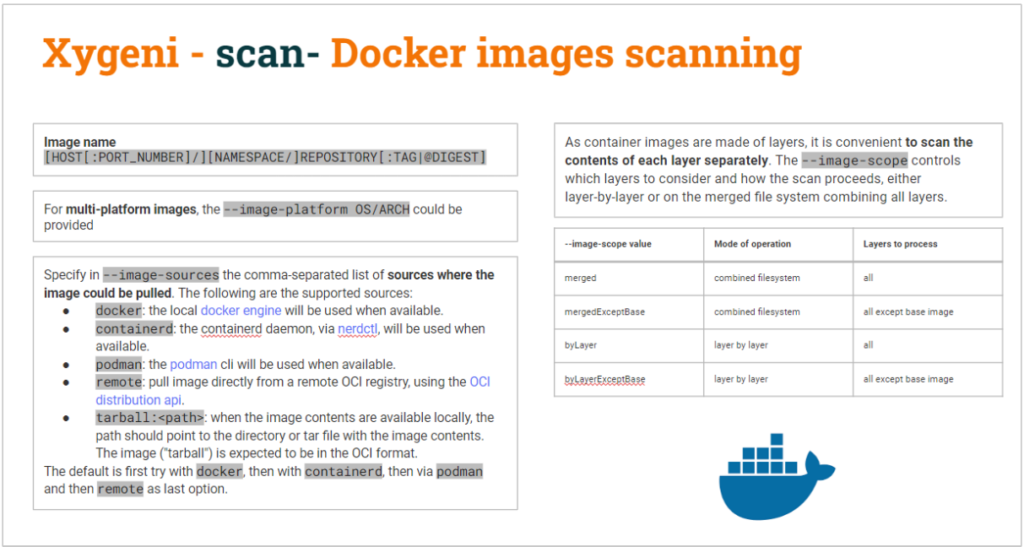
Skanning av bilde fra flere kilder i containere
Xygeni tilbyr allsidige bildeskanningsmuligheter, slik at sikkerhetsteamene kan analyser containerbilder fra flere kilder, Inkludert:
- Lokal Docker-motor – Skann lokalt bygde bilder før distribusjon.
- Containerd – Utfør grundige sikkerhetsskanninger via Containerd-daemonen eller nerdctl.
- Podman – Sikre Podman-administrerte containere ved hjelp av CLI-basert skanning.
- Eksterne OCI-registre – Skann bilder direkte fra OCI-kompatible registre eller analysere lokalt lagrede OCI tarball-bilder.
Avanserte sikkerhetsfunksjoner for containerbildeskanning
- Automatisert sårbarhetsdeteksjon – Identifiserer kjente CVE-er, utdaterte avhengigheter, og forsyningskjederisiko innenfor bilder.
- Skanning av hemmeligheter – Oppdager hardkodet legitimasjon, API-nøkler og sensitive data inne i beholderlagene.
- Feilkonfigurasjonsvarsler – Flagg overdreven tilgang til rettigheter, uoppdatert programvare og usikre kjøretidsinnstillinger.
- Kontinuerlig overvåking - Gir sanntids kjøretidssikkerhet, oppdage uautoriserte endringer og potensielle utnyttelser.
Sømløs CI/CD Integrasjon for automatisert sikkerhet
Xygeni integrerer direkte inn i CI/CD pipelines, Slik at automatisert skanning av containerbilder uten å bremse utviklingen. Den støtter:
- GitHub-handlinger, GitLab CI/CD, Jenkins, Bitbucket Pipelines og Azure DevOps for sikkerhetshåndhevelse i sanntid.
- Pre-commit skanner – Oppdag sårbarheter før sammenslåing av kode.
- Sikkerhetskontroller under bygging – Blokker risikable containerbilder før du sender til registre.
- Validering før utplassering - Sørge for kun sikre, kompatible bilder er utplassert.
Hvorfor velge Xygeni for containersikkerhet?
- Forhindrer at sårbarheter når produksjon
- Beskytter mot angrep på programvarens forsyningskjede
- Eliminerer hardkodede hemmeligheter og feilkonfigurasjoner
- Integreres uanstrengt med DevSecOps-arbeidsflyter
Sikre containerne dine med Xygeni i dag
Xygenis containersikkerhetsskanner tilbyr sanntidsbeskyttelse, dyp sikkerhetsinnsikt og automatiserte samsvarskontroller – som sikrer at containerbaserte arbeidsbelastninger alltid er sikre.
- 7-dagers gratis prøveperiode
- Ingen kredittkort kreves
- Øyeblikkelig sikkerhetsinnsikt

Vanlige spørsmål om containersikkerhet
1. Hva er en Docker-container?
En Docker-container er en lett, bærbar pakke som inneholder alt som trengs for å kjøre et program – for eksempel kode, systemverktøy, biblioteker og innstillinger. Den isolerer programmet fra vertssystemet og sikrer jevn ytelse på tvers av ulike miljøer.
2. Hva er et containerbilde?
Et containerbilde er en statisk fil som inneholder nødvendig kjørbar kode, systembiblioteker og konfigurasjoner som kreves for å opprette en containerisert instans av et program. Når du kjører et containerbilde, blir det en aktiv container. Xygeni bidrar til å sikre containerbilder ved å skanne etter sårbarheter og sikre integriteten deres.
3. Er Docker-containere sikre?
Selv om Docker-containere tilbyr isolasjon og konsistens, kan de utgjøre sikkerhetsrisikoer hvis de ikke administreres riktig. For å holde dem sikre er det viktig å følge beste praksis som å skanne containerbilder for sårbarheter, begrense containerrettigheter og bruke verktøy som Xygenis containersikkerhetsskanner. Disse trinnene bidrar til å sikre sikkerhet i Docker-miljøer.
4. Hvordan kan jeg sikre Kubernetes-klyngen min?
Å sikre en Kubernetes-klynge krever en flerlags tilnærming. Som nevnt i denne artikkelen, følg beste praksis som vi nevner i denne artikkelen. Xygeni forbedrer sikkerheten ved å overvåke kjørende containere og identifisere sårbarheter i sanntid.
5. Er Kubernetes-hemmeligheter sikre?
Kubernetes-hemmeligheter lagrer sensitiv informasjon som API-nøkler og passord, men de kan være i faresonen hvis de ikke administreres riktig. Som standard lagres hemmeligheter som ren tekst i etcd. For å forbedre sikkerheten, aktiver kryptering i ro, begrens tilgang med RBAC og administrer hemmeligheter med verktøy som Xygeni for å beskytte dem under kjøretid.
6. Hvorfor er skanning av containerbilder kritisk for sikkerheten i forsyningskjeden?
I bunn og grunn fordi det spiller en nøkkelrolle i å beskytte programvarens forsyningskjede ved å oppdage sårbarheter, utdaterte biblioteker og skjult skadelig programvare i containerbilder før distribusjon. Uten denne kontrollen kan usikre komponenter enkelt introdusere risikoer i produksjonsmiljøer. Hvis du bruker denne typen skannere, vil du sørge for at appene dine forblir sikre fra utvikling til distribusjon, noe som reduserer risikoen for angrep i forsyningskjeden.
Klar til å forbedre din Containersikkerhet?
Ved å bruke disse beste fremgangsmåtene, Xygenis containersikkerhetsskanner og vår funksjon for containerbildeskanning, vil du definitivt kunne styrke og forbedre sikkerheten til containerne dine. Se videodemoen vår i dag for å se hvordan Xygeni hjelper deg med å holde deg i forkant av trusler.