






Etter hvert som programvareutvikling blir raskere og mer avhengig av åpen kildekode, er det viktig å håndtere eksponering gjennom tredjeparts programvare for risikostyring er nå en prioritet. Å beskytte kodebasen din innebærer imidlertid å gå utover grunnleggende revisjoner. En moderne tredjeparts risikostyringsplattform må gå dypt inn i din pipelines, avhengighetene dine og runtime-ressursene dine. Derfor erstatter teamene utdaterte programvare for risikostyring fra tredjepartsleverandører med verktøy som jobber i utviklerhastighet. I denne sammenhengen, programvare for risikostyring fra tredjeparter og leverandører må hjelpe deg med å oppdage skadelig programvare, utdaterte pakker, lisenskonflikter og usikker konfigurasjon, automatisk og kontinuerlig.
Introduksjon: Tredjepartsrisiko handler ikke lenger bare om leverandører
De fleste verktøy for leverandørrisiko fokuserer på innkjøp, ikke pipelines. De forteller deg hvem som solgte programvaren, ikke hva som faktisk kjører i appen din. I mellomtiden importerer, gjenbruker og distribuerer utviklere tredjepartskomponenter hver dag.
Du henter inn avhengigheter fra offentlige registre, er avhengig av pakker med manglende vedlikeholdere og distribuerer Docker-bilder som ingen har skannet før. Juridiske team og compliance-team gjennomgår ikke disse tredjepartene. Utviklere slår dem sammen direkte til produksjon.
Så du trenger en ny strategi. For å håndtere tredjepartsrisiko i DevOps må du skanne ekte kode, spore hvordan komponenter oppfører seg og håndheve tillitspolicyer på tvers av stacken din. Risikoen ligger i repoet ditt, ikke i en leverandørkontrakt.
2. Hvorfor tredjepartsleverandørers risikostyringsprogramvare ikke kan se hva som er i koden din
Tradisjonelt sett betydde tredjepartsrisiko leverandørrisiko. Du sendte et spørreskjema, sjekket sertifiseringer, kanskje utførte en rask revisjon og gikk videre. Programvare fungerer imidlertid ikke slik lenger.
I dag henter kodebasen din pakker fra NPM, PyPI, Maven, Docker hub, og mer. Dette er ikke leverandører du ansetter, de er bidragsytere du ikke kjenner. Noen av dem opprettholder kritiske avhengigheter, andre har ikke oppdatert koden sin på flere år. Og av og til laster noen opp skadelig programvare forkledd som en nyttig modul.
Som et resultat representerer disse «usynlige leverandørene» en voksende angrepsflate. De kan introdusere:
- Kritiske sårbarheter
- Inkompatible eller risikable lisenser (GPL, AGPL, SSPL…)
- Forlatte pakker uten fremtidige oppdateringer
- Trojaniserte avhengigheter eller obfuskerte nyttelaster
Følgelig vil det ikke beskytte deg mot trusler som allerede finnes i systemet ditt å kun stole på tradisjonell programvare for risikostyring fra tredjepartsleverandører. pipelineHvis tredjepartsrisikostrategien din ikke inkluderer skanning på komponentnivå, åpner du en blindsone.
Dessuten, overholdelsesrammeverk I likhet med DORA og NIS2 forventes det nå at du administrerer tredjepartskode på samme måte som du administrerer tredjepartstjenester. Det inkluderer lisensstyring, programvareopprinnelse og aktiv sårbarhetsreduksjon.
Hvilke funksjoner i tredjeparts risikostyringsplattformer som faktisk betyr noe
Hvis tredjeparts risikostyringsverktøyet ditt bare sporer leverandører, går det glipp av det virkelige problemet. Utviklere importerer nå mer ukontrollert kode enn noen gang, fra pakker, containere, skript og CI/CD plugins. Derfor inneholder programvaren du sender ofte hundrevis av tredjepartselementer du ikke har bygget, gjennomgått eller verifisert.
For å håndtere denne risikoen på riktig måte, må moderne tredjeparts programvare for risikostyring oppfylle nye standard og det må fungere på det nivået der de faktiske risikoene befinner seg: i kodebasen din og pipelines.
Mer spesifikt, her er hva den riktige løsningen bør levere:
SBOMog synlighet i en tredjeparts risikostyringsplattform
Du kan ikke sikre det du ikke kan se. Plattformen din må identifisere alle tredjepartskomponenter, inkludert transitive avhengigheter og pakker på systemnivå. En komplett og kontinuerlig oppdatert Programvare materialliste (SBOM) er ikke lenger valgfritt, det er påkrevd av rammeverk som DORA, NIS2 og Executive Order 14028.
Risikodeteksjon og styring av lisenser
Brudd på lisenser kan utløse søksmål eller tvinge deg til å bruke hele verktøystakken din som åpen kildekode. oppdage høyrisikolisenser (som AGPL eller SSPL), håndheve tilpassede retningslinjer og fange opp ukjente eller motstridende lisenstyper før de når produksjon.
Vedlikeholds- og foreldelsesvarsler
Utdaterte biblioteker er ofte sårbare, uoppdaterte og uvedlikeholdte. Plattformen din må varsle deg når en komponent ikke har blitt oppdatert på flere år, eller når vedlikeholderen har forsvunnet. Dette bidrar til å forhindre at teknisk gjeld blir til sikkerhetsgjeld.
Sanntidsdeteksjon av skadelig programvare og trusler i forsyningskjeden
Ondsinnede pakker venter ikke på revisjonsgjennomganger. De er utformet for å blande seg inn og aktiveres stille. Derfor må risikostyringsplattformen din inkludere sanntidsskanning etter trojanere, bakdører, typosquatting og mistenkelige skript, før noe av det treffer miljøet ditt.
Innebygd tilgjengelighet og prioritering
Å oversvømme utviklere med 500 uutnyttbare sårbarheter forbedrer ikke sikkerheten. I stedet skaper det støy, forsinker handlinger og kaster bort tid. Derfor må en nyttig plattform gå lenger. Den bør vise hva som faktisk er tilgjengelig og utnyttbart i appen din. I tillegg må den prioritere problemer basert på forretningsmessig innvirkning og redusere varslingstretthet uten å skjule reelle risikoer.
Hvordan Xygeni fungerer som tredjeparts- og leverandørrisikostyringsprogramvare for utviklere
Tradisjonelle leverandørverktøy beskytter ikke programvaren din mot trusler i den virkelige verden. I stedet trenger du en tredjeparts risikostyringsplattform som ser inn i koden din, skanner avhengighetene dine og blokkerer det som er farlig, før den blir slått sammen eller distribuert.
Dette er hvordan Xygeni gir reell beskyttelse gjennom en utvikler-først-tilnærming:
4.1 Bygg SBOMs med full avhengighetssynlighet
All solid tredjeparts risikostyringsprogramvare må gi en fullstendig oversikt over avhengighetene dine i sanntid. Xygeni genererer automatisk SBOMs i både SPDX- og CycloneDX-formater.
- Du får full innsikt i direkte, transitive og udeklarerte avhengigheter
- SBOMs oppdatering med hver bygg eller skanning, noe som sikrer kontinuerlig samsvar
- Eksporter dem eller legg dem inn i attester for å bevise tillit i forsyningskjeden din.
Som et resultat eliminerer du blindsoner og reduserer revisjonskostnader.
4.2 Oppdag vedlikeholdsrisikoer i tredjeparts- og leverandørprogramvare for risikostyring
Selv om mange verktøy lister opp sårbarheter, er det få som viser hvilke komponenter som er utdaterte eller ikke lenger vedlikeholdes. Xygeni gjør det.
Den flagger:
- Biblioteker uten oppdateringer på over et år
- Prosjekter uten aktive vedlikeholdere
- Ikke-oppdaterte komponenter med kjente risikoer
Dette er stille risikoer. Uten synlighet vedvarer de. Xygeni fremhever dem imidlertid tidlig, slik at teamet ditt kan handle før de blir til ulemper.
4.3 Håndhev lisenskorrespondanse automatisk
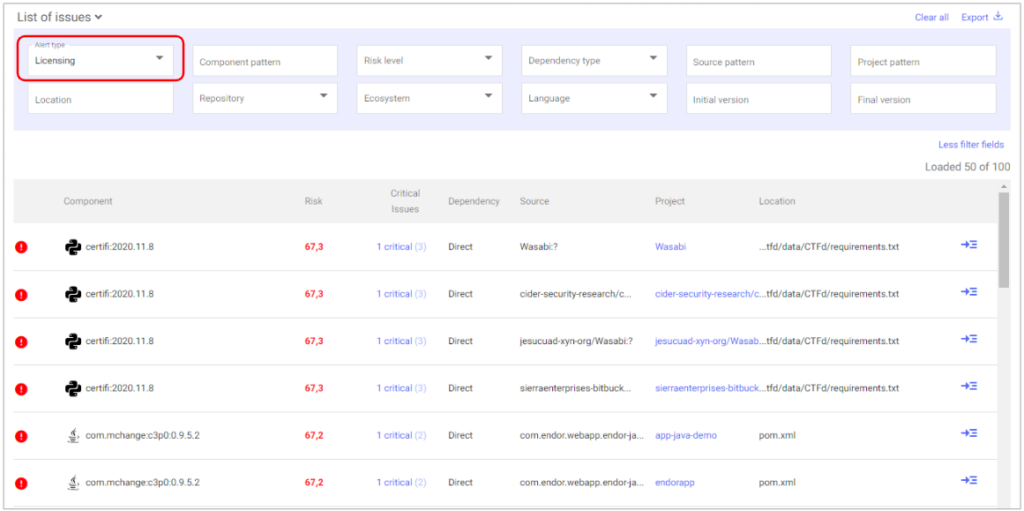
En kritisk del av all programvare for risikostyring fra tredjeparter og leverandører er synlighet av lisensrisiko.
Xygeni analyserer lisensen til hver pakke og viser varsler når:
- En komponent inneholder Copyleft- eller AGPL-type lisenser
- Du har motstridende eller ukjente termer
- En avhengighet bryter med din interne OSS-policy
Du vil se varsler merket med et 🚫-ikon. Hvis du klikker, ser du den nøyaktige lisensen, konsekvensnivået og foreslåtte tiltak. På den måten forhindrer du lisensbrudd før de blir lovlige.
4.4 Oppdag og blokker skadelig programvare i sanntid
Standard programvare for risikostyring fra tredjepartsleverandører går fullstendig glipp av dette: skadevare i avhengighetene dine.
Xygeni skanner etter kjent skadelig programvare ved hjelp av trusselinformasjon fra GitHub, OSV og NVD. I tillegg kjører den atferdsskanninger for å fange opp nulldags- og polymorf skadevare før den sprer seg.
Ondsinnede pakker blir flagget med et ☣️-ikon. Dermed kan du se gjennom alle metadata, se opprinnelse og sette komponenten i karantene umiddelbart. Dette beskyttelsesnivået er viktig for moderne pipelines.
4.5 Prioriter hva som faktisk påvirker søknaden din
Ikke alle sårbarheter er like. Med tradisjonelle verktøy kaster du bort tid på å fikse CVE-er som ikke påvirker koden din.
Xygenis tredjeparts risikostyringsplattform prioriterer reelle risikoer ved hjelp av:
- Reachability-analysesjekker om sårbar kode faktisk brukes
- EPSS-poengsum: forutsier sannsynligheten for utnyttelse i den virkelige verden
Denne kombinasjonen filtrerer støy og sørger for at teamet ditt fikser det som virkelig betyr noe – raskt.
4.6 Avhjelp risikoer automatisk fra dine personlige opplysninger
De fleste tredjeparts programvarer for risikostyring lar deg selv håndtere utbedringen. Men Xygeni går lenger.
Når den oppdager et problem, hjelper den deg med å fikse det automatisk:
- Automatisk fiks foreslår den sikreste versjonen
- Den åpner en pull request med kontekst og endringslogg
- Du kan bruke flere tiltak samtidig
Dette sparer timer med manuelt arbeid og fjerner gjettingen fra oppdateringer.
Sammen gjør disse funksjonene Xygeni til en ekte tredjeparts- og leverandørrisikostyringsprogramvare for utviklere, ikke bare for samsvar. Du vil forhindre skadelig programvare, lisensbrudd og avhengighetsdrift før de forårsaker skade.
Programvare for risikostyring fra tredjepartsleverandører kontra kontroller på kodenivå
| Funksjon / Risikoområde | Risikoprogramvare for eldre leverandører | Xygeni tredjeparts risikostyringsplattform |
|---|---|---|
| Sporer juridiske og anskaffelsesdata | ✅ Ja | ✅ Ja (via SBOM + lisensmetadata) |
| Analyserer kodeavhengigheter | ❌ Nei | ✅ Ja (sanntid SCA med SBOM generasjon) |
| Oppdager forlatte eller uvedlikeholdte pakker | ❌ Nei | ✅ Ja (via metadata + vedlikeholdsanalyse) |
| Identifiserer risikable eller opphavsrettsbeskyttede lisenser | ⚠️ Delvis (manuell gjennomgang) | ✅ Ja (automatisk lisensrisikodeteksjon) |
| Blokkerer kjent og ukjent skadelig programvare | ❌ Nei | ✅ Ja (via tidlig varsling + atferdsskanning) |
| Prioriterer utnyttbare sårbarheter | ❌ Nei | ✅ Ja (Nåelighet + EPSS-poengsum) |
| Genererer automatisk utbedring pull requests | ❌ Nei | ✅ Ja (AutoFix + bulk-PR-er) |
| Integreres i CI/CD pipelines | ❌ Nei | ✅ Ja (før sammenslåing, før distribusjon, attestasjonsporter) |
| Oppfyller DORA / NIS2 tredjepartskrav | ⚠️ Begrenset | ✅ Ja (kode, lisens og proveniensdekning) |
5. Bruk av tredjeparts programvare for risikostyring for å overholde DORA og NIS2
Sikkerhet handler ikke bare om å beskytte deg pipelines, det handler også om å bevise at du gjør det. Etter hvert som nye forskrifter hever standarden, trenger bedrifter en tredjeparts risikostyringsplattform som bidrar til å oppfylle krav uten å blokkere leveransen.
La oss se på hvordan Xygeni gjør dette mulig.
DORA og NIS2: Fra tredjepartsleverandører til åpen kildekode
Ocuco Digital Operational Resilience Act (DORA) og NIS2-direktivet begge presser på for strengere tredjepartstilsyn. De stopper imidlertid ikke ved leverandører. Disse lovene inkluderer eksplisitt programvarekomponentene du bruker i stacken din, spesielt åpen kildekode.
Følgelig må tredjeparts risikostyringsprogramvaren din:
- Overvåk OSS-komponenter i sanntid
- Oppdag kjente og ukjente trusler (inkludert skadelig programvare)
- Håndhev samsvar med lisenser
- Spor opprinnelse og programvareintegritet
- Hold en oppdatert SBOM per utgivelse
Xygeni gjør alt dette rett ut av esken, og integrerer det i din eksisterende CI/CD og verktøy for versjonskontroll. Ingen ekstra trinn.
Utøvende ordre 14028 og SBOM Krav
I USA, EO14028 gjør SBOMet juridisk krav for føderale programvareleverandører. Men selv utenfor myndighetene må leverandører nå vise full åpenhet om hva som er i byggene deres.
Xygeni hjelper deg med å ligge i forkant:
- Den genererer automatisk SBOMs for hver bygg i SPDX eller CycloneDX
- Den signerer og lagrer disse SBOMs ved siden av byggegjenstander
- Den inkluderer metadata for lisenser og sårbarheter
- Den støtter både offentlige register og privat lagring av gjenstander
Med dette sporbarhetsnivået kan du bestå revisjoner, svare på kundehenvendelser og opprettholde fullstendig programvaretransparens i stor skala.
Kontinuerlig attestering og håndheving av retningslinjer
Xygeni er ikke bare en skanner. Den håndhever tillit automatisk ved hjelp av:
- signert in-toto-attestasjoner
- Policyporter i sanntid basert på skanneresultater
- sentralisert dashboards for revisjon og samsvarsgjennomgang
Dette hjelper teamet ditt med å demonstrere at alle tredjepartsrisikoer, enten de er leverandørbaserte eller kodebaserte, identifiseres, verifiseres og kontrolleres.
Utvikler-først-samsvar
I motsetning til eldre programvare for risikostyring fra tredjepartsleverandører, krever ikke Xygeni nye arbeidsflyter. Utviklere fortsetter å jobbe som vanlig mens plattformen håndterer lisensiering, skadelig programvare og SBOM validering bak kulissene.
Denne balansen mellom automatisering og synlighet sikrer at:
- Utviklere senker ikke farten
- Sikkerhetsteamene beholder kontrollen
- Revisorer får full sporbarhet
Og til syvende og sist forblir organisasjonen din i samsvar med regelverket uten problemer.
6. Hvorfor dekning av tredjeparts risikostyringsplattformer må starte med kode
Tredjepartsrisiko er ikke lenger bare et anskaffelsesproblem. I stedet er det et programvareproblem som utviklere står overfor hver dag. Eksponeringen din kommer fra upålitelige avhengigheter, utdaterte biblioteker, ondsinnede pakker og lisensbrudd gjemt dypt i stacken din.
Selv om mange team fortsatt er avhengige av tradisjonelle verktøy, eldre programvare for risikostyring fra tredjepartsleverandører ble aldri designet for å håndtere dette kompleksitetsnivået. Den fokuserer på leverandører, ikke kode. Som et resultat etterlater den blindsoner som angripere kan utnytte. I moderne DevOps trenger du mer enn sjekklister. Du trenger en tredjeparts risikostyringsplattform som faktisk skanner det du bygger og sikrer det du sender.
Det er akkurat det Xygeni leverer. Det går utover overflateanalyse og gir teamet ditt reell beskyttelse. Mot deteksjon av skadelig programvare og SBOM automatisering til lisenssporing og tilgjengelighetsbasert prioritering, hjelper det deg med å:
- Kontroller hva som kommer inn i programvarens forsyningskjede før det når produksjon
- Overhold rammeverk som DORA, NIS2 og EO 14028 uten problemer
- Løs opp problemer automatisk med pull request rettelser i kontekst
- Bevis tillit på tvers av alle bygg, repoer og pipeline konsekvent

