






Moderne sårbarhetsvurdering avhenger av å vite nøyaktig hvilke avhengigheter koden din bruker. Imidlertid mislykkes mange verktøy fortsatt med den grunnleggende oppgaven. Det er her vrang og pkg identifikatorer er viktige. Ved å bruke pkg-pakke-URL standard, sikkerhetsverktøy kan identifisere avhengigheter på forhåndcisely, redusere støy og levere resultater som utviklere faktisk kan stole på.
I praksis sliter ikke skannere fordi de overser sårbarheter. I stedet sliter de fordi de ikke kan bli enige om hva en avhengighet egentlig er. Pakkenavn gjentas på tvers av økosystemer, versjoner endres raskt, og transitive avhengigheter gjemme seg dypt inne i grafen.
På grunn av dette inneholder sårbarhetsrapporter ofte falske positiver, tapte treff eller uklar innvirkning. Som et resultat mister utviklere tid på å validere varsler i stedet for å fikse reell risiko.
purl løser dette problemet ved å gi hver avhengighet en unik og konsistent identitet. Når verktøyene er enige om identiteten, blir sårbarhetsvurderingen tydeligere, raskere og enklere å handle på.
Hva er vrang og hvorfor pkg er viktig
purl (Pakke-URL) er en åpen standard som unikt identifiserer en programvarepakke. I praksis gjør det en avhengighet om til en forhåndsdefinertcise, maskinlesbar identifikator. Denne identifikatoren starter alltid med pkg, som definerer økosystemet og strukturen til pakken.
Med andre ord, pakken er grunnlaget, og purl er formatet som sikkerhetsverktøy bruker for å identifisere avhengigheter uten tvetydighet.
En vrangskjørt bygget på pkg beskriver:
- Pakketypen, som f.eks. NPM, maven, pypi eller docker
- Navnerommet eller gruppen
- Pakkenavnet
- Den nøyaktige versjonen
- Valgfrie kvalifikatorer, som arkitektur eller distro
- Valgfrie detaljer om understi
På grunn av denne strukturen, Pkg-baserte purl-identifikatorer fjerner gjettingTo avhengigheter med samme navn, men forskjellige økosystemer, kolliderer ikke lenger. Som et resultat slutter skannere å gjette og begynner å matche med sikkerhet.
Enkelt sagt, pkg gir verktøy et delt språk å beskrive avhengigheter på tvers av hele SDLC.
Hvorfor pkg og purl er kritiske for sårbarhetsvurdering
A sårbarhetsvurdering fungerer bare når avhengighetsidentifikasjon er forhåndsinnstiltcise. Ellers mister resultatene tilliten, og utviklere bruker tid på å validere varsler i stedet for å fikse problemer.
Dette er hvor pakkebaserte purl-identifikatorer endre spillet.
De hjelper fordi de:
- Fjern tvetydighet når pakkenavn gjentas på tvers av økosystemer
- Forbedre matching med sårbarhetsdatabaser som NVD og OSV
- Juster skannere, SBOMs, og rapporter rundt samme avhengighetsidentitet
Som et resultat blir sårbarhetsvurderinger raskere å validere og enklere å handle på.
I stedet for å spørre «Er dette den samme avhengigheten?», kan team fokusere på «Påvirker dette oss faktisk?»
Et enkelt teknisk eksempel: pkg og purl i praksis
Tenk deg en Java-tjeneste som bruker Log4j. En skanner må identifisere den nøyaktige avhengighetsversjonen for å matche sårbarheter riktig.
Med pakke og vrang, den avhengigheten ser slik ut:
pkg:maven/org.apache.logging.log4j/log4j-core@2.17.1
Denne ene linjen forteller verktøyet alt det trenger:
- Økosystem: Maven
- Gruppe: org.apache.logging.log4j
- Pakke: log4j-core
- Versjon: 2.17.1
Uten pakkebasert identifikasjon, kan det hende at skanneren bare ser:
log4j-core
På det tidspunktet gjetter verktøyet. Følgelig dukker falske positiver opp, og reelle risikoer blir begravet.
Med pakke og vrang, skannere samsvarer med råd nøyaktig og konsekvent.
pakke, vrang, SBOMs og avhengighetskartlegging
Verdien av pakke og vrang øker enda mer når lag genererer SBOMs og bruk verktøy for avhengighetskartlegging.
Moderne verktøy for kartlegging av applikasjonsavhengighet avhengige pakkebaserte identifikatorer å koble til:
- avhengig
- Sikkerhetsproblemer
- Bygger og pipelines
- Samsvarsartefakter
Fordi alle systemer bruker det samme pakke og vrang, funnene forblir konsistente fra kildekode til produksjon.
Hvordan pkg vises i en SBOM (CycloneDX-eksempel)
Her er et minimalt CycloneDX-eksempel:
					{
  "bomFormat": "CycloneDX",
  "specVersion": "1.5",
  "components": [
    {
      "type": "library",
      "name": "log4j-core",
      "version": "2.17.1",
      "purl": "pkg:maven/org.apache.logging.log4j/log4j-core@2.17.1"
    }
  ]
}
Dette tillater enhver sårbarhetsvurdering eller SCA verktøy for å:
- Match rådene riktig
- Spor avhengigheten på tvers av bygg
- Korreler funn med kjøretidskontekst
I praksis, pakken fungerer som limet mellom SBOMs, skannere og verktøy for avhengighetskartlegging.
Verktøy for avhengighetskontroll kontra verktøy for avhengighetskartlegging
Tradisjonelle møbler avhengighetssjekk verktøy svarer på ett spørsmål:
«Er denne avhengigheten sårbar?»
Verktøy for avhengighetskartlegging svar på et vanskeligere spørsmål:
«Hvor spiller denne avhengigheten egentlig en rolle?»
Kontroll av funn. Kartlegging forklarer virkning.
Når verktøy brukes pakke og vrang, både kontroll og kartlegging fungerer sammen. Som et resultat blir lange sårbarhetslister til tydelige, utviklervennlige decisioner.
Fra pkg og purl til Action med Xygeni SCA
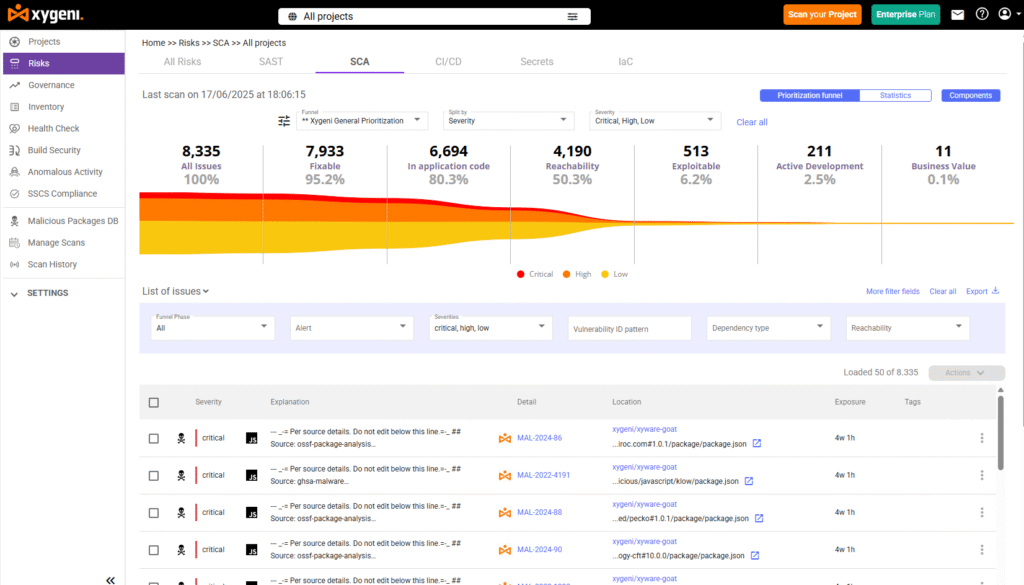
Ved hjelp av pkg og vrang gir verktøy en delt måte å identifisere avhengigheter på. Identifisering alene løser imidlertid ikke risiko. Det utviklere trenger videre er tydelige tiltak.
Dette er hvor Xygeni SCA kobler avhengighetsdata med reelle utbedringsarbeidsflyter.
Xygeni bruker pakkebaserte purl-identifikatorer som grunnlaget for programvarens komposisjonsanalysemotor. Fordi hver avhengighet har en forhåndsdefinertcise-identitet, Xygeni kan pålitelig korrelere data på tvers av skannere, SBOMs og kjøretidssignaler.
Som et resultat går plattformen utover grunnleggende avhengighetskontroller.
Hvordan Xygeni gjør om avhengighetsdata til Decisioner
Når Xygeni oppdager en sårbar avhengighet, følger den en tydelig sekvens:
- Den identifiserer avhengigheten ved hjelp av pkg og purl, og unngår navnekollisjoner.
- Den kartlegger hvor den avhengigheten vises på tvers av repositorier og tjenester
- Den sjekker om den sårbare kodebanen faktisk kjører
- Den evaluerer utnyttbarhet ved hjelp av EPSS og kjente utnyttelsesdata
- Den rangerer problemet basert på reell risiko, ikke bare alvorlighetsgrad
På grunn av denne flyten mottar ikke utviklere lenger rå varsler. De mottar kontekst.
Innebygd utviklervennlig utbedring
Når Xygeni bekrefter at en avhengighet er viktig, hjelper det utviklere med å fikse den uten å forlate arbeidsflyten sin.
For eksempel:
- Guardrails kan blokkere usikre sammenslåinger når risikable avhengigheter dukker opp
- Ocuco Xygeni Bot åpner a pull request med en trygg oppgradering
- Tester kjøres automatisk før sammenslåing
- Problemet lukkes når løsningen er tilgjengelig
I praksis, pkg og vrangsømmer gir klarhetog Xygeni SCA omsetter den klarheten til handling.
Hvorfor dette er viktig i virkelige prosjekter
Moderne applikasjoner deler avhengigheter på tvers av team, tjenester og pipelines. Uten kartlegging gjetter lagene. Med kartlegging handler de.
Ved å kombinere pkg, vrang, avhengighetskartlegging og automatisering, Xygeni SCA forkorter veien fra deteksjon til utbedring. Som et resultat fikser utviklere riktig avhengighet, på riktig sted, til riktig tid.
Slik blir avhengighetssikkerhet en del av den daglige utviklingen i stedet for en separat sikkerhetsoppgave.
Hvordan avhengighetssikkerhet går fra deteksjon til reparasjon
Deteksjon → Kartlegging → Fiksering
Gjenkjenning
Xygeni SCA oppdager sårbare avhengigheter ved hjelp av nøyaktige pakke og vrang identifikatorer på tvers av alle repositorier og bygg.
Kartlegging
Plattformen kartlegger hvor hver avhengighet brukes, sjekker tilgjengelighet og legger til utnyttbarhetskontekst for å bekrefte reell risiko.
Fix
Xygeni håndhever guardrails, åpnes sikkert pull requests, kjører tester og hjelper utviklere med å slå sammen sikre oppgraderinger raskt.
Resultat
Fjern decisioner, færre falske positiver og raskere utbedring uten å forstyrre utviklerflyten.
Konklusjon: Fra avhengighetssjekk til reell avhengighetssikkerhet
I moderne utvikling spiller verktøy for avhengighetssjekk fortsatt en rolle. Imidlertid krever reell sikkerhet mer enn bare deteksjon. I dag starter en effektiv sårbarhetsvurdering med å vite nøyaktig hvilke avhengigheter koden din bruker og hvordan de oppfører seg i virkelige miljøer.
I praksis er det her purl- og pkg-identifikatorene virkelig betyr noe. Ved å tilby en tydelig og konsekvent måte å identifisere avhengigheter på, unngår team forvirring på tvers av økosystemer. Som et resultat, skannere, SBOMs, og registre snakker endelig samme språk.
Dessuten gjør nøyaktig identifikasjon prioritering mye enklere. Når verktøy er enige om identitet, bruker utviklere mindre tid på å validere varsler og mer tid på å fikse reell risiko. Med andre ord erstatter klarhet gjetting.
Xygeni SCA bygger på dette fundamentet. I stedet for å behandle avhengigheter som statiske lister, kombinerer den pakker, purler, avhengighetskartlegging og automatisering i én kontinuerlig arbeidsflyt. Følgelig blir sårbarhetsvurdering raskere og mer forhåndsdefinert.cise, og lettere å handle ut fra.
Til syvende og sist handler ikke moderne AppSec om å finne flere problemer. Snarere handler det om å forstå avhengigheter bedre og fikse det som virkelig betyr noe. Når avhengighetssikkerhet starter med pkg, forblir konsistent gjennom purl og kjører kontinuerlig som en del av sårbarhetsvurderingen, får team fart, trygghet og kontroll på tvers av SDLC.
om forfatteren
Written by Fatima Said, innholdsmarkedsføringssjef spesialisert i applikasjonssikkerhet hos Xygeni-sikkerhet.
Fátima lager utviklervennlig, forskningsbasert innhold på AppSec, ASPM, og DevSecOps. Hun oversetter komplekse tekniske konsepter til klare, handlingsrettede innsikter som kobler nettsikkerhetsinnovasjon med forretningsmessig effekt.

