
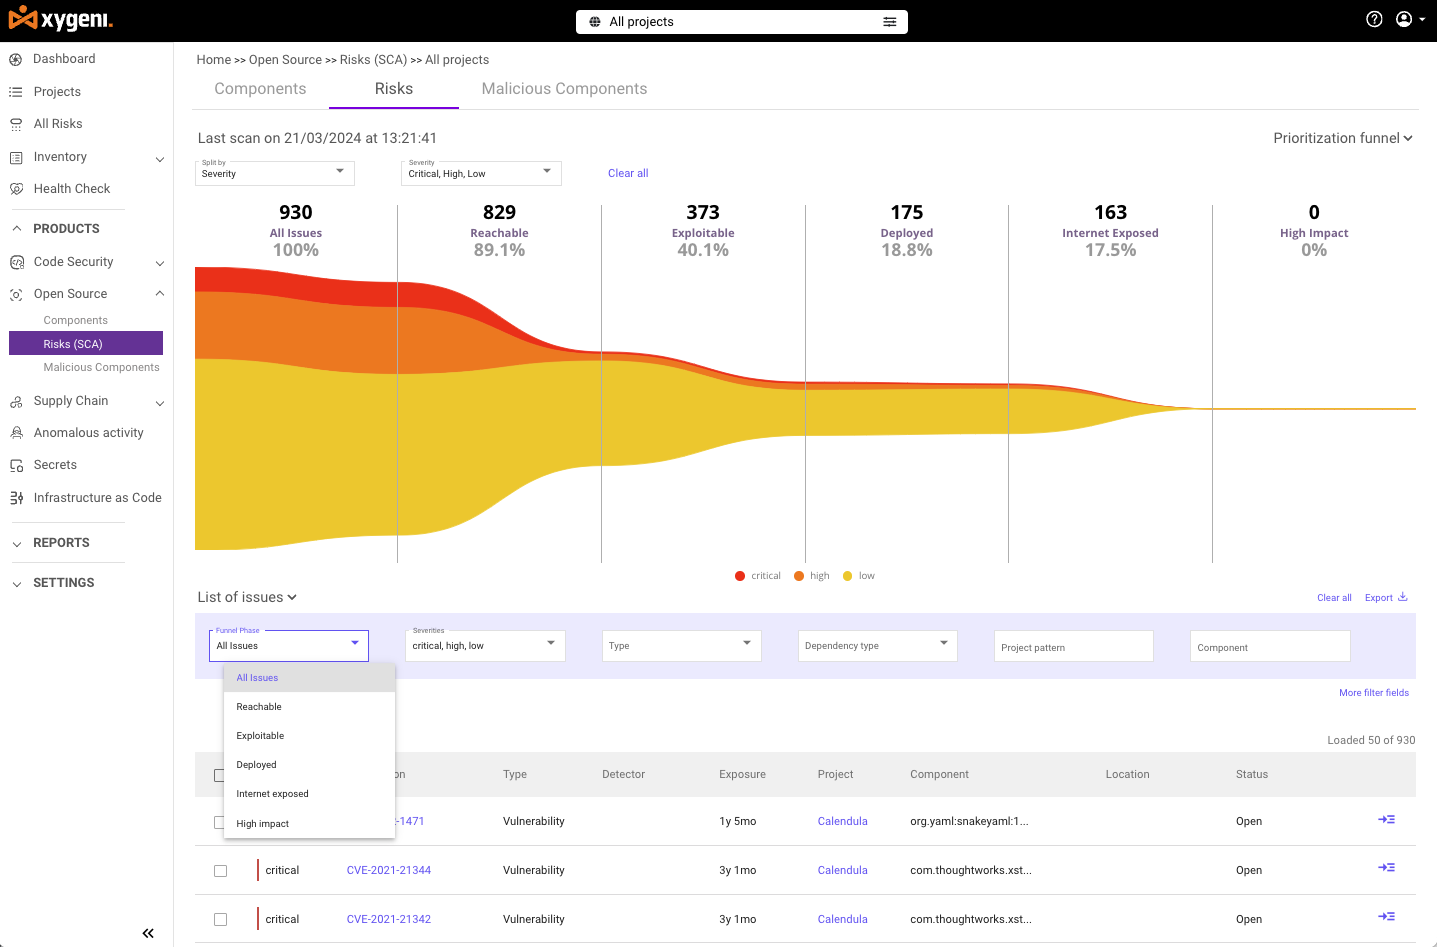






Når du sikrer programvaren din med åpen kildekode, trenger du mer enn bare en grunnleggende sårbarhetsskanning. Du må finne sårbarheter, fikse dem raskt og holde utviklingen i gang. pipeline i bevegelse. Det er der Xygenis sårbarhetsutbedringsprogram med åpen kildekode skinner. Det er mer enn bare en sårbarhetsskanner med åpen kildekode – det er en komplett løsning som hjelper deg med å prioritere, fikse og holde deg i samsvar med regelverket i sanntid.
Enten du leder et lite utviklingsteam eller håndterer komplekse enterprise programvare, integreres Xygeni sømløst i din CI/CD pipeline for å beskytte dine åpen kildekode-komponenter fra det øyeblikket koden skrives. Ingen forsinkelser. Ikke noe ekstra manuelt arbeid. Bare sikker, kompatibel kode hver gang.
Hvorfor Xygeni er et must i DevOps-miljøet ditt Pipeline
Sikkerhetstruslene vokser hver dag, men utviklingshastigheten din kan ikke senkes. Xygeni Open Source Vulnerability Remediator passer uanstrengt inn i din DevOps-arbeidsflyt, og sørg for at koden din er sikker fra commit til utplassering.
- Oppdag problemer tidligXygeni kjører en sårbarhetsskanning før koden er committed, og blokkerer risikoer før de i det hele tatt kommer inn i depotet ditt.
- Sømløs integreringOm du bruker Jenkins, GitHub-handlingereller GitLab, Xygeni passer perfekt inn i din CI/CD pipelineDen skanner alle dine åpen kildekode-komponenter uten å legge til ekstra trinn.
- SanntidsbeskyttelseHvis det oppstår sårbarheter senere, vil Xygeni flagg dem og opprett pull requests å fikse dem i sanntid – slik at du holder deg sikker uten å sakke ned hastigheten.
Med Xygeni får du kontinuerlig sikkerhet innebygd i hvert trinn av utviklingsprosessen.
Fokuser på det som virkelig betyr noe
Ikke alle sårbarheter utgjør en umiddelbar risiko. Derfor går Xygenis sårbarhetsskanner med åpen kildekode lenger enn bare sårbarhetsskanninger. Den hjelper deg med å fokusere på det som betyr mest.
- Fullstendig avhengighetsoppdagelseXygeni finner automatisk alle avhengigheter i prosjektet ditt – både direkte og transitive. Du får full innsikt i programvarens struktur.
- Skanning av flere databaserXygeni sjekker alle komponenter med åpen kildekode mot flere sårbarhetsdatabaser, som NVD, OSV og andre offentlige og proprietære kilder, for å sikre at ingenting slipper gjennom.
- Lisens- og foreldelseshåndteringOppdater utdaterte komponenter for å holde deg i samsvar med lisenskravene og holde programvaren din sikker. Xygeni flagger disse risikoene automatisk, slik at du aldri går glipp av et problem.
Med Xygeni beholder du kontrollen over din avhengigheter av åpen kildekode– å vite nøyaktig hva som står i koden din og hvor sikker den er.
Hold deg beskyttet mot avhengighetsforvirring og typosquatting
Avhengighetsforvirring og Typosquatting er alvorlige og raskt voksende risikoer for brukere av åpen kildekode. Ondsinnede npm-pakker økte fra bare 38 rapporter i 2018 til over 2,168 i 2024, og innen 2025 hadde angripere publisert 454 648 ondsinnede npm-pakker i løpet av ett år, med npm nå målet for over 99 % av all skadelig programvare med åpen kildekode. Xygenis egen trusseloppsummering for 2025 bekreftet 3,180 ondsinnede pakker i løpet av året, med angrep som ble vedvarende, skalerbare og industrialiserte snarere enn opportunistiske.
Taktikken utvikler seg også stadig. Utover klassisk typosquatting, så 2025 en kraftig økning i npm-kontoovertakelser, med 1,241 bekreftede ondsinnede pakker knyttet til kompromitterte legitime kontoer, en økning på 15.3 ganger fra 2024, inkludert høyprofilerte hendelser som påvirker grunnleggende pakker med milliarder av ukentlige nedlastinger. Angripere etterligner ofte legitime navnekonvensjoner nøye: forskning viser at 71.2 % av ondsinnede pakker bruker navn på over 10 tegn, og 67.3 % inkluderer bindestreker for å blande seg inn.
Vi har fulgt denne endringen på nært hold. forge-jsxy er en npm-infotyver som har fått nytt navn minst fire ganger i løpet av to måneder for å unngå å bli oppdaget, mens Spøkelsessporer publiserte den samme trojaneren på nytt under nye navn bare 74 minutter etter nedtakingen, og beholdt den samme C2-infrastrukturen begge gangene. Enhetsdør viser det samme mønsteret fra en annen vinkel: en offentlig npm-pakke som i stillhet sender et Microsoft 365 phishing-rammeverk.
Men med Xygeni er du dekket. Plattformen vår skanner aktivt etter avhengighetsforvirring, typosquatting og kontoovertakelsesmønstre, og blokkerer mistenkelige pakker før de infiltrerer systemet ditt, slik at du forblir beskyttet uavhengig av hvilken teknikk angripere bruker for å snike seg gjennom.
Automatisk utbedring: Løs problemer før de blir til problemer
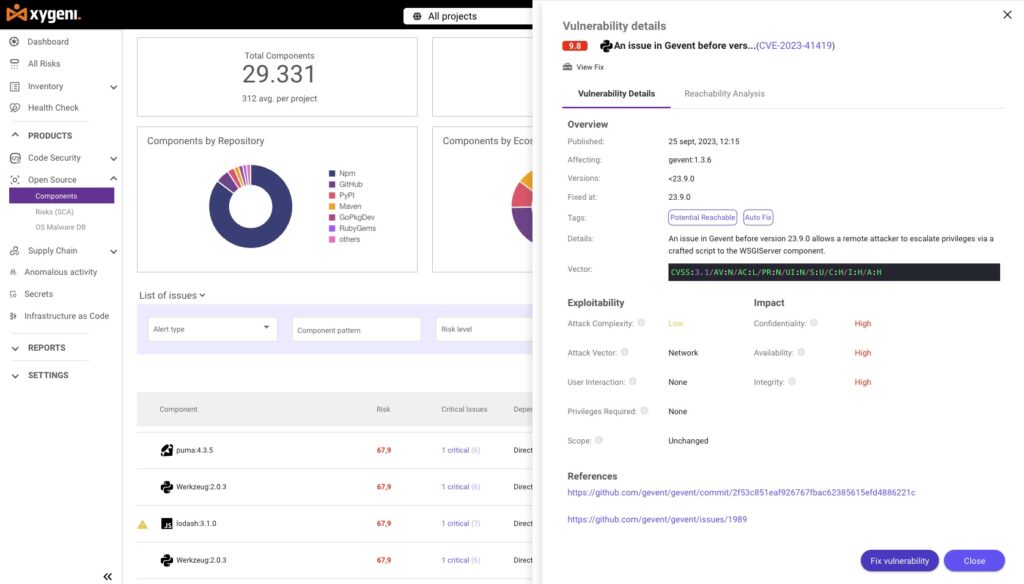
Det er ikke nok å finne sårbarheter. Det ville være nyttig om du fikset dem raskt. Med Xygenis sårbarhetsutbedringsprogram med åpen kildekode trenger du ikke å vente på manuelle rettelser. Plattformen vår genererer pull requests som automatisk oppdaterer dine sårbare avhengigheter.
- Automatisk generert Pull RequestsSå snart Xygeni finner en sårbarhet som kan fikses, la kunden lansere en pull request manuelt eller automatisk for å oppdatere komponenten til en sikker versjon. Utviklingsteamet ditt kan gjennomgå og slå sammen rettelsen uten å bremse utviklingen.
- Fortsett å bevege deg raskt: Med automatisk utbedring, du kan få beskyttelse uten manuelt arbeid. Xygeni holder koden din sikker mens teamet ditt forblir produktivt.
Spar teamet ditt for timer med manuelt arbeid, samtidig som du holder deg i forkant av sikkerhetstrusler.
Skreddersydd til din infrastruktur
Ingen organisasjoner er like, og det er heller ikke infrastrukturene deres. Xygeni tilpasser seg måten du jobber på, enten du bruker on-premise servere, skyinfrastruktur eller et hybridoppsett.
- Støtte til privat infrastrukturXygeni passer inn i ethvert miljø, enten det er et privat eller offentlig infrastruktur. Plattformen gir full støtte for tilpassede konfigurasjoner basert på dine unike sikkerhetskrav.
- Skreddersydd sikkerhetAlle bedrifters arbeidsflyter er forskjellige. Xygenis fleksibilitet sikrer at sikkerheten din er i tråd med arbeidsmåten din – uten å tvinge frem endringer i prosessene dine.
Uansett hvor programvaren din kjører, sørger Xygeni for at den er fullstendig beskyttet.
Fokuser på tilgjengelige og utnyttbare trusler
Ikke alle sårbarheter er presserende. Xygeni åpen kildekode sårbarhetsskanner hjelper deg med å prioritere hva som virkelig er farlig tilgjengelighetsanalyse og utnyttbarhetspoeng.
- Reachability-analyseXygeni identifiserer om en sårbarhet faktisk er tilgjengelig i kodebasen din. Dette hjelper teamet ditt med å fokusere kun på risikoene som utgjør en reell trussel mot applikasjonene dine.
- UtnyttelsespoengsumMed data fra den virkelige verden forutsier Xygeni hvor sannsynlig det er at en sårbarhet blir utnyttet. Dette lar deg prioritere de mest presserende problemene og fikse dem først.
Ved å fokusere på reelle risikoer, Xygeni reduserer støy og hjelper teamet ditt med å holde seg effektivt.
Vær i forkant av samsvar med Xygeni OSårbarhetsskanner for pennkilder
Å overholde regelverk som GDPR, HIPAA, PCI DSSog DORA trenger ikke å være vanskelig. Xygenis sårbarhetsskanner med åpen kildekode gjør samsvar enkelt ved å automatisere prosessene som holder programvaren din sikker.
- LisenskontrollerXygeni flagger all åpen kildekode lisens brudd i komponentene dine, noe som hjelper deg med å unngå juridiske risikoer.
- SBOM GenerasjonXygeni oppretter automatisk Programvare styklister (SBOMs), noe som gir deg full oversikt over alle komponenter i programvaren din.
- Revisjonsklare rapporterEnten du trenger rapporter for revisjoner eller interne kontroller, tilbyr Xygeni detaljerte rapporter om sårbarheter og utbedring, slik at du alltid er klar til å bevise samsvar.
Følg regler, vær sikker og la Xygeni håndtere det tunge løftet.
Hvorfor velge Xygeni OUtbedring av sårbarheter i pennkilden?
Xygeni er ikke bare en annen sårbarhetsskanner. Det er en komplett løsning utviklet for å hjelpe deg med å finne, prioritere og fikse sårbarheter på tvers av hele åpen kildekode-forsyningskjedeVed å integrere direkte i din CI/CD pipeline, som tilbyr automatisk utbedring i sanntid og sikrer samsvar, Xygeni lar deg ligge i forkant av sikkerhetstrusler uten å senke farten.
Klar til å ta håndteringen av sårbarheter i åpen kildekode til neste nivå? Kom i gang med Xygeni i dag og beskytt koden din mot committing til utplassering.
Trenger du mer informasjon? Sjekk ut vår Toppliste for skanneverktøy i 2026!

Spørsmål og svar
Hvor vanlige er ondsinnede pakker med åpen kildekode i dag?
Angripere publiserte 454 648 ondsinnede filer npm-pakker bare i 2025, og npm står nå for over 99 % av all skadelig programvare med åpen kildekode som oppdages. Dette er ikke en nisjerisiko; det er den dominerende angrepsvektoren i økosystemet med åpen kildekode i dag.
Kan registre som npm fullstendig forhindre typosquatting på egenhånd?
Nei. Selv om npm og PyPI blokkerer noen åpenbare dobbeltnavn ved registrering, bekreftet en deteksjonsstudie fra 2025 (ConfuGuard) 630 reelle pakkeforvirringsangrep som kom seg inn i produksjonsregistre, og selv sterke deteksjonsverktøy har fortsatt en betydelig falsk positiv rate fordi det er virkelig vanskelig å skille en ondsinnet dobbeltnavn fra en legitim pakke med lignende navn. Beskyttelse på registernivå alene er ikke tilstrekkelig.
Er kontoovertakelser en større risiko nå enn typosquatting?
Typosquatting og avhengighetsforvirring forble de dominerende angrepstypene i 2025, men kontoovertakelser økte 15.3 ganger fra år til år og er spesielt farlige fordi de kompromitterer pakker utviklere allerede stoler på, med millioner av nedlastinger, og omgår dermed granskingen et helt nytt eller ukjent pakkenavn normalt ville fått.
Gjør AI dette problemet verre?
Ja, på to måter. Angripere bruker nå AI til å generere store mengder typosquattede navn og obfuskerte nyttelaster i stor skala. Separat hallusinerer AI-kodingsassistenter noen ganger pakkenavn som ikke eksisterer, en relatert teknikk kalt slopsquatting, som angripere kan forhåndsregistrere med skadelig programvare.
Hvordan beskytter Xygeni mot disse truslene?
Xygeni kombinerer sårbarhetsskanning i flere databaser, avhengighetsforvirring og typosquatting-deteksjon, og tilgjengelighetsbasert prioritering direkte i din CI/CD pipeline, og genererer deretter automatisk pull requests for å utbedre bekreftede problemer, slik at skadelige eller sårbare pakker blir fanget opp og fikset før de når produksjon.
