En ondsinnet avhengighet kjører installasjonsskriptet sitt i det øyeblikket en utvikler skriver inn install, lenge før noen vet at det er ondsinnet. Kodeskannerne dine så på depotet. Endepunktverktøyet ditt så en prosess, ikke en pakke. Shield sitter på utviklerens endepunkt og blokkerer det før det kjøres.
Én lettvektsagent · Arbeidsstasjoner, servere og CI-kjørere · Policyer som administreres sentralt
Forhindre at ondsinnede avhengigheter og skript noen gang kjører ved å beskytte utviklernes endepunkter der angrepene starter.
Shield fanger opp pakkeinstallasjoner i sanntid og sjekker dem mot Xygenis malware-intelligens. Ondsinnede pakker blokkeres i installasjonsøyeblikket, og flagges ikke i en rapport neste morgen. Det samme gjelder nettverket: tilkoblinger til kjent ondsinnet infrastruktur kuttes før noe forlater maskinen.
Definer reglene én gang Shield bruker dem på alle maskiner i organisasjonen din: minimum pakkealder, tillatelses- og avvisningslister, godkjente registre og destinasjoner for utgående trafikk.
Når noe kritisk lander på et endepunkt, Shield kan kutte maskinens nettverkstilkoblinger, automatisk eller på forespørsel, slik at hendelsen stopper ved én bærbar PC i stedet for å spre seg gjennom organisasjonen.
En runtime-brannmur for utviklerendepunktet.
Hver pakkeinstallasjon blir fanget opp og validert i sanntid. Xygenis tidlige varslingssystem for skadelig programvare fanger opp ondsinnede pakker som omdømmebaserte verktøy fortsatt stoler på, uten å vente på en CVE, en veiledning eller en publisert signatur. Blokkering skjer før installasjonsskriptet kjører.
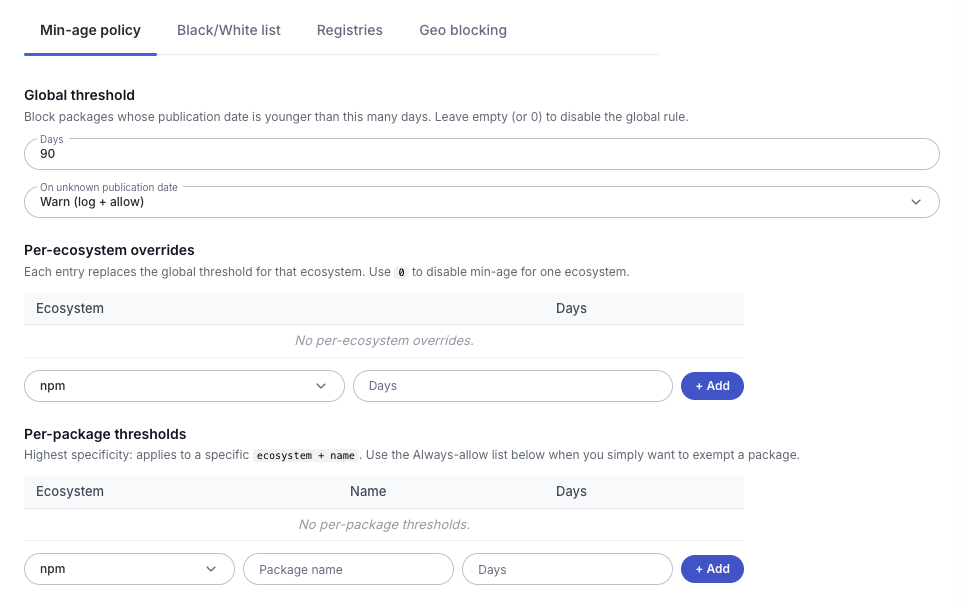
De raskest utviklende angrepene i forsyningskjeden kommer i helt nye pakkeversjoner. Shield lar deg blokkere pakker som er publisert nyligere enn terskelen din, angi en global regel og overstyre den per økosystem, og bestemme hva som skjer når en publiseringsdato ikke kan bestemmes: advare og tillate, eller blokkere.
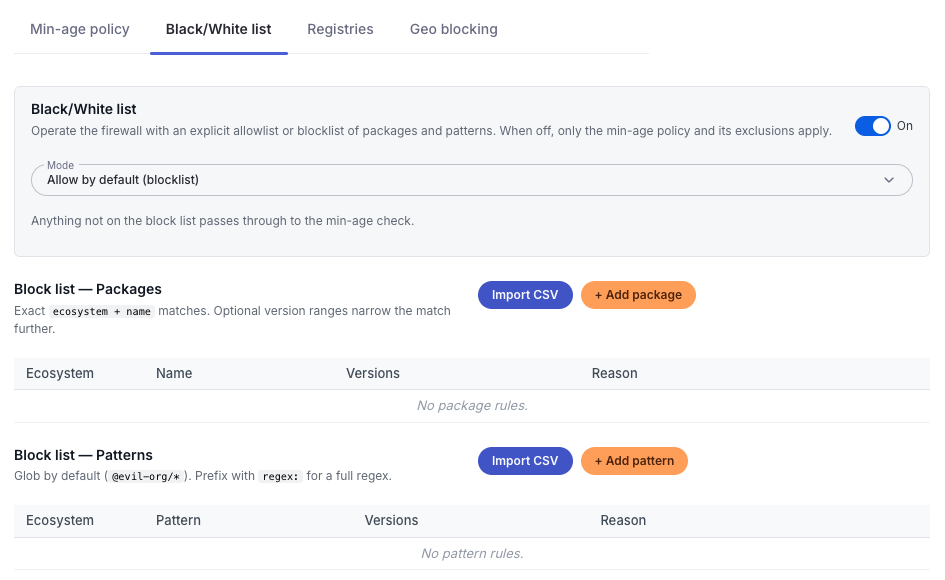
Bestem hva utviklerne dine kan hente og hvor fra. Oppretthold eksplisitte tillatelses- og avvisningslister, og begrens installasjoner til registrene organisasjonen din har godkjent.
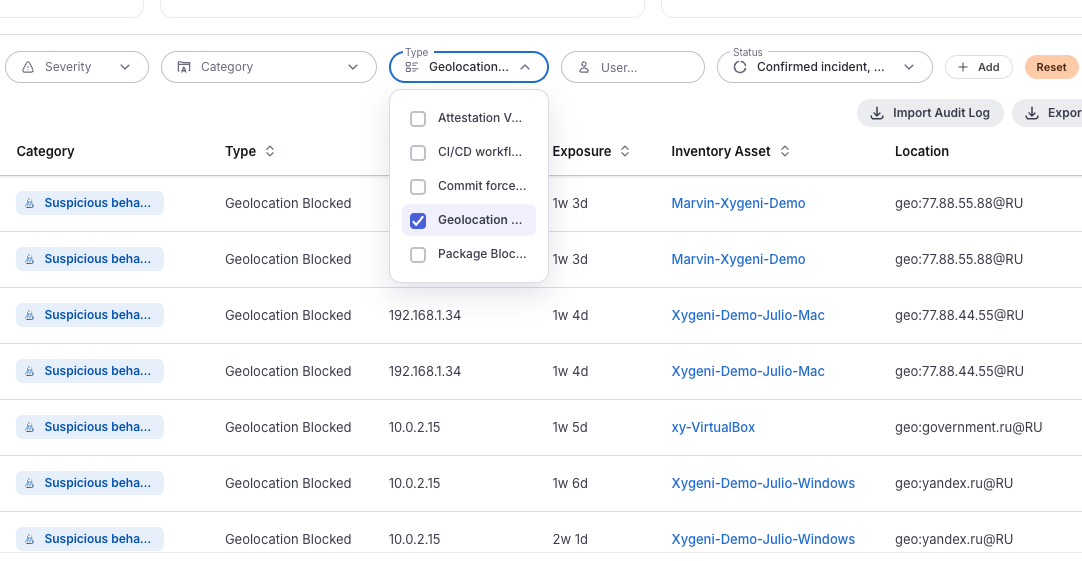
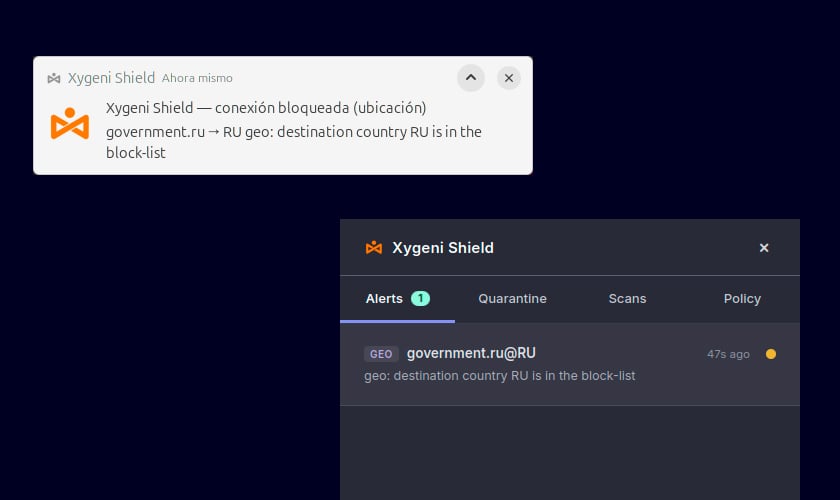
Den samme modellen gjelder for tilkoblinger. Shield sjekker utgående trafikk fra endepunktet mot oppdatert nettverksintelligens og kutter forbindelser til kjente ondsinnede IP-adresser og domener hentet fra trusselindikatorer, slik at et implantat som har kommet seg inn på en maskin ikke kan nå infrastrukturen det var bygget for å kalle. I tillegg til dette kan du begrense trafikken til høyrisikodestinasjoner etter geografi. Hver blokkerte forbindelse registreres med destinasjonen den prøvde å nå.
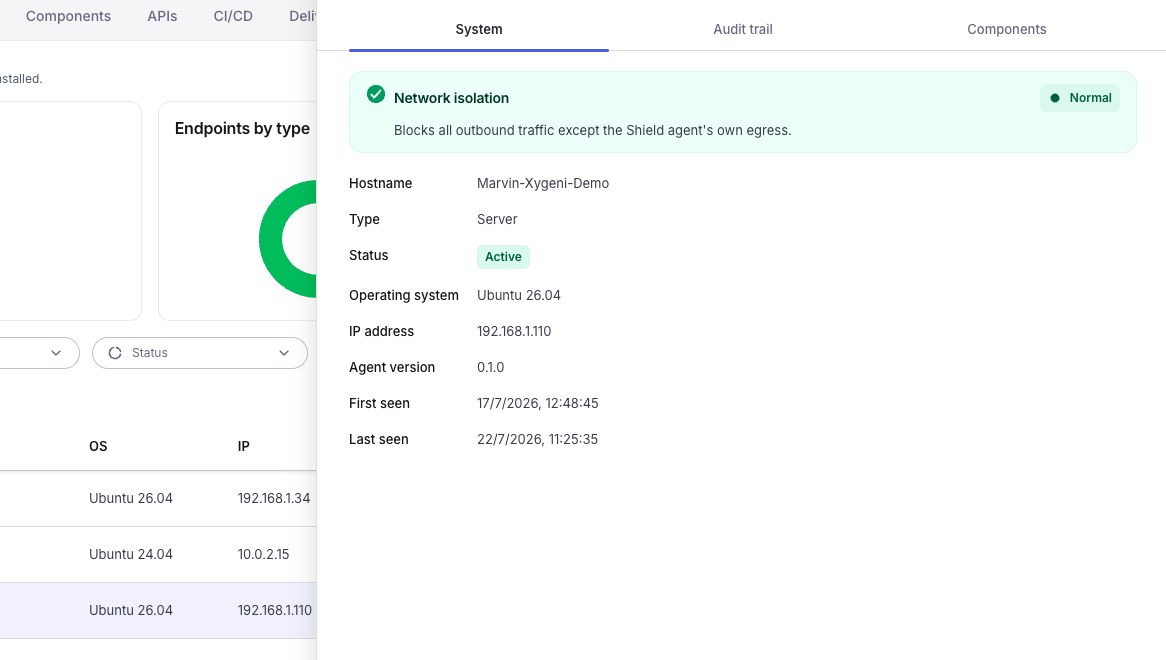
Isoler en kompromittert maskin og kutt all utgående trafikk unntatt agentens egen kanal, slik at du beholder kontrollen over endepunktet mens du holder det inne. Slå på paranoid modus, og isolering forespørres automatisk i det øyeblikket et kritisk varsel lander på et endepunkt.
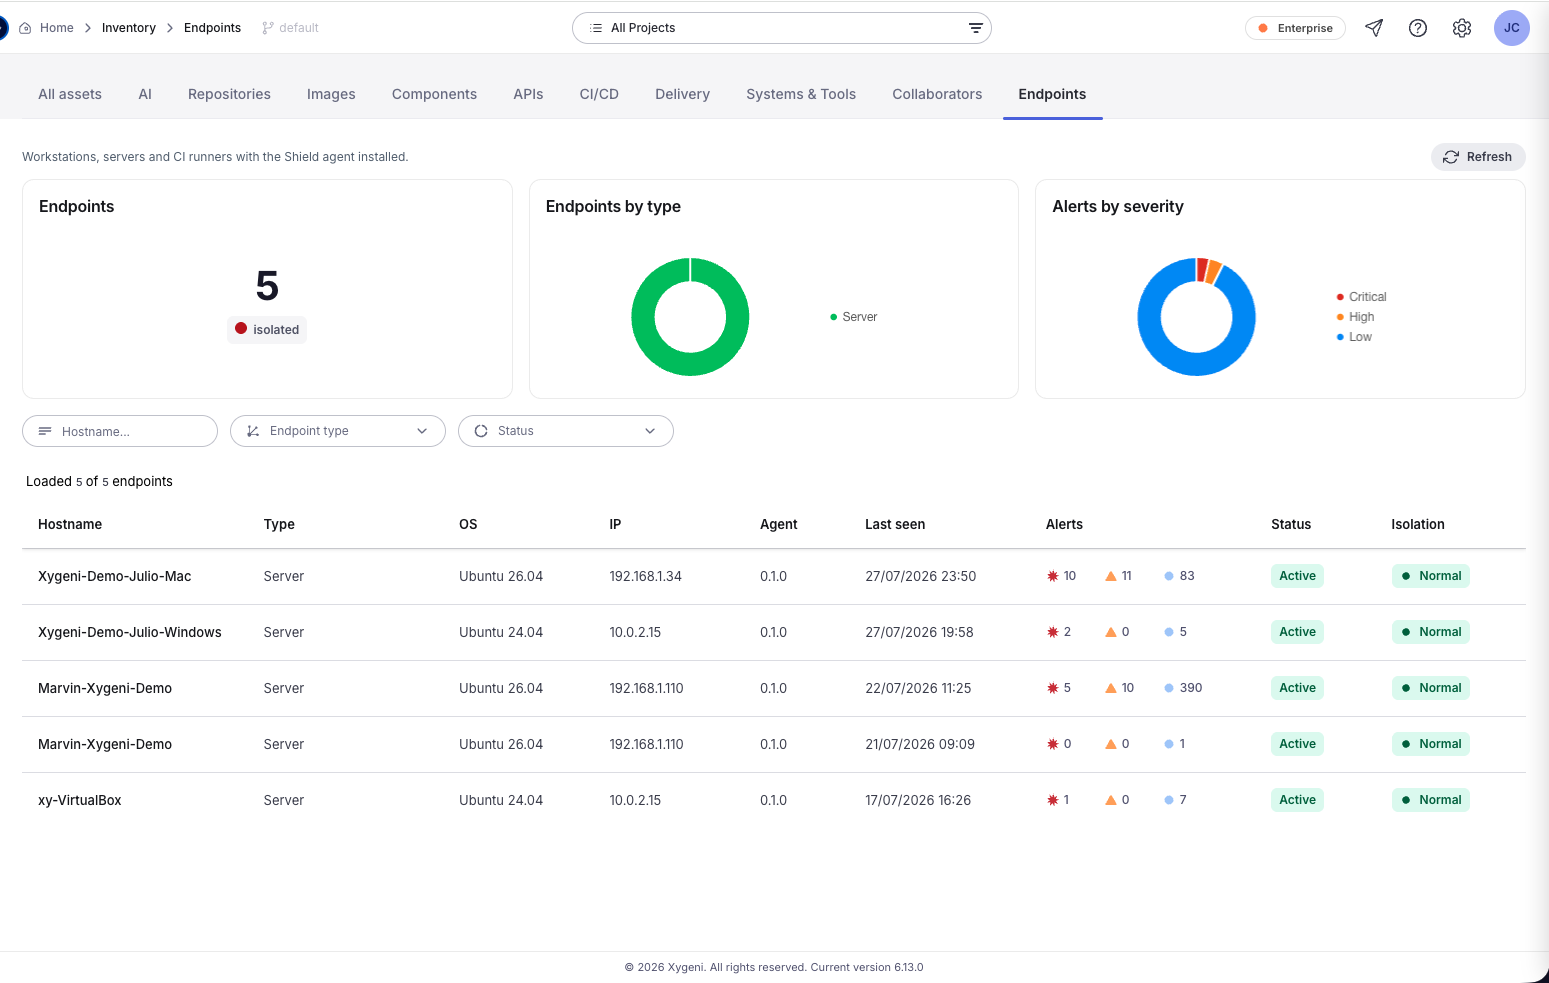
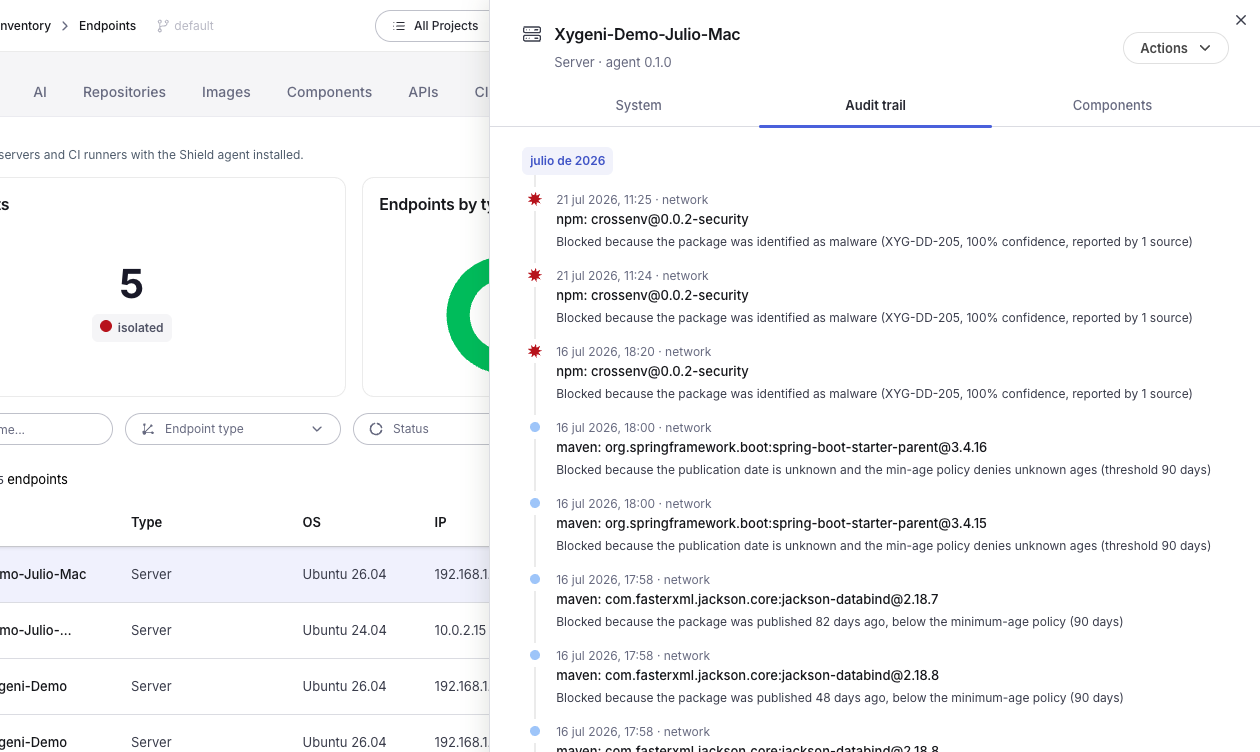
Se alle arbeidsstasjoner, servere og CI-brukere som kjører Shield agent, med operativsystem, agentversjon, gjeldende status, når den ble sett første og sist, og lisensfordeling. Filtrer etter vertsnavn, endepunkttype eller status.
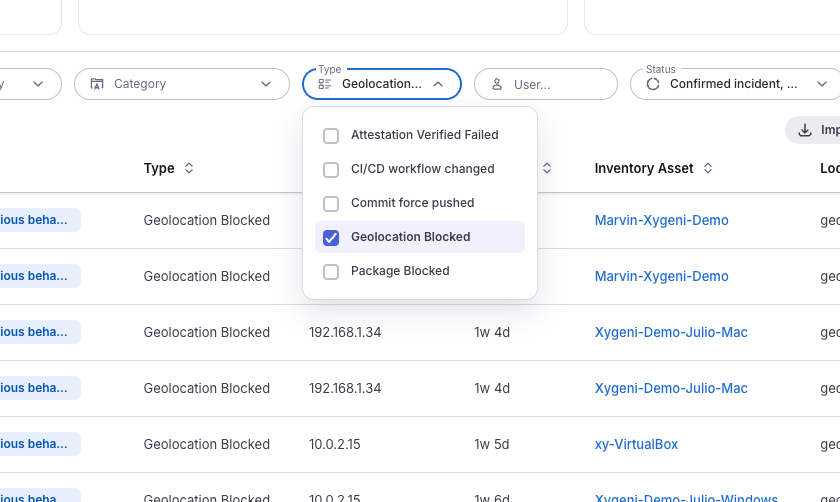
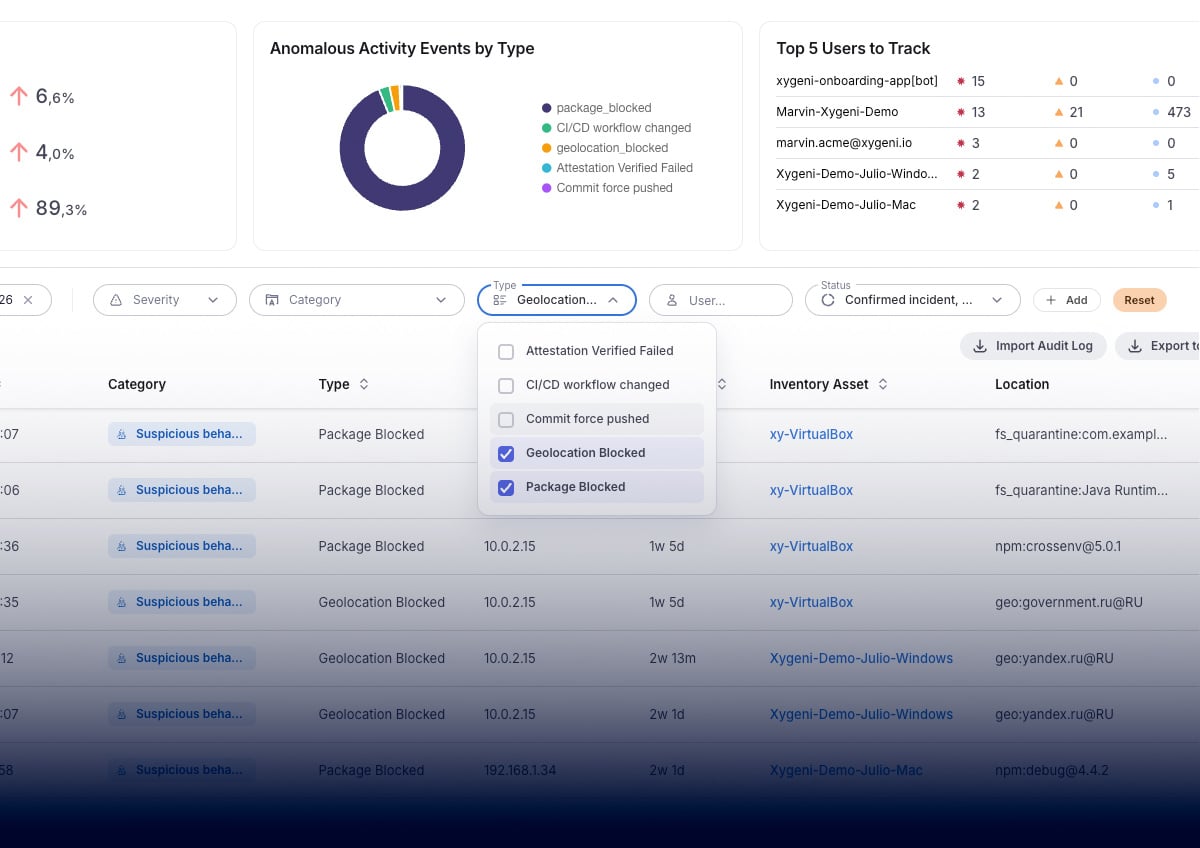
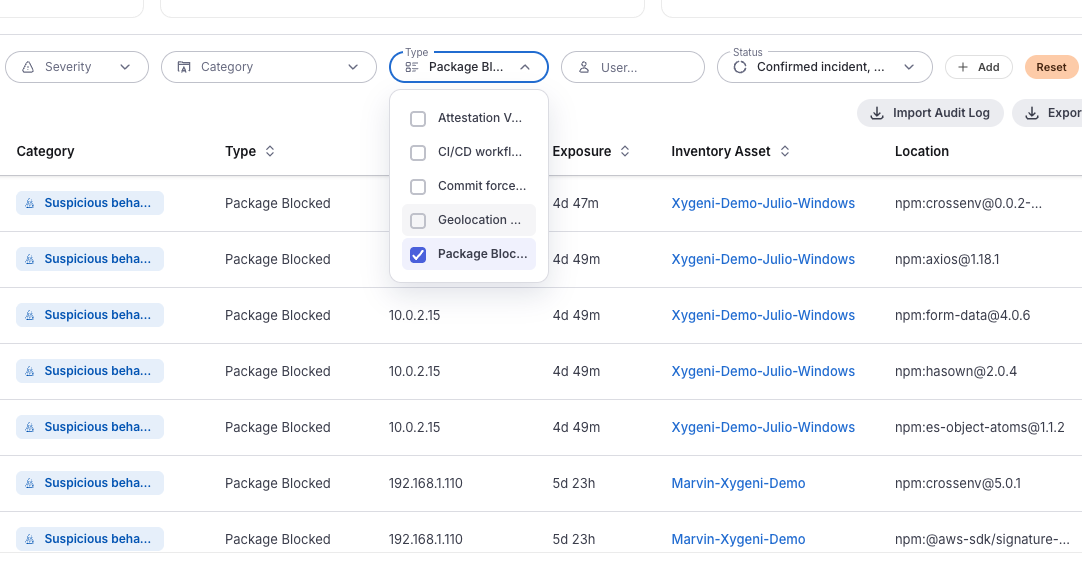
Hver blokkering blir en hendelse i plattformen, med alvorlighetsgrad, tidsstempel, endepunktet den skjedde på, hvor lenge eksponeringen varte, og nøyaktig hva som ble blokkert: pakken og versjonen, eller destinasjonen. Filtrer etter alvorlighetsgrad, kategori, type, bruker eller datoperiode, og eksporter.
Hvert beskyttede endepunkt har sitt eget revisjonsspor og komponentliste, slik at du kan rekonstruere hva som skjedde på en bestemt maskin når noen spør.
Én lettvektsagent som dekker arbeidsstasjoner, servere og CI-kanaler, med flytende seter slik at dekningen følger menneskene dine i stedet for maskinvaren din.
Finn og fiks API-risikoer i kode før de når produksjon.
Kode- og avhengighetsskanning analyserer depotet. Endepunktverktøy overvåker prosesser og tilkoblinger, men har ingen applikasjonssikkerhetskontekst for å tolke en pakke eller et register. Mellom disse to ligger øyeblikket en ondsinnet avhengighet faktisk kjøres, på en utviklers maskin. Det er der Shield opererer.
Omdømme- og signaturbaserte tilnærminger forteller deg om en ondsinnet pakke når noen andre allerede har blitt truffet av den. Shield blokkerer atferd og risikoanalyse, noe som gjør den nyttig den dagen et angrep er nytt, og støtter den med aktuell nettverksintelligens, slik at alt som lander ikke kan ringe hjem.
Blokker, isolasjoner og geohendelser havner i samme konsoll som koden og avhengigheten din. pipeline og hemmelige funn, med ett revisjonsspor. Ikke en annen agent med en annen dashboard og en annen login.
Endepunktsdeteksjon overvåker prosesser, filer og tilkoblinger på operativsystemnivå. Den vet ikke hva et pakkeregister er, om en avhengighet er skadelig, eller om en versjon ble publisert i går. Shield bringer kontekst for applikasjonssikkerhet til utviklerens endepunkt og håndhever retningslinjer for de tingene AppSec bryr seg om.
Shield er en lettvektsagent som sjekker installasjoner etter hvert som de skjer. Utviklere legger bare merke til det når noe er blokkert, og blokkeringen kommer med en årsak.
Ondsinnede og uautoriserte pakkeinstallasjoner, pakker som er nyere enn minimumsalderen din, installasjoner fra registre du ikke har godkjent, pakker på avvisningslisten din, utgående tilkoblinger til kjente ondsinnede IP-adresser og domener, og trafikk til geografiske områder du har begrenset.
Du bestemmer. Aldersgrensen lar deg enten advare og tillate, eller blokkere, når publiseringsdatoen er ukjent.
Ja. Den globale minimumsaldersterskelen kan overstyres per økosystem, og deaktiveres for et bestemt økosystem hvis du trenger det.
Den blokkerer all utgående trafikk fra den maskinen bortsett fra Shield agentens egen kanal, slik at endepunktet er innesluttet, men fortsatt håndterbart. Du kan utløse det på forespørsel, eller aktivere paranoid modus slik at isolasjon blir forespurt automatisk når et kritisk varsel kommer inn.
På utviklerarbeidsstasjoner, på servere og på CI-kjørere. Lisensiering bruker flytende seter.
Ja. Hver blokk er en hendelse med alle detaljer, og hvert endepunkt har sitt eget revisjonsspor. Hendelser kan filtreres og eksporteres.
med Xygeni All-In-One AppSec-plattformen
