ਤੁਹਾਡਾ API ਹਮਲਾ ਸਤ੍ਹਾ ਹਰ ਇੱਕ ਦੇ ਨਾਲ ਵਧਦਾ ਹੈ pull request, ਅਤੇ ਜ਼ਿਆਦਾਤਰ API ਸੁਰੱਖਿਆ ਟੂਲ ਇਸਨੂੰ ਸਿਰਫ਼ ਉਦੋਂ ਹੀ ਦੇਖਦੇ ਹਨ ਜਦੋਂ ਇਹ ਲਾਈਵ ਹੁੰਦਾ ਹੈ ਅਤੇ ਟ੍ਰੈਫਿਕ ਲੈਂਦਾ ਹੈ। Xygeni ਰੀਲੀਜ਼ ਤੋਂ ਪਹਿਲਾਂ, ਕੋਡ ਵਿੱਚ ਹਰ ਅੰਤਮ ਬਿੰਦੂ ਅਤੇ ਇਸਦੇ ਜੋਖਮਾਂ ਨੂੰ ਖੋਜਦਾ ਹੈ।
ਦੇ ਰੂਪ ਵਿੱਚ ਉਪਲਬਧ ਹੈ Enterprise ਹੋਰ ਜੋੜਨਾ
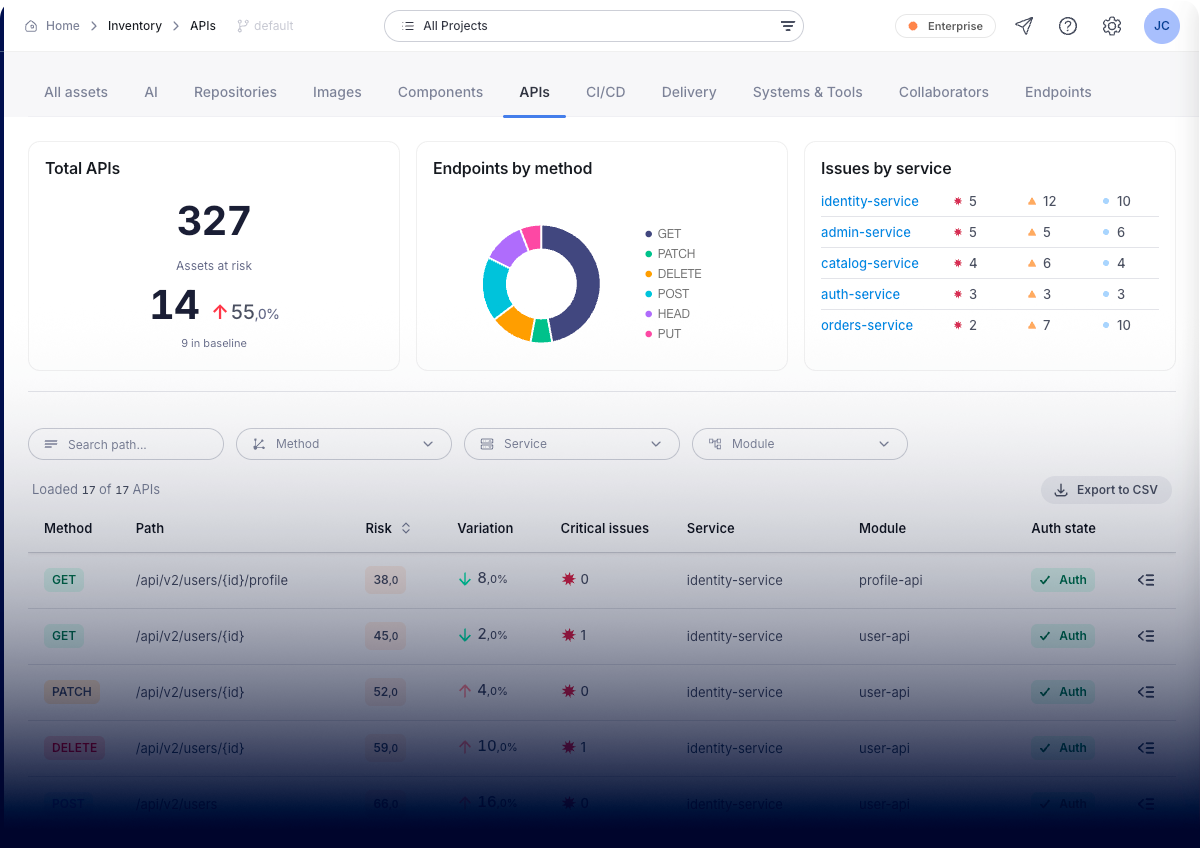
ਤੁਹਾਡਾ API ਅਟੈਕ ਸਰਫੇਸ, ਮੈਪ ਕੀਤਾ ਅਤੇ ਦਰਜਾ ਦਿੱਤਾ ਗਿਆ।
Xygeni ਤੁਹਾਡੀ API ਇਨਵੈਂਟਰੀ ਐਪਲੀਕੇਸ਼ਨ ਸੋਰਸ ਕੋਡ ਅਤੇ ਤੁਹਾਡੇ API ਸਪੈਸੀਫਿਕੇਸ਼ਨਾਂ ਤੋਂ ਬਣਾਉਂਦਾ ਹੈ, ਜਿਸ ਵਿੱਚ OpenAPI ਅਤੇ Swagger ਸ਼ਾਮਲ ਹਨ, ਤਾਂ ਜੋ ਤੁਸੀਂ ਪੂਰੀ ਸਤ੍ਹਾ ਵੇਖ ਸਕੋ: ਤੁਹਾਡੀਆਂ ਟੀਮਾਂ ਦੁਆਰਾ ਦਸਤਾਵੇਜ਼ੀ ਤੌਰ 'ਤੇ ਦਿੱਤੇ ਗਏ ਅੰਤਮ ਬਿੰਦੂ, ਅਤੇ ਉਹ ਜੋ ਕਿਸੇ ਨੇ ਨਹੀਂ ਕੀਤੇ।
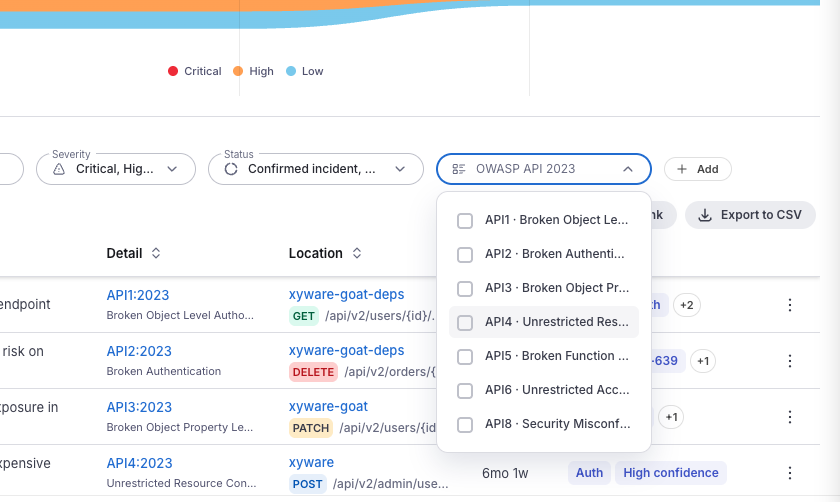
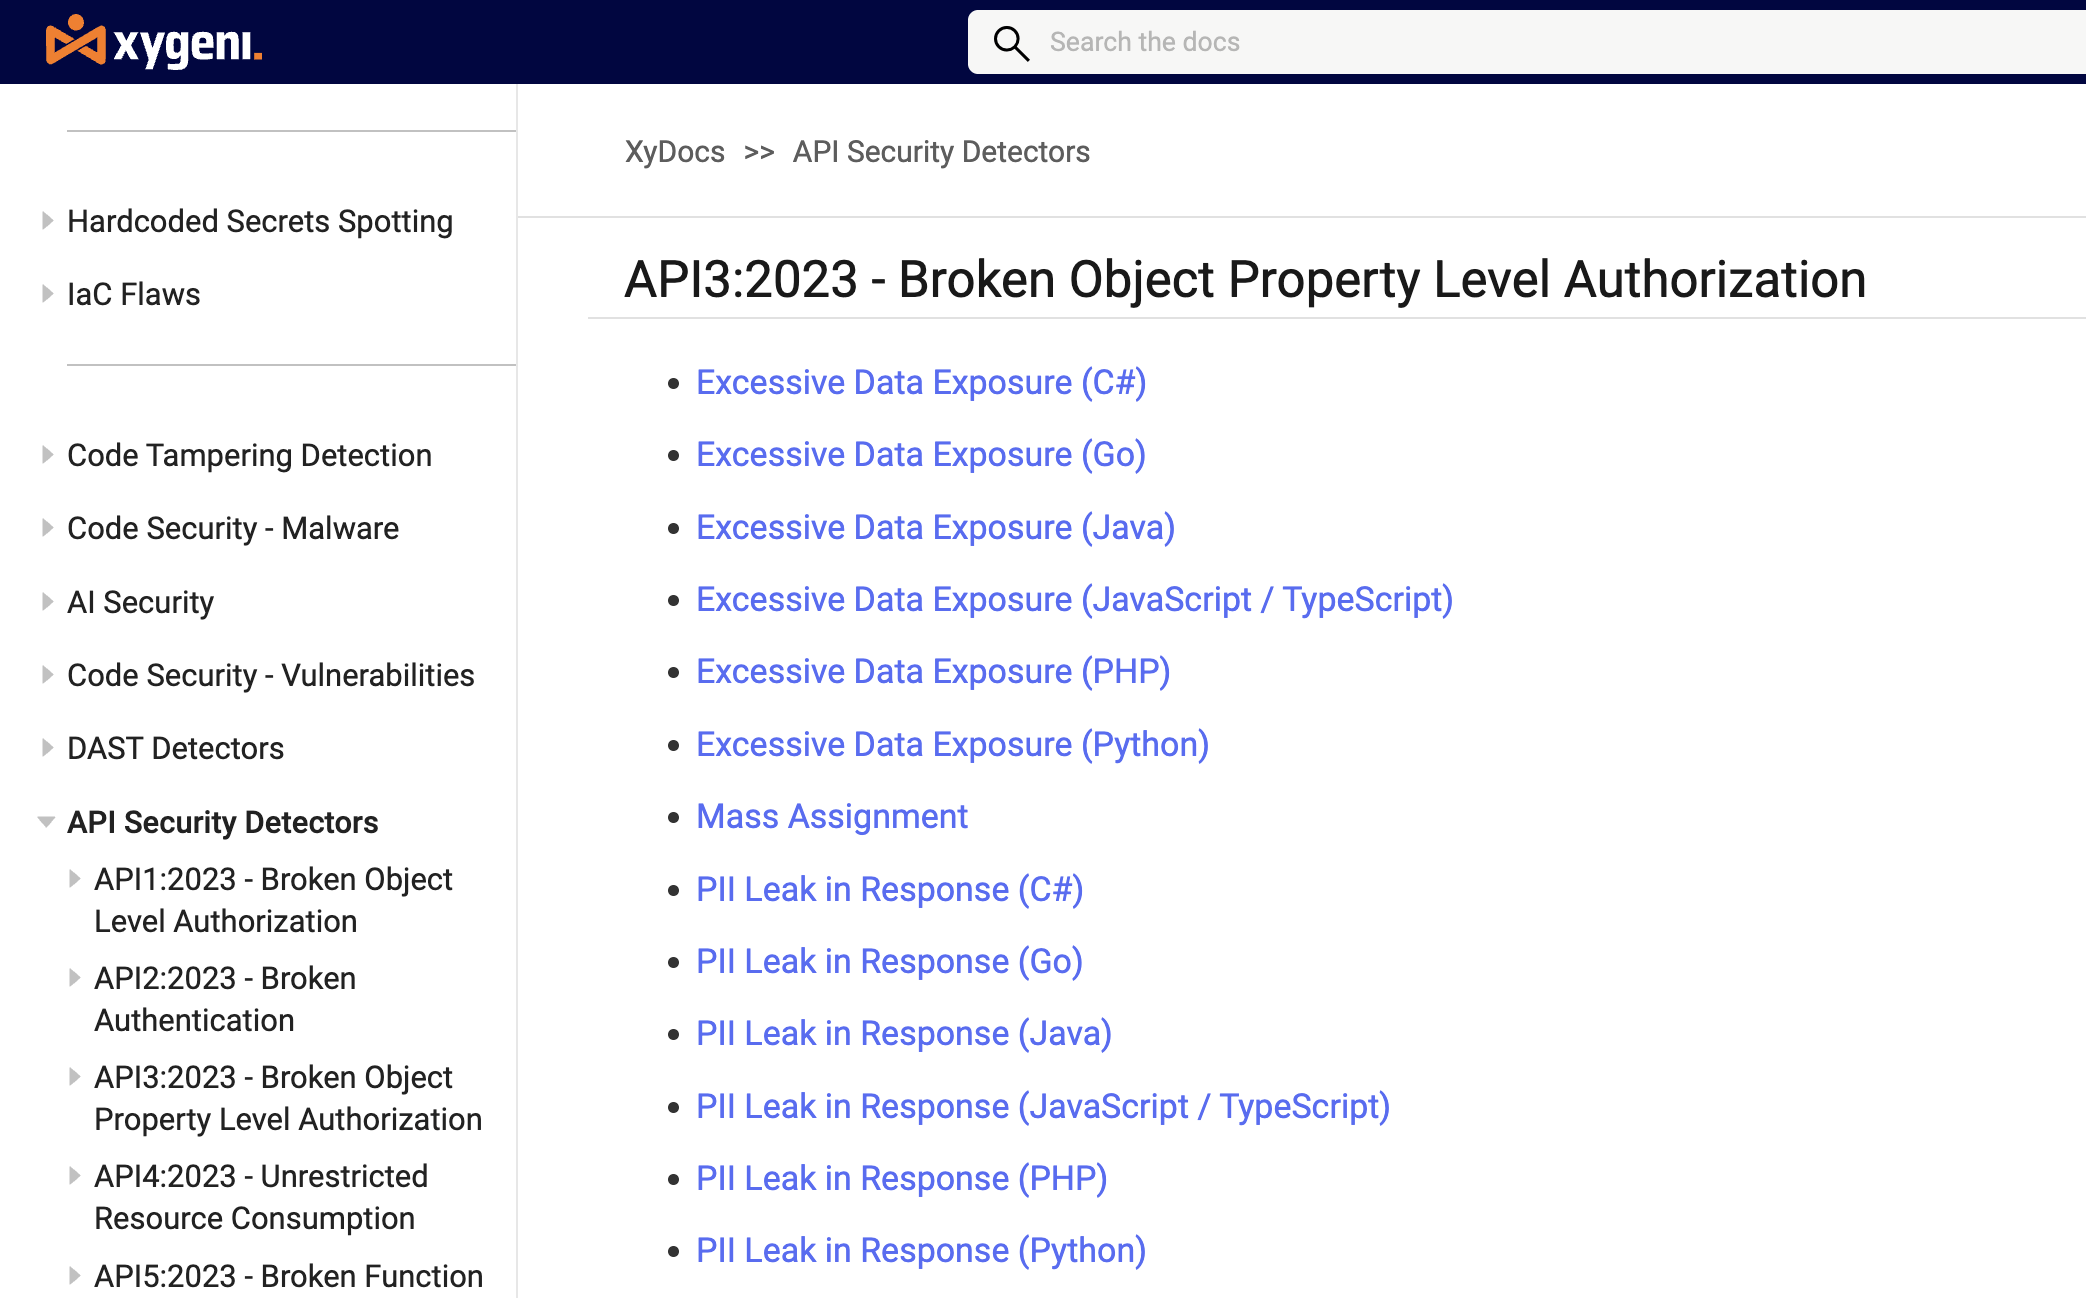
ਖੋਜਾਂ ਨੂੰ OWASP API ਸੁਰੱਖਿਆ ਸਿਖਰ 10 (2023) ਨਾਲ ਮੈਪ ਕੀਤਾ ਗਿਆ ਹੈ: ਟੁੱਟੇ ਹੋਏ ਵਸਤੂ ਅਤੇ ਫੰਕਸ਼ਨ ਪੱਧਰ ਦੇ ਪ੍ਰਮਾਣੀਕਰਨ, ਅਣ-ਪ੍ਰਮਾਣਿਤ ਅੰਤਮ ਬਿੰਦੂ, ਬਹੁਤ ਜ਼ਿਆਦਾ ਡੇਟਾ ਐਕਸਪੋਜ਼ਰ, ਮਾਸ ਅਸਾਈਨਮੈਂਟ, JWT ਅਤੇ CORS ਗਲਤ ਸੰਰਚਨਾ, ਗੁੰਮ ਦਰ ਸੀਮਾਵਾਂ, SSRF, ਅਤੇ ਜ਼ੋਂਬੀ ਅੰਤਮ ਬਿੰਦੂ।
ਹਰੇਕ ਖੋਜ ਵਿੱਚ ਅੰਤਮ ਬਿੰਦੂ ਦੀ ਪ੍ਰਮਾਣੀਕਰਨ ਸਥਿਤੀ ਅਤੇ ਇਸ ਦੁਆਰਾ ਸੰਭਾਲੇ ਜਾਣ ਵਾਲੇ ਡੇਟਾ ਦੀ ਸੰਵੇਦਨਸ਼ੀਲਤਾ ਹੁੰਦੀ ਹੈ, ਇਸ ਲਈ ਟੀਮਾਂ ਇੱਕ ਅਣ-ਵਿਭਿੰਨ ਸੂਚੀ 'ਤੇ ਕੰਮ ਕਰਨ ਦੀ ਬਜਾਏ ਇਹ ਠੀਕ ਕਰਦੀਆਂ ਹਨ ਕਿ ਹਮਲਾਵਰ ਅਸਲ ਵਿੱਚ ਕੀ ਪਹੁੰਚ ਸਕਦਾ ਹੈ।
ਹਰ ਅੰਤਮ ਬਿੰਦੂ। ਹਰ ਜੋਖਮ। ਉਤਪਾਦਨ ਤੋਂ ਪਹਿਲਾਂ।
ਕੁੱਲ API, ਬੇਸਲਾਈਨ ਦੇ ਵਿਰੁੱਧ ਜੋਖਮ ਵਿੱਚ ਸੰਪਤੀਆਂ, ਵਿਧੀ ਦੁਆਰਾ ਅੰਤਮ ਬਿੰਦੂ, ਅਤੇ ਸੇਵਾ ਦੁਆਰਾ ਮੁੱਦੇ। ਹਰੇਕ ਅੰਤਮ ਬਿੰਦੂ ਇਸਦੇ ਵਿਧੀ, ਮਾਰਗ, ਸੇਵਾ, ਮੋਡੀਊਲ, ਪ੍ਰਮਾਣੀਕਰਨ ਸਥਿਤੀ, ਅਤੇ ਜੋਖਮ ਸਕੋਰ ਨਾਲ ਸੂਚੀਬੱਧ।
OWASP API ਸੁਰੱਖਿਆ ਸਿਖਰ 10 (2023) ਵਿੱਚ ਖੋਜ, ਇਸ ਲਈ ਖੋਜਾਂ ਉਸ ਢਾਂਚੇ ਦੀ ਗੱਲ ਕਰਦੀਆਂ ਹਨ ਜੋ ਤੁਹਾਡੀ ਸੁਰੱਖਿਆ ਟੀਮ ਅਤੇ ਤੁਹਾਡੇ ਆਡੀਟਰ ਪਹਿਲਾਂ ਹੀ ਵਰਤ ਰਹੇ ਹਨ।
Xygeni ਹਰੇਕ ਐਂਡਪੁਆਇੰਟ ਦੁਆਰਾ ਹੈਂਡਲ ਕੀਤੇ ਗਏ ਡੇਟਾ ਨੂੰ ਵਰਗੀਕ੍ਰਿਤ ਕਰਦਾ ਹੈ, ਪੈਰਾਮੀਟਰਾਂ ਅਤੇ ਜਵਾਬਾਂ ਦੋਵਾਂ ਵਿੱਚ PII, PCI, ਅਤੇ PHI ਨੂੰ ਫਲੈਗ ਕਰਦਾ ਹੈ। ਇੱਕ ਅਣ-ਪ੍ਰਮਾਣਿਤ ਐਂਡਪੁਆਇੰਟ ਜੋ ਨਿੱਜੀ ਡੇਟਾ ਵਾਪਸ ਕਰਦਾ ਹੈ ਇੱਕ ਅਨੁਮਤੀ ਵਾਲੇ CORS ਹੈਡਰ ਵਰਗੀ ਸਮੱਸਿਆ ਨਹੀਂ ਹੈ, ਅਤੇ ਇਹ ਇੱਕ ਵਰਗਾ ਨਹੀਂ ਦਿਖਣਾ ਚਾਹੀਦਾ ਹੈ।
ਕਿਉਂਕਿ Xygeni ਕੋਡ ਅਤੇ ਤੁਹਾਡੇ API ਸਪੈਸੀਫਿਕੇਸ਼ਨ ਦੋਵਾਂ ਨੂੰ ਪੜ੍ਹਦਾ ਹੈ, ਇਹ ਉਹਨਾਂ ਵਿਚਕਾਰ ਵਹਾਅ ਨੂੰ ਸਾਹਮਣੇ ਲਿਆਉਂਦਾ ਹੈ: ਐਂਡਪੁਆਇੰਟ ਕੋਡ ਵਿੱਚ ਰਹਿੰਦੇ ਹਨ ਪਰ ਸਪੈਕ ਤੋਂ ਗਾਇਬ ਹਨ, ਬਰਤਰਫ਼ ਕੀਤੇ ਰੂਟ ਅਜੇ ਵੀ ਪਹੁੰਚਯੋਗ ਹਨ, ਅਤੇ ਅਨਾਥ ਐਂਡਪੁਆਇੰਟ ਜੋ ਕਿਸੇ ਦੇ ਨਹੀਂ ਹਨ।
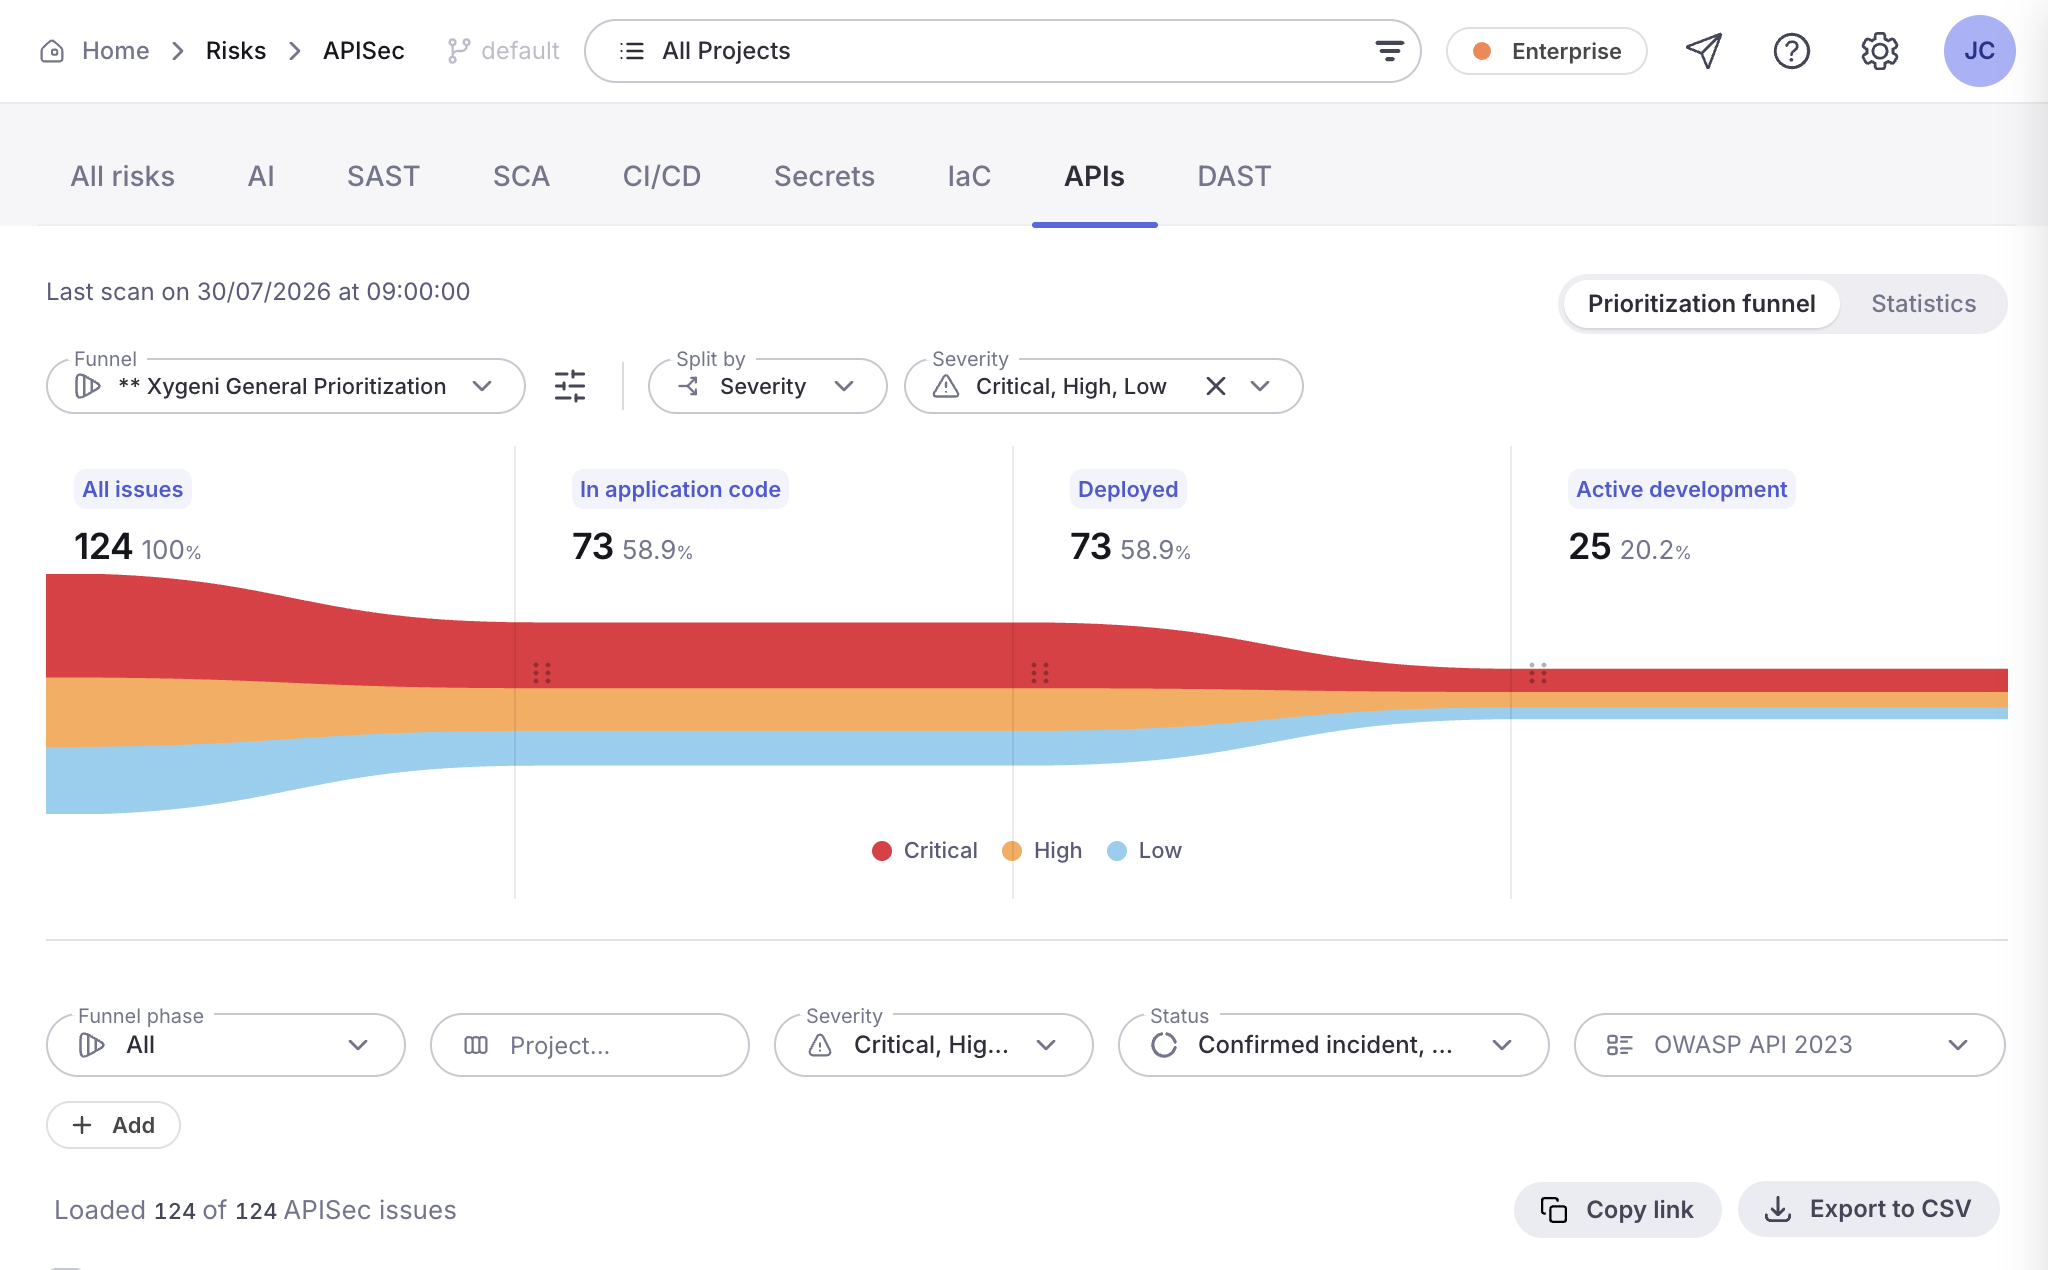
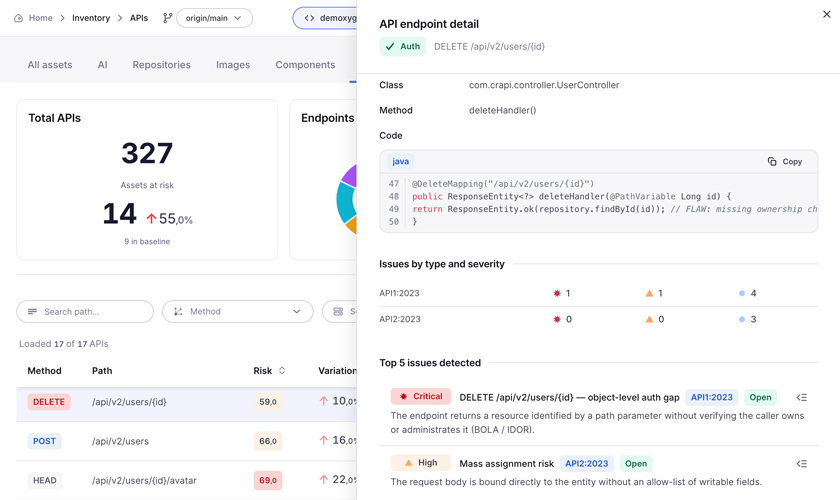
ਜ਼ਾਇਜੇਨੀ ਇੱਕੋ ਅੰਤਮ ਬਿੰਦੂ 'ਤੇ ਖੋਜਾਂ ਨੂੰ ਆਪਸ ਵਿੱਚ ਜੋੜਦਾ ਹੈ ਅਤੇ ਜਦੋਂ ਉਹ ਮਿਲਦੇ ਹਨ ਤਾਂ ਗੰਭੀਰਤਾ ਵਧਾਉਂਦਾ ਹੈ। ਇੱਕ ਪ੍ਰਤੀਕਿਰਿਆ ਵਿੱਚ ਇੱਕ PII ਲੀਕ ਗੰਭੀਰ ਹੁੰਦਾ ਹੈ। ਇੱਕ ਅੰਤਮ ਬਿੰਦੂ 'ਤੇ ਇੱਕ PII ਲੀਕ ਜਿਸ ਲਈ ਕਿਸੇ ਪ੍ਰਮਾਣਿਕਤਾ ਦੀ ਲੋੜ ਨਹੀਂ ਹੁੰਦੀ, ਮਹੱਤਵਪੂਰਨ ਹੁੰਦਾ ਹੈ, ਅਤੇ ਜ਼ਾਇਜੇਨੀ ਅਜਿਹਾ ਕਹਿੰਦਾ ਹੈ।
ਹਰੇਕ ਖੋਜ ਸਹੀ ਹੈਂਡਲਰ ਵੱਲ ਇਸ਼ਾਰਾ ਕਰਦੀ ਹੈ: ਫਾਈਲ, ਕਲਾਸ, ਵਿਧੀ, ਅਤੇ ਕੋਡ ਜਿਸਨੇ ਇਸਨੂੰ ਪੇਸ਼ ਕੀਤਾ ਸੀ, ਲਾਈਨ 'ਤੇ ਨੁਕਸ ਦੇ ਨਾਲ। ਡਿਵੈਲਪਰਾਂ ਨੂੰ ਕੁਝ ਅਜਿਹਾ ਮਿਲਦਾ ਹੈ ਜੋ ਉਹ ਠੀਕ ਕਰ ਸਕਦੇ ਹਨ, ਨਾ ਕਿ ਇੱਕ ਟਿਕਟ ਜੋ ਉਹਨਾਂ ਨੂੰ ਪਹਿਲਾਂ ਜਾਂਚ ਕਰਨੀ ਪੈਂਦੀ ਹੈ।
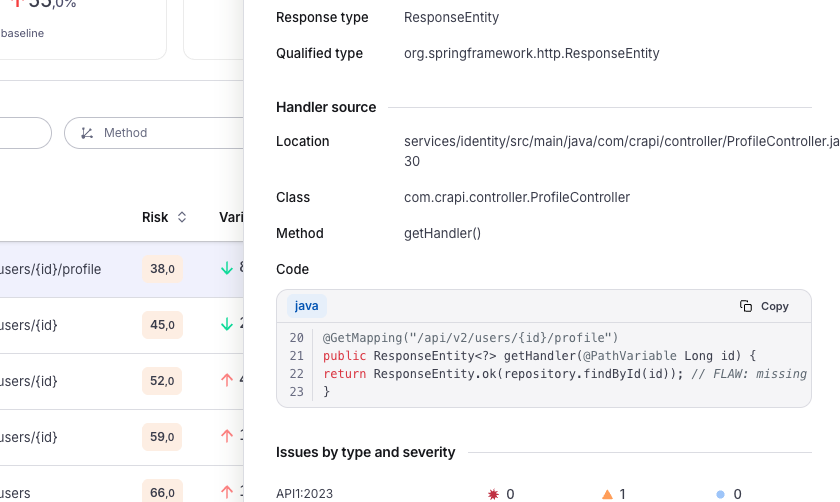
ਕੋਡ ਵਿੱਚ API ਜੋਖਮਾਂ ਨੂੰ ਉਤਪਾਦਨ ਤੱਕ ਪਹੁੰਚਣ ਤੋਂ ਪਹਿਲਾਂ ਲੱਭੋ ਅਤੇ ਠੀਕ ਕਰੋ।
ਰਨਟਾਈਮ API ਸੁਰੱਖਿਆ ਤੁਹਾਨੂੰ ਦੱਸਦੀ ਹੈ ਕਿ ਇੱਕ ਐਂਡਪੁਆਇੰਟ ਉਦੋਂ ਪ੍ਰਗਟ ਹੁੰਦਾ ਹੈ ਜਦੋਂ ਇਹ ਪਹਿਲਾਂ ਹੀ ਟ੍ਰੈਫਿਕ ਦੀ ਸੇਵਾ ਕਰ ਰਿਹਾ ਹੁੰਦਾ ਹੈ। Xygeni ਇਸਨੂੰ ਕੋਡ ਵਿੱਚ ਲੱਭਦਾ ਹੈ, ਵਿੱਚ pull request, ਜਦੋਂ ਕਿ ਇਸਨੂੰ ਠੀਕ ਕਰਨ ਵਿੱਚ ਅਜੇ ਵੀ ਇੱਕ ਖਰਚ ਆਉਂਦਾ ਹੈ commit.
API ਸੁਰੱਖਿਆ ਦੇ ਨਾਲ ਬੈਠੀ ਹੈ SAST, SCA, ਭੇਦ, IaC, ਅਤੇ DAST ਇੱਕੋ ਪਲੇਟਫਾਰਮ ਵਿੱਚ, ਇਸ ਲਈ ਤੁਹਾਡਾ API ਜੋਖਮ ਤੁਹਾਡੇ ਬਾਕੀ ਐਪਲੀਕੇਸ਼ਨ ਜੋਖਮ ਦੇ ਨਾਲ ਰਹਿੰਦਾ ਹੈ, ਨਾ ਕਿ ਇੱਕ ਵੱਖਰੇ ਟੂਲ ਵਿੱਚ ਜਿਸਦੇ ਆਪਣੇ ਨਾਲ login.
ਸਥਿਰ। Xygeni ਤੁਹਾਡੇ ਐਪਲੀਕੇਸ਼ਨ ਕੋਡ ਅਤੇ API ਵਿਸ਼ੇਸ਼ਤਾਵਾਂ ਦਾ ਵਿਸ਼ਲੇਸ਼ਣ ਕਰਦਾ ਹੈ ਤਾਂ ਜੋ ਤੈਨਾਤੀ ਤੋਂ ਪਹਿਲਾਂ ਐਕਸਪੋਜ਼ਰ ਲੱਭੇ ਜਾ ਸਕਣ। ਚੱਲ ਰਹੇ ਐਪਲੀਕੇਸ਼ਨ ਦੀ ਰਨਟਾਈਮ ਟੈਸਟਿੰਗ ਲਈ, Xygeni DAST ਇਸਨੂੰ ਕਵਰ ਕਰਦਾ ਹੈ, ਅਤੇ ਦੋਵੇਂ ਇਕੱਠੇ ਕੰਮ ਕਰਦੇ ਹਨ।
ਦੋ ਸਰੋਤਾਂ ਤੋਂ: ਤੁਹਾਡਾ ਐਪਲੀਕੇਸ਼ਨ ਸੋਰਸ ਕੋਡ, ਅਤੇ ਤੁਹਾਡੇ API ਸਪੈਸੀਫਿਕੇਸ਼ਨ, ਜਿਸ ਵਿੱਚ OpenAPI ਅਤੇ Swagger ਸ਼ਾਮਲ ਹਨ। ਦੋਵਾਂ ਨੂੰ ਪੜ੍ਹਨਾ ਹੀ Xygeni ਨੂੰ ਗੈਰ-ਦਸਤਾਵੇਜ਼ੀ ਅਤੇ ਅਨਾਥ ਅੰਤਮ ਬਿੰਦੂਆਂ ਨੂੰ ਸਾਹਮਣੇ ਲਿਆਉਣ ਦਿੰਦਾ ਹੈ।
OWASP API ਸੁਰੱਖਿਆ ਸਿਖਰਲੇ 10 (2023) ਵਿੱਚ ਜੋਖਮ, ਜਿਸ ਵਿੱਚ ਟੁੱਟੇ ਹੋਏ ਆਬਜੈਕਟ ਲੈਵਲ ਅਥੋਰਾਈਜ਼ੇਸ਼ਨ (BOLA), ਟੁੱਟੇ ਹੋਏ ਫੰਕਸ਼ਨ ਲੈਵਲ ਅਥੋਰਾਈਜ਼ੇਸ਼ਨ (BFLA), ਅਣ-ਪ੍ਰਮਾਣਿਤ ਐਂਡਪੁਆਇੰਟ, ਬਹੁਤ ਜ਼ਿਆਦਾ ਡੇਟਾ ਐਕਸਪੋਜ਼ਰ, ਮਾਸ ਅਸਾਈਨਮੈਂਟ, JWT ਅਤੇ CORS ਗਲਤ ਸੰਰਚਨਾ, ਗੁੰਮ ਦਰ ਸੀਮਾ, SSRF, ਅਤੇ ਜ਼ੋਂਬੀ ਐਂਡਪੁਆਇੰਟ ਸ਼ਾਮਲ ਹਨ।
ਹਾਂ। Xygeni ਐਂਡਪੁਆਇੰਟ ਪੈਰਾਮੀਟਰਾਂ ਅਤੇ ਜਵਾਬਾਂ ਵਿੱਚ PII, PCI, ਅਤੇ PHI ਨੂੰ ਫਲੈਗ ਕਰਦਾ ਹੈ, ਅਤੇ ਇਸਦੀ ਵਰਤੋਂ ਅਸਲ ਐਕਸਪੋਜ਼ਰ ਦੁਆਰਾ ਖੋਜਾਂ ਨੂੰ ਦਰਜਾ ਦੇਣ ਲਈ ਕਰਦਾ ਹੈ।
ਹਾਂ। ਇੰਕਰੀਮੈਂਟਲ ਸਕੈਨਿੰਗ ਸਿਰਫ਼ ਉਹਨਾਂ ਐਂਡਪੁਆਇੰਟਾਂ ਦਾ ਵਿਸ਼ਲੇਸ਼ਣ ਕਰਦੀ ਹੈ ਜੋ ਬਦਲ ਗਏ ਹਨ, ਅਤੇ ਇਹ ਜੋ ਮੈਨੀਫੈਸਟ ਤਿਆਰ ਕਰਦਾ ਹੈ ਉਹੀ ਐਂਡਪੁਆਇੰਟਾਂ 'ਤੇ ਬਾਅਦ ਦੇ DAST ਸਕੈਨ ਨੂੰ ਫੋਕਸ ਕਰ ਸਕਦਾ ਹੈ।
ਨਹੀਂ। ਸਕੈਨ ਤੁਹਾਡੇ ਆਪਣੇ ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਵਿੱਚ ਚੱਲਦੇ ਹਨ। ਸਿਰਫ਼ ਨਤੀਜੇ ਅੱਪਲੋਡ ਕੀਤੇ ਜਾਂਦੇ ਹਨ, ਆਵਾਜਾਈ ਦੌਰਾਨ ਅਤੇ ਆਰਾਮ ਕਰਨ ਵੇਲੇ ਸੁਰੱਖਿਅਤ ਕੀਤੇ ਜਾਂਦੇ ਹਨ।
ਇਹ ਇੱਕ ਦੇ ਰੂਪ ਵਿੱਚ ਉਪਲਬਧ ਹੈ Enterprise ਐਡ-ਆਨ। ਸਾਡੇ ਨਾਲ ਗੱਲ ਕਰੋ ਅਤੇ ਅਸੀਂ ਇਸਨੂੰ ਤੁਹਾਡੇ ਨਾਲ ਜੋੜਾਂਗੇ।
Xygeni ਆਲ-ਇਨ-ਵਨ ਐਪਸੇਕ ਪਲੇਟਫਾਰਮ ਦੇ ਨਾਲ
Xygeni ਆਲ-ਇਨ-ਵਨ ਐਪਸੇਕ ਪਲੇਟਫਾਰਮ ਦੇ ਨਾਲ
