






ਇਕੱਲੇ 2024 ਵਿਚ, ਏਆਈ ਨੇ 256 ਬਿਲੀਅਨ ਤੋਂ ਵੱਧ ਲਾਈਨਾਂ ਦੇ ਕੋਡ ਲਿਖੇ. ਇਸਨੂੰ ਅੰਦਰ ਡੁੱਬਣ ਦਿਓ। ਅਨੁਸਾਰ ਸਟੇਟਸਟਾ, ਸਾਰੇ ਦਾ 41%ਸਾਫਟਵੇਅਰ ਕੋਡ ਹੁਣ AI ਦੁਆਰਾ ਤਿਆਰ ਕੀਤਾ ਕੋਡ ਹੈ. ਇਹ ਗਿਣਤੀ ਸਿਰਫ਼ ਵੱਧ ਰਹੀ ਹੈ—ਅਤੇ ਇਸ ਤਰ੍ਹਾਂ ਜੋਖਮ ਵੀ ਵੱਧ ਰਹੇ ਹਨ।
AI ਕੋਡ ਤੇਜ਼ ਹੈ। ਕਈ ਵਾਰ ਬਹੁਤ ਤੇਜ਼। ਅਸੀਂ ਹੁਣ ਇੱਕ ਵੇਖ ਰਹੇ ਹਾਂ ਐਕਸਪੋਜ਼ਡ ਵਿੱਚ 10 ਗੁਣਾ ਵਾਧਾ API ਅੰਤਮ ਪੁਆਇੰਟ ਮੁੱਢਲੀ ਪ੍ਰਮਾਣੀਕਰਨ ਅਤੇ ਇਨਪੁਟ ਪ੍ਰਮਾਣਿਕਤਾ ਦੀ ਘਾਟ ਹੈ। ਅਤੇ ਇੱਥੇ ਕਿੱਕਰ ਹੈ: ਖਰਾਬ AI ਕੋਡ ਸਿਰਫ਼ ਇੱਕ ਵਾਰ ਦਾ ਬੱਗ ਨਹੀਂ ਹੈ। ਜੇਕਰ ਇਹ ਇੱਕ ਓਪਨ-ਸੋਰਸ ਰੈਪੋ ਵਿੱਚ ਆਉਂਦਾ ਹੈ, ਤਾਂ ਇਹ ਬਣ ਜਾਂਦਾ ਹੈ ਭਵਿੱਖ ਦੇ AI ਮਾਡਲਾਂ ਲਈ ਸਿਖਲਾਈ ਡੇਟਾ, ਉਹਨਾਂ ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਹੋਰ ਵੀ ਫੈਲਾ ਰਿਹਾ ਹੈ।
ਤਾਂ, ਅਸੀਂ ਕੀ ਕਰ ਸਕਦੇ ਹਾਂ? ਅਸੀਂ ਇਹ ਯਕੀਨੀ ਬਣਾਉਂਦੇ ਹਾਂ ਕਿ ਹਰ ਲਾਈਨ -ਇਨਸਾਨ ਜਾਂ ਮਸ਼ੀਨ—ਸਕੈਨ ਅਤੇ ਸੁਰੱਖਿਅਤ ਕੀਤਾ ਗਿਆ ਹੈ।
ਇਹੀ ਉਹ ਥਾਂ ਹੈ ਜਿੱਥੇ ਏ.ਆਈ. SAST ਅੰਦਰ ਆਉਂਦੀ ਹੈ: LLM, Copilot, ਅਤੇ autopilot ਕੋਡਿੰਗ ਦੇ ਯੁੱਗ ਵਿੱਚ ਕੰਮ ਕਰਨ ਵਾਲੇ ਡਿਵੈਲਪਰਾਂ ਲਈ ਬਣਾਇਆ ਗਿਆ ਸਟੈਟਿਕ ਐਪਲੀਕੇਸ਼ਨ ਸੁਰੱਖਿਆ ਟੈਸਟਿੰਗ।
ਕੀ ਤੁਸੀਂ ਏਆਈ ਕੋਡ ਅਤੇ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਵਿੱਚ ਡੂੰਘਾਈ ਨਾਲ ਜਾਣਾ ਚਾਹੁੰਦੇ ਹੋ?
AI ਦੁਆਰਾ ਤਿਆਰ ਕੀਤਾ ਕੋਡ ਸਿਰਫ਼ ਆਈਸਬਰਗ ਦਾ ਸਿਰਾ ਹੈ। ਜੇਕਰ ਤੁਸੀਂ ਆਧੁਨਿਕ ਸੁਰੱਖਿਆ ਅਭਿਆਸਾਂ 'ਤੇ AI ਦੇ ਪੂਰੇ ਪ੍ਰਭਾਵ ਨੂੰ ਸਮਝਣਾ ਚਾਹੁੰਦੇ ਹੋ - ਖਤਰੇ ਦੀ ਖੋਜ ਤੋਂ ਲੈ ਕੇ ਸਵੈਚਾਲਿਤ ਉਪਚਾਰ ਤੱਕ - ਤਾਂ ਸਾਡੀ ਡੂੰਘਾਈ ਨਾਲ ਗਾਈਡ ਨੂੰ ਨਾ ਭੁੱਲੋ:
ਏਆਈ ਜਨਰੇਟਡ ਕੋਡ ਨਾਲ ਕੀ ਸਮੱਸਿਆ ਹੈ?
AI ਦੁਆਰਾ ਤਿਆਰ ਕੀਤਾ ਕੋਡ ਵਧੀਆ ਦਿਖਦਾ ਹੈ। ਇਹ ਕੰਪਾਇਲ ਕਰਦਾ ਹੈ। ਇਹ ਚੱਲਦਾ ਹੈ। ਇਹ ਟਿੱਪਣੀਆਂ ਦੇ ਨਾਲ ਵੀ ਆਉਂਦਾ ਹੈ। ਪਰ ਲੁਕਵੇਂ ਰੂਪ ਵਿੱਚ, ਇਹ ਅਕਸਰ ਛੱਡ ਦਿੰਦਾ ਹੈ:
- ਪ੍ਰਮਾਣਿਕਤਾ ਅਤੇ ਪਹੁੰਚ ਨਿਯੰਤਰਣ
- ਇਨਪੁੱਟ ਪ੍ਰਮਾਣਿਕਤਾ ਅਤੇ ਰੋਗਾਣੂ-ਮੁਕਤੀ
- ਰਾਜ਼ਾਂ ਨੂੰ ਸੰਭਾਲਣਾ (ਉਦਾਹਰਨ ਲਈ, ਹਾਰਡਕੋਡ ਕੀਤੇ ਟੋਕਨ)
- ਗਲਤੀ ਸੰਭਾਲਣਾ ਅਤੇ ਐਜ ਕੇਸ ਲਾਜਿਕ
- ਲਾਇਬ੍ਰੇਰੀਆਂ ਅਤੇ API ਦੀ ਸੁਰੱਖਿਅਤ ਵਰਤੋਂ
ਇਹ ਇਸ ਲਈ ਨਹੀਂ ਹੈ ਕਿਉਂਕਿ AI ਖਤਰਨਾਕ ਹੈ - ਇਹ ਤੁਹਾਡੇ ਖਤਰੇ ਦੇ ਮਾਡਲ ਨੂੰ ਨਹੀਂ ਸਮਝਦਾ। ਅਤੇ ਇਸਦੀ ਵਰਤੋਂ ਪਹਿਲਾਂ ਨਾਲੋਂ ਕਿਤੇ ਜ਼ਿਆਦਾ ਹੋ ਰਹੀ ਹੈ, ਅਕਸਰ ਬਿਨਾਂ ਕਿਸੇ ਸਮੀਖਿਆ ਦੇ।
ਏਆਈ ਕੋਡ ਵਿੱਚ ਕਮਜ਼ੋਰੀ ਦੀ ਅਸਲ-ਸੰਸਾਰ ਉਦਾਹਰਣ
ਮੰਨ ਲਓ ਕਿ Copilot ਇਸਨੂੰ Express.js ਐਪ ਵਿੱਚ ਤਿਆਰ ਕਰਦਾ ਹੈ:
					app.post('/submit', (req, res) => {
  db.insert(req.body)
  res.send('OK')
})
ਇਹ ਠੀਕ ਲੱਗਦਾ ਹੈ - ਜਦੋਂ ਤੱਕ ਤੁਹਾਨੂੰ ਅਹਿਸਾਸ ਨਹੀਂ ਹੁੰਦਾ ਉੱਥੇ ਹੈ ਕੋਈ ਇਨਪੁਟ ਪ੍ਰਮਾਣਿਕਤਾ ਜਾਂ ਸੈਨੀਟਾਈਜ਼ੇਸ਼ਨ ਨਹੀਂ। ਉਤਪਾਦਨ ਸੰਦਰਭ ਵਿੱਚ, ਇਹ ਇੱਕ ਤੇਜ਼ ਰਸਤਾ ਹੈ XSS or ਟੀਕੇ ਦੀਆਂ ਕਮਜ਼ੋਰੀਆਂ.
AI ਕੀ ਹੈ SAST?
AI SAST ਇਹ AI ਨੂੰ ਸੁਰੱਖਿਅਤ ਕਰਨ ਬਾਰੇ ਨਹੀਂ ਹੈ। ਇਹ ਸੁਰੱਖਿਅਤ ਕਰਨ ਬਾਰੇ ਹੈ AI ਕੋਡ —ਉਹ ਸਮੱਗਰੀ ਜੋ ਤਿਆਰ ਕੀਤੀ ਜਾ ਰਹੀ ਹੈ, ਕਾਪੀ ਕੀਤੀ ਜਾ ਰਹੀ ਹੈ, ਪੇਸਟ ਕੀਤੀ ਜਾ ਰਹੀ ਹੈ, ਅਤੇ commitਤੁਹਾਡੀ ਐਪ ਵਿੱਚ ਸ਼ਾਮਲ ਹੋ ਗਿਆ।
ਇਹ ਰਵਾਇਤੀ ਵਾਂਗ ਕੰਮ ਕਰਦਾ ਹੈ SAST: ਚੱਲਣ ਤੋਂ ਪਹਿਲਾਂ ਸਰੋਤ ਕੋਡ ਨੂੰ ਸਕੈਨ ਕਰਦਾ ਹੈ, ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਫਲੈਗ ਕਰਦਾ ਹੈ, ਸੁਧਾਰ ਸੁਝਾਉਂਦਾ ਹੈ। ਪਰ ਇਹ ਆਧੁਨਿਕ, AI-ਸਹਾਇਤਾ ਪ੍ਰਾਪਤ ਵਰਕਫਲੋ ਨੂੰ ਧਿਆਨ ਵਿੱਚ ਰੱਖ ਕੇ ਬਣਾਇਆ ਗਿਆ ਹੈ।
ਕੁਝ ਪਲੇਟਫਾਰਮ ਪੈਟਰਨ ਪਛਾਣ ਨੂੰ ਬਿਹਤਰ ਬਣਾਉਣ ਅਤੇ ਝੂਠੇ ਸਕਾਰਾਤਮਕਤਾਵਾਂ ਨੂੰ ਘਟਾਉਣ ਲਈ AI ਅਤੇ ML ਨਾਲ ਪ੍ਰਯੋਗ ਵੀ ਕਰ ਰਹੇ ਹਨ। ਪਰ ਇੱਥੇ, ਸਾਡਾ ਧਿਆਨ ਸਧਾਰਨ ਹੈ: AI ਟੂਲਸ ਦੁਆਰਾ ਲਿਖੇ ਕੋਡ ਨੂੰ ਸੁਰੱਖਿਅਤ ਕਰਨ ਲਈ ਸਥਿਰ ਵਿਸ਼ਲੇਸ਼ਣ ਦੀ ਵਰਤੋਂ ਕਰੋ।
ਇਸਨੂੰ ਆਪਣੀ ਅਸਲੀਅਤ ਜਾਂਚ ਸਮਝੋ। ਕਿਉਂਕਿ "ਇਹ ਕੰਪਾਇਲ ਕਰਦਾ ਹੈ" ਅਤੇ "ਇਹ ਸੁਰੱਖਿਅਤ ਹੈ" ਇੱਕੋ ਜਿਹਾ ਨਹੀਂ ਹੈ।
ਕਿਵੇਂ ਏ.ਆਈ. SAST ਤੁਹਾਡੇ ਵਰਕਫਲੋ ਵਿੱਚ AI ਕੋਡ ਨੂੰ ਸੁਰੱਖਿਅਤ ਕਰਦਾ ਹੈ
Xygeni Code Security ਆਧੁਨਿਕ ਵਿਕਾਸ ਵਾਤਾਵਰਣਾਂ ਲਈ ਉਦੇਸ਼-ਬਣਾਇਆ ਗਿਆ ਹੈ—ਤੇਜ਼, ਸਵੈਚਾਲਿਤ, ਅਤੇ ਤੁਹਾਡੀ ਟੂਲਚੇਨ ਵਿੱਚ ਜੁੜਿਆ ਹੋਇਆ।
ਤੇਨੂੰ ਮਿਲੇਗਾ:
- ਇੱਕ ਦੇਸੀ SAST ਸਕੈਨਰ ਤੁਹਾਡੇ ਕੋਡਬੇਸ ਦੇ ਰੀਅਲ-ਟਾਈਮ ਸਥਿਰ ਵਿਸ਼ਲੇਸ਼ਣ ਲਈ
- ਲਈ ਸਹਿਯੋਗ ਖਤਰਨਾਕ ਕੋਡ ਖੋਜ ਸਰੋਤ ਕੋਡ ਵਿੱਚ
- ਸਹਿਜ ਤੀਜੀ-ਧਿਰ ਸਕੈਨਰ ਏਕੀਕਰਨ—ਤਾਂ ਜੋ ਤੁਸੀਂ ਲੌਕ ਇਨ ਨਾ ਹੋਵੋ ਜਾਂ ਬਦਲਣ ਲਈ ਮਜਬੂਰ ਨਾ ਹੋਵੋ
ਕੀ ਪਹਿਲਾਂ ਹੀ SonarQube, Snyk, Checkmarx, ਜਾਂ Veracode ਵਰਤ ਰਹੇ ਹੋ? ਕੋਈ ਗੱਲ ਨਹੀਂ—ਜ਼ਾਇਜੇਨੀ ਆਪਣੀਆਂ ਖੋਜਾਂ ਨੂੰ ਆਯਾਤ ਕਰ ਸਕਦਾ ਹੈ ਅਤੇ ਇੱਕ ਸਾਫ਼-ਸਫ਼ਾਈ ਦੇ ਅਧੀਨ ਹਰ ਚੀਜ਼ ਨੂੰ ਕੇਂਦਰਿਤ ਕਰ ਸਕਦਾ ਹੈ dashboard. ਇਸਦਾ ਮਤਲਬ ਹੈ ਬਿਹਤਰ ਦ੍ਰਿਸ਼ਟੀ, ਚੁਸਤ ਤਰਜੀਹ, ਅਤੇ ਕੋਈ ਡੁਪਲੀਕੇਟ ਕੋਸ਼ਿਸ਼ ਨਹੀਂ - ਖਾਸ ਕਰਕੇ ਜਦੋਂ ਤੁਸੀਂ ਅਣਪਛਾਤੇ ਜੋਖਮਾਂ ਨਾਲ ਨਜਿੱਠ ਰਹੇ ਹੋ AI ਕੋਡ.
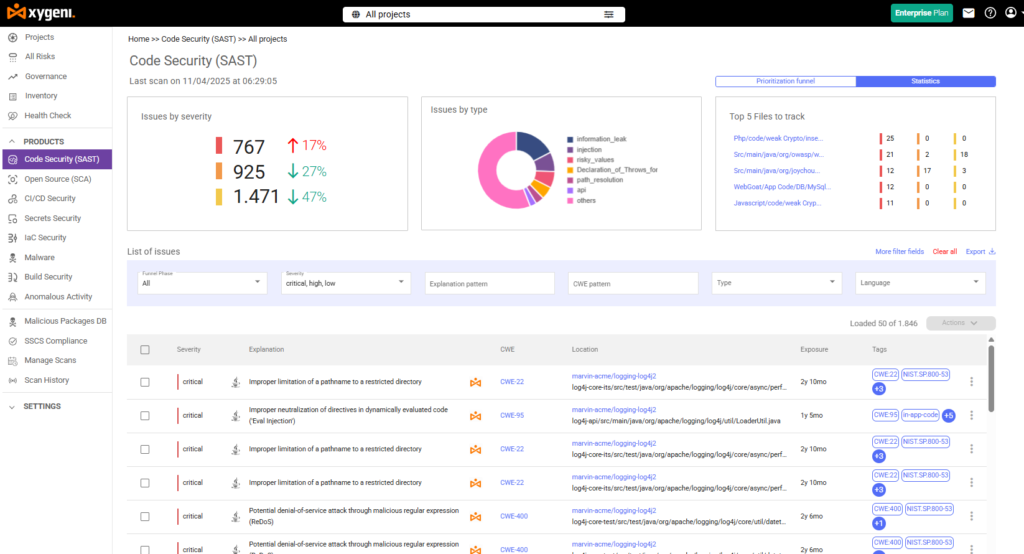
ਜ਼ਾਇਜੇਨੀ ਕੰਸੋਲ ਦੇ ਅੰਦਰ
ਸਿਰ ਵੱਲ Code Security → ਜੋਖਮ (SAST) ਅਤੇ ਤੁਸੀਂ ਦੇਖੋਗੇ:
- ਸਾਰੀਆਂ ਕੋਡ ਕਮਜ਼ੋਰੀਆਂ—ਜ਼ਾਈਜੇਨੀ ਅਤੇ ਤੀਜੀ-ਧਿਰ
- ਲਾਈਨ-ਪੱਧਰੀ ਮੁੱਦੇ ਦੇ ਵੇਰਵੇ ਅਤੇ ਉਪਚਾਰ ਸਲਾਹ
- ਤੀਬਰਤਾ, ਟੂਲ ਅਤੇ ਵਰਕਫਲੋ ਪੜਾਅ ਅਨੁਸਾਰ ਫਿਲਟਰ ਕਰਦਾ ਹੈ
- ਖ਼ਰਾਬ ਕੋਡ ਸਬੂਤ
- ਕਸਟਮ ਨਿਯਮਾਂ ਲਈ ਸਮਰਥਨ, ਤਾਂ ਜੋ ਤੁਸੀਂ ਇਸਨੂੰ ਆਪਣੇ ਕੋਡਬੇਸ ਨਾਲ ਜੋੜ ਸਕੋ।
ਸਿੱਟਾ: ਇਹ ਤੁਹਾਨੂੰ ਸਿਰਫ਼ "ਕੁਝ ਗਲਤ ਹੈ" ਨਹੀਂ ਦੱਸਦਾ। ਇਹ ਤੁਹਾਨੂੰ ਦਿਖਾਉਂਦਾ ਹੈ ਕਿ ਕੀ, ਕਿੱਥੇ, ਅਤੇ ਕਿਉਂ - ਅਤੇ ਇਸਨੂੰ ਕਿਵੇਂ ਠੀਕ ਕਰਨਾ ਹੈ।
ਵਰਤੋਂ ਲਈ ਪੇਸ਼ੇਵਰ ਸੁਝਾਅ SAST ਏਆਈ-ਹੈਵੀ ਪ੍ਰੋਜੈਕਟਾਂ ਵਿੱਚ
ਇੱਥੇ AI ਦਾ ਵੱਧ ਤੋਂ ਵੱਧ ਲਾਭ ਉਠਾਉਣ ਦਾ ਤਰੀਕਾ ਦੱਸਿਆ ਗਿਆ ਹੈ SAST ਤੁਹਾਡੇ ਪ੍ਰਵਾਹ ਨੂੰ ਵਿਘਨ ਪਾਏ ਬਿਨਾਂ:
- ਇਸਨੂੰ ਆਪਣੇ ਬਿਲਡ ਨੂੰ ਅਸਫਲ ਕਰਨ ਲਈ ਸੈੱਟ ਕਰੋ ਜੇਕਰ ਉੱਚ/ਗੰਭੀਰ ਮੁੱਦੇ ਪਾਏ ਜਾਂਦੇ ਹਨ।
ਪੀਆਰ 'ਤੇ ਸਕੈਨ ਚਲਾਓ, ਸਿਰਫ਼ ਰਾਤ ਦੇ ਜਾਂ ਹਫ਼ਤਾਵਾਰੀ ਬਿਲਡ ਹੀ ਨਹੀਂ। - ਜੁੜੋ SAST ਗੁਪਤ ਸਕੈਨਿੰਗ ਦੇ ਨਾਲ ਅਤੇ IaC ਖੋਜ ਪੂਰੇ-ਸਟੈਕ ਕਵਰੇਜ ਲਈ।
- ਡਿਫਾਲਟ AI ਸਨਿੱਪਟਾਂ ਦੀ ਸਮੀਖਿਆ ਕਰੋ—ਖਾਸ ਕਰਕੇ ਪ੍ਰਮਾਣੀਕਰਨ, ਫਾਈਲ I/O, ਜਾਂ DB ਪਹੁੰਚ ਨਾਲ ਸੰਬੰਧਿਤ ਕੋਈ ਵੀ ਚੀਜ਼।
- ਕੁਝ ਵੀ ਅਣਡਿੱਠਾ ਨਾ ਕਰੋ—ਘੱਟ-ਗੰਭੀਰਤਾ ਵਾਲੀਆਂ ਸਮੱਸਿਆਵਾਂ ਵੀ ਐਪ ਦੇ ਵਿਕਾਸ ਦੇ ਆਧਾਰ 'ਤੇ ਤੇਜ਼ੀ ਨਾਲ ਵਧ ਸਕਦੀਆਂ ਹਨ।
ਲਪੇਟਣਾ: SAST ਸੈਕਸੀ ਨਹੀਂ ਹੈ, ਪਰ ਇਹ ਕੰਮ ਕਰਦਾ ਹੈ
ਦੇਖੋ—ਅਸੀਂ ਸਾਰੇ ਜਲਦੀ ਭੇਜਣਾ ਚਾਹੁੰਦੇ ਹਾਂ। ਪਰ ਬਿਨਾਂ ਸੁਰੱਖਿਅਤ ਦੇ ਤੇਜ਼ ਹੋਣ ਨਾਲ ਹੀ ਉਲੰਘਣਾਵਾਂ ਹੁੰਦੀਆਂ ਹਨ। AI SAST ਤੁਹਾਡਾ ਤਰੀਕਾ ਹੈ ਬਿਨਾਂ ਕਿਸੇ ਗੜਬੜ ਦੇ ਤੇਜ਼ ਕਰੋ.
ਇਹ ਪਾਗਲ ਹੋਣ ਬਾਰੇ ਨਹੀਂ ਹੈ। ਇਹ ਵਿਹਾਰਕ ਹੋਣ ਬਾਰੇ ਹੈ।
ਟੂਲਸ ਦੀ ਵਰਤੋਂ ਕਰੋ। ਸਕੈਨਾਂ ਨੂੰ ਸਵੈਚਾਲਿਤ ਕਰੋ। AI ਕੋਡ ਨੂੰ ਤੀਜੀ-ਧਿਰ ਕੋਡ ਵਾਂਗ ਸਮਝੋ: ਸੁਰੱਖਿਅਤ ਸਾਬਤ ਹੋਣ ਤੱਕ ਭਰੋਸੇਯੋਗ ਨਹੀਂ।
ਕੀ ਤੁਸੀਂ ਇਹ ਦੇਖਣ ਲਈ ਤਿਆਰ ਹੋ ਕਿ ਤੁਹਾਡਾ AI-ਤਿਆਰ ਕੀਤਾ ਕੋਡ ਕੀ ਲੁਕਾ ਰਿਹਾ ਹੈ?
14-ਦਿਨਾਂ ਦੀ ਮੁਫ਼ਤ ਪਰਖ ਸ਼ੁਰੂ ਕਰੋ - ਕੋਈ ਕ੍ਰੈਡਿਟ ਕਾਰਡ ਨਹੀਂ। ਕੋਈ ਸ਼ੋਰ ਨਹੀਂ। ਬਸ ਸਾਫ਼, ਸੁਰੱਖਿਅਤ ਕੋਡ।

