






ਐਪਸੇਕ ਵਿੱਚ ਆਟੋਫਿਕਸ, ਬਿਨਾਂ ਕਿਸੇ ਦਸਤੀ ਦਖਲ ਦੇ ਵਿਕਾਸ ਵਰਕਫਲੋ ਵਿੱਚ ਸਿੱਧੇ ਤੌਰ 'ਤੇ ਕਮਜ਼ੋਰੀਆਂ ਦਾ ਪਤਾ ਲਗਾਉਣ ਅਤੇ ਉਹਨਾਂ ਨੂੰ ਦੂਰ ਕਰਨ ਦੀ ਪ੍ਰਕਿਰਿਆ ਹੈ। ਆਧੁਨਿਕ ਸਾਫਟਵੇਅਰ ਟੀਮਾਂ ਲਈ, ਇਹ ਸਪੱਸ਼ਟ ਅਗਲਾ ਕਦਮ ਜਾਪਦਾ ਹੈ। ਬੈਕਲਾਗ ਵਧਦੇ ਰਹਿੰਦੇ ਹਨ, ਰੀਲੀਜ਼ ਚੱਕਰ ਸੁੰਗੜਦੇ ਰਹਿੰਦੇ ਹਨ, ਅਤੇ ਕੁਝ ਸੰਗਠਨ ਹਰ ਇੱਕ ਨੂੰ ਫਨਲ ਕਰਨ ਦੀ ਸਮਰੱਥਾ ਰੱਖਦੇ ਹਨ SAST ਲੱਭਣਾ, ਨਿਰਭਰਤਾ ਮੁੱਦਾ, ਗੁਪਤ ਲੀਕ, ਜਾਂ IaC ਇੱਕ ਪੂਰੀ ਤਰ੍ਹਾਂ ਦਸਤੀ ਸੁਧਾਰ ਕਤਾਰ ਵਿੱਚ ਗਲਤ ਸੰਰਚਨਾ।
ਹਾਲਾਂਕਿ, ਇੱਕ ਕੈਚ ਹੈ। ਟੀਮਾਂ ਚਾਹੁੰਦੀਆਂ ਹਨ ਕਿ ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਦੂਰ ਕਰੋ ਤੇਜ਼, ਪਰ ਉਹ ਆਟੋਮੇਸ਼ਨ ਨਹੀਂ ਚਾਹੁੰਦੇ ਜੋ ਚੁੱਪਚਾਪ ਰਿਗਰੈਸ਼ਨ ਪੇਸ਼ ਕਰੇ, ਨਿਰਭਰਤਾਵਾਂ ਨੂੰ ਤੋੜੇ, ਜਾਂ ਅਸਥਿਰਤਾ ਪੈਦਾ ਕਰੇ CI/CD. ਉਹ ਤਣਾਅ ਹੁਣ ਐਪਲੀਕੇਸ਼ਨ ਸੁਰੱਖਿਆ ਵਿੱਚ ਕੇਂਦਰੀ ਸਮੱਸਿਆਵਾਂ ਵਿੱਚੋਂ ਇੱਕ ਹੈ। OWASP ਸਪਸ਼ਟ ਤੌਰ 'ਤੇ ਸਲੂਕ ਕਰਦਾ ਹੈ CI/CD ਇੱਕ ਸੁਰੱਖਿਆ ਡੋਮੇਨ ਦੇ ਰੂਪ ਵਿੱਚ ਜਿਸਦੀਆਂ ਆਪਣੀਆਂ ਪ੍ਰਮੁੱਖ ਜੋਖਮ ਸ਼੍ਰੇਣੀਆਂ ਹਨ, ਜਦੋਂ ਕਿ NIST ਦਾ ਸੁਰੱਖਿਅਤ ਸਾਫਟਵੇਅਰ ਵਿਕਾਸ ਢਾਂਚਾ ਇਹ ਸਪੱਸ਼ਟ ਕਰਦਾ ਹੈ ਕਿ ਸੁਰੱਖਿਅਤ ਵਿਕਾਸ ਅਭਿਆਸਾਂ ਨੂੰ ਇਸ ਵਿੱਚ ਏਕੀਕ੍ਰਿਤ ਕਰਨ ਦੀ ਲੋੜ ਹੈ SDLC ਅੰਤ ਵਿੱਚ ਬੋਲਟ ਲਗਾਉਣ ਦੀ ਬਜਾਏ।
ਇਸ ਲਈ ਆਟੋਫਿਕਸ ਇਹ ਸਿਰਫ਼ ਇੱਕ ਉਤਪਾਦ ਵਿਸ਼ੇਸ਼ਤਾ ਨਹੀਂ ਹੈ। ਇਹ ਇੱਕ ਓਪਰੇਟਿੰਗ ਮਾਡਲ ਹੈ। ਗਲਤ ਢੰਗ ਨਾਲ ਕੀਤਾ ਗਿਆ, ਇਹ ਸ਼ੋਰ, ਜੋਖਮ ਅਤੇ ਟੁੱਟੀਆਂ ਬਿਲਡਾਂ ਪੈਦਾ ਕਰਦਾ ਹੈ। ਵਧੀਆ ਢੰਗ ਨਾਲ ਕੀਤਾ ਗਿਆ, ਇਹ ਖੋਜ ਅਤੇ ਉਪਚਾਰ ਵਿਚਕਾਰ ਪਾੜੇ ਨੂੰ ਬੰਦ ਕਰਦਾ ਹੈ, ਠੀਕ ਕਰਨ ਲਈ ਸਮਾਂ ਘਟਾਉਂਦਾ ਹੈ, ਅਤੇ ਸੁਰੱਖਿਆ ਨੂੰ DevOps ਦੀ ਗਤੀ ਦੇ ਅਨੁਕੂਲ ਬਣਾਉਣ ਵਿੱਚ ਮਦਦ ਕਰਦਾ ਹੈ। ਇਸ ਗਾਈਡ ਵਿੱਚ, ਅਸੀਂ ਦੇਖਾਂਗੇ ਕਿ ਆਟੋਫਿਕਸ ਦਾ ਅਸਲ ਵਿੱਚ ਕੀ ਅਰਥ ਹੈ ਐਪਸੈਕ, ਜਿੱਥੇ ਇਹ ਅਸਫਲ ਹੁੰਦਾ ਹੈ, ਸੁਰੱਖਿਅਤ ਸਵੈਚਾਲਿਤ ਉਪਚਾਰ ਕਿਹੋ ਜਿਹਾ ਦਿਖਾਈ ਦੇਣਾ ਚਾਹੀਦਾ ਹੈ, ਅਤੇ ਇਸਨੂੰ ਇਸ ਤਰੀਕੇ ਨਾਲ ਕਿਵੇਂ ਲਾਗੂ ਕਰਨਾ ਹੈ ਕਿ ਡਿਵੈਲਪਰ ਅਸਲ ਵਿੱਚ ਭਰੋਸਾ ਕਰਨ।
ਐਪਸੇਕ ਵਿੱਚ ਆਟੋਫਿਕਸ ਕੀ ਹੈ?
ਮੁ basicਲੇ ਪੱਧਰ 'ਤੇ, ਆਟੋਫਿਕਸ ਇਸਦਾ ਮਤਲਬ ਹੈ ਕਿ ਸਾਫਟਵੇਅਰ ਸੁਰੱਖਿਆ ਮੁੱਦੇ ਦੀ ਪਛਾਣ ਕਰਨ ਤੋਂ ਵੱਧ ਕੁਝ ਕਰਦਾ ਹੈ। ਇਹ ਇੱਕ ਉਪਾਅ ਪ੍ਰਸਤਾਵਿਤ ਕਰਦਾ ਹੈ, ਪੈਦਾ ਕਰਦਾ ਹੈ, ਜਾਂ ਲਾਗੂ ਕਰਦਾ ਹੈ। ਦੂਜੇ ਸ਼ਬਦਾਂ ਵਿੱਚ, ਇਹ ਟੂਲ "ਇੱਥੇ ਸਮੱਸਿਆ ਹੈ" ਤੋਂ "ਇੱਥੇ ਹੱਲ ਹੈ" ਵੱਲ ਜਾਂਦਾ ਹੈ।
ਇਹ ਸਧਾਰਨ ਲੱਗਦਾ ਹੈ, ਪਰ ਅਭਿਆਸ ਵਿੱਚ ਇਹ ਕਈ ਬਹੁਤ ਵੱਖਰੇ ਵਰਕਫਲੋ ਨੂੰ ਕਵਰ ਕਰਦਾ ਹੈ।
In SAST, ਆਟੋਫਿਕਸ ਦਾ ਮਤਲਬ ਆਮ ਤੌਰ 'ਤੇ ਕਮਜ਼ੋਰੀਆਂ ਜਿਵੇਂ ਕਿ SQL ਇੰਜੈਕਸ਼ਨ, ਕਰਾਸ-ਸਾਈਟ ਸਕ੍ਰਿਪਟਿੰਗ, ਅਸੁਰੱਖਿਅਤ ਡੀਸੀਰੀਅਲਾਈਜ਼ੇਸ਼ਨ ਪੈਟਰਨ, ਕਮਜ਼ੋਰ ਇਨਪੁਟ ਪ੍ਰਮਾਣਿਕਤਾ, ਜਾਂ ਅਸੁਰੱਖਿਅਤ ਪ੍ਰਮਾਣਿਕਤਾ ਤਰਕ ਲਈ ਕੋਡ-ਪੱਧਰ ਦੇ ਬਦਲਾਅ ਪੈਦਾ ਕਰਨਾ ਹੁੰਦਾ ਹੈ। ਵਿੱਚ SCA, ਇਸਦਾ ਆਮ ਤੌਰ 'ਤੇ ਮਤਲਬ ਹੈ ਨਿਰਭਰਤਾ ਅੱਪਗ੍ਰੇਡਾਂ ਦੀ ਸਿਫ਼ਾਰਸ਼ ਕਰਨਾ ਜਾਂ ਲਾਗੂ ਕਰਨਾ, ਸੁਰੱਖਿਅਤ ਸੰਸਕਰਣਾਂ ਨੂੰ ਪਿੰਨ ਕਰਨਾ, ਜਾਂ ਬਣਾਉਣਾ pull requests ਜੋ ਪੈਕੇਜਾਂ ਨੂੰ ਪੈਚ ਕੀਤੇ ਰੀਲੀਜ਼ਾਂ ਵਿੱਚ ਭੇਜਦੇ ਹਨ। ਵਿੱਚ ਗੁਪਤ ਸੁਰੱਖਿਆ, ਆਟੋਫਿਕਸ ਦਾ ਅਰਥ ਹੈ ਪ੍ਰਮਾਣ ਪੱਤਰਾਂ ਨੂੰ ਰੱਦ ਕਰਨਾ ਅਤੇ ਘੁੰਮਾਉਣਾ, ਨਾ ਕਿ ਸਿਰਫ਼ ਉਹਨਾਂ ਨੂੰ ਫਲੈਗ ਕਰਨਾ। ਵਿੱਚ IaC, ਇਸਦਾ ਅਰਥ ਅਸੁਰੱਖਿਅਤ ਟੈਰਾਫਾਰਮ, ਕੁਬਰਨੇਟਸ, ਜਾਂ ਕਲਾਉਡ ਕੌਂਫਿਗਰੇਸ਼ਨ ਪੈਟਰਨਾਂ ਨੂੰ ਸੁਰੱਖਿਅਤ ਡਿਫੌਲਟ ਵਿੱਚ ਦੁਬਾਰਾ ਲਿਖਣਾ ਹੋ ਸਕਦਾ ਹੈ।
ਮਹੱਤਵਪੂਰਨ ਅੰਤਰ ਇਹ ਹੈ: ਆਟੋਫਿਕਸ ਅਤੇ ਸੰਕੇਤ ਇੱਕੋ ਜਿਹੇ ਨਹੀਂ ਹਨ। ਬਹੁਤ ਸਾਰੇ ਸੁਰੱਖਿਆ ਟੂਲ ਇੱਕ ਆਮ ਉਪਚਾਰ ਦਾ ਸੁਝਾਅ ਦੇ ਸਕਦੇ ਹਨ। ਬਹੁਤ ਘੱਟ ਲੋਕ ਇੱਕ ਡਿਵੈਲਪਰ-ਤਿਆਰ ਤਬਦੀਲੀ ਪੈਦਾ ਕਰ ਸਕਦੇ ਹਨ। ਬਹੁਤ ਘੱਟ ਲੋਕ ਅਜੇ ਵੀ ਅਸਲ ਡਿਲੀਵਰੀ ਵਰਕਫਲੋ ਦੁਆਰਾ ਉਸ ਉਪਚਾਰ ਨੂੰ ਚਲਾ ਸਕਦੇ ਹਨ, ਇਸਨੂੰ ਪ੍ਰਮਾਣਿਤ ਕਰ ਸਕਦੇ ਹਨ, ਅਤੇ ਇਸਨੂੰ ਸਰੋਤ ਨਿਯੰਤਰਣ ਵਿੱਚ ਇੱਕ ਸਮੀਖਿਆਯੋਗ ਤਬਦੀਲੀ ਦੇ ਰੂਪ ਵਿੱਚ ਡਿਵੈਲਪਰ ਨੂੰ ਪੇਸ਼ ਕਰ ਸਕਦੇ ਹਨ।
ਇਹ ਫ਼ਰਕ ਮਾਇਨੇ ਰੱਖਦਾ ਹੈ ਕਿਉਂਕਿ ਆਧੁਨਿਕ ਇੰਜੀਨੀਅਰਿੰਗ ਟੀਮਾਂ PDF ਅਤੇ ਟਿਕਟਾਂ ਵਿੱਚ ਕੰਮ ਨਹੀਂ ਕਰਦੀਆਂ। ਉਹ pull requests, ਨੀਤੀਆਂ, ਜਾਂਚਾਂ, ਅਤੇ pipelines.
ਪਰੰਪਰਾਗਤ ਉਪਚਾਰ ਕਿਉਂ ਨਹੀਂ ਵਧਦਾ
ਆਟੋਫਿਕਸ ਦਾ ਮਾਮਲਾ ਇੱਕ ਦਰਦਨਾਕ ਹਕੀਕਤ ਨਾਲ ਸ਼ੁਰੂ ਹੁੰਦਾ ਹੈ: ਰਵਾਇਤੀ ਉਪਚਾਰ ਪ੍ਰਕਿਰਿਆਵਾਂ ਆਧੁਨਿਕ ਸੌਫਟਵੇਅਰ ਡਿਲੀਵਰੀ ਤੱਕ ਨਹੀਂ ਪਹੁੰਚਦੀਆਂ।
ਜ਼ਿਆਦਾਤਰ ਸੰਗਠਨਾਂ ਕੋਲ ਪਹਿਲਾਂ ਹੀ ਕਾਫ਼ੀ ਸਕੈਨਿੰਗ ਹੈ। ਉਨ੍ਹਾਂ ਕੋਲ ਕਾਫ਼ੀ ਰੈਜ਼ੋਲਿਊਸ਼ਨ ਨਹੀਂ ਹੈ। ਸਥਿਰ ਵਿਸ਼ਲੇਸ਼ਣ, ਨਿਰਭਰਤਾ ਸਕੈਨਿੰਗ, ਗੁਪਤ ਖੋਜ, ਅਤੇ ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਦੀਆਂ ਜਾਂਚਾਂ ਲਗਾਤਾਰ ਖੋਜਾਂ ਪੈਦਾ ਕਰਦੀਆਂ ਹਨ। ਇਸ ਦੌਰਾਨ, ਇੰਜੀਨੀਅਰਿੰਗ ਟੀਮਾਂ 'ਤੇ ਵਿਸ਼ੇਸ਼ਤਾਵਾਂ ਭੇਜਣ, ਲੀਡ ਟਾਈਮ ਘੱਟ ਰੱਖਣ ਅਤੇ ਉਤਪਾਦਨ ਨੂੰ ਅਸਥਿਰ ਕਰਨ ਤੋਂ ਬਚਣ ਲਈ ਦਬਾਅ ਹੈ।
ਨਤੀਜਾ ਖੋਜ ਅਤੇ ਕਾਰਵਾਈ ਵਿਚਕਾਰ ਇੱਕ ਪਾੜਾ ਹੈ।
ਪਹਿਲਾਂ, ਇੱਕ ਸਧਾਰਨ ਚੇਤਾਵਨੀ ਵਾਲੀਅਮ ਹੈ। ਇੱਕ ਐਪਸੈਕ ਪ੍ਰੋਗਰਾਮ ਜਿੰਨਾ ਜ਼ਿਆਦਾ ਪਰਿਪੱਕ ਹੁੰਦਾ ਜਾਂਦਾ ਹੈ, ਓਨੇ ਹੀ ਜ਼ਿਆਦਾ ਖੋਜਾਂ ਪੈਦਾ ਕਰਨ ਦੀ ਪ੍ਰਵਿਰਤੀ ਹੁੰਦੀ ਹੈ। ਇਹ ਹਮੇਸ਼ਾ ਸੁਰੱਖਿਆ ਵਿੱਚ ਸੁਧਾਰ ਨਹੀਂ ਕਰਦਾ। ਬਹੁਤ ਸਾਰੇ ਵਾਤਾਵਰਣਾਂ ਵਿੱਚ, ਇਹ ਸਿਰਫ਼ ਬੈਕਲਾਗ ਬਣਾਉਂਦਾ ਹੈ। ਜ਼ਾਇਜੇਨੀ ਦੀ ਉਤਪਾਦ ਸਮੱਗਰੀ ਇਸਨੂੰ ਇੱਕ ਸ਼ੋਰ ਅਤੇ ਤਰਜੀਹ ਸਮੱਸਿਆ ਦੇ ਰੂਪ ਵਿੱਚ ਰੱਖਦੀ ਹੈ, ਅਤੇ ਇਹ ਫਰੇਮਿੰਗ ਵਿਆਪਕ ਉਦਯੋਗ ਹਕੀਕਤ ਦੇ ਨਾਲ ਮੇਲ ਖਾਂਦੀ ਹੈ: ਤਰਜੀਹ, ਸਿਰਫ਼ ਖੋਜ ਨਹੀਂ, ਉਹ ਥਾਂ ਹੈ ਜਿੱਥੇ ਬਹੁਤ ਸਾਰੇ ਪ੍ਰੋਗਰਾਮ ਸੰਘਰਸ਼ ਕਰਦੇ ਹਨ।
ਦੂਜਾ, ਦਸਤੀ ਉਪਚਾਰ ਡਿਜ਼ਾਈਨ ਦੁਆਰਾ ਹੌਲੀ ਹੈ। ਇੱਕ ਡਿਵੈਲਪਰ ਨੂੰ ਮੁੱਦੇ ਨੂੰ ਪੜ੍ਹਨਾ ਪੈਂਦਾ ਹੈ, ਸਕੈਨਰ ਆਉਟਪੁੱਟ ਦੀ ਵਿਆਖਿਆ ਕਰਨੀ ਪੈਂਦੀ ਹੈ, ਜੇ ਲੋੜ ਹੋਵੇ ਤਾਂ ਸਮੱਸਿਆ ਨੂੰ ਦੁਬਾਰਾ ਪੈਦਾ ਕਰਨਾ ਪੈਂਦਾ ਹੈ, ਇੱਕ ਹੱਲ ਡਿਜ਼ਾਈਨ ਕਰਨਾ ਪੈਂਦਾ ਹੈ, ਇਸਨੂੰ ਲਾਗੂ ਕਰਨਾ ਪੈਂਦਾ ਹੈ, ਟੈਸਟ ਚਲਾਉਣੇ ਪੈਂਦੇ ਹਨ, ਇੱਕ ਖੋਲ੍ਹਣਾ ਪੈਂਦਾ ਹੈ। pull request, ਅਤੇ ਸਮੀਖਿਆ ਦੀ ਉਡੀਕ ਕਰੋ। ਇਹ ਇੱਕ ਨਾਜ਼ੁਕ ਮੁੱਦੇ ਲਈ ਸਵੀਕਾਰਯੋਗ ਹੋ ਸਕਦਾ ਹੈ। ਇਹ ਸੈਂਕੜੇ ਦਰਮਿਆਨੀ-ਤੀਬਰਤਾ ਖੋਜਾਂ, ਆਵਰਤੀ ਨਿਰਭਰਤਾ ਅੱਪਗਰੇਡਾਂ, ਜਾਂ ਕਈ ਰਿਪੋਜ਼ਟਰੀਆਂ ਵਿੱਚ ਵਾਰ-ਵਾਰ ਗੁਪਤ ਲੀਕ ਲਈ ਸਵੀਕਾਰਯੋਗ ਨਹੀਂ ਹੈ।
ਤੀਜਾ, ਸੁਰੱਖਿਆ ਅਤੇ ਇੰਜੀਨੀਅਰਿੰਗ ਅਕਸਰ ਵੱਖ-ਵੱਖ ਨਤੀਜਿਆਂ ਲਈ ਅਨੁਕੂਲ ਬਣਦੇ ਹਨ। ਸੁਰੱਖਿਆ ਜੋਖਮ ਘਟਾਉਣਾ ਚਾਹੁੰਦੀ ਹੈ। ਇੰਜੀਨੀਅਰਿੰਗ ਸੁਰੱਖਿਅਤ ਅਤੇ ਅਨੁਮਾਨਤ ਤੌਰ 'ਤੇ ਬਦਲਾਅ ਲਿਆਉਣਾ ਚਾਹੁੰਦੀ ਹੈ। ਇਹ ਅੰਤਰ ਉਦੋਂ ਪ੍ਰਬੰਧਨਯੋਗ ਹੁੰਦਾ ਹੈ ਜਦੋਂ ਖੋਜਾਂ ਦਾ ਪ੍ਰਵਾਹ ਛੋਟਾ ਹੁੰਦਾ ਹੈ। ਇਹ ਨੁਕਸਾਨਦੇਹ ਹੋ ਜਾਂਦਾ ਹੈ ਜਦੋਂ ਟੀਮਾਂ ਮੁੱਦਿਆਂ ਨਾਲ ਭਰੀਆਂ ਹੁੰਦੀਆਂ ਹਨ ਅਤੇ ਪ੍ਰਮਾਣਿਤ ਖੋਜਾਂ ਨੂੰ ਸੁਰੱਖਿਅਤ, ਘੱਟ-ਘ੍ਰਿਸ਼ਣ ਫਿਕਸ ਵਿੱਚ ਬਦਲਣ ਲਈ ਕੋਈ ਵਿਧੀ ਮੌਜੂਦ ਨਹੀਂ ਹੁੰਦੀ।
ਇਹੀ ਉਹ ਥਾਂ ਹੈ ਜਿੱਥੇ ਆਟੋਮੇਸ਼ਨ ਜ਼ਰੂਰੀ ਜਾਪਣਾ ਸ਼ੁਰੂ ਹੋ ਜਾਂਦਾ ਹੈ। ਅਤੇ ਫਿਰ ਵੀ, ਸਿਰਫ਼ ਲੋੜ ਹੀ ਆਟੋਮੇਸ਼ਨ ਨੂੰ ਸੁਰੱਖਿਅਤ ਨਹੀਂ ਬਣਾਉਂਦੀ।
ਨੈਵ ਆਟੋਫਿਕਸ ਨਾਲ ਸਮੱਸਿਆ
ਸਾਰੇ ਆਟੋਫਿਕਸ ਚੰਗੇ ਆਟੋਫਿਕਸ ਨਹੀਂ ਹੁੰਦੇ। ਦਰਅਸਲ, ਡਿਵੈਲਪਰਾਂ ਨੂੰ ਸੁਰੱਖਿਆ ਆਟੋਮੇਸ਼ਨ 'ਤੇ ਬਹੁਤ ਸਾਰੇ ਇਤਰਾਜ਼ ਆਟੋਮੇਸ਼ਨ 'ਤੇ ਹੀ ਇਤਰਾਜ਼ ਨਹੀਂ ਹਨ। ਉਹ ਮਾੜੇ ਆਟੋਮੇਸ਼ਨ 'ਤੇ ਇਤਰਾਜ਼ ਹਨ।
ਇੱਕ ਸਧਾਰਨ ਆਟੋਫਿਕਸ ਇੰਜਣ ਵਿੱਚ ਆਮ ਤੌਰ 'ਤੇ ਚਾਰ ਸਮੱਸਿਆਵਾਂ ਵਿੱਚੋਂ ਇੱਕ ਹੁੰਦੀ ਹੈ।
ਪਹਿਲਾ ਇਹ ਹੈ ਕਿ ਇਹ ਹਰ ਮੁੱਦੇ ਨੂੰ ਬਰਾਬਰ ਹੱਲ ਕਰਨ ਯੋਗ ਮੰਨਦਾ ਹੈ। ਇੱਕ ਸਕੈਨਰ ਇੱਕ ਕਮਜ਼ੋਰ ਨਿਰਭਰਤਾ ਨੂੰ ਦੇਖਦਾ ਹੈ ਅਤੇ ਸਿਰਫ਼ ਅਗਲੇ ਪੈਚ ਕੀਤੇ ਸੰਸਕਰਣ ਦਾ ਪ੍ਰਸਤਾਵ ਦਿੰਦਾ ਹੈ। ਇੱਕ ਕੋਡ ਇੰਜਣ ਇੱਕ ਅਸੁਰੱਖਿਅਤ ਪੈਟਰਨ ਦੇਖਦਾ ਹੈ ਅਤੇ ਇੱਕ ਡੱਬਾਬੰਦ ਬਦਲੀ ਵਿੱਚ ਸਵੈਪ ਕਰਦਾ ਹੈ। ਇਹ ਕੁਝ ਸਿੱਧੇ ਮਾਮਲਿਆਂ ਲਈ ਕੰਮ ਕਰ ਸਕਦਾ ਹੈ। ਇਹ ਅਸਲ ਸਿਸਟਮਾਂ ਵਿੱਚ ਜਲਦੀ ਅਸਫਲ ਹੋ ਜਾਂਦਾ ਹੈ, ਜਿੱਥੇ ਕੋਡਬੇਸ, ਆਰਕੀਟੈਕਚਰ, ਰਨਟਾਈਮ, ਅਤੇ ਨਿਰਭਰਤਾ ਗ੍ਰਾਫ ਸਭ ਮਾਇਨੇ ਰੱਖਦੇ ਹਨ।
ਦੂਜਾ ਇਹ ਹੈ ਕਿ ਇਹ ਐਗਜ਼ੀਕਿਊਸ਼ਨ ਸੰਦਰਭ ਨੂੰ ਨਜ਼ਰਅੰਦਾਜ਼ ਕਰਦਾ ਹੈ। ਇੱਕ ਫਿਕਸ ਜੋ ਇਕੱਲਤਾ ਵਿੱਚ ਸਹੀ ਦਿਖਾਈ ਦਿੰਦਾ ਹੈ, ਅਸਲ ਕੋਡ ਮਾਰਗਾਂ 'ਤੇ ਲਾਗੂ ਹੋਣ 'ਤੇ ਅਪ੍ਰਸੰਗਿਕ, ਨਾਕਾਫ਼ੀ, ਜਾਂ ਜੋਖਮ ਭਰਿਆ ਹੋ ਸਕਦਾ ਹੈ। ਇਹ ਇੱਕ ਕਾਰਨ ਹੈ ਕਿ ਸ਼ੋਸ਼ਣਯੋਗਤਾ ਸੰਕੇਤ ਇੰਨੇ ਮਾਇਨੇ ਰੱਖਦੇ ਹਨ। FIRST ਦਾ EPSS ਪਹਿਲਾਂ ਤੋਂ ਮੌਜੂਦ ਹੈcisਕਿਉਂਕਿ ਸਿਰਫ਼ ਗੰਭੀਰਤਾ ਹੀ ਇਸ ਗੱਲ ਦਾ ਭਰੋਸੇਯੋਗ ਸੂਚਕ ਨਹੀਂ ਹੈ ਕਿ ਕੀ ਨੇੜਲੇ ਭਵਿੱਖ ਵਿੱਚ ਕਿਸੇ ਕਮਜ਼ੋਰੀ ਦਾ ਸ਼ੋਸ਼ਣ ਹੋਣ ਦੀ ਸੰਭਾਵਨਾ ਹੈ। ESPSS CVEs ਲਈ ਸ਼ੋਸ਼ਣ ਗਤੀਵਿਧੀ ਦਾ ਰੋਜ਼ਾਨਾ ਸੰਭਾਵਨਾ ਅਨੁਮਾਨ ਪ੍ਰਦਾਨ ਕਰਦਾ ਹੈ, ਜੋ ਟੀਮਾਂ ਨੂੰ ਸੀਮਤ ਉਪਚਾਰ ਸਮਰੱਥਾ 'ਤੇ ਧਿਆਨ ਕੇਂਦਰਿਤ ਕਰਨ ਵਿੱਚ ਮਦਦ ਕਰਦਾ ਹੈ ਜਿਸ 'ਤੇ ਹਮਲਾ ਹੋਣ ਦੀ ਜ਼ਿਆਦਾ ਸੰਭਾਵਨਾ ਹੈ।
ਤੀਜਾ ਇਹ ਹੈ ਕਿ ਭੋਲਾ ਆਟੋਫਿਕਸ ਤਬਦੀਲੀ ਦੇ ਜੋਖਮ ਨੂੰ ਨਜ਼ਰਅੰਦਾਜ਼ ਕਰਦਾ ਹੈ। ਇਹ ਖਾਸ ਤੌਰ 'ਤੇ ਖ਼ਤਰਨਾਕ ਹੈ SCA. ਇੱਕ ਨਿਰਭਰਤਾ ਅੱਪਗ੍ਰੇਡ ਇੱਕ CVE ਨੂੰ ਖਤਮ ਕਰ ਸਕਦਾ ਹੈ ਅਤੇ ਫਿਰ ਵੀ API ਅਸੰਗਤਤਾਵਾਂ, ਹਟਾਏ ਗਏ ਢੰਗ, ਨਾਮ ਬਦਲੇ ਹੋਏ ਕਲਾਸਾਂ, ਬਦਲੇ ਹੋਏ ਇਕਰਾਰਨਾਮੇ, ਜਾਂ ਸੂਖਮ ਰਨਟਾਈਮ ਵਿਵਹਾਰ ਵਿੱਚ ਤਬਦੀਲੀਆਂ ਲਿਆ ਸਕਦਾ ਹੈ।
ਚੌਥਾ ਓਵਰ-ਆਟੋਮੇਸ਼ਨ ਹੈ। ਜਦੋਂ ਕੋਈ ਔਜ਼ਾਰ ਘੱਟ-ਮੁੱਲ ਦਾ ਹੜ੍ਹ ਖੋਲ੍ਹਦਾ ਹੈ pull requests, ਜਿਨ੍ਹਾਂ ਵਿੱਚੋਂ ਬਹੁਤ ਸਾਰੇ ਟੈਸਟਾਂ ਵਿੱਚ ਅਸਫਲ ਹੋ ਜਾਂਦੇ ਹਨ ਜਾਂ ਮਰਜ ਰਗੜ ਪੈਦਾ ਕਰਦੇ ਹਨ, ਡਿਵੈਲਪਰ ਇਸਨੂੰ ਨਜ਼ਰਅੰਦਾਜ਼ ਕਰਨਾ ਸਿੱਖਦੇ ਹਨ। ਇਹ ਰਿਮੇਡੀਏਸ਼ਨ ਐਕਸਲਰੇਸ਼ਨ ਨਹੀਂ ਹੈ। ਇਹ ਰਿਮੇਡੀਏਸ਼ਨ ਸਪੈਮ ਹੈ।
ਤਾਂ ਫਿਰ, ਸਹੀ ਸਵਾਲ ਇਹ ਨਹੀਂ ਹੈ ਕਿ ਕੀ ਟੀਮਾਂ ਨੂੰ ਉਪਚਾਰ ਨੂੰ ਸਵੈਚਾਲਿਤ ਕਰਨਾ ਚਾਹੀਦਾ ਹੈ। ਸਹੀ ਸਵਾਲ ਇਹ ਹੈ ਕਿ ਕਿਸ ਤਰ੍ਹਾਂ ਦਾ ਆਟੋਮੇਸ਼ਨ ਸੰਚਾਲਨ ਦਰਦ ਨੂੰ ਵਧਾਏ ਬਿਨਾਂ ਜੋਖਮ ਨੂੰ ਘਟਾਉਂਦਾ ਹੈ।
ਤਬਦੀਲੀਆਂ ਨੂੰ ਤੋੜਨਾ ਹੀ ਅਸਲ ਭਰੋਸੇ ਦੀ ਸਮੱਸਿਆ ਹੈ
ਜਦੋਂ ਡਿਵੈਲਪਰ ਕਹਿੰਦੇ ਹਨ ਕਿ ਉਹ ਆਟੋਫਿਕਸ 'ਤੇ ਭਰੋਸਾ ਨਹੀਂ ਕਰਦੇ, ਤਾਂ ਉਨ੍ਹਾਂ ਦਾ ਅਕਸਰ ਇੱਕ ਬਹੁਤ ਹੀ ਖਾਸ ਗੱਲ ਹੁੰਦੀ ਹੈ: ਉਹ ਇਸ 'ਤੇ ਭਰੋਸਾ ਨਹੀਂ ਕਰਦੇ ਕਿ ਕੁਝ ਨਾ ਟੁੱਟੇ।
ਨਿਰਭਰਤਾ ਉਪਚਾਰ ਵਿੱਚ ਵਿਸ਼ਵਾਸ ਦੀ ਸਮੱਸਿਆ ਸਭ ਤੋਂ ਵੱਧ ਦਿਖਾਈ ਦਿੰਦੀ ਹੈ।
ਇੱਕ ਕਮਜ਼ੋਰ ਪੈਕੇਜ ਵਿੱਚ ਇੱਕ ਪੈਚ ਕੀਤਾ ਸੰਸਕਰਣ ਉਪਲਬਧ ਹੋ ਸਕਦਾ ਹੈ, ਪਰ ਇਸਦਾ ਮਤਲਬ ਇਹ ਨਹੀਂ ਹੈ ਕਿ ਅੱਪਗ੍ਰੇਡ ਸੁਰੱਖਿਅਤ ਹੈ। ਪੈਚ ਕੀਤਾ ਰੀਲੀਜ਼ ਤੁਹਾਡੇ ਐਪਲੀਕੇਸ਼ਨ ਦੁਆਰਾ ਵਰਤੇ ਜਾਣ ਵਾਲੇ ਢੰਗ ਨੂੰ ਹਟਾ ਸਕਦਾ ਹੈ। ਇਹ ਇੱਕ API ਦਾ ਨਾਮ ਬਦਲ ਸਕਦਾ ਹੈ। ਇਹ ਇੱਕ ਕਿਸਮ ਦੇ ਇਕਰਾਰਨਾਮੇ ਨੂੰ ਸਖ਼ਤ ਕਰ ਸਕਦਾ ਹੈ। ਇਹ ਵਿਵਹਾਰ ਨੂੰ ਇਸ ਤਰੀਕੇ ਨਾਲ ਸੋਧ ਸਕਦਾ ਹੈ ਜੋ ਯੂਨਿਟ ਟੈਸਟ ਪਾਸ ਕਰਦਾ ਹੈ ਪਰ ਉਤਪਾਦਨ ਦੇ ਰਿਗਰੈਸ਼ਨ ਦਾ ਕਾਰਨ ਬਣਦਾ ਹੈ। ਬਹੁਤ ਸਾਰੀਆਂ ਟੀਮਾਂ ਵਿੱਚ, ਉਪਚਾਰ ਦੀ ਅਸਲ ਲਾਗਤ ਪੈਚ ਨੂੰ ਲਾਗੂ ਨਹੀਂ ਕਰ ਰਹੀ ਹੈ। ਇਹ ਧਮਾਕੇ ਦੇ ਘੇਰੇ ਦੀ ਜਾਂਚ ਕਰ ਰਿਹਾ ਹੈ।
ਜਾਵਾ ਵਿੱਚ ਇੱਕ ਸਧਾਰਨ ਉਦਾਹਰਣ 'ਤੇ ਵਿਚਾਰ ਕਰੋ। ਇੱਕ ਕੋਡਬੇਸ ਇੱਕ ਲਾਇਬ੍ਰੇਰੀ 'ਤੇ ਨਿਰਭਰ ਕਰਦਾ ਹੈ ਜਿੱਥੇ ਇੱਕ ਆਮ ਤਰੀਕਾ ਵਰਜਨ 1.x ਵਿੱਚ ਮੌਜੂਦ ਹੈ ਪਰ ਵਰਜਨ 2.x ਵਿੱਚ ਹਟਾ ਦਿੱਤਾ ਗਿਆ ਹੈ।
					// Before upgrade
MyService service = new MyService();
service.foo();
ਅੱਪਗ੍ਰੇਡ ਤੋਂ ਬਾਅਦ, foo() ਹੁਣ ਮੌਜੂਦ ਨਹੀਂ ਹੈ। ਕਮਜ਼ੋਰੀ ਖਤਮ ਹੋ ਸਕਦੀ ਹੈ, ਪਰ ਬਿਲਡ ਟੁੱਟ ਗਈ ਹੈ।
ਇਸੇ ਲਈ "ਸਿਰਫ਼ ਸਥਿਰ ਸੰਸਕਰਣ 'ਤੇ ਅੱਪਡੇਟ ਕਰੋ" ਇੱਕ ਇੰਜੀਨੀਅਰਿੰਗ ਰਣਨੀਤੀ ਨਹੀਂ ਹੈ। ਇਹ ਇੱਕ ਜੂਆ ਹੈ।
OWASP ਦੇ CI/CD ਮਾਰਗਦਰਸ਼ਨ ਇੱਥੇ ਢੁਕਵਾਂ ਹੈ ਕਿਉਂਕਿ ਆਧੁਨਿਕ ਡਿਲੀਵਰੀ pipelines ਦੋਵੇਂ ਪ੍ਰਵੇਗ ਵਿਧੀ ਅਤੇ ਹਮਲਾ ਸਤਹ ਹਨ। ਸੁਰੱਖਿਆ ਨਿਯੰਤਰਣ ਜੋ ਅਸਥਿਰ ਤਬਦੀਲੀਆਂ ਜਾਂ ਬੇਕਾਬੂ pipeline ਵਿਵਹਾਰ ਇੱਕ ਸਮੱਸਿਆ ਨੂੰ ਦੂਜੀ ਪੈਦਾ ਕਰਕੇ ਹੱਲ ਕਰਦਾ ਹੈ। CI/CD ਸੁਰੱਖਿਆ ਲਈ ਪ੍ਰਵਾਹ ਨਿਯੰਤਰਣ, ਪ੍ਰਮਾਣਿਕਤਾ ਅਤੇ ਨੀਤੀ ਲਾਗੂ ਕਰਨ ਦੀ ਲੋੜ ਹੈ, ਨਾ ਕਿ ਸਿਰਫ਼ ਤੇਜ਼ ਤਬਦੀਲੀ ਟੀਕੇ ਦੀ।
ਸੁਰੱਖਿਅਤ ਆਟੋਫਿਕਸ ਨੂੰ ਇਸ ਹਕੀਕਤ ਦਾ ਸਤਿਕਾਰ ਕਰਨਾ ਚਾਹੀਦਾ ਹੈ। ਇਸਨੂੰ ਨਾ ਸਿਰਫ਼ ਇਹ ਸਮਝਣਾ ਚਾਹੀਦਾ ਹੈ ਕਿ ਕੀ ਕੋਈ ਕਮਜ਼ੋਰੀ ਠੀਕ ਕੀਤੀ ਜਾ ਸਕਦੀ ਹੈ, ਸਗੋਂ ਇਹ ਵੀ ਸਮਝਣਾ ਚਾਹੀਦਾ ਹੈ ਕਿ ਕੀ ਹੱਲ ਸਾਫਟਵੇਅਰ ਜੀਵਨ ਚੱਕਰ ਨੂੰ ਤੋੜੇ ਬਿਨਾਂ ਪੇਸ਼ ਕੀਤਾ ਜਾ ਸਕਦਾ ਹੈ ਜਿਸਦੀ ਸੁਰੱਖਿਆ ਲਈ ਇਹ ਬਣਾਇਆ ਗਿਆ ਹੈ।
ਸੇਫ਼ ਆਟੋਫਿਕਸ ਕਿਹੋ ਜਿਹਾ ਦਿਖਣਾ ਚਾਹੀਦਾ ਹੈ
ਸੁਰੱਖਿਅਤ ਆਟੋਫਿਕਸ "ਆਟੋਮੈਟਿਕ ਤਬਦੀਲੀ ਪੈਦਾ ਕਰਨਾ" ਨਹੀਂ ਹੈ। ਸੁਰੱਖਿਅਤ ਆਟੋਫਿਕਸ ਹੈ ਨਿਯੰਤਰਿਤ ਸਵੈਚਾਲਿਤ ਉਪਚਾਰ.
ਇਸਦਾ ਮਤਲਬ ਹੈ ਪੰਜ ਚੀਜ਼ਾਂ।
ਪਹਿਲਾਂ, ਫਿਕਸ ਸੰਦਰਭ-ਜਾਗਰੂਕ ਹੋਣੇ ਚਾਹੀਦੇ ਹਨ। ਇੱਕ ਸੁਰੱਖਿਅਤ ਸੁਝਾਅ ਜੋ ਆਲੇ ਦੁਆਲੇ ਦੇ ਕੋਡ, ਫਰੇਮਵਰਕ ਸੰਮੇਲਨਾਂ, ਡੇਟਾ ਪ੍ਰਵਾਹ, ਜਾਂ ਨਿਰਭਰਤਾ ਵਿਵਹਾਰ ਨੂੰ ਨਜ਼ਰਅੰਦਾਜ਼ ਕਰਦਾ ਹੈ, ਕਾਫ਼ੀ ਚੰਗਾ ਨਹੀਂ ਹੈ। ਫਿਕਸ ਨੂੰ ਐਪਲੀਕੇਸ਼ਨ ਵਿੱਚ ਫਿੱਟ ਕਰਨਾ ਚਾਹੀਦਾ ਹੈ, ਨਾ ਕਿ ਸਿਰਫ਼ ਕਮਜ਼ੋਰੀ ਸ਼੍ਰੇਣੀ ਵਿੱਚ।
ਦੂਜਾ, ਫਿਕਸ ਜੋਖਮ-ਜਾਗਰੂਕ ਹੋਣੇ ਚਾਹੀਦੇ ਹਨ। ਇਹ ਉਹ ਥਾਂ ਹੈ ਜਿੱਥੇ ਰਿਮੀਡੀਏਸ਼ਨ ਜੋਖਮ ਵਿਸ਼ਲੇਸ਼ਣ ਮਾਇਨੇ ਰੱਖਦਾ ਹੈ। ਇੱਕ ਚੰਗਾ ਆਟੋਫਿਕਸ ਸਿਸਟਮ ਬਦਲਾਅ ਦਾ ਪ੍ਰਸਤਾਵ ਦੇਣ ਤੋਂ ਪਹਿਲਾਂ ਇੱਕ ਬੁਨਿਆਦੀ ਇੰਜੀਨੀਅਰਿੰਗ ਸਵਾਲ ਦਾ ਜਵਾਬ ਦੇਣ ਦੇ ਯੋਗ ਹੋਣਾ ਚਾਹੀਦਾ ਹੈ: ਇਸ ਰਿਮੀਡੀਏਸ਼ਨ ਦੁਆਰਾ ਪੇਸ਼ ਕੀਤੇ ਜਾਣ ਦੀ ਸੰਭਾਵਨਾ ਕੀ ਹੈ? ਬ੍ਰੇਕਿੰਗ ਬਦਲਾਅ?
ਤੀਜਾ, ਸੁਧਾਰਾਂ ਨੂੰ ਤਰਜੀਹ ਦਿੱਤੀ ਜਾਣੀ ਚਾਹੀਦੀ ਹੈ। ਸਭ ਤੋਂ ਵਧੀਆ ਆਟੋਫਿਕਸ ਪ੍ਰੋਗਰਾਮ ਇੱਕੋ ਵਾਰ ਵਿੱਚ ਸਭ ਕੁਝ ਠੀਕ ਕਰਨ ਦੀ ਕੋਸ਼ਿਸ਼ ਨਹੀਂ ਕਰਦੇ। ਉਹ ਉਪਚਾਰ ਨੂੰ ਸ਼ੋਸ਼ਣਯੋਗਤਾ, ਪਹੁੰਚਯੋਗਤਾ, ਅਤੇ ਕਾਰਜਸ਼ੀਲ ਪ੍ਰਭਾਵ ਨਾਲ ਜੋੜਦੇ ਹਨ। ਇਹ ਮੇਲ ਖਾਂਦਾ ਹੈ ਕਿ ਕਿਵੇਂ ਪਰਿਪੱਕ ਐਪਸੇਕ ਪ੍ਰੋਗਰਾਮ ਵਧੇਰੇ ਵਿਆਪਕ ਤੌਰ 'ਤੇ ਵਿਕਸਤ ਹੋ ਰਹੇ ਹਨ। CISA ਦਾ ਜਾਣਿਆ-ਪਛਾਣਿਆ ਸ਼ੋਸ਼ਣਯੋਗ ਕਮਜ਼ੋਰੀਆਂ ਕੈਟਾਲਾਗ ਪਹਿਲਾਂ ਤੋਂ ਮੌਜੂਦ ਹੈcisely ਸੰਸਥਾਵਾਂ ਨੂੰ ਸ਼ੋਸ਼ਣ ਦੇ ਸਬੂਤਾਂ ਨੂੰ ਉਪਚਾਰ ਡੀ ਵਿੱਚ ਸ਼ਾਮਲ ਕਰਨ ਵਿੱਚ ਮਦਦ ਕਰਨ ਲਈcisਆਇਨ, ਸਿਰਫ਼ ਗੰਭੀਰਤਾ ਸਕੋਰਿੰਗ ਹੀ ਨਹੀਂ।
ਚੌਥਾ, ਆਟੋਫਿਕਸ ਅਸਲ ਡਿਲੀਵਰੀ ਵਰਕਫਲੋ ਦੇ ਅੰਦਰ ਚੱਲਣਾ ਚਾਹੀਦਾ ਹੈ। ਜੇਕਰ ਰਿਮੇਡੀਏਸ਼ਨ ਇੰਜਣ ਕੰਮ ਨਹੀਂ ਕਰ ਸਕਦਾ ਹੈ pull requests, ਜਾਂਚਾਂ, ਨੀਤੀਆਂ ਅਤੇ ਟੈਸਟਾਂ ਦੇ ਮਾਮਲੇ ਵਿੱਚ, ਇਹ ਆਧੁਨਿਕ ਟੀਮਾਂ ਦੁਆਰਾ ਸੌਫਟਵੇਅਰ ਪ੍ਰਦਾਨ ਕਰਨ ਦੇ ਤਰੀਕੇ ਨਾਲ ਮੇਲ ਨਹੀਂ ਖਾਂਦਾ।
ਪੰਜਵਾਂ, ਡਿਵੈਲਪਰਾਂ ਨੂੰ ਨਿਯੰਤਰਣ ਵਿੱਚ ਰਹਿਣਾ ਚਾਹੀਦਾ ਹੈ। ਡਿਵੈਲਪਰ-ਪ੍ਰਵਾਨਿਤ ਬਦਲਾਅ ਆਟੋਫਿਕਸ ਦੀ ਕਮਜ਼ੋਰੀ ਨਹੀਂ ਹਨ। ਇਹ ਉਹ ਵਿਧੀ ਹੈ ਜੋ ਉਤਪਾਦਨ ਇੰਜੀਨੀਅਰਿੰਗ ਵਾਤਾਵਰਣ ਵਿੱਚ ਆਟੋਮੇਸ਼ਨ ਨੂੰ ਭਰੋਸੇਯੋਗ ਬਣਾਉਂਦੀ ਹੈ।
ਦੂਜੇ ਸ਼ਬਦਾਂ ਵਿੱਚ, ਸੁਰੱਖਿਅਤ ਉਪਚਾਰ ਲਈ ਸਿਰਫ਼ ਆਟੋਮੇਸ਼ਨ ਦੀ ਨਹੀਂ, ਸਗੋਂ ਨਿਯੰਤਰਣ ਦੀ ਲੋੜ ਹੁੰਦੀ ਹੈ।
ਭੋਲਾ ਆਟੋਫਿਕਸ ਬਨਾਮ ਸੁਰੱਖਿਅਤ ਆਟੋਫਿਕਸ
ਹੇਠਾਂ ਆਟੋਮੇਸ਼ਨ ਜੋ ਕੰਮ ਪੈਦਾ ਕਰਦੀ ਹੈ ਅਤੇ ਆਟੋਮੇਸ਼ਨ ਜੋ ਇਸਨੂੰ ਹਟਾ ਦਿੰਦੀ ਹੈ, ਵਿਚਕਾਰ ਵਿਹਾਰਕ ਅੰਤਰ ਹੈ।
| ਪਹਿਲੂ | ਭੋਲਾ ਆਟੋਫਿਕਸ | ਸੁਰੱਖਿਅਤ ਆਟੋਫਿਕਸ |
|---|---|---|
| ਰਣਨੀਤੀ ਠੀਕ ਕਰੋ | ਕਮਜ਼ੋਰੀ ਦਾ ਪਤਾ ਲੱਗਦੇ ਹੀ ਆਮ ਫਿਕਸ ਜਾਂ ਅੱਪਗ੍ਰੇਡ ਲਾਗੂ ਕਰਦਾ ਹੈ। | ਕੋਡ, ਨਿਰਭਰਤਾ ਵਿਵਹਾਰ, ਅਤੇ ਵਰਕਫਲੋ ਪ੍ਰਮਾਣਿਕਤਾ ਦੇ ਆਧਾਰ 'ਤੇ ਸੰਦਰਭ-ਜਾਗਰੂਕ ਫਿਕਸ ਤਿਆਰ ਕਰਦਾ ਹੈ। |
| ਨਿਰਭਰਤਾ ਅੱਪਡੇਟ | ਬਦਲਾਅ ਦੇ ਪ੍ਰਭਾਵ ਵਿਸ਼ਲੇਸ਼ਣ ਤੋਂ ਬਿਨਾਂ ਅਗਲੇ ਪੈਚ ਕੀਤੇ ਸੰਸਕਰਣ ਦੀ ਸਿਫ਼ਾਰਸ਼ ਕਰਦਾ ਹੈ। | ਸੁਧਾਰ ਦਾ ਸੁਝਾਅ ਦੇਣ ਤੋਂ ਪਹਿਲਾਂ ਅੱਪਗ੍ਰੇਡ ਮਾਰਗਾਂ ਦਾ ਮੁਲਾਂਕਣ ਕਰਦਾ ਹੈ ਅਤੇ ਬ੍ਰੇਕਿੰਗ ਬਦਲਾਵਾਂ ਦੀ ਜਾਂਚ ਕਰਦਾ ਹੈ। |
| ਪ੍ਰਾਥਮਿਕਤਾ | ਸਿਰਫ਼ ਗੰਭੀਰਤਾ 'ਤੇ ਕੰਮ ਕਰਦਾ ਹੈ | ਗੰਭੀਰਤਾ ਨੂੰ ਸ਼ੋਸ਼ਣਯੋਗਤਾ, ਪਹੁੰਚਯੋਗਤਾ, ਅਤੇ ਕਾਰਜਸ਼ੀਲ ਪ੍ਰਭਾਵ ਨਾਲ ਜੋੜਦਾ ਹੈ |
| Pipeline ਸੁਰੱਖਿਆ | ਉਹ PR ਖੋਲ੍ਹ ਸਕਦੇ ਹਨ ਜੋ ਬਿਲਡ ਜਾਂ ਟੈਸਟਾਂ ਵਿੱਚ ਅਸਫਲ ਰਹਿੰਦੇ ਹਨ | ਦੁਆਰਾ ਫਿਕਸ ਪ੍ਰਮਾਣਿਤ ਕਰਦਾ ਹੈ CI/CD ਜਾਂਚ ਅਤੇ ਸਮੀਖਿਆ ਗੇਟ |
| ਡਿਵੈਲਪਰ ਭੂਮਿਕਾ | ਡਿਵੈਲਪਰ ਆਟੋਮੇਸ਼ਨ ਫਾਲਆਉਟ ਨੂੰ ਸਾਫ਼ ਕਰਦੇ ਹਨ | ਡਿਵੈਲਪਰ ਸੁਰੱਖਿਅਤ, ਰਲੇਵੇਂ ਲਈ ਤਿਆਰ ਉਪਚਾਰ ਪ੍ਰਸਤਾਵਾਂ ਦੀ ਸਮੀਖਿਆ ਕਰਦੇ ਹਨ |
| ਨਤੀਜਾ | ਜ਼ਿਆਦਾ ਸ਼ੋਰ, ਜ਼ਿਆਦਾ ਦਬਾਅ, ਘੱਟ ਭਰੋਸਾ | ਤੇਜ਼ ਉਪਚਾਰ, ਘੱਟ ਰਿਗਰੈਸ਼ਨ, ਉੱਚ ਗੋਦ ਲੈਣਾ |
ਜੇ ਤੁਸੀਂ ਇਸ ਮੇਜ਼ ਤੋਂ ਇੱਕ ਸੁਆਦੀ ਭੋਜਨ ਚਾਹੁੰਦੇ ਹੋ, ਤਾਂ ਇਹ ਹੈ: ਆਟੋਫਿਕਸ ਦੀ ਗੁਣਵੱਤਾ ਇਸਦੇ ਸੰਦਰਭ ਅਤੇ ਨਿਯੰਤਰਣਾਂ ਦੀ ਗੁਣਵੱਤਾ ਦੁਆਰਾ ਨਿਰਧਾਰਤ ਕੀਤੀ ਜਾਂਦੀ ਹੈ।.
ਇੱਕ ਆਧੁਨਿਕ DevSecOps ਵਿੱਚ ਆਟੋਫਿਕਸ ਕਿਵੇਂ ਕੰਮ ਕਰਦਾ ਹੈ Pipeline
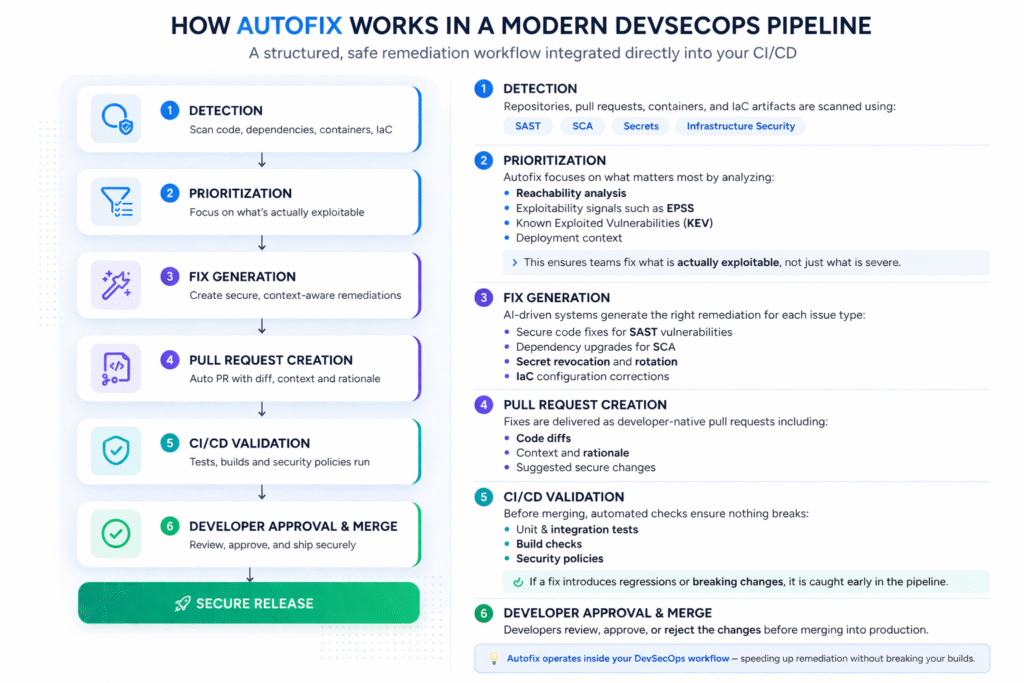
ਇੱਕ ਸਿਆਣੇ ਵਾਤਾਵਰਣ ਵਿੱਚ, ਆਟੋਫਿਕਸ ਇੱਕ ਸਿੰਗਲ ਐਕਸ਼ਨ ਨਹੀਂ ਹੈ। ਇਹ ਇੱਕ ਢਾਂਚਾਗਤ ਉਪਚਾਰ ਵਰਕਫਲੋ ਹੈ ਜੋ ਇਸ ਵਿੱਚ ਏਕੀਕ੍ਰਿਤ ਹੈ CI/CD.
ਮੈਨੂਅਲ, ਡਿਸਕਨੈਕਟਡ ਫਿਕਸ ਦੀ ਬਜਾਏ, ਆਧੁਨਿਕ pipelines ਇੱਕ ਨਿਰੰਤਰ ਪ੍ਰਵਾਹ ਦੀ ਪਾਲਣਾ ਕਰਦੇ ਹਨ:
ਇੱਕ ਆਧੁਨਿਕ DevSecOps ਵਿੱਚ ਆਟੋਫਿਕਸ ਕਿਵੇਂ ਕੰਮ ਕਰਦਾ ਹੈ Pipeline
ਇੱਕ ਸਿਆਣੇ ਵਾਤਾਵਰਣ ਵਿੱਚ, ਆਟੋਫਿਕਸ ਇੱਕ ਸਿੰਗਲ ਐਕਸ਼ਨ ਨਹੀਂ ਹੈ। ਇਹ ਇੱਕ ਢਾਂਚਾਗਤ ਉਪਚਾਰ ਵਰਕਫਲੋ ਹੈ ਜੋ ਇਸ ਵਿੱਚ ਏਕੀਕ੍ਰਿਤ ਹੈ CI/CD.
ਮੈਨੂਅਲ, ਡਿਸਕਨੈਕਟਡ ਫਿਕਸ ਦੀ ਬਜਾਏ, ਆਧੁਨਿਕ pipelines ਇੱਕ ਨਿਰੰਤਰ ਪ੍ਰਵਾਹ ਦੀ ਪਾਲਣਾ ਕਰਦੇ ਹਨ:
ਕਦਮ-ਦਰ-ਕਦਮ ਆਟੋਫਿਕਸ ਵਰਕਫਲੋ
- ਖੋਜ
ਰਿਪੋਜ਼ਟਰੀਆਂ, pull requests, ਡੱਬੇ, ਜਾਂ IaC ਕਲਾਕ੍ਰਿਤੀਆਂ ਨੂੰ ਸਕੈਨ ਕਰਕੇ ਸਕੈਨ ਕੀਤਾ ਜਾਂਦਾ ਹੈ SAST, SCA, ਗੁਪਤ, ਜਾਂ ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਦੀ ਜਾਂਚ। - ਪ੍ਰਾਥਮਿਕਤਾ
ਸਾਰੀਆਂ ਕਮਜ਼ੋਰੀਆਂ ਨਾਲ ਇੱਕੋ ਜਿਹਾ ਵਿਹਾਰ ਨਹੀਂ ਕੀਤਾ ਜਾਂਦਾ। ਆਟੋਫਿਕਸ ਸਿਸਟਮ ਇਹਨਾਂ ਦੀ ਵਰਤੋਂ ਨੂੰ ਤਰਜੀਹ ਦਿੰਦੇ ਹਨ:- ਪਹੁੰਚਯੋਗਤਾ ਵਿਸ਼ਲੇਸ਼ਣ
- ਸ਼ੋਸ਼ਣਯੋਗਤਾ ਸੰਕੇਤ ਜਿਵੇਂ ਕਿ EPSS
- ਜਾਣੀਆਂ-ਪਛਾਣੀਆਂ ਸ਼ੋਸ਼ਣ ਕੀਤੀਆਂ ਕਮਜ਼ੋਰੀਆਂ (KEV)
- ਤੈਨਾਤੀ ਸੰਦਰਭ
- ਫਿਕਸ ਜਨਰੇਸ਼ਨ
ਸਿਸਟਮ ਸਮੱਸਿਆ ਦੀ ਕਿਸਮ ਦੇ ਆਧਾਰ 'ਤੇ ਉਪਚਾਰ ਕਾਰਵਾਈਆਂ ਤਿਆਰ ਕਰਦਾ ਹੈ:- ਲਈ ਕੋਡ ਫਿਕਸ SAST ਕਮਜ਼ੋਰੀ
- ਲਈ ਨਿਰਭਰਤਾ ਅੱਪਗ੍ਰੇਡ SCA
- ਗੁਪਤ ਰੱਦ ਕਰਨਾ ਅਤੇ ਘੁੰਮਾਉਣਾ
- IaC ਸੰਰਚਨਾ ਸੁਧਾਰ
- Pull Request ਸ੍ਰਿਸ਼ਟੀ
ਫਿਕਸ ਡਿਵੈਲਪਰ-ਨੇਟਿਵ ਵਰਕਫਲੋ ਵਿੱਚ ਪੈਕ ਕੀਤੇ ਜਾਂਦੇ ਹਨ, ਆਮ ਤੌਰ 'ਤੇ ਜਿਵੇਂ ਕਿ pull requests ਨਾਲ:- ਕੋਡ ਅੰਤਰ
- ਸੰਦਰਭ ਅਤੇ ਤਰਕ
- ਸੁਝਾਈਆਂ ਗਈਆਂ ਤਬਦੀਲੀਆਂ
- ਵਿੱਚ ਪ੍ਰਮਾਣਿਕਤਾ CI/CD
ਮਿਲਾਨ ਤੋਂ ਪਹਿਲਾਂ, ਫਿਕਸ ਆਪਣੇ ਆਪ ਇਹਨਾਂ ਰਾਹੀਂ ਪ੍ਰਮਾਣਿਤ ਹੁੰਦੇ ਹਨ:- ਇਕਾਈ ਅਤੇ ਏਕੀਕਰਣ ਟੈਸਟ
- ਬਿਲਡ ਚੈੱਕ
- ਸੁਰੱਖਿਆ ਨੀਤੀਆਂ
- ਡਿਵੈਲਪਰ ਪ੍ਰਵਾਨਗੀ ਅਤੇ ਮਿਲਾਨ
ਡਿਵੈਲਪਰ ਉਤਪਾਦ ਵਿੱਚ ਸ਼ਾਮਲ ਹੋਣ ਤੋਂ ਪਹਿਲਾਂ ਬਦਲਾਵਾਂ ਦੀ ਸਮੀਖਿਆ ਕਰਦੇ ਹਨ, ਮਨਜ਼ੂਰੀ ਦਿੰਦੇ ਹਨ ਜਾਂ ਅਸਵੀਕਾਰ ਕਰਦੇ ਹਨ।
ਨਤੀਜੇ ਵਜੋਂ, ਆਟੋਫਿਕਸ ਵਿਕਾਸ ਜੀਵਨ ਚੱਕਰ ਨੂੰ ਬਾਈਪਾਸ ਨਹੀਂ ਕਰਦਾ। ਇਹ ਇਸਦੇ ਅੰਦਰ ਕੰਮ ਕਰਦਾ ਹੈ।
ਇਹ GitHub, GitLab, ਅਤੇ Azure DevOps ਵਰਗੇ ਪਲੇਟਫਾਰਮਾਂ ਨਾਲ ਸਹਿਜੇ ਹੀ ਏਕੀਕ੍ਰਿਤ ਹੁੰਦਾ ਹੈ, ਇਹ ਯਕੀਨੀ ਬਣਾਉਂਦਾ ਹੈ ਕਿ ਕਮਜ਼ੋਰੀ ਦਾ ਇਲਾਜ ਡਿਲੀਵਰੀ ਵਰਕਫਲੋ ਦਾ ਹਿੱਸਾ ਬਣ ਜਾਂਦਾ ਹੈ, ਇੱਕ ਵੱਖਰੀ ਪ੍ਰਕਿਰਿਆ ਦਾ ਨਹੀਂ।
ਵੱਖ-ਵੱਖ ਕਮਜ਼ੋਰੀ ਸ਼੍ਰੇਣੀਆਂ ਲਈ ਆਟੋਫਿਕਸ
ਆਟੋਫਿਕਸ ਗੱਲਬਾਤ ਵਿੱਚ ਸਭ ਤੋਂ ਆਮ ਗਲਤੀਆਂ ਵਿੱਚੋਂ ਇੱਕ ਇਹ ਹੈ ਕਿ ਸਾਰੇ ਸੁਧਾਰਾਂ ਨੂੰ ਇਸ ਤਰ੍ਹਾਂ ਸਮਝਿਆ ਜਾਂਦਾ ਹੈ ਜਿਵੇਂ ਉਹ ਇੱਕੋ ਜਿਹੇ ਵਿਵਹਾਰ ਕਰਦੇ ਹਨ। ਉਹ ਨਹੀਂ ਕਰਦੇ।
ਲਈ ਆਟੋਫਿਕਸ SAST
ਕੋਡ-ਪੱਧਰ ਆਟੋਫਿਕਸ ਉਹ ਥਾਂ ਹੈ ਜਿੱਥੇ ਬਹੁਤ ਸਾਰੇ ਲੋਕ ਪਹਿਲੀ ਵਾਰ ਸੰਕਲਪ ਦਾ ਸਾਹਮਣਾ ਕਰਦੇ ਹਨ। ਇੱਕ ਸਕੈਨਰ ਇੱਕ SQL ਇੰਜੈਕਸ਼ਨ, ਪ੍ਰਤੀਬਿੰਬਿਤ XSS ਸਿੰਕ, ਜਾਂ ਅਸੁਰੱਖਿਅਤ ਪ੍ਰਮਾਣਿਕਤਾ ਪੈਟਰਨ ਲੱਭਦਾ ਹੈ ਅਤੇ ਇੱਕ ਸੁਰੱਖਿਅਤ ਬਦਲੀ ਦਾ ਪ੍ਰਸਤਾਵ ਦਿੰਦਾ ਹੈ। ਇਹ ਅਕਸਰ ਆਟੋਫਿਕਸ ਦਾ ਸਭ ਤੋਂ ਅਨੁਭਵੀ ਰੂਪ ਹੁੰਦਾ ਹੈ ਕਿਉਂਕਿ ਫਿਕਸ ਸਰੋਤ ਕੋਡ ਵਿੱਚ ਦਿਖਾਈ ਦਿੰਦਾ ਹੈ ਅਤੇ ਕਿਸੇ ਵੀ ਹੋਰ ਬਦਲਾਅ ਵਾਂਗ ਸਮੀਖਿਆ ਕੀਤੀ ਜਾ ਸਕਦੀ ਹੈ।
Xygeni ਦੇ ਉਤਪਾਦ ਸਮੱਗਰੀ ਇਸ ਸਪੇਸ ਵਿੱਚ AI ਆਟੋਫਿਕਸ ਨੂੰ ਸੰਦਰਭ-ਜਾਗਰੂਕ ਉਪਚਾਰ ਵਜੋਂ ਰੱਖਦੇ ਹਨ ਜੋ ਡਿਵੈਲਪਰ-ਤਿਆਰ ਫਿਕਸ ਪੈਦਾ ਕਰਦਾ ਹੈ ਅਤੇ pull requests XSS ਅਤੇ SQL ਇੰਜੈਕਸ਼ਨ ਵਰਗੇ ਮੁੱਦਿਆਂ ਲਈ। ਉਤਪਾਦ ਦਾਅਵੇ ਤੋਂ ਪਰੇ ਵੀ ਅੰਤਰੀਵ ਸੁਨੇਹਾ ਮਹੱਤਵਪੂਰਨ ਹੈ: ਚੰਗਾ SAST ਆਟੋਫਿਕਸ ਕੋਡ-ਜਾਗਰੂਕ ਹੋਣਾ ਚਾਹੀਦਾ ਹੈ, ਸਿਰਫ਼ ਨਿਯਮਾਂ-ਜਾਗਰੂਕ ਨਹੀਂ।
ਲਈ ਆਟੋਫਿਕਸ SCA
ਨਿਰਭਰਤਾ ਆਟੋਫਿਕਸ ਸੰਚਾਲਨ ਪੱਖੋਂ ਸ਼ਾਇਦ ਵਧੇਰੇ ਮਹੱਤਵਪੂਰਨ ਹੈ ਕਿਉਂਕਿ ਕਮਜ਼ੋਰ ਪੈਕੇਜ ਲਗਾਤਾਰ ਦਿਖਾਈ ਦਿੰਦੇ ਹਨ ਅਤੇ ਮੈਨੂਅਲ ਨਿਰਭਰਤਾ ਰੱਖ-ਰਖਾਅ ਸਕੇਲ ਨਹੀਂ ਹੁੰਦਾ। ਪਰ ਇਹ ਉਹ ਥਾਂ ਵੀ ਹੈ ਜਿੱਥੇ ਵਿਸ਼ਵਾਸ ਕਮਾਉਣਾ ਸਭ ਤੋਂ ਔਖਾ ਹੁੰਦਾ ਹੈ, ਕਿਉਂਕਿ ਨਿਰਭਰਤਾ ਅੱਪਡੇਟ ਬਿਲਕੁਲ ਉਹ ਥਾਂ ਹਨ ਜਿੱਥੇ ਬ੍ਰੇਕਿੰਗ ਬਦਲਾਅ ਸਭ ਤੋਂ ਵੱਧ ਦਰਦਨਾਕ ਬਣ ਜਾਂਦੇ ਹਨ।
ਇੱਕ ਭਰੋਸੇਯੋਗ SCA ਇਸ ਲਈ ਆਟੋਫਿਕਸ ਸਮਰੱਥਾ ਨੂੰ ਪੈਚ ਕੀਤੇ ਸੰਸਕਰਣ ਨੂੰ ਲੱਭਣ ਤੋਂ ਵੱਧ ਕੁਝ ਕਰਨਾ ਪੈਂਦਾ ਹੈ। ਇਸਨੂੰ ਅੱਪਗ੍ਰੇਡ ਸੁਰੱਖਿਆ, ਧਮਾਕੇ ਦੇ ਘੇਰੇ ਅਤੇ ਅਨੁਕੂਲਤਾ ਦਾ ਮੁਲਾਂਕਣ ਕਰਨਾ ਪੈਂਦਾ ਹੈ।
ਭੇਦਾਂ ਲਈ ਆਟੋਫਿਕਸ
ਭੇਦਾਂ ਦਾ ਇਲਾਜ ਕੋਡ ਰੀਰਾਈਟਿੰਗ ਬਾਰੇ ਘੱਟ ਅਤੇ ਰੋਕਥਾਮ ਬਾਰੇ ਜ਼ਿਆਦਾ ਹੈ। ਜੇਕਰ ਕੋਈ ਲਾਈਵ ਭੇਦ ਸਾਹਮਣੇ ਆਉਂਦਾ ਹੈ, ਤਾਂ ਆਦਰਸ਼ ਜਵਾਬ ਕਿਸੇ ਨੂੰ ਅਗਲੇ ਹਫ਼ਤੇ ਇਸਨੂੰ ਘੁੰਮਾਉਣ ਲਈ ਕਹਿਣ ਵਾਲਾ ਟਿਕਟ ਨਹੀਂ ਹੈ। ਆਦਰਸ਼ ਜਵਾਬ ਤੁਰੰਤ ਰੱਦ ਕਰਨਾ, ਬਦਲਣਾ ਅਤੇ ਸਪੱਸ਼ਟ ਟਰੈਕਿੰਗ ਹੈ। ਇਸੇ ਕਰਕੇ ਭੇਦ ਸੁਰੱਖਿਆ ਵਿੱਚ ਆਟੋਫਿਕਸ ਅਕਸਰ ਕੋਡ ਆਟੋਫਿਕਸ ਤੋਂ ਵੱਖਰਾ ਦਿਖਾਈ ਦਿੰਦਾ ਹੈ। ਮੁੱਲ ਗਤੀ ਅਤੇ ਨਿਸ਼ਚਤਤਾ ਹੈ।
ਲਈ ਆਟੋਫਿਕਸ IaC
ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਦੀਆਂ ਗਲਤ ਸੰਰਚਨਾਵਾਂ ਅਕਸਰ ਬਹੁਤ ਜ਼ਿਆਦਾ ਦੁਹਰਾਈਆਂ ਜਾਂਦੀਆਂ ਹਨ। ਇਹ ਉਹਨਾਂ ਨੂੰ ਆਟੋਮੇਸ਼ਨ ਲਈ ਮਜ਼ਬੂਤ ਉਮੀਦਵਾਰ ਬਣਾਉਂਦਾ ਹੈ। ਜੇਕਰ ਟੀਮਾਂ ਕਰ ਸਕਦੀਆਂ ਹਨ standardਟੈਰਾਫਾਰਮ, ਕੁਬਰਨੇਟਸ, ਏਆਰਐਮ, ਜਾਂ ਕਲਾਉਡਫਾਰਮੇਸ਼ਨ ਲਈ ਸੁਰੱਖਿਅਤ ਪੈਟਰਨਾਂ ਨੂੰ ize ਕਰੋ, ਫਿਰ ਆਟੋਫਿਕਸ ਉਹਨਾਂ ਪੈਟਰਨਾਂ ਨੂੰ ਬਹੁਤ ਪਹਿਲਾਂ ਲਾਗੂ ਕਰ ਸਕਦਾ ਹੈ pipeline. NIST ਦਾ SSDF ਹਰੇਕ ਵਿੱਚ ਸੁਰੱਖਿਅਤ ਅਭਿਆਸਾਂ ਨੂੰ ਏਕੀਕ੍ਰਿਤ ਕਰਨ 'ਤੇ ਜ਼ੋਰ ਦਿੰਦਾ ਹੈ SDLC ਲਾਗੂਕਰਨ ਇੱਥੇ ਸਿੱਧਾ ਫਿੱਟ ਬੈਠਦਾ ਹੈ: ਸੁਰੱਖਿਆ ਉਦੋਂ ਸਭ ਤੋਂ ਮਜ਼ਬੂਤ ਹੁੰਦੀ ਹੈ ਜਦੋਂ ਇਸਨੂੰ ਵਰਕਫਲੋ ਵਿੱਚ ਸ਼ਾਮਲ ਕੀਤਾ ਜਾਂਦਾ ਹੈ, ਬਾਅਦ ਦੇ ਪੜਾਵਾਂ ਤੱਕ ਮੁਲਤਵੀ ਨਹੀਂ ਕੀਤਾ ਜਾਂਦਾ।
ਆਟੋਫਿਕਸ ਨਾਲ ਬਿਲਡਾਂ ਨੂੰ ਤੋੜਨ ਤੋਂ ਕਿਵੇਂ ਬਚਿਆ ਜਾਵੇ
ਇਹ ਇਸ ਵਿਸ਼ੇ ਦੇ ਪਿੱਛੇ ਮੁੱਖ ਵਾਅਦਾ ਹੈ, ਅਤੇ ਇਸਨੂੰ ਸਿੱਧੇ ਤੌਰ 'ਤੇ ਵਿਚਾਰਨ ਦਾ ਹੱਕਦਾਰ ਹੈ।
ਆਟੋਫਿਕਸ ਨਾਲ ਬਿਲਡਾਂ ਨੂੰ ਤੋੜਨ ਤੋਂ ਬਚਣ ਲਈ, ਟੀਮਾਂ ਨੂੰ ਰਿਮੀਡੀਏਸ਼ਨ ਨੂੰ ਉਸੇ ਤਰ੍ਹਾਂ ਪ੍ਰਮਾਣਿਤ ਕਰਨ ਦੀ ਲੋੜ ਹੁੰਦੀ ਹੈ ਜਿਵੇਂ ਉਹ ਕਿਸੇ ਹੋਰ ਉਤਪਾਦਨ-ਬੱਧ ਤਬਦੀਲੀ ਨੂੰ ਪ੍ਰਮਾਣਿਤ ਕਰਦੀਆਂ ਹਨ। ਇਸਦਾ ਮਤਲਬ ਹੈ:
- ਤਬਦੀਲੀ ਲਾਗੂ ਕਰਨ ਤੋਂ ਪਹਿਲਾਂ ਨਿਰਭਰਤਾ ਅਤੇ ਕੋਡ ਪ੍ਰਭਾਵ ਦਾ ਵਿਸ਼ਲੇਸ਼ਣ ਕਰੋ
- ਵਿੱਚ ਫਿਕਸ ਨੂੰ ਪ੍ਰਮਾਣਿਤ ਕਰੋ CI/CD ਟੈਸਟਾਂ ਅਤੇ ਨੀਤੀਆਂ ਦੇ ਨਾਲ
- ਜਿੱਥੇ ਧਮਾਕੇ ਦਾ ਘੇਰਾ ਉੱਚਾ ਹੋਵੇ, ਉੱਥੇ ਸਵੈਚਾਲਿਤ ਦਾਇਰਾ ਸੀਮਤ ਕਰੋ
- ਸਮੱਗਰੀ ਬਦਲਾਵਾਂ ਲਈ ਡਿਵੈਲਪਰ ਸਮੀਖਿਆ ਦੀ ਲੋੜ ਹੈ
- ਉੱਚ-ਪ੍ਰਭਾਵ ਵਾਲੇ ਅੱਪਗ੍ਰੇਡਾਂ ਲਈ ਸਟੇਜਡ ਜਾਣ-ਪਛਾਣ ਦੀ ਵਰਤੋਂ ਕਰੋ
ਇਹੀ ਕਾਰਨ ਹੈ ਕਿ ਉਪਚਾਰ ਜੋਖਮ ਵਿਸ਼ਲੇਸ਼ਣ ਇੰਨਾ ਕੀਮਤੀ ਹੈ। ਇਹ ਸਵਾਲ ਨੂੰ "ਕੀ ਕੋਈ ਹੱਲ ਹੈ?" ਤੋਂ "ਕੀ ਇਹ ਸਭ ਤੋਂ ਸੁਰੱਖਿਅਤ ਵਿਵਹਾਰਕ ਹੱਲ ਹੈ?" ਵਿੱਚ ਬਦਲ ਦਿੰਦਾ ਹੈ। ਇਹ ਇੱਕ ਬਹੁਤ ਵਧੀਆ ਇੰਜੀਨੀਅਰਿੰਗ ਸਵਾਲ ਹੈ।
ਇਹ ਉਹ ਥਾਂ ਵੀ ਹੈ ਜਿੱਥੇ ਬਹੁਤ ਸਾਰੇ ਆਟੋਮੇਸ਼ਨ ਪ੍ਰੋਗਰਾਮ ਅਸਫਲ ਹੋ ਜਾਂਦੇ ਹਨ। ਉਹ ਥਰੂਪੁੱਟ ਲਈ ਅਨੁਕੂਲ ਬਣਾਉਂਦੇ ਹਨ ਅਤੇ ਤਬਦੀਲੀ ਸੁਰੱਖਿਆ ਨੂੰ ਨਜ਼ਰਅੰਦਾਜ਼ ਕਰਦੇ ਹਨ। ਡਿਵੈਲਪਰਾਂ ਨੂੰ ਤੁਰੰਤ ਇਸਦਾ ਪਤਾ ਲੱਗ ਜਾਂਦਾ ਹੈ।
ਇਸਦੇ ਉਲਟ, ਇੱਕ ਭਰੋਸੇਯੋਗ ਆਟੋਫਿਕਸ ਸਿਸਟਮ ਉਸੇ ਬਦਲਾਅ-ਪ੍ਰਬੰਧਨ ਅਨੁਸ਼ਾਸਨ ਦਾ ਸਤਿਕਾਰ ਕਰਦਾ ਹੈ ਜੋ ਮਜ਼ਬੂਤ ਇੰਜੀਨੀਅਰਿੰਗ ਟੀਮਾਂ ਪਹਿਲਾਂ ਹੀ ਵਿਸ਼ੇਸ਼ਤਾ ਵਿਕਾਸ ਲਈ ਲਾਗੂ ਕਰਦੀਆਂ ਹਨ: ਸਮੀਖਿਆ, ਜਾਂਚ, ਪ੍ਰਮਾਣਿਤ, ਮਰਜ।
ਆਟੋਫਿਕਸ ਲਾਗੂ ਕਰਨ ਲਈ ਸਭ ਤੋਂ ਵਧੀਆ ਅਭਿਆਸ
ਜੇਕਰ ਤੁਸੀਂ ਇੱਕ ਆਟੋਫਿਕਸ ਪ੍ਰੋਗਰਾਮ ਬਣਾ ਰਹੇ ਹੋ ਜਾਂ ਇਸ ਨੂੰ ਪਰਿਪੱਕ ਕਰ ਰਹੇ ਹੋ, ਤਾਂ ਟੀਚਾ ਅਪਣਾਉਣਾ ਹੋਣਾ ਚਾਹੀਦਾ ਹੈ, ਨਾ ਕਿ ਨਵੀਨਤਾ। ਟੀਮਾਂ ਆਟੋਫਿਕਸ ਦੀ ਵਰਤੋਂ ਕਰਨਗੀਆਂ ਜਦੋਂ ਇਹ ਸਫਾਈ ਦਾ ਕੰਮ ਕੀਤੇ ਬਿਨਾਂ ਲਗਾਤਾਰ ਸਮਾਂ ਬਚਾਉਂਦਾ ਹੈ।
ਨੀਤੀ ਨਾਲ ਸ਼ੁਰੂਆਤ ਕਰੋ। ਫੈਸਲਾ ਕਰੋ ਕਿ ਕਿਹੜੇ ਮੁੱਦੇ ਕਲਾਸਾਂ ਪਹਿਲਾਂ ਸਵੈਚਲਿਤ ਕਰਨ ਲਈ ਸੁਰੱਖਿਅਤ ਹਨ। SAST ਚੰਗੀ ਤਰ੍ਹਾਂ ਸਮਝੇ ਗਏ ਮੁੜ-ਲਿਖਣ ਵਾਲੇ ਪੈਟਰਨ, ਪਰਿਭਾਸ਼ਿਤ ਸੰਸਕਰਣ ਰੇਂਜਾਂ ਦੇ ਅੰਦਰ ਨਿਰਭਰਤਾ ਅੱਪਡੇਟ, ਜਾਂ ਗੁਪਤ ਰੱਦ ਕਰਨ ਵਾਲੇ ਵਰਕਫਲੋ ਅਕਸਰ ਚੰਗੇ ਸ਼ੁਰੂਆਤੀ ਉਮੀਦਵਾਰ ਹੁੰਦੇ ਹਨ।
ਫਿਰ ਦਾਇਰਾ ਛੋਟਾ ਕਰੋ। ਇੱਕ ਰੀਲੀਜ਼ ਵਿੱਚ ਹਰ ਚੀਜ਼ ਨੂੰ ਸਵੈਚਾਲਿਤ ਕਰਨ ਦੀ ਕੋਸ਼ਿਸ਼ ਨਾ ਕਰੋ। ਪਹਿਲਾਂ ਉਨ੍ਹਾਂ ਮੁੱਦਿਆਂ 'ਤੇ ਧਿਆਨ ਕੇਂਦਰਤ ਕਰੋ ਜੋ ਆਮ ਅਤੇ ਉੱਚ-ਵਿਸ਼ਵਾਸ ਵਾਲੇ ਹਨ। ਇਹ ਆਮ ਤੌਰ 'ਤੇ ਵਿਆਪਕ ਪਰ ਸ਼ੋਰ-ਸ਼ਰਾਬੇ ਵਾਲੇ ਉਪਚਾਰ ਨੂੰ ਲਾਗੂ ਕਰਨ ਨਾਲੋਂ ਇੱਕ ਬਿਹਤਰ ਵਿਸ਼ਵਾਸ-ਨਿਰਮਾਣ ਰਣਨੀਤੀ ਹੈ।
ਮੌਜੂਦਾ ਡਿਵੈਲਪਰ ਵਰਕਫਲੋ ਵਿੱਚ ਉਪਚਾਰ ਨੂੰ ਏਕੀਕ੍ਰਿਤ ਕਰੋ। ਜੇਕਰ ਤੁਹਾਡੀਆਂ ਇੰਜੀਨੀਅਰਿੰਗ ਟੀਮਾਂ ਇੱਥੇ ਰਹਿੰਦੀਆਂ ਹਨ pull requests ਅਤੇ ਬ੍ਰਾਂਚ ਸੁਰੱਖਿਆ, ਆਟੋਫਿਕਸ ਨੂੰ ਵੀ ਚਾਹੀਦਾ ਹੈ।
ਨਤੀਜਿਆਂ ਨੂੰ ਮਾਪੋ। ਸਹੀ ਮਾਪਦੰਡ ਸਿਰਫ਼ "ਤਿਆਰ ਕੀਤੇ ਗਏ ਸੁਧਾਰਾਂ ਦੀ ਗਿਣਤੀ" ਨਹੀਂ ਹਨ। ਇਹ ਹਨ ਮਰਜ ਦਰ, ਰਿਗਰੈਸ਼ਨ ਦਰ, ਸਮਾਂ ਬਚਾਇਆ, ਗਲਤ ਸਕਾਰਾਤਮਕ ਕਟੌਤੀ, ਅਤੇ ਉਪਚਾਰ ਲਈ ਸਮਾਂ।
ਅੰਤ ਵਿੱਚ, ਜਿੱਥੇ ਇਹ ਮਾਇਨੇ ਰੱਖਦਾ ਹੈ, ਉੱਥੇ ਮਨੁੱਖੀ ਪ੍ਰਵਾਨਗੀ ਪਰਤ ਰੱਖੋ। ਸੁਰੱਖਿਅਤ ਆਟੋਫਿਕਸ ਡਿਵੈਲਪਰ ਨਿਰਣੇ ਨੂੰ ਖਤਮ ਨਹੀਂ ਕਰਦਾ। ਇਹ ਦੁਹਰਾਉਣ ਵਾਲੇ ਕੰਮ ਨੂੰ ਹਟਾ ਕੇ ਅਤੇ ਉੱਚ-ਮੁੱਲ ਵਾਲੀ ਸਮੀਖਿਆ 'ਤੇ ਧਿਆਨ ਕੇਂਦ੍ਰਿਤ ਕਰਕੇ ਇਸਨੂੰ ਉੱਚਾ ਕਰਦਾ ਹੈ।
ਖੋਜ ਤੋਂ ਉਪਚਾਰ ਤੱਕ: ਲੂਪ ਨੂੰ ਬੰਦ ਕਰਨਾ
ਪੁਰਾਣੇ ਐਪਸੇਕ ਟੂਲਿੰਗ ਵਿੱਚ ਸਭ ਤੋਂ ਵੱਡੀ ਕਮਜ਼ੋਰੀ ਇਹ ਹੈ ਕਿ ਪ੍ਰਕਿਰਿਆ ਬਹੁਤ ਜਲਦੀ ਖਤਮ ਹੋ ਜਾਂਦੀ ਹੈ। ਇੱਕ ਖੋਜ ਦਿਖਾਈ ਦਿੰਦੀ ਹੈ। ਇੱਕ ਟਿਕਟ ਬਣਾਈ ਜਾਂਦੀ ਹੈ। ਫਿਰ ਸਿਸਟਮ ਉਡੀਕ ਕਰਦਾ ਹੈ।
ਇਹ ਕੋਈ ਬੰਦ ਲੂਪ ਨਹੀਂ ਹੈ। ਇਹ ਇੱਕ ਹੈਂਡਆਫ ਹੈ।
ਇੱਕ ਆਧੁਨਿਕ ਐਪਸੈਕ ਪ੍ਰੋਗਰਾਮ ਨੂੰ ਘੱਟ ਤੋਂ ਘੱਟ ਮੈਨੂਅਲ ਆਰਕੈਸਟ੍ਰੇਸ਼ਨ ਦੇ ਨਾਲ ਖੋਜ ਤੋਂ ਤਰਜੀਹ ਤੱਕ, ਉਪਚਾਰ ਤੱਕ ਜਾਣ ਦੇ ਯੋਗ ਹੋਣਾ ਚਾਹੀਦਾ ਹੈ। ਇਹ ਆਟੋਫਿਕਸ ਦਾ ਅਸਲ ਵਾਅਦਾ ਹੈ। ਇਹ ਸਿਰਫ਼ ਉਪਚਾਰ ਨੂੰ ਤੇਜ਼ ਨਹੀਂ ਬਣਾਉਂਦਾ। ਇਹ ਬਦਲਦਾ ਹੈ ਕਿ ਉਪਚਾਰ ਕਿੱਥੇ ਹੁੰਦਾ ਹੈ, ਇਸਨੂੰ ਕਿਵੇਂ ਪੇਸ਼ ਕੀਤਾ ਜਾਂਦਾ ਹੈ, ਅਤੇ ਦੁਹਰਾਉਣ ਵਾਲਾ ਕੰਮ ਕਿਸਨੂੰ ਕਰਨਾ ਪੈਂਦਾ ਹੈ।
ਇਹੀ ਕਾਰਨ ਹੈ ਕਿ ਇਹ ਵਿਸ਼ਾ ਸਿਰਫ਼ ਤਕਨੀਕੀ ਤੌਰ 'ਤੇ ਹੀ ਨਹੀਂ, ਸਗੋਂ ਵਪਾਰਕ ਤੌਰ 'ਤੇ ਵੀ ਮਾਇਨੇ ਰੱਖਦਾ ਹੈ। ਖਰੀਦਦਾਰ ਹੁਣ ਸਿਰਫ਼ ਖੋਜ ਗੁਣਵੱਤਾ ਨਹੀਂ ਚਾਹੁੰਦੇ। ਉਹ ਬੈਕਲਾਗ ਵਿੱਚ ਮਾਪਣਯੋਗ ਕਮੀ ਅਤੇ ਮੁੱਦੇ ਦੀ ਖੋਜ ਤੋਂ ਮੁੱਦੇ ਦੇ ਹੱਲ ਤੱਕ ਤੇਜ਼ ਗਤੀ ਚਾਹੁੰਦੇ ਹਨ।
Xygeni ਸੁਰੱਖਿਅਤ ਆਟੋਫਿਕਸ ਨੂੰ ਕਿਵੇਂ ਸਮਰੱਥ ਬਣਾਉਂਦਾ ਹੈ
ਜ਼ਾਇਗੇਨੀ ਦੀਆਂ ਸਮੱਗਰੀਆਂ ਆਪਣੀ ਆਟੋਫਿਕਸ ਸਮਰੱਥਾ ਨੂੰ ਤਿੰਨ ਥੀਮਾਂ ਦੇ ਆਲੇ-ਦੁਆਲੇ ਰੱਖਦੀਆਂ ਹਨ: ਸੰਦਰਭ, ਆਟੋਮੇਸ਼ਨ, ਅਤੇ ਡਿਲੀਵਰੀ ਏਕੀਕਰਨ।
ਕੋਡ ਵਾਲੇ ਪਾਸੇ, ਜ਼ਾਇਗੇਨੀ ਏ.ਆਈ. SAST ਆਟੋਫਿਕਸ ਡਿਵੈਲਪਰ-ਤਿਆਰ ਫਿਕਸ ਤਿਆਰ ਕਰਦਾ ਹੈ, ਜੋਖਮ ਭਰੇ ਪੈਟਰਨਾਂ ਨੂੰ ਸੁਰੱਖਿਅਤ ਵਿਕਲਪਾਂ ਨਾਲ ਬਦਲਦਾ ਹੈ ਅਤੇ ਉਹਨਾਂ ਫਿਕਸ ਨੂੰ ਇਸ ਰਾਹੀਂ ਪ੍ਰਦਾਨ ਕਰਦਾ ਹੈ pull requests ਸੰਖੇਪ ਸਿਫ਼ਾਰਸ਼ਾਂ ਦੀ ਬਜਾਏ। ਇਹ XSS ਜਾਂ SQL ਇੰਜੈਕਸ਼ਨ ਵਰਗੀਆਂ ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਤੁਰੰਤ ਦੂਰ ਕਰਦਾ ਹੈ ਅਤੇ ਡਿਵੈਲਪਰ ਵਰਕਫਲੋ ਵਿੱਚ ਸਿੱਧੇ ਤੌਰ 'ਤੇ ਸੁਰੱਖਿਅਤ ਕੋਡਿੰਗ ਵਧੀਆ ਅਭਿਆਸਾਂ ਨੂੰ ਲਾਗੂ ਕਰਦਾ ਹੈ।
ਹਾਲਾਂਕਿ, Xygeni ਵਿੱਚ ਆਟੋਫਿਕਸ ਇਸ ਤੋਂ ਪਰੇ ਹੈ SAST. ਇਸ ਵਿਚ ਇਹ ਵੀ ਸ਼ਾਮਲ ਹੈ ਸੀਕਰੇਟਸ ਆਟੋਫਿਕਸ, ਜੋ ਲੀਕ ਹੋਏ ਪ੍ਰਮਾਣ ਪੱਤਰਾਂ ਦਾ ਪਤਾ ਲਗਾਉਂਦਾ ਹੈ ਅਤੇ ਪ੍ਰੀਬਿਲਟ ਦੀ ਵਰਤੋਂ ਕਰਕੇ ਉਹਨਾਂ ਨੂੰ ਆਪਣੇ ਆਪ ਰੱਦ ਕਰ ਦਿੰਦਾ ਹੈ playbooks AWS, GCP, ਜਾਂ GitLab ਵਰਗੇ ਪਲੇਟਫਾਰਮਾਂ 'ਤੇ। ਇਹ ਤੁਰੰਤ ਰੋਕਥਾਮ ਨੂੰ ਸਮਰੱਥ ਬਣਾਉਂਦਾ ਹੈ, ਮੈਨੂਅਲ ਜਵਾਬ ਦੇਰੀ ਨੂੰ ਖਤਮ ਕਰਦਾ ਹੈ ਅਤੇ ਪ੍ਰਮਾਣ ਪੱਤਰ ਦੀ ਦੁਰਵਰਤੋਂ ਦੇ ਜੋਖਮ ਨੂੰ ਘਟਾਉਂਦਾ ਹੈ।
ਨਿਰਭਰਤਾ ਵਾਲੇ ਪਾਸੇ, ਜ਼ਾਇਗੇਨੀ ਦਾ SCA ਆਟੋਫਿਕਸ ਕਮਜ਼ੋਰ ਨਿਰਭਰਤਾਵਾਂ ਲਈ ਫਿਕਸ ਤਿਆਰ ਕਰਕੇ ਅਤੇ ਉਹਨਾਂ ਨੂੰ ਪੈਮਾਨੇ 'ਤੇ ਲਾਗੂ ਕਰਕੇ ਥੋਕ ਆਟੋ-ਰੀਮੀਡੀਏਸ਼ਨ ਨੂੰ ਸਮਰੱਥ ਬਣਾਉਂਦਾ ਹੈ। ਟੀਮਾਂ ਆਟੋਮੇਟਿਡ ਪੈਚਿੰਗ ਨੂੰ ਚਾਲੂ ਕਰ ਸਕਦੀਆਂ ਹਨ, ਬਣਾ ਸਕਦੀਆਂ ਹਨ pull requests ਅੱਪਗ੍ਰੇਡ ਕੀਤੇ ਸੰਸਕਰਣਾਂ ਦੇ ਨਾਲ, ਅਤੇ ਉਪਚਾਰ ਨੂੰ ਸਿੱਧੇ ਤੌਰ 'ਤੇ ਏਕੀਕ੍ਰਿਤ ਕਰੋ CI/CD pipelineਡਿਲੀਵਰੀ ਵਿੱਚ ਵਿਘਨ ਪਾਏ ਬਿਨਾਂ।
ਇਸ ਤੋਂ ਇਲਾਵਾ, ਇਹ ਸਮਰੱਥਾਵਾਂ ਇਸ ਤੱਕ ਫੈਲਦੀਆਂ ਹਨ ਕੋਡ ਦੇ ਰੂਪ ਵਿੱਚ ਬੁਨਿਆਦੀ ਢਾਂਚਾ (IaC) ਅਤੇ pipeline ਸੰਰਚਨਾਵਾਂ, ਇਹ ਯਕੀਨੀ ਬਣਾਉਣਾ ਕਿ ਗਲਤ ਸੰਰਚਨਾਵਾਂ ਅਤੇ ਜੋਖਮ ਭਰੇ ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਦੇ ਪੈਟਰਨਾਂ ਨੂੰ ਵੀ ਉਸੇ ਸਵੈਚਾਲਿਤ ਵਰਕਫਲੋ ਦੇ ਹਿੱਸੇ ਵਜੋਂ ਸੁਧਾਰਿਆ ਜਾਵੇ।
ਇਹ ਰਣਨੀਤਕ ਬਿੰਦੂ ਹੈ। ਸੁਰੱਖਿਅਤ ਆਟੋਫਿਕਸ ਇਕੱਲਿਆਂ ਕੰਮ ਨਹੀਂ ਕਰਦਾ। ਇਹ ਫੈਲਦਾ ਹੈ ਕੋਡ (SAST), ਨਿਰਭਰਤਾਵਾਂ (SCA), ਭੇਦ, ਅਤੇ ਬੁਨਿਆਦੀ ਢਾਂਚਾ (IaC), ਪੂਰੀ ਸਾਫਟਵੇਅਰ ਸਪਲਾਈ ਲੜੀ ਵਿੱਚ ਇਕਸਾਰ ਉਪਚਾਰ ਨੂੰ ਯਕੀਨੀ ਬਣਾਉਣਾ। ਇਸ ਤੋਂ ਇਲਾਵਾ, ਇਹ ਸਭ ਤੋਂ ਵਧੀਆ ਕੰਮ ਕਰਦਾ ਹੈ ਜਦੋਂ ਸ਼ੋਸ਼ਣ-ਅਧਾਰਤ ਤਰਜੀਹ, ਨਿਰਭਰਤਾ ਗ੍ਰਾਫ ਵਿਸ਼ਲੇਸ਼ਣ, ਅਤੇ CI/CD ਪ੍ਰਮਾਣਿਕਤਾ, ਇਸ ਲਈ ਫਿਕਸ ਨਾ ਸਿਰਫ਼ ਸਵੈਚਾਲਿਤ ਹਨ, ਸਗੋਂ ਸੁਰੱਖਿਅਤ, ਸੰਬੰਧਿਤ ਅਤੇ ਉਤਪਾਦਨ ਲਈ ਤਿਆਰ ਵੀ ਹਨ।
ਤੁਰੰਤ ਜਵਾਬ: ਤੁਸੀਂ ਆਟੋਫਿਕਸ ਨਾਲ ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਸੁਰੱਖਿਅਤ ਢੰਗ ਨਾਲ ਕਿਵੇਂ ਠੀਕ ਕਰਦੇ ਹੋ?
ਆਟੋਫਿਕਸ ਨਾਲ ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਸੁਰੱਖਿਅਤ ਢੰਗ ਨਾਲ ਠੀਕ ਕਰਨ ਲਈ, ਟੀਮਾਂ ਨੂੰ ਸੰਦਰਭ-ਜਾਗਰੂਕ ਫਿਕਸ, ਸ਼ੋਸ਼ਣ-ਅਧਾਰਤ ਤਰਜੀਹ, ਉਪਚਾਰ ਜੋਖਮ ਵਿਸ਼ਲੇਸ਼ਣ ਦੀ ਲੋੜ ਹੁੰਦੀ ਹੈ, CI/CD ਰਲੇਵੇਂ ਤੋਂ ਪਹਿਲਾਂ ਪ੍ਰਮਾਣਿਕਤਾ, ਅਤੇ ਵਿਕਾਸਕਾਰ ਦੀ ਪ੍ਰਵਾਨਗੀ।
ਇਹ ਛੋਟਾ ਜਵਾਬ ਹੈ।
ਇਸ ਤੋਂ ਘੱਟ ਕੁਝ ਵੀ ਅਜੇ ਵੀ ਆਟੋਮੇਸ਼ਨ ਹੋ ਸਕਦਾ ਹੈ, ਪਰ ਇਹ ਉਹ ਕਿਸਮ ਦਾ ਆਟੋਮੇਸ਼ਨ ਡਿਵੈਲਪਰ ਉਤਪਾਦਨ ਵਿੱਚ ਭਰੋਸਾ ਨਹੀਂ ਕਰਨਗੇ।
ਸਵਾਲ
ਐਪਸੇਕ ਵਿੱਚ ਆਟੋਫਿਕਸ ਕੀ ਹੈ?
ਐਪਸੇਕ ਵਿੱਚ ਆਟੋਫਿਕਸ ਸੁਰੱਖਿਆ ਮੁੱਦਿਆਂ ਜਿਵੇਂ ਕਿ ਕੋਡ ਖਾਮੀਆਂ, ਕਮਜ਼ੋਰ ਨਿਰਭਰਤਾਵਾਂ, ਪ੍ਰਗਟ ਕੀਤੇ ਰਾਜ਼, ਜਾਂ ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਦੀਆਂ ਗਲਤ ਸੰਰਚਨਾਵਾਂ ਲਈ ਸਵੈਚਲਿਤ ਉਤਪਾਦਨ ਅਤੇ ਸੁਧਾਰ ਤਬਦੀਲੀਆਂ ਦੀ ਡਿਲੀਵਰੀ ਹੈ।
ਕੀ ਆਟੋਫਿਕਸ ਬਿਲਡਾਂ ਨੂੰ ਤੋੜ ਸਕਦਾ ਹੈ?
ਹਾਂ। ਆਟੋਫਿਕਸ ਬਿਲਡਾਂ ਨੂੰ ਤੋੜ ਸਕਦਾ ਹੈ ਜਦੋਂ ਨਿਰਭਰਤਾ ਅੱਪਗ੍ਰੇਡ ਅਸੰਗਤ ਬਦਲਾਅ ਲਿਆਉਂਦੇ ਹਨ, ਜਦੋਂ ਫਿਕਸ ਐਪਲੀਕੇਸ਼ਨ ਸੰਦਰਭ ਨੂੰ ਨਜ਼ਰਅੰਦਾਜ਼ ਕਰਦੇ ਹਨ, ਜਾਂ ਜਦੋਂ ਬਦਲਾਅ ਬਿਨਾਂ ਪ੍ਰਮਾਣਿਕਤਾ ਦੇ ਲਾਗੂ ਕੀਤੇ ਜਾਂਦੇ ਹਨ।
ਤੁਸੀਂ ਰਿਗਰੈਸ਼ਨ ਬਣਾਏ ਬਿਨਾਂ ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਆਪਣੇ ਆਪ ਕਿਵੇਂ ਠੀਕ ਕਰਦੇ ਹੋ?
ਇੱਕ ਨਿਯੰਤਰਿਤ ਵਰਕਫਲੋ ਦੇ ਅੰਦਰ ਆਟੋਫਿਕਸ ਦੀ ਵਰਤੋਂ ਕਰੋ: ਸ਼ੋਸ਼ਣਯੋਗਤਾ ਅਤੇ ਪਹੁੰਚਯੋਗਤਾ ਦੁਆਰਾ ਤਰਜੀਹ ਦਿਓ, ਉਪਚਾਰ ਜੋਖਮ ਦਾ ਵਿਸ਼ਲੇਸ਼ਣ ਕਰੋ, ਵਿੱਚ ਤਬਦੀਲੀਆਂ ਨੂੰ ਪ੍ਰਮਾਣਿਤ ਕਰੋ CI/CD, ਅਤੇ ਡਿਵੈਲਪਰ ਪ੍ਰਵਾਨਗੀ ਪੜਾਅ ਰੱਖੋ।
ਸੁਰੱਖਿਅਤ ਆਟੋਫਿਕਸ ਨੂੰ ਸਧਾਰਨ ਆਟੋਫਿਕਸ ਤੋਂ ਕੀ ਵੱਖਰਾ ਬਣਾਉਂਦਾ ਹੈ?
ਸੁਰੱਖਿਅਤ ਆਟੋਫਿਕਸ ਸੰਦਰਭ-ਜਾਗਰੂਕ, ਜੋਖਮ-ਜਾਗਰੂਕ, ਅਤੇ pipeline-ਜਾਣੂ। ਭੋਲਾ ਆਟੋਫਿਕਸ ਸਿਰਫ਼ ਅਨੁਕੂਲਤਾ, ਰਨਟਾਈਮ ਪ੍ਰਭਾਵ, ਜਾਂ ਇੰਜੀਨੀਅਰਿੰਗ ਵਰਕਫਲੋ ਨੂੰ ਸਮਝੇ ਬਿਨਾਂ ਬਦਲਾਅ ਪ੍ਰਸਤਾਵਿਤ ਜਾਂ ਲਾਗੂ ਕਰਦਾ ਹੈ।
ਕੀ AI ਆਟੋਫਿਕਸ ਭਰੋਸੇਯੋਗ ਹੈ?
ਇਹ ਹੋ ਸਕਦਾ ਹੈ, ਪਰ ਭਰੋਸੇਯੋਗਤਾ ਪ੍ਰਮਾਣਿਕਤਾ ਅਤੇ ਸ਼ਾਸਨ 'ਤੇ ਨਿਰਭਰ ਕਰਦੀ ਹੈ। ਗਾਰਟਨਰ ਸਪੱਸ਼ਟ ਤੌਰ 'ਤੇ ਸਿਫਾਰਸ਼ ਕਰਦਾ ਹੈ ਕਿ ਏਆਈ-ਅਧਾਰਤ ਵਰਤੋਂ ਕਰਨ ਵਾਲੀਆਂ ਸੰਸਥਾਵਾਂ code security ਸਹਾਇਕ ਰਵਾਇਤੀ AST ਅਤੇ ਕੋਡ ਸਮੀਖਿਆ ਨੂੰ ਸੰਤੁਲਨ ਨਿਯੰਤਰਣਾਂ ਵਜੋਂ ਵਰਤਣਾ ਜਾਰੀ ਰੱਖਦੇ ਹਨ, ਕਿਉਂਕਿ AI ਆਪਟੀਮਾਈਜ਼ਰ ਪ੍ਰਦਰਸ਼ਨ, ਭਰੋਸੇਯੋਗਤਾ ਅਤੇ ਕੋਡ ਗੁਣਵੱਤਾ ਨਾਲ ਸਬੰਧਤ ਮੁੱਦਿਆਂ ਨੂੰ ਓਵਰਕਰੈਕਟ ਕਰ ਸਕਦੇ ਹਨ ਜਾਂ ਖੁੰਝ ਸਕਦੇ ਹਨ।
ਫਾਈਨਲ ਟੇਕਵੇਅ
ਐਪਸੇਕ ਵਿੱਚ ਆਟੋਫਿਕਸ ਹੁਣ ਕੋਈ ਨਵੀਂ ਗੱਲ ਨਹੀਂ ਰਹੀ। ਇਹ ਉਹਨਾਂ ਟੀਮਾਂ ਲਈ ਇੱਕ ਵਿਹਾਰਕ ਲੋੜ ਬਣਦੀ ਜਾ ਰਹੀ ਹੈ ਜਿਨ੍ਹਾਂ ਨੂੰ ਹੈੱਡਕਾਉਂਟ ਵਧਾਏ ਬਿਨਾਂ ਜਾਂ ਡਿਲੀਵਰੀ ਨੂੰ ਹੌਲੀ ਕੀਤੇ ਬਿਨਾਂ ਬੈਕਲਾਗ ਘਟਾਉਣ ਦੀ ਲੋੜ ਹੁੰਦੀ ਹੈ।
ਅਸਲ ਚੁਣੌਤੀ ਇਹ ਨਹੀਂ ਹੈ ਕਿ ਉਪਚਾਰ ਨੂੰ ਸਵੈਚਾਲਿਤ ਕੀਤਾ ਜਾਵੇ ਜਾਂ ਨਹੀਂ। ਇਹ ਇਹ ਹੈ ਕਿ ਕੀ ਉਹ ਸਵੈਚਾਲਨ ਸਾਫਟਵੇਅਰ ਨੂੰ ਅਸਲ ਵਿੱਚ ਕਿਵੇਂ ਬਣਾਇਆ ਅਤੇ ਭੇਜਿਆ ਜਾਂਦਾ ਹੈ, ਇਸਦਾ ਸਤਿਕਾਰ ਕਰਦਾ ਹੈ।
ਜੇਕਰ ਤੁਹਾਡੀ ਆਟੋਫਿਕਸ ਰਣਨੀਤੀ ਸੰਦਰਭ, ਤਰਜੀਹ, ਅਤੇ ਪ੍ਰਮਾਣਿਕਤਾ ਨੂੰ ਨਜ਼ਰਅੰਦਾਜ਼ ਕਰਦੀ ਹੈ, ਤਾਂ ਇਹ ਮੁੱਲ ਨਾਲੋਂ ਵਧੇਰੇ ਘਿਰਣਾ ਪੈਦਾ ਕਰੇਗੀ। ਜੇਕਰ ਇਹ ਡਿਵੈਲਪਰ ਵਰਕਫਲੋ, ਉਪਚਾਰ ਜੋਖਮ, ਅਤੇ CI/CD ਕੰਟਰੋਲ ਪੁਆਇੰਟਾਂ 'ਤੇ, ਇਹ ਸੁਰੱਖਿਆ ਨਤੀਜਿਆਂ ਅਤੇ ਇੰਜੀਨੀਅਰਿੰਗ ਦੀ ਗਤੀ ਦੋਵਾਂ ਨੂੰ ਭੌਤਿਕ ਤੌਰ 'ਤੇ ਸੁਧਾਰ ਸਕਦਾ ਹੈ।
ਉਹ ਹੈ standard ਨਿਸ਼ਾਨਾ ਬਣਾਉਣ ਦੇ ਯੋਗ।

ਲੇਖਕ ਬਾਰੇ
ਸਹਿ-ਸੰਸਥਾਪਕ ਅਤੇ ਸੀ.ਟੀ.ਓ
ਫਾਤਿਮਾ Said AppSec, DevSecOps, ਅਤੇ ਲਈ ਡਿਵੈਲਪਰ-ਪਹਿਲੀ ਸਮੱਗਰੀ ਵਿੱਚ ਮਾਹਰ ਹੈ। software supply chain security. ਉਹ ਗੁੰਝਲਦਾਰ ਸੁਰੱਖਿਆ ਸੰਕੇਤਾਂ ਨੂੰ ਸਪੱਸ਼ਟ, ਕਾਰਵਾਈਯੋਗ ਮਾਰਗਦਰਸ਼ਨ ਵਿੱਚ ਬਦਲਦੀ ਹੈ ਜੋ ਟੀਮਾਂ ਨੂੰ ਤੇਜ਼ੀ ਨਾਲ ਤਰਜੀਹ ਦੇਣ, ਸ਼ੋਰ ਘਟਾਉਣ ਅਤੇ ਸੁਰੱਖਿਅਤ ਕੋਡ ਭੇਜਣ ਵਿੱਚ ਮਦਦ ਕਰਦੀ ਹੈ।
