






DevSecOps ਸਾਫਟਵੇਅਰ ਵਿਕਾਸ ਜੀਵਨ ਚੱਕਰ ਦੇ ਹਰ ਪੜਾਅ ਵਿੱਚ ਸੁਰੱਖਿਆ ਨੂੰ ਏਕੀਕ੍ਰਿਤ ਕਰਨ, ਜਾਂਚਾਂ ਨੂੰ ਸਵੈਚਾਲਿਤ ਕਰਨ ਅਤੇ ਸੁਰੱਖਿਆ ਨੂੰ ਵਿਕਾਸ, ਸੁਰੱਖਿਆ ਅਤੇ ਸੰਚਾਲਨ ਟੀਮਾਂ ਵਿੱਚ ਇੱਕ ਸਾਂਝੀ ਜ਼ਿੰਮੇਵਾਰੀ ਬਣਾਉਣ ਦਾ ਅਭਿਆਸ ਹੈ, ਨਾ ਕਿ ਅੰਤ ਵਿੱਚ ਇੱਕ ਵੱਖਰੇ ਕਦਮ ਦੀ ਬਜਾਏ।
ਇਹ ਇੱਕ-ਲਾਈਨ ਪਰਿਭਾਸ਼ਾ ਦੱਸਣਾ ਆਸਾਨ ਹੈ। ਇੱਕ ਤੇਜ਼ੀ ਨਾਲ ਵਧਦੀ ਇੰਜੀਨੀਅਰਿੰਗ ਸੰਸਥਾ ਵਿੱਚ ਇਸਨੂੰ ਅਸਲ ਬਣਾਉਣਾ ਸਭ ਤੋਂ ਔਖਾ ਹਿੱਸਾ ਹੈ, ਅਤੇ ਇਸ ਗਾਈਡ ਦਾ ਬਾਕੀ ਹਿੱਸਾ ਇਸ ਨੂੰ ਕਵਰ ਕਰਦਾ ਹੈ: DevSecOps ਸਿਧਾਂਤ ਕਿੱਥੋਂ ਆਏ, ਆਟੋਮੇਸ਼ਨ ਉਹਨਾਂ ਨੂੰ ਸਿਧਾਂਤ ਤੋਂ ਰੋਜ਼ਾਨਾ ਅਭਿਆਸ ਵਿੱਚ ਕਿਵੇਂ ਬਦਲਦਾ ਹੈ, ਅਤੇ DevSecOps ਪਲੇਟਫਾਰਮ ਵਿੱਚ ਅਸਲ ਵਿੱਚ ਕੀ ਦੇਖਣਾ ਹੈ।
DevOps ਤੋਂ DevSecOps ਤੱਕ: ਸੁਰੱਖਿਆ ਹਰ ਕਿਸੇ ਦਾ ਕੰਮ ਕਿਵੇਂ ਬਣ ਗਈ
ਦੇਵਓਪਸ ਇਨਕਲਾਬ ਸਿਰਫ਼ ਸ਼ੁਰੂਆਤ ਸੀ
ਪਿਛਲੇ ਦਹਾਕੇ ਦੌਰਾਨ, DevOps ਨੇ ਸਾਫਟਵੇਅਰ ਬਣਾਉਣ ਅਤੇ ਡਿਲੀਵਰ ਕਰਨ ਦੇ ਤਰੀਕੇ ਨੂੰ ਬੁਨਿਆਦੀ ਤੌਰ 'ਤੇ ਬਦਲ ਦਿੱਤਾ ਹੈ, ਪਰ ਅਕਸਰ ਸੁਰੱਖਿਆ ਦੀ ਕੀਮਤ 'ਤੇ। ਇਹੀ ਉਹ ਥਾਂ ਹੈ ਜਿੱਥੇ DevSecOps ਕੰਮ ਆਉਂਦਾ ਹੈ। ਵਿਕਾਸ ਜੀਵਨ ਚੱਕਰ ਦੇ ਮੁੱਖ ਹਿੱਸੇ ਵਜੋਂ ਸੁਰੱਖਿਆ ਨੂੰ ਏਕੀਕ੍ਰਿਤ ਕਰਕੇ, DevSecOps ਆਟੋਮੇਸ਼ਨ ਇਹ ਯਕੀਨੀ ਬਣਾਉਂਦਾ ਹੈ ਕਿ ਟੀਮਾਂ ਗਤੀ ਦੀ ਕੁਰਬਾਨੀ ਦਿੱਤੇ ਬਿਨਾਂ ਮਜ਼ਬੂਤ ਸੁਰੱਖਿਆ ਨੂੰ ਏਮਬੇਡ ਕਰ ਸਕਦੀਆਂ ਹਨ। ਇਹ DevSecOps ਸਿਧਾਂਤਾਂ ਦੀ ਇਕਸਾਰ ਵਰਤੋਂ ਨੂੰ ਸਮਰੱਥ ਬਣਾਉਂਦਾ ਹੈ ਜਿਵੇਂ ਕਿ ਸੁਰੱਖਿਆ ਨੂੰ ਕੋਡ ਵਜੋਂ, ਨਿਰੰਤਰ ਟੈਸਟਿੰਗ, ਅਤੇ ਸ਼ੁਰੂਆਤੀ ਖ਼ਤਰੇ ਦਾ ਪਤਾ ਲਗਾਉਣਾ, ਇਹ ਸਭ ਸਹਿਜੇ ਹੀ ਅੰਦਰ ਬਣਾਏ ਗਏ ਹਨ। CI/CD ਇਸ ਵਿਕਾਸ ਦਾ ਸਮਰਥਨ ਕਰਨ ਲਈ, ਹੋਰ ਸੰਗਠਨ ਉਦੇਸ਼-ਨਿਰਮਿਤ DevSecOps ਪਲੇਟਫਾਰਮਾਂ ਵੱਲ ਮੁੜ ਰਹੇ ਹਨ ਜੋ ਪੂਰੀ ਸਾਫਟਵੇਅਰ ਸਪਲਾਈ ਲੜੀ ਵਿੱਚ ਸੁਰੱਖਿਆ ਨੂੰ ਸ਼ਾਮਲ ਕਰਦੇ ਹਨ।
DevSecOps ਕਿਉਂ ਉਭਰਿਆ
DevOps ਦੇ ਸ਼ੁਰੂਆਤੀ ਦਿਨਾਂ ਵਿੱਚ, ਸੁਰੱਖਿਆ ਅਕਸਰ ਬਹੁਤ ਦੇਰ ਨਾਲ ਪਹੁੰਚਦੀ ਸੀ, ਅੰਤ ਵਿੱਚ pipeline, ਜਿੱਥੇ ਬੱਗ ਫਿਕਸ ਕਰਨਾ ਹੌਲੀ, ਮਹਿੰਗਾ ਅਤੇ ਤਣਾਅਪੂਰਨ ਸੀ। ਸਥਿਰ ਸਮੀਖਿਆਵਾਂ, ਮੈਨੂਅਲ ਪੈਨੇਟ੍ਰੇਸ਼ਨ ਟੈਸਟ, ਅਤੇ ਸਾਈਲਡ ਟੀਮਾਂ ਆਧੁਨਿਕ ਨਾਲ ਤਾਲਮੇਲ ਨਹੀਂ ਰੱਖ ਸਕੀਆਂ CI/CD ਅਮਲ.
ਇਸਦੇ ਉਲਟ, DevSecOps ਆਟੋਮੇਸ਼ਨ ਨੇ ਸੁਰੱਖਿਆ ਨੂੰ "ਖੱਬੇ" (ਡਿਵੈਲਪਰਾਂ ਦੇ ਨੇੜੇ ਅਤੇ ਪਹਿਲਾਂ) ਵਿੱਚ ਤਬਦੀਲ ਕਰ ਦਿੱਤਾ। pipeline) ਤਾਂ ਜੋ ਜੋਖਮਾਂ ਨੂੰ ਉਤਪਾਦਨ ਸਮੱਸਿਆਵਾਂ ਬਣਨ ਤੋਂ ਪਹਿਲਾਂ ਹੀ ਫੜਿਆ ਜਾ ਸਕੇ।
ਉਹ ਵਿਕਾਸ ਸਿਰਫ਼ ਸਮਾਰਟ ਨਹੀਂ ਸੀ, ਇਹ ਜ਼ਰੂਰੀ ਸੀ। 2021 ਅਤੇ 2023 ਦੇ ਵਿਚਕਾਰ, ਸਪਲਾਈ ਚੇਨ ਸਾਈਬਰ ਹਮਲਿਆਂ ਵਿੱਚ 431% ਦਾ ਵਾਧਾ ਹੋਇਆ, ਅਤੇ 2025 ਦੀ ਪਹਿਲੀ ਤਿਮਾਹੀ ਵਿੱਚ, ਲਗਭਗ 18,000 ਨਵੇਂ ਖਤਰਨਾਕ ਓਪਨ-ਸੋਰਸ ਪੈਕੇਜ ਖੋਜੇ ਗਏ ਸਨ—ਜੋ ਕੁੱਲ ਮਿਲਾ ਕੇ ਵੱਧ ਤੋਂ ਵੱਧ ਵਿੱਚ ਯੋਗਦਾਨ ਪਾਉਂਦੇ ਹਨ 828,000 ਜਾਣੇ-ਪਛਾਣੇ ਖਤਰੇ। ਇਸ ਵਿੱਚ ਰੈਗੂਲੇਟਰੀ ਗਤੀ ਸ਼ਾਮਲ ਕਰੋ ਡੋਰਾ ਅਤੇ NIS2, ਅਤੇ ਇਹ ਸਪੱਸ਼ਟ ਹੈ: ਅਪਣਾਉਣਾ DevSecOps ਸਿਧਾਂਤ ਹੁਣ ਇੱਕ ਬੁਨਿਆਦੀ ਲੋੜ ਹੈ।
ਬਾਜ਼ਾਰ ਇਸ ਜ਼ਰੂਰੀਤਾ ਨੂੰ ਦਰਸਾਉਂਦਾ ਹੈ। ਅਨੁਸਾਰ ਐਸਐਨਐਸ ਇਨਸਾਈਡਰ ਰਿਸਰਚ, DevSecOps ਮਾਰਕੀਟ ਤੱਕ ਪਹੁੰਚਣ ਦਾ ਅਨੁਮਾਨ ਹੈ 45.93 ਤੱਕ US$2032 ਬਿਲੀਅਨ, a 'ਤੇ ਵਧ ਰਿਹਾ ਹੈ 24.7% ਦਾ CAGR।
DevSecOps ਕੀ ਹੈ? (ਅਤੇ ਇਹ ਕੀ ਹੈ) ਨਾ)
DevSecOps ਲਈ ਖੜ੍ਹਾ ਹੈ ਵਿਕਾਸ, ਸੁਰੱਖਿਆ, ਅਤੇ ਸੰਚਾਲਨ. ਇਹ ਇੱਕ ਸਹਿਯੋਗੀ ਪਹੁੰਚ ਹੈ ਜੋ ਸਾਫਟਵੇਅਰ ਵਿਕਾਸ ਜੀਵਨ ਚੱਕਰ ਦੇ ਹਰ ਪੜਾਅ ਵਿੱਚ ਸੁਰੱਖਿਆ ਨੂੰ ਏਕੀਕ੍ਰਿਤ ਕਰਦੀ ਹੈ—ਯੋਜਨਾਬੰਦੀ ਤੋਂ ਲੈ ਕੇ ਕੋਡਿੰਗ, ਟੈਸਟਿੰਗ ਅਤੇ ਤੈਨਾਤੀ ਤੱਕ। ਰਵਾਇਤੀ ਮਾਡਲਾਂ ਦੇ ਉਲਟ, ਜਿੱਥੇ ਸੁਰੱਖਿਆ ਨੂੰ ਅੰਤ ਵਿੱਚ ਬੋਲਟ ਕੀਤਾ ਜਾਂਦਾ ਹੈ, DevSecOps ਆਟੋਮੇਸ਼ਨ ਸੁਰੱਖਿਆ ਨੂੰ ਜਲਦੀ ਅਤੇ ਨਿਰੰਤਰ ਰੂਪ ਵਿੱਚ ਸ਼ਾਮਲ ਕਰਦਾ ਹੈ।
ਦੂਜੇ ਸ਼ਬਦਾਂ ਵਿੱਚ, DevSecOps ਸੁਰੱਖਿਆ ਨੂੰ ਸਾਫਟਵੇਅਰ ਬਣਾਉਣ ਦੇ ਤਰੀਕੇ ਦਾ ਮੁੱਖ ਹਿੱਸਾ ਬਣਾਉਂਦਾ ਹੈ, ਨਾ ਕਿ ਇੱਕ ਬਲਾਕਰ ਜੋ ਇਸਨੂੰ ਹੌਲੀ ਕਰਦਾ ਹੈ।
ਮਹੱਤਵਪੂਰਨ ਗੱਲ ਇਹ ਹੈ ਕਿ DevSecOps ਸਿਰਫ਼ ਇੱਕ ਔਜ਼ਾਰ ਜਾਂ ਉਤਪਾਦ ਨਹੀਂ ਹੈ, ਇਹ ਇੱਕ ਮਾਨਸਿਕਤਾ ਹੈ। ਇੱਕ ਮਜ਼ਬੂਤ DevSecOps ਪਲੇਟਫਾਰਮ ਸੁਰੱਖਿਅਤ ਅਭਿਆਸਾਂ ਨੂੰ ਆਸਾਨ, ਸਵੈਚਾਲਿਤ ਅਤੇ ਇਕਸਾਰ ਬਣਾ ਕੇ ਉਸ ਮਾਨਸਿਕਤਾ ਨੂੰ ਵਧਣ-ਫੁੱਲਣ ਦੇ ਯੋਗ ਬਣਾਉਂਦਾ ਹੈ।
ਜ਼ਾਇਗੇਨੀ ਸ਼ਬਦਾਵਲੀ
DevSecOps ਕੀ ਹੈ?
DevSecOps ਸਾਫਟਵੇਅਰ ਵਿਕਾਸ ਜੀਵਨ ਚੱਕਰ ਦੇ ਹਰ ਪੜਾਅ ਵਿੱਚ ਸੁਰੱਖਿਆ ਨੂੰ ਏਕੀਕ੍ਰਿਤ ਕਰਨ ਦਾ ਅਭਿਆਸ ਹੈ—ਜਾਂਚਾਂ ਨੂੰ ਸਵੈਚਾਲਿਤ ਕਰਨਾ ਅਤੇ ਵਿਕਾਸ, ਸੁਰੱਖਿਆ ਅਤੇ ਸੰਚਾਲਨ ਟੀਮਾਂ ਵਿੱਚ ਸੁਰੱਖਿਆ ਨੂੰ ਇੱਕ ਸਾਂਝੀ ਜ਼ਿੰਮੇਵਾਰੀ ਬਣਾਉਣਾ।
DevSecOps ਦੇ ਸਿਧਾਂਤ ਕਿੱਥੋਂ ਆਉਂਦੇ ਹਨ?
NIST ਜਾਂ ISO ਵਰਗੇ ਪਾਲਣਾ ਢਾਂਚੇ ਦੇ ਉਲਟ, DevSecOps ਸਿਧਾਂਤ ਕਿਸੇ ਇੱਕ ਦੁਆਰਾ ਨਹੀਂ ਸੌਂਪੇ ਗਏ ਸਨ standardਦਾ ਸਰੀਰ। ਇਸ ਦੀ ਬਜਾਏ, ਉਹ ਜੈਵਿਕ ਤੌਰ 'ਤੇ ਵਿਕਸਤ ਹੋਇਆ ਸੁਰੱਖਿਆ ਨੂੰ "ਬੋਲਟ ਆਨ" ਕਰਨ ਦੀ ਕੋਸ਼ਿਸ਼ ਕਰਦੇ ਸਮੇਂ ਟੀਮਾਂ ਦੁਆਰਾ ਅਨੁਭਵ ਕੀਤੇ ਗਏ ਦਰਦ ਬਿੰਦੂਆਂ ਤੋਂ ਲੈ ਕੇ DevOps ਵਰਕਫਲੋ ਨੂੰ ਤੇਜ਼ ਕਰਨ ਲਈ।
ਸੰਸਥਾਵਾਂ ਪਸੰਦ ਹਨ DevSecOps.org ਪਹਿਲਾਂ ਮਾਨਸਿਕਤਾ ਨੂੰ ਰਸਮੀ ਬਣਾਇਆ, DevSecOps ਨੂੰ ਇਸ ਤਰ੍ਹਾਂ ਦਰਸਾਇਆ "ਪਹਿਲੇ ਦਰਜੇ ਦੇ ਨਾਗਰਿਕ ਵਜੋਂ ਸੁਰੱਖਿਆ ਨੂੰ ਸ਼ਾਮਲ ਕਰਨ ਲਈ DevOps ਦਾ ਇੱਕ ਵਾਧਾ।" ਇਸ ਦੌਰਾਨ, ਅਮਰੀਕੀ ਸਰਕਾਰੀ ਏਜੰਸੀਆਂ ਜਿਵੇਂ ਕਿ ਜੀਐਸਏ ਨੇ ਮਹੱਤਵਪੂਰਨ ਪ੍ਰਣਾਲੀਆਂ ਦੇ ਅੰਦਰ DevSecOps ਨੂੰ ਅਪਣਾਉਣ ਲਈ ਵਿਹਾਰਕ ਦਿਸ਼ਾ-ਨਿਰਦੇਸ਼ ਪ੍ਰਕਾਸ਼ਿਤ ਕਰਨੇ ਸ਼ੁਰੂ ਕਰ ਦਿੱਤੇ।
ਦੂਜੇ ਸ਼ਬਦਾਂ ਵਿੱਚ, ਅਸਲ-ਸੰਸਾਰ ਦੀਆਂ ਚੁਣੌਤੀਆਂ (ਚੇਤਾਵਨੀ ਥਕਾਵਟ ਤੋਂ ਲੈ ਕੇ ਸਾਈਲਡ ਟੀਮਾਂ ਤੱਕ) ਇਹਨਾਂ ਸਿਧਾਂਤਾਂ ਨੂੰ ਆਧਾਰ ਬਣਾਉਂਦੀਆਂ ਹਨ, ਅਤੇ ਮਾਹਿਰਾਂ ਨੇ ਇਹਨਾਂ ਨੂੰ ਸਾਰੇ ਉਦਯੋਗਾਂ ਵਿੱਚ ਪ੍ਰਮਾਣਿਤ ਕੀਤਾ ਹੈ।
DevSecOps ਦੇ ਸਿਧਾਂਤ ਜੋ ਸੁਰੱਖਿਆ ਨੂੰ ਜੀਵਨ ਵਿੱਚ ਲਿਆਉਂਦੇ ਹਨ
ਸਾਫਟਵੇਅਰ ਡਿਲੀਵਰੀ ਵਿੱਚ ਸੁਰੱਖਿਆ ਨੂੰ ਸੱਚਮੁੱਚ ਸ਼ਾਮਲ ਕਰਨ ਲਈ, ਟੀਮਾਂ ਨੂੰ ਸਿਰਫ਼ ਔਜ਼ਾਰਾਂ ਤੋਂ ਵੱਧ ਦੀ ਲੋੜ ਹੁੰਦੀ ਹੈ - ਉਹਨਾਂ ਨੂੰ ਅਜਿਹੇ ਸਿਧਾਂਤਾਂ ਦੀ ਲੋੜ ਹੁੰਦੀ ਹੈ ਜੋ ਸਕੇਲ ਹੋਣ। ਹੇਠਾਂ ਦਿੱਤੇ DevSecOps ਸਿਧਾਂਤ ਅਸਲ-ਸੰਸਾਰ ਦੇ ਅਨੁਭਵ 'ਤੇ ਆਧਾਰਿਤ ਹਨ ਅਤੇ ਦਰਸਾਉਂਦੇ ਹਨ ਕਿ ਟੀਮਾਂ ਗਤੀ ਜਾਂ ਚੁਸਤੀ ਨਾਲ ਸਮਝੌਤਾ ਕੀਤੇ ਬਿਨਾਂ ਸੁਰੱਖਿਆ ਨੂੰ ਆਧੁਨਿਕ ਵਿਕਾਸ ਵਿੱਚ ਕਿਵੇਂ ਜੋੜ ਸਕਦੀਆਂ ਹਨ।
1. ਸੁਰੱਖਿਆ ਨੂੰ ਖੱਬੇ ਪਾਸੇ ਸ਼ਿਫਟ ਕਰੋ
ਸਭ ਤੋਂ ਮਹੱਤਵਪੂਰਨ ਤਬਦੀਲੀਆਂ ਵਿੱਚੋਂ ਇੱਕ ਹੈ ਸਮੱਸਿਆਵਾਂ ਨੂੰ ਜਲਦੀ ਫੜਨਾ। ਟੀਮਾਂ ਸੁਰੱਖਿਆ ਸਕੈਨ ਨੂੰ ਏਕੀਕ੍ਰਿਤ ਕਰਦੀਆਂ ਹਨ ਅਤੇ guardrails ਕੋਡਿੰਗ ਦੌਰਾਨ - ਤੈਨਾਤੀ ਤੋਂ ਬਾਅਦ ਨਹੀਂ - ਸਮਾਂ ਬਚਾਉਣ, ਦੁਬਾਰਾ ਕੰਮ ਕਰਨ ਨੂੰ ਘਟਾਉਣ ਅਤੇ ਦੇਰ ਨਾਲ ਟੁੱਟਣ ਵਾਲੇ ਬੱਗਾਂ ਦੇ ਜੋਖਮ ਨੂੰ ਘੱਟ ਕਰਨ ਲਈ। ਜਦੋਂ ਟੀਮਾਂ ਉਤਪਾਦਨ ਤੱਕ ਪਹੁੰਚਣ ਤੋਂ ਪਹਿਲਾਂ ਕਮਜ਼ੋਰੀਆਂ ਲੱਭਦੀਆਂ ਹਨ, ਤਾਂ ਉਹ ਉਹਨਾਂ ਨੂੰ ਹੋਰ ਆਸਾਨੀ ਨਾਲ ਅਤੇ ਤੇਜ਼ੀ ਨਾਲ ਠੀਕ ਕਰਦੀਆਂ ਹਨ।
2. ਵਿੱਚ ਨਿਰੰਤਰ ਸੁਰੱਖਿਆ ਜਾਂਚ CI/CD
ਸੁਰੱਖਿਆ ਜਾਂਚ ਇੱਕ ਵਾਰ ਦਾ ਕੰਮ ਨਹੀਂ ਹੈ, ਟੀਮਾਂ ਨੂੰ ਇਸਨੂੰ ਸਵੈਚਾਲਿਤ ਕਰਨਾ, ਦੁਹਰਾਉਣਾ ਅਤੇ ਲਗਾਤਾਰ ਚਲਾਉਣਾ ਚਾਹੀਦਾ ਹੈ pipeline. ਆਮ ਉਦਾਹਰਣਾਂ ਵਿੱਚ ਸ਼ਾਮਲ ਹਨ:
- ਸਾਫਟਵੇਅਰ ਰਚਨਾ ਵਿਸ਼ਲੇਸ਼ਣ (SCA)
- ਭੇਤ ਖੋਜ
- IaC ਗਲਤ ਸੰਰਚਨਾ ਸਕੈਨ
- ਕਮਜ਼ੋਰੀ ਮੁਲਾਂਕਣ
ਹਰ ਪੜਾਅ 'ਤੇ ਸਕੈਨ ਕਰਕੇ (ਤੋਂ commit (ਤੈਨਾਤ ਕਰਨ ਲਈ) ਟੀਮਾਂ ਡਿਲੀਵਰੀ ਚੱਕਰ ਵਿੱਚ ਸੁਰੱਖਿਆ ਨੂੰ ਸ਼ਾਮਲ ਕਰਦੀਆਂ ਹਨ, ਇਸ ਦੀ ਬਜਾਏ ਇਸਨੂੰ ਬਾਅਦ ਵਿੱਚ ਸੋਚਿਆ ਸਮਝਿਆ ਜਾਂਦਾ ਹੈ।
3. ਨੀਤੀ-ਵਜੋਂ-ਕੋਡ ਅਤੇ ਆਟੋਮੇਸ਼ਨ
ਇੱਕ ਹੋਰ ਮੁੱਖ ਸਿਧਾਂਤ ਵਿੱਚ ਦਸਤੀ ਪ੍ਰਕਿਰਿਆਵਾਂ ਨੂੰ ਆਟੋਮੇਸ਼ਨ ਨਾਲ ਬਦਲਣਾ ਸ਼ਾਮਲ ਹੈ। ਜਦੋਂ ਟੀਮਾਂ ਨੀਤੀਆਂ ਨੂੰ ਕੋਡ ਦੇ ਰੂਪ ਵਿੱਚ ਲਿਖਦੀਆਂ ਹਨ ਅਤੇ ਉਹਨਾਂ ਨੂੰ ਪ੍ਰੋਗਰਾਮੇਟਿਕ ਤੌਰ 'ਤੇ ਲਾਗੂ ਕਰਦੀਆਂ ਹਨ, ਤਾਂ ਉਹ ਇਕਸਾਰਤਾ ਅਤੇ ਸਕੇਲੇਬਿਲਟੀ ਪ੍ਰਾਪਤ ਕਰਦੀਆਂ ਹਨ। ਨਤੀਜੇ ਵਜੋਂ, ਉਹ ਜੋਖਮਾਂ ਨੂੰ ਤੇਜ਼ੀ ਨਾਲ ਘਟਾਉਂਦੇ ਹਨ ਅਤੇ ਵਾਤਾਵਰਣ ਨੂੰ ਅੰਦਰੂਨੀ ਅਤੇ ਬਾਹਰੀ ਦੋਵਾਂ ਨਾਲ ਇਕਸਾਰ ਰੱਖਦੇ ਹਨ। standards.
4. ਸੰਦਰਭ ਦੇ ਨਾਲ ਜੋਖਮ ਨੂੰ ਤਰਜੀਹ ਦਿਓ
ਸਾਰੇ ਮੁੱਦਿਆਂ ਦਾ ਭਾਰ ਇੱਕੋ ਜਿਹਾ ਨਹੀਂ ਹੁੰਦਾ। ਇਸ ਕਾਰਨ ਕਰਕੇ, ਟੀਮਾਂ ਨੂੰ ESPS ਸਕੋਰ, ਪਹੁੰਚਯੋਗਤਾ, ਅਤੇ ਵਪਾਰਕ ਪ੍ਰਭਾਵ ਵਰਗੇ ਸੂਚਕਾਂ ਦੀ ਵਰਤੋਂ ਕਰਦੇ ਹੋਏ, ਅਸਲ ਵਿੱਚ ਸ਼ੋਸ਼ਣਯੋਗ ਕੀ ਹੈ, ਇਸ 'ਤੇ ਧਿਆਨ ਕੇਂਦਰਿਤ ਕਰਨਾ ਚਾਹੀਦਾ ਹੈ। ਜੇਕਰ ਕੋਡ ਕਦੇ ਵੀ ਕਮਜ਼ੋਰ ਫੰਕਸ਼ਨ ਨੂੰ ਨਹੀਂ ਬੁਲਾਉਂਦਾ, ਉਦਾਹਰਣ ਵਜੋਂ, ਟੀਮਾਂ ਨੂੰ ਇਸਨੂੰ ਤਰਜੀਹ ਨਹੀਂ ਦੇਣੀ ਚਾਹੀਦੀ। ਸੰਦਰਭ-ਜਾਗਰੂਕ ਤਰਜੀਹ ਟੀਮਾਂ ਨੂੰ ਵਧੇਰੇ ਸਮਝਦਾਰੀ ਨਾਲ ਕੰਮ ਕਰਨ ਵਿੱਚ ਮਦਦ ਕਰਦੀ ਹੈ, ਨਾ ਕਿ ਸਖ਼ਤ।
5. ਸਹਿਯੋਗ ਨੂੰ ਵਧਾਓ, ਦੋਸ਼ ਨਹੀਂ
ਅੰਤ ਵਿੱਚ, DevSecOps ਸੱਭਿਆਚਾਰ ਬਾਰੇ ਓਨਾ ਹੀ ਹੈ ਜਿੰਨਾ ਇਹ ਕੋਡ ਬਾਰੇ ਹੈ। ਟਿਕਟਾਂ ਵੰਡਣ ਜਾਂ ਉਂਗਲੀਆਂ ਚੁੱਕਣ ਦੀ ਬਜਾਏ, ਟੀਮਾਂ ਨੂੰ ਜ਼ਿੰਮੇਵਾਰੀ ਸਾਂਝੀ ਕਰਨੀ ਚਾਹੀਦੀ ਹੈ। ਰੀਅਲ-ਟਾਈਮ ਫੀਡਬੈਕ ਵਿੱਚ pull requests ਜਾਂ CI ਲੌਗ, ਜੋ ਕਿ ਸੰਦਰਭ ਡਿਵੈਲਪਰਾਂ ਦੀ ਸਮਝ ਨਾਲ ਜੋੜਿਆ ਜਾਂਦਾ ਹੈ, ਸੁਰੱਖਿਆ ਨੂੰ ਇੱਕ ਟੀਮ ਖੇਡ ਵਿੱਚ ਬਦਲ ਦਿੰਦਾ ਹੈ, ਨਾ ਕਿ ਗੇਟਕੀਪਰ ਦੇ ਬੋਝ ਵਿੱਚ।
ਅਤੇ ਯਾਦ ਰੱਖੋ, ਸੁਰੱਖਿਆ ਨੂੰ ਇਕੱਲਿਆਂ ਨਹੀਂ ਹੋਣਾ ਚਾਹੀਦਾ। ਜੇਕਰ ਤੁਹਾਡੇ ਕੋਲ ਸਵਾਲ, ਵਿਚਾਰ ਹਨ, ਜਾਂ ਤੁਸੀਂ ਸਿਰਫ਼ DevSecOps ਚੁਣੌਤੀਆਂ ਦਾ ਸਾਹਮਣਾ ਕਰਨਾ ਚਾਹੁੰਦੇ ਹੋ, Daily.dev 'ਤੇ ਸਾਡੇ ਭਾਈਚਾਰੇ ਵਿੱਚ ਸ਼ਾਮਲ ਹੋਵੋ. ਅਸੀਂ ਇੱਥੇ ਮਦਦ ਕਰਨ, ਗੱਲਬਾਤ ਕਰਨ ਅਤੇ ਸਹਿਯੋਗ ਕਰਨ ਲਈ ਹਾਂ।
DevSecOps Xygeni Hub ਵਿੱਚ ਸ਼ਾਮਲ ਹੋਵੋ
ਸਾਥੀ ਡਿਵੈਲਪਰਾਂ ਅਤੇ ਸੁਰੱਖਿਆ ਪੇਸ਼ੇਵਰਾਂ ਨਾਲ ਜੁੜੋ। ਕੁਝ ਵੀ ਪੁੱਛੋ। ਸਭ ਕੁਝ ਸਿੱਖੋ।
DevSecOps ਦੇ ਫਾਇਦੇ
ਬਹੁਤ ਸਾਰੇ ਸੰਗਠਨਾਂ ਲਈ, DevOps ਤੋਂ DevSecOps ਵਿੱਚ ਤਬਦੀਲੀ ਇੱਕ ਰਣਨੀਤਕ ਕਦਮ ਵਜੋਂ ਸ਼ੁਰੂ ਹੋਈ। ਹਾਲਾਂਕਿ, ਮੁੱਖ DevSecOps ਸਿਧਾਂਤਾਂ ਨੂੰ ਅਪਣਾਉਣ ਦਾ ਲੰਬੇ ਸਮੇਂ ਦਾ ਮੁੱਲ ਰਣਨੀਤਕ ਅਤੇ ਮਾਪਣਯੋਗ ਦੋਵੇਂ ਸਾਬਤ ਹੋਇਆ ਹੈ। ਜਦੋਂ ਸੁਰੱਖਿਆ ਨੂੰ ਜਲਦੀ ਅਤੇ ਅਕਸਰ ਜੋੜਿਆ ਜਾਂਦਾ ਹੈ, ਤਾਂ ਲਾਭ ਵਧਦੇ ਹਨ - ਸਾਫਟਵੇਅਰ ਗੁਣਵੱਤਾ ਤੋਂ ਲੈ ਕੇ ਟੀਮ ਵੇਗ ਤੋਂ ਲੈ ਕੇ ਪਾਲਣਾ ਦੀ ਤਿਆਰੀ ਤੱਕ ਹਰ ਚੀਜ਼ ਨੂੰ ਪ੍ਰਭਾਵਿਤ ਕਰਦੇ ਹਨ।
DevSecOps ਆਟੋਮੇਸ਼ਨ ਇਹ ਯਕੀਨੀ ਬਣਾਉਂਦਾ ਹੈ ਕਿ ਸੁਰੱਖਿਆ ਸਿਰਫ਼ ਇੱਕ ਆਡਿਟ ਚੈੱਕਬਾਕਸ ਜਾਂ ਆਖਰੀ-ਮਿੰਟ ਦਾ ਹੱਲ ਨਹੀਂ ਹੈ। ਇਹ ਤੁਹਾਡੇ ਵਰਕਫਲੋ ਵਿੱਚ ਏਮਬੇਡ ਕੀਤੀ ਇੱਕ ਇਕਸਾਰ, ਸਕੇਲੇਬਲ ਪ੍ਰਕਿਰਿਆ ਬਣ ਜਾਂਦੀ ਹੈ—ਬੁੱਧੀਮਾਨ ਟੂਲਿੰਗ ਦੁਆਰਾ ਸੰਚਾਲਿਤ ਅਤੇ ਸਹਿਯੋਗ ਦੁਆਰਾ ਮਜ਼ਬੂਤ।
ਇੱਕ ਚੰਗੀ ਤਰ੍ਹਾਂ ਸੰਰਚਿਤ DevSecOps ਪਲੇਟਫਾਰਮ ਨੂੰ ਅਪਣਾਉਣ ਵੇਲੇ ਵਿਕਾਸ ਅਤੇ ਸੁਰੱਖਿਆ ਟੀਮਾਂ ਨੂੰ ਹੋਣ ਵਾਲੇ ਮੁੱਖ ਲਾਭ ਹੇਠਾਂ ਦਿੱਤੇ ਗਏ ਹਨ।
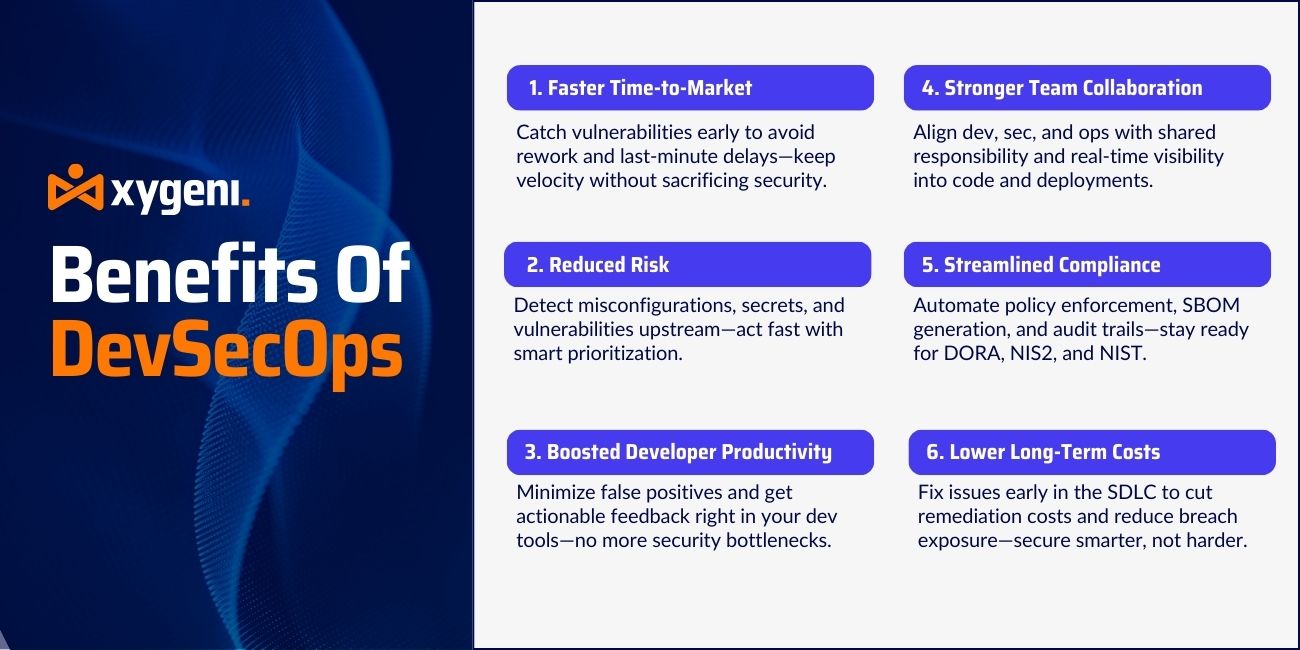
ਸਮਝੌਤਾ ਕੀਤੇ ਬਿਨਾਂ ਮਾਰਕੀਟ ਤੱਕ ਤੇਜ਼ ਸਮਾਂ
ਵਿਕਾਸ ਦੌਰਾਨ ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਫੜਨਾ, ਨਾ ਕਿ ਅੰਤ ਵਿੱਚ pipeline, ਮਤਲਬ ਕਿ ਟੀਮਾਂ ਮਹਿੰਗੇ ਮੁੜ ਕੰਮ ਅਤੇ ਆਖਰੀ ਮਿੰਟ ਦੀ ਦੇਰੀ ਤੋਂ ਬਚਦੀਆਂ ਹਨ। ਇਹ ਉਸ ਚੁਸਤੀ ਨੂੰ ਸੁਰੱਖਿਅਤ ਰੱਖਦਾ ਹੈ ਜਿਸਦਾ DevOps ਨੇ ਅਸਲ ਵਿੱਚ ਵਾਅਦਾ ਕੀਤਾ ਸੀ, ਜਦੋਂ ਕਿ ਇਸਦੇ ਨਾਲ ਆਉਣ ਵਾਲੀਆਂ ਸੁਰੱਖਿਆ ਰੁਕਾਵਟਾਂ ਨੂੰ ਦੂਰ ਕਰਦਾ ਹੈ।
ਦੌਰਾਨ ਲਗਾਤਾਰ ਸਕੈਨਿੰਗ pull requests ਅਤੇ ਬਿਲਡ ਦਾ ਮਤਲਬ ਹੈ ਕਿ ਸੁਰੱਖਿਆ ਇੱਕ ਰੁਕਾਵਟ ਬਣਨਾ ਬੰਦ ਕਰ ਦਿੰਦੀ ਹੈ। ਇਹ ਇੱਕ ਹਲਕਾ ਜਿਹਾ ਚੈਕ ਬਣ ਜਾਂਦਾ ਹੈ ਜੋ ਇਸਦੇ ਵਿਰੁੱਧ ਕੰਮ ਕਰਨ ਦੀ ਬਜਾਏ ਵੇਗ ਦਾ ਸਮਰਥਨ ਕਰਦਾ ਹੈ।
ਜਲਦੀ ਪਤਾ ਲਗਾਉਣ ਨਾਲ ਜੋਖਮ ਘਟਾਇਆ ਗਿਆ
ਕਮਜ਼ੋਰੀਆਂ, ਰਾਜ਼, ਅਤੇ ਗਲਤ ਸੰਰਚਨਾਵਾਂ ਸਸਤੀਆਂ ਅਤੇ ਠੀਕ ਕਰਨੀਆਂ ਆਸਾਨ ਹੁੰਦੀਆਂ ਹਨ ਜਦੋਂ ਉਹ ਉੱਪਰ ਵੱਲ ਫੜੀਆਂ ਜਾਂਦੀਆਂ ਹਨ। ਪਹੁੰਚਯੋਗਤਾ ਵਿਸ਼ਲੇਸ਼ਣ ਅਤੇ EPSS ਸਕੋਰਿੰਗ ਇਸਨੂੰ ਹੋਰ ਅੱਗੇ ਲੈ ਜਾਂਦੇ ਹਨ, ਸ਼ੋਰ ਨੂੰ ਫਿਲਟਰ ਕਰਦੇ ਹਨ ਤਾਂ ਜੋ ਟੀਮਾਂ ਸਿਰਫ਼ ਉਨ੍ਹਾਂ ਮੁੱਦਿਆਂ 'ਤੇ ਹੀ ਕੰਮ ਕਰਨ ਜੋ ਅਸਲ ਵਿੱਚ ਸ਼ੋਸ਼ਣਯੋਗ ਹਨ।
ਨਤੀਜਾ ਘੱਟ ਉਲੰਘਣਾ ਦਾ ਸਾਹਮਣਾ ਕਰਨਾ ਅਤੇ ਪ੍ਰਤੀਕਿਰਿਆਸ਼ੀਲ ਨੁਕਸਾਨ ਨਿਯੰਤਰਣ ਤੋਂ ਕਿਰਿਆਸ਼ੀਲ ਜੋਖਮ ਪ੍ਰਬੰਧਨ ਵੱਲ ਤਬਦੀਲੀ ਹੈ।
ਸੁਧਾਰੀ ਹੋਈ ਡਿਵੈਲਪਰ ਉਤਪਾਦਕਤਾ
ਰਵਾਇਤੀ ਸੁਰੱਖਿਆ ਸਮੀਖਿਆਵਾਂ ਬਹੁਤ ਜ਼ਿਆਦਾ ਗਲਤ ਸਕਾਰਾਤਮਕ ਅਤੇ ਅਸਪਸ਼ਟ ਕਾਰਵਾਈ ਆਈਟਮਾਂ ਪੈਦਾ ਕਰਦੀਆਂ ਹਨ। ਇੱਕ ਪਰਿਪੱਕ DevSecOps ਆਟੋਮੇਸ਼ਨ ਪਲੇਟਫਾਰਮ ਉਸ ਸ਼ੋਰ ਨੂੰ ਘਟਾਉਂਦਾ ਹੈ, ਸੰਬੰਧਿਤ ਫੀਡਬੈਕ ਪ੍ਰਦਾਨ ਕਰਦਾ ਹੈ ਜਿੱਥੇ ਡਿਵੈਲਪਰ ਪਹਿਲਾਂ ਹੀ ਕੰਮ ਕਰ ਰਹੇ ਹਨ, ਵਿੱਚ pull requests ਜਾਂ CI ਲੌਗ।
ਇਹ ਡਿਵੈਲਪਰ ਅਨੁਭਵ ਨੂੰ ਬਿਹਤਰ ਬਣਾਉਂਦਾ ਹੈ, ਜਵਾਬਦੇਹੀ ਬਣਾਉਂਦਾ ਹੈ, ਅਤੇ ਸੁਰੱਖਿਆ ਨੂੰ ਉਤਪਾਦਕਤਾ ਦੀ ਕੀਮਤ 'ਤੇ ਆਉਣ ਤੋਂ ਰੋਕਦਾ ਹੈ।
ਵਿਸਤ੍ਰਿਤ ਟੀਮ ਸਹਿਯੋਗ
DevSecOps ਸੁਰੱਖਿਆ ਨੂੰ ਗੇਟਕੀਪਰ ਦੀ ਭੂਮਿਕਾ ਤੋਂ ਇੱਕ ਸਾਂਝੇ ਫੰਕਸ਼ਨ ਵਿੱਚ ਬਦਲ ਦਿੰਦਾ ਹੈ। ਡਿਵੈਲਪਰਾਂ ਨੂੰ ਸੁਰੱਖਿਆ ਸੰਦਰਭ ਜਲਦੀ ਮਿਲਦਾ ਹੈ। ਸੁਰੱਖਿਆ ਟੀਮਾਂ ਨੂੰ ਅਸਲ ਵਿੱਚ ਕੀ ਤੈਨਾਤ ਕੀਤਾ ਗਿਆ ਹੈ ਇਸ ਬਾਰੇ ਦ੍ਰਿਸ਼ਟੀ ਮਿਲਦੀ ਹੈ। ਓਪਰੇਸ਼ਨ ਡਿਲੀਵਰੀ ਨੂੰ ਹੌਲੀ ਕੀਤੇ ਬਿਨਾਂ ਪਾਲਣਾ ਅਤੇ ਸਿਸਟਮ ਅਖੰਡਤਾ ਨੂੰ ਲਾਗੂ ਕਰ ਸਕਦੇ ਹਨ।
ਉਹ ਸਾਂਝੀ-ਜ਼ਿੰਮੇਵਾਰੀ ਮਾਡਲ ਤਿੰਨੋਂ ਟੀਮਾਂ ਵਿੱਚ ਵਿਸ਼ਵਾਸ, ਸਪੱਸ਼ਟਤਾ ਅਤੇ ਇਕਸਾਰ ਟੀਚੇ ਬਣਾਉਂਦਾ ਹੈ।
ਮਜ਼ਬੂਤ ਪਾਲਣਾ ਅਤੇ ਆਡਿਟ ਤਿਆਰੀ
ਆਧੁਨਿਕ ਰੈਗੂਲੇਟਰੀ ਫਰੇਮਵਰਕ, ਜਿਨ੍ਹਾਂ ਵਿੱਚੋਂ DORA, NIS2, ਅਤੇ NIST SP 800-204D ਸ਼ਾਮਲ ਹਨ, ਲਈ ਸੁਰੱਖਿਆ ਨਿਯੰਤਰਣਾਂ ਨੂੰ ਆਡਿਟ ਕਰਨ ਯੋਗ, ਲਾਗੂ ਕਰਨ ਯੋਗ ਅਤੇ ਨਿਰੰਤਰ ਹੋਣ ਦੀ ਲੋੜ ਹੁੰਦੀ ਹੈ। DevSecOps ਸਿਧਾਂਤ ਸੁਰੱਖਿਆ ਨੀਤੀਆਂ ਨੂੰ ਟਰੇਸ ਕਰਨ ਯੋਗ ਅਤੇ ਸੰਸਕਰਣ ਨਿਯੰਤਰਣ ਵਿੱਚ ਸ਼ਾਮਲ ਕਰਕੇ ਸਿੱਧੇ ਤੌਰ 'ਤੇ ਇਸਦਾ ਸਮਰਥਨ ਕਰਦੇ ਹਨ।
Xygeni ਵਰਗਾ DevSecOps ਪਲੇਟਫਾਰਮ ਆਟੋਮੈਟਿਕ ਹੁੰਦਾ ਹੈ SBOM ਪੀੜ੍ਹੀ, ਨੀਤੀ ਲਾਗੂ ਕਰਨ ਨੂੰ ਟਰੈਕ ਕਰਦੀ ਹੈ pipelines, ਅਤੇ ਇੱਕ ਵਿਸਤ੍ਰਿਤ ਕਮਜ਼ੋਰੀ ਹੱਲ ਇਤਿਹਾਸ ਰੱਖਦਾ ਹੈ, ਇਸ ਲਈ ਆਡਿਟ ਅਤੇ ਰੈਗੂਲੇਟਰੀ ਪ੍ਰਤੀਕਿਰਿਆਵਾਂ ਇੱਕ ਝਗੜਾ ਬਣਨਾ ਬੰਦ ਕਰ ਦਿੰਦੀਆਂ ਹਨ।
ਘੱਟ ਲੰਬੀ ਮਿਆਦ ਦੀਆਂ ਲਾਗਤਾਂ
ਸ਼ੁਰੂਆਤੀ ਦੌਰ ਵਿੱਚ ਕਮਜ਼ੋਰੀ ਨੂੰ ਠੀਕ ਕਰਨਾ SDLC ਉਤਪਾਦਨ ਦੌਰਾਨ ਜਾਂ ਉਲੰਘਣਾ ਤੋਂ ਬਾਅਦ ਇਸਨੂੰ ਠੀਕ ਕਰਨ ਵਿੱਚ ਥੋੜ੍ਹਾ ਜਿਹਾ ਖਰਚਾ ਆਉਂਦਾ ਹੈ, ਅਤੇ ਨੁਕਸ ਫੜਨ ਵਿੱਚ ਜਿੰਨੀ ਦੇਰ ਹੋ ਜਾਂਦੀ ਹੈ, ਉਸਦੀ ਲਾਗਤ ਵਧਦੀ ਹੀ ਜਾਂਦੀ ਹੈ।
DevSecOps ਪਹਿਲੇ ਦਿਨ ਤੋਂ ਹੀ ਨਿਯੰਤਰਣ ਅਤੇ ਦ੍ਰਿਸ਼ਟੀ ਨੂੰ ਲਾਗੂ ਕਰਕੇ ਉਹਨਾਂ ਲਾਗਤਾਂ ਨੂੰ ਘਟਾਉਂਦਾ ਹੈ, ਬਿਨਾਂ ਕਿਸੇ ਵੱਡੀ ਗਿਣਤੀ ਜਾਂ ਬਾਹਰੀ ਮੈਨੂਅਲ ਸਮੀਖਿਆਵਾਂ 'ਤੇ ਨਿਰਭਰ ਕੀਤੇ।
DevSecOps ਆਟੋਮੇਸ਼ਨ: ਹੌਲੀ ਹੋਏ ਬਿਨਾਂ ਸੁਰੱਖਿਆ ਨੂੰ ਸਕੇਲਿੰਗ ਕਰਨਾ
ਆਟੋਮੇਸ਼ਨ ਕਿਸੇ ਵੀ ਪ੍ਰਭਾਵਸ਼ਾਲੀ DevSecOps ਰਣਨੀਤੀ ਦੀ ਰੀੜ੍ਹ ਦੀ ਹੱਡੀ ਹੈ। ਜਦੋਂ ਕਿ "ਖੱਬੇ ਪਾਸੇ ਸ਼ਿਫਟ ਕਰੋ" ਅਤੇ "ਕੋਡ ਵਜੋਂ ਸੁਰੱਖਿਆ" ਵਰਗੇ ਸਿਧਾਂਤ ਨੀਂਹ ਰੱਖਦੇ ਹਨ, ਇਹ DevSecOps ਆਟੋਮੇਸ਼ਨ ਹੈ ਜੋ ਸੱਚਮੁੱਚ ਉਨ੍ਹਾਂ ਵਿਚਾਰਾਂ ਨੂੰ ਵੱਡੇ ਪੱਧਰ 'ਤੇ ਜੀਵਨ ਵਿੱਚ ਲਿਆਉਂਦਾ ਹੈ। ਦੂਜੇ ਸ਼ਬਦਾਂ ਵਿੱਚ, ਆਟੋਮੇਸ਼ਨ ਸਿਧਾਂਤ ਨੂੰ ਅਭਿਆਸ ਵਿੱਚ ਬਦਲਦਾ ਹੈ। ਇਸ ਤੋਂ ਬਿਨਾਂ, ਸਭ ਤੋਂ ਵਧੀਆ ਸੁਰੱਖਿਆ ਨੀਤੀਆਂ ਨੂੰ ਵੀ ਅਸੰਗਤ ਢੰਗ ਨਾਲ ਲਾਗੂ ਕੀਤਾ ਜਾ ਸਕਦਾ ਹੈ, ਦਬਾਅ ਹੇਠ ਅਣਡਿੱਠਾ ਕੀਤਾ ਜਾ ਸਕਦਾ ਹੈ, ਜਾਂ ਮੈਨੂਅਲ ਬੈਕਲਾਗ ਵਿੱਚ ਦੱਬਿਆ ਜਾ ਸਕਦਾ ਹੈ।
ਉਸੇ ਸਮੇਂ, ਆਧੁਨਿਕ ਵਿਕਾਸ ਵਾਤਾਵਰਣ ਤੇਜ਼ੀ ਨਾਲ ਅੱਗੇ ਵਧਦੇ ਹਨ—ਟੀਮਾਂ ਹਰ ਰੋਜ਼ ਦਰਜਨਾਂ ਜਾਂ ਸੈਂਕੜੇ ਬਦਲਾਅ ਭੇਜ ਰਹੀਆਂ ਹਨ। ਉਨ੍ਹਾਂ ਹਾਲਾਤਾਂ ਵਿੱਚ, ਦਸਤੀ ਸੁਰੱਖਿਆ ਜਾਂਚਾਂ 'ਤੇ ਨਿਰਭਰ ਕਰਨਾ ਸਿਰਫ਼ ਸਕੇਲ ਨਹੀਂ ਕਰਦਾ। ਇਹ ਪਹਿਲਾਂ ਤੋਂ ਹੈcisਇਸੇ ਲਈ ਇੱਕ ਮਜ਼ਬੂਤ DevSecOps ਪਲੇਟਫਾਰਮ ਨਾ ਸਿਰਫ਼ ਮਦਦਗਾਰ ਬਣ ਜਾਂਦਾ ਹੈ, ਸਗੋਂ ਜ਼ਰੂਰੀ ਵੀ ਬਣਦਾ ਹੈ।
ਸੁਰੱਖਿਅਤ ਵਿੱਚ ਆਟੋਮੇਸ਼ਨ ਦੀ ਭੂਮਿਕਾ SDLC
ਆਟੋਮੇਸ਼ਨ ਇਹ ਯਕੀਨੀ ਬਣਾਉਂਦਾ ਹੈ ਕਿ ਸੁਰੱਖਿਆ ਜਾਂਚਾਂ ਜਲਦੀ, ਅਕਸਰ ਅਤੇ ਭਰੋਸੇਯੋਗ ਢੰਗ ਨਾਲ ਹੋਣ। ਇਸ ਵਿੱਚ ਸ਼ਾਮਲ ਹਨ:
- ਨਿਰੰਤਰ ਸਾਫਟਵੇਅਰ ਰਚਨਾ ਵਿਸ਼ਲੇਸ਼ਣ (SCA) ਕੋਡ ਦੌਰਾਨ commits ਅਤੇ ਬਿਲਡ
- ਹਰੇਕ Git ਹੁੱਕ 'ਤੇ ਰਾਜ਼ ਖੋਜ ਜਾਂ pull request
- ਕੋਡ ਦੇ ਰੂਪ ਵਿੱਚ ਬੁਨਿਆਦੀ ਢਾਂਚਾ (IaC) ਪ੍ਰੋਵਿਜ਼ਨਿੰਗ ਤੋਂ ਪਹਿਲਾਂ ਸਕੈਨਿੰਗ
- ਪਹੁੰਚਯੋਗਤਾ ਅਤੇ ਸ਼ੋਸ਼ਣਯੋਗਤਾ ਸੰਦਰਭ ਦੇ ਨਾਲ ਕਮਜ਼ੋਰੀ ਮੁਲਾਂਕਣ
- ਜਿੱਥੇ ਸੰਭਵ ਹੋਵੇ, ਜਾਣੇ-ਪਛਾਣੇ CVEs ਨੂੰ ਆਟੋ-ਪੈਚ ਕਰਨਾ
ਇਹਨਾਂ ਕਾਰਵਾਈਆਂ ਨੂੰ ਸਿੱਧੇ ਤੌਰ 'ਤੇ ਏਮਬੈਡ ਕਰਕੇ CI/CD ਵਰਕਫਲੋ, ਟੀਮਾਂ ਸੁਰੱਖਿਆ ਲਾਗੂ ਕਰ ਸਕਦੀਆਂ ਹਨ standards ਡਿਲੀਵਰੀ ਚੱਕਰਾਂ ਵਿੱਚ ਵਿਘਨ ਪਾਏ ਬਿਨਾਂ.
ਇਸਦੇ ਅਨੁਸਾਰ DevSecOps.org, ਟੀਚਾ ਸੁਰੱਖਿਆ ਲਾਗੂ ਕਰਨਾ ਹੈ "ਵਿਕਾਸ ਅਤੇ ਕਾਰਜਾਂ ਵਾਂਗ ਹੀ ਗਤੀ ਅਤੇ ਪੈਮਾਨੇ 'ਤੇ"—ਹੌਲੀ ਨਹੀਂ, ਵੱਖਰੇ ਤੌਰ 'ਤੇ ਨਹੀਂ।
ਸਿਰਫ਼ ਆਟੋਮੇਸ਼ਨ ਹੀ ਕਾਫ਼ੀ ਕਿਉਂ ਨਹੀਂ ਹੈ
ਹਾਲਾਂਕਿ ਆਟੋਮੇਸ਼ਨ ਰਗੜ ਨੂੰ ਦੂਰ ਕਰਦੀ ਹੈ, ਪਰ ਇਹ ਸੰਦਰਭ ਤੋਂ ਬਿਨਾਂ ਪ੍ਰਭਾਵਸ਼ਾਲੀ ਨਹੀਂ ਹੈ। ਟੀਮਾਂ ਨੂੰ ਇਹ ਜਾਣਨ ਦੀ ਲੋੜ ਹੈ:
- ਕਿਹੜੀਆਂ ਕਮਜ਼ੋਰੀਆਂ ਸੱਚਮੁੱਚ ਸ਼ੋਸ਼ਣਯੋਗ ਹਨ?
- ਕੀ ਪ੍ਰਭਾਵਿਤ ਕੰਪੋਨੈਂਟ ਅਸਲ ਵਿੱਚ ਰਨਟਾਈਮ 'ਤੇ ਵਰਤਿਆ ਜਾਂਦਾ ਹੈ?
- ਕੀ ਇਹ ਕਮਜ਼ੋਰੀ ਕਿਸੇ ਪਾਲਣਾ ਨੀਤੀ ਦੀ ਉਲੰਘਣਾ ਕਰਦੀ ਹੈ?
ਇਹ ਉਹ ਥਾਂ ਹੈ ਜਿੱਥੇ ਬੁੱਧੀਮਾਨ DevSecOps ਪਲੇਟਫਾਰਮ ਜਿਵੇਂ ਕਿ ਜ਼ਾਇਗੇਨੀ ਵੱਖਰਾ ਦਿਖਾਈ ਦਿੰਦਾ ਹੈ। ਜੋੜ ਕੇ EPSS ਸਕੋਰਿੰਗ, ਪਹੁੰਚਯੋਗਤਾ ਵਿਸ਼ਲੇਸ਼ਣਹੈ, ਅਤੇ ਕਾਰੋਬਾਰੀ ਪ੍ਰਭਾਵ ਫਿਲਟਰ, Xygeni ਟੀਮਾਂ ਨੂੰ ਉਨ੍ਹਾਂ ਮੁੱਦਿਆਂ 'ਤੇ ਧਿਆਨ ਕੇਂਦਰਿਤ ਕਰਨ ਦੇ ਯੋਗ ਬਣਾਉਂਦਾ ਹੈ ਜੋ ਸੱਚਮੁੱਚ ਮਹੱਤਵਪੂਰਨ ਹਨ - ਚੇਤਾਵਨੀ ਥਕਾਵਟ ਨੂੰ ਦੂਰ ਕਰਨਾ ਅਤੇ ਸ਼ੋਰ ਘਟਾਉਣਾ।
ਗਤੀ ਅਤੇ ਸ਼ੁੱਧਤਾ ਦੋਵਾਂ ਲਈ ਆਟੋਮੇਟਿੰਗ
ਪੁਰਾਣੇ ਟੂਲਸ ਦੇ ਉਲਟ ਜੋ ਫਿਲਟਰ ਨਾ ਕੀਤੇ ਗਏ ਅਲਰਟਾਂ ਦੀਆਂ ਲੰਬੀਆਂ ਸੂਚੀਆਂ ਤਿਆਰ ਕਰਦੇ ਹਨ, ਆਧੁਨਿਕ DevSecOps ਪਲੇਟਫਾਰਮ ਇੱਕ ਹੋਰ ਸਰਜੀਕਲ ਪਹੁੰਚ ਅਪਣਾਓ। ਉਦਾਹਰਣ ਵਜੋਂ, ਜ਼ਾਇਜੇਨੀ ਸਵੈਚਾਲਿਤ ਕਰਦਾ ਹੈ:
- ਟਾਈਪੋਸਕਵੇਟਡ ਜਾਂ ਸ਼ੱਕੀ ਪੈਕੇਜਾਂ ਦੀ ਖੋਜ
- CI ਵਿੱਚ ਸੁਰੱਖਿਅਤ ਸੰਰਚਨਾ ਨਿਯਮਾਂ ਨੂੰ ਲਾਗੂ ਕਰਨਾ pipelines
- ਕੋਡ ਮੁੱਖ ਸ਼ਾਖਾਵਾਂ ਤੱਕ ਪਹੁੰਚਣ ਤੋਂ ਪਹਿਲਾਂ ਹੀ ਗੁਪਤ ਜਾਣਕਾਰੀ ਨੂੰ ਰੋਕਣਾ
- ਗਤੀਸ਼ੀਲ ਫਿਲਟਰਾਂ ਦੀ ਵਰਤੋਂ ਕਰਕੇ ਸ਼ੋਸ਼ਣਯੋਗ CVEs ਦੀ ਤਰਜੀਹ
- ਉਪਚਾਰ ਦੀ ਸਿਰਜਣਾ pull requests—ਆਪਣੇ ਆਪ
ਇਹ ਸਮਰੱਥਾਵਾਂ ਦਾ ਸਮਰਥਨ ਕਰਦੀਆਂ ਹਨ DevSecOps ਸਿਧਾਂਤ ਜਲਦੀ ਪਤਾ ਲਗਾਉਣ ਅਤੇ ਤੇਜ਼ ਹੱਲ ਕਰਨ ਦੇ ਨਾਲ-ਨਾਲ, ਡਿਵੈਲਪਰਾਂ ਨੂੰ ਇਹ ਵਿਸ਼ਵਾਸ ਵੀ ਦਿਵਾਉਂਦਾ ਹੈ ਕਿ ਉਹਨਾਂ ਨੂੰ ਬੇਲੋੜਾ ਹੌਲੀ ਨਹੀਂ ਕੀਤਾ ਜਾ ਰਿਹਾ ਹੈ।
🔧 ਕੀ ਟੇਕਵੇਅ
DevSecOps ਆਟੋਮੇਸ਼ਨ ਸਿਰਫ਼ ਹਰ ਚੀਜ਼ ਨੂੰ ਸਕੈਨ ਕਰਨ ਬਾਰੇ ਨਹੀਂ ਹੈ - ਇਹ ਸਹੀ ਚੀਜ਼ਾਂ ਨੂੰ, ਸਹੀ ਸਮੇਂ 'ਤੇ, ਸਹੀ ਸੰਦਰਭ ਦੇ ਨਾਲ ਸਕੈਨ ਕਰਨ ਬਾਰੇ ਹੈ।
ਨਤੀਜਾ? ਇਕਸਾਰ, ਅਸਲ-ਸਮੇਂ ਦੀ ਸੁਰੱਖਿਆ ਜੋ ਤੁਹਾਡੀ ਸੌਫਟਵੇਅਰ ਡਿਲੀਵਰੀ ਦੇ ਨਾਲ ਮਾਪਦੀ ਹੈ, ਪਾਲਣਾ ਦੀਆਂ ਜ਼ਰੂਰਤਾਂ ਦੇ ਨਾਲ ਇਕਸਾਰ ਹੁੰਦੀ ਹੈ, ਅਤੇ ਟੀਮਾਂ ਨੂੰ ਬਿਨਾਂ ਕਿਸੇ ਰੁਕਾਵਟ ਦੇ ਸੁਰੱਖਿਅਤ ਰਹਿਣ ਲਈ ਸ਼ਕਤੀ ਪ੍ਰਦਾਨ ਕਰਦੀ ਹੈ।
ਅੱਗੇ, ਅਸੀਂ ਦੇਖਾਂਗੇ ਕਿ ਕਿਵੇਂ ਇੱਕ DevSecOps ਪਲੇਟਫਾਰਮ—ਖਾਸ ਕਰਕੇ Xygeni—ਆਧੁਨਿਕ ਲਈ ਬਣਾਈਆਂ ਗਈਆਂ ਏਕੀਕ੍ਰਿਤ, ਡਿਵੈਲਪਰ-ਪਹਿਲਾਂ ਵਿਸ਼ੇਸ਼ਤਾਵਾਂ ਨਾਲ ਇਹਨਾਂ ਟੀਚਿਆਂ ਦਾ ਸਮਰਥਨ ਕਰਦਾ ਹੈ pipelines.
Xygeni ਸਕੇਲੇਬਲ, ਡਿਵੈਲਪਰ-ਅਨੁਕੂਲ DevSecOps ਨੂੰ ਕਿਵੇਂ ਸਮਰੱਥ ਬਣਾਉਂਦਾ ਹੈ
ਇੱਕ ਸਫਲ DevSecOps ਰਣਨੀਤੀ ਨਾ ਸਿਰਫ਼ ਮਾਨਸਿਕਤਾ ਅਤੇ ਪ੍ਰਕਿਰਿਆ 'ਤੇ ਨਿਰਭਰ ਕਰਦੀ ਹੈ, ਸਗੋਂ ਇਸ 'ਤੇ ਵੀ ਨਿਰਭਰ ਕਰਦੀ ਹੈ DevSecOps ਪਲੇਟਫਾਰਮ ਤੁਸੀਂ ਇਸਨੂੰ ਸੰਚਾਲਿਤ ਕਰਨਾ ਚੁਣਦੇ ਹੋ। ਸਹੀ ਪਲੇਟਫਾਰਮ ਸੁਰੱਖਿਆ ਅਤੇ ਵਿਕਾਸ ਟੀਮਾਂ ਵਿਚਕਾਰ ਪਾੜੇ ਨੂੰ ਪੂਰਾ ਕਰਦਾ ਹੈ—ਵਰਕਫਲੋ ਵਿੱਚ ਵਿਘਨ ਪਾਏ ਬਿਨਾਂ ਸਪੱਸ਼ਟਤਾ, ਆਟੋਮੇਸ਼ਨ ਅਤੇ ਗਤੀ ਪ੍ਰਦਾਨ ਕਰਦਾ ਹੈ।
Xygeni ਨੂੰ ਖਾਸ ਤੌਰ 'ਤੇ ਇਸ ਮਾਡਲ ਦਾ ਸਮਰਥਨ ਕਰਨ ਲਈ ਬਣਾਇਆ ਗਿਆ ਸੀ। ਇਹ ਹਰ ਪੜਾਅ ਵਿੱਚ ਸੁਰੱਖਿਆ ਨੂੰ ਸ਼ਾਮਲ ਕਰਦਾ ਹੈ SDLC— ਕੋਡ ਤੋਂ ਬਣਾਉਣ, ਤੈਨਾਤ ਕਰਨ ਅਤੇ ਚਲਾਉਣ ਤੱਕ — ਤਾਂ ਜੋ ਟੀਮਾਂ ਖਤਰਿਆਂ ਦਾ ਜਲਦੀ ਪਤਾ ਲਗਾ ਸਕਣ, ਸਮਝਦਾਰੀ ਨਾਲ ਤਰਜੀਹ ਦੇ ਸਕਣ, ਅਤੇ ਆਪਣੇ ਆਪ ਹੀ ਸੁਧਾਰ ਕਰ ਸਕਣ।
DevSecOps ਆਟੋਮੇਸ਼ਨ ਨੂੰ ਸ਼ਕਤੀ ਦੇਣ ਵਾਲੀਆਂ ਮੁੱਖ ਸਮਰੱਥਾਵਾਂ
DevSecOps ਸਿਧਾਂਤਾਂ ਨੂੰ ਅਮਲ ਵਿੱਚ ਲਿਆਉਣ ਲਈ, Xygeni ਸਾਫਟਵੇਅਰ ਸਪਲਾਈ ਚੇਨ ਵਿੱਚ ਡੂੰਘੀ ਕਵਰੇਜ ਪ੍ਰਦਾਨ ਕਰਦਾ ਹੈ। ਪਲੇਟਫਾਰਮ ਇਹ ਪੇਸ਼ਕਸ਼ ਕਰਦਾ ਹੈ:
CI/CD Pipeline ਏਕੀਕਰਣ
ਜ਼ਾਇਗੇਨੀ ਮੇਜਰ ਨਾਲ ਏਕੀਕ੍ਰਿਤ ਹੁੰਦਾ ਹੈ CI/CD ਸਿਸਟਮ ਜਿਸ ਵਿੱਚ GitHub Actions, GitLab CI, Bitbucket ਸ਼ਾਮਲ ਹਨ Pipelines, Jenkins, ਅਤੇ Azure DevOps। ਇਹ ਬਿਲਡ ਦੌਰਾਨ ਅਸਲ-ਸਮੇਂ ਦੀ ਸੁਰੱਖਿਆ ਜਾਂਚ ਕਰਦਾ ਹੈ ਅਤੇ pull requests, ਪਹਿਲੇ ਦਿਨ ਤੋਂ ਹੀ ਸ਼ਿਫਟ-ਖੱਬੇ ਸੁਰੱਖਿਆ ਨੂੰ ਸਮਰੱਥ ਬਣਾਉਣਾ।
Pull Request ਸਕੈਨਿੰਗ ਅਤੇ ਰਾਜ਼ ਖੋਜ
ਸਵੈਚਾਲਤ pull request ਸਕੈਨਿੰਗ ਕਮਜ਼ੋਰੀਆਂ, ਭੇਦ ਅਤੇ ਜੋਖਮ ਭਰੇ ਬਦਲਾਵਾਂ ਦਾ ਪਤਾ ਲਗਾਉਣ ਵਿੱਚ ਮਦਦ ਕਰਦੀ ਹੈ ਅੱਗੇ ਉਹਨਾਂ ਨੂੰ ਮਿਲਾ ਦਿੱਤਾ ਜਾਂਦਾ ਹੈ। Xygeni ਗੁਪਤ ਨੀਤੀਆਂ ਨੂੰ ਸਿੱਧੇ Git ਵਰਕਫਲੋ ਵਿੱਚ ਲਾਗੂ ਕਰਦਾ ਹੈ—ਟੋਕਨ ਲੀਕ ਨੂੰ ਜਲਦੀ ਰੋਕਣਾ।
ਇਹ ਸਿਧਾਂਤ ਦੇ ਨਾਲ ਮੇਲ ਖਾਂਦਾ ਹੈ "ਸੁਰੱਖਿਆ ਇੱਕ ਕੋਡ ਦੇ ਰੂਪ ਵਿੱਚ", ਇਹ ਯਕੀਨੀ ਬਣਾਉਣਾ ਕਿ ਸੁਰੱਖਿਆ ਨਿਯਮ ਆਪਣੇ ਆਪ ਅਤੇ ਇਕਸਾਰਤਾ ਨਾਲ ਲਾਗੂ ਕੀਤੇ ਜਾਣ।
ਪਹੁੰਚਯੋਗਤਾ ਅਤੇ ਸ਼ੋਸ਼ਣਯੋਗਤਾ ਸੰਦਰਭ
ਰਵਾਇਤੀ ਸਕੈਨਰ ਹਰ ਚੀਜ਼ ਬਾਰੇ ਸੁਚੇਤ ਕਰਦੇ ਹਨ। Xygeni ਅਸਲ ਜੋਖਮ ਦੇ ਆਧਾਰ 'ਤੇ ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਫਿਲਟਰ ਕਰਦਾ ਹੈ:
- EPSS ਸਕੋਰ ਕਮਜ਼ੋਰੀ ਪ੍ਰਬੰਧਨ ਸੰਭਾਵਨਾ ਦਾ ਫਾਇਦਾ ਉਠਾਉਣ ਦੀ ਭਵਿੱਖਬਾਣੀ ਕਰਨਾ
- ਪਹੁੰਚਯੋਗਤਾ ਵਿਸ਼ਲੇਸ਼ਣ ਇਹ ਨਿਰਧਾਰਤ ਕਰਨ ਲਈ ਕਿ ਕੀ ਕਮਜ਼ੋਰ ਕੋਡ ਮਾਰਗ ਸੱਚਮੁੱਚ ਵਰਤੇ ਗਏ ਹਨ
ਇਹ ਡਿਵੈਲਪਰਾਂ ਨੂੰ ਸਿਰਫ਼ ਸੰਬੰਧਿਤ ਮੁੱਦਿਆਂ 'ਤੇ ਧਿਆਨ ਕੇਂਦਰਿਤ ਕਰਨ ਦੇ ਯੋਗ ਬਣਾਉਂਦਾ ਹੈ - ਡਿਲੀਵਰੀ ਦੀ ਗਤੀ ਨੂੰ ਬਣਾਈ ਰੱਖਦੇ ਹੋਏ ਸੁਰੱਖਿਆ ਨਤੀਜਿਆਂ ਨੂੰ ਬਿਹਤਰ ਬਣਾਉਣਾ।
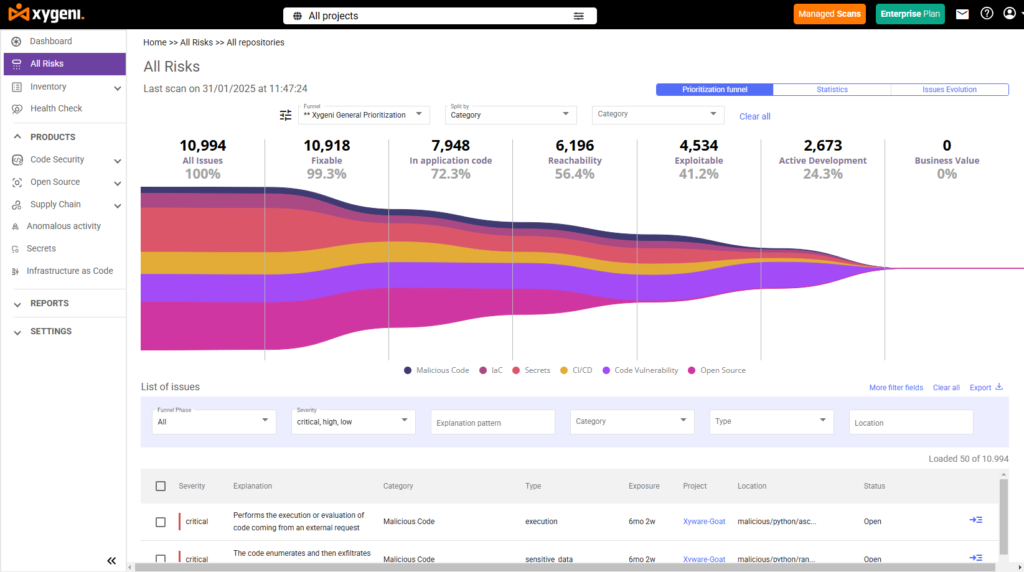
ਤਰਜੀਹੀਕਰਣ ਫਨਲ ਅਤੇ ਆਟੋ-ਰੀਮੀਡੀਏਸ਼ਨ
ਸੁਰੱਖਿਆ ਟੀਮਾਂ ਗਤੀਸ਼ੀਲ ਤਰਜੀਹੀਕਰਨ ਫਨਲ ਬਣਾ ਸਕਦੀਆਂ ਹਨ ਜੋ ਗੰਭੀਰਤਾ, ਸ਼ੋਸ਼ਣਯੋਗਤਾ ਅਤੇ ਵਪਾਰਕ ਪ੍ਰਭਾਵ ਨੂੰ ਜੋੜਦੀਆਂ ਹਨ। ਫਿਰ Xygeni ਆਪਣੇ ਆਪ ਤਿਆਰ ਕਰਦਾ ਹੈ pull requests ਜਾਣੇ-ਪਛਾਣੇ ਮੁੱਦਿਆਂ ਨੂੰ ਠੀਕ ਕਰਨ, ਸੁਧਾਰ ਨੂੰ ਤੇਜ਼ ਕਰਨ ਅਤੇ ਬੈਕਲਾਗ ਨੂੰ ਘਟਾਉਣ ਲਈ।
ਕੋਡ ਦੇ ਤੌਰ 'ਤੇ ਬੁਨਿਆਦੀ ਢਾਂਚਾ ਅਤੇ Build Security
ਜ਼ਾਇਜੇਨੀ ਸਕੈਨ IaC ਖਾਕੇ ਗਲਤ ਸੰਰਚਨਾਵਾਂ ਲਈ, ਬਿਲਡ ਉਤਪਤੀ ਦੀ ਪੁਸ਼ਟੀ ਕਰਦਾ ਹੈ, ਅਤੇ ਨੀਤੀ-ਐਜ਼-ਕੋਡ ਨੂੰ ਲਾਗੂ ਕਰਦਾ ਹੈ SDLC. ਇਹ ਯਕੀਨੀ ਬਣਾਉਂਦਾ ਹੈ ਕਿ ਬੁਨਿਆਦੀ ਢਾਂਚਾ ਆਡਿਟਯੋਗ ਅਤੇ ਅਨੁਕੂਲ ਦੋਵੇਂ ਹੈ।
ਏਕੀਕਰਣ ਦੁਆਰਾ ਬਿਲਡ ਪ੍ਰਮਾਣੀਕਰਨ, SBOM ਪੀੜ੍ਹੀਹੈ, ਅਤੇ ਸਪਲਾਈ ਚੇਨ ਖ਼ਤਰੇ ਦਾ ਪਤਾ ਲਗਾਉਣਾ, Xygeni ਐਪਲੀਕੇਸ਼ਨ ਲੇਅਰ ਤੋਂ ਪਰੇ DevSecOps ਕਵਰੇਜ ਨੂੰ ਵੀ ਵਧਾਉਂਦਾ ਹੈ।
Application Security Posture Management (ASPM): DevSecOps ਕੰਟਰੋਲ ਸੈਂਟਰ
ਜਿਵੇਂ-ਜਿਵੇਂ ਟੀਮਾਂ ਵਧੇਰੇ ਸੁਰੱਖਿਆ ਸਾਧਨਾਂ ਅਤੇ ਵਰਕਫਲੋ ਨੂੰ ਅਪਣਾਉਂਦੀਆਂ ਹਨ, ਚੁਣੌਤੀ ਦ੍ਰਿਸ਼ਟੀ ਅਤੇ ਤਾਲਮੇਲ ਬਣ ਜਾਂਦੀ ਹੈ। ਇਹੀ ਉਹ ਥਾਂ ਹੈ ਜਿੱਥੇ ਜ਼ਾਇਗੇਨੀ ਦਾ ASPM ਸਮਰੱਥਾਵਾਂ ਆਉਂਦੀਆਂ ਹਨ।
ASPM ਇੱਕ ਏਕੀਕ੍ਰਿਤ ਸੁਰੱਖਿਆ ਪਰਤ ਵਜੋਂ ਕੰਮ ਕਰਦਾ ਹੈ ਜੋ ਕਿ ਸਾਰੇ ਪਾਸਿਓਂ ਲੱਭਤਾਂ ਨੂੰ ਇਕਜੁੱਟ ਕਰਦਾ ਹੈ SDLC-ਸਮੇਤ SCA, ਭੇਦ, IaC, CI/CD ਸੁਰੱਖਿਆ, ਅਤੇ ਅਸੰਗਤੀ ਖੋਜ। ਇਹ ਇਸ ਡੇਟਾ ਨੂੰ ਇੱਕ ਸਿੰਗਲ ਪੋਸਚਰ ਵਿਊ ਵਿੱਚ ਸਧਾਰਣ ਕਰਦਾ ਹੈ ਤਾਂ ਜੋ ਟੀਮਾਂ ਇਹ ਕਰ ਸਕਣ:
- ਸੰਦਰਭ ਦੇ ਅਨੁਸਾਰ ਜੋਖਮਾਂ ਦਾ ਪਤਾ ਲਗਾਓ ਅਤੇ ਤਰਜੀਹ ਦਿਓ
- ਸਰੋਤ ਦੁਆਰਾ ਅਣਸੁਲਝੇ ਮੁੱਦਿਆਂ ਨੂੰ ਟਰੈਕ ਕਰੋ, pipeline, ਜਾਂ ਕਾਰੋਬਾਰੀ ਇਕਾਈ
- ਗਤੀਸ਼ੀਲ ਬਣਾਓ dashboardਪਾਲਣਾ ਅਤੇ ਰਿਪੋਰਟਿੰਗ ਲਈ
- ਟਿਕਟਿੰਗ ਟੂਲਸ (ਜਿਵੇਂ ਕਿ ਜੀਰਾ) ਵਿੱਚ ਜੋਖਮ ਸੂਝਾਂ ਨੂੰ ਏਕੀਕ੍ਰਿਤ ਕਰੋ।
ਜ਼ਾਇਗੇਨੀ ਦਾ ASPM ਟੀਮਾਂ ਦੀ ਮਦਦ ਕਰਦਾ ਹੈ ਡਿਸਕਨੈਕਟ ਕੀਤੇ ਅਲਰਟ ਦਾ ਪਿੱਛਾ ਕਰਨਾ ਬੰਦ ਕਰੋ ਅਤੇ ਇੱਕ ਕੇਂਦਰੀ, ਬੁੱਧੀਮਾਨ ਪਲੇਟਫਾਰਮ ਤੋਂ ਸੁਰੱਖਿਆ ਸਥਿਤੀ ਦਾ ਪ੍ਰਬੰਧਨ ਕਰਨਾ ਸ਼ੁਰੂ ਕਰੋ।
ਇਹ ਸਿੱਧੇ ਤੌਰ 'ਤੇ ਇਸ ਨਾਲ ਮੇਲ ਖਾਂਦਾ ਹੈ DevSecOps ਸਿਧਾਂਤ ਆਟੋਮੇਸ਼ਨ, ਸਹਿਯੋਗ, ਅਤੇ ਜੋਖਮ-ਅਧਾਰਤ ਫੋਕਸ - ਪ੍ਰਤੀਕਿਰਿਆਸ਼ੀਲ ਸਮੀਖਿਆਵਾਂ ਤੋਂ ਸੁਰੱਖਿਆ ਨੂੰ ਇੱਕ ਨਿਰੰਤਰ, ਦ੍ਰਿਸ਼ਮਾਨ, ਅਤੇ ਮਾਪਣਯੋਗ ਅਨੁਸ਼ਾਸਨ ਵਿੱਚ ਬਦਲਣਾ।
ਡਿਵੈਲਪਰ ਅਤੇ ਸੁਰੱਖਿਆ ਟੀਮਾਂ ਦੋਵੇਂ ਕਿਉਂ ਜਿੱਤਦੀਆਂ ਹਨ
ਇੱਕ ਪਰਿਪੱਕ DevSecOps ਪਲੇਟਫਾਰਮ ਸਿਰਫ਼ ਸੁਰੱਖਿਆ ਹੀ ਨਹੀਂ ਕਰਦਾ - ਇਹ ਸਮਰੱਥ ਵੀ ਬਣਾਉਂਦਾ ਹੈ।
- ਡਿਵੈਲਪਰਾਂ ਨੂੰ ਇਨਲਾਈਨ ਫੀਡਬੈਕ ਅਤੇ ਪੀਆਰ ਟਿੱਪਣੀਆਂ ਮਿਲਦੀਆਂ ਹਨ ਜਿਨ੍ਹਾਂ 'ਤੇ ਉਹ ਕਾਰਵਾਈ ਕਰ ਸਕਦੇ ਹਨ।
- ਸੁਰੱਖਿਆ ਟੀਮਾਂ ਅਸਲ ਜੋਖਮ ਅਤੇ ਪਾਲਣਾ ਸਥਿਤੀ ਵਿੱਚ ਦ੍ਰਿਸ਼ਟੀਕੋਣ ਪ੍ਰਾਪਤ ਕਰਦੀਆਂ ਹਨ।
- ਇੰਜੀਨੀਅਰਿੰਗ ਲੀਡਰਾਂ ਨੂੰ ਘੱਟ ਰਗੜ, ਘੱਟ ਜੋਖਮ, ਅਤੇ ਮਾਪਣਯੋਗ KPIs ਮਿਲਦੇ ਹਨ।
ਸੰਖੇਪ ਵਿੱਚ, Xygeni ਟੀਮਾਂ ਨੂੰ ਅਪਣਾਉਣ ਦੀ ਆਗਿਆ ਦਿੰਦਾ ਹੈ DevSecOps ਆਟੋਮੇਸ਼ਨ ਚੁਸਤੀ ਨਾਲ ਸਮਝੌਤਾ ਕੀਤੇ ਬਿਨਾਂ, ਪਹਿਲਾਂcisਆਇਨ, ਜਾਂ ਸਹਿਯੋਗ।
DevSecOps: ਨਾਇਸ-ਟੂ-ਹੈਵ ਤੋਂ ਗੈਰ-ਗੱਲਬਾਤਯੋਗ ਤੱਕ
DevOps ਤੋਂ DevSecOps ਵਿੱਚ ਤਬਦੀਲੀ ਇੱਕ ਸੱਭਿਆਚਾਰਕ ਵਿਕਾਸ ਤੋਂ ਵੱਧ ਹੈ; ਇਹ ਇੱਕ ਵਿਹਾਰਕ ਜ਼ਰੂਰਤ ਹੈ। ਜਿਵੇਂ ਕਿ ਸਾਫਟਵੇਅਰ ਸਪਲਾਈ ਚੇਨ ਵਧਦੇ ਹੋਏ ਗੁੰਝਲਦਾਰ ਹਮਲਿਆਂ ਦਾ ਸਾਹਮਣਾ ਕਰ ਰਹੀ ਹੈ, ਅਤੇ ਰੈਗੂਲੇਟਰੀ ਦਬਾਅ ਵਧਦਾ ਜਾ ਰਿਹਾ ਹੈ, ਸੁਰੱਖਿਆ ਨੂੰ ਹਰ ਪੜਾਅ ਵਿੱਚ ਜੋੜ ਰਿਹਾ ਹੈ। SDLC ਹੁਣ ਵਿਕਲਪਿਕ ਨਹੀਂ ਹੈ। ਇਹ ਬੁਨਿਆਦੀ ਹੈ।
DevSecOps ਆਟੋਮੇਸ਼ਨ ਸੰਗਠਨਾਂ ਨੂੰ ਇਹਨਾਂ ਚੁਣੌਤੀਆਂ ਦਾ ਸਾਹਮਣਾ ਕਰਨ ਦਾ ਇੱਕ ਤਰੀਕਾ ਦਿੰਦਾ ਹੈ: ਡਿਵੈਲਪਰ ਵਰਕਫਲੋ ਵਿੱਚ ਸੁਰੱਖਿਆ ਨੂੰ ਸ਼ਾਮਲ ਕਰਨਾ, ਅਸਲ ਜੋਖਮਾਂ ਨੂੰ ਤਰਜੀਹ ਦੇਣਾ, ਅਤੇ ਦੁਹਰਾਉਣ ਵਾਲੇ ਕੰਮਾਂ ਨੂੰ ਸਵੈਚਾਲਿਤ ਕਰਨਾ, ਤਾਂ ਜੋ ਟੀਮਾਂ ਚੱਕਰ ਦੇ ਅੰਤ ਵਿੱਚ ਘੱਟ ਹੈਰਾਨੀਆਂ ਦੇ ਨਾਲ, ਤੇਜ਼ ਅਤੇ ਸੁਰੱਖਿਅਤ ਢੰਗ ਨਾਲ ਪ੍ਰਦਾਨ ਕਰ ਸਕਣ।
ਇੱਥੇ ਮੁੱਖ ਗੱਲ ਇਹ ਹੈ: DevSecOps ਸਿਰਫ਼ ਇੱਕ ਸੁਰੱਖਿਆ ਪਹਿਲਕਦਮੀ ਨਹੀਂ ਹੈ, ਇਹ ਇੱਕ ਉਤਪਾਦ ਗੁਣਵੱਤਾ, ਵੇਗ, ਅਤੇ ਲਚਕੀਲਾਪਣ ਗੁਣਕ ਹੈ।
ਉਹ ਟੀਮਾਂ ਜੋ DevSecOps ਨੂੰ ਜਲਦੀ ਅਪਣਾਉਂਦੀਆਂ ਹਨ:
- ਘੱਟ ਮਹੱਤਵਪੂਰਨ ਬੱਗਾਂ ਅਤੇ ਕਮਜ਼ੋਰੀਆਂ ਵਾਲਾ ਸ਼ਿਪ ਕੋਡ
- ਧਮਕੀਆਂ ਦਾ ਤੇਜ਼ੀ ਨਾਲ ਜਵਾਬ ਦਿਓ, ਇਸ ਤੋਂ ਪਹਿਲਾਂ ਕਿ ਉਹ ਵਧ ਜਾਣ।
- ਟੀਮ-ਵਿਚ ਸਹਿਯੋਗ ਅਤੇ ਜਵਾਬਦੇਹੀ ਵਿੱਚ ਸੁਧਾਰ ਕਰੋ
- ਹੱਥੀਂ ਮਿਹਨਤ ਵਿੱਚ ਡੁੱਬੇ ਬਿਨਾਂ ਪਾਲਣਾ ਪ੍ਰਾਪਤ ਕਰੋ
ਸੁਰੱਖਿਆ ਹੁਣ ਹਰ ਕਿਸੇ ਦਾ ਕੰਮ ਹੈ, ਪਰ ਪਲੇਟਫਾਰਮਾਂ ਦੇ ਨਾਲ ਜਿਵੇਂ ਕਿ ਜ਼ਾਇਗੇਨੀ, ਇਸਨੂੰ ਵਾਧੂ ਕੰਮ ਵਾਂਗ ਮਹਿਸੂਸ ਕਰਨ ਦੀ ਲੋੜ ਨਹੀਂ ਹੈ। ਇਸ ਦੀ ਬਜਾਏ, ਇਹ ਤੁਹਾਡੀ ਡਿਲੀਵਰੀ ਪ੍ਰਕਿਰਿਆ ਦੀ ਇੱਕ ਸਹਿਜ, ਸਵੈਚਾਲਿਤ ਪਰਤ ਬਣ ਜਾਂਦੀ ਹੈ, ਜੋ ਤੁਹਾਡੇ ਸੌਫਟਵੇਅਰ, ਤੁਹਾਡੇ ਉਪਭੋਗਤਾਵਾਂ ਅਤੇ ਤੁਹਾਡੇ ਕਾਰੋਬਾਰ ਦੀ ਰੱਖਿਆ ਕਰਦੀ ਹੈ।
ਦੇਖੋ ਕਿ ਇਹ ਤੁਹਾਡੇ ਆਪਣੇ ਵਿੱਚ ਕਿਹੋ ਜਿਹਾ ਲੱਗਦਾ ਹੈ। pipeline.

DevSecOps ਬਾਰੇ ਅਕਸਰ ਪੁੱਛੇ ਜਾਣ ਵਾਲੇ ਸਵਾਲ: ਮੁੱਢਲੀਆਂ ਗੱਲਾਂ ਸਿੱਖੋ, ਹੋਰ ਡੂੰਘਾਈ ਨਾਲ ਜਾਣੋ
DevSecOps ਦਾ ਕੀ ਅਰਥ ਹੈ?
DevSecOps ਦਾ ਅਰਥ ਹੈ ਵਿਕਾਸ, ਸੁਰੱਖਿਆ, ਅਤੇ ਸੰਚਾਲਨ. ਇਹ ਇੱਕ ਆਧੁਨਿਕ ਪਹੁੰਚ ਹੈ ਜੋ ਡਿਲੀਵਰੀ ਨੂੰ ਹੌਲੀ ਕੀਤੇ ਬਿਨਾਂ ਸਾਫਟਵੇਅਰ ਵਿਕਾਸ ਜੀਵਨ ਚੱਕਰ (ਯੋਜਨਾਬੰਦੀ ਤੋਂ ਲੈ ਕੇ ਕੋਡਿੰਗ, ਟੈਸਟਿੰਗ ਅਤੇ ਤੈਨਾਤੀ ਤੱਕ) ਦੇ ਹਰ ਪੜਾਅ ਵਿੱਚ ਸੁਰੱਖਿਆ ਨੂੰ ਏਕੀਕ੍ਰਿਤ ਕਰਦੀ ਹੈ।
DevSecOps ਦੇ ਸਿਧਾਂਤ ਕੀ ਹਨ?
DevSecOps ਸਿਧਾਂਤ ਉਹ ਅਭਿਆਸ ਹਨ ਜੋ ਸੁਰੱਖਿਆ ਨੂੰ ਅੰਤਿਮ ਗੇਟ ਦੀ ਬਜਾਏ ਰੋਜ਼ਾਨਾ ਵਿਕਾਸ ਦਾ ਹਿੱਸਾ ਬਣਾਉਂਦੇ ਹਨ: ਸੁਰੱਖਿਆ ਨੂੰ ਖੱਬੇ ਪਾਸੇ ਤਬਦੀਲ ਕਰਨਾ ਤਾਂ ਜੋ ਕੋਡ ਲਿਖੇ ਜਾਣ ਦੌਰਾਨ ਸਮੱਸਿਆਵਾਂ ਫੜੀਆਂ ਜਾਣ, ਲਗਾਤਾਰ ਸੁਰੱਖਿਆ ਜਾਂਚ ਚਲਾਉਣਾ CI/CD, ਨੀਤੀ ਨੂੰ ਕੋਡ ਦੇ ਤੌਰ 'ਤੇ ਲਿਖਣਾ ਤਾਂ ਜੋ ਨਿਯਮ ਆਪਣੇ ਆਪ ਅਤੇ ਇਕਸਾਰਤਾ ਨਾਲ ਲਾਗੂ ਹੋਣ, ਹਰ ਮੁੱਦੇ ਨੂੰ ਬਰਾਬਰ ਜ਼ਰੂਰੀ ਮੰਨਣ ਦੀ ਬਜਾਏ ਅਸਲ ਸ਼ੋਸ਼ਣਯੋਗਤਾ ਦੁਆਰਾ ਖੋਜਾਂ ਨੂੰ ਤਰਜੀਹ ਦੇਣਾ, ਅਤੇ ਹੈਂਡਆਫ-ਐਂਡ-ਬਲੈਮ ਮਾਡਲ ਦੀ ਬਜਾਏ ਡਿਵੈਲਪਰਾਂ, ਸੁਰੱਖਿਆ ਅਤੇ ਕਾਰਜਾਂ ਵਿਚਕਾਰ ਸਾਂਝੀ ਜ਼ਿੰਮੇਵਾਰੀ ਨੂੰ ਉਤਸ਼ਾਹਿਤ ਕਰਨਾ।
DevSecOps ਪਲੇਟਫਾਰਮ ਕੀ ਹੈ?
ਇੱਕ DevSecOps ਪਲੇਟਫਾਰਮ ਇੱਕ ਟੂਲਿੰਗ ਪਰਤ ਹੈ ਜੋ DevSecOps ਸਿਧਾਂਤਾਂ ਨੂੰ ਪੈਮਾਨੇ 'ਤੇ ਸੰਚਾਲਿਤ ਕਰਦੀ ਹੈ, ਸੁਰੱਖਿਆ ਜਾਂਚਾਂ ਨੂੰ ਏਮਬੈਡ ਕਰਦੀ ਹੈ ਜਿਵੇਂ ਕਿ SCA, ਭੇਤ ਖੋਜ, IaC ਸਕੈਨਿੰਗ, ਅਤੇ ਕਮਜ਼ੋਰੀ ਨੂੰ ਤਰਜੀਹ ਦੇਣਾ ਸਿੱਧੇ ਤੌਰ 'ਤੇ CI/CD pipelines ਅਤੇ pull requests, ਤਾਂ ਜੋ ਟੀਮਾਂ ਡਿਲੀਵਰੀ ਨੂੰ ਹੌਲੀ ਕੀਤੇ ਬਿਨਾਂ ਸਵੈਚਾਲਿਤ, ਇਕਸਾਰ ਸੁਰੱਖਿਆ ਫੀਡਬੈਕ ਪ੍ਰਾਪਤ ਕਰ ਸਕਣ। DevSecOps ਆਪਣੇ ਆਪ ਵਿੱਚ ਇੱਕ ਮਾਨਸਿਕਤਾ ਹੈ; ਇੱਕ ਪਲੇਟਫਾਰਮ ਉਹ ਹੈ ਜੋ ਉਸ ਮਾਨਸਿਕਤਾ ਨੂੰ ਦਰਜਨਾਂ ਜਾਂ ਸੈਂਕੜੇ ਰੋਜ਼ਾਨਾ ਕੋਡ ਬਦਲਾਵਾਂ ਵਿੱਚ ਵਿਹਾਰਕ ਬਣਾਉਂਦਾ ਹੈ।
DevSecOps ਵਿਧੀ ਕੀ ਹੈ?
DevSecOps ਵਿਧੀ ਸੁਰੱਖਿਆ ਨੂੰ ਸਵੈਚਾਲਿਤ ਕਰਨ, ਇਸਨੂੰ ਖੱਬੇ ਪਾਸੇ ਤਬਦੀਲ ਕਰਨ, ਅਤੇ ਇਸਨੂੰ ਟੀਮਾਂ ਵਿੱਚ ਇੱਕ ਸਾਂਝੀ ਜ਼ਿੰਮੇਵਾਰੀ ਬਣਾਉਣ 'ਤੇ ਕੇਂਦ੍ਰਤ ਕਰਦੀ ਹੈ। ਇਹ ਨਿਰੰਤਰ ਟੈਸਟਿੰਗ, ਨੀਤੀ-ਐਜ਼-ਕੋਡ, ਕਮਜ਼ੋਰੀ ਤਰਜੀਹ, ਅਤੇ ਅਸਲ-ਸਮੇਂ ਦੇ ਫੀਡਬੈਕ ਨੂੰ ਉਤਸ਼ਾਹਿਤ ਕਰਦੀ ਹੈ, ਇਸ ਲਈ ਸੁਰੱਖਿਆ ਤੁਹਾਡੇ ਵਰਕਫਲੋ ਦਾ ਹਿੱਸਾ ਬਣ ਜਾਂਦੀ ਹੈ, ਨਾ ਕਿ ਇੱਕ ਬਲਾਕਰ।
ਮੈਂ DevSecOps ਕਿਵੇਂ ਸਿੱਖ ਸਕਦਾ ਹਾਂ?
ਬਹੁਤ ਵਧੀਆ ਸਵਾਲ! ਜੇਕਰ ਤੁਸੀਂ ਹੁਣੇ ਸ਼ੁਰੂਆਤ ਕਰ ਰਹੇ ਹੋ ਜਾਂ ਆਪਣੇ ਹੁਨਰਾਂ ਨੂੰ ਨਿਖਾਰਨਾ ਚਾਹੁੰਦੇ ਹੋ:
- ਸਾਡੇ ਐਕਸਪਲੋਰ ਬਲੌਗ ਸੂਝ-ਬੂਝ ਅਤੇ ਵਧੀਆ ਅਭਿਆਸਾਂ ਲਈ
- ਸਾਡੇ ਵਿੱਚ ਗੋਤਾਖੋਰੀ ਦਸਤਾਵੇਜ਼ ਵਿਹਾਰਕ ਮਾਰਗਦਰਸ਼ਨ ਲਈ
- ਸਾਡੇ ਸਾਰੇ ਵੇਖੋ ਸਿੱਖਣ ਦੇ ਸਰੋਤ ਟੀo ਸੁਰੱਖਿਅਤ ਸਾਫਟਵੇਅਰ ਡਿਲੀਵਰੀ ਵਿੱਚ ਨਵੀਨਤਮ ਜਾਣਕਾਰੀ ਨਾਲ ਜਾਣੂ ਰਹੋ
DevSecOps ਦੇ ਮੁੱਖ ਹਿੱਸੇ ਕੀ ਹਨ?
ਇਸਦੇ ਮੂਲ ਰੂਪ ਵਿੱਚ, DevSecOps ਵਿੱਚ ਸ਼ਾਮਲ ਹਨ:
- ਸੁਰੱਖਿਆ ਆਟੋਮੇਸ਼ਨ (ਉਦਾਹਰਨ ਲਈ, ਸਕੈਨ, ਟੈਸਟ, ਨੀਤੀਆਂ)
- CI/CD ਏਕੀਕਰਨ ਕੰਟਰੋਲਾਂ ਨੂੰ ਇਸ ਵਿੱਚ ਸ਼ਾਮਲ ਕਰਨ ਲਈ pipelines
- ਸੰਦਰਭ ਦੇ ਨਾਲ ਤਰਜੀਹ (EPSS ਸਕੋਰ, ਪਹੁੰਚਯੋਗਤਾ, ਕਾਰੋਬਾਰੀ ਪ੍ਰਭਾਵ)
- ਸਹਿਯੋਗ-ਪਹਿਲਾਂ ਸੱਭਿਆਚਾਰ Dev, Sec, ਅਤੇ Ops ਵਿਚਕਾਰ
- ਆਸਣ ਦ੍ਰਿਸ਼ਟੀ ਜੋਖਮ ਨੂੰ ਟਰੈਕ ਕਰਨ ਅਤੇ ਤੇਜ਼ੀ ਨਾਲ ਜਵਾਬ ਦੇਣ ਲਈ
ਇਕੱਠੇ ਮਿਲ ਕੇ, ਇਹ ਹਿੱਸੇ ਸੁਰੱਖਿਆ ਨੂੰ ਸਕੇਲੇਬਲ, ਇਕਸਾਰ ਅਤੇ ਡਿਵੈਲਪਰ-ਅਨੁਕੂਲ ਬਣਾਉਂਦੇ ਹਨ।
