






ਇਹ ਇਸ ਲੜੀ ਦਾ ਚੌਥਾ ਐਪੀਸੋਡ ਹੈ ਪੋਸਟਾਂ ਦੀ ਲੜੀ ਖਤਰਨਾਕ ਹਿੱਸਿਆਂ ਬਾਰੇ, ਜਿੱਥੇ ਅਸੀਂ ਪੇਸ਼ ਕਰਦੇ ਹਾਂ ਜ਼ਾਇਗੇਨੀ ਇਸ ਖ਼ਤਰੇ ਨਾਲ ਨਜਿੱਠਣ ਲਈ ਪਹੁੰਚ, ਸਾਡੀ ਕਵਰੇਜ ਦੇ ਹਿੱਸੇ ਵਜੋਂ Open Source Security.
ਅਸੀਂ ਦੇਖਿਆ ਹੈ ਕਿ ਅਨਿਸ਼ਚਿਤ ਸਰੋਤ ਦੇ ਓਪਨ ਸੋਰਸ ਹਿੱਸਿਆਂ ਵਿੱਚ ਵਿਸ਼ਵਾਸ ਦੀ ਜ਼ਿਆਦਾ ਵਰਤੋਂ ਹਰ ਕਿਸਮ ਦੇ ਗਲਤ ਲੋਕਾਂ ਦੁਆਰਾ ਡਿਵੈਲਪਰ ਮਸ਼ੀਨਾਂ ਵਿੱਚ ਚਲਾਉਣ ਲਈ ਅਣਕਿਆਸੇ ਵਿਵਹਾਰ ਨੂੰ ਪ੍ਰਦਾਨ ਕਰਨ ਲਈ ਕੀਤੀ ਜਾਂਦੀ ਹੈ, CI/CD ਸਿਸਟਮ, ਜਾਂ ਪੀੜਤ ਸੰਗਠਨ ਦੇ ਸੌਫਟਵੇਅਰ ਵਿੱਚ ਏਮਬੇਡ ਕੀਤੇ ਜਾਂਦੇ ਹਨ, ਤਾਂ ਜੋ ਇਹ ਸੰਗਠਨ ਦੇ ਗਾਹਕਾਂ ਨੂੰ ਦਿੱਤਾ ਜਾ ਸਕੇ। ਅਸੀਂ ਵਿੱਚ ਵੰਡਿਆ ਐਪੀਸੋਡ #2 ਮਾਲਵੇਅਰ ਪ੍ਰਦਾਨ ਕਰਨ ਲਈ ਜਨਤਕ ਰਜਿਸਟਰੀਆਂ ਦੀ ਵਰਤੋਂ ਕਰਦੇ ਹੋਏ ਹਮਲੇ ਅਤੇ ਮਾੜੇ ਅਦਾਕਾਰਾਂ ਦੇ ਕੰਮ ਕਰਨ ਦੇ ਤਰੀਕੇ ਨੂੰ ਦੇਖਣ ਤੋਂ ਬਾਅਦ ਅਸੀਂ ਕੀ ਸਿੱਖਿਆ ਹੈ, ਅਤੇ ਪਿਛਲੇ ਸਮੇਂ ਵਿੱਚ ਐਪੀਸੋਡ #3 ਇਸ ਖ਼ਤਰੇ ਦੇ ਵਿਰੁੱਧ ਕੰਮ ਕਰਨ ਵਾਲੇ (ਅਤੇ ਅਸਫਲ ਰਹਿਣ ਵਾਲੇ) ਨਿਯੰਤਰਣਾਂ ਦੀ ਜਾਂਚ ਕੀਤੀ ਗਈ।
ਹੁਣ ਸਮਾਂ ਆ ਗਿਆ ਹੈ ਕਿ ਅਸੀਂ ਸਮੱਸਿਆ ਪ੍ਰਤੀ ਆਪਣੇ ਦ੍ਰਿਸ਼ਟੀਕੋਣ 'ਤੇ ਨਜ਼ਰ ਮਾਰੀਏ। ਇਸ ਐਪੀਸੋਡ ਵਿੱਚ, ਅਸੀਂ ਪੇਸ਼ ਕਰਦੇ ਹਾਂ ਕਿ Xygeni 'ਤੇ ਅਸੀਂ ਆਪਣੇ ਲਈ ਕਿਹੜੀ ਰਣਨੀਤੀ ਅਪਣਾਉਂਦੇ ਹਾਂ ਮਾਲਵੇਅਰ ਸੰਬੰਧੀ ਜਲਦੀ ਚੇਤਾਵਨੀ (MEW) ਸਿਸਟਮ। ਇਹ ਮਲਟੀ-ਸਟੇਜ ਸਿਸਟਮ ਅਸਲ ਸਮੇਂ ਵਿੱਚ ਕਿਵੇਂ ਕੰਮ ਕਰਦਾ ਹੈ ਜਦੋਂ ਇੱਕ ਨਵਾਂ ਪੈਕੇਜ ਸੰਸਕਰਣ ਜਾਰੀ ਕੀਤਾ ਜਾਂਦਾ ਹੈ, ਵੱਖ-ਵੱਖ ਸਰੋਤਾਂ ਤੋਂ ਸਬੂਤ ਕਿਵੇਂ ਹਾਸਲ ਕੀਤੇ ਜਾਂਦੇ ਹਨ, ਟ੍ਰਾਈਏਜ ਕਿਵੇਂ ਕੀਤਾ ਜਾਂਦਾ ਹੈ, ਅਸੀਂ ਕਿਹੜੇ ਵਰਗੀਕਰਨ ਮਾਪਦੰਡਾਂ ਦੀ ਪਾਲਣਾ ਕਰ ਰਹੇ ਹਾਂ, ਅਤੇ ਇੱਕ ਖਤਰਨਾਕ ਪੈਕੇਜ ਉਮੀਦਵਾਰ ਦੀ ਪ੍ਰਕਿਰਤੀ ਦੀ ਪੁਸ਼ਟੀ ਕਰਨ ਲਈ ਅਜੇ ਕੁਝ ਦਸਤੀ ਵਿਸ਼ਲੇਸ਼ਣ ਦੀ ਲੋੜ ਕਿਉਂ ਹੈ। ਅਸੀਂ ਇਹ ਵੀ ਦੱਸਾਂਗੇ ਕਿ ਅਸੀਂ ਮਾਲਵੇਅਰ ਲਈ ਰਹਿਣ ਦੇ ਸਮੇਂ ਨੂੰ ਘਟਾਉਣ ਲਈ ਓਪਨ-ਸੋਰਸ ਈਕੋਸਿਸਟਮ ਵਿੱਚ NPM, GitHub, PyPI, ਅਤੇ ਹੋਰ ਮੁੱਖ ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਦੀ ਕਿਵੇਂ ਮਦਦ ਕਰ ਰਹੇ ਹਾਂ।
The pipeline
Xygeni Malware Early Warning (MEW) ਲਗਾਤਾਰ ਕੰਪੋਨੈਂਟ ਦੀ ਪ੍ਰਕਿਰਿਆ ਕਰ ਰਿਹਾ ਹੈ, ਜਾਂ ਤਾਂ ਲਾਇਬ੍ਰੇਰੀਆਂ ਲਈ ਪੈਕੇਜ ਟਾਰਬਾਲ ਅਤੇ JavaScript/Node ਜਾਂ Python ਵਰਗੇ ਸਮਰਥਿਤ ਪ੍ਰੋਗਰਾਮਿੰਗ ਈਕੋਸਿਸਟਮ ਲਈ ਫਰੇਮਵਰਕ, ਡੌਕਰ/OCI ਕੰਟੇਨਰ ਚਿੱਤਰ, ਜਾਂ IDE ਵਰਗੇ ਟੂਲਸ ਲਈ ਐਕਸਟੈਂਸ਼ਨ ਅਤੇ ਪਲੱਗਇਨ ਜਾਂ CI/CD ਸਿਸਟਮ। ਅਜਿਹੇ ਹਿੱਸੇ ਜਨਤਕ ਰਜਿਸਟਰੀਆਂ ਵਿੱਚ ਵੱਖ-ਵੱਖ ਪੱਧਰਾਂ ਦੀ ਉਪਭੋਗਤਾ ਜਾਂਚ ਦੇ ਨਾਲ ਪ੍ਰਕਾਸ਼ਿਤ ਕੀਤੇ ਜਾਂਦੇ ਹਨ।
ਸਿਸਟਮ ਕਿਵੇਂ ਕੰਮ ਕਰਦਾ ਹੈ ਇਸਦਾ ਇੱਕ ਯੋਜਨਾਬੱਧ ਦ੍ਰਿਸ਼ ਹੇਠਾਂ ਦਿੱਤਾ ਗਿਆ ਹੈ:
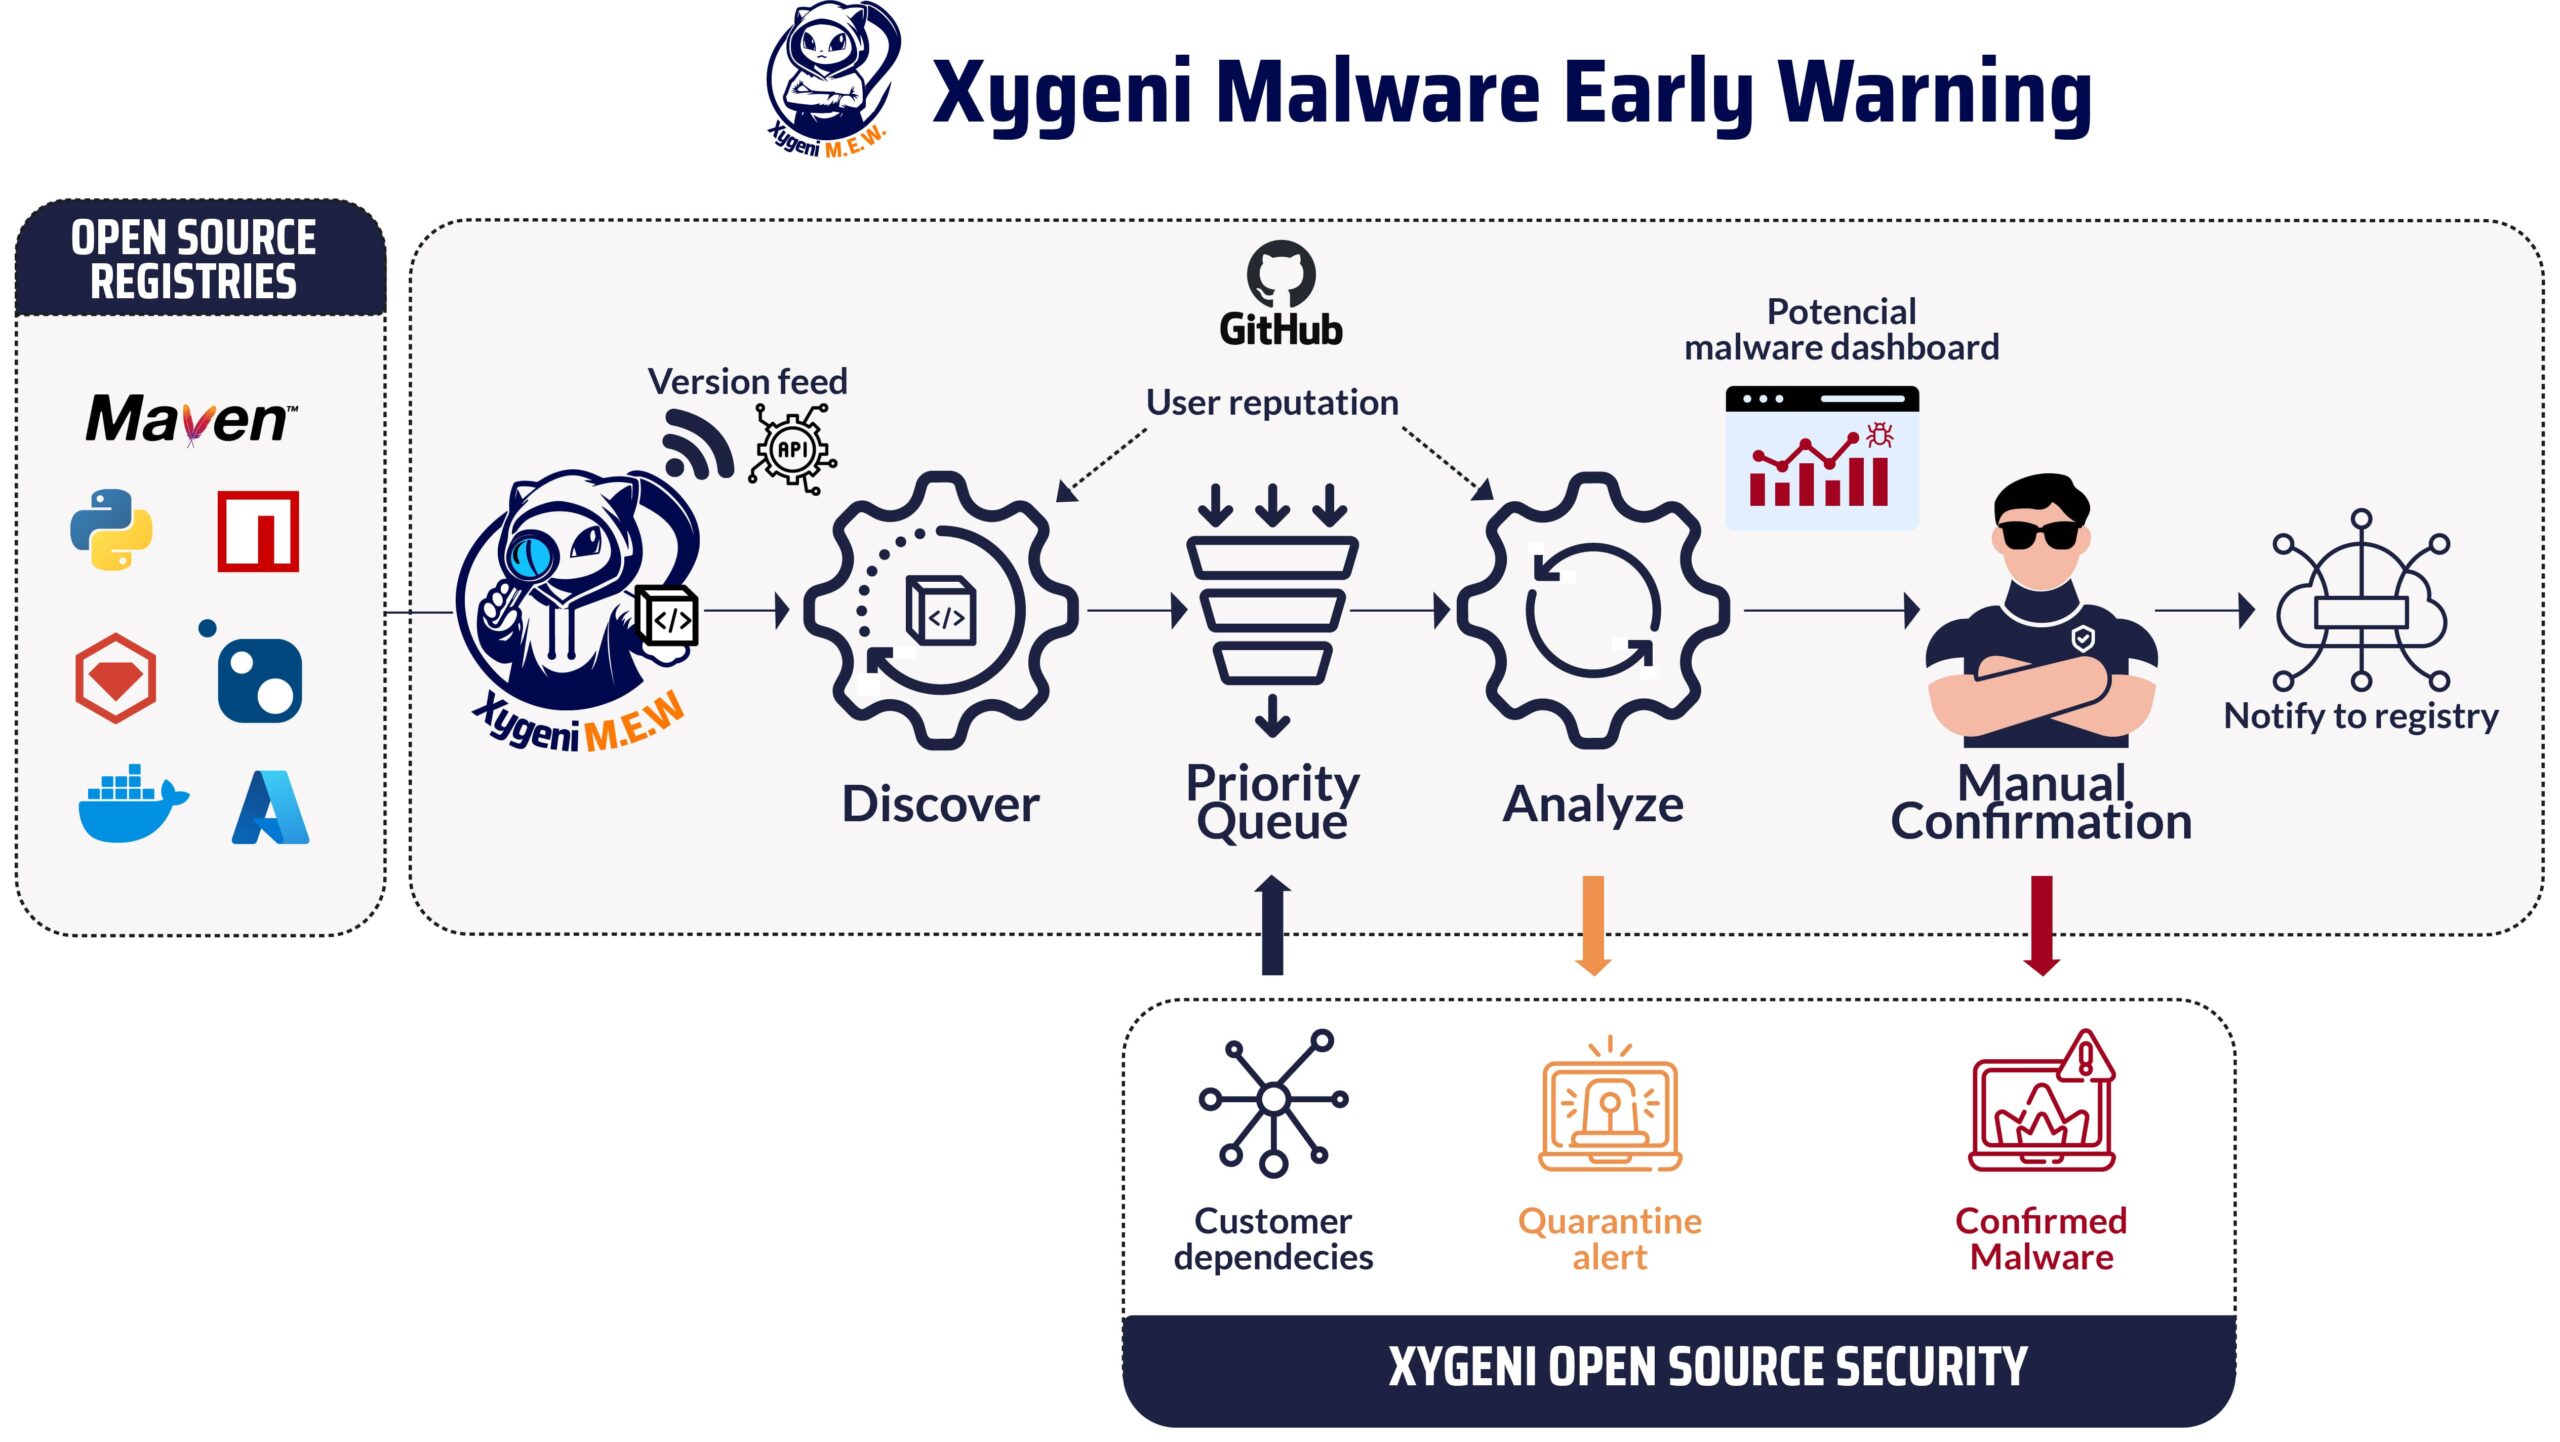
The ਖੋਜੀ ਪ੍ਰਕਿਰਿਆ ਪ੍ਰਕਾਸ਼ਨ ਸਮਾਗਮਾਂ ਦੀ ਫੀਡ ਪ੍ਰਾਪਤ ਕਰਦੀ ਹੈ। ਇੱਕ ਪ੍ਰਕਾਸ਼ਨ ਸਮਾਗਮ ਇੱਕ ਨਵੇਂ ਜਾਂ ਮੌਜੂਦਾ ਹਿੱਸੇ ਦੇ ਇੱਕ ਨਵੇਂ ਸੰਸਕਰਣ ਦੀ ਸਿਰਜਣਾ ਹੈ। ਕਿਉਂਕਿ ਪ੍ਰਸਿੱਧ ਰਜਿਸਟਰੀਆਂ ਦਿਲਚਸਪੀ ਰੱਖਣ ਵਾਲੇ ਖਪਤਕਾਰਾਂ ਲਈ ਇੱਕ ਪੱਬ-ਸਬ ਵਿਧੀ ਪ੍ਰਦਾਨ ਨਹੀਂ ਕਰਦੀਆਂ, ਇਹ ਅਕਸਰ ਹਾਲੀਆ ਘਟਨਾਵਾਂ ਲਈ ਰਜਿਸਟਰੀ ਨੂੰ ਪੋਲ ਕਰਕੇ ਕੀਤਾ ਜਾਂਦਾ ਹੈ। OSSF ਦਾ ਇੱਕ ਸ਼ਾਨਦਾਰ ਪ੍ਰੋਜੈਕਟ, ਪੈਕੇਜ-ਫੀਡ, ਸਹਾਇਤਾ PyPI ਜਾਂ Maven Central ਵਰਗੀਆਂ ਪ੍ਰਸਿੱਧ ਰਜਿਸਟਰੀਆਂ, ਅਤੇ ਇੱਕ ਯੂਨੀਫਾਈਡ ਫੀਡ-ਅਧਾਰਿਤ ਇੰਟਰਫੇਸ ਪ੍ਰਦਾਨ ਕਰਦੇ ਹਨ। MEW ਵਿੱਚ ਅਸੀਂ ਕੁਝ ਖਾਸ ਲਾਗੂਕਰਨ ਸ਼ਾਮਲ ਕੀਤੇ ਹਨ ਜੋ ਉਡੀਕ ਸਮੇਂ ਨੂੰ ਘਟਾਉਂਦੇ ਹਨ, ਉਦਾਹਰਨ ਲਈ NPM ਦੁਆਰਾ ਵਰਤੇ ਗਏ CouchDB ਡੇਟਾਬੇਸ ਦੀ ਪ੍ਰਤੀਕ੍ਰਿਤੀ ਦੇ ਨਾਲ ਜੋ ਜਨਤਕ ਰਜਿਸਟਰੀ ਡੇਟਾਬੇਸ ਨਾਲ ਸਮਕਾਲੀ ਹੈ।
ਜ਼ਾਇਗੇਨੀ ਵਿੱਚ, ਸਾਡੇ ਕੋਲ ਇੱਕ ਵਸਤੂ ਸੂਚੀ ਹੈ[1] ਸਾਡੇ ਗਾਹਕਾਂ ਦੇ ਸਾਫਟਵੇਅਰ ਦੁਆਰਾ ਵਰਤੇ ਗਏ ਸਾਰੇ ਹਿੱਸਿਆਂ (ਸਿੱਧੇ ਜਾਂ ਅਸਿੱਧੇ ਤੌਰ 'ਤੇ) ਦੇ। ਗਾਹਕਾਂ ਦੇ ਕੰਪੋਨੈਂਟ ਕੋਆਰਡੀਨੇਟਸ ਨੂੰ ਵਿਸ਼ਲੇਸ਼ਣਾਂ ਨੂੰ ਤਰਜੀਹ ਦੇਣ ਲਈ ਨਿਯਮਿਤ ਤੌਰ 'ਤੇ MEW ਨੂੰ ਫੀਡ ਕੀਤਾ ਜਾਂਦਾ ਹੈ: ਸਾਡੇ ਗਾਹਕਾਂ ਦੁਆਰਾ ਵਰਤੇ ਗਏ ਕੰਪੋਨੈਂਟਾਂ ਦੀ ਪ੍ਰਕਿਰਿਆ ਪਹਿਲਾਂ ਕੀਤੀ ਜਾਂਦੀ ਹੈ। ਤਰਜੀਹ ਪ੍ਰਕਾਸ਼ਕ ਦੀ ਸਾਖ ਅਤੇ ਕੰਪੋਨੈਂਟ ਦੀ ਆਲੋਚਨਾਤਮਕਤਾ 'ਤੇ ਵੀ ਅਧਾਰਤ ਹੁੰਦੀ ਹੈ, ਇਸ ਲਈ ਘੱਟ ਪ੍ਰਤਿਸ਼ਠਾ ਵਾਲੇ ਪ੍ਰਕਾਸ਼ਕਾਂ ਤੋਂ ਆਉਣ ਵਾਲੇ ਕੰਪੋਨੈਂਟਾਂ ਨੂੰ ਵੀ ਤਰਜੀਹ ਦਿੱਤੀ ਜਾਂਦੀ ਹੈ।
The ਵਿਸ਼ਲੇਸ਼ਕ ਫਿਰ ਤਰਜੀਹੀ ਕਤਾਰ ਵਿੱਚ ਲੰਬਿਤ ਹਿੱਸਿਆਂ ਦੀ ਵਰਤੋਂ ਕਰੋ। ਜਦੋਂ ਇੱਕ ਕੰਪੋਨੈਂਟ ਸੰਸਕਰਣ ਵਿਸ਼ਲੇਸ਼ਣ ਲਈ ਚੁਣਿਆ ਜਾਂਦਾ ਹੈ, ਤਾਂ ਇਸਦਾ ਟਾਰਬਾਲ ਰਜਿਸਟਰੀ ਤੋਂ ਡਾਊਨਲੋਡ ਕੀਤਾ ਜਾਂਦਾ ਹੈ। ਧਿਆਨ ਦਿਓ ਕਿ ਪੈਕ ਕੀਤੇ, ਬਾਈਨਰੀ ਕੰਪੋਨੈਂਟ ਦਾ ਵਿਸ਼ਲੇਸ਼ਣ ਕੀਤਾ ਜਾਂਦਾ ਹੈ: ਜ਼ਿਆਦਾਤਰ ਓਪਨ ਸੋਰਸ ਕੰਪੋਨੈਂਟ ਆਮ ਤੌਰ 'ਤੇ ਇੱਕ ਓਪਨ ਸੋਰਸ ਰਿਪੋਜ਼ਟਰੀ ਤੋਂ ਆਉਂਦੇ ਹਨ, ਅਕਸਰ github.com 'ਤੇ, ਜੋ ਕਿ ਸਿਰਫ ਸੰਦਰਭ ਲਈ ਵਰਤਿਆ ਜਾਂਦਾ ਹੈ, ਅਤੇ ਮਾਲਵੇਅਰ ਨੂੰ ਹਮੇਸ਼ਾ ਕੰਪੋਨੈਂਟ ਟਾਰਬਾਲ ਵਿੱਚ ਖੋਜਿਆ ਜਾਂਦਾ ਹੈ ਕਿਉਂਕਿ ਧਮਕੀ ਦੇਣ ਵਾਲੇ ਐਕਟਰ ਯੋਜਨਾਬੱਧ ਢੰਗ ਨਾਲ ਉਨ੍ਹਾਂ ਸਰੋਤਾਂ ਬਾਰੇ ਝੂਠ ਬੋਲਦੇ ਹਨ ਜਿਨ੍ਹਾਂ ਦੀ ਵਰਤੋਂ ਉਹ ਦਾਅਵਾ ਕਰਦੇ ਹਨ ਕਿ ਉਹ ਕੰਪੋਨੈਂਟ ਟਾਰਬਾਲ ਨੂੰ ਬਣਾਉਣ ਲਈ ਵਰਤਦੇ ਹਨ ਜੋ ਉਹ ਜਾਰੀ ਕਰਦੇ ਹਨ।
ਉਪਭੋਗਤਾ ਦੇ ਦ੍ਰਿਸ਼ਟੀਕੋਣ ਤੋਂ
ਮੈਂ ਤੁਹਾਨੂੰ ਸੋਚਦੇ ਸੁਣ ਰਿਹਾ ਹਾਂ: ਇੱਕ ਖਤਰਨਾਕ ਪੈਕੇਜ ਸੰਸਕਰਣ ਬਾਰੇ ਜਲਦੀ ਜਾਣ ਕੇ ਮੈਨੂੰ ਕਿਵੇਂ ਲਾਭ ਹੋ ਸਕਦਾ ਹੈ? ਐਪੀਸੋਡ ਵਿੱਚ "ਖਰਾਬ ਪੈਕੇਜਾਂ ਦੀ ਸਰੀਰ ਵਿਗਿਆਨ: ਰੁਝਾਨ ਕੀ ਹਨ?" ਅਸੀਂ ਦੇਖਿਆ ਕਿ ਕੁੱਲ ਰਹਿਣ ਦਾ ਸਮਾਂ ਦਿਨਾਂ ਦੀ ਰੇਂਜ ਵਿੱਚ ਹੈ, ਜਦੋਂ ਕਿ ਪ੍ਰਭਾਵਿਤ ਹਿੱਸੇ ਦੀ ਵਰਤੋਂ ਕਰਨ ਵਾਲੇ ਗਾਹਕਾਂ ਨੂੰ MEW ਤੋਂ ਪਹਿਲੀ ਸੂਚਨਾ ਮਿੰਟਾਂ ਦੀ ਰੇਂਜ ਵਿੱਚ ਹੈ। ਇੱਕ ਸਧਾਰਨ ਗਾਰਡਰੇਲ ਦੇ ਨਾਲ[2] ਤੁਸੀਂ ਬਿਲਡ ਨੂੰ ਬਲੌਕ ਕਰ ਸਕਦੇ ਹੋ (ਇੱਥੇ ਦੋ ਅਲਰਟ ਲੈਵਲ ਹਨ, ਇੱਕ ਪੂਰੀ ਤਰ੍ਹਾਂ ਸਵੈਚਾਲਿਤ ਜਦੋਂ ਇੰਜਣ ਇਹ ਸਿੱਟਾ ਕੱਢਦਾ ਹੈ ਕਿ ਸੰਭਾਵੀ ਮਾਲਵੇਅਰ ਹੈ ਅਤੇ ਬਾਅਦ ਵਿੱਚ ਇੱਕ ਸੂਚਨਾ ਜਦੋਂ ਸਾਡੀ ਸੁਰੱਖਿਆ ਟੀਮ ਮੈਨੂਅਲ ਨਿਰੀਖਣ ਦੁਆਰਾ ਮਾਲਵੇਅਰ ਦੀ ਮੌਜੂਦਗੀ ਦੀ ਪੁਸ਼ਟੀ ਕਰਦੀ ਹੈ)। ਰਜਿਸਟਰੀ ਦੁਆਰਾ ਮਾਲਵੇਅਰ ਦੀ ਪੁਸ਼ਟੀ ਕਰਨ ਅਤੇ ਇਸਨੂੰ ਰਜਿਸਟਰੀ ਤੋਂ ਹਟਾਉਣ ਤੱਕ ਉਡੀਕ ਕਰਨ ਵਿੱਚ ਆਮ ਤੌਰ 'ਤੇ ਬਹੁਤ ਦੇਰ ਹੋ ਜਾਂਦੀ ਹੈ ਕਿਉਂਕਿ ਲੰਬੀ ਐਕਸਪੋਜ਼ਰ ਵਿੰਡੋ ਹੁੰਦੀ ਹੈ।
ਸੰਗਠਨ ਇੱਕ ਗਾਰਡਰੇਲ ਦੀ ਵਰਤੋਂ ਕਰ ਸਕਦਾ ਹੈ ਜੋ ਜਾਂਚ ਕਰਦਾ ਹੈ ਕਿ ਕੀ ਸੰਭਾਵੀ ਮਾਲਵੇਅਰ ਵਾਲਾ ਕੋਈ ਕੰਪੋਨੈਂਟ ਹੈ (ਦੋ ਅਲਰਟ ਪੱਧਰਾਂ ਵਿੱਚੋਂ ਕਿਸੇ ਵਿੱਚ ਵੀ) ਜਾਂ, API ਰਾਹੀਂ, ਜਲਦੀ ਪਤਾ ਲਗਾ ਸਕਦਾ ਹੈ ਕਿ ਕੀ ਕਿਸੇ ਸੌਫਟਵੇਅਰ ਪ੍ਰੋਜੈਕਟ ਵਿੱਚ ਕੋਈ ਸਿੱਧੀ ਜਾਂ ਅਸਿੱਧੀ ਨਿਰਭਰਤਾ ਇੱਕ ਖਤਰਨਾਕ ਕੰਪੋਨੈਂਟ ਦੀ ਵਰਤੋਂ ਕਰ ਰਹੀ ਹੈ।
MEW ਕਿਵੇਂ ਕੰਮ ਕਰਦਾ ਹੈ: ਅੰਦਰੂਨੀ ਵੇਰਵੇ
ਕੋਰ: ਮਾਲਵੇਅਰ ਡਿਟੈਕਸ਼ਨ ਇੰਜਣ
ਵਿਸ਼ਲੇਸ਼ਕ ਗਲਤ ਕੰਮਾਂ ਦੇ ਸਬੂਤ ਹਾਸਲ ਕਰਨ ਲਈ ਵੱਖ-ਵੱਖ ਡਿਟੈਕਟਰਾਂ ਦੀ ਵਰਤੋਂ ਕਰਦਾ ਹੈ। ਡਿਟੈਕਟਰ ਸਥਿਰ ਵਿਸ਼ਲੇਸ਼ਣ, ਸਮਰੱਥਾ ਵਿਸ਼ਲੇਸ਼ਣ, ਅਤੇ ਸੰਦਰਭ ਵਿਸ਼ਲੇਸ਼ਣ ਨੂੰ ਜੋੜਦੇ ਹਨ।[3], ਜਿਵੇਂ ਕਿ ਇਸ ਲੜੀ ਦੀ ਪਿਛਲੀ ਪੋਸਟ ਵਿੱਚ ਦੱਸਿਆ ਗਿਆ ਹੈ।
Xygeni ਵਿਖੇ, ਸਾਡੇ ਕੋਲ ਇੱਕ ਇੰਜੀਨੀਅਰਿੰਗ ਟੀਮ ਹੈ ਜਿਸ ਕੋਲ ਸਥਿਰ ਵਿਸ਼ਲੇਸ਼ਣ ਵਿੱਚ ਲੰਮਾ ਤਜਰਬਾ ਹੈ, ਅਤੇ ਇਹ ਦੂਜੇ ਐਂਟੀ-ਮਾਲਵੇਅਰ ਹੱਲਾਂ ਨਾਲ ਮੁੱਖ ਅੰਤਰ ਹੈ। ਧਿਆਨ ਦਿਓ ਕਿ ਕੁਝ ਈਕੋਸਿਸਟਮ ਲਈ ਪੈਕ ਕੀਤੇ ਟਾਰਬਾਲ ਵਿੱਚ ਜਾਂ ਤਾਂ ਸਰੋਤ ਕੋਡ ਹੁੰਦਾ ਹੈ (ਜਿਵੇਂ ਕਿ NPM ਪੈਕੇਜਾਂ ਲਈ JavaScript ਜਾਂ TypeScript ਕੋਡ, PyPI ਪੈਕੇਜਾਂ ਲਈ Python ਸਰੋਤ), ਜਾਂ ਸਥਿਰ ਵਿਸ਼ਲੇਸ਼ਣ ਲਈ ਸਰੋਤ ਕੋਡ ਦੇ ਕਾਫ਼ੀ ਨੇੜੇ ਕੰਪਾਇਲ ਕੀਤਾ ਕੋਡ (ਜਿਵੇਂ ਕਿ Maven ਲਈ JAR ਫਾਈਲਾਂ ਵਿੱਚ ਬਾਈਟਕੋਡ)। ਦੂਜਿਆਂ ਲਈ, ਜਿਵੇਂ ਕਿ ਕੰਟੇਨਰ ਚਿੱਤਰ, ਬਾਈਨਰੀ ਐਗਜ਼ੀਕਿਊਟੇਬਲ ਆਮ ਹਨ, ਇਸ ਲਈ ਸਮਰੱਥਾਵਾਂ ਦਾ ਅਨੁਮਾਨ YARA ਨਿਯਮਾਂ ਅਤੇ ਮਾਲਵੇਅਰ ਦਸਤਖਤਾਂ 'ਤੇ ਅਧਾਰਤ ਰਵਾਇਤੀ ਮਾਲਵੇਅਰ ਖੋਜ ਦੇ ਨਾਲ, ਵਰਤੀ ਜਾਣ ਵਾਲੀ ਤਕਨੀਕ ਹੈ।
ਕਿਰਪਾ ਕਰਕੇ ਧਿਆਨ ਦਿਓ ਕਿ ਰੈਗੂਲਰ ਐਕਸਪ੍ਰੈਸ਼ਨ ਜਾਂ ਦਸਤਖਤ ਵਰਗੀਆਂ ਸਧਾਰਨ ਤਕਨਾਲੋਜੀਆਂ ਖਤਰਨਾਕ ਵਿਵਹਾਰ ਦਾ ਪਤਾ ਲਗਾਉਣ ਲਈ ਢੁਕਵੀਆਂ ਨਹੀਂ ਹਨ। ਇੱਕ ਡਰਾਪਰ ਜਾਂ ਡਾਊਨਲੋਡਰ ਦਾ ਪਤਾ ਲਗਾਉਣ ਦੀ ਕਲਪਨਾ ਕਰੋ: ਕੁਝ ਕੋਡ ਜਾਂ ਬਾਈਨਰੀ ਪੈਕੇਜ ਵਿੱਚ ਸਥਿਤ ਹੈ ਜਾਂ ਇੱਕ ਬਾਹਰੀ ਡੋਮੇਨ ਤੋਂ ਡਾਊਨਲੋਡ ਕੀਤੀ ਗਈ ਹੈ, ਜੋ ਕਿ ਕੰਪੋਨੈਂਟ ਨਾਲ ਸੰਬੰਧਿਤ ਨਹੀਂ ਹੈ (ਇੱਕ ਤੋਂ ਇੱਕ ਹੋ ਸਕਦੀ ਹੈ ਧਮਕੀ ਦੇਣ ਵਾਲੇ ਅਦਾਕਾਰ ਦੁਆਰਾ ਖਰੀਦੇ ਗਏ ਡੋਮੇਨਾਂ ਦੀ ਵੱਡੀ ਸੂਚੀ[4], ਜਾਂ ਇੱਕ ਖੋਜ ਤੋਂ ਬਚਣ ਲਈ ਜਾਇਜ਼ ਡੋਮੇਨ). ਫਿਰ ਉਸ ਕੋਡ ਨੂੰ ਇਸਦੇ ਲਈ ਇੱਕ ਫੰਕਸ਼ਨ ਦੀ ਵਰਤੋਂ ਕਰਕੇ ਚਲਾਇਆ ਜਾਂਦਾ ਹੈ। ਕੋਡ ਨੂੰ ਡਾਊਨਲੋਡ URL ਜਾਂ ਡਾਊਨਲੋਡ ਕੀਤੇ ਕੋਡ ਨੂੰ ਚਲਾਉਣ ਲਈ ਵਰਤੇ ਜਾਣ ਵਾਲੇ ਫੰਕਸ਼ਨ ਨੂੰ ਲੁਕਾਉਣ ਲਈ ਬਦਲਿਆ ਜਾ ਸਕਦਾ ਹੈ। ਇਸਦਾ ਪਤਾ ਲਗਾਉਣ ਲਈ ਪੂਰੇ ਡੇਟਾ-ਫਲੋ ਵਿਸ਼ਲੇਸ਼ਣ ਦੀ ਲੋੜ ਹੁੰਦੀ ਹੈ, ਸਥਿਰ ਵਿਸ਼ਲੇਸ਼ਣ ਦੀ ਪੂਰੀ ਮਸ਼ੀਨਰੀ ਦੀ ਵਰਤੋਂ ਕਰਦੇ ਹੋਏ, ਜਾਂ ਇੱਕ ਸੈਂਡਬੌਕਸਡ ਐਗਜ਼ੀਕਿਊਸ਼ਨ (ਜੇਕਰ ਖਤਰਨਾਕ ਵਿਵਹਾਰ ਨੂੰ ਚਲਾਉਣ ਲਈ ਸ਼ਰਤਾਂ ਅਸਲ ਵਿੱਚ ਪੂਰੀਆਂ ਹੁੰਦੀਆਂ ਹਨ) ਆਮ ਮਾਮਲੇ ਵਿੱਚ ਇਸਦਾ ਪਤਾ ਲਗਾ ਸਕਦਾ ਹੈ।
ਧਮਕੀ ਦੇਣ ਵਾਲੇ ਉਹੀ ਤਕਨੀਕਾਂ ਦੀ ਪਾਲਣਾ ਕਰਦੇ ਹਨ ਅਤੇ ਉਹਨਾਂ ਲਈ ਡਿਟੈਕਟਰ ਡਿਜ਼ਾਈਨ ਅਤੇ ਲਾਗੂ ਕੀਤੇ ਗਏ ਸਨ। ਕੁਝ ਪ੍ਰੀ-ਪ੍ਰੋਸੈਸਿੰਗ ਕਦਮ ਵੀ ਹਨ, ਉਦਾਹਰਨ ਲਈ ਅਸ਼ੁੱਧਤਾ ਨੂੰ ਹਟਾਉਣ ਲਈ, ਜੋ ਅਕਸਰ ਲੁਕਵੇਂ ਵਿਵਹਾਰ ਨੂੰ ਬੇਪਰਦ ਕਰਨ ਲਈ ਲੋੜੀਂਦੇ ਹੁੰਦੇ ਹਨ।
ਸੰਦਰਭ ਜੋੜਨਾ
ਕੁਝ ਡਿਟੈਕਟਰ ਸੰਦਰਭ ਜਾਣਕਾਰੀ ਦੀ ਵਰਤੋਂ ਕਰਦੇ ਹਨ। ਉਦਾਹਰਨ ਲਈ, ਕੰਪੋਨੈਂਟ ਰਜਿਸਟਰੀ ਵਿੱਚ ਵਰਜਨ ਅਤੇ ਸੰਬੰਧਿਤ GitHub ਰਿਪੋਜ਼ਟਰੀ ਵਿੱਚ ਟੈਗ/ਰਿਲੀਜ਼ ਵਿਚਕਾਰ ਇੱਕ ਮੇਲ ਨਹੀਂ ਖਾਂਦਾ, ਇਸ ਗੱਲ ਦਾ ਪੱਕਾ ਸਬੂਤ ਹੈ ਕਿ ਸ਼ਾਇਦ ਇੱਕ ਮਾੜੇ ਅਦਾਕਾਰ ਨੇ ਰਜਿਸਟਰੀ ਲਈ ਪ੍ਰਕਾਸ਼ਨ ਪ੍ਰਮਾਣ ਪੱਤਰ ਪ੍ਰਾਪਤ ਕੀਤੇ ਸਨ ਪਰ GitHub ਰਿਪੋਜ਼ਟਰੀ ਲਈ ਨਹੀਂ। ਕ੍ਰਿਪਟੋ ਵਾਲਿਟ ਵਿਕਰੇਤਾ ਨੂੰ ਪ੍ਰਭਾਵਿਤ ਕਰਨ ਵਾਲੇ ਵਰਗੇ ਹਮਲੇ। ਲੇਜ਼ਰ ਇਸ ਬੇਮੇਲਤਾ ਦੁਆਰਾ ਆਸਾਨੀ ਨਾਲ ਖੋਜਿਆ ਜਾ ਸਕਦਾ ਹੈ।
A ਬਦਨੀਤੀ ਸਕੋਰ (MS) ਦੀ ਗਣਨਾ ਕੀਤੇ ਗਏ ਡਿਟੈਕਟਰਾਂ ਦੀਆਂ ਲੱਭਤਾਂ ਤੋਂ ਕੀਤੀ ਜਾਂਦੀ ਹੈ, ਜੋ ਕਿ ਹਾਸਲ ਕੀਤੇ ਗਏ ਸਬੂਤਾਂ ਦੀ ਤਾਕਤ ਦੇ ਆਧਾਰ 'ਤੇ ਕੀਤੀ ਜਾਂਦੀ ਹੈ। ਸਾਰੀਆਂ ਲੱਭਤਾਂ ਇੱਕੋ ਜਿਹੀਆਂ ਨਹੀਂ ਹੁੰਦੀਆਂ, ਅਤੇ ਅਮਲ ਦਾ ਕ੍ਰਮ ਢੁਕਵਾਂ ਹੁੰਦਾ ਹੈ।
ਉਪਭੋਗਤਾ ਅਤੇ ਭਾਗਾਂ ਦੀ ਸਾਖ
ਸਾਰੇ ਓਪਨ-ਸੋਰਸ ਡਿਵੈਲਪਰ ਇੱਕੋ ਜਿਹੇ ਨਹੀਂ ਬਣਾਏ ਜਾਂਦੇ!
ਇੱਕ ਪ੍ਰਤਿਸ਼ਠਾਵਾਨ ਡਿਵੈਲਪਰ ਦਾ NPM ਖਾਤਾ ਹਾਈਜੈਕ ਹੋ ਸਕਦਾ ਹੈ (ਇਹ ਸੁਰੱਖਿਆ-ਜਾਗਰੂਕ ਲੋਕਾਂ ਨਾਲ ਵੀ ਹੁੰਦਾ ਹੈ), ਅਤੇ ਉਸ ਖਾਤੇ ਦੀ ਵਰਤੋਂ ਕਰਕੇ ਮਾਲਵੇਅਰ ਪ੍ਰਕਾਸ਼ਿਤ ਹੋ ਸਕਦਾ ਹੈ। ਸਪੱਸ਼ਟ ਤੌਰ 'ਤੇ ਸਾਖ ਅਚਾਨਕ ਡਿੱਗਣੀ ਚਾਹੀਦੀ ਹੈ, ਅਤੇ ਸਿਰਫ਼ ਉਦੋਂ ਹੀ ਪੁਰਾਣੀ ਸ਼ਾਨ ਵਿੱਚ ਵਾਪਸ ਆ ਜਾਣੀ ਚਾਹੀਦੀ ਹੈ ਜਦੋਂ ਹਾਈਜੈਕ ਕੀਤਾ ਖਾਤਾ ਮੁੜ ਪ੍ਰਾਪਤ ਕੀਤਾ ਜਾਂਦਾ ਹੈ ਅਤੇ ਡਿਵੈਲਪਰ ਉਹਨਾਂ ਸਥਿਤੀਆਂ ਨੂੰ ਠੀਕ ਕਰਦਾ ਹੈ ਜਿਨ੍ਹਾਂ ਕਾਰਨ ਖਾਤਾ ਟੇਕਓਵਰ ਹੋਇਆ ਸੀ। ਸਾਖ ਕਮਾਉਣਾ ਔਖਾ ਹੈ ਪਰ ਇੱਕ ਪਲ ਵਿੱਚ ਗੁਆਚ ਸਕਦਾ ਹੈ।
MEW ਵਿਖੇ, ਅਸੀਂ ਸਕਾਰਾਤਮਕ ਵਿਵਹਾਰ ਨੂੰ ਇਨਾਮ ਦੇਣ ਅਤੇ ਸ਼ੱਕੀ ਗਤੀਵਿਧੀਆਂ ਨੂੰ ਸਜ਼ਾ ਦੇਣ ਲਈ ਇੱਕ ਵਿਆਪਕ ਪ੍ਰਤਿਸ਼ਠਾ ਪ੍ਰਬੰਧਨ ਪ੍ਰਣਾਲੀ ਲਾਗੂ ਕੀਤੀ ਹੈ। ਇਹ ਪ੍ਰਣਾਲੀ ਨਵੇਂ ਉਪਭੋਗਤਾਵਾਂ ਨਾਲ ਇੱਕ ਨਿਰਪੱਖ ਰੁਖ ਵਿੱਚ ਸ਼ੁਰੂ ਹੁੰਦੀ ਹੈ ਅਤੇ ਉਹਨਾਂ ਦੀਆਂ ਚੱਲ ਰਹੀਆਂ ਗਤੀਵਿਧੀਆਂ ਦੇ ਅਧਾਰ ਤੇ ਉਹਨਾਂ ਦੀ ਪ੍ਰਤਿਸ਼ਠਾ ਨੂੰ ਵਿਵਸਥਿਤ ਕਰਦੀ ਹੈ।
ਇੱਕ ਉਪਭੋਗਤਾ ਦੀ ਸਾਖ ਸਕਾਰਾਤਮਕ ਕਾਰਵਾਈਆਂ ਰਾਹੀਂ ਸੁਧਰਦੀ ਹੈ ਜਿਵੇਂ ਕਿ ਸਰਗਰਮ ਸੋਸ਼ਲ ਮੀਡੀਆ ਖਾਤਿਆਂ ਨੂੰ ਬਣਾਈ ਰੱਖਣਾ, ਮਲਟੀ-ਫੈਕਟਰ ਪ੍ਰਮਾਣਿਕਤਾ ਨੂੰ ਸਮਰੱਥ ਬਣਾਉਣਾ, ਪ੍ਰੋਜੈਕਟਾਂ ਵਿੱਚ ਨਿਯਮਿਤ ਤੌਰ 'ਤੇ ਯੋਗਦਾਨ ਪਾਉਣਾ, ਅਤੇ ਦਸਤਖਤ ਕਰਨਾ commits ਜਿਨ੍ਹਾਂ ਵਿੱਚ ਤਸਦੀਕਯੋਗ ਕੁੰਜੀਆਂ ਹਨ। ਇਸਦੇ ਉਲਟ, ਮਾਲਵੇਅਰ ਪ੍ਰਕਾਸ਼ਿਤ ਕਰਨ, ਡਿਸਪੋਸੇਬਲ ਈਮੇਲ ਪਤਿਆਂ ਦੀ ਵਰਤੋਂ ਕਰਨ, ਦਸਤਖਤ ਨਾ ਕਰਨ ਵਰਗੀਆਂ ਵਿਰੋਧੀ ਕਾਰਵਾਈਆਂ ਕਾਰਨ ਸਾਖ ਵਿਗੜਦੀ ਹੈ। commits, ਜਾਂ ਯੋਗਦਾਨਾਂ ਵਿੱਚ ਅਸਾਧਾਰਨ ਪੈਟਰਨਾਂ ਦਾ ਪ੍ਰਦਰਸ਼ਨ ਕਰਨਾ।
ਸਾਡੇ ਸਿਸਟਮ ਦਾ ਮੁੱਖ ਟੀਚਾ ਇੱਕ ਸੁਰੱਖਿਅਤ ਅਤੇ ਭਰੋਸੇਮੰਦ ਵਾਤਾਵਰਣ ਨੂੰ ਯਕੀਨੀ ਬਣਾਉਣਾ ਹੈ। ਇਹ ਵੱਖ-ਵੱਖ ਕਾਰਕਾਂ ਦੇ ਆਧਾਰ 'ਤੇ ਉਪਭੋਗਤਾ ਪ੍ਰਤਿਸ਼ਠਾ ਨੂੰ ਗਤੀਸ਼ੀਲ ਰੂਪ ਵਿੱਚ ਵਿਵਸਥਿਤ ਕਰਕੇ ਇਸਨੂੰ ਪ੍ਰਾਪਤ ਕਰਦਾ ਹੈ, ਜਦੋਂ ਕਿ ਗੋਪਨੀਯਤਾ ਦੀਆਂ ਚਿੰਤਾਵਾਂ ਅਤੇ ਵੱਖ-ਵੱਖ ਰਜਿਸਟਰੀਆਂ ਦੀਆਂ ਸੀਮਾਵਾਂ ਦਾ ਵੀ ਸਤਿਕਾਰ ਕਰਦਾ ਹੈ।
ਉਪਭੋਗਤਾ ਲਈ ਇੱਕ ਅੰਦਰੂਨੀ ਪ੍ਰਤਿਸ਼ਠਾ ਸਕੋਰ ਦੀ ਗਣਨਾ ਕੀਤੀ ਜਾਂਦੀ ਹੈ (ਜਦੋਂ ਸੰਭਵ ਹੋਵੇ ਰਜਿਸਟਰੀ ਅਤੇ ਗਿਥਬ ਖਾਤੇ ਵਿੱਚ ਸ਼ਾਮਲ ਹੋਣਾ), ਅਤੇ ਵਿਸ਼ਲੇਸ਼ਣ ਅਧੀਨ ਹਿੱਸੇ ਦੇ ਵਰਗੀਕਰਨ ਦੌਰਾਨ ਵਰਤੇ ਗਏ ਦੁਰਭਾਵਨਾ ਸਕੋਰ ਦੇ ਨਾਲ, ਅਤੇ ਹਿੱਸੇ ਦੇ ਪ੍ਰਕਾਸ਼ਨ ਅਧੀਨ ਕੌਣ ਹੈ ਇਸਦੀ ਬਿਹਤਰ ਯੋਗਤਾ ਲਈ।
ਦੁਰਵਿਵਹਾਰ ਦੇ ਸਬੂਤ ਮਿਲੇ ਸਨ। ਤਾਂ ਕੀ? ਦਸਤੀ ਸਮੀਖਿਆ ਪ੍ਰਕਿਰਿਆ
ਮੌਜੂਦਾ ਵਰਗੀਕਰਣ ਵਿਸ਼ਲੇਸ਼ਣ ਕੀਤੇ ਗਏ ਕੰਪੋਨੈਂਟ ਸੰਸਕਰਣ ਨੂੰ "ਪੁਸ਼ਟੀ ਕੀਤੀ ਗਈ ਖਤਰਨਾਕ", "ਸ਼ਾਇਦ ਖਤਰਨਾਕ", "ਉੱਚ ਜੋਖਮ", "ਘੱਟ ਜੋਖਮ" ਜਾਂ "ਗੈਰ-ਖਤਰਨਾਕ" ਸ਼੍ਰੇਣੀਆਂ ਵਿੱਚੋਂ ਇੱਕ ਵਿੱਚ ਸੈੱਟ ਕਰਦਾ ਹੈ ਜੋ ਨਤੀਜਿਆਂ ਅਤੇ ਉਪਭੋਗਤਾ/ਕੰਪੋਨੈਂਟ ਪ੍ਰਤਿਸ਼ਠਾ ਨੂੰ ਸੰਘਣਾ ਕਰਦੇ ਹੋਏ ਸਕੋਰਾਂ 'ਤੇ ਥ੍ਰੈਸ਼ਹੋਲਡ ਦੇ ਅਧਾਰ ਤੇ ਹੈ। "ਉੱਚ ਜੋਖਮ" ਜਾਂ "ਸ਼ਾਇਦ ਖਤਰਨਾਕ" ਸ਼੍ਰੇਣੀਆਂ ਵਿੱਚ ਇੱਕ ਵਰਗੀਕਰਨ ਦਸਤੀ ਸਮੀਖਿਆ ਅਤੇ ਪਹਿਲੀ ਸੂਚਨਾ ਨੂੰ ਚਾਲੂ ਕਰਦਾ ਹੈ। "ਪੁਸ਼ਟੀ ਕੀਤੀ ਗਈ ਖਤਰਨਾਕ" ਸ਼੍ਰੇਣੀ ਦਸਤੀ ਸਮੀਖਿਆ ਤੋਂ ਬਾਅਦ ਜਾਂ ਜਦੋਂ ਸਬੂਤ ਪਿਛਲੇ ਸੰਸਕਰਣ ਲਈ ਉਸੇ ਸਬੂਤ ਨਾਲ ਮੇਲ ਖਾਂਦਾ ਹੈ ਜਿਸਦੀ ਪੁਸ਼ਟੀ ਕੀਤੀ ਗਈ ਸੀ, ਤਾਂ ਉਹੀ ਸਬੂਤ ਮੇਲ ਖਾਂਦਾ ਹੈ।
ਜਦੋਂ ਸੰਭਾਵੀ ਖਤਰਨਾਕ ਵਿਵਹਾਰ ਲਈ ਕਾਫ਼ੀ ਸਬੂਤ ਮੌਜੂਦ ਹੁੰਦੇ ਹਨ, ਤਾਂ ਪ੍ਰਭਾਵਿਤ ਸੰਗਠਨਾਂ ਨੂੰ ਇੱਕ ਪਹਿਲੀ ਚੇਤਾਵਨੀ (ਕੁਆਰੰਟੀਨ ਚੇਤਾਵਨੀ) ਦਿੱਤੀ ਜਾਂਦੀ ਹੈ। ਜਿਵੇਂ ਕਿ ਪਹਿਲਾਂ ਦੱਸਿਆ ਗਿਆ ਹੈ, ਇਹ ਸਾਫਟਵੇਅਰ ਦੀ ਸਥਾਪਨਾ ਜਾਂ ਨਿਰਮਾਣ ਨੂੰ ਰੋਕ ਸਕਦਾ ਹੈ ਜੋ ਕੁਆਰੰਟੀਨ ਕੀਤੇ ਹਿੱਸੇ 'ਤੇ ਨਿਰਭਰ ਕਰਦਾ ਹੈ।
ਇਹ MEW ਅੰਦਰੂਨੀ ਵਿੱਚ ਇੱਕ ਮੁੱਦਾ ਪੈਦਾ ਕਰਦਾ ਹੈ dashboard ਇਸ ਲਈ ਸੁਰੱਖਿਆ ਵਿਸ਼ਲੇਸ਼ਕ ਕੰਪੋਨੈਂਟ ਲਈ ਮੈਨੂਅਲ ਸਮੀਖਿਆ ਪ੍ਰਕਿਰਿਆ ਸ਼ੁਰੂ ਕਰ ਸਕਦੇ ਹਨ। ਟੀਮ ਕੋਲ ਜਾਂਚ ਅਧੀਨ ਕੰਪੋਨੈਂਟ ਵਰਜ਼ਨ ਦੀ ਪ੍ਰਕਿਰਤੀ ਦਾ ਜਲਦੀ ਮੁਲਾਂਕਣ ਕਰਨ ਲਈ ਵਿਸ਼ੇਸ਼ ਟੂਲਿੰਗ (ਸੈਂਡਬਾਕਸ, ਡੀਓਬਫਸਕੇਟਰਸ, ਮਾਲਵੇਅਰ ਖੋਜ ਲਈ ਵੰਡ, ਰਿਪੋਰਟਿੰਗ ਮਾਲਵੇਅਰ ਟੂਲ) ਹਨ। ਜ਼ਿਆਦਾਤਰ ਮਾਲਵੇਅਰ ("ਐਂਕੋਵੀਜ਼" ਜਾਂ ਅਣਗਿਣਤ ਖਤਰਨਾਕ ਕੰਪੋਨੈਂਟਸ) ਦੀ ਸਮੀਖਿਆ ਕੀਤੀ ਜਾਂਦੀ ਹੈ।
ਸਮੀਖਿਆ ਦਾ ਨਤੀਜਾ ਇਹਨਾਂ ਵਿੱਚੋਂ ਕਿਸੇ ਇੱਕ ਵਿੱਚ ਸਮਾਪਤ ਹੁੰਦਾ ਹੈ ਸੁਰੱਖਿਅਤ, ਇਸ ਲਈ ਆਟੋਮੈਟਿਕ ਵਿਸ਼ਲੇਸ਼ਣ ਇੰਜਣ ਨੇ ਇੱਕ ਗਲਤ ਸਕਾਰਾਤਮਕ ਪਾਇਆ ਜਿਸਨੂੰ ਪੈਟਰਨ ਸਿੱਖਣ ਲਈ ਮਸ਼ੀਨ ਲਰਨਿੰਗ ਵਰਗੀਕਰਣ ਨੂੰ ਫੀਡਬੈਕ ਵਜੋਂ ਵਰਤਿਆ ਜਾਂਦਾ ਹੈ; ਜਾਂ ਪੁਸ਼ਟੀ ਕੀਤੀ ਗਈ ਖਤਰਨਾਕ, ਇਸ ਲਈ ਰਿਪੋਰਟਿੰਗ ਪ੍ਰਕਿਰਿਆ ਤੋਂ ਬਾਅਦ, ਹਿੱਸੇ ਨੂੰ ਜ਼ਿੰਮੇਵਾਰੀ ਨਾਲ ਜਨਤਕ ਰਜਿਸਟਰੀ ਲਈ ਖਤਰਨਾਕ ਵਜੋਂ ਪ੍ਰਗਟ ਕੀਤਾ ਜਾਂਦਾ ਹੈ। ਪ੍ਰਭਾਵਿਤ ਸੰਗਠਨਾਂ ਨੂੰ ਦੂਜੀ ਸੂਚਨਾ ਭੇਜੀ ਜਾਂਦੀ ਹੈ, ਜੋ ਬਦਲੇ ਵਿੱਚ ਹੋ ਸਕਦੀ ਹੈ ਕੰਪੋਨੈਂਟ ਨੂੰ ਕੁਆਰੰਟੀਨ ਤੋਂ ਹਟਾਓ, ਜਾਂ ਇਸਨੂੰ ਉਹਨਾਂ ਦੇ ਵਰਜਨ ਅੱਪਗ੍ਰੇਡ ਪ੍ਰਕਿਰਿਆ ਜਾਂ ਉਹਨਾਂ ਦੀ ਅੰਦਰੂਨੀ ਰਜਿਸਟਰੀ ਵਿੱਚ ਵਰਤੇ ਗਏ ਕੰਪੋਨੈਂਟ ਫਾਇਰਵਾਲ ਤੋਂ ਯਕੀਨੀ ਤੌਰ 'ਤੇ ਬਲੌਕ ਕਰੋ।
ਇਹ ਸੈਟਿੰਗ ਸਾਨੂੰ ਰੋਜ਼ਾਨਾ ਹਜ਼ਾਰਾਂ ਨਵੇਂ ਸੰਸਕਰਣਾਂ ਦਾ ਵਿਸ਼ਲੇਸ਼ਣ ਕਰਨ ਅਤੇ ਉਨ੍ਹਾਂ ਦਸਾਂ ਦੀ ਪਛਾਣ ਕਰਨ ਦਿੰਦੀ ਹੈ ਜੋ ਸ਼ਾਇਦ ਖਤਰਨਾਕ ਹਨ, ਜਿਨ੍ਹਾਂ ਦੀ ਅਸੀਂ ਫਿਰ ਹੱਥੀਂ ਸਮੀਖਿਆ ਕਰਦੇ ਹਾਂ। ਪਿਛਲੇ ਐਪੀਸੋਡ ਤੋਂ ਯਾਦ ਰੱਖੋ ਕਿ ਦਸ ਹਜ਼ਾਰ ਵਿੱਚੋਂ ਇੱਕ ਖਤਰਨਾਕ ਹਿੱਸਿਆਂ ਦੀ ਦਰ ਹੈ ਜੋ ਅਸੀਂ ਵਰਤਮਾਨ ਵਿੱਚ ਜੰਗਲੀ ਵਿੱਚ ਦੇਖਦੇ ਹਾਂ।
ਰਜਿਸਟਰੀ ਨੂੰ ਰਿਪੋਰਟ ਕਰਨਾ
ਅਸੀਂ ਪਾਇਆ ਹੈ ਕਿ ਜ਼ਿਆਦਾਤਰ ਜਨਤਕ ਰਜਿਸਟਰੀਆਂ, ਜੋ ਕਿ ਓਪਨ ਸੋਰਸ ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਦੀ ਰੀੜ੍ਹ ਦੀ ਹੱਡੀ ਹਨ, ਸੁਰੱਖਿਆ ਮੁੱਦਿਆਂ ਅਤੇ ਖਾਸ ਤੌਰ 'ਤੇ ਖਤਰਨਾਕ ਹਿੱਸਿਆਂ ਦੀ ਰਿਪੋਰਟਿੰਗ ਲਈ ਕਾਫ਼ੀ ਸੀਮਤ ਵਿਧੀਆਂ ਪ੍ਰਦਾਨ ਕਰਦੀਆਂ ਹਨ। ਅਸੀਂ ਰਿਪੋਰਟਿੰਗ ਪ੍ਰਕਿਰਿਆ ਦੇ ਅੰਤਰੀਵ ਸੰਗਠਨ ਨੂੰ ਬਿਹਤਰ ਬਣਾਉਣ ਲਈ ਸੰਘਰਸ਼ ਕਰ ਰਹੇ ਹਾਂ। ਆਮ ਤੌਰ 'ਤੇ ਸਾਨੂੰ ਰਜਿਸਟਰੀ ਵਿੱਚ ਸੁਰੱਖਿਆ ਟੀਮ ਤੋਂ ਵੱਧ ਤੋਂ ਵੱਧ ਇੱਕ ਫੀਡਬੈਕ ਈਮੇਲ ਪ੍ਰਾਪਤ ਹੁੰਦੀ ਹੈ ਜੋ ਪੁਸ਼ਟੀ ਕਰਦੀ ਹੈ ਕਿ ਕੰਪੋਨੈਂਟ ਨੂੰ ਰਜਿਸਟਰੀ ਤੋਂ ਹਟਾ ਦਿੱਤਾ ਗਿਆ ਸੀ।
ਕਈ ਵਾਰ ਰਜਿਸਟਰੀ ਦੀ ਦੁਰਵਰਤੋਂ ਕੀਤੀ ਜਾਂਦੀ ਹੈ, ਇਸਦੀ ਵਰਤੋਂ ਦੀਆਂ ਸ਼ਰਤਾਂ ਦੀ ਉਲੰਘਣਾ ਕੀਤੀ ਜਾਂਦੀ ਹੈ, ਪਰ ਡਿਲੀਵਰ ਕੀਤੇ ਸੌਫਟਵੇਅਰ ਵਿੱਚ ਖਤਰਨਾਕ ਵਿਵਹਾਰ ਨਹੀਂ ਹੁੰਦਾ। ਇਸਦੀ ਰਿਪੋਰਟ ਰਜਿਸਟਰੀ ਨੂੰ ਵੀ ਕੀਤੀ ਜਾਂਦੀ ਹੈ, ਪਰ ਸ਼ੋਰ ਨੂੰ ਸੀਮਤ ਕਰਨ ਲਈ ਸੰਗਠਨਾਂ ਨੂੰ ਸੂਚਿਤ ਨਹੀਂ ਕੀਤਾ ਜਾਂਦਾ ਹੈ।
ਭਵਿੱਖ ਦਾ ਕੰਮ
ਇਸ ਵੇਲੇ ਰੋਡਮੈਪ 'ਤੇ ਬਹੁਤ ਸਾਰੇ ਸੁਧਾਰ ਹਨ। ਸਭ ਤੋਂ ਪਹਿਲਾਂ ਅਤੇ ਸਭ ਤੋਂ ਮਹੱਤਵਪੂਰਨ, ਇੱਕ OS ਕੰਪੋਨੈਂਟ ਸਿਹਤ ਲਈ ਜਨਤਕ ਪੋਰਟਲ, ਖਾਸ ਤੌਰ 'ਤੇ ਸੰਭਾਵੀ ਦੁਰਭਾਵਨਾ ਲਈ ਮਿਲੇ ਸਬੂਤਾਂ ਨਾਲ ਸਬੰਧਤ, ਇਸ ਵੇਲੇ ਵਿਕਾਸ ਅਧੀਨ ਹੈ। ਇਹ ਓਪਨ-ਸੋਰਸ ਭਾਈਚਾਰੇ ਲਈ ਇੱਕ ਮਾਮੂਲੀ ਯੋਗਦਾਨ ਵਜੋਂ ਤਿਆਰ ਕੀਤਾ ਗਿਆ ਹੈ। ਜੁੜੇ ਰਹੋ।
ਇੱਕ ਹੋਰ ਚੱਲ ਰਿਹਾ ਵਿਕਾਸ ਇੱਕ ਸੁਧਾਰਿਆ ਹੋਇਆ ਹੈ ਮਸ਼ੀਨ ਲਰਨਿੰਗ ਵਰਗੀਕਰਣ. MEW ਪਿਛਲੇ ਵਰਗੀਕਰਣਾਂ ਤੋਂ ਸਿੱਖੇਗਾ। ਇੰਜਣ ਡਿਟੈਕਟਰਾਂ ਤੋਂ ਪ੍ਰਾਪਤ ਨਤੀਜਿਆਂ ਦਾ ਵੈਕਟਰ, ਨਾਲ ਹੀ ਕੰਪੋਨੈਂਟ ਅਤੇ ਪ੍ਰਕਾਸ਼ਕ ਦੋਵਾਂ ਲਈ ਪ੍ਰਾਪਤ ਕੀਤਾ ਗਿਆ ਖਤਰਨਾਕਤਾ ਸਕੋਰ ਅਤੇ ਪ੍ਰਤਿਸ਼ਠਾ ਸਕੋਰ ("ਮਿਲਿਆ ਸਬੂਤ") ਇੱਕ ਮਸ਼ੀਨ ਲਰਨਿੰਗ ਸਿਸਟਮ ਲਈ ਇਨਪੁਟ ਵਜੋਂ ਵਰਤਿਆ ਜਾਂਦਾ ਹੈ ਜੋ ਵਰਗੀਕਰਣ ਮਾਡਲ ਨੂੰ ਅਪਡੇਟ ਕਰਦਾ ਹੈ। ਆਉਟਪੁੱਟ ਵੇਰੀਏਬਲ ਸਿਰਫ਼ ਤਾਂ ਹੁੰਦਾ ਹੈ ਜੇਕਰ ਰਜਿਸਟਰੀ ਨੇ ਪੁਸ਼ਟੀ ਕੀਤੀ ਹੈ ਕਿ ਕੰਪੋਨੈਂਟ ਖਤਰਨਾਕ ਸੀ। ਇਸਦਾ ਕੋਡ-ਨਾਮ "ਓਰੇਕਲ" ਹੈ ਅਤੇ ਇਹ ਹੋਰ ਪ੍ਰੀ-cise ਕੁਆਲੀਫਾਇਰ, ਜੋ ਕਿ ਸਾਊਂਡ (ਉੱਚ ਯਾਦ ਭਾਵ ਖਤਰਨਾਕ ਹਿੱਸਿਆਂ ਨੂੰ ਨਾ ਛੱਡੋ) ਲਈ ਤਿਆਰ ਕੀਤਾ ਗਿਆ ਹੈ ਪਰ ਘੱਟ ਗਲਤ ਸਕਾਰਾਤਮਕ (ਸੁਰੱਖਿਅਤ ਹਿੱਸਿਆਂ ਨੂੰ ਖਤਰਨਾਕ ਵਜੋਂ ਰਿਪੋਰਟ ਨਾ ਕਰੋ) ਦੇ ਨਾਲ।
A ਗੰਭੀਰਤਾ ਸਕੋਰ ਗਾਹਕਾਂ ਦੀ ਨਿਰਭਰਤਾ ਦੇ ਸਮੂਹ ਅਤੇ ਪ੍ਰਕਾਸ਼ਕ ਦੀ ਘੱਟ ਸਾਖ ਨਾਲ ਸਬੰਧਤ ਹੋਣ ਤੋਂ ਇਲਾਵਾ, ਤਰਜੀਹੀ ਮਾਪਦੰਡਾਂ ਲਈ ਜੋੜਿਆ ਜਾਵੇਗਾ। ਇਹ ਸਪੱਸ਼ਟ ਹੈ ਕਿ ਵਧੇਰੇ ਪ੍ਰਭਾਵ ਅਤੇ ਮਹੱਤਤਾ ਵਾਲੇ ਪ੍ਰੋਜੈਕਟਾਂ ਨੂੰ ਵਿਸ਼ਲੇਸ਼ਣ ਲਈ ਪਹਿਲਾਂ ਵਿਚਾਰਿਆ ਜਾਣਾ ਚਾਹੀਦਾ ਹੈ। ਅਸੀਂ ਇੱਥੇ ਪਹੀਏ ਨੂੰ ਮੁੜ ਖੋਜ ਨਹੀਂ ਕਰਾਂਗੇ, ਅਤੇ ਓਪਨ ਸੋਰਸ ਪ੍ਰੋਜੈਕਟ ਕ੍ਰਿਟੀਕਿਲਿਟੀ ਸਕੋਰ.
ਵਾਧੂ ਈਕੋਸਿਸਟਮ ਲਈ ਸਹਾਇਤਾ ਵਿਕਾਸ ਅਧੀਨ ਹੈ। ਵਿਆਪਕ ਤਕਨਾਲੋਜੀਆਂ ਅਤੇ ਟੂਲ ਜਿਵੇਂ ਕਿ PHP ਜਾਂ ਜੇਨਕਿਨਸ ਪਲੱਗਇਨ ਰੋਡਮੈਪ ਵਿੱਚ ਹਨ।
ਅਸੀਂ ਇਹ ਵੀ ਪਤਾ ਲਗਾ ਰਹੇ ਹਾਂ ਕਿ ਕੀ ਮੈਨੂਅਲ ਸਮੀਖਿਆ ਪ੍ਰਕਿਰਿਆ ਨੂੰ AI ਨਾਲ ਮਦਦ ਮਿਲ ਸਕਦੀ ਹੈ ਤਾਂ ਜੋ ਕੁਝ ਹੋਰ ਗੁੰਝਲਦਾਰ ਖਤਰਨਾਕ ਹਿੱਸਿਆਂ ਲਈ ਵਿਸ਼ਲੇਸ਼ਣ ਨੂੰ ਸੁਚਾਰੂ ਬਣਾਇਆ ਜਾ ਸਕੇ।
ਇਸ ਲੜੀ ਦੀ ਅਗਲੀ ਅਤੇ ਆਖਰੀ ਕਿਸ਼ਤ ਵਿੱਚ, “ਓਪਨ ਸੋਰਸ ਦਾ ਸ਼ੋਸ਼ਣ: ਬੁਰੇ ਲੋਕਾਂ ਤੋਂ ਕੀ ਉਮੀਦ ਕੀਤੀ ਜਾਵੇ", ਅਸੀਂ ਵਿਰੋਧੀਆਂ ਦੁਆਰਾ ਹਮਲਿਆਂ ਨੂੰ ਹੋਰ ਗੁਪਤ, ਖੋਜਣ ਵਿੱਚ ਔਖਾ, ਖਾਸ ਉਦਯੋਗਾਂ ਨੂੰ ਵਧੇਰੇ ਨਿਸ਼ਾਨਾ ਬਣਾਉਣ ਅਤੇ ਵਧੇਰੇ ਲਾਭਦਾਇਕ ਬਣਾਉਣ ਲਈ ਅਪਣਾਏ ਜਾ ਰਹੇ ਨਵੀਨਤਮ ਤਰੀਕਿਆਂ 'ਤੇ ਧਿਆਨ ਕੇਂਦਰਿਤ ਕਰਾਂਗੇ। ਕੀ ਇਸ ਵਾਹਨ ਦੀ ਵਰਤੋਂ ਕਰਕੇ ਰੈਨਸਮਵੇਅਰ ਹਮਲੇ ਕੀਤੇ ਜਾਣਗੇ? ਬੁਰੇ ਲੋਕ ਵਧੇਰੇ ਸੂਝਵਾਨ ਮਾਲਵੇਅਰ ਪ੍ਰਦਾਨ ਕਰਨ ਲਈ AI ਟੂਲਸ ਦੀ ਵਰਤੋਂ ਕਿਵੇਂ ਕਰ ਰਹੇ ਹਨ? ਕੀ ਚੋਟੀ ਦੇ ਪ੍ਰਸਿੱਧ ਪ੍ਰੋਜੈਕਟ ਜੋਖਮ ਵਿੱਚ ਹਨ? ਇਹ ਪਾਠਕਾਂ ਨੂੰ ਇਸ ਹਥਿਆਰਾਂ ਦੀ ਦੌੜ ਦਾ ਅਹਿਸਾਸ ਦਿਵਾਉਣ ਲਈ ਹੈ, ਅਤੇ ਥੋੜ੍ਹੇ ਸਮੇਂ (2024 ਦੇ ਦੂਜੇ ਅੱਧ) ਅਤੇ ਮੱਧਮ ਸਮੇਂ (2025) ਵਿੱਚ ਕੀ ਉਮੀਦ ਕਰਨੀ ਹੈ।
ਅਸੀਂ ਕੁਝ ਵਿਚਾਰਾਂ ਨਾਲ ਸਮਾਪਤ ਕਰਾਂਗੇ ਕਿ ਓਪਨ-ਸੋਰਸ ਦੁਨੀਆ ਦੇ ਖੁੱਲ੍ਹੇਪਣ ਨੂੰ ਬਹੁਤ ਜ਼ਿਆਦਾ ਬਦਲੇ ਬਿਨਾਂ ਭਾਈਚਾਰਾ ਕਿਹੜੇ ਛੋਟੇ ਕਦਮ ਚੁੱਕ ਸਕਦਾ ਹੈ। ਉਦਾਹਰਣ ਵਜੋਂ, ਜਨਤਕ ਰਜਿਸਟਰੀਆਂ ਨੂੰ ਮਾਲਵੇਅਰ ਦੀ ਰਿਪੋਰਟ ਕਰਨ ਲਈ ਇੱਕ ਵਧੇਰੇ ਕੁਸ਼ਲ ਵਿਧੀ, ਅਤੇ ਰਜਿਸਟਰੀਆਂ ਅਤੇ ਭਾਈਚਾਰੇ ਨਾਲ ਸੰਭਾਵੀ ਤੌਰ 'ਤੇ ਖਤਰਨਾਕ ਹਿੱਸਿਆਂ ਦੇ ਸਬੂਤ ਸਾਂਝੇ ਕਰਨਾ ਧਮਕੀ ਦੇਣ ਵਾਲੇ ਅਦਾਕਾਰਾਂ ਲਈ ਦਰਵਾਜ਼ੇ ਬੰਦ ਕਰਨ ਦੇ ਟੀਚੇ ਵੱਲ ਸਹੀ ਦਿਸ਼ਾ ਵਿੱਚ ਇੱਕ ਛੋਟਾ ਜਿਹਾ ਕਦਮ ਹੋਵੇਗਾ।
ਓਪਨ-ਸੋਰਸ ਕੰਪੋਨੈਂਟਸ ਵਿੱਚ ਮਾਲਵੇਅਰ ਨੂੰ ਓਪਨ-ਸੋਰਸ ਕਮਿਊਨਿਟੀ ਦੁਆਰਾ ਸਾਡੇ ਸਮਾਜ ਨੂੰ ਦਿੱਤੇ ਗਏ ਭਾਰੀ ਲਾਭਾਂ ਵਿੱਚ ਵਿਘਨ ਨਹੀਂ ਪਾਉਣਾ ਚਾਹੀਦਾ।
- [1] ਸਾਡਾ ਸਕੈਨਰ ਵਿਸ਼ਲੇਸ਼ਣ ਕੀਤੇ ਗਏ ਸੌਫਟਵੇਅਰ ਪ੍ਰੋਜੈਕਟਾਂ ਦੁਆਰਾ ਹਵਾਲਾ ਦਿੱਤੇ ਗਏ ਓਪਨ-ਸੋਰਸ ਕੰਪੋਨੈਂਟਸ ਦਾ ਪਤਾ ਲਗਾਉਂਦਾ ਹੈ, ਇਸ ਲਈ ਪੂਰਾ ਅੱਪ-ਟੂ-ਡੇਟ ਨਿਰਭਰਤਾ ਗ੍ਰਾਫ ਜਾਣਿਆ ਜਾਂਦਾ ਹੈ, ਘੱਟੋ ਘੱਟ ਉਹਨਾਂ ਪ੍ਰੋਜੈਕਟਾਂ ਲਈ ਜੋ ਨਿਯਮਿਤ ਤੌਰ 'ਤੇ ਸਕੈਨ ਕੀਤੇ ਜਾਂਦੇ ਹਨ। Xygeni OSS ਇੱਕ API ਦਾ ਪਰਦਾਫਾਸ਼ ਕਰਦਾ ਹੈ ਜਿਸਨੂੰ ਗਾਹਕ ਦਿਲਚਸਪੀ ਦੇ ਇੱਕ ਹਿੱਸੇ ਨੂੰ ਵਾਈਟਲਿਸਟ ਕਰਨ ਦੌਰਾਨ ਵੀ ਵਰਤ ਸਕਦੇ ਹਨ, ਜਿਸ ਵਿੱਚ ਕਮਜ਼ੋਰੀਆਂ ਅਤੇ ਖਤਰਨਾਕ ਸਬੂਤਾਂ ਲਈ ਜਾਣਕਾਰੀ ਸ਼ਾਮਲ ਹੈ।
- [2] ਜੇਕਰ ਸੁਰੱਖਿਆ ਸਮੱਸਿਆਵਾਂ ਨਾਲ ਮੇਲ ਖਾਂਦੀ ਸਥਿਤੀ ਦਾ ਪਤਾ ਲਗਾਇਆ ਜਾਂਦਾ ਹੈ ਤਾਂ ਇੱਕ ਗਾਰਡਰੇਲ ਬਿਲਡ ਨੂੰ ਤੋੜ ਸਕਦੀ ਹੈ। ਇੱਕ ਨਾਜ਼ੁਕ ਅਤੇ ਪਹੁੰਚਯੋਗ ਕਮਜ਼ੋਰੀ ਜਾਂ ਕੁਆਰੰਟੀਨ ਕੀਤੇ ਹਿੱਸੇ ਦੀ ਵਰਤੋਂ ਵਰਗੀਆਂ ਸੁਰੱਖਿਆ ਖੋਜਾਂ ਨੂੰ ਪ੍ਰਭਾਵਿਤ ਸੌਫਟਵੇਅਰ ਲਈ ਬਿਲਡ ਨੂੰ ਤੋੜਨ ਲਈ ਕਾਫ਼ੀ ਗੰਭੀਰ ਮੰਨਿਆ ਜਾ ਸਕਦਾ ਹੈ।
- [3]ਸਾਡੇ ਸੁਰੱਖਿਆ ਵਿਸ਼ਲੇਸ਼ਕ ਲੋੜ ਪੈਣ 'ਤੇ ਕੰਪੋਨੈਂਟ ਜਾਂ ਇਸਦੇ ਇੰਸਟਾਲ ਸਕ੍ਰਿਪਟਾਂ ਨੂੰ ਸੈਂਡਬੌਕਸਡ ਵਾਤਾਵਰਣ ਵਿੱਚ ਚਲਾਉਂਦੇ ਹਨ। ਹਾਲਾਂਕਿ, MEW ਗਤੀਸ਼ੀਲ ਵਿਸ਼ਲੇਸ਼ਣ ਨਹੀਂ ਕਰਦਾ ਹੈ, ਮੁੱਖ ਤੌਰ 'ਤੇ ਕਿਉਂਕਿ ਖਤਰਨਾਕ ਵਿਵਹਾਰ ਹਮੇਸ਼ਾ ਨਿਸ਼ਾਨਾ ਬਣਾਏ ਹਮਲਿਆਂ ਵਿੱਚ ਨਹੀਂ ਕੀਤਾ ਜਾਂਦਾ ਹੈ ਅਤੇ ਬਚਣ ਦੇ ਤਰਕ ਦੇ ਕਾਰਨ ਜੋ ਧਮਕੀ ਦੇਣ ਵਾਲੇ ਗਤੀਸ਼ੀਲ ਵਿਸ਼ਲੇਸ਼ਣ ਤੋਂ ਬਚਣ ਲਈ ਵਰਤਦੇ ਹਨ।
- [4] ਇਸ ਤਕਨੀਕ ਨੂੰ ਇੱਕ ਨਾਮ ਦਿੱਤਾ ਗਿਆ ਸੀ, ਰਜਿਸਟਰਡ ਡੋਮੇਨ ਜਨਰੇਸ਼ਨ ਐਲਗੋਰਿਦਮ ਜਾਂ RDGA, ਅਤੇ ਨਵੇਂ ਖ਼ਤਰੇ ਵਾਲੇ ਐਕਟਰ ਜਿਵੇਂ ਕਿ ਅਖੌਤੀ ਰਿਵਾਲਵਰ ਖਰਗੋਸ਼ 500 ਡੋਮੇਨਾਂ ਵਿੱਚ 1 ਮਿਲੀਅਨ ਡਾਲਰ ਤੱਕ ਦਾ ਨਿਵੇਸ਼ ਕੀਤਾ, ਜੋ ਦਰਸਾਉਂਦਾ ਹੈ ਕਿ ਸਾਈਬਰ ਕ੍ਰਾਈਮ ਉਦਯੋਗ ਕਿੰਨਾ ਲਾਭਦਾਇਕ ਹੈ।
