






ਤੁਹਾਡੇ ਓਪਨ-ਸੋਰਸ ਕੰਪੋਨੈਂਟਸ ਦੀ ਸੁਰੱਖਿਆ ਤੁਹਾਡੇ ਆਪਣੇ ਸੋਰਸ ਕੋਡ ਜਿੰਨੀ ਹੀ ਮਹੱਤਵਪੂਰਨ ਹੈ। ਇਸੇ ਲਈ ਸਾਫਟਵੇਅਰ ਕੰਪੋਜ਼ੀਸ਼ਨ ਵਿਸ਼ਲੇਸ਼ਣ (SCA) ਅਤੇ ਸਾਫਟਵੇਅਰ ਬਿੱਲ ਆਫ਼ ਮਟੀਰੀਅਲ (SBOM) DevOps ਅਤੇ AppSec ਟੀਮਾਂ ਵਿੱਚ ਖਿੱਚ ਪ੍ਰਾਪਤ ਕਰ ਰਹੇ ਹਨ। ਹਾਲਾਂਕਿ ਉਹਨਾਂ ਦਾ ਅਕਸਰ ਇਕੱਠੇ ਜ਼ਿਕਰ ਕੀਤਾ ਜਾਂਦਾ ਹੈ, ਐਸਸੀਏ ਬਨਾਮ sbom ਤੁਲਨਾ ਇੱਕ ਨੂੰ ਦੂਜੇ ਨਾਲੋਂ ਚੁਣਨ ਬਾਰੇ ਨਹੀਂ ਹੈ। ਇਸ ਦੀ ਬਜਾਏ, ਉਹ ਵੱਖ-ਵੱਖ ਪਰ ਪੂਰਕ ਉਦੇਸ਼ਾਂ ਦੀ ਪੂਰਤੀ ਕਰਦੇ ਹਨ software supply chain security.
ਇਹ ਪੋਸਟ ਵਿਚਕਾਰ ਅੰਤਰ ਦੱਸਦੀ ਹੈ sbom ਬਨਾਮ sca, ਦਿਖਾਉਂਦਾ ਹੈ ਕਿ ਉਹ ਇਕੱਠੇ ਕਿਵੇਂ ਕੰਮ ਕਰਦੇ ਹਨ, ਅਤੇ ਤੁਹਾਨੂੰ ਇਹ ਫੈਸਲਾ ਕਰਨ ਵਿੱਚ ਮਦਦ ਕਰਦਾ ਹੈ ਕਿ ਦੋਵਾਂ ਨੂੰ ਪ੍ਰਭਾਵਸ਼ਾਲੀ ਢੰਗ ਨਾਲ ਕਿਵੇਂ ਲਾਗੂ ਕਰਨਾ ਹੈ। ਤੁਸੀਂ ਇਹ ਵੀ ਦੇਖੋਗੇ ਕਿ Xygeni ਵਰਗੇ ਟੂਲ ਕਿਵੇਂ ਪਾਲਣਾ ਅਤੇ ਆਟੋਮੇਸ਼ਨ ਨੂੰ ਸਰਲ ਬਣਾਉਂਦੇ ਹਨ ਸਕੈਅ ਅਧਾਰਤ sbom ਪੀੜ੍ਹੀ.
ਜ਼ਾਇਗੇਨੀ ਸ਼ਬਦਾਵਲੀ
ਕੀ ਹੈ SCA?
ਸਾਫਟਵੇਅਰ ਰਚਨਾ ਵਿਸ਼ਲੇਸ਼ਣ (SCA) ਇੱਕ ਮੁੱਖ ਐਪਸੈਕ ਅਭਿਆਸ ਹੈ ਜੋ ਤੀਜੀ-ਧਿਰ ਅਤੇ ਓਪਨ-ਸੋਰਸ ਹਿੱਸਿਆਂ ਲਈ ਤੁਹਾਡੀਆਂ ਐਪਲੀਕੇਸ਼ਨਾਂ ਨੂੰ ਲਗਾਤਾਰ ਸਕੈਨ ਕਰਦਾ ਹੈ।
ਖਾਸ ਕਰ ਕੇ, SCA ਤੁਹਾਡੀ ਮਦਦ ਕਰਦਾ ਹੈ:
- ਨਿਰਭਰਤਾਵਾਂ ਵਿੱਚ ਕਮਜ਼ੋਰੀਆਂ ਦਾ ਪਤਾ ਲਗਾਓ
- ਜੋਖਮ ਭਰੇ ਲਾਇਸੈਂਸਾਂ ਦੀ ਪਛਾਣ ਕਰੋ
- ਸ਼ੋਸ਼ਣਯੋਗਤਾ ਅਤੇ ਪਹੁੰਚਯੋਗਤਾ ਦਾ ਮੁਲਾਂਕਣ ਕਰੋ
- ਸੁਰੱਖਿਅਤ ਪੈਚਿੰਗ ਵਿਕਲਪਾਂ ਨਾਲ ਆਟੋਮੇਟਿਡ ਰਿਮੀਡੀਏਸ਼ਨ
ਇਸ ਤੋਂ ਇਲਾਵਾ, ਇੱਕ ਠੋਸ SCA ਟੂਲ ਸਿੱਧਾ ਤੁਹਾਡੇ DevOps ਵਿੱਚ ਏਕੀਕ੍ਰਿਤ ਹੁੰਦਾ ਹੈ pipeline. ਉਦਾਹਰਣ ਵਜੋਂ, ਇਹ ਸਕੈਨ ਕਰ ਸਕਦਾ ਹੈ pull requests, ਅੰਦਰ ਭੱਜੋ CI/CD ਨੌਕਰੀਆਂ, ਅਤੇ ਕਮਜ਼ੋਰ ਕੋਡ ਦੇ ਉਤਪਾਦਨ ਤੱਕ ਪਹੁੰਚਣ ਤੋਂ ਪਹਿਲਾਂ ਡਿਵੈਲਪਰਾਂ ਨੂੰ ਸੁਚੇਤ ਕਰੋ। ਨਤੀਜੇ ਵਜੋਂ, sca ਅਤੇ sbom ਇਕੱਠੇ ਅਭਿਆਸ ਸ਼ੁਰੂ ਤੋਂ ਹੀ ਸਪਲਾਈ ਲੜੀ ਦੇ ਖਤਰਿਆਂ ਨੂੰ ਰੋਕਣ ਵਿੱਚ ਮਦਦ ਕਰਦੇ ਹਨ।
ਜ਼ਾਇਗੇਨੀ ਸ਼ਬਦਾਵਲੀ
ਕੀ ਹੈ SBOM?
ਸਮੱਗਰੀ ਦਾ ਇੱਕ ਸਾਫਟਵੇਅਰ ਬਿੱਲ (SBOM) ਤੁਹਾਡੀ ਐਪਲੀਕੇਸ਼ਨ ਵਿੱਚ ਸਾਰੇ ਹਿੱਸਿਆਂ ਦੀ ਇੱਕ ਢਾਂਚਾਗਤ, ਮਸ਼ੀਨ-ਪੜ੍ਹਨਯੋਗ ਸੂਚੀ ਹੈ, ਓਪਨ-ਸੋਰਸ ਅਤੇ ਮਲਕੀਅਤ ਦੋਵੇਂ।
ਇਸ ਵਿੱਚ ਆਮ ਤੌਰ 'ਤੇ ਸ਼ਾਮਲ ਹੁੰਦੇ ਹਨ:
- ਪੈਕੇਜ ਦੇ ਨਾਮ ਅਤੇ ਵਰਜਨ
- ਲਾਇਸੈਂਸ ਅਤੇ ਸਪਲਾਇਰ
- ਨਿਰਭਰਤਾ ਸਬੰਧ
- ਹੈਸ਼ ਅਤੇ ਪਛਾਣਕਰਤਾ
ਹਾਲਾਂਕਿ ਏ SBOM ਇਹ ਆਪਣੇ ਆਪ ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਠੀਕ ਨਹੀਂ ਕਰਦਾ, ਇਹ ਤੁਹਾਡੇ ਦੁਆਰਾ ਵਰਤੇ ਜਾਣ ਵਾਲੇ ਸੌਫਟਵੇਅਰ ਨੂੰ ਦਸਤਾਵੇਜ਼ ਬਣਾਉਣ ਵਿੱਚ ਇੱਕ ਮਹੱਤਵਪੂਰਨ ਭੂਮਿਕਾ ਨਿਭਾਉਂਦਾ ਹੈ। ਇਸ ਲਈ, ਸਿਹਤ ਸੰਭਾਲ, ਵਿੱਤ, ਜਾਂ ਸਰਕਾਰ ਵਰਗੇ ਪਾਲਣਾ-ਭਾਰੀ ਖੇਤਰਾਂ ਵਿੱਚ, SBOMs ਤੇਜ਼ੀ ਨਾਲ ਲਾਜ਼ਮੀ ਹੁੰਦੇ ਜਾ ਰਹੇ ਹਨ।
SBOM vs SCA: ਮੁੱਖ ਅੰਤਰ ਸਮਝਾਏ ਗਏ
ਪਹਿਲੀ ਨਜ਼ਰ 'ਤੇ, ਐਸਸੀਏ ਬਨਾਮ sbom ਇੱਕੋ ਜਿਹੇ ਲੱਗ ਸਕਦੇ ਹਨ। ਹਾਲਾਂਕਿ, ਉਹ ਬਹੁਤ ਵੱਖਰੀਆਂ ਸਮੱਸਿਆਵਾਂ ਨੂੰ ਹੱਲ ਕਰਦੇ ਹਨ। ਆਓ ਇਸਨੂੰ ਤੋੜੀਏ:
| ਵਿਸ਼ੇਸ਼ਤਾ | SCA ਸੰਦ | SBOMs |
|---|---|---|
| ਉਦੇਸ਼ | ✓ ਓਪਨ-ਸੋਰਸ ਜੋਖਮਾਂ ਨੂੰ ਲੱਭੋ ਅਤੇ ਠੀਕ ਕਰੋ | ✓ ਆਪਣੇ ਸੌਫਟਵੇਅਰ ਦੇ ਅੰਦਰ ਕੀ ਹੈ, ਉਸਨੂੰ ਦਸਤਾਵੇਜ਼ ਬਣਾਓ |
| ਆਟੋਮੈਸ਼ਨ | ✓ ਹਾਂ, ਅਸਲ-ਸਮੇਂ ਅਤੇ ਨਿਰੰਤਰ | ✕ ਅਕਸਰ ਸਥਿਰ; ਦਸਤੀ ਅੱਪਡੇਟ ਦੀ ਲੋੜ ਹੋ ਸਕਦੀ ਹੈ |
| ਸੁਰੱਖਿਆ ਕਵਰੇਜ | ✓ ਕਮਜ਼ੋਰੀਆਂ, ਸ਼ੋਸ਼ਣਯੋਗਤਾ, ਲਾਇਸੈਂਸ ਜੋਖਮ | ✕ ਸਿਰਫ਼ ਵਸਤੂ ਸੂਚੀ (ਕੋਈ ਜੋਖਮ ਮੁਲਾਂਕਣ ਨਹੀਂ) |
| DevOps ਵਰਤੋਂ ਕੇਸ | ✓ ਸੁਰੱਖਿਆ ਗੇਟ, ਪੀਆਰ ਸਕੈਨਿੰਗ, ਸ਼ਿਫਟ-ਖੱਬੇ ਸੁਰੱਖਿਆ | ✓ ਪਾਲਣਾ ਆਡਿਟ, ਵਿਕਰੇਤਾ ਭਰੋਸਾ |
| ਰੈਗੂਲੇਟਰੀ ਫਿੱਟ | ✓ ਸਿਫਾਰਸ਼ੀ | ✓ ਅਕਸਰ ਲੋੜੀਂਦਾ (EO 14028, NIST, DoD, FDA) |
ਇਸੇ SCA ਅਤੇ SBOM ਇਕੱਠੇ ਬਿਹਤਰ ਕੰਮ ਕਰੋ
ਇਹਨਾਂ ਵਿੱਚੋਂ ਚੋਣ ਕਰਨ ਦੀ ਬਜਾਏ, ਸਭ ਤੋਂ ਹੁਸ਼ਿਆਰ ਤਰੀਕਾ ਇਹ ਹੈ ਕਿ ਵਰਤੋਂ ਕੀਤੀ ਜਾਵੇ sca ਅਤੇ sbom ਨਾਲ-ਨਾਲ। ਇੱਥੇ ਕਾਰਨ ਹੈ:
SBOMਨੂੰ ਰੀਅਲ-ਟਾਈਮ ਅੱਪਡੇਟ ਦੀ ਲੋੜ ਹੈ
ਇੱਕ ਤਿਆਰ ਕਰਨਾ SBOM ਇੱਕ ਵਾਰ ਕਾਫ਼ੀ ਨਹੀਂ ਹੈ। ਉਦਾਹਰਣ ਵਜੋਂ, ਜੇਕਰ ਤੁਹਾਡੀ ਟੀਮ ਹਫ਼ਤਾਵਾਰੀ ਪੈਕੇਜ ਜੋੜਦੀ ਜਾਂ ਅੱਪਗ੍ਰੇਡ ਕਰਦੀ ਹੈ, ਤਾਂ ਤੁਹਾਡਾ ਅਸਲ SBOM ਜਲਦੀ ਹੀ ਪੁਰਾਣਾ ਹੋ ਸਕਦਾ ਹੈ। ਇਹੀ ਉਹ ਥਾਂ ਹੈ ਜਿੱਥੇ SCA ਇਸ ਵਿੱਚ ਕਦਮ ਆਪਣੇ ਆਪ ਹੀ ਤੁਹਾਡੀਆਂ ਨਿਰਭਰਤਾਵਾਂ ਦੀ ਨਿਗਰਾਨੀ ਕਰਦੇ ਹਨ ਅਤੇ ਰੱਖਦੇ ਹਨ SBOM ਮੌਜੂਦਾ
SCA ਅਧਾਰਿਤ SBOMਕੀ ਨਵੇਂ ਹਨ? Standard
ਜ਼ਾਇਜੇਨੀ ਵਰਗੇ ਆਧੁਨਿਕ ਔਜ਼ਾਰ ਜੋੜਦੇ ਹਨ sca ਅਤੇ sbom. The SBOM ਅਸਲ ਤੋਂ ਬਣਾਇਆ ਅਤੇ ਅੱਪਡੇਟ ਕੀਤਾ ਗਿਆ ਹੈ SCA ਸਕੈਨ ਕਰਦਾ ਹੈ। ਇਹ ਸਮਾਂ ਬਚਾਉਂਦਾ ਹੈ ਅਤੇ ਗਾਰੰਟੀ ਦਿੰਦਾ ਹੈ ਕਿ ਤੁਹਾਡੀ ਵਸਤੂ ਸੂਚੀ ਵਰਤੋਂ ਵਿੱਚ ਅਸਲ ਕੋਡ ਨੂੰ ਦਰਸਾਉਂਦੀ ਹੈ।
ਡਿਵੈਲਪਰਾਂ ਨੂੰ ਸਿਰਫ਼ ਇੱਕ ਸੂਚੀ ਤੋਂ ਵੱਧ ਦੀ ਲੋੜ ਹੁੰਦੀ ਹੈ।
ਜਦਕਿ ਇੱਕ SBOM ਤੁਹਾਨੂੰ ਸਿਰਫ਼ "ਕੀ" ਦਿੰਦਾ ਹੈ SCA ਤੁਹਾਨੂੰ "ਤਾਂ ਕੀ" ਦੱਸਦਾ ਹੈ। ਉਦਾਹਰਨ ਲਈ, ਦੋ ਐਪਾਂ ਵਿੱਚ ਇੱਕੋ ਜਿਹੀ ਕਮਜ਼ੋਰ ਲਾਇਬ੍ਰੇਰੀ ਸ਼ਾਮਲ ਹੋ ਸਕਦੀ ਹੈ, ਪਰ ਅਸਲ ਵਿੱਚ ਸਿਰਫ਼ ਇੱਕ ਹੀ ਖ਼ਤਰਨਾਕ ਕੋਡ ਦੀ ਵਰਤੋਂ ਕਰ ਰਹੀ ਹੈ। SCA ਉਸ ਪਹੁੰਚਯੋਗਤਾ ਸੰਦਰਭ ਨੂੰ ਜੋੜਦਾ ਹੈ।
ਅੰਤ ਵਿੱਚ, ਜੋੜ ਕੇ sca sbom ਸਮਰੱਥਾਵਾਂ, ਤੁਹਾਨੂੰ ਡੂੰਘੀ ਸੂਝ, ਘੱਟ ਗਲਤ ਸਕਾਰਾਤਮਕਤਾ, ਅਤੇ ਮਜ਼ਬੂਤ ਸੁਰੱਖਿਆ ਨਤੀਜੇ ਪ੍ਰਾਪਤ ਹੁੰਦੇ ਹਨ।
ਜੋੜਨ ਦੇ ਲਾਭ SCA ਅਤੇ SBOM DevOps ਵਿੱਚ
ਤੁਲਨਾ ਕਰਦੇ ਸਮੇਂ SBOM vs SCA, ਇਹ ਸਮਝਣਾ ਮਹੱਤਵਪੂਰਨ ਹੈ ਕਿ ਉਹ ਇਕੱਠੇ ਵੱਖਰੇ ਹੋਣ ਨਾਲੋਂ ਵਧੇਰੇ ਪ੍ਰਭਾਵਸ਼ਾਲੀ ਹਨ। ਇੱਕ DevOps ਰਣਨੀਤੀ ਅਪਣਾ ਕੇ ਜਿਸ ਵਿੱਚ ਦੋਵੇਂ ਸ਼ਾਮਲ ਹਨ sca ਅਤੇ sbom, ਤੁਹਾਡੀ ਟੀਮ ਮਹੱਤਵਪੂਰਨ ਲਾਭਾਂ ਨੂੰ ਖੋਲ੍ਹਦੀ ਹੈ ਜੋ ਸਤਹੀ-ਪੱਧਰ ਦੀ ਦਿੱਖ ਤੋਂ ਪਰੇ ਹਨ।
ਉਦਾਹਰਣ ਵਜੋਂ, ਤੁਹਾਨੂੰ ਲਾਭ ਹੁੰਦਾ ਹੈ:
- ਵੱਧ ਸ਼ੁੱਧਤਾ ਸਾਫਟਵੇਅਰ ਵਸਤੂ ਸੂਚੀ ਅਤੇ ਨਿਰਭਰਤਾ ਟਰੈਕਿੰਗ ਵਿੱਚ
- ਆਟੋਮੈਟਿਕ ਪਾਲਣਾ NIST ਅਤੇ EO 14028 ਵਰਗੇ ਰੈਗੂਲੇਟਰੀ ਢਾਂਚੇ ਦੇ ਨਾਲ
- ਜੋਖਮ-ਅਧਾਰਿਤ ਤਰਜੀਹ ਐਕਸਪਲਾਇਟੇਬਿਲਟੀ ਸਕੋਰਿੰਗ ਅਤੇ ਰੀਚੇਬਿਲਟੀ ਸੰਦਰਭ ਦੀ ਵਰਤੋਂ ਕਰਦੇ ਹੋਏ
- ਘੱਟ ਝੂਠੇ ਸਕਾਰਾਤਮਕ, ਰਨਟਾਈਮ-ਜਾਗਰੂਕ ਖੋਜ ਲਈ ਧੰਨਵਾਦ
- ਆਡਿਟ ਲਈ ਤਿਆਰ SBOM ਬਰਾਮਦ, ਬਿਨਾਂ ਕਿਸੇ ਵਾਧੂ ਹੱਥੀਂ ਕੋਸ਼ਿਸ਼ ਦੇ ਉਪਲਬਧ
ਇਸ ਤੋਂ ਇਲਾਵਾ, ਦੀ ਸੰਯੁਕਤ ਸ਼ਕਤੀ ਐਸਸੀਏ ਬਨਾਮ sbom ਆਧੁਨਿਕ ਵਰਕਫਲੋ ਵਿੱਚ ਟੀਮਾਂ ਨੂੰ ਕੰਟਰੋਲ ਗੁਆਏ ਬਿਨਾਂ ਤੇਜ਼ੀ ਨਾਲ ਕੰਮ ਕਰਨ ਦੇ ਯੋਗ ਬਣਾਉਂਦਾ ਹੈ। ਕਿਉਂਕਿ SCA ਲਗਾਤਾਰ ਤਬਦੀਲੀਆਂ ਦਾ ਪਤਾ ਲਗਾਉਂਦਾ ਹੈ ਅਤੇ SBOMs ਉਹਨਾਂ ਨੂੰ ਪਾਲਣਾ ਲਈ ਦਸਤਾਵੇਜ਼ੀ ਰੂਪ ਵਿੱਚ ਦਰਜ ਕਰਦੇ ਹਨ, ਤੁਸੀਂ ਅੰਨ੍ਹੇ ਧੱਬਿਆਂ ਨੂੰ ਘਟਾਉਂਦੇ ਹੋ ਅਤੇ ਉਪਚਾਰ ਨੂੰ ਸੁਚਾਰੂ ਬਣਾਉਂਦੇ ਹੋ।
ਨਤੀਜੇ ਵਜੋਂ, ਤੁਹਾਡੀਆਂ ਸੁਰੱਖਿਆ ਅਤੇ ਵਿਕਾਸ ਟੀਮਾਂ ਕਾਰੋਬਾਰ ਅਤੇ ਰੈਗੂਲੇਟਰੀ ਟੀਚਿਆਂ ਨਾਲ ਇਕਸਾਰ ਰਹਿੰਦੇ ਹੋਏ ਬਿਹਤਰ ਸਹਿਯੋਗ ਕਰਦੀਆਂ ਹਨ।
SBOM ਅਮਰੀਕਾ ਅਤੇ ਯੂਰਪ ਵਿੱਚ ਪਾਲਣਾ: ਤੁਹਾਨੂੰ ਕੀ ਜਾਣਨ ਦੀ ਲੋੜ ਹੈ
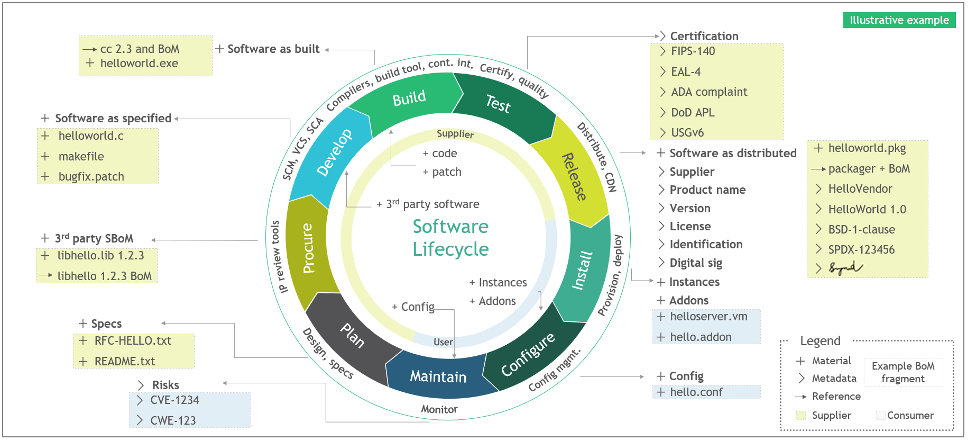
ਅੱਜ, SBOMs ਹੁਣ ਵਿਕਲਪਿਕ ਨਹੀਂ ਰਹੇ। ਉਹ ਇੱਕ ਰੈਗੂਲੇਟਰੀ ਲੋੜ ਅਮਰੀਕਾ ਅਤੇ ਯੂਰਪ ਦੋਵਾਂ ਵਿੱਚ ਬਹੁਤ ਸਾਰੇ ਸੰਗਠਨਾਂ ਲਈ। ਅਨੁਸਾਰ ਕਾਰਜਕਾਰੀ ਆਰਡਰ 14028, ਸਾਰੇ ਅਮਰੀਕੀ ਸੰਘੀ ਠੇਕੇਦਾਰਾਂ ਨੂੰ ਇੱਕ ਪੂਰਾ ਅਤੇ ਸਹੀ ਪ੍ਰਦਾਨ ਕਰਨਾ ਚਾਹੀਦਾ ਹੈ SBOM ਆਪਣੇ ਸਾਫਟਵੇਅਰ ਉਤਪਾਦਾਂ ਨਾਲ।
ਇਸ ਤੋਂ ਇਲਾਵਾ, FDA ਅਤੇ DoD ਵਰਗੀਆਂ ਰੈਗੂਲੇਟਰੀ ਸੰਸਥਾਵਾਂ ਦਾ ਆਦੇਸ਼ SBOM ਸਿਹਤ ਸੰਭਾਲ, ਰੱਖਿਆ, ਅਤੇ ਮਹੱਤਵਪੂਰਨ ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਵਿੱਚ ਵਰਤੋਂ। ਯੂਰਪ ਵਿੱਚ ਵੀ ਦਬਾਅ ਵਧ ਰਿਹਾ ਹੈ:
- The EU ਸਾਈਬਰ ਲਚਕੀਲਾਪਣ ਐਕਟ ਦੀ ਲੋੜ ਹੈ SBOMਡਿਜੀਟਲ ਤੱਤਾਂ ਵਾਲੇ ਸਾਰੇ ਸਾਫਟਵੇਅਰਾਂ ਲਈ
- NIS2 ਮਹੱਤਵਪੂਰਨ ਬੁਨਿਆਦੀ ਢਾਂਚਾ ਪ੍ਰਦਾਤਾਵਾਂ ਲਈ ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਨਿਯਮਾਂ ਨੂੰ ਮਜ਼ਬੂਤ ਕਰਦਾ ਹੈ
- ਡੋਰਾ ਵਿੱਤੀ ਖੇਤਰ ਵਿੱਚ ਕਾਰਜਸ਼ੀਲ ਲਚਕਤਾ ਨੂੰ ਲਾਗੂ ਕਰਦਾ ਹੈ
- ਪੀਸੀਆਈ ਡੀਐਸਐਸ 4.0 ਸੁਰੱਖਿਅਤ ਵਿਕਾਸ ਅਭਿਆਸਾਂ ਅਤੇ ਪ੍ਰਤੀਕਿਰਿਆ ਤਿਆਰੀ ਸ਼ਾਮਲ ਹਨ
NIST ਸੁਰੱਖਿਅਤ ਸਾਫਟਵੇਅਰ ਵਿਕਾਸ ਫਰੇਮਵਰਕ ਅਤੇ ਇਹਨਾਂ ਗਲੋਬਲ ਆਦੇਸ਼ਾਂ ਦੇ ਆਧਾਰ 'ਤੇ, ਸੰਗਠਨਾਂ ਨੂੰ ਇਹ ਕਰਨਾ ਚਾਹੀਦਾ ਹੈ:
- ਅੱਪ-ਟੂ-ਡੇਟ ਰੱਖੋ SBOMਹਰੇਕ ਰੀਲੀਜ਼ ਲਈ s
- ਵਰਜਨ ਅਤੇ ਲਾਇਸੰਸ ਵਰਗੇ ਵਿਸਤ੍ਰਿਤ ਨਿਰਭਰਤਾ ਮੈਟਾਡੇਟਾ ਸ਼ਾਮਲ ਕਰੋ
- ਨਿਯਤ ਕਰੋ SBOMਭਾਈਵਾਲਾਂ, ਰੈਗੂਲੇਟਰਾਂ ਅਤੇ ਗਾਹਕਾਂ ਨਾਲ
- ਵਰਤੋ SBOMਕਮਜ਼ੋਰੀ ਟਰੈਕਿੰਗ ਅਤੇ ਉਪਚਾਰ ਦਾ ਸਮਰਥਨ ਕਰਨ ਲਈ
ਪਰ, SBOMਸਿਰਫ਼ ਇਹ ਤੁਹਾਨੂੰ ਨਹੀਂ ਦੱਸੇਗਾ ਕਿ ਕੀ ਸ਼ੋਸ਼ਣਯੋਗ ਹੈ। ਇਸ ਲਈ ਉਹਨਾਂ ਨੂੰ ਮਜ਼ਬੂਤ ਨਾਲ ਜੋੜਨਾ ਜ਼ਰੂਰੀ ਹੈ SCA ਸਮਰੱਥਾਵਾਂ। ਇੱਕ ਨੂੰ ਅਪਣਾਉਣਾ SCA-ਅਧਾਰਿਤ SBOM ਰਣਨੀਤੀ ਨਿਰੰਤਰ ਅੱਪਡੇਟ, ਪਹੁੰਚਯੋਗਤਾ ਸੂਝ, ਅਤੇ ਪੂਰੇ ਜੀਵਨਚੱਕਰ ਦੀ ਦਿੱਖ ਨੂੰ ਯਕੀਨੀ ਬਣਾਉਂਦਾ ਹੈ।
ਜੋੜ ਕੇ SCA ਅਤੇ SBOM ਇੱਕ ਪਲੇਟਫਾਰਮ ਵਿੱਚ, ਤੁਹਾਡੀ ਟੀਮ ਬਿਨਾਂ ਦੇਰੀ ਦੇ ਸੁਰੱਖਿਅਤ ਸੌਫਟਵੇਅਰ ਪ੍ਰਦਾਨ ਕਰਦੇ ਹੋਏ ਪਾਲਣਾ ਵਿੱਚ ਅੱਗੇ ਰਹਿੰਦੀ ਹੈ।
ਕਿਵੇਂ ਜ਼ਾਇਗੇਨੀ ਪੁਲ ਬਣਾਉਂਦਾ ਹੈ SCA ਅਤੇ SBOM
ਜ਼ਾਇਗੇਨੀ ਸਭ ਤੋਂ ਵਧੀਆ ਨੂੰ ਇਕੱਠਾ ਕਰਦਾ ਹੈ ਐਸਸੀਏ ਬਨਾਮ sbom ਇੱਕ ਸਹਿਜ, ਡਿਵੈਲਪਰ-ਪਹਿਲਾਂ ਪਲੇਟਫਾਰਮ ਵਿੱਚ। ਹੋਰ ਵੀ ਮਹੱਤਵਪੂਰਨ ਗੱਲ ਇਹ ਹੈ ਕਿ ਇਹ ਸੱਚਾ ਆਟੋਮੇਸ਼ਨ, ਜੋਖਮ ਸੰਦਰਭ, ਅਤੇ ਰੈਗੂਲੇਟਰੀ ਸਹਾਇਤਾ ਪ੍ਰਦਾਨ ਕਰਦਾ ਹੈ। ਇਹ ਸਭ ਟੀਮਾਂ ਨੂੰ ਆਪਣੇ ਵਰਕਫਲੋ ਨੂੰ ਬਦਲਣ ਲਈ ਮਜਬੂਰ ਕੀਤੇ ਬਿਨਾਂ।
ਲਗਾਤਾਰ SBOM ਪੀੜ੍ਹੀ ਰਾਹੀਂ SCA
ਸਥਿਰ ਸੂਚੀਆਂ ਬਣਾਉਣ ਦੀ ਬਜਾਏ, Xygeni ਆਪਣੇ ਆਪ ਹੀ ਤੁਹਾਡੀਆਂ ਸੂਚੀਆਂ ਬਣਾਉਂਦਾ ਅਤੇ ਅੱਪਡੇਟ ਕਰਦਾ ਹੈ SBOMਆਪਣੇ ਅਸਲ-ਸਮੇਂ ਦੀ ਵਰਤੋਂ ਕਰ ਰਿਹਾ ਹੈ SCA ਇੰਜਣ। ਖਾਸ ਕਰਕੇ, ਹਰੇਕ ਬਿਲਡ ਜਾਂ pull request ਸਹੀ ਵਸਤੂ ਸੂਚੀ ਅਤੇ ਜੋਖਮ ਮੈਪਿੰਗ ਨੂੰ ਚਾਲੂ ਕਰਦਾ ਹੈ।
ਪੂਰਾ ਮੈਟਾਡੇਟਾ ਅਤੇ ਪਾਲਣਾ ਫਾਰਮੈਟ
SBOMਇਹਨਾਂ ਵਿੱਚ ਸੰਸਕਰਣ, ਲਾਇਸੈਂਸ, ਸਪਲਾਇਰ, ਹੈਸ਼, ਅਤੇ ਇੱਥੋਂ ਤੱਕ ਕਿ ਟ੍ਰਾਂਜਿਟਿਵ ਨਿਰਭਰਤਾਵਾਂ ਵੀ ਸ਼ਾਮਲ ਹਨ। ਤੁਸੀਂ ਉਹਨਾਂ ਨੂੰ CycloneDX ਜਾਂ SPDX ਫਾਰਮੈਟਾਂ ਵਿੱਚ ਨਿਰਯਾਤ ਕਰ ਸਕਦੇ ਹੋ, ਇਹ ਯਕੀਨੀ ਬਣਾਉਂਦੇ ਹੋਏ ਕਿ ਤੁਸੀਂ ਹਮੇਸ਼ਾ ਆਡਿਟ ਲਈ ਤਿਆਰ ਹੋ।
DevOps-ਨੇਟਿਵ ਵਰਕਫਲੋ ਏਕੀਕਰਨ
ਕਿਉਂਕਿ ਸੁਰੱਖਿਆ ਤੁਹਾਨੂੰ ਹੌਲੀ ਨਹੀਂ ਕਰ ਸਕਦੀ, Xygeni ਤੁਹਾਡੇ ਮੌਜੂਦਾ ਵਿੱਚ ਏਕੀਕ੍ਰਿਤ ਹੋ ਜਾਂਦਾ ਹੈ CI/CD ਸੈੱਟਅੱਪ ਕਰੋ ਭਾਵੇਂ ਤੁਸੀਂ GitHub Actions, GitLab, Bitbucket, ਜਾਂ Jenkins ਵਰਤ ਰਹੇ ਹੋ।
ਜੋਖਮ-ਅਧਾਰਤ ਉਪਚਾਰ ਸੂਝ
ਜ਼ਾਇਗੇਨੀ ਦਾ SCA ਖੋਜ ਤੋਂ ਵੀ ਅੱਗੇ ਜਾਂਦਾ ਹੈ। ਤੁਹਾਨੂੰ EPSS ਸਕੋਰ, ਪਹੁੰਚਯੋਗਤਾ ਮਾਰਗ, ਅਤੇ ਸਾਡੇ ਵਰਗੀਆਂ ਕਾਰਵਾਈਯੋਗ ਸੂਝਾਂ ਮਿਲਦੀਆਂ ਹਨ ਉਪਚਾਰ ਜੋਖਮ ਸੁਰੱਖਿਅਤ, ਨਾ-ਤੋੜਨ ਵਾਲੇ ਅੱਪਗ੍ਰੇਡ ਚੁਣਨ ਵਿੱਚ ਮਦਦ ਕਰਨ ਲਈ ਵਿਸ਼ੇਸ਼ਤਾ।
ਸਾਂਝਾ ਕਰਨ ਯੋਗ ਅਤੇ ਭਰੋਸੇਯੋਗ ਆਉਟਪੁੱਟ
ਤੁਸੀਂ ਆਪਣੇ ਸੁਰੱਖਿਅਤ ਢੰਗ ਨਾਲ ਸਾਂਝਾ ਕਰ ਸਕਦੇ ਹੋ SBOMਬਾਹਰੀ ਹਿੱਸੇਦਾਰਾਂ, ਆਡੀਟਰਾਂ, ਜਾਂ ਵਿਕਰੇਤਾਵਾਂ ਨਾਲ। ਸਭ ਤੋਂ ਮਹੱਤਵਪੂਰਨ, ਤੁਸੀਂ ਇਹ ਨਿਯੰਤਰਣ ਕਰਦੇ ਹੋ ਕਿ ਉਹਨਾਂ ਨੂੰ ਕਦੋਂ ਅਤੇ ਕਿਵੇਂ ਵੰਡਿਆ ਜਾਂਦਾ ਹੈ।
ਇਹ ਸਭ ਕੁਝ Xygeni ਨੂੰ ਉਹਨਾਂ ਟੀਮਾਂ ਲਈ ਆਦਰਸ਼ ਪਲੇਟਫਾਰਮ ਬਣਾਉਂਦਾ ਹੈ ਜੋ ਪਾਲਣਾ ਨੂੰ ਸਰਲ ਬਣਾਉਣ ਅਤੇ DevSecOps ਪਰਿਪੱਕਤਾ ਨੂੰ ਬਿਹਤਰ ਬਣਾਉਣ ਦੀ ਕੋਸ਼ਿਸ਼ ਕਰ ਰਹੀਆਂ ਹਨ ਐਸਸੀਏ ਬਨਾਮ sbom ਇਕੱਠੇ ਇੱਕ ਛੱਤ ਹੇਠ।
ਸਿਖਰ ਦੀ ਤੁਲਨਾ ਕਰੋ SBOM 2025 ਲਈ ਟੂਲ
SBOMਹੁਣ ਅਮਰੀਕਾ ਅਤੇ ਯੂਰਪ ਵਿੱਚ ਲਾਜ਼ਮੀ ਹਨ। ਪਰ ਸਾਰੇ ਨਹੀਂ SBOM ਔਜ਼ਾਰ ਅਸਲ ਸੁਰੱਖਿਆ ਪ੍ਰਦਾਨ ਕਰਦੇ ਹਨ। 6 ਸਭ ਤੋਂ ਵਧੀਆ ਦੀ ਪੜਚੋਲ ਕਰੋ SBOM ਪੀੜ੍ਹੀ ਦੇ ਸੰਦ ਅਤੇ ਦੇਖੋ ਕਿ ਉਹ ਕਿਵੇਂ ਤੁਲਨਾ ਕਰਦੇ ਹਨ।
ਅੰਤਿਮ ਵਿਚਾਰ: SCA vs SBOM ਕੀ ਇਹ ਗਲਤ ਚੋਣ ਹੈ?
ਸਮਾਪਤ ਕਰਨ ਲਈ:
- SCA ਅਤੇ SBOM ਮੁਕਾਬਲੇ ਵਾਲੀਆਂ ਰਣਨੀਤੀਆਂ ਨਹੀਂ ਹਨ, ਇਹ ਇੱਕ ਦੂਜੇ ਦੇ ਪੂਰਕ ਹਨ।
- SCA ਤੁਹਾਨੂੰ ਇਹ ਸਮਝਣ ਅਤੇ ਠੀਕ ਕਰਨ ਵਿੱਚ ਮਦਦ ਕਰਦਾ ਹੈ ਕਿ ਕੀ ਜੋਖਮ ਭਰਿਆ ਹੈ।
- SBOM ਤੁਹਾਡੇ ਸੌਫਟਵੇਅਰ ਵਿੱਚ ਕੀ ਹੈ, ਇਸਦੀ ਪੂਰੀ ਦਿੱਖ ਪ੍ਰਦਾਨ ਕਰਦਾ ਹੈ।
- ਇਕੱਠੇ ਮਿਲ ਕੇ, ਉਹ ਇੱਕ ਮਜ਼ਬੂਤ, ਚੁਸਤ ਪਹੁੰਚ ਬਣਾਉਂਦੇ ਹਨ software supply chain security.
ਜਿਵੇਂ ਕਿ ਸਾਫਟਵੇਅਰ ਜੋਖਮ ਵਿਕਸਤ ਹੁੰਦੇ ਰਹਿੰਦੇ ਹਨ, ਆਧੁਨਿਕ, ਸਵੈਚਾਲਿਤ ਪਹੁੰਚਾਂ ਨੂੰ ਅਪਣਾਉਣ ਨਾਲ ਇਹ ਯਕੀਨੀ ਬਣਾਇਆ ਜਾਂਦਾ ਹੈ ਕਿ ਤੁਹਾਡੀ ਸੁਰੱਖਿਆ ਸਥਿਤੀ ਕਿਰਿਆਸ਼ੀਲ ਅਤੇ ਆਡਿਟ-ਤਿਆਰ ਰਹੇ। ਭਾਵੇਂ ਤੁਸੀਂ ਇੱਕ ਤੇਜ਼-ਰਫ਼ਤਾਰ ਸਟਾਰਟਅੱਪ ਹੋ ਜਾਂ ਇੱਕ ਨਿਯੰਤ੍ਰਿਤ enterprise, ਦੋਵਾਂ ਦ੍ਰਿਸ਼ਟੀਕੋਣਾਂ ਦੀ ਵਰਤੋਂ ਕਰਨ ਨਾਲ ਤੁਹਾਨੂੰ ਪੂਰੀ ਤਸਵੀਰ ਮਿਲਦੀ ਹੈ, ਅਤੇ ਗੰਭੀਰ ਖਤਰਿਆਂ ਨੂੰ ਗੁਆਏ ਬਿਨਾਂ ਤੇਜ਼ੀ ਨਾਲ ਅੱਗੇ ਵਧਣ ਦਾ ਵਿਸ਼ਵਾਸ ਮਿਲਦਾ ਹੈ।
Xygeni ਦੇ ਨਾਲ, ਤੁਹਾਨੂੰ ਦਿੱਖ ਅਤੇ ਕਾਰਵਾਈ ਵਿੱਚੋਂ ਚੋਣ ਕਰਨ ਦੀ ਲੋੜ ਨਹੀਂ ਹੈ। ਤੁਸੀਂ ਦੋਵੇਂ, ਆਪਣੇ ਮੌਜੂਦਾ ਵਰਕਫਲੋ ਵਿੱਚ ਸਹਿਜੇ ਹੀ ਏਕੀਕ੍ਰਿਤ ਹੋ ਜਾਂਦੇ ਹੋ।

