






ਆਧੁਨਿਕ DevOps ਟੀਮਾਂ ਨੂੰ ਤੇਜ਼ੀ ਨਾਲ ਅੱਗੇ ਵਧਣ ਦੀ ਲੋੜ ਹੈ, ਪਰ ਉਹਨਾਂ ਨੂੰ ਨਿਯੰਤਰਣ ਅਤੇ ਸੁਰੱਖਿਆ ਦੀ ਵੀ ਲੋੜ ਹੈ। ਇਹੀ ਉਹ ਥਾਂ ਹੈ ਜਿੱਥੇ ਸੁਰੱਖਿਆ ਨੂੰ guardrails ਅੰਦਰ ਆਓ। ਇੱਕ ਸਵੈਚਾਲਿਤ ਪਰਤ ਵਜੋਂ ਕੰਮ ਕਰਨਾ ਨੀਤੀ ਪ੍ਰਬੰਧਨ ਸਾਫਟਵੇਅਰ ਵਿਕਾਸ ਜੀਵਨ ਚੱਕਰ ਦੌਰਾਨ, ਇਹ DevOps guardrails ਟੀਮਾਂ ਨੂੰ ਮਜ਼ਬੂਤ ਬਣਾਈ ਰੱਖਣ ਵਿੱਚ ਮਦਦ ਕਰੋ CI/CD pipeline security ਅਸੁਰੱਖਿਅਤ ਮਰਜ ਨੂੰ ਬਲੌਕ ਕਰਕੇ, ਜੋਖਮ ਭਰੇ ਸੰਰਚਨਾਵਾਂ ਦਾ ਪਤਾ ਲਗਾ ਕੇ, ਅਤੇ ਸੁਰੱਖਿਅਤ ਵਰਕਫਲੋ ਨੂੰ ਆਪਣੇ ਆਪ ਲਾਗੂ ਕਰਕੇ।
ਨਾਲ ਜ਼ਾਇਗੇਨੀ Guardrails, ਇਸ ਸੁਰੱਖਿਆ ਦਾ ਪ੍ਰਬੰਧਨ ਕਰਨਾ ਹੁਣ ਆਸਾਨ ਹੋ ਗਿਆ ਹੈ। ਨਵੀਂ WebUI ਰੀਲੀਜ਼ ਤੁਹਾਨੂੰ ਸਭ ਨੂੰ ਦੇਖਣ, ਸੰਪਾਦਿਤ ਕਰਨ ਅਤੇ ਲਾਗੂ ਕਰਨ ਦਿੰਦੀ ਹੈ guardrails ਇੰਟਰਫੇਸ ਤੋਂ ਸਿੱਧਾ, ਹਰੇਕ ਡਿਵੈਲਪਰ ਲਈ ਨੀਤੀ ਲਾਗੂ ਕਰਨ ਨੂੰ ਤੇਜ਼ ਅਤੇ ਸਰਲ ਬਣਾਉਂਦਾ ਹੈ।
ਨਵਾਂ ਕੀ ਹੈ: ਸੁਰੱਖਿਆ ਦਾ ਪ੍ਰਬੰਧਨ ਕਰੋ Guardrails Xygeni WebUI ਵਿੱਚ
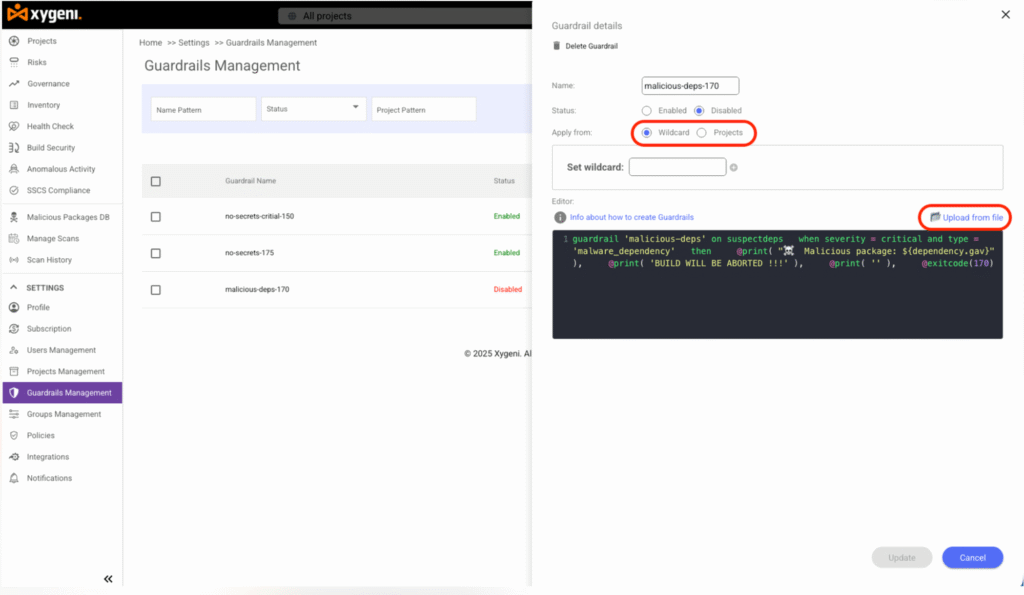
ਜ਼ਾਇਜੇਨੀ ਦੀ ਨਵੀਨਤਮ ਰਿਲੀਜ਼ ਪੂਰਾ ਪੇਸ਼ ਕਰਦਾ ਹੈ ਰੇਲਿੰਗ ਪ੍ਰਬੰਧਨ ਸਿੱਧੇ WebUI ਵਿੱਚ। ਸਾਈਡਬਾਰ ਵਿੱਚ ਨਵੇਂ ਭਾਗ ਤੋਂ, ਟੀਮਾਂ ਆਸਾਨੀ ਨਾਲ ਸਾਰੇ ਸਰਗਰਮ ਦੇਖ ਸਕਦੀਆਂ ਹਨ guardrails, ਉਹਨਾਂ ਦੇ ਤਰਕ ਨੂੰ ਸੰਪਾਦਿਤ ਕਰੋ, ਅਤੇ ਪ੍ਰੋਜੈਕਟਾਂ ਵਿੱਚ ਉਹਨਾਂ ਦੀ ਸਥਿਤੀ ਨੂੰ ਟਰੈਕ ਕਰੋ।
ਇਸ ਇੰਟਰਫੇਸ ਤੋਂ, ਤੁਸੀਂ ਇਹ ਕਰ ਸਕਦੇ ਹੋ:
- ਸਾਰੇ ਮੌਜੂਦਾ ਦੀ ਸੂਚੀ ਬਣਾਓ ਅਤੇ ਫਿਲਟਰ ਕਰੋ guardrails ਉਨ੍ਹਾਂ ਦੀ ਮੌਜੂਦਾ ਸਥਿਤੀ ਦੇ ਨਾਲ।
- ਬਣਾਓ, ਸੰਪਾਦਿਤ ਕਰੋ ਅਤੇ ਮਿਟਾਓ guardrails ਛੱਡੇ ਬਿਨਾਂ dashboard.
- ਅੱਪਲੋਡ guardrails ਫਾਈਲ ਤੋਂ ਜਾਂ ਬਿਲਟ-ਇਨ ਸਿੰਟੈਕਸ ਐਡੀਟਰ ਦੀ ਵਰਤੋਂ ਕਰਕੇ ਉਹਨਾਂ ਨੂੰ ਇਨਲਾਈਨ ਸੰਪਾਦਿਤ ਕਰੋ।
ਇਹ ਸੁਧਾਰ ਪੂਰੇ ਵਰਕਫਲੋ ਨੂੰ ਸਰਲ ਬਣਾਉਂਦਾ ਹੈ। ਲਿਖਣ ਜਾਂ ਅੱਪਡੇਟ ਕਰਨ ਦੀ ਬਜਾਏ guardrails ਕੌਂਫਿਗਰੇਸ਼ਨ ਫਾਈਲਾਂ ਰਾਹੀਂ, ਟੀਮਾਂ ਉਹਨਾਂ ਨੂੰ ਦ੍ਰਿਸ਼ਟੀਗਤ ਤੌਰ 'ਤੇ ਪ੍ਰਬੰਧਿਤ ਕਰ ਸਕਦੀਆਂ ਹਨ। ਨਤੀਜੇ ਵਜੋਂ, ਸੁਰੱਖਿਆ ਨੀਤੀਆਂ ਸਾਰੇ ਪਾਸੇ ਇਕਸਾਰ ਰਹਿੰਦੀਆਂ ਹਨ pipelineਘੱਟ ਹੱਥੀਂ ਕੰਮ ਅਤੇ ਬਿਹਤਰ ਦਿੱਖ ਦੇ ਨਾਲ।
ਸੁਰੱਖਿਆ ਕੀ ਹਨ? Guardrails ਸਾਫਟਵੇਅਰ ਵਿੱਚ?
ਸਰਲ ਸ਼ਬਦਾਂ ਵਿੱਚ, ਸੁਰੱਖਿਆ guardrails ਹਨ ਸਵੈਚਾਲਿਤ ਨਿਯਮ ਜੋ ਜੋਖਮ ਭਰੀਆਂ ਕਾਰਵਾਈਆਂ ਨੂੰ ਰੋਕਦੇ ਹਨ ਤੁਹਾਡੇ ਅੰਦਰ ਵਿਕਾਸ ਅਤੇ ਡਿਲੀਵਰੀ ਪ੍ਰਕਿਰਿਆ। ਇਹ ਤੁਹਾਡੇ ਨੀਤੀ ਪ੍ਰਬੰਧਨ ਸੌਫਟਵੇਅਰ ਦੇ ਹਿੱਸੇ ਵਜੋਂ ਕੰਮ ਕਰਦੇ ਹਨ, ਤੁਹਾਨੂੰ ਹਰ ਇੱਕ ਵਿੱਚ ਕੀ ਵਾਪਰਦਾ ਹੈ ਇਸ 'ਤੇ ਨਿਯੰਤਰਣ ਦਿੰਦੇ ਹਨ pipeline ਡਿਵੈਲਪਰਾਂ ਨੂੰ ਹੌਲੀ ਕੀਤੇ ਬਿਨਾਂ।
ਦਸਤੀ ਸਮੀਖਿਆਵਾਂ ਜਾਂ ਦੇਰ-ਪੜਾਅ ਦੇ ਸਕੈਨਾਂ 'ਤੇ ਨਿਰਭਰ ਕਰਨ ਦੀ ਬਜਾਏ, ਇਹ DevOps guardrails ਉਤਪਾਦਨ ਤੱਕ ਪਹੁੰਚਣ ਤੋਂ ਪਹਿਲਾਂ ਅਸੁਰੱਖਿਅਤ ਵਿਵਹਾਰ ਨੂੰ ਆਪਣੇ ਆਪ ਬੰਦ ਕਰ ਦਿੰਦੇ ਹਨ। ਇਹ ਪਹਿਲਾਂ ਤੋਂ ਪਰਿਭਾਸ਼ਿਤ ਨੀਤੀਆਂ ਵਜੋਂ ਕੰਮ ਕਰਦੇ ਹਨ ਜੋ ਇਹ ਫੈਸਲਾ ਕਰਦੀਆਂ ਹਨ ਕਿ ਕੀ ਪਾਸ ਹੋਣਾ ਚਾਹੀਦਾ ਹੈ, ਕੀ ਠੀਕ ਕੀਤਾ ਜਾਣਾ ਚਾਹੀਦਾ ਹੈ, ਅਤੇ ਕੀ ਬਲੌਕ ਕੀਤਾ ਜਾਣਾ ਚਾਹੀਦਾ ਹੈ, ਇਹ ਸਭ ਅਸਲ ਸਮੇਂ ਵਿੱਚ।
ਉਦਾਹਰਨ ਲਈ, ਇੱਕ ਸੁਰੱਖਿਆ ਗਾਰਡਰੇਲ ਇਹ ਕਰ ਸਕਦੀ ਹੈ:
- ਜੇਕਰ ਕੋਡ ਵਿੱਚ ਰਾਜ਼ ਮਿਲਦੇ ਹਨ ਤਾਂ ਬਿਲਡ ਫੇਲ ਕਰੋ।
- ਜਦੋਂ ਕਿਸੇ ਨਿਰਭਰਤਾ ਵਿੱਚ ਇੱਕ ਮਹੱਤਵਪੂਰਨ ਕਮਜ਼ੋਰੀ ਸ਼ਾਮਲ ਹੋਵੇ ਤਾਂ ਮਰਜ ਨੂੰ ਬਲੌਕ ਕਰੋ।
- ਜੇਕਰ ਕੋਈ ਸੰਰਚਨਾ ਫਾਈਲ ਸੁਰੱਖਿਆ ਦੀ ਉਲੰਘਣਾ ਕਰਦੀ ਹੈ ਤਾਂ ਤੈਨਾਤੀ ਬੰਦ ਕਰੋ standard.
ਦੂਜੇ ਸ਼ਬਦਾਂ ਵਿੱਚ, ਸੁਰੱਖਿਆ guardrails ਤੁਹਾਡੇ DevOps ਵਰਕਫਲੋ ਲਈ ਬੁੱਧੀਮਾਨ ਸੁਰੱਖਿਆ ਰੇਲਾਂ ਵਾਂਗ ਕੰਮ ਕਰੋ। ਉਹ ਤੁਹਾਡੇ pipelineਇਕਸਾਰਤਾ ਨੂੰ ਯਕੀਨੀ ਬਣਾਉਂਦੇ ਹੋਏ ਤੇਜ਼, ਅਨੁਕੂਲ ਅਤੇ ਸੁਰੱਖਿਅਤ ਹੈ CI/CD pipeline security ਹਰੇਕ ਪ੍ਰੋਜੈਕਟ ਵਿੱਚ।
ਕਿਵੇਂ ਸੁਰੱਖਿਆ Guardrails ਮਜ਼ਬੂਤ ਕਰੋ CI/CD Pipeline Security
Guardrails ਸਥਿਰ ਜਾਂਚਾਂ ਨਹੀਂ ਹਨ। ਸਗੋਂ, ਉਹ ਗਤੀਸ਼ੀਲ ਨੀਤੀਆਂ ਹਨ ਜੋ ਤੁਹਾਡੇ ਵਿੱਚ ਅਸਲ ਸਥਿਤੀਆਂ ਦਾ ਜਵਾਬ ਦਿੰਦੀਆਂ ਹਨ pipeline.
ਹਰੇਕ ਨਿਯਮ ਵਿੱਚ ਸ਼ਰਤਾਂ ਸ਼ਾਮਲ ਹੁੰਦੀਆਂ ਹਨ (ਜਦੋਂ ਇਹ ਹੁੰਦਾ ਹੈ) ਅਤੇ ਕਾਰਵਾਈਆਂ (ਫਿਰ ਉਹ ਕਰੋ), ਤਾਂ ਜੋ ਤੁਹਾਡਾ ਬਿਲਡ ਜਾਂ ਮਰਜ ਬਿਲਕੁਲ ਉਦੋਂ ਹੀ ਰੁਕ ਜਾਵੇ ਜਦੋਂ ਕੋਈ ਉਲੰਘਣਾ ਦਿਖਾਈ ਦਿੰਦੀ ਹੈ।
ਉਦਾਹਰਣ ਦੇ ਲਈ:
- ਭੇਦ ਖੋਜੋ: ਰੂਕੋ commitਜਦੋਂ API ਕੁੰਜੀਆਂ ਜਾਂ ਪ੍ਰਮਾਣ ਪੱਤਰ ਕੋਡ ਵਿੱਚ ਦਿਖਾਈ ਦਿੰਦੇ ਹਨ।
- ਨਿਰਭਰਤਾਵਾਂ ਦੀ ਜਾਂਚ ਕਰੋ: ਜੇਕਰ ਕੋਈ ਨਵੀਂ ਨਿਰਭਰਤਾ ਇੱਕ ਮਹੱਤਵਪੂਰਨ CVE ਪੇਸ਼ ਕਰਦੀ ਹੈ ਤਾਂ ਫੇਲ ਬਣਦਾ ਹੈ।
- ਸੰਰਚਨਾਵਾਂ ਨੂੰ ਪ੍ਰਮਾਣਿਤ ਕਰੋ: ਫਲੈਗ IaC ਐਕਸਪੋਜ਼ਡ ਪੋਰਟਾਂ ਜਾਂ ਅਸੁਰੱਖਿਅਤ ਡਿਫਾਲਟਾਂ ਵਾਲੇ ਟੈਂਪਲੇਟ।
ਇਸ ਕਰਕੇ guardrails ਦੌੜੋ pipeline ਰਨਟਾਈਮ, ਉਹ ਯਕੀਨੀ ਬਣਾਉਂਦੇ ਹਨ CI/CD pipeline security ਬਿਨਾ ਜੋੜਨਾ ਰੁਕਾਵਟਾਂ. ਡਿਵੈਲਪਰ ਕੋਡ ਨੂੰ ਤੇਜ਼ੀ ਨਾਲ ਅੱਗੇ ਵਧਾ ਸਕਦੇ ਹਨ, ਜਦੋਂ ਕਿ ਸਿਸਟਮ ਨਿਯਮਾਂ ਨੂੰ ਆਪਣੇ ਆਪ ਲਾਗੂ ਕਰਦਾ ਹੈ।
ਦੀ ਇੱਕ ਵਿਆਪਕ ਸੰਖੇਪ ਜਾਣਕਾਰੀ ਲਈ CI/CD ਸੁਰੱਖਿਆ ਸਿਧਾਂਤ, ਵੇਖੋ OWASP CI/CD ਸੁਰੱਖਿਆ ਦਿਸ਼ਾ-ਨਿਰਦੇਸ਼।
ਜ਼ਾਇਗੇਨੀ Guardrails DevSecOps ਲਈ ਨੀਤੀ ਪ੍ਰਬੰਧਨ ਸਾਫਟਵੇਅਰ ਵਜੋਂ
ਇਸਦੇ ਨੀਤੀ ਪ੍ਰਬੰਧਨ ਸਾਫਟਵੇਅਰ ਦੇ ਹਿੱਸੇ ਵਜੋਂ, ਜ਼ਾਇਗੇਨੀ ਦਸਤੀ ਨਿਯਮਾਂ ਨੂੰ ਵਿੱਚ ਬਦਲਦਾ ਹੈ ਆਟੋਮੇਟਿਡ DevOps guardrails ਉਹ ਦੌੜ ਹਰ ਪ੍ਰੋਜੈਕਟ ਵਿੱਚ. ਇਹ guardrails ਡਿਵੈਲਪਰਾਂ, ਕਾਰਜਾਂ ਅਤੇ ਪਾਲਣਾ ਟੀਮਾਂ ਲਈ ਇੱਕੋ ਜਿਹੀਆਂ ਸੁਰੱਖਿਆ ਨੀਤੀਆਂ ਲਾਗੂ ਕਰਨਾ, ਇੱਕਜੁੱਟ ਹੋਣ ਵਿੱਚ ਮਦਦ ਕਰਨਾ CI/CD pipeline security ਕੰਪਨੀ-ਵਿਆਪੀ ਯਤਨ।
ਹਰੇਕ ਗਾਰਡਰੇਲ ਇੱਕ ਸਧਾਰਨ ਤਰਕ ਢਾਂਚੇ ਦੀ ਪਾਲਣਾ ਕਰਦੀ ਹੈ ਜਿਸ ਵਿੱਚ ਪਰਿਭਾਸ਼ਿਤ ਕੀਤਾ ਗਿਆ ਹੈ XyFlowGenericName, ਆਟੋਮੇਸ਼ਨ ਲਈ Xygeni ਦੀ ਡੋਮੇਨ-ਵਿਸ਼ੇਸ਼ ਭਾਸ਼ਾ। ਨਿਯਮਾਂ ਨੂੰ ਵੱਖ-ਵੱਖ ਜ਼ਰੂਰਤਾਂ ਦੇ ਅਨੁਸਾਰ ਢਾਲਿਆ ਜਾ ਸਕਦਾ ਹੈ, ਮਹੱਤਵਪੂਰਨ ਰਾਜ਼ਾਂ ਨੂੰ ਰੋਕਣ ਤੋਂ ਲੈ ਕੇ ਜੋਖਮ ਭਰੇ ਸੰਰਚਨਾ ਬਦਲਾਵਾਂ ਨੂੰ ਰੋਕਣ ਤੱਕ, ਸਾਰੇ ਸਪਸ਼ਟ, ਪੜ੍ਹਨਯੋਗ ਸਮੀਕਰਨਾਂ ਰਾਹੀਂ:
					guardrail
  on secrets, misconf
  when severity = 'critical'
  then @exitcode(167)
ਇਸ ਨਿਯਮ ਦਾ ਮਤਲਬ ਹੈ ਕਿ ਜਦੋਂ ਕੋਈ ਮਹੱਤਵਪੂਰਨ ਰਾਜ਼ ਜਾਂ ਗਲਤ ਸੰਰਚਨਾ ਦਿਖਾਈ ਦਿੰਦੀ ਹੈ, ਤਾਂ ਬਿਲਡ ਤੁਰੰਤ ਬੰਦ ਹੋ ਜਾਂਦੀ ਹੈ।
ਇਸ ਰਸਤੇ ਵਿਚ, guardrails ਆਟੋਮੇਟਿਡ ਨੀਤੀ ਲਾਗੂ ਕਰਨ ਲਈ ਇੱਕ ਬੁੱਧੀਮਾਨ ਪਰਤ ਵਜੋਂ ਕੰਮ ਕਰਦਾ ਹੈ, ਜਿਸ ਨਾਲ DevSecOps ਟੀਮਾਂ ਕੋਡ ਦੇ ਅੱਗੇ ਵਧਣ ਦੇ ਨਾਲ-ਨਾਲ ਪਾਲਣਾ ਬਣਾਈ ਰੱਖ ਸਕਦੀਆਂ ਹਨ। pipeline.
ਕਸਟਮ ਬਣਾਉਣਾ Guardrails: ਅਸਲ ਉਦਾਹਰਣਾਂ ਅਤੇ ਵਰਤੋਂ ਦੇ ਮਾਮਲੇ
Xygeni ਵਿੱਚ ਬਹੁਤ ਸਾਰੀਆਂ ਵਰਤੋਂ ਲਈ ਤਿਆਰ ਉਦਾਹਰਣਾਂ ਸ਼ਾਮਲ ਹਨ ਤਾਂ ਜੋ ਟੀਮਾਂ ਜਲਦੀ ਅਨੁਕੂਲ ਹੋ ਸਕਣ:
1. ਨਾਜ਼ੁਕ ਮੁੱਦਿਆਂ 'ਤੇ ਬਾਹਰ ਨਿਕਲੋ
					on any
when severity = 'critical'
then @exitcode(167)
2. ਨਵੇਂ ਮਹੱਤਵਪੂਰਨ ਰਾਜ਼ਾਂ ਦੀ ਇਜਾਜ਼ਤ ਨਹੀਂ ਹੈ
					on any
when severity = 'critical'
then @exitcode(167)
3. ਉੱਚ ਵਿਸ਼ਵਾਸ ਗਲਤ ਸੰਰਚਨਾਵਾਂ
					on cicd
when severity >= 'high' and confidence >= 'high'
then @exitcode(177)
ਹਰੇਕ ਨਿਯਮ ਇੱਕ ਵੱਖਰੀ ਕਿਸਮ ਦੇ ਜੋਖਮ ਨੂੰ ਰੋਕਣ ਵਿੱਚ ਮਦਦ ਕਰਦਾ ਹੈ, ਅਤੇ ਸਾਰਿਆਂ ਨੂੰ ਸਿੱਧੇ WebUI ਤੋਂ ਪ੍ਰਬੰਧਿਤ ਕੀਤਾ ਜਾ ਸਕਦਾ ਹੈ।
ਇਸਦੇ ਇਲਾਵਾ, ਜ਼ਾਇਜੇਨੀ ਏਕੀਕ੍ਰਿਤ ਕਰਦਾ ਹੈ ਨਾਲ GitHub, GitLab, ਜੇਨਕਿੰਸਹੈ, ਅਤੇ Azure DevOps, ਆਗਿਆ ਦੇ ਰਿਹਾ ਹੈ guardrails ਵਾਪਸ ਰਿਪੋਰਟ ਕਰਨ ਲਈ commit ਸਥਿਤੀ ਜਾਂਚ ਜਾਂ ਟਿੱਪਣੀਆਂ ਆਪਣੇ ਆਪ।
ਸੁਰੱਖਿਆ ਲਾਗੂ ਕਰਨ ਲਈ ਸਭ ਤੋਂ ਵਧੀਆ ਅਭਿਆਸ Guardrails
ਤੋਂ ਵੱਧ ਤੋਂ ਵੱਧ ਮੁੱਲ ਪ੍ਰਾਪਤ ਕਰਨ ਲਈ guardrails, ਹਰੇਕ ਪ੍ਰੋਜੈਕਟ ਵਿੱਚ ਇਕਸਾਰ ਨੀਤੀਆਂ ਲਾਗੂ ਕਰਨਾ ਮਹੱਤਵਪੂਰਨ ਹੈ।
ਸੁਰੱਖਿਆ ਸਥਾਪਤ ਕਰਦੇ ਸਮੇਂ guardrails, ਉਹਨਾਂ ਨੂੰ ਆਪਣੇ ਨੀਤੀ ਪ੍ਰਬੰਧਨ ਸੌਫਟਵੇਅਰ ਦੇ ਜੀਵਤ ਹਿੱਸਿਆਂ ਵਜੋਂ ਸਮਝੋ। ਆਪਣੇ DevOps ਨੂੰ ਨਿਯਮਿਤ ਤੌਰ 'ਤੇ ਅਪਡੇਟ ਕਰੋ guardrails ਜਿਵੇਂ ਕਿ ਤੁਹਾਡੇ ਔਜ਼ਾਰ ਅਤੇ ਧਮਕੀਆਂ ਵਿਕਸਤ ਹੁੰਦੀਆਂ ਹਨ, ਅਤੇ ਹਰੇਕ ਵਿੱਚ ਉਹਨਾਂ ਦੇ ਵਿਵਹਾਰ ਦੀ ਸਮੀਖਿਆ ਕਰੋ pipeline ਨਿਰੰਤਰ ਸੁਰੱਖਿਆ ਬਣਾਈ ਰੱਖਣ ਲਈ।
ਹੇਠਾਂ ਦਿੱਤੀ ਸਾਰਣੀ ਵਿੱਚ ਰੱਖਣ ਲਈ ਮੁੱਖ ਅਭਿਆਸਾਂ ਦਾ ਸਾਰ ਦਿੱਤਾ ਗਿਆ ਹੈ pipelineਸੁਰੱਖਿਅਤ ਅਤੇ ਅਨੁਕੂਲ ਹੈ।
| ਸ਼੍ਰੇਣੀ | ਵਧੀਆ ਅਭਿਆਸ | ਇਹ ਕਿਉਂ ਮਾਇਨੇ ਰੱਖਦਾ ਹੈ |
|---|---|---|
| ਪਹੁੰਚ ਕੰਟਰੋਲ | ਟੋਕਨਾਂ ਅਤੇ ਦੌੜਾਕਾਂ ਲਈ ਘੱਟੋ-ਘੱਟ ਵਿਸ਼ੇਸ਼ ਅਧਿਕਾਰ ਲਾਗੂ ਕਰੋ | ਅਣਅਧਿਕਾਰਤ ਪਹੁੰਚ ਨੂੰ ਰੋਕੋ |
| ਰਾਜ਼ ਪ੍ਰਬੰਧਨ | ਕੋਡ ਜਾਂ ਲੌਗਸ ਵਿੱਚ ਪ੍ਰਗਟ ਕੀਤੇ ਪ੍ਰਮਾਣ ਪੱਤਰਾਂ ਨੂੰ ਬਲੌਕ ਕਰੋ | ਲੀਕ ਹੋਣ ਦਾ ਖ਼ਤਰਾ ਘਟਾਓ |
| ਨਿਰਭਰਤਾ ਸੁਰੱਖਿਆ | ਓਪਨ-ਸੋਰਸ ਪੈਕੇਜਾਂ ਨੂੰ ਸਕੈਨ ਅਤੇ ਪ੍ਰਮਾਣਿਤ ਕਰੋ | ਮਾਲਵੇਅਰ ਅਤੇ ਕਮਜ਼ੋਰ ਸੰਸਕਰਣਾਂ ਨੂੰ ਰੋਕੋ |
| IaC ਪ੍ਰਮਾਣਿਕਤਾ | ਚੈੱਕ IaC ਜੋਖਮ ਭਰੀਆਂ ਸੰਰਚਨਾਵਾਂ ਲਈ ਫਾਈਲਾਂ | ਗਲਤ ਸੰਰਚਿਤ ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਨੂੰ ਰੋਕੋ |
| ਨੀਤੀ ਲਾਗੂ ਕਰਨਾ | ਜੋੜੋ guardrails ਅਸੁਰੱਖਿਅਤ ਮਰਜ ਨੂੰ ਰੋਕਣ ਲਈ | ਵਿੱਚ ਸਿੱਧੇ ਤੌਰ 'ਤੇ ਪਾਲਣਾ ਨੂੰ ਸਵੈਚਾਲਤ ਕਰੋ CI/CD |
| ਲਗਾਤਾਰ ਨਿਗਰਾਨੀ | ਸਮੀਖਿਆ guardrails ਅਤੇ ਨੀਤੀਆਂ ਨਿਯਮਿਤ ਤੌਰ 'ਤੇ | ਰੱਖੋ pipelineਸੁਰੱਖਿਆ ਟੀਚਿਆਂ ਨਾਲ ਮੇਲ ਖਾਂਦਾ ਹੈ |
ਅੰਤਿਮ ਵਿਚਾਰ
ਸੁਰੱਖਿਆ guardrails ਆਧੁਨਿਕ ਟੀਮਾਂ ਸੁਰੱਖਿਆ ਨੂੰ ਲਾਗੂ ਕਰਨ ਦੇ ਤਰੀਕੇ ਵਿੱਚ ਇੱਕ ਵਿਹਾਰਕ ਤਬਦੀਲੀ ਨੂੰ ਦਰਸਾਉਂਦੀਆਂ ਹਨ। ਵਿਕਾਸ ਦੇ ਅੰਤ ਵਿੱਚ ਜਾਂਚਾਂ ਜੋੜਨ ਦੀ ਬਜਾਏ, ਉਹ ਡਿਲੀਵਰੀ ਪ੍ਰਕਿਰਿਆ ਵਿੱਚ ਸਿੱਧੇ ਸੁਰੱਖਿਆ ਲਿਆਉਂਦੇ ਹਨ। ਨਿਯਮਾਂ ਨੂੰ ਸਵੈਚਾਲਿਤ ਨਿਯੰਤਰਣਾਂ ਵਿੱਚ ਬਦਲ ਕੇ, ਟੀਮਾਂ ਗਲਤੀਆਂ ਨੂੰ ਘਟਾਉਂਦੀਆਂ ਹਨ, ਗਲਤ ਸੰਰਚਨਾ ਤੋਂ ਬਚਦੀਆਂ ਹਨ, ਅਤੇ ਰੱਖਦੀਆਂ ਹਨ pipelineਡਿਜ਼ਾਈਨ ਦੁਆਰਾ ਸੁਰੱਖਿਅਤ ਹੈ।
ਜ਼ਾਇਗੇਨੀ ਨਾਲ Guardrails, ਸੰਗਠਨਾਂ ਨੂੰ ਨੀਤੀ ਪ੍ਰਬੰਧਨ ਸੌਫਟਵੇਅਰ ਦੀ ਇੱਕ ਲਚਕਦਾਰ ਪਰਤ ਮਿਲਦੀ ਹੈ ਜੋ ਕਿਸੇ ਵੀ ਦੇ ਅਨੁਕੂਲ ਹੁੰਦੀ ਹੈ CI/CD ਵਾਤਾਵਰਣ। ਇਹ DevOps guardrails ਵਿਕਾਸ ਦੇ ਹਰ ਪੜਾਅ 'ਤੇ ਸੁਰੱਖਿਆ ਅਤੇ ਉਤਪਾਦਕਤਾ ਨੂੰ ਇਕਸਾਰ ਰੱਖਦੇ ਹੋਏ, ਪਾਲਣਾ ਨੂੰ ਨਿਰੰਤਰ ਅਤੇ ਆਸਾਨ ਬਣਾਉਣਾ।
ਸੁਰੱਖਿਅਤ ਬਣਾਉਣਾ ਸ਼ੁਰੂ ਕਰੋ pipelineਅੱਜ। ਆਪਣੀ ਸੁਰੱਖਿਆ ਨੂੰ ਪਰਿਭਾਸ਼ਿਤ ਕਰੋ, ਪ੍ਰਬੰਧਿਤ ਕਰੋ ਅਤੇ ਲਾਗੂ ਕਰੋ guardrails ਸਿੱਧੇ Xygeni WebUI ਤੋਂ ਅਤੇ ਸੁਰੱਖਿਅਤ ਡਿਲੀਵਰੀ ਲਈ ਇੱਕ ਤੇਜ਼ ਮਾਰਗ ਦਾ ਅਨੁਭਵ ਕਰੋ।

