






ਸਥਿਰ ਸਰੋਤ ਕੋਡ ਵਿਸ਼ਲੇਸ਼ਣ ਪਹਿਲੇ ਦਿਨ ਤੋਂ ਹੀ ਸੁਰੱਖਿਅਤ ਸਾਫਟਵੇਅਰ ਬਣਾਉਣ ਦੇ ਸਭ ਤੋਂ ਪ੍ਰਭਾਵਸ਼ਾਲੀ ਤਰੀਕਿਆਂ ਵਿੱਚੋਂ ਇੱਕ ਹੈ। ਐਗਜ਼ੀਕਿਊਸ਼ਨ ਤੋਂ ਪਹਿਲਾਂ ਕੋਡ ਨੂੰ ਸਕੈਨ ਕਰਕੇ, ਇਸ ਕਿਸਮ ਦਾ ਸਰੋਤ ਕੋਡ ਵਿਸ਼ਲੇਸ਼ਣ ਡਿਵੈਲਪਰਾਂ ਨੂੰ SQL ਇੰਜੈਕਸ਼ਨ, XSS, ਅਤੇ ਹਾਰਡਕੋਡ ਕੀਤੇ ਭੇਦ ਵਰਗੇ ਮੁੱਦਿਆਂ ਨੂੰ ਜਲਦੀ ਲੱਭਣ ਵਿੱਚ ਮਦਦ ਕਰਦਾ ਹੈ, ਅਕਸਰ IDE ਵਿੱਚ ਜਾਂ CI/CD pipeline. ਸੱਜੇ ਦੇ ਨਾਲ ਸਰੋਤ ਕੋਡ ਵਿਸ਼ਲੇਸ਼ਣ ਟੂਲ, ਟੀਮਾਂ ਉਤਪਾਦਨ ਤੱਕ ਪਹੁੰਚਣ ਤੋਂ ਪਹਿਲਾਂ ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਫੜ ਸਕਦੀਆਂ ਹਨ, ਡਿਲੀਵਰੀ ਨੂੰ ਹੌਲੀ ਕੀਤੇ ਬਿਨਾਂ ਜੋਖਮ ਨੂੰ ਘਟਾਉਂਦੀਆਂ ਹਨ।
ਇਹ ਕਿਰਿਆਸ਼ੀਲ ਪਹੁੰਚ ਨਾ ਸਿਰਫ਼ ਡਿਵੈਲਪਰਾਂ ਦੇ ਵਿਸ਼ਵਾਸ ਨੂੰ ਵਧਾਉਂਦੀ ਹੈ ਬਲਕਿ ਸੁਰੱਖਿਆ ਟੀਮਾਂ ਨੂੰ ਲਾਗੂ ਕਰਨ ਵਿੱਚ ਵੀ ਮਦਦ ਕਰਦੀ ਹੈ standardਦੀ ਤਰ੍ਹਾਂ ਹੈ OWASP ਚੋਟੀ ਦੇ 10 or NIST ਦਿਸ਼ਾ-ਨਿਰਦੇਸ਼ ਰੀਲੀਜ਼ਾਂ ਨੂੰ ਹੌਲੀ ਕੀਤੇ ਬਿਨਾਂ। DevSecOps ਵਰਕਫਲੋ ਵਿੱਚ ਏਕੀਕ੍ਰਿਤ, ਸਥਿਰ ਵਿਸ਼ਲੇਸ਼ਣ ਸ਼ਿਫਟ-ਖੱਬੇ ਸੁਰੱਖਿਆ ਦਾ ਸਮਰਥਨ ਕਰਦਾ ਹੈ ਜਦੋਂ ਕਿ ਸੁਰੱਖਿਅਤ ਕੋਡਿੰਗ ਨੂੰ ਆਮ ਵਿਕਾਸ ਰੁਟੀਨ ਦਾ ਹਿੱਸਾ ਬਣਾਉਂਦਾ ਹੈ।
ਇਸ ਤੋਂ ਇਲਾਵਾ, ਲੋੜ ਬਹੁਤ ਜ਼ਰੂਰੀ ਹੈ। ENISA ਰਿਪੋਰਟ ਕਰਦਾ ਹੈ ਕਿ ਬਹੁਤ ਸਾਰੀਆਂ ਆਧੁਨਿਕ ਉਲੰਘਣਾਵਾਂ ਅਸੁਰੱਖਿਅਤ ਕੋਡ ਤੋਂ ਉਤਪੰਨ ਹੁੰਦੀਆਂ ਹਨ, ਇਸ ਲਈ ਜਲਦੀ ਖਾਮੀਆਂ ਦਾ ਪਤਾ ਲਗਾਉਣਾ ਵਿਕਲਪਿਕ ਨਹੀਂ ਹੈ, ਇਹ ਬਹੁਤ ਜ਼ਰੂਰੀ ਹੈ।
🔧TL;DR: ਸਥਿਰ ਸਰੋਤ ਕੋਡ ਵਿਸ਼ਲੇਸ਼ਣ ਨੂੰ ਸਰਲ ਬਣਾਇਆ ਗਿਆ
- ਇਹ ਕੀ ਹੈ: ਤੁਹਾਡੇ ਸੋਰਸ ਕੋਡ ਦੇ ਚੱਲਣ ਤੋਂ ਪਹਿਲਾਂ ਉਸ ਵਿੱਚ ਬੱਗ ਅਤੇ ਸੁਰੱਖਿਆ ਖਾਮੀਆਂ ਨੂੰ ਫੜਨ ਦਾ ਇੱਕ ਤਰੀਕਾ, ਜਿਸਨੂੰ ਇਹ ਵੀ ਕਿਹਾ ਜਾਂਦਾ ਹੈ SAST.
- ਇਹ ਮਹੱਤਵ ਕਿਉਂ ਰੱਖਦਾ ਹੈ: CISA ਕਹਿੰਦਾ ਹੈ ਕਿ 50% ਤੋਂ ਵੱਧ ਸੁਰੱਖਿਆ ਮੁੱਦੇ ਕੋਡ ਵਿੱਚ ਸ਼ੁਰੂ ਹੁੰਦੇ ਹਨ। ਉਹਨਾਂ ਨੂੰ ਜਲਦੀ ਲੱਭਣ ਨਾਲ ਸਮਾਂ ਬਚਦਾ ਹੈ ਅਤੇ ਜੋਖਮ ਘੱਟਦਾ ਹੈ।
- ਕਿਦਾ ਚਲਦਾ: ਜਾਣੇ-ਪਛਾਣੇ ਕਮਜ਼ੋਰੀ ਪੈਟਰਨਾਂ ਅਤੇ ਤਰਕ ਗਲਤੀਆਂ ਲਈ ਤੁਹਾਡੇ ਕੋਡਬੇਸ ਨੂੰ ਸਕੈਨ ਕਰਦਾ ਹੈ।
- ਇਹ ਕੀ ਫੜਦਾ ਹੈ: SQL ਇੰਜੈਕਸ਼ਨ, XSS, ਹਾਰਡਕੋਡ ਕੀਤੇ ਰਾਜ਼, ਅਸੁਰੱਖਿਅਤ API, ਅਤੇ ਹੋਰ ਬਹੁਤ ਕੁਝ।
- ਇਹ ਕਿੱਥੇ ਫਿੱਟ ਹੁੰਦਾ ਹੈ: ਤੁਹਾਡੇ IDE ਵਿੱਚ ਸਿੱਧਾ ਕੰਮ ਕਰਦਾ ਹੈ ਜਾਂ CI/CD pipeline—ਆਪਣੇ ਕੰਮ ਦੇ ਢੰਗ ਨੂੰ ਬਦਲਣ ਦੀ ਕੋਈ ਲੋੜ ਨਹੀਂ।
- ਬੋਨਸ: ਸ਼ਿਫਟ-ਖੱਬੇ ਅਭਿਆਸਾਂ ਦਾ ਸਮਰਥਨ ਕਰਦਾ ਹੈ, OWASP/NIST ਨਾਲ ਇਕਸਾਰ ਹੁੰਦਾ ਹੈ, ਅਤੇ ਸ਼ੁਰੂ ਤੋਂ ਹੀ ਸੁਰੱਖਿਅਤ ਕੋਡਿੰਗ ਨੂੰ ਸਵੈਚਾਲਿਤ ਕਰਦਾ ਹੈ।
2. ਸਥਿਰ ਸਰੋਤ ਕੋਡ ਵਿਸ਼ਲੇਸ਼ਣ ਕੀ ਹੈ?
ਜ਼ਾਇਗੇਨੀ ਸ਼ਬਦਾਵਲੀ
ਸਥਿਰ ਸਰੋਤ ਕੋਡ ਵਿਸ਼ਲੇਸ਼ਣ ਕੀ ਹੈ?
ਸਥਿਰ ਸਰੋਤ ਕੋਡ ਵਿਸ਼ਲੇਸ਼ਣ, ਵਿਕਾਸ ਦੇ ਸ਼ੁਰੂ ਵਿੱਚ ਬੱਗਾਂ, ਸੁਰੱਖਿਆ ਕਮਜ਼ੋਰੀਆਂ ਅਤੇ ਕੋਡ ਗੁਣਵੱਤਾ ਮੁੱਦਿਆਂ ਦੀ ਪਛਾਣ ਕਰਨ ਲਈ ਸਾਫਟਵੇਅਰ ਕੋਡ ਨੂੰ ਲਾਗੂ ਕੀਤੇ ਬਿਨਾਂ ਸਮੀਖਿਆ ਕਰਨ ਦੀ ਪ੍ਰਕਿਰਿਆ ਹੈ। ਇਹ ਟੀਮਾਂ ਨੂੰ ਉਤਪਾਦਨ ਤੱਕ ਪਹੁੰਚਣ ਤੋਂ ਪਹਿਲਾਂ ਖਾਮੀਆਂ ਨੂੰ ਫੜਨ ਵਿੱਚ ਸਹਾਇਤਾ ਕਰਦਾ ਹੈ।
ਸਥਿਰ ਸਰੋਤ ਕੋਡ ਵਿਸ਼ਲੇਸ਼ਣ ਦਾ ਅਰਥ ਹੈ ਤੁਹਾਡੀ ਐਪਲੀਕੇਸ਼ਨ ਦੇ ਕੋਡ ਨੂੰ ਅਸਲ ਵਿੱਚ ਚਲਾਏ ਬਿਨਾਂ ਸਮੀਖਿਆ ਕਰਨਾ। ਗਤੀਸ਼ੀਲ ਟੈਸਟਿੰਗ (ਜੋ ਰਨਟਾਈਮ 'ਤੇ ਵਿਵਹਾਰ ਦੀ ਜਾਂਚ ਕਰਦੀ ਹੈ) ਦੇ ਉਲਟ, ਇਹ ਤਕਨੀਕ ਸਰੋਤ ਕੋਡ ਦਾ ਵਿਸ਼ਲੇਸ਼ਣ ਕਰਦੀ ਹੈ "ਆਰਾਮ 'ਤੇ", ਆਮ ਤੌਰ 'ਤੇ ਵਿਕਾਸ ਦੌਰਾਨ ਜਾਂ CI ਦੇ ਹਿੱਸੇ ਵਜੋਂ। pipeline. ਇਹ ਸਾਫਟਵੇਅਰ ਜੀਵਨ ਚੱਕਰ ਦੇ ਸ਼ੁਰੂ ਵਿੱਚ ਸੁਰੱਖਿਆ ਮੁੱਦਿਆਂ ਨੂੰ ਫੜਨ ਦੇ ਸਭ ਤੋਂ ਭਰੋਸੇਮੰਦ ਤਰੀਕਿਆਂ ਵਿੱਚੋਂ ਇੱਕ ਹੈ।
ਟੀਚਾ ਤਰਕ ਦੀਆਂ ਖਾਮੀਆਂ, ਅਸੁਰੱਖਿਅਤ ਪੈਟਰਨਾਂ, ਅਤੇ ਸੁਰੱਖਿਅਤ ਕੋਡਿੰਗ ਅਭਿਆਸਾਂ ਦੀਆਂ ਉਲੰਘਣਾਵਾਂ, ਜਿਵੇਂ ਕਿ ਅਣਸਵੱਛ ਇਨਪੁੱਟ, ਹਾਰਡਕੋਡ ਕੀਤੇ ਰਾਜ਼, ਜਾਂ ਜੋਖਮ ਭਰੇ API ਵਰਤੋਂ ਨੂੰ ਲੱਭਣਾ ਹੈ। ਇਹਨਾਂ ਮੁੱਦਿਆਂ ਨੂੰ ਆਪਣੇ ਆਪ ਫਲੈਗ ਕੀਤਾ ਜਾਂਦਾ ਹੈ, ਜਿਸ ਨਾਲ ਡਿਵੈਲਪਰਾਂ ਨੂੰ ਉਤਪਾਦਨ ਤੱਕ ਪਹੁੰਚਣ ਤੋਂ ਪਹਿਲਾਂ ਹੀ ਇਹਨਾਂ ਨੂੰ ਹੱਲ ਕਰਨ ਵਿੱਚ ਮਦਦ ਮਿਲਦੀ ਹੈ।
ਇਸਦੀ ਇੱਕ ਵਿਸ਼ੇਸ਼ ਸ਼ਾਖਾ ਸਟੈਟਿਕ ਐਪਲੀਕੇਸ਼ਨ ਸੁਰੱਖਿਆ ਟੈਸਟਿੰਗ ਹੈ (SAST). ਜਦੋਂ ਕਿ ਆਮ ਸਰੋਤ ਕੋਡ ਵਿਸ਼ਲੇਸ਼ਣ ਟੂਲ ਕੋਡ ਦੀ ਗੁਣਵੱਤਾ ਅਤੇ ਰੱਖ-ਰਖਾਅਯੋਗਤਾ ਦੀ ਜਾਂਚ ਕਰ ਸਕਦੇ ਹਨ, SAST ਪੂਰੀ ਤਰ੍ਹਾਂ ਸੁਰੱਖਿਆ 'ਤੇ ਕੇਂਦ੍ਰਿਤ ਹੈ। ਇਹ ਟੂਲ ਤੁਹਾਡੇ ਆਪਣੇ ਕੋਡਬੇਸ ਨੂੰ ਸਕੈਨ ਕਰਦੇ ਹਨ, ਓਪਨ-ਸੋਰਸ ਨਿਰਭਰਤਾਵਾਂ ਨੂੰ ਨਹੀਂ, ਅਤੇ ਅਕਸਰ ਸਿੱਧੇ ਤੁਹਾਡੇ IDE ਵਿੱਚ ਏਕੀਕ੍ਰਿਤ ਹੁੰਦੇ ਹਨ ਜਾਂ CI/CD pipelines.
ਜਦੋਂ ਤੁਸੀਂ ਆਪਣੇ ਰੋਜ਼ਾਨਾ ਵਰਕਫਲੋ ਵਿੱਚ ਸਥਿਰ ਸਰੋਤ ਕੋਡ ਵਿਸ਼ਲੇਸ਼ਣ ਨੂੰ ਸ਼ਾਮਲ ਕਰਦੇ ਹੋ, ਤਾਂ ਤੁਸੀਂ ਵਿਕਾਸ ਨੂੰ ਹੌਲੀ ਕੀਤੇ ਬਿਨਾਂ, ਡਿਫੌਲਟ ਤੌਰ 'ਤੇ ਸੁਰੱਖਿਅਤ ਸੌਫਟਵੇਅਰ ਬਣਾਉਂਦੇ ਹੋ।
3. ਸਥਿਰ ਸਰੋਤ ਕੋਡ ਵਿਸ਼ਲੇਸ਼ਣ ਕਿਉਂ ਮਾਇਨੇ ਰੱਖਦਾ ਹੈ
ਜਿੰਨੀ ਜਲਦੀ ਤੁਸੀਂ ਸੁਰੱਖਿਆ ਸਮੱਸਿਆ ਨੂੰ ਫੜਦੇ ਹੋ, ਓਨਾ ਹੀ ਇਸਨੂੰ ਠੀਕ ਕਰਨਾ ਸਸਤਾ ਹੁੰਦਾ ਹੈ। ਸਥਿਰ ਸਰੋਤ ਕੋਡ ਵਿਸ਼ਲੇਸ਼ਣ ਤੁਹਾਨੂੰ ਇਹ ਕਰਨ ਵਿੱਚ ਮਦਦ ਕਰਦਾ ਹੈ - ਜੋਖਮ ਭਰੇ ਕੋਡ ਨੂੰ ਚੱਲਣ ਤੋਂ ਪਹਿਲਾਂ ਹੀ ਸਾਹਮਣੇ ਲਿਆ ਕੇ। ENISA ਦੇ ਅਨੁਸਾਰ ਅਤੇ CISਏ, ਵੱਧ 50% ਸ਼ੋਸ਼ਣ ਕੀਤੇ ਗਏ ਸਾਫਟਵੇਅਰ ਕਮਜ਼ੋਰੀਆਂ ਕੋਡ ਵਿੱਚ ਹੀ ਸ਼ੁਰੂ ਹੁੰਦੀਆਂ ਹਨ।. ਇਹ ਸ਼ੁਰੂਆਤੀ ਪਤਾ ਲਗਾਉਣ ਨੂੰ ਨਾ ਸਿਰਫ਼ ਮਦਦਗਾਰ ਬਣਾਉਂਦਾ ਹੈ, ਸਗੋਂ ਜ਼ਰੂਰੀ ਵੀ ਬਣਾਉਂਦਾ ਹੈ।
ਮੰਨ ਲਓ ਕਿ ਇੱਕ ਡਿਵੈਲਪਰ ਇੱਕ 'ਤੇ ਉਪਭੋਗਤਾ ਇਨਪੁਟ ਨੂੰ ਪ੍ਰਮਾਣਿਤ ਕਰਨਾ ਭੁੱਲ ਜਾਂਦਾ ਹੈ login ਰੂਪ। ਉਹ ਛੋਟੀ ਜਿਹੀ ਗਲਤੀ ਇੱਕ ਗੰਭੀਰ ਕਾਰਨ ਬਣ ਸਕਦੀ ਹੈ SQL ਇਨਜੈਕਸ਼ਨ ਜਾਂ ਕਰਾਸ-ਸਾਈਟ ਸਕ੍ਰਿਪਟਿੰਗ (XSS) ਕਮਜ਼ੋਰੀ। ਪਰ ਤੁਹਾਡੇ IDE ਜਾਂ CI ਵਿੱਚ ਬੇਕ ਕੀਤੇ ਸਰੋਤ ਕੋਡ ਵਿਸ਼ਲੇਸ਼ਣ ਟੂਲਸ ਦੇ ਨਾਲ pipeline, ਉਹ ਸਮੱਸਿਆ ਪਹਿਲਾਂ ਹੀ ਸਾਹਮਣੇ ਆ ਜਾਂਦੀ ਹੈ—ਕੋਡ ਦੇ ਸ਼ਿਪਮੈਂਟ ਤੋਂ ਬਹੁਤ ਪਹਿਲਾਂ।
ਜਿਵੇਂ-ਜਿਵੇਂ ਵਿਕਾਸ ਦੀ ਗਤੀ ਤੇਜ਼ ਹੁੰਦੀ ਹੈ ਅਤੇ ਸਪਲਾਈ ਚੇਨ ਹੋਰ ਗੁੰਝਲਦਾਰ ਹੁੰਦੀਆਂ ਜਾਂਦੀਆਂ ਹਨ, ਅਸੁਰੱਖਿਅਤ API, ਪ੍ਰਗਟ ਕੀਤੇ ਭੇਦ, ਅਤੇ ਪੁਰਾਣੇ ਫੰਕਸ਼ਨਾਂ ਵਰਗੇ ਜੋਖਮਾਂ ਨੂੰ ਹੱਥੀਂ ਲੱਭਣਾ ਔਖਾ ਹੋ ਜਾਂਦਾ ਹੈ। ਸਰੋਤ ਕੋਡ ਵਿਸ਼ਲੇਸ਼ਣ ਇਹਨਾਂ ਜਾਂਚਾਂ ਨੂੰ ਸਵੈਚਾਲਿਤ ਕਰਦਾ ਹੈ, ਟੀਮਾਂ ਨੂੰ ਹੌਲੀ ਹੋਏ ਬਿਨਾਂ ਅੱਗੇ ਰਹਿਣ ਵਿੱਚ ਮਦਦ ਕਰਦਾ ਹੈ।
ਇਸ ਤੋਂ ਵੀ ਵੱਧ, ਸਥਿਰ ਵਿਸ਼ਲੇਸ਼ਣ ਪਾਲਣਾ ਦੇ ਯਤਨਾਂ ਦਾ ਸਮਰਥਨ ਕਰਦਾ ਹੈ standardOWASP Top 10, NIST 800-53, ਅਤੇ ISO/IEC 27001 ਵਰਗੇ। ਜਦੋਂ ਤੁਸੀਂ ਸੁਰੱਖਿਆ ਨੂੰ ਆਪਣੀ ਰੋਜ਼ਾਨਾ ਵਿਕਾਸ ਪ੍ਰਕਿਰਿਆ ਦਾ ਹਿੱਸਾ ਬਣਾਉਂਦੇ ਹੋ, ਤਾਂ ਤੁਸੀਂ ਘਟਨਾਵਾਂ ਨੂੰ ਘਟਾਉਂਦੇ ਹੋ, ਸਮਾਂ ਬਚਾਉਂਦੇ ਹੋ, ਅਤੇ ਆਡਿਟ ਲਈ ਤਿਆਰ ਰਹਿੰਦੇ ਹੋ।
4. ਸਥਿਰ ਸਰੋਤ ਕੋਡ ਵਿਸ਼ਲੇਸ਼ਣ ਕਿਵੇਂ ਕੰਮ ਕਰਦਾ ਹੈ
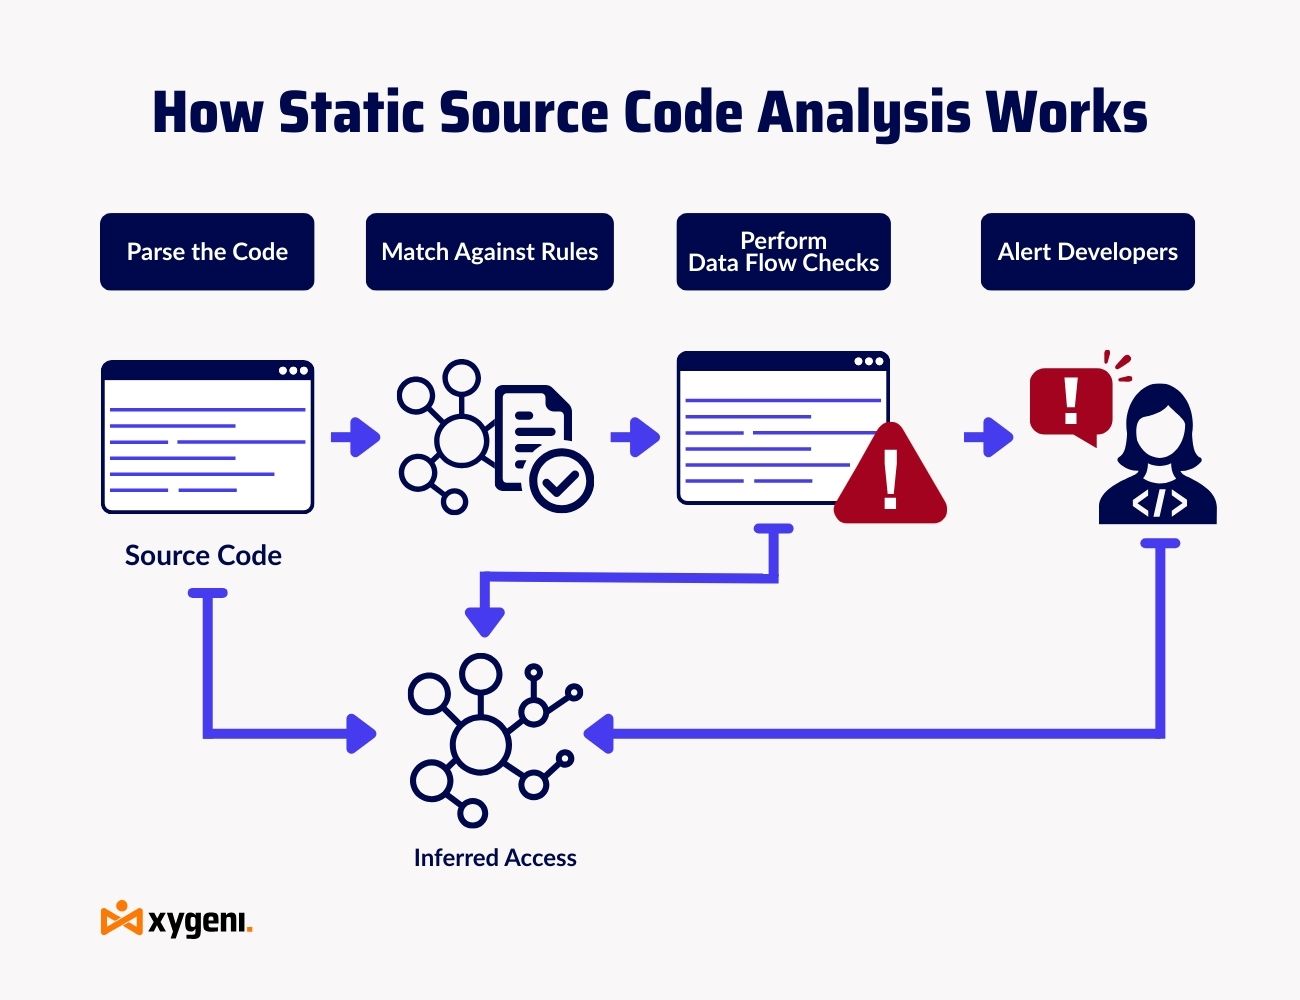
ਸਟੈਟਿਕ ਸੋਰਸ ਕੋਡ ਵਿਸ਼ਲੇਸ਼ਣ ਨੂੰ ਆਟੋਪਾਇਲਟ 'ਤੇ ਸੁਰੱਖਿਆ ਸਮੀਖਿਆ ਸਮਝੋ। ਹਰ ਵਾਰ ਜਦੋਂ ਤੁਸੀਂ ਕੋਡ ਲਿਖਦੇ ਹੋ ਜਾਂ ਪੁਸ਼ ਕਰਦੇ ਹੋ, ਤਾਂ ਇਹ ਗਲਤੀਆਂ ਨੂੰ ਤੇਜ਼ੀ ਨਾਲ ਫੜਨ ਲਈ ਪਿਛੋਕੜ ਵਿੱਚ ਚੱਲਦਾ ਹੈ।
ਇੱਥੇ ਦੱਸਿਆ ਗਿਆ ਹੈ ਕਿ ਜ਼ਿਆਦਾਤਰ ਸਰੋਤ ਕੋਡ ਵਿਸ਼ਲੇਸ਼ਣ ਟੂਲ ਕਿਵੇਂ ਕੰਮ ਕਰਦੇ ਹਨ:
- ਕੋਡਬੇਸ ਨੂੰ ਪਾਰਸ ਕਰਨਾ
ਇਹ ਟੂਲ ਤੁਹਾਡੀਆਂ ਫਾਈਲਾਂ ਨੂੰ ਪੜ੍ਹਦਾ ਹੈ ਅਤੇ ਤੁਹਾਡੇ ਕੋਡ ਦੇ ਤਰਕ ਅਤੇ ਬਣਤਰ ਨੂੰ ਸਮਝਣ ਲਈ ਇੱਕ ਐਬਸਟਰੈਕਟ ਸਿੰਟੈਕਸ ਟ੍ਰੀ (AST) ਬਣਾਉਂਦਾ ਹੈ। - ਪੈਟਰਨ ਮੈਚਿੰਗ ਅਤੇ ਨਿਯਮ ਜਾਂਚਾਂ
OWASP ਜਾਂ CWE ਵਰਗੇ ਨਿਯਮ ਸੈੱਟਾਂ ਦੀ ਵਰਤੋਂ ਕਰਕੇ, ਇਹ ਜੋਖਮ ਭਰੇ ਪੈਟਰਨਾਂ ਦੀ ਖੋਜ ਕਰਦਾ ਹੈ, ਜਿਵੇਂ ਕਿ ਗੈਰ-ਸਵੱਛ ਇਨਪੁਟਸ ਜਾਂ ਅਸੁਰੱਖਿਅਤ ਕ੍ਰਿਪਟੋਗ੍ਰਾਫਿਕ ਫੰਕਸ਼ਨ। - ਡਾਟਾ ਵਹਾਅ ਵਿਸ਼ਲੇਸ਼ਣ
ਉੱਨਤ ਟੂਲ ਇਹ ਪਤਾ ਲਗਾਉਂਦੇ ਹਨ ਕਿ ਡੇਟਾ ਤੁਹਾਡੇ ਕੋਡ ਰਾਹੀਂ ਕਿਵੇਂ ਚਲਦਾ ਹੈ, ਇਹ ਜਾਂਚ ਕਰਦੇ ਹਨ ਕਿ ਕੀ ਸੰਵੇਦਨਸ਼ੀਲ ਮੁੱਲ (ਜਿਵੇਂ ਕਿ ਪਾਸਵਰਡ, ਟੋਕਨ) ਸਾਹਮਣੇ ਆਏ ਹਨ ਜਾਂ ਦੁਰਵਰਤੋਂ ਕੀਤੀ ਗਈ ਹੈ। - ਚੇਤਾਵਨੀ ਅਤੇ ਉਪਚਾਰ
ਜਦੋਂ ਸਮੱਸਿਆਵਾਂ ਮਿਲਦੀਆਂ ਹਨ, ਤਾਂ ਉਹਨਾਂ ਨੂੰ ਗੰਭੀਰਤਾ ਸਕੋਰਾਂ ਅਤੇ ਸੁਝਾਏ ਗਏ ਹੱਲਾਂ ਨਾਲ ਫਲੈਗ ਕੀਤਾ ਜਾਂਦਾ ਹੈ, ਬਿਲਕੁਲ ਤੁਹਾਡੇ IDE, CI ਵਿੱਚ। dashboard, ਜ pull requests.
ਸਥਿਰ ਸਰੋਤ ਕੋਡ ਵਿਸ਼ਲੇਸ਼ਣ ਕਈ ਤਰ੍ਹਾਂ ਦੀਆਂ ਸਮੱਸਿਆਵਾਂ ਦਾ ਪਤਾ ਲਗਾ ਸਕਦਾ ਹੈ:
- SQL ਟੀਕਾ ਜੋਖਮ
- ਕਰਾਸ-ਸਾਈਟ ਸਕ੍ਰਿਪਟਿੰਗ (XSS)
- ਹਾਰਡਕੋਡ ਕੀਤੇ ਪ੍ਰਮਾਣ ਪੱਤਰ
- ਨਾਪਸੰਦ ਕੀਤੇ ਜਾਂ ਅਸੁਰੱਖਿਅਤ API
- ਇਨਪੁੱਟ ਪ੍ਰਮਾਣਿਕਤਾ ਦੇ ਅੰਤਰਾਲ
- ਕੋਡਿੰਗ standard ਉਲੰਘਣਾ
ਉਦਾਹਰਨ ਲਈ, ਜੇਕਰ ਕੋਈ ਗਲਤੀ ਨਾਲ ਹਾਰਡਕੋਡ ਵਾਲੀ API ਕੁੰਜੀ ਦੀ ਜਾਂਚ ਕਰਦਾ ਹੈ, ਤਾਂ ਸਕੈਨਰ ਇਸਨੂੰ ਤੁਰੰਤ ਫਲੈਗ ਕਰ ਦਿੰਦਾ ਹੈ। ਇਹ ਤੁਹਾਡੀ ਟੀਮ ਨੂੰ ਇੱਕ ਸੰਭਾਵੀ ਸੁਰੱਖਿਆ ਘਟਨਾ ਅਤੇ ਮਹਿੰਗੀ ਸਫਾਈ ਤੋਂ ਬਚਾਉਂਦਾ ਹੈ।
5. ਸਥਿਰ ਸਰੋਤ ਕੋਡ ਵਿਸ਼ਲੇਸ਼ਣ ਦੇ ਮੁੱਖ ਫਾਇਦੇ
ਸਟੈਟਿਕ ਸੋਰਸ ਕੋਡ ਵਿਸ਼ਲੇਸ਼ਣ ਸਿਰਫ਼ ਬੱਗਾਂ ਨੂੰ ਫੜਨ ਬਾਰੇ ਨਹੀਂ ਹੈ, ਇਹ ਸੁਰੱਖਿਆ ਨੂੰ ਮੁੱਖ ਰੱਖਦੇ ਹੋਏ, ਤੇਜ਼ੀ ਨਾਲ ਬਿਹਤਰ ਸੌਫਟਵੇਅਰ ਬਣਾਉਣ ਬਾਰੇ ਹੈ। ਇੱਥੇ ਦੱਸਿਆ ਗਿਆ ਹੈ ਕਿ ਇਹ ਹਰੇਕ ਟੀਮ ਨੂੰ ਕਿਵੇਂ ਲਾਭ ਪਹੁੰਚਾਉਂਦਾ ਹੈ pipeline:
1. ਜਲਦੀ ਪਤਾ ਲਗਾਉਣਾ, ਬਾਅਦ ਵਿੱਚ ਘੱਟ ਦਰਦ
SQL ਇੰਜੈਕਸ਼ਨ ਜਾਂ ਅਸੁਰੱਖਿਅਤ ਡੀਸੀਰੀਅਲਾਈਜ਼ੇਸ਼ਨ ਵਰਗੇ ਮੁੱਦਿਆਂ ਨੂੰ ਪਛਾਣਨਾ ਅੱਗੇ ਕੋਡ ਰਨ ਦਾ ਮਤਲਬ ਹੈ ਕਿ ਤੁਸੀਂ ਉਹਨਾਂ ਨੂੰ ਉਸੇ ਵੇਲੇ ਠੀਕ ਕਰ ਸਕਦੇ ਹੋ pull request. ਇਹ "ਸ਼ਿਫਟ-ਖੱਬਾ" ਮਾਡਲ ਚੀਜ਼ਾਂ ਨੂੰ ਸਾਫ਼ ਰੱਖਦਾ ਹੈ, ਅਤੇ ਤੈਨਾਤੀ ਤੋਂ ਬਾਅਦ ਫਿਕਸ ਲਈ ਝੰਜੋੜਨ ਤੋਂ ਬਚਦਾ ਹੈ। ਉਦਾਹਰਣ ਵਜੋਂ, ਅੱਜ ਇੱਕ ਡਿਵੈਲਪਰ ਦੇ IDE ਵਿੱਚ ਫਲੈਗ ਕੀਤਾ ਗਿਆ ਇੱਕ ਦਾਗ਼ੀ ਇਨਪੁੱਟ ਤੁਹਾਨੂੰ ਕੱਲ੍ਹ ਨੂੰ ਸੁਰੱਖਿਆ ਪੈਚ ਅਤੇ ਗਾਹਕ ਡਾਊਨਟਾਈਮ ਤੋਂ ਬਚਾ ਸਕਦਾ ਹੈ।
2. ਲਾਗਤਾਂ ਵਿੱਚ ਕਟੌਤੀ ਕਰੋ, ਕੋਨਿਆਂ ਵਿੱਚ ਨਹੀਂ
ਇਸਦੇ ਅਨੁਸਾਰ IBM, ਦੇਰ ਨਾਲ ਮਿਲੀਆਂ ਕਮਜ਼ੋਰੀਆਂ SDLC ਠੀਕ ਕਰਨਾ 30 ਗੁਣਾ ਮਹਿੰਗਾ ਹੋ ਸਕਦਾ ਹੈ। ਸੋਰਸ ਕੋਡ ਵਿਸ਼ਲੇਸ਼ਣ ਟੂਲਸ ਦੇ ਨਾਲ ਕੋਡ ਨੂੰ ਜਲਦੀ ਸਕੈਨ ਕਰਨ ਨਾਲ, ਠੀਕ ਹੋਣ ਵਿੱਚ ਤੇਜ਼ੀ ਅਤੇ ਸਸਤੇ ਹੁੰਦੇ ਹਨ, ਬਿਨਾਂ ਰੀਲੀਜ਼ ਵਿੱਚ ਦੇਰੀ ਕੀਤੇ।
3. ਡਿਜ਼ਾਈਨ ਦੁਆਰਾ ਡਿਵੈਲਪਰ-ਅਨੁਕੂਲ
ਸਥਿਰ ਕੋਡ ਵਿਸ਼ਲੇਸ਼ਣ ਉੱਥੇ ਫਿੱਟ ਬੈਠਦਾ ਹੈ ਜਿੱਥੇ ਤੁਸੀਂ ਪਹਿਲਾਂ ਹੀ ਕੰਮ ਕਰਦੇ ਹੋ। IDE ਏਕੀਕਰਨ, GitHub ਐਕਸ਼ਨ, GitLab CI, Jenkins pipelines, ਇਹ ਟੂਲ ਆਪਣੇ ਮੈਦਾਨ ਵਿੱਚ ਵਿਕਾਸਕਾਰਾਂ ਨੂੰ ਮਿਲਦੇ ਹਨ। ਕੋਈ ਟੂਲ-ਸਵਿਚਿੰਗ ਨਹੀਂ, ਕੋਈ ਉਡੀਕ ਸਮਾਂ ਨਹੀਂ, ਸਿਰਫ਼ ਸੰਦਰਭ ਵਿੱਚ ਸਪੱਸ਼ਟ ਫੀਡਬੈਕ।
4. ਬਿਲਟ-ਇਨ ਪਾਲਣਾ ਵਿਸ਼ਵਾਸ
ਕੀ ਤੁਹਾਨੂੰ OWASP, NIST, ਜਾਂ ISO 27001 ਨਾਲ ਇਕਸਾਰ ਹੋਣ ਦੀ ਲੋੜ ਹੈ? ਸਰੋਤ ਕੋਡ ਵਿਸ਼ਲੇਸ਼ਣ ਨੀਤੀ ਨੂੰ ਲਾਗੂ ਕਰਨ ਵਿੱਚ ਮਦਦ ਕਰਦਾ ਹੈ guardrails ਅਤੇ ਆਡਿਟ-ਤਿਆਰ ਲੌਗ ਬਣਾਓ। ਭਾਵੇਂ ਇਹ ਕਮਜ਼ੋਰ ਕ੍ਰਿਪਟੋ ਨੂੰ ਰੋਕਣਾ ਹੋਵੇ ਜਾਂ ਹਾਰਡਕੋਡ ਕੀਤੇ ਰਾਜ਼ਾਂ ਨੂੰ ਫਲੈਗ ਕਰਨਾ ਹੋਵੇ, ਟੀਮਾਂ ਵਾਧੂ ਓਵਰਹੈੱਡ ਤੋਂ ਬਿਨਾਂ ਪਾਲਣਾ ਕਰਦੀਆਂ ਰਹਿੰਦੀਆਂ ਹਨ।
5. ਸਾਫ਼ ਕੋਡ, ਸਖ਼ਤ ਟੀਮਾਂ
ਇਹ ਸਿਰਫ਼ ਸੁਰੱਖਿਆ ਬਾਰੇ ਨਹੀਂ ਹੈ। ਸਥਿਰ ਵਿਸ਼ਲੇਸ਼ਣ ਕੋਡ ਦੀ ਗੁਣਵੱਤਾ ਨੂੰ ਵੀ ਵਧਾਉਂਦਾ ਹੈ, ਜਟਿਲਤਾ, ਅਣਵਰਤੇ ਤਰਕ, ਜਾਂ ਅਸੰਗਤ ਸ਼ੈਲੀਆਂ ਨੂੰ ਫਲੈਗ ਕਰਦਾ ਹੈ। ਇਹ ਟੀਮਾਂ ਨੂੰ ਵਧੇਰੇ ਰੱਖ-ਰਖਾਅ ਯੋਗ ਕੋਡ ਲਿਖਣ, ਇਕਸਾਰ ਕਰਨ ਵਿੱਚ ਮਦਦ ਕਰਦਾ ਹੈ standards, ਅਤੇ ਭਵਿੱਖ ਦੇ ਤਕਨੀਕੀ ਕਰਜ਼ੇ ਤੋਂ ਬਚੋ।
6. ਸਥਿਰ ਸਰੋਤ ਕੋਡ ਵਿਸ਼ਲੇਸ਼ਣ ਲਈ ਆਮ ਵਰਤੋਂ ਦੇ ਮਾਮਲੇ
ਸਥਿਰ ਸਰੋਤ ਕੋਡ ਵਿਸ਼ਲੇਸ਼ਣ ਕੁਦਰਤੀ ਤੌਰ 'ਤੇ ਰੋਜ਼ਾਨਾ ਜ਼ਿੰਦਗੀ ਵਿੱਚ ਫਿੱਟ ਬੈਠਦਾ ਹੈ DevSecOps ਵਰਕਫਲੋ। ਇੱਥੇ ਦੱਸਿਆ ਗਿਆ ਹੈ ਕਿ ਉੱਚ-ਪ੍ਰਦਰਸ਼ਨ ਵਾਲੀਆਂ ਟੀਮਾਂ ਇਸਨੂੰ ਸਾਫਟਵੇਅਰ ਜੀਵਨ ਚੱਕਰ ਵਿੱਚ ਕਿਵੇਂ ਕੰਮ ਕਰਨ ਲਈ ਲਗਾ ਰਹੀਆਂ ਹਨ:
1. ਮਾਈਕ੍ਰੋ ਸਰਵਿਸਿਜ਼ ਅਤੇ API ਨੂੰ ਸੁਰੱਖਿਅਤ ਕਰਨਾ
ਹਰੇਕ ਮਾਈਕ੍ਰੋਸਰਵਿਸ ਦੁਆਰਾ ਇੱਕ ਹੋਰ ਹਮਲੇ ਦੀ ਸਤ੍ਹਾ ਜੋੜਨ ਦੇ ਨਾਲ, ਸ਼ੁਰੂਆਤੀ ਸੁਰੱਖਿਆ ਜਾਂਚਾਂ ਗੈਰ-ਗੱਲਬਾਤਯੋਗ ਹਨ। ਸਰੋਤ ਕੋਡ ਵਿਸ਼ਲੇਸ਼ਣ ਹਰੇਕ ਸੇਵਾ ਨੂੰ ਤੈਨਾਤੀ ਤੋਂ ਪਹਿਲਾਂ ਸਕੈਨ ਕਰਦਾ ਹੈ, ਅਸੁਰੱਖਿਅਤ ਪ੍ਰਮਾਣੀਕਰਨ ਨੂੰ ਫਲੈਗ ਕਰਦਾ ਹੈ, ਇਨਪੁਟ ਪ੍ਰਮਾਣਿਕਤਾ ਗੁੰਮ ਹੁੰਦੀ ਹੈ, ਜਾਂ ਖਤਰਨਾਕ ਡਿਫਾਲਟ ਹੁੰਦੇ ਹਨ।
ਉਦਾਹਰਣ ਲਈ: ਇੱਕ Node.js ਮਾਈਕ੍ਰੋਸਰਵਿਸ ਦਾ ਸਕੈਨ ਇੱਕ ਰੂਟ ਹੈਂਡਲਰ ਵਿੱਚ ਅਣ-ਐਸਕੇਪਡ ਇਨਪੁੱਟ ਦਾ ਪਤਾ ਲਗਾਉਂਦਾ ਹੈ, ਜਿਸ ਨਾਲ ਇੱਕ ਇੰਜੈਕਸ਼ਨ ਬੱਗ ਨੂੰ ਅਣਦੇਖੇ ਸ਼ਿਪਿੰਗ ਤੋਂ ਰੋਕਿਆ ਜਾਂਦਾ ਹੈ।
2. ਸੁਰੱਖਿਅਤ ਕੋਡਿੰਗ ਨੂੰ ਲਾਗੂ ਕਰਨਾ Standards
ਜਦੋਂ ਹਰ ਟੀਮ ਵੱਖਰੇ ਢੰਗ ਨਾਲ ਕੋਡ ਕਰਦੀ ਹੈ, ਤਾਂ ਅਸੰਗਤਤਾਵਾਂ ਜੋਖਮ ਪੈਦਾ ਕਰਦੀਆਂ ਹਨ। ਸਥਿਰ ਸਰੋਤ ਕੋਡ ਵਿਸ਼ਲੇਸ਼ਣ ਟੂਲ ਅੰਦਰੂਨੀ ਨਿਯਮਾਂ ਜਾਂ ਉਦਯੋਗ ਦੇ ਢਾਂਚੇ ਜਿਵੇਂ ਕਿ OWASP ASVS ਨੂੰ ਲਾਗੂ ਕਰਨ ਵਿੱਚ ਮਦਦ ਕਰਦੇ ਹਨ ਅਤੇ ਮਿਸਰਾ.
ਉਦਾਹਰਣ ਦੇ ਲਈ: ਤੁਹਾਡੀ ਟੀਮ ਵਰਤੋਂ ਨੂੰ ਰੋਕਣ ਲਈ ਇੱਕ ਨਿਯਮ ਬਣਾ ਸਕਦੀ ਹੈ eval() ਪਾਈਥਨ ਜਾਂ ਫਲੈਗ ਕਮਜ਼ੋਰ ਹੈਸ਼ਾਂ ਵਿੱਚ ਜਿਵੇਂ ਕਿ md5()—ਸਭ ਕੁਝ ਕੋਡ ਸਮੀਖਿਆ ਦੌਰਾਨ ਆਪਣੇ ਆਪ ਲਾਗੂ ਹੋ ਜਾਂਦਾ ਹੈ।
3. ਆਟੋਮੇਟਿੰਗ Pull Request ਚੈੱਕ
ਹੱਥੀਂ ਸਮੀਖਿਆਵਾਂ ਨੂੰ ਸਕੇਲ ਨਹੀਂ ਕੀਤਾ ਜਾ ਸਕਦਾ। ਸਥਿਰ ਵਿਸ਼ਲੇਸ਼ਣ ਟੂਲ ਹਰੇਕ ਪੀਆਰ 'ਤੇ ਚੱਲਦੇ ਹਨ, ਡਿਵੈਲਪਰਾਂ ਨੂੰ ਤੁਰੰਤ ਫੀਡਬੈਕ ਦਿੰਦੇ ਹਨ ਅਤੇ ਉਹਨਾਂ ਦੇ ਰਲੇਵੇਂ ਤੋਂ ਪਹਿਲਾਂ ਮੁੱਦਿਆਂ ਨੂੰ ਫੜਦੇ ਹਨ। ਕੋਈ ਦੇਰੀ ਨਹੀਂ, ਤੱਥ ਤੋਂ ਬਾਅਦ ਕੋਈ ਹੈਰਾਨੀਜਨਕ ਖੋਜ ਨਹੀਂ।
ਪਰਿਣਾਮ: ਵਿਕਾਸਕਰਤਾ ਭਰੋਸੇ ਨਾਲ ਭੇਜਦੇ ਹਨ, ਐਪਸੇਕ ਨੂੰ ਦ੍ਰਿਸ਼ਟੀ ਮਿਲਦੀ ਹੈ, ਅਤੇ ਜੋਖਮ ਭਰਿਆ ਕੋਡ ਉਤਪਾਦਨ ਤੋਂ ਬਾਹਰ ਰਹਿੰਦਾ ਹੈ।
🔧 ਪ੍ਰੋ ਸੁਝਾਅ: ਜ਼ਾਇਜੇਨੀ ਵਰਗੇ ਔਜ਼ਾਰਾਂ ਨਾਲ, Guardrails ਜਦੋਂ ਉੱਚ-ਜੋਖਮ ਵਾਲੇ ਰਾਜ਼ ਜਾਂ ਜਾਣੀਆਂ-ਪਛਾਣੀਆਂ ਕਮਜ਼ੋਰ ਨਿਰਭਰਤਾਵਾਂ ਦਾ ਪਤਾ ਲਗਾਇਆ ਜਾਂਦਾ ਹੈ ਤਾਂ ਇਹ ਆਪਣੇ ਆਪ ਹੀ ਮਰਜ ਨੂੰ ਬਲੌਕ ਕਰ ਸਕਦਾ ਹੈ—ਅਸੁਰੱਖਿਅਤ ਕੋਡ ਨੂੰ ਉਤਪਾਦਨ ਤੋਂ ਬਾਹਰ ਰੱਖਣਾ।
4. ਸਪਲਾਈ ਚੇਨ ਜੋਖਮਾਂ ਨੂੰ ਰੋਕਣਾ
ਸਪਲਾਈ ਚੇਨ ਹਮਲੇ ਅਕਸਰ ਇੱਕ ਅਣਦੇਖੇ ਨਾਲ ਸ਼ੁਰੂ ਹੁੰਦੇ ਹਨ commit ਜਾਂ ਗਲਤ ਸੰਰਚਿਤ ਫਾਈਲ। ਸਥਿਰ ਸਰੋਤ ਕੋਡ ਵਿਸ਼ਲੇਸ਼ਣ ਟੂਲ ਇਹਨਾਂ ਨੂੰ ਉਤਪਾਦਨ ਤੱਕ ਪਹੁੰਚਣ ਤੋਂ ਪਹਿਲਾਂ ਛੇੜਛਾੜ, ਅਸੁਰੱਖਿਅਤ ਡਿਫਾਲਟ, ਜਾਂ ਲੁਕੀਆਂ ਹੋਈਆਂ ਸਕ੍ਰਿਪਟਾਂ ਲਈ ਸਕੈਨ ਕਰਕੇ ਜਲਦੀ ਫੜ ਸਕਦੇ ਹਨ।
ਉਦਾਹਰਣ ਵਜੋਂ, ਕਲਪਨਾ ਕਰੋ ਕਿ ਇੱਕ ਤੀਜੀ-ਧਿਰ ਲਾਇਬ੍ਰੇਰੀ ਚੁੱਪਚਾਪ ਇੱਕ ਜੋੜ ਰਹੀ ਹੈ postinstall ਆਰਬਿਟਰਰੀ ਕਮਾਂਡਾਂ ਚਲਾਉਣ ਲਈ ਸਕ੍ਰਿਪਟ। ਜਾਂ ਇੱਕ ਡੌਕਰਫਾਈਲ ਜੋ SELinux ਇਨਫੋਰਸਮੈਂਟ ਨੂੰ ਅਯੋਗ ਕਰ ਰਹੀ ਹੈ। ਸਥਿਰ ਵਿਸ਼ਲੇਸ਼ਣ ਸਮੀਖਿਆ ਦੌਰਾਨ ਦੋਵਾਂ ਨੂੰ ਫਲੈਗ ਕਰੇਗਾ - ਇਸ ਤੋਂ ਪਹਿਲਾਂ ਕਿ ਉਹ ਸ਼ੋਸ਼ਣਯੋਗ ਜੋਖਮ ਬਣ ਜਾਣ।
7. SAST ਬਨਾਮ SCA ਬਨਾਮ DAST: ਅੰਤਰਾਂ ਨੂੰ ਸਮਝਣਾ
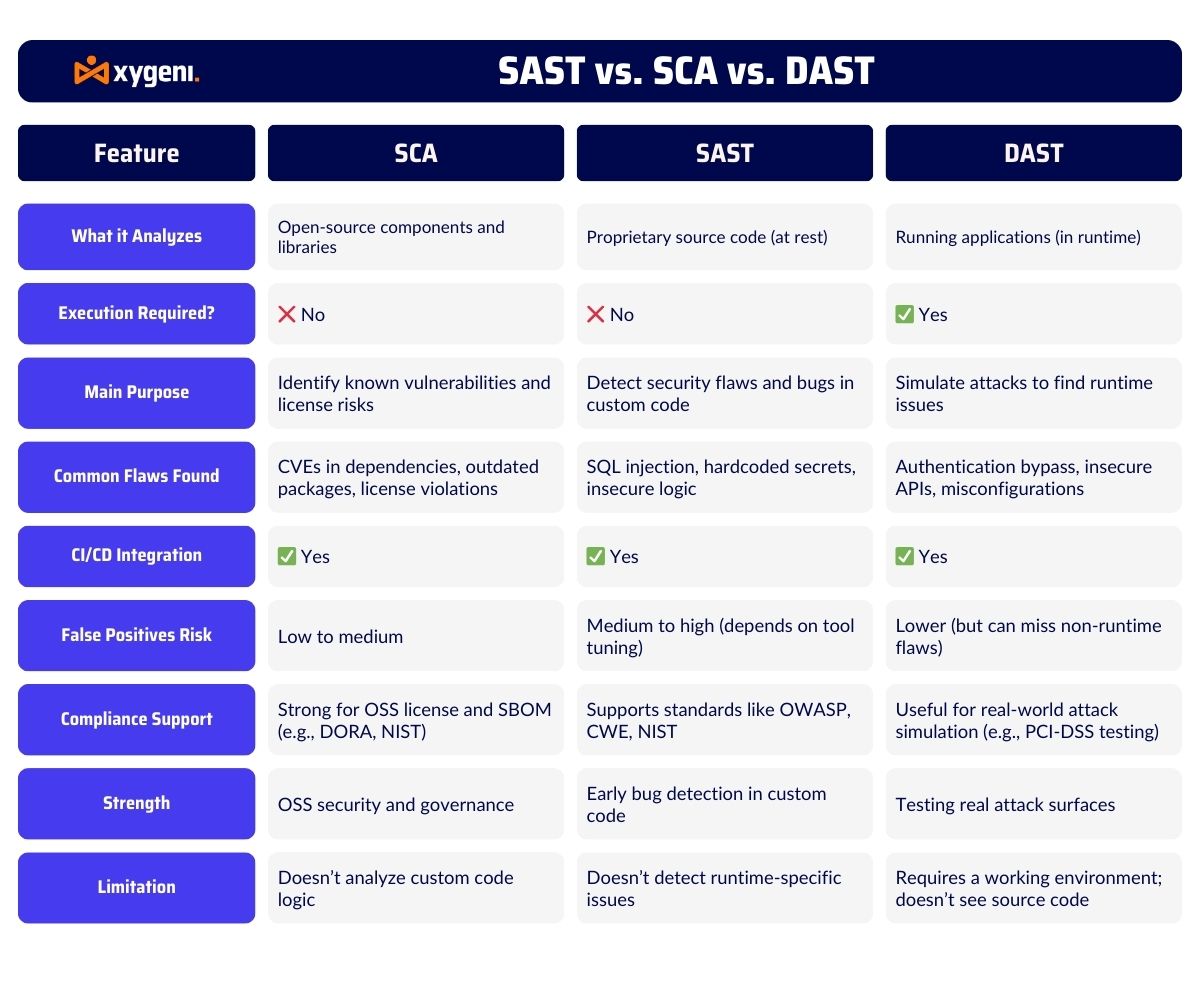
ਜਦੋਂ ਕਿ ਸਥਿਰ ਸਰੋਤ ਕੋਡ ਵਿਸ਼ਲੇਸ਼ਣ (SAST) ਸੁਰੱਖਿਅਤ ਵਿਕਾਸ ਵਿੱਚ ਇੱਕ ਮਹੱਤਵਪੂਰਨ ਭੂਮਿਕਾ ਨਿਭਾਉਂਦਾ ਹੈ, ਇਹ ਇੱਕ ਪੂਰੀ ਐਪਸੇਕ ਰਣਨੀਤੀ ਦਾ ਸਿਰਫ ਇੱਕ ਹਿੱਸਾ ਹੈ। ਕੋਡ ਤੋਂ ਕਲਾਉਡ ਤੱਕ ਸੱਚਮੁੱਚ ਸੁਰੱਖਿਅਤ ਸਾਫਟਵੇਅਰ ਬਣਾਉਣ ਲਈ, ਇਹ ਸਮਝਣ ਵਿੱਚ ਮਦਦ ਕਰਦਾ ਹੈ ਕਿ ਕਿਵੇਂ SAST ਸਾਫਟਵੇਅਰ ਰਚਨਾ ਵਿਸ਼ਲੇਸ਼ਣ ਵਰਗੇ ਹੋਰ ਤਰੀਕਿਆਂ ਨਾਲ ਤੁਲਨਾ ਕਰਦਾ ਹੈ (SCA) ਅਤੇ ਡਾਇਨਾਮਿਕ ਐਪਲੀਕੇਸ਼ਨ ਸੁਰੱਖਿਆ ਟੈਸਟਿੰਗ (DAST)।
ਹਰੇਕ ਢੰਗ ਇੱਕ ਵੱਖਰਾ ਉਦੇਸ਼ ਪੂਰਾ ਕਰਦਾ ਹੈ:
- SAST ਬੱਗ, ਰਾਜ਼, ਅਤੇ ਕਾਰੋਬਾਰੀ ਤਰਕ ਦੀਆਂ ਖਾਮੀਆਂ ਨੂੰ ਜਲਦੀ ਫੜਨ ਲਈ ਤੁਹਾਡੇ ਕਸਟਮ ਕੋਡ ਨੂੰ ਸਕੈਨ ਕਰਦਾ ਹੈ।
- SCA ਜਾਣੇ-ਪਛਾਣੇ CVE, ਜੋਖਮ ਭਰੇ ਲਾਇਸੈਂਸਾਂ, ਜਾਂ ਪੁਰਾਣੇ ਹਿੱਸਿਆਂ ਲਈ ਤੀਜੀ-ਧਿਰ ਦੀਆਂ ਲਾਇਬ੍ਰੇਰੀਆਂ ਨੂੰ ਸਕੈਨ ਕਰਦਾ ਹੈ ਜੋ ਕਮਜ਼ੋਰੀਆਂ ਪੇਸ਼ ਕਰ ਸਕਦੇ ਹਨ।
- DAST ਰਨਟਾਈਮ 'ਤੇ ਐਪਲੀਕੇਸ਼ਨ ਦੀ ਜਾਂਚ ਕਰਦਾ ਹੈ, ਇੰਜੈਕਸ਼ਨ ਕਮਜ਼ੋਰੀਆਂ ਜਾਂ ਐਕਸਪੋਜ਼ਡ ਕੌਂਫਿਗਰੇਸ਼ਨ ਵਰਗੀਆਂ ਖਾਮੀਆਂ ਨੂੰ ਫੜਨ ਲਈ ਹਮਲਿਆਂ ਦੀ ਨਕਲ ਕਰਦਾ ਹੈ।
ਹੋਰ ਡੂੰਘਾਈ ਵਿੱਚ ਜਾਣਾ ਚਾਹੁੰਦੇ ਹੋ?
8. ਪ੍ਰਮੁੱਖ ਸਰੋਤ ਕੋਡ ਵਿਸ਼ਲੇਸ਼ਣ ਟੂਲ: ਤੇਜ਼ ਤੁਲਨਾ
ਓਪਨ-ਸੋਰਸ ਤੋਂ ਲੈ ਕੇ enterprise, ਸਥਿਰ ਸਰੋਤ ਕੋਡ ਵਿਸ਼ਲੇਸ਼ਣ ਟੂਲ ਕਈ ਰੂਪਾਂ ਵਿੱਚ ਆਉਂਦੇ ਹਨ, ਹਰੇਕ ਵਿੱਚ ਵੱਖ-ਵੱਖ ਟੀਮਾਂ ਲਈ ਵੱਖ-ਵੱਖ ਸ਼ਕਤੀਆਂ ਹੁੰਦੀਆਂ ਹਨ।
ਪ੍ਰਸਿੱਧ ਵਿਕਲਪਾਂ ਵਿੱਚ ਸ਼ਾਮਲ ਹਨ:
- ਸੋਨਾਰਕਯੂਬ ਕੋਡ ਗੁਣਵੱਤਾ ਲਈ
- ਸੇਮਗ੍ਰੇਪ ਤੇਜ਼, ਅਨੁਕੂਲਿਤ ਸੁਰੱਖਿਆ ਨਿਯਮਾਂ ਲਈ
- ਸਨਾਈਕ ਕੋਡ ਰੀਅਲ-ਟਾਈਮ ਡਿਵੈਲਪਰ ਫੀਡਬੈਕ ਲਈ
- ਚੈੱਕਮਾਰਕਸ ਅਤੇ ਵੇਰਾਕੋਡ ਪਾਲਣਾ ਅਤੇ ਰਿਪੋਰਟਿੰਗ ਲਈ
ਜ਼ਾਇਗੇਨੀ ਕੁਝ ਵੱਖਰਾ ਲਿਆਉਂਦਾ ਹੈ: CI/CD-ਮੂਲ ਏਕੀਕਰਨ, ਪਹੁੰਚਯੋਗਤਾ-ਅਧਾਰਤ ਤਰਜੀਹ, ਅਤੇ ਕਸਟਮ guardrails ਉਹ ਬਣਾਉ SAST ਜ਼ਿਆਦਾ ਹੁਸ਼ਿਆਰ, ਜ਼ਿਆਦਾ ਰੌਲਾ ਪਾਉਣ ਵਾਲਾ ਨਹੀਂ।
2025 ਵਿੱਚ ਸਰੋਤ ਕੋਡ ਵਿਸ਼ਲੇਸ਼ਣ ਟੂਲਸ ਦੀ ਤੁਲਨਾ ਕਰਨਾ
ਕੀ ਤੁਸੀਂ ਆਪਣੇ ਸਟੈਕ ਲਈ ਸਹੀ ਫਿੱਟ ਲੱਭ ਰਹੇ ਹੋ? ਅੱਜ ਦੇ ਪ੍ਰਮੁੱਖ ਸਰੋਤ ਕੋਡ ਵਿਸ਼ਲੇਸ਼ਣ ਟੂਲ, ਸੋਨਾਰਕਿਊਬ, ਸੇਮਗ੍ਰੇਪ, ਸਨਾਈਕ, ਜ਼ਾਇਗੇਨੀ, ਅਤੇ ਹੋਰ, ਗਤੀ, ਸ਼ੁੱਧਤਾ, ਅਤੇ CI/CD ਏਕੀਕਰਣ
9. DevSecOps ਵਰਕਫਲੋ ਵਿੱਚ ਸਥਿਰ ਸਰੋਤ ਕੋਡ ਵਿਸ਼ਲੇਸ਼ਣ ਨੂੰ ਲਾਗੂ ਕਰਨਾ
ਸਥਿਰ ਸਰੋਤ ਕੋਡ ਵਿਸ਼ਲੇਸ਼ਣ ਸਭ ਤੋਂ ਵਧੀਆ ਕੰਮ ਕਰਦਾ ਹੈ ਜਦੋਂ ਇਹ ਤੁਹਾਡੇ ਵਿੱਚ ਬਣਾਇਆ ਜਾਂਦਾ ਹੈ pipeline ਅੰਤ ਵਿੱਚ ਬੋਲਟ ਨਹੀਂ ਕੀਤਾ ਗਿਆ। ਟੀਚਾ? ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਜਲਦੀ ਫੜੋ, ਮੁੜ ਕੰਮ ਨੂੰ ਘੱਟ ਤੋਂ ਘੱਟ ਕਰੋ, ਅਤੇ ਆਪਣੀ ਟੀਮ ਨੂੰ ਹੌਲੀ ਕੀਤੇ ਬਿਨਾਂ ਸੁਰੱਖਿਅਤ ਕੋਡਿੰਗ ਦਾ ਸਮਰਥਨ ਕਰੋ।
ਇੱਥੇ ਦੱਸਿਆ ਗਿਆ ਹੈ ਕਿ ਆਧੁਨਿਕ ਟੀਮਾਂ ਇਸਨੂੰ ਆਪਣੇ DevSecOps ਵਰਕਫਲੋ ਵਿੱਚ ਕਿਵੇਂ ਏਕੀਕ੍ਰਿਤ ਕਰਦੀਆਂ ਹਨ:
- ਹਰੇਕ 'ਤੇ ਸਕੈਨ ਕਰੋ Commit ਜਾਂ ਪੀ.ਆਰ.
ਆਪਣੇ ਸਰੋਤ ਕੋਡ ਵਿਸ਼ਲੇਸ਼ਣ ਟੂਲ ਨੂੰ ਇਸ ਨਾਲ ਕਨੈਕਟ ਕਰੋ CI/CD GitHub Actions, GitLab CI, ਜਾਂ Jenkins ਵਰਗੇ ਸਿਸਟਮ। ਇਹ ਹਰੇਕ ਨੂੰ ਯਕੀਨੀ ਬਣਾਉਂਦਾ ਹੈ commit or pull request ਇਸਨੂੰ ਮਿਲਾਉਣ ਤੋਂ ਪਹਿਲਾਂ ਸਕੈਨ ਕੀਤਾ ਜਾਂਦਾ ਹੈ—ਤੁਹਾਨੂੰ ਮੁੱਦਿਆਂ ਨੂੰ ਭੇਜਣ ਤੋਂ ਪਹਿਲਾਂ ਫੜਨ ਵਿੱਚ ਮਦਦ ਕਰਦਾ ਹੈ। - IDE ਪਲੱਗਇਨਾਂ ਨਾਲ ਖੱਬੇ ਪਾਸੇ ਸ਼ਿਫਟ ਕਰੋ
ਡਿਵੈਲਪਰ-ਅਨੁਕੂਲ ਟੂਲ (ਜਿਵੇਂ ਕਿ Xygeni) ਸਿੱਧੇ IDEs ਵਿੱਚ ਏਕੀਕ੍ਰਿਤ ਹੁੰਦੇ ਹਨ, ਜਿਵੇਂ ਤੁਸੀਂ ਕੋਡ ਕਰਦੇ ਹੋ, ਅਸਲ-ਸਮੇਂ ਵਿੱਚ ਸੁਰੱਖਿਆ ਫੀਡਬੈਕ ਪ੍ਰਦਾਨ ਕਰਦੇ ਹਨ। ਇਹ ਇੱਕ ਸੁਰੱਖਿਅਤ ਲਿੰਟਿੰਗ ਪਰਤ ਜੋੜਨ ਵਾਂਗ ਹੈ ਜੋ ਕੋਡ ਦੇ ਤੁਹਾਡੀ ਸਥਾਨਕ ਮਸ਼ੀਨ ਤੋਂ ਬਾਹਰ ਜਾਣ ਤੋਂ ਪਹਿਲਾਂ ਕਮਜ਼ੋਰੀਆਂ ਨੂੰ ਫਲੈਗ ਕਰਦੀ ਹੈ। - ਸਮਾਰਟ ਨੀਤੀਆਂ ਸੈੱਟ ਕਰੋ ਅਤੇ Guardrails
ਵਰਤੋ guardrails ਸਵੈਚਾਲਿਤ ਕਾਰਵਾਈਆਂ ਨੂੰ ਪਰਿਭਾਸ਼ਿਤ ਕਰਨ ਲਈ। ਉਦਾਹਰਨ ਲਈ: ਜੇਕਰ ਇੱਕ PR ਵਿੱਚ ਇੱਕ ਉੱਚ-ਜੋਖਮ ਵਾਲਾ ਮੁੱਦਾ ਪਹੁੰਚਯੋਗ ਹੈ, ਤਾਂ ਮਰਜ ਨੂੰ ਬਲੌਕ ਕਰੋ ਅਤੇ AppSec ਨੂੰ ਸੁਚੇਤ ਕਰੋ। ਇਹ ਤੁਹਾਨੂੰ ਪਹਿਲਾਂ ਤੋਂ ਨੀਤੀ ਲਾਗੂ ਕਰਨ ਦੀ ਆਗਿਆ ਦਿੰਦਾ ਹੈcisਆਇਨ, ਸ਼ੋਰ ਨਹੀਂ। - ਸੁਰੱਖਿਅਤ ਡਿਫਾਲਟ ਵਿੱਚ ਬੇਕ ਕਰੋ
ਪਹਿਲਾਂ ਤੋਂ ਸੰਰਚਿਤ ਟੈਂਪਲੇਟ ਲਾਗੂ ਕਰੋ ਜੋ ਇਨਪੁਟ ਪ੍ਰਮਾਣਿਕਤਾ, ਆਉਟਪੁੱਟ ਏਨਕੋਡਿੰਗ, ਅਤੇ ਘੱਟੋ-ਘੱਟ ਵਿਸ਼ੇਸ਼ ਅਧਿਕਾਰ ਨੂੰ ਲਾਗੂ ਕਰਦੇ ਹਨ। ਇਹ ਖਾਸ ਤੌਰ 'ਤੇ ਇਹਨਾਂ ਲਈ ਸ਼ਕਤੀਸ਼ਾਲੀ ਹੈ IaC, API, ਅਤੇ ਮਾਈਕ੍ਰੋਸਰਵਿਸਿਜ਼। - ਤਰਜੀਹ ਦਿਓ ਅਤੇ ਤੇਜ਼ੀ ਨਾਲ ਕੰਮ ਕਰੋ
ਖੋਜਾਂ ਨੂੰ ਇਸ ਵਿੱਚ ਸੁੱਟਣ ਦੀ ਬਜਾਏ dashboards, ਪਹੁੰਚਯੋਗਤਾ, ਗੰਭੀਰਤਾ, ਅਤੇ ESPS ਸਕੋਰਾਂ ਦੀ ਵਰਤੋਂ ਕਰਕੇ ਉਹਨਾਂ ਨੂੰ ਤਰਜੀਹ ਦਿਓ। ਜੋ ਸ਼ੋਸ਼ਣਯੋਗ ਹੈ ਉਸਨੂੰ ਠੀਕ ਕਰੋ, ਅਤੇ ਜੋ ਨਹੀਂ ਹੈ ਉਸਨੂੰ ਛੱਡ ਦਿਓ।
10. ਜ਼ਾਇਗੇਨੀ ਦਾ ਤਰੀਕਾ: Guardrails ਪ੍ਰੀ ਲਈcisਈ ਸਟੈਟਿਕ ਸੋਰਸ ਕੋਡ ਵਿਸ਼ਲੇਸ਼ਣ
ਜ਼ਾਇਜੇਨੀ ਸਥਿਰ ਸਰੋਤ ਕੋਡ ਵਿਸ਼ਲੇਸ਼ਣ ਨੂੰ ਇੱਕ ਕਦਮ ਹੋਰ ਅੱਗੇ ਲੈ ਜਾਂਦਾ ਹੈ Guardrails, ਲਚਕਦਾਰ, ਨੀਤੀ-ਅਧਾਰਿਤ ਨਿਯਮ ਜੋ ਅਸਲ ਸਮੇਂ ਵਿੱਚ ਸਕੈਨ ਨਤੀਜਿਆਂ 'ਤੇ ਕੰਮ ਕਰਦੇ ਹਨ। ਸਿਰਫ਼ ਮੁੱਦਿਆਂ ਨੂੰ ਫਲੈਗ ਕਰਨ ਦੀ ਬਜਾਏ, Guardrails ਟੀਮਾਂ ਨੂੰ ਪੂਰੇ ਖੇਤਰ ਵਿੱਚ ਅਰਥਪੂਰਨ, ਸਵੈਚਾਲਿਤ ਕਾਰਵਾਈਆਂ ਕਰਨ ਵਿੱਚ ਮਦਦ ਕਰੋ SDLC.
ਕਿਦਾ ਚਲਦਾ
ਜ਼ਾਇਗੇਨੀ ਦੀ ਰੇਲਿੰਗ ਤਰਕ ਸ਼ਬਦਾਂ ਦੇ ਨਾਲ ਇੱਕ ਸਧਾਰਨ, ਪੜ੍ਹਨਯੋਗ ਸੰਟੈਕਸ ਦੀ ਵਰਤੋਂ ਕਰੋ ਜਿਵੇਂ ਕਿ:
- on ਕਿਸਮ X ਦੀਆਂ ਕਮਜ਼ੋਰੀਆਂ
- ਜਦੋਂ ਗੰਭੀਰਤਾ ਮਹੱਤਵਪੂਰਨ ਹੈ ਅਤੇ ਭਾਗ ਪਹੁੰਚਯੋਗ ਹੈ
- ਫਿਰ ਅਸਫਲ ਕਰੋ pipeline ਅਤੇ ਸੁਰੱਖਿਆ ਟੀਮ ਨੂੰ ਸੂਚਿਤ ਕਰੋ
- ਹੋਰ ਜਾਰੀ ਰੱਖੋ ਪਰ ਸਮੀਖਿਆ ਲਈ ਫਲੈਗ ਕਰੋ
ਇਹ ਤਰਕ ਇਹ ਯਕੀਨੀ ਬਣਾਉਂਦਾ ਹੈ ਕਿ ਤੁਹਾਡੀਆਂ ਨੀਤੀਆਂ ਆਪਣੇ ਆਪ ਲਾਗੂ ਹੋ ਜਾਂਦੀਆਂ ਹਨ, ਬਿਨਾਂ ਮੈਨੂਅਲ ਟ੍ਰਾਈਏਜ ਜਾਂ ਛੱਡੇ ਗਏ ਕਦਮਾਂ ਦੇ।
ਇਹ ਵੱਖਰਾ ਕਿਉਂ ਹੈ
ਰਵਾਇਤੀ ਸਰੋਤ ਕੋਡ ਵਿਸ਼ਲੇਸ਼ਣ ਟੂਲ ਤੁਹਾਨੂੰ ਚੇਤਾਵਨੀਆਂ ਦੀ ਇੱਕ ਲੰਬੀ ਸੂਚੀ ਦਿੰਦੇ ਹਨ। Guardrails ਤੁਹਾਨੂੰ ਕੰਮ ਕਰਨ ਵਿੱਚ ਮਦਦ ਕਰਦਾ ਹੈ—ਸਿਆਣਪ ਅਤੇ ਪੈਮਾਨੇ 'ਤੇ।
- ਪ੍ਰਭਾਵ ਦੁਆਰਾ ਤਰਜੀਹ ਦਿਓ: ਸ਼ੋਸ਼ਣਯੋਗਤਾ, ਵਪਾਰਕ ਸੰਦਰਭ, ਅਤੇ EPSS ਦੀ ਵਰਤੋਂ ਕਰਕੇ ਖੋਜਾਂ ਨੂੰ ਫਿਲਟਰ ਕਰੋ।
- ਆਟੋਮੇਟ ਰਿਮੀਡੀਏਸ਼ਨ: ਇਨਲਾਈਨ ਪੀਆਰ ਟਿੱਪਣੀਆਂ ਜਾਂ ਟਿਕਟ ਬਣਾਉਣ ਨੂੰ ਚਾਲੂ ਕਰੋ।
- ਸੰਦਰਭ ਦੁਆਰਾ ਲਾਗੂ ਕਰੋ: ਉਤਪਾਦਨ ਕੋਡ 'ਤੇ ਸਖ਼ਤ ਨਿਯਮ ਲਾਗੂ ਕਰੋ, ਅੰਦਰੂਨੀ ਔਜ਼ਾਰਾਂ 'ਤੇ ਢਿੱਲੇ ਨਿਯਮ।
ਕਾਰਵਾਈ ਵਿੱਚ ਵਰਤੋਂ: ਸੁਰੱਖਿਆ ਦੇ ਆਧਾਰਾਂ ਨੂੰ ਲਾਗੂ ਕਰਨਾ Guardrails
ਮੰਨ ਲਓ ਕਿ ਤੁਹਾਡੀ ਸਟੇਜਿੰਗ ਬ੍ਰਾਂਚ ਵਿੱਚ ਪਹਿਲਾਂ ਹੀ ਸਮੀਖਿਆ ਅਧੀਨ ਕਮਜ਼ੋਰੀਆਂ ਦਾ ਇੱਕ ਜਾਣਿਆ-ਪਛਾਣਿਆ ਸਮੂਹ ਹੈ। ਨਾਲ Guardrails, ਤੁਸੀਂ ਕਿਸੇ ਵੀ ਨਵੀਂ ਗੰਭੀਰ ਸਮੱਸਿਆ ਨੂੰ ਆਪਣੇ ਆਪ ਬਲੌਕ ਕਰ ਸਕਦੇ ਹੋ ਜੋ ਪਿਛਲੇ ਪ੍ਰਵਾਨਿਤ ਸਕੈਨ ਵਿੱਚ ਨਹੀਂ ਸੀ। ਕੋਈ ਹੈਰਾਨੀ ਨਹੀਂ, ਕੋਈ ਰਿਗਰੈਸ਼ਨ ਨਹੀਂ।
- ਕੀ ਨਵੀਂ ਸਮੱਸਿਆ ਮਿਲੀ? ਮਿਲਾਉਣ ਨੂੰ ਬਲੌਕ ਕੀਤਾ ਗਿਆ।
- ਟੀਮ ਨੂੰ ਸਲੈਕ ਜਾਂ ਜੀਰਾ ਵਿੱਚ ਸੂਚਿਤ ਕੀਤਾ ਗਿਆ।
- ਸੁਝਾਇਆ ਗਿਆ ਹੱਲ ਕੋਡ ਟਿੱਪਣੀ ਵਜੋਂ ਜੋੜਿਆ ਗਿਆ।
ਇਹ ਤੁਹਾਡੇ ਕੋਡ ਨੂੰ ਟੀਮਾਂ ਨੂੰ ਹੌਲੀ ਕੀਤੇ ਬਿਨਾਂ ਜਾਂ ਨਵੇਂ ਜੋਖਮਾਂ ਨੂੰ ਅੱਗੇ ਵਧਣ ਦਿੱਤੇ ਬਿਨਾਂ ਸੁਰੱਖਿਅਤ ਰੱਖਦਾ ਹੈ।
ਕਿਸ ਉਤਸੁਕਤਾ ਹੈ Guardrails ਤੁਹਾਡੇ ਵਿੱਚ ਫਿੱਟ CI/CD? ਜ਼ਾਇਜੇਨੀ ਅਜ਼ਮਾਓ Guardrails ਤੁਹਾਡੇ ਵਿੱਚ Pipeline.

