






ਜੇਕਰ ਤੁਸੀਂ ਆਧੁਨਿਕ ਡਿਲੀਵਰੀ ਬਣਾ ਰਹੇ ਹੋ ਜਾਂ ਰੱਖ-ਰਖਾਅ ਕਰ ਰਹੇ ਹੋ pipelines, ਤੁਸੀਂ ਸ਼ਾਇਦ ਸੋਚਿਆ ਹੋਵੇਗਾ: ਕਿਹੜੀ ਸੁਰੱਖਿਆ? standardਲਈ CI/CD pipelineਕੀ ਇਹ ਅਸਲ ਵਿੱਚ ਮਾਇਨੇ ਰੱਖਦਾ ਹੈ? ਰੈਗੂਲੇਟਰੀ ਦਬਾਅ ਵਧਣ ਅਤੇ ਸਾਫਟਵੇਅਰ ਸਪਲਾਈ ਚੇਨ ਹਮਲੇ ਵਧੇਰੇ ਵਾਰ-ਵਾਰ ਹੋਣ ਦੇ ਨਾਲ, ਸਹੀ ਸੁਰੱਖਿਆ ਉਪਾਅ ਚੁਣਨਾ ਇੱਕ ਮਾਈਨਫੀਲਡ ਨੂੰ ਨੈਵੀਗੇਟ ਕਰਨ ਵਰਗਾ ਮਹਿਸੂਸ ਕਰ ਸਕਦਾ ਹੈ। ਹਾਲਾਂਕਿ, CI/CD pipeline security ਇਹ ਸਿਰਫ਼ ਬਕਸੇ ਚੈੱਕ ਕਰਨ ਬਾਰੇ ਨਹੀਂ ਹੈ, ਇਹ ਤੁਹਾਡੇ ਕਾਰੋਬਾਰ ਨੂੰ ਬੇਲੋੜੇ ਜੋਖਮ ਵਿੱਚ ਪਾਏ ਬਿਨਾਂ ਤੇਜ਼, ਵਧੇਰੇ ਭਰੋਸੇਮੰਦ ਸੌਫਟਵੇਅਰ ਪ੍ਰਦਾਨ ਕਰਨ ਬਾਰੇ ਹੈ। ਇਸ ਲਈ ਲਾਗੂ ਕਰਨਾ CI/CD pipeline security ਸਭ ਤੋਂ ਵਧੀਆ ਅਭਿਆਸ ਜ਼ਰੂਰੀ ਹਨ, ਵਿਕਲਪਿਕ ਨਹੀਂ।
ਇਸ ਪੋਸਟ ਵਿੱਚ, ਅਸੀਂ ਸਭ ਤੋਂ ਢੁਕਵੇਂ ਨੂੰ ਤੋੜਦੇ ਹਾਂ standards, ਅਸਲ-ਸੰਸਾਰ ਦੇ ਸਭ ਤੋਂ ਵਧੀਆ ਅਭਿਆਸਾਂ ਨੂੰ ਉਜਾਗਰ ਕਰੋ, ਅਤੇ ਦਿਖਾਓ ਕਿ ਕਿਵੇਂ Xygeni ਉਹਨਾਂ ਨੂੰ ਲਾਗੂ ਕਰਨ ਵਿੱਚ ਮਦਦ ਕਰਦਾ ਹੈ—ਆਪਣੇ ਆਪ ਅਤੇ ਤੁਹਾਡੀ ਟੀਮ ਨੂੰ ਹੌਲੀ ਕੀਤੇ ਬਿਨਾਂ।
ਕੀ ਸੁਰੱਖਿਆ? Standardਲਈ CI/CD Pipelineਕੀ ਤੁਹਾਨੂੰ ਪਤਾ ਹੋਣਾ ਚਾਹੀਦਾ ਹੈ?
ਆਧੁਨਿਕ ਸਾਫਟਵੇਅਰ ਡਿਲੀਵਰੀ ਤੇਜ਼, ਸਵੈਚਾਲਿਤ 'ਤੇ ਨਿਰਭਰ ਕਰਦੀ ਹੈ pipelines—ਪਰ ਸਿਰਫ਼ ਗਤੀ ਤੁਹਾਨੂੰ ਸੁਰੱਖਿਅਤ ਨਹੀਂ ਰੱਖੇਗੀ। ਇਸ ਲਈ ਇਹ ਸਮਝਣਾ ਕਿ ਸੁਰੱਖਿਆ ਕੀ ਹੈ standardਲਈ CI/CD pipelineਲਾਗੂ ਕਰਨਾ ਸਿਰਫ਼ ਮਦਦਗਾਰ ਹੀ ਨਹੀਂ ਹੈ - ਇਹ ਬਹੁਤ ਮਹੱਤਵਪੂਰਨ ਹੈ। ਹੇਠਾਂ, ਅਸੀਂ ਸਭ ਤੋਂ ਢੁਕਵੇਂ ਢਾਂਚੇ ਨੂੰ ਤੋੜਦੇ ਹਾਂ ਅਤੇ ਸਮਝਾਉਂਦੇ ਹਾਂ ਕਿ ਤੁਹਾਡੀ ਟੀਮ, ਤੁਹਾਡੀ ਪਾਲਣਾ ਸਥਿਤੀ, ਅਤੇ ਤੁਹਾਡੇ ਜੋਖਮ ਦੇ ਸੰਪਰਕ ਲਈ ਉਹਨਾਂ ਦਾ ਕੀ ਅਰਥ ਹੈ।
NIST SP 800- 204D: ਇੱਕ DevSecOps ਬਲੂਪ੍ਰਿੰਟ ਲਈ CI/CD Pipeline Security
ਇਹ ਕੀ ਹੈ: ਏ ਅਮਰੀਕੀ ਸਰਕਾਰ standard ਜੋ ਕਿ DevOps ਵਿੱਚ ਸੁਰੱਖਿਆ ਨੂੰ ਕਿਵੇਂ ਜੋੜਨਾ ਹੈ, ਇਸ ਬਾਰੇ ਦੱਸਦਾ ਹੈ, ਜਿਸ 'ਤੇ ਵਿਸ਼ੇਸ਼ ਧਿਆਨ ਦਿੱਤਾ ਜਾਂਦਾ ਹੈ CI/CD pipelines.
ਇਹ ਕਿਉਂ ਜ਼ਰੂਰੀ ਹੈ: ਇਹ ਮਹੱਤਵਪੂਰਨ ਨਿਯੰਤਰਣਾਂ ਨੂੰ ਕਵਰ ਕਰਦਾ ਹੈ ਜਿਵੇਂ ਕਿ:
- ਲਈ ਪਛਾਣ ਅਤੇ ਪਹੁੰਚ ਪ੍ਰਸ਼ਾਸਨ pipeline ਭਾਗ
- ਕੋਡ ਸਾਈਨਿੰਗ, ਆਰਟੀਫੈਕਟ ਟਰੈਕਿੰਗ, ਅਤੇ ਨੀਤੀ-ਐਜ਼-ਕੋਡ
- ਬਿਲਡ ਦੌਰਾਨ ਛੇੜਛਾੜ ਨੂੰ ਰੋਕਣ ਲਈ ਰਨਟਾਈਮ ਸੁਰੱਖਿਆ
CI/CD pipeline security ਅਸਰ: ਟੀਮਾਂ ਨੂੰ ਟਰੇਸੇਬਲ, ਆਡੀਟੇਬਲ ਬਣਾਉਣ ਦੇ ਯੋਗ ਬਣਾਉਂਦਾ ਹੈ pipelineਜੋ ਸੰਘੀ ਅਤੇ enterprise-ਪੱਧਰ ਦੀ ਸੁਰੱਖਿਆ ਉਮੀਦਾਂ।
ਜੇਕਰ ਤੁਸੀਂ ਇਕਸਾਰ ਨਹੀਂ ਹੋ:
- ਤੁਸੀਂ ਵਿਕਰੇਤਾ ਜਾਂ ਪਾਲਣਾ ਮੁਲਾਂਕਣਾਂ ਵਿੱਚ ਅਸਫਲ ਹੋ ਸਕਦੇ ਹੋ।
- ਤੁਸੀਂ ਜ਼ਹਿਰ ਦੇ ਜੋਖਮ ਨੂੰ ਵਧਾਉਂਦੇ ਹੋ pipeline ਐਗਜ਼ੀਕਿਊਸ਼ਨ (PPE)।
- ਤੁਹਾਡੇ ਕੋਲ ਘਟਨਾਵਾਂ ਦਾ ਜਲਦੀ ਜਵਾਬ ਦੇਣ ਲਈ ਲੋੜੀਂਦੀ ਦ੍ਰਿਸ਼ਟੀ ਦੀ ਘਾਟ ਹੈ।
OWASP CI/CD ਚੀਟ ਸ਼ੀਟ: ਡਿਵੈਲਪਰ-ਕੇਂਦ੍ਰਿਤ CI/CD Pipeline Security ਵਧੀਆ ਪ੍ਰੈਕਟਿਸ
ਇਹ ਕੀ ਹੈ: ਤੋਂ ਇੱਕ ਵਿਹਾਰਕ ਚੈੱਕਲਿਸਟ OWASP ਫਾਊਂਡੇਸ਼ਨ, DevOps ਲਈ ਕਾਰਵਾਈਯੋਗ ਸੁਰੱਖਿਆ ਸੁਝਾਵਾਂ ਨਾਲ ਭਰਪੂਰ ਅਤੇ pipeline ਟੀਮਾਂ
ਇਹ ਕਿਉਂ ਜ਼ਰੂਰੀ ਹੈ: ਇਹਨਾਂ ਨੂੰ ਰਣਨੀਤਕ ਮਾਰਗਦਰਸ਼ਨ ਪ੍ਰਦਾਨ ਕਰਦਾ ਹੈ:
- ਕੋਡ ਅਤੇ ਵਾਤਾਵਰਣ ਵਿੱਚ ਗੁਪਤ ਰਾਜ਼ ਸੁਰੱਖਿਅਤ ਕਰੋ
- ਦੌੜਾਕਾਂ ਨੂੰ ਲਾਕ ਕਰੋ ਅਤੇ ਅਸੁਰੱਖਿਅਤ ਤੀਜੀ-ਧਿਰ ਦੇ ਸਾਧਨਾਂ ਨੂੰ ਸੀਮਤ ਕਰੋ
- ਹਰੇਕ ਬਿਲਡ ਸਟੈਪ ਅਤੇ ਨਿਰਭਰਤਾ ਨੂੰ ਪ੍ਰਮਾਣਿਤ ਕਰੋ
CI/CD pipeline security ਅਸਰ: ਡਿਵੈਲਪਰਾਂ ਨੂੰ ਹਮਲੇ ਦੀਆਂ ਸਤਹਾਂ ਨੂੰ ਸਰਗਰਮੀ ਨਾਲ ਘਟਾਉਣ ਲਈ ਸ਼ਕਤੀ ਪ੍ਰਦਾਨ ਕਰਦਾ ਹੈ—ਬਿਨਾਂ ਵਰਕਫਲੋ ਰਗੜ ਨੂੰ ਜੋੜੇ।
ਜੇਕਰ ਤੁਸੀਂ ਇਕਸਾਰ ਨਹੀਂ ਹੋ:
- ਰਾਜ਼ ਸਰੋਤ ਕੋਡ ਜਾਂ ਲੌਗਸ ਵਿੱਚ ਲੀਕ ਹੋ ਸਕਦੇ ਹਨ।
- ਸਾਂਝੇ ਦੌੜਾਕ ਅਣਟਰੈਕ ਕੀਤੀਆਂ ਕਮਜ਼ੋਰੀਆਂ ਪੇਸ਼ ਕਰ ਸਕਦੇ ਹਨ।
- ਤੁਸੀਂ ਅਣ-ਪ੍ਰਮਾਣਿਤ ਔਜ਼ਾਰਾਂ ਜਾਂ ਨਿਰਭਰਤਾਵਾਂ ਰਾਹੀਂ ਸਪਲਾਈ ਚੇਨ ਹਮਲਿਆਂ ਦਾ ਜੋਖਮ ਲੈਂਦੇ ਹੋ।
SO/IEC 27001: ਗਲੋਬਲ CI/CD Pipeline Security ਪ੍ਰਸ਼ਾਸਨ
ਇਹ ਕੀ ਹੈ: ਇੱਕ ਗਲੋਬਲ standard ਜੋ ਸਾਫਟਵੇਅਰ ਡਿਲੀਵਰੀ ਕਾਰਜਾਂ ਵਿੱਚ ਇਕਸਾਰ, ਮਾਪਣਯੋਗ ਸੁਰੱਖਿਆ ਅਭਿਆਸਾਂ ਨੂੰ ਉਤਸ਼ਾਹਿਤ ਕਰਦਾ ਹੈ।
ਇਹ ਕਿਉਂ ਜ਼ਰੂਰੀ ਹੈ: ਡਰਾਈਵ ਦੀਆਂ ਜ਼ਰੂਰਤਾਂ ਜਿਵੇਂ ਕਿ:
- ਸਾਫ਼ ਭੂਮਿਕਾਵਾਂ, ਸੁਰੱਖਿਅਤ ਤਬਦੀਲੀ ਨਿਯੰਤਰਣ, ਅਤੇ ਦਸਤਾਵੇਜ਼ੀ ਵਰਕਫਲੋ
- ਦਾ ਆਡਿਟ ਲੌਗਿੰਗ pipeline ਕਾਰਵਾਈਆਂ
- ਘਟਨਾ ਦੀ ਸਮੀਖਿਆ ਅਤੇ ਤਿਆਰੀ
CI/CD pipeline security ਅਸਰ: ਤੁਹਾਡਾ ਬਣਾਉਂਦਾ ਹੈ pipeline enterprise-ਤਿਆਰ—ਗਾਹਕਾਂ ਅਤੇ ਆਡੀਟਰਾਂ ਦੋਵਾਂ ਲਈ।
ਜੇਕਰ ਤੁਸੀਂ ਇਕਸਾਰ ਨਹੀਂ ਹੋ:
- ਤੁਸੀਂ ISO ਸਰਟੀਫਿਕੇਸ਼ਨ ਦੀ ਲੋੜ ਵਾਲੇ ਇਕਰਾਰਨਾਮਿਆਂ ਤੋਂ ਹੱਥ ਧੋ ਸਕਦੇ ਹੋ।
- ਤੁਹਾਡੀ ਪ੍ਰਕਿਰਿਆ ਕਾਨੂੰਨੀ ਜਾਂ ਰੈਗੂਲੇਟਰੀ ਜਾਂਚ ਨੂੰ ਪੂਰਾ ਕਰਨ ਵਿੱਚ ਅਸਫਲ ਹੋ ਸਕਦੀ ਹੈ।
- ਉਲੰਘਣਾਵਾਂ ਦਸਤਾਵੇਜ਼ਾਂ ਤੋਂ ਬਿਨਾਂ ਜਾਂ ਘੱਟ ਨਾ ਕੀਤੀਆਂ ਜਾ ਸਕਦੀਆਂ ਹਨ।
PCI DSS: ਭੁਗਤਾਨ Pipeline ਲਾਗੂ ਕਰਨਾ
ਇਹ ਕੀ ਹੈ: ਇੱਕ ਲਾਜ਼ਮੀ ਪਾਲਣਾ standard ਲਈ pipelineਉਹ ਐਪਸ ਬਣਾਉਂਦੇ ਹਨ ਜਾਂ ਤੈਨਾਤ ਕਰਦੇ ਹਨ ਜੋ ਕਾਰਡਧਾਰਕ ਡੇਟਾ ਨੂੰ ਸੰਭਾਲਦੇ ਹਨ।
ਇਹ ਕਿਉਂ ਜ਼ਰੂਰੀ ਹੈ: ਲਾਗੂ ਕਰਦਾ ਹੈ:
- ਵਾਤਾਵਰਣਾਂ ਵਿੱਚ ਸਖ਼ਤ ਪਹੁੰਚ ਨਿਯੰਤਰਣ
- ਸੰਵੇਦਨਸ਼ੀਲ ਡੇਟਾ ਦਾ ਸੁਰੱਖਿਅਤ ਸਟੋਰੇਜ
- ਇਸ ਤੋਂ ਟਰੈਕਿੰਗ ਬਦਲੋ commit ਤਾਇਨਾਤ ਕਰਨ ਲਈ
CI/CD pipeline security ਅਸਰ: ਇਹ ਯਕੀਨੀ ਬਣਾਉਂਦਾ ਹੈ ਕਿ ਵਿੱਤੀ ਕਾਰਜ-ਪ੍ਰਵਾਹ ਪੂਰੀ ਤਰ੍ਹਾਂ ਟਰੇਸ ਕਰਨ ਯੋਗ ਅਤੇ ਬਚਾਅਯੋਗ ਹਨ।
ਜੇਕਰ ਤੁਸੀਂ ਇਕਸਾਰ ਨਹੀਂ ਹੋ:
- ਤੁਹਾਨੂੰ ਜੁਰਮਾਨੇ, ਕਾਨੂੰਨੀ ਜੁਰਮਾਨੇ, ਜਾਂ ਪ੍ਰੋਸੈਸਿੰਗ ਅਧਿਕਾਰ ਗੁਆਉਣ ਦਾ ਸਾਹਮਣਾ ਕਰਨਾ ਪਵੇਗਾ।
- ਗਾਹਕ ਤੁਹਾਡੇ ਭੁਗਤਾਨ ਵਰਕਫਲੋ ਵਿੱਚ ਵਿਸ਼ਵਾਸ ਗੁਆ ਸਕਦੇ ਹਨ।
- ਪਾਲਣਾ ਵਿੱਚ ਅਸਫਲਤਾ ਉਤਪਾਦਨ ਨੂੰ ਰੋਕ ਸਕਦੀ ਹੈ ਜਾਂ ਰਿਲੀਜ਼ ਵਿੱਚ ਦੇਰੀ ਕਰ ਸਕਦੀ ਹੈ।
SLSA (ਸਾਫਟਵੇਅਰ ਆਰਟੀਫੈਕਟਸ ਲਈ ਸਪਲਾਈ ਚੇਨ ਲੈਵਲ): ਪ੍ਰੋਵੇਨੈਂਸ ਇਨਫੋਰਸਮੈਂਟ
ਇਹ ਕੀ ਹੈ: ਇੱਕ ਪਰਿਪੱਕਤਾ ਮਾਡਲ ਅਤੇ standard ਗੂਗਲ ਦੁਆਰਾ ਵਿਕਸਤ ਕੀਤਾ ਗਿਆ ਹੈ ਅਤੇ OpenSSF ਸਾਫਟਵੇਅਰ ਸਪਲਾਈ ਚੇਨਾਂ ਨੂੰ ਸੁਰੱਖਿਅਤ ਕਰਨ ਲਈ।
ਇਹ ਕਿਉਂ ਜ਼ਰੂਰੀ ਹੈ: ਇਹ ਮੰਗ ਕਰਦਾ ਹੈ:
- ਦਸਤਖਤ ਕੀਤੇ ਮੈਟਾਡੇਟਾ ਅਤੇ ਇਨ-ਟੂਟੋ ਪ੍ਰਮਾਣੀਕਰਨ ਬਿਲਡ ਲਈ
- ਛੇੜਛਾੜ ਨੂੰ ਰੋਕਣ ਲਈ ਅਲੱਗ-ਥਲੱਗ ਬਿਲਡ ਸਿਸਟਮ
- ਕਲਾਤਮਕ ਉਤਪਤੀ ਅਤੇ ਪ੍ਰਜਨਨਯੋਗਤਾ ਦਾ ਸਬੂਤ
CI/CD pipeline security ਅਸਰ: ਇਹ ਯਕੀਨੀ ਬਣਾ ਕੇ ਕਿ ਹਰੇਕ ਕਲਾਕ੍ਰਿਤੀ ਪ੍ਰਮਾਣਿਤ ਅਤੇ ਆਡਿਟਯੋਗ ਹੈ, ਤੁਹਾਡੇ ਸੌਫਟਵੇਅਰ ਵਿੱਚ ਵਿਸ਼ਵਾਸ ਪੈਦਾ ਕਰਦਾ ਹੈ।
ਜੇਕਰ ਤੁਸੀਂ ਇਕਸਾਰ ਨਹੀਂ ਹੋ:
- ਤੁਸੀਂ ਛੇੜਛਾੜ ਵਾਲੀਆਂ ਬਿਲਡਾਂ ਅਤੇ ਨਿਰਭਰਤਾ ਹਮਲਿਆਂ ਦਾ ਵਧੇਰੇ ਸਾਹਮਣਾ ਕਰਦੇ ਹੋ।
- ਤੁਹਾਨੂੰ SLSA ਦੀ ਲੋੜ ਵਾਲੇ ਸਾਥੀ ਜਾਂ ਵਿਕਰੇਤਾ ਈਕੋਸਿਸਟਮ ਤੋਂ ਬਾਹਰ ਰੱਖਿਆ ਜਾ ਸਕਦਾ ਹੈ।
- ਸੁਰੱਖਿਆ ਟੀਮਾਂ ਨੂੰ ਇਹ ਪੁਸ਼ਟੀ ਕਰਨ ਲਈ ਸੰਘਰਸ਼ ਕਰਨਾ ਪਵੇਗਾ ਕਿ ਅਸਲ ਵਿੱਚ ਕੀ ਭੇਜਿਆ ਗਿਆ ਸੀ।
ਤੋਂ Standardਕਾਰਵਾਈ ਕਰਨ ਲਈ: CI/CD Pipeline Security ਸਭ ਤੋਂ ਵਧੀਆ ਅਭਿਆਸ ਜੋ ਤੁਹਾਨੂੰ ਲਾਗੂ ਕਰਨੇ ਚਾਹੀਦੇ ਹਨ
ਸਮਝਣਾ ਕਿ ਸੁਰੱਖਿਆ ਕੀ ਹੈ standardਲਈ CI/CD pipelineਲਾਗੂ ਕਰਨਾ ਪਹਿਲਾ ਕਦਮ ਹੈ—ਪਰ ਉਹਨਾਂ ਨੂੰ ਪੂਰਾ ਕਰਨ ਲਈ ਰੋਜ਼ਾਨਾ ਲਾਗੂ ਕਰਨ ਦੀ ਲੋੜ ਹੁੰਦੀ ਹੈ। ਜਦੋਂ ਕਿ NIST, OWASP, ਅਤੇ SLSA ਵਰਗੇ ਫਰੇਮਵਰਕ ਪਰਿਭਾਸ਼ਿਤ ਕਰਦੇ ਹਨ ਕੀ, ਇਹ ਤੁਹਾਡਾ ਲਾਗੂਕਰਨ ਹੈ ਜੋ ਸੁਰੱਖਿਅਤ ਕਰਦਾ ਹੈ ਨੂੰ. ਦੂਜੇ ਸ਼ਬਦਾਂ ਵਿੱਚ, ਪਾਲਣਾ ਸਿਰਫ਼ ਉਦੋਂ ਹੀ ਕੰਮ ਕਰਦੀ ਹੈ ਜਦੋਂ ਸਭ ਤੋਂ ਵਧੀਆ ਅਭਿਆਸ ਸਿੱਧੇ ਤੁਹਾਡੇ ਵਰਕਫਲੋ ਵਿੱਚ ਸ਼ਾਮਲ ਕੀਤੇ ਜਾਂਦੇ ਹਨ।
ਇਸੇ ਲਈ ਹੇਠ ਲਿਖੇ CI/CD pipeline security ਸਭ ਤੋਂ ਵਧੀਆ ਅਭਿਆਸ ਅਸਲ-ਸੰਸਾਰ, ਫੀਲਡ-ਟੈਸਟ ਕੀਤੀਆਂ ਕਾਰਵਾਈਆਂ 'ਤੇ ਕੇਂਦ੍ਰਤ ਕਰਦੇ ਹਨ ਜੋ ਤੁਹਾਨੂੰ ਨਾ ਸਿਰਫ਼ ਇਹਨਾਂ ਨਾਲ ਇਕਸਾਰ ਹੋਣ ਵਿੱਚ ਮਦਦ ਕਰਦੇ ਹਨ standards—ਪਰ ਆਪਣੇ ਸਾਫਟਵੇਅਰ ਡਿਲੀਵਰੀ ਜੀਵਨਚੱਕਰ ਦੇ ਹਰ ਪੜਾਅ ਵਿੱਚ ਲਚਕੀਲਾਪਣ ਵੀ ਪੈਦਾ ਕਰੋ।
ਸਮਝਣਾ ਕਿ ਸੁਰੱਖਿਆ ਕੀ ਹੈ standardਲਈ CI/CD pipelineਲਾਗੂ ਕਰਨਾ ਸਿਰਫ਼ ਸ਼ੁਰੂਆਤ ਹੈ। ਦਰਅਸਲ, ਰੋਜ਼ਾਨਾ ਦੇ ਕੰਮਾਂ ਵਿੱਚ ਇਹਨਾਂ ਨੂੰ ਲਾਗੂ ਕਰਨਾ ਹੀ ਤੁਹਾਡੇ pipeline ਸੱਚਮੁੱਚ ਸੁਰੱਖਿਅਤ। ਜਦੋਂ ਕਿ NIST, OWASP, ਅਤੇ SLSA ਇਹ ਦੱਸਦੇ ਹਨ ਕਿ ਕੀ ਕਰਨ ਦੀ ਲੋੜ ਹੈ, ਇਹ ਤੁਹਾਡਾ ਲਾਗੂਕਰਨ ਹੈ ਜੋ ਕਿਵੇਂ ਵਿੱਚ ਤਾਲਾ ਲਗਾਉਂਦਾ ਹੈ। ਦੂਜੇ ਸ਼ਬਦਾਂ ਵਿੱਚ, ਪਾਲਣਾ ਦਾ ਕੋਈ ਮਤਲਬ ਨਹੀਂ ਹੈ ਜਦੋਂ ਤੱਕ ਤੁਸੀਂ ਆਪਣੇ ਡਿਲੀਵਰੀ ਵਰਕਫਲੋ ਵਿੱਚ ਸਿੱਧੇ ਤੌਰ 'ਤੇ ਸਭ ਤੋਂ ਵਧੀਆ ਅਭਿਆਸਾਂ ਨੂੰ ਸ਼ਾਮਲ ਨਹੀਂ ਕਰਦੇ।
ਇਸ ਲਈ, ਹੇਠ ਲਿਖੇ CI/CD pipeline security ਸਭ ਤੋਂ ਵਧੀਆ ਅਭਿਆਸ ਸਿਰਫ਼ ਸਿਧਾਂਤਕ ਨਹੀਂ ਹਨ - ਇਹ ਫੀਲਡ-ਟੈਸਟ ਕੀਤੀਆਂ ਰਣਨੀਤੀਆਂ 'ਤੇ ਅਧਾਰਤ ਹਨ ਜੋ ਤੁਹਾਡੇ ਸਾਫਟਵੇਅਰ ਡਿਲੀਵਰੀ ਜੀਵਨ ਚੱਕਰ ਦੀ ਹਰ ਪਰਤ ਨੂੰ ਮਜ਼ਬੂਤ ਕਰਦੀਆਂ ਹਨ।
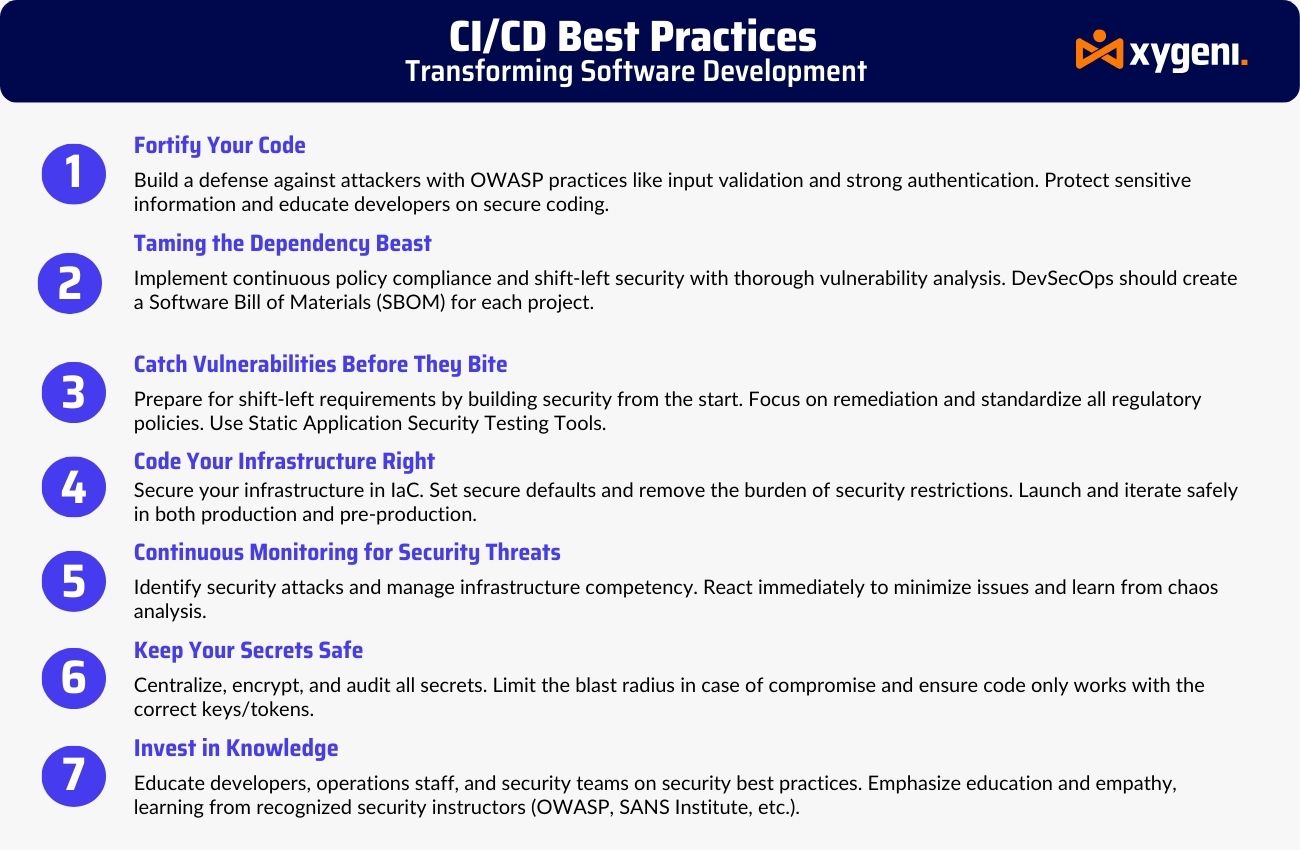
ਵਸਤੂ ਸੂਚੀ ਅਤੇ ਦ੍ਰਿਸ਼ਟੀ
ਪਹਿਲਾਂ, ਆਪਣੇ ਪੂਰੇ ਦਾ ਨਕਸ਼ਾ ਬਣਾਓ CI/CD ਈਕੋਸਿਸਟਮ। ਜੁੜੇ ਸਿਸਟਮ, ਪ੍ਰਮਾਣ ਪੱਤਰ, ਦੌੜਾਕ, ਅਤੇ ਤੀਜੀ-ਧਿਰ ਦੇ ਸਾਧਨਾਂ ਦੀ ਪਛਾਣ ਕਰੋ। ਨਤੀਜੇ ਵਜੋਂ, ਤੁਸੀਂ ਸ਼ੈਡੋ ਏਕੀਕਰਨ, ਜ਼ਹਿਰੀਲੇ ਨਿਰਭਰਤਾਵਾਂ, ਅਤੇ ਗਲਤ ਸੰਰਚਨਾਵਾਂ ਨੂੰ ਘਟਨਾਵਾਂ ਸ਼ੁਰੂ ਕਰਨ ਤੋਂ ਪਹਿਲਾਂ ਹੀ ਬੇਨਕਾਬ ਕਰ ਸਕਦੇ ਹੋ।
ਘੱਟੋ-ਘੱਟ ਵਿਸ਼ੇਸ਼ ਅਧਿਕਾਰ ਅਤੇ ਭੂਮਿਕਾ ਸਫਾਈ
ਦੂਜਾ, ਸਖ਼ਤ ਭੂਮਿਕਾ-ਅਧਾਰਤ ਪਹੁੰਚ ਨਿਯੰਤਰਣ (RBAC) ਲਾਗੂ ਕਰੋ। ਬੇਲੋੜੀਆਂ ਅਨੁਮਤੀਆਂ ਨੂੰ ਹਟਾਓ, ਪ੍ਰਮਾਣ ਪੱਤਰਾਂ ਨੂੰ ਅਕਸਰ ਘੁੰਮਾਓ, ਅਤੇ ਥੋੜ੍ਹੇ ਸਮੇਂ ਲਈ ਟੋਕਨਾਂ ਨੂੰ ਤਰਜੀਹ ਦਿਓ। ਸਿੱਟੇ ਵਜੋਂ, ਜੇਕਰ ਕੋਈ ਹਮਲਾਵਰ ਅੰਦਰ ਆ ਜਾਂਦਾ ਹੈ ਤਾਂ ਇਹ ਪਾਸੇ ਦੀ ਗਤੀ ਦੇ ਜੋਖਮ ਨੂੰ ਘਟਾਉਂਦਾ ਹੈ।
ਭੇਦ ਅਤੇ ਸੰਰਚਨਾ ਸਫਾਈ
ਇਸ ਤੋਂ ਇਲਾਵਾ, ਵਾਤਾਵਰਣ ਵੇਰੀਏਬਲ ਜਾਂ ਕੋਡ ਵਿੱਚ ਰਾਜ਼ ਸਟੋਰ ਕਰਨ ਤੋਂ ਬਚੋ। ਸਮਰਪਿਤ ਗੁਪਤ ਵਾਲਟ ਦੀ ਵਰਤੋਂ ਕਰੋ ਅਤੇ ਸਕੈਨਿੰਗ ਟੂਲਸ ਨੂੰ ਏਕੀਕ੍ਰਿਤ ਕਰੋ ਜੋ ਲੀਕ ਦਾ ਜਲਦੀ ਪਤਾ ਲਗਾਉਂਦੇ ਹਨ। ਇਸ ਉਦੇਸ਼ ਲਈ, Xygeni Secrets Security ਅਸਲ-ਸਮੇਂ ਦੀ ਲਾਗੂਕਰਨ ਪ੍ਰਦਾਨ ਕਰਦਾ ਹੈ ਅਤੇ pre-commit ਉਤਪਾਦਨ 'ਤੇ ਪਹੁੰਚਣ ਤੋਂ ਪਹਿਲਾਂ ਜੋਖਮਾਂ ਨੂੰ ਫੜਨ ਲਈ ਸਕੈਨਿੰਗ।
Guardrails ਅਤੇ ਰਨਟਾਈਮ ਇਨਫੋਰਸਮੈਂਟ
ਇਸ ਤੋਂ ਇਲਾਵਾ, ਸੰਵੇਦਨਸ਼ੀਲ ਰਿਪੋਜ਼ ਵਿੱਚ ਬ੍ਰਾਂਚ ਸੁਰੱਖਿਆ ਸੈੱਟ ਕਰੋ, ਕੋਡ ਸਮੀਖਿਆਵਾਂ ਦੀ ਲੋੜ ਕਰੋ, ਅਤੇ ਨੌਕਰੀ ਦੇ ਸੰਪਾਦਨਾਂ ਨੂੰ ਸੀਮਤ ਕਰੋ। ਇਸ ਦੇ ਨਾਲ ਹੀ, ਰਿਵਰਸ ਸ਼ੈੱਲ ਜਾਂ ਵਿਸ਼ੇਸ਼ ਅਧਿਕਾਰ ਵਧਾਉਣ ਦੀਆਂ ਕੋਸ਼ਿਸ਼ਾਂ ਵਰਗੇ ਖਤਰਨਾਕ ਵਿਵਹਾਰਾਂ ਨੂੰ ਰੋਕਣ ਲਈ ਰਨਟਾਈਮ ਇਨਫੋਰਸਮੈਂਟ ਨੂੰ ਤੈਨਾਤ ਕਰੋ।
ਸੁਰੱਖਿਅਤ ਨਿਰਭਰਤਾ ਅਤੇ ਉਤਪਤੀ
ਉਦਾਹਰਨ ਲਈ, ਸਾਰੇ ਨਿਰਭਰਤਾ ਸੰਸਕਰਣਾਂ ਨੂੰ ਪਿੰਨ ਕਰੋ, ਕਮਜ਼ੋਰੀਆਂ ਲਈ ਸਕੈਨ ਕਰੋ, ਅਤੇ ਆਪਣੇ ਦੀ ਪੁਸ਼ਟੀ ਕਰੋ SBOMs. ਇਸ ਉਦੇਸ਼ ਨੂੰ ਧਿਆਨ ਵਿੱਚ ਰੱਖਦੇ ਹੋਏ, ਜ਼ਾਇਗੇਨੀ ਦਾ ਲੂਣ (ਸਾਫਟਵੇਅਰ ਅਟੈਸਟੇਸ਼ਨ ਲੇਅਰ ਫਾਰ ਟਰੱਸਟ ਦਾ ਸੰਖੇਪ ਰੂਪ) ਮੋਡੀਊਲ ਹਰੇਕ ਕਲਾਕ੍ਰਿਤੀ 'ਤੇ ਦਸਤਖਤ ਕਰਦਾ ਹੈ, ਜਿਸ ਨਾਲ ਤੁਹਾਨੂੰ ਮੂਲ ਅਤੇ ਨਿਰਮਾਣ ਇਕਸਾਰਤਾ ਦਾ ਕ੍ਰਿਪਟੋਗ੍ਰਾਫਿਕ ਸਬੂਤ ਮਿਲਦਾ ਹੈ।
ਕੀ ਮਾਇਨੇ ਰੱਖਦਾ ਹੈ, ਇਸਦੀ ਨਿਗਰਾਨੀ ਕਰੋ
ਅੰਤ ਵਿੱਚ, ਮੁੱਢਲੀ ਲਾਗਿੰਗ ਤੋਂ ਪਰੇ ਜਾਓ। ਵਿਵਹਾਰਕ ਨਿਗਰਾਨੀ ਲਾਗੂ ਕਰੋ ਜੋ ਨੀਤੀ ਉਲੰਘਣਾਵਾਂ ਨੂੰ ਦਰਸਾਉਂਦੀ ਹੈ ਅਤੇ CI/CD ਅਸਲ-ਸਮੇਂ ਵਿੱਚ ਵਿਗਾੜ। ਇਸ ਨੂੰ ਧਿਆਨ ਵਿੱਚ ਰੱਖਦੇ ਹੋਏ, ਤੁਹਾਡੇ ਔਜ਼ਾਰਾਂ ਨੂੰ ਕਾਰਵਾਈਯੋਗ ਸੂਝ ਪ੍ਰਦਾਨ ਕਰਨੀ ਚਾਹੀਦੀ ਹੈ - ਸਿਰਫ਼ ਚੇਤਾਵਨੀ ਸ਼ੋਰ ਹੀ ਨਹੀਂ।
ਜ਼ਾਇਗੇਨੀ ਤੁਹਾਡਾ ਕਿਵੇਂ ਸੁਰੱਖਿਅਤ ਕਰਦਾ ਹੈ CI/CD Pipeline ਅੰਤ ਤੋਂ ਅੰਤ
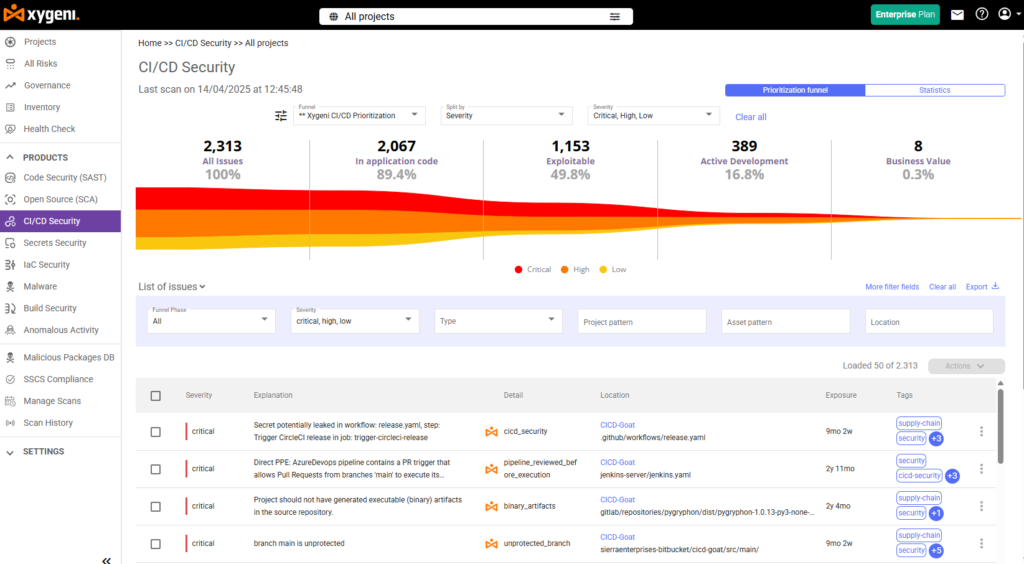
ਆਧੁਨਿਕ CI/CD pipelineਤੇਜ਼ੀ ਨਾਲ ਅੱਗੇ ਵਧਦੇ ਹਨ—ਅਤੇ ਅੱਜ ਦੇ ਖ਼ਤਰੇ ਵੀ। ਇਸੇ ਕਰਕੇ ਜ਼ਾਇਗੇਨੀ CI/CD ਸੁਰੱਖਿਆ ਇਹ ਸਿਰਫ਼ ਤੁਹਾਡੇ ਵਰਕਫਲੋ ਨੂੰ ਸਕੈਨ ਨਹੀਂ ਕਰਦਾ। ਇਸ ਦੀ ਬਜਾਏ, ਇਹ ਪੂਰੀ-ਸਪੈਕਟ੍ਰਮ ਸੁਰੱਖਿਆ ਪ੍ਰਦਾਨ ਕਰਦਾ ਹੈ ਜੋ ਸਭ ਤੋਂ ਜ਼ਰੂਰੀ ਨਾਲ ਮੇਲ ਖਾਂਦਾ ਹੈ CI/CD pipeline security standards, ਸਮੇਤ ਐਨਆਈਐਸਟੀ ਐਸਪੀ 800-204ਡੀ, OWASP CI/CD ਸਿਖਰ 10ਹੈ, ਅਤੇ ਐਸਐਲਐਸਏ.
ਤੁਹਾਡੇ DevOps ਜੀਵਨ ਚੱਕਰ ਵਿੱਚ ਸੁਰੱਖਿਆ ਨੂੰ ਸਿੱਧਾ ਸ਼ਾਮਲ ਕਰਕੇ, Xygeni ਟੀਮਾਂ ਨੂੰ ਖੱਬੇ ਪਾਸੇ ਜਾਣ, ਨੀਤੀਆਂ ਲਾਗੂ ਕਰਨ ਅਤੇ ਪਾਲਣਾ ਕਰਨ ਵਿੱਚ ਮਦਦ ਕਰਦਾ ਹੈ—ਇਹ ਸਭ ਵਿਕਾਸ ਦੀ ਗਤੀ ਵਿੱਚ ਵਿਘਨ ਪਾਏ ਬਿਨਾਂ।
ਦੀ ਪੂਰੀ ਵਸਤੂ ਸੂਚੀ CI/CD ਸੰਪਤੀ
ਸ਼ੁਰੂ ਕਰਨ ਲਈ, Xygeni ਤੁਹਾਡੇ ਪੂਰੇ ਦਾ ਨਕਸ਼ਾ ਬਣਾਉਂਦਾ ਹੈ CI/CD ਵਾਤਾਵਰਣ। ਨੌਕਰੀਆਂ ਅਤੇ ਦੌੜਾਕਾਂ ਤੋਂ ਲੈ ਕੇ ਟੋਕਨਾਂ ਅਤੇ ਤੀਜੀ-ਧਿਰ ਦੇ ਏਕੀਕਰਨ ਤੱਕ, ਇਹ ਤੁਹਾਨੂੰ ਪੂਰੀ ਦਿੱਖ ਪ੍ਰਦਾਨ ਕਰਦਾ ਹੈ। ਨਤੀਜੇ ਵਜੋਂ, ਤੁਸੀਂ ਲੁਕਵੇਂ ਜੋਖਮਾਂ, ਗਲਤ ਸੰਰਚਨਾਵਾਂ ਅਤੇ ਅਣਅਧਿਕਾਰਤ ਕਨੈਕਸ਼ਨਾਂ ਦਾ ਅਸਲ ਨੁਕਸਾਨ ਪਹੁੰਚਾਉਣ ਤੋਂ ਪਹਿਲਾਂ ਪਤਾ ਲਗਾ ਸਕਦੇ ਹੋ।
ਭੇਦ ਅਤੇ ਪ੍ਰਮਾਣ ਪੱਤਰ ਸੁਰੱਖਿਆ
ਅੱਗੇ, Xygeni ਤੁਹਾਡੇ ਰਿਪੋਜ਼ ਨੂੰ ਸਰਗਰਮੀ ਨਾਲ ਸਕੈਨ ਕਰਦਾ ਹੈ ਅਤੇ pipelineਹਾਰਡ-ਕੋਡ ਕੀਤੇ ਰਾਜ਼ਾਂ, ਲੀਕ ਹੋਏ ਟੋਕਨਾਂ, ਜਾਂ ਪੁਰਾਣੇ ਪ੍ਰਮਾਣ ਪੱਤਰਾਂ ਲਈ। ਜੇਕਰ ਕੁਝ ਸਾਹਮਣੇ ਆਉਂਦਾ ਹੈ, ਤਾਂ ਇਹ ਤੁਹਾਨੂੰ ਸੁਚੇਤ ਕਰਦਾ ਹੈ—ਅਤੇ ਤੁਹਾਡੀਆਂ ਸੁਰੱਖਿਆ ਨੀਤੀਆਂ ਨੂੰ ਤੁਰੰਤ ਲਾਗੂ ਕਰਦਾ ਹੈ। ਇਸ ਤਰ੍ਹਾਂ, ਰਾਜ਼ ਸੁਰੱਖਿਅਤ ਰਹਿੰਦੇ ਹਨ, ਅਤੇ ਹਮਲਾਵਰ ਬਾਹਰ ਰਹਿੰਦੇ ਹਨ।
ਸੰਦਰਭ-ਜਾਗਰੂਕ ਸਕੈਨਿੰਗ ਅਤੇ ਮਾਲਵੇਅਰ ਖੋਜ
ਰਵਾਇਤੀ ਸਕੈਨਰਾਂ ਦੇ ਉਲਟ, ਜ਼ਾਇਜੇਨੀ ਜੋੜਦਾ ਹੈ SAST, SCA, IaC ਵਿਸ਼ਲੇਸ਼ਣਹੈ, ਅਤੇ ਪੀਪੀਈ ਖੋਜ ਇੱਕ ਯੂਨੀਫਾਈਡ ਇੰਜਣ ਵਿੱਚ। ਨਤੀਜੇ ਵਜੋਂ, ਇਹ ਅਸਲ ਖਤਰਿਆਂ ਦਾ ਪਤਾ ਲਗਾਉਂਦਾ ਹੈ - ਜਿਵੇਂ ਕਿ ਇੰਜੈਕਟ ਕੀਤੇ ਸ਼ੈੱਲ ਜਾਂ ਖਤਰਨਾਕ ਸਕ੍ਰਿਪਟਾਂ - ਅਤੇ ਐਕਸਪਲਾਇਟੇਬਿਲਟੀ ਸਕੋਰਿੰਗ ਅਤੇ ਰੀਚੇਬਿਲਟੀ ਸੰਦਰਭ ਦੀ ਵਰਤੋਂ ਕਰਕੇ ਸ਼ੋਰ ਨੂੰ ਫਿਲਟਰ ਕਰਦਾ ਹੈ।
ਨੀਤੀ ਲਾਗੂਕਰਨ ਅਤੇ ਰਨਟਾਈਮ ਸੁਰੱਖਿਆ
ਇਸ ਤੋਂ ਇਲਾਵਾ, Xygeni ਤੁਹਾਡੇ ਸੁਰੱਖਿਆ ਨਿਯਮਾਂ ਨੂੰ ਬਿਲਡ ਸਮੇਂ ਲਾਗੂ ਕਰਦਾ ਹੈ। ਅਸੁਰੱਖਿਅਤ ਸਕ੍ਰਿਪਟਾਂ, ਸ਼ੱਕੀ ਨੌਕਰੀਆਂ, ਜਾਂ ਅਣਅਧਿਕਾਰਤ ਤੀਜੀ-ਧਿਰ ਦੀਆਂ ਕਾਰਵਾਈਆਂ ਨੂੰ ਚਲਾਉਣ ਤੋਂ ਪਹਿਲਾਂ ਹੀ ਬਲੌਕ ਕਰ ਦਿੱਤਾ ਜਾਂਦਾ ਹੈ। ਇਹ ਜ਼ਹਿਰ ਦੇ ਵਿਰੁੱਧ ਸਰਗਰਮ ਰੱਖਿਆ ਨੂੰ ਯਕੀਨੀ ਬਣਾਉਂਦਾ ਹੈ। pipeline ਐਗਜ਼ੀਕਿਊਸ਼ਨ ਅਤੇ ਅਣਅਧਿਕਾਰਤ ਤਬਦੀਲੀਆਂ।
ਸੁਰੱਖਿਅਤ ਆਰਟੀਫੈਕਟ ਪ੍ਰੋਵੇਨੈਂਸ (SLSA-ਅਨੁਕੂਲ)
ਇਸ ਤੋਂ ਇਲਾਵਾ, ਜ਼ਾਇਗੇਨੀ ਦਾ ਸਾਲਟ (ਭਰੋਸੇ ਲਈ ਸਾਫਟਵੇਅਰ ਤਸਦੀਕ ਪਰਤ) ਹਰੇਕ ਕਲਾਕ੍ਰਿਤੀ 'ਤੇ ਦਸਤਖਤ ਕਰਦਾ ਹੈ ਅਤੇ ਇਸਨੂੰ ਇਸਦੇ ਮੂਲ ਨਾਲ ਜੋੜਦਾ ਹੈ ਇਨ-ਟੂਟੋ ਪ੍ਰਮਾਣੀਕਰਨ. ਇਸਦਾ ਮਤਲਬ ਹੈ ਕਿ ਹਰੇਕ ਬਿਲਡ ਪ੍ਰਮਾਣਿਤ, ਛੇੜਛਾੜ-ਸਪੱਸ਼ਟ, ਅਤੇ ਪੂਰੀ ਤਰ੍ਹਾਂ ਅਨੁਕੂਲ ਹੈ SLSA ਪੱਧਰ 2+ ਲੋੜਾਂ
ਆਡਿਟ-ਤਿਆਰ ਟਰੇਸੇਬਿਲਟੀ
ਅੰਤ ਵਿੱਚ, ਜ਼ਾਇਗੇਨੀ ਹਰ ਚੀਜ਼ ਨੂੰ ਟਰੈਕ ਕਰਦਾ ਹੈ - ਹਰ ਕੰਮ, ਨੀਤੀ ਡੀcisਆਇਨ, ਅਤੇ ਸੁਚੇਤ—ਪੂਰਵ ਦੇ ਨਾਲcisਆਇਨ। ਭਾਵੇਂ ਤੁਸੀਂ ਇੱਕ ਲਈ ਤਿਆਰੀ ਕਰ ਰਹੇ ਹੋ ਡੋਰਾ, ISO / IEC 27001, ਜ NIS2 ਆਡਿਟ, ਇਹ ਤੁਹਾਨੂੰ ਭਰੋਸੇ ਨਾਲ ਪਾਲਣਾ ਦਿਖਾਉਣ ਲਈ ਲੋੜੀਂਦੀਆਂ ਸੂਝਾਂ ਅਤੇ ਲੌਗ ਪ੍ਰਦਾਨ ਕਰਦਾ ਹੈ।
ਜ਼ਾਇਗੇਨੀ ਸੁਰੱਖਿਆ ਕਿਵੇਂ ਲਾਗੂ ਕਰਦਾ ਹੈ Standardਲਈ CI/CD Pipelines
ਜਦੋਂ ਕਿ ਬਹੁਤ ਸਾਰੇ ਟੂਲ ਤੁਹਾਡੇ ਕੋਡ ਨੂੰ ਸਕੈਨ ਕਰ ਸਕਦੇ ਹਨ, ਬਹੁਤ ਘੱਟ ਟੂਲ ਤੁਹਾਨੂੰ ਉਨ੍ਹਾਂ ਫਰੇਮਵਰਕਾਂ ਨਾਲ ਸੱਚਮੁੱਚ ਅਨੁਕੂਲ ਰਹਿਣ ਵਿੱਚ ਸਹਾਇਤਾ ਕਰਦੇ ਹਨ ਜੋ ਮਹੱਤਵਪੂਰਨ ਹਨ। Xygeni ਖੋਜ ਤੋਂ ਪਰੇ ਹੈ - ਇਹ ਕਾਰਜਸ਼ੀਲ ਕਰਦਾ ਹੈ ਸਭ ਤੋਂ ਮਹੱਤਵਪੂਰਣ CI/CD pipeline security standards ਸਿੱਧੇ ਤੁਹਾਡੇ ਵਰਕਫਲੋ ਵਿੱਚ। ਭਾਵੇਂ ਤੁਸੀਂ ਇਸ ਨਾਲ ਇਕਸਾਰ ਹੋ ਰਹੇ ਹੋ ਐਨਆਈਐਸਟੀ ਐਸਪੀ 800-204ਡੀ, ਦੇ ਵਿਰੁੱਧ ਸਖ਼ਤ ਹੋਣਾ OWASP CI/CD ਸਿਖਰ 10, ਜਾਂ ਸਾਬਤ ਕਰਨਾ SLSA ਪੱਧਰ 2+ ਪਾਲਣਾ, ਜ਼ਾਇਗੇਨੀ ਤੁਹਾਡੇ ਲਈ ਭਾਰੀ ਲਿਫਟਿੰਗ ਕਰਦਾ ਹੈ।
NIST SP 800-204D ਨਾਲ ਮੈਪ ਕੀਤਾ ਗਿਆ
ਸਭ ਤੋਂ ਪਹਿਲਾਂ, ਸੁਰੱਖਿਅਤ DevSecOps ਲਈ NIST ਦਾ ਮਾਰਗਦਰਸ਼ਨ pipelines ਸੰਰਚਨਾ ਇਕਸਾਰਤਾ, ਆਟੋਮੇਟਿਡ ਟੈਸਟਿੰਗ, ਅਤੇ ਪੂਰੀ ਟਰੇਸੇਬਿਲਟੀ 'ਤੇ ਜ਼ੋਰ ਦਿੰਦਾ ਹੈ। Xygeni ਇਸਦਾ ਕਈ ਮੁੱਖ ਤਰੀਕਿਆਂ ਨਾਲ ਸਮਰਥਨ ਕਰਦਾ ਹੈ:
- ਇਹ ਲਗਾਤਾਰ ਸੁਰੱਖਿਅਤ ਸੰਰਚਨਾਵਾਂ ਨੂੰ ਲਾਗੂ ਕਰਦਾ ਹੈ ਅਤੇ ਗਲਤ ਸੰਰਚਨਾਵਾਂ ਦਾ ਪਤਾ ਲਗਾਉਂਦਾ ਹੈ ਜਿਵੇਂ ਹੀ ਉਹ ਵਾਪਰਦੀਆਂ ਹਨ।
- ਇਹ ਸਕੈਨਿੰਗ ਨੂੰ ਏਕੀਕ੍ਰਿਤ ਕਰਦਾ ਹੈ SAST, SCAਹੈ, ਅਤੇ IaC ਸਿੱਧਾ ਤੁਹਾਡੇ ਵਿੱਚ CI/CD pipelines.
- ਇਹ ਹਰ ਵਾਰ ਲੌਗ ਕਰਦਾ ਹੈ pipeline ਬਦਲਾਅ ਅਤੇ ਉਲੰਘਣਾ, DORA ਜਾਂ ISO ਫਰੇਮਵਰਕ ਲਈ ਆਡਿਟ ਨੂੰ ਸਿੱਧਾ ਬਣਾਉਂਦੇ ਹੋਏ।
ਨਤੀਜੇ ਵਜੋਂ, ਤੁਹਾਡੇ pipelineਉਪਭੋਗਤਾ ਸਿਰਫ਼ ਸੁਰੱਖਿਅਤ ਹੀ ਨਹੀਂ ਦਿਖਾਈ ਦਿੰਦੇ, ਉਹ ਟਰੇਸ ਕਰਨ ਯੋਗ, ਆਡਿਟ ਕਰਨ ਯੋਗ ਅਤੇ ਡਿਜ਼ਾਈਨ ਦੁਆਰਾ ਬਚਾਅਯੋਗ ਹੁੰਦੇ ਹਨ।
OWASP ਨੂੰ ਕਵਰ ਕਰਦਾ ਹੈ CI/CD ਸਿਖਰ 10
OWASP ਸਭ ਤੋਂ ਆਮ ਅਤੇ ਖ਼ਤਰਨਾਕ ਦੀ ਪਛਾਣ ਕਰਦਾ ਹੈ CI/CD pipeline ਜੋਖਮ—ਜਿਨ੍ਹਾਂ ਵਿੱਚੋਂ ਬਹੁਤ ਸਾਰੇ ਦੁਰਵਰਤੋਂ ਕੀਤੇ ਗਏ ਗੁਪਤ ਭੇਦ, ਜ਼ਿਆਦਾ ਅਧਿਕਾਰ ਪ੍ਰਾਪਤ ਭੂਮਿਕਾਵਾਂ, ਜਾਂ ਖਤਰਨਾਕ ਕੋਡ ਐਗਜ਼ੀਕਿਊਸ਼ਨ ਤੋਂ ਪੈਦਾ ਹੁੰਦੇ ਹਨ। ਖੁਸ਼ਕਿਸਮਤੀ ਨਾਲ, Xygeni ਇਹਨਾਂ ਖਤਰਿਆਂ ਨੂੰ ਸਿੱਧੇ ਤੌਰ 'ਤੇ ਸੰਬੋਧਿਤ ਕਰਦਾ ਹੈ:
- ਇਹ ਤੁਹਾਡੇ ਰਿਪੋਜ਼ਿਟ ਤੱਕ ਪਹੁੰਚਣ ਤੋਂ ਪਹਿਲਾਂ ਹਾਰਡਕੋਡ ਕੀਤੇ ਪ੍ਰਮਾਣ ਪੱਤਰਾਂ ਅਤੇ ਗੁਪਤ ਲੀਕਾਂ ਲਈ ਸਰਗਰਮੀ ਨਾਲ ਸਕੈਨ ਕਰਦਾ ਹੈ।
- ਇਹ ਪਹੁੰਚ ਨਿਯੰਤਰਣ ਨੀਤੀਆਂ ਨੂੰ ਲਾਗੂ ਕਰਦਾ ਹੈ, ਫਰਜ਼ਾਂ ਦੀ ਸਾਫ਼-ਸੁਥਰੀ ਵੰਡ ਨੂੰ ਯਕੀਨੀ ਬਣਾਉਂਦਾ ਹੈ ਅਤੇ pipeline ਭੂਮਿਕਾ ਸਫਾਈ।
- ਇਹ ਇੰਜੈਕਟ ਕੀਤੇ ਪੇਲੋਡ, ਰਿਵਰਸ ਸ਼ੈੱਲ, ਅਤੇ ਜ਼ਹਿਰੀਲੇ ਕਮਾਂਡਾਂ ਨੂੰ ਰੀਅਲ-ਟਾਈਮ ਵਿੱਚ ਚਲਾਉਣ ਤੋਂ ਪਹਿਲਾਂ ਹੀ ਬਲੌਕ ਕਰ ਦਿੰਦਾ ਹੈ।
ਸੰਖੇਪ ਵਿੱਚ, Xygeni ਤੁਹਾਨੂੰ ਸਿਰਫ਼ OWASP ਜੋਖਮਾਂ ਬਾਰੇ ਚੇਤਾਵਨੀ ਨਹੀਂ ਦਿੰਦਾ - ਇਹ ਉਹਨਾਂ ਨੂੰ ਆਪਣੇ ਆਪ ਬੰਦ ਕਰ ਦਿੰਦਾ ਹੈ।
SLSA ਪਾਲਣਾ ਦਾ ਸਮਰਥਨ ਕਰਦਾ ਹੈ
ਅੰਤ ਵਿੱਚ, SLSA (ਸਾਫਟਵੇਅਰ ਆਰਟੀਫੈਕਟਸ ਲਈ ਸਪਲਾਈ ਚੇਨ ਲੈਵਲ) ਸੁਰੱਖਿਅਤ ਨਿਰਮਾਣ ਲਈ ਮਾਪਦੰਡ ਨਿਰਧਾਰਤ ਕਰਦਾ ਹੈ। pipelineਐੱਸ. ਜ਼ਾਇਜੇਨੀ ਤੁਹਾਨੂੰ ਆਪਣੇ ਬਿਲਟ-ਇਨ ਨਾਲ SLSA ਪੱਧਰ 2+ ਨੂੰ ਪੂਰਾ ਕਰਨ ਵਿੱਚ ਮਦਦ ਕਰਦਾ ਹੈ ਸਾਲਟ (ਭਰੋਸੇ ਲਈ ਸਾਫਟਵੇਅਰ ਤਸਦੀਕ ਪਰਤ) ਮੋਡੀਊਲ:
- ਇਹ ਹਰੇਕ ਕਲਾਕ੍ਰਿਤੀ 'ਤੇ ਦਸਤਖਤ ਕਰਦਾ ਹੈ ਅਤੇ ਇਸਨੂੰ ਖਾਸ ਨਿਰਮਾਣ ਪ੍ਰਕਿਰਿਆ ਨਾਲ ਜੋੜਦਾ ਹੈ ਇਨ-ਟੂਟੋ ਪ੍ਰਮਾਣੀਕਰਨ.
- ਇਹ ਕ੍ਰਿਪਟੋਗ੍ਰਾਫਿਕ ਤਸਦੀਕ ਨਾਲ ਸਾਫਟਵੇਅਰ ਦੀ ਇਕਸਾਰਤਾ ਨੂੰ ਸਾਬਤ ਕਰਦਾ ਹੈ - ਇਹ ਯਕੀਨੀ ਬਣਾਉਂਦਾ ਹੈ ਕਿ ਕਿਸੇ ਵੀ ਚੀਜ਼ ਨਾਲ ਛੇੜਛਾੜ ਨਹੀਂ ਕੀਤੀ ਗਈ ਹੈ।
- ਇਹ ਸੁਰੱਖਿਅਤ ਅਤੇ ਟਰੇਸੇਬਲ ਸਾਫਟਵੇਅਰ ਡਿਲੀਵਰੀ ਲਈ ਗਾਹਕਾਂ, ਵਿਕਰੇਤਾ, ਜਾਂ ਰੈਗੂਲੇਟਰ ਦੀਆਂ ਮੰਗਾਂ ਨੂੰ ਪੂਰਾ ਕਰਨ ਵਿੱਚ ਮਦਦ ਕਰਦਾ ਹੈ।
ਇਸ ਲਈ, ਤੁਹਾਡੀ ਟੀਮ ਤੁਹਾਡੀ ਸਾਫਟਵੇਅਰ ਸਪਲਾਈ ਚੇਨ ਵਿੱਚ ਪੂਰਾ ਵਿਸ਼ਵਾਸ ਪ੍ਰਾਪਤ ਕਰਦੀ ਹੈ—ਜਦੋਂ ਕਿ ਤੁਹਾਡੀ pipeline ਸੁਰੱਖਿਅਤ, ਟਰੇਸ ਕਰਨ ਯੋਗ, ਅਤੇ ਉਦਯੋਗ ਦੇ ਨਾਲ ਪੂਰੀ ਤਰ੍ਹਾਂ ਅਨੁਕੂਲ standards.
ਸਿੱਟਾ: ਆਪਣਾ ਸੁਰੱਖਿਅਤ ਕਰੋ Pipelineਨਾਲ ਅਲਾਈਨਿੰਗ ਦੁਆਰਾ s CI/CD ਸੁਰੱਖਿਆ Standards
ਅੱਜ ਦੀ ਤੇਜ਼ ਰਫ਼ਤਾਰ ਡਿਲੀਵਰੀ ਦੀ ਰੱਖਿਆ ਲਈ pipelines, ਤੁਹਾਨੂੰ ਪਹਿਲਾਂ ਸਮਝਣਾ ਪਵੇਗਾ ਕਿਹੜੀ ਸੁਰੱਖਿਆ? standardਲਈ CI/CD pipelines ਅਸਲ ਵਿੱਚ ਲੋੜ ਹੁੰਦੀ ਹੈ। ਫਰੇਮਵਰਕ ਜਿਵੇਂ ਕਿ ਐਨਆਈਐਸਟੀ ਐਸਪੀ 800-204ਡੀ, OWASP CI/CD ਸਿਖਰ 10ਹੈ, ਅਤੇ ਐਸਐਲਐਸਏ ਸਿਰਫ਼ ਸਿਧਾਂਤ ਹੀ ਨਹੀਂ ਪੇਸ਼ ਕਰਦੇ - ਉਹ ਸੁਰੱਖਿਅਤ, ਅਨੁਕੂਲ, ਅਤੇ ਉੱਚ-ਪ੍ਰਦਰਸ਼ਨ ਵਾਲੇ ਵਰਕਫਲੋ ਬਣਾਉਣ ਲਈ ਕਾਰਜਸ਼ੀਲ ਬਲੂਪ੍ਰਿੰਟ ਪ੍ਰਦਾਨ ਕਰਦੇ ਹਨ।
ਹਾਲਾਂਕਿ, ਸਿਰਫ਼ ਇਹ ਜਾਣਨਾ ਕਿ standards ਕਾਫ਼ੀ ਨਹੀਂ ਹੈ। ਤੁਹਾਨੂੰ ਅਜਿਹੇ ਨਿਯੰਤਰਣ ਲਾਗੂ ਕਰਨ ਦੀ ਲੋੜ ਹੈ ਜੋ DevOps ਦੀ ਗਤੀ ਨਾਲ ਕੰਮ ਕਰਦੇ ਹਨ। ਇਸਦਾ ਮਤਲਬ ਹੈ ਏਮਬੈਡਿੰਗ CI/CD pipeline security ਵਧੀਆ ਅਮਲ ਹਰ ਪੜਾਅ ਵਿੱਚ - ਤੋਂ commit ਤੈਨਾਤ ਕਰਨ ਲਈ—ਅਤੇ ਇਹ ਯਕੀਨੀ ਬਣਾਉਣਾ ਕਿ ਤੁਹਾਡੀ ਟੀਮ ਉਹਨਾਂ ਨੂੰ ਹੌਲੀ ਕੀਤੇ ਬਿਨਾਂ ਲਾਗੂ ਕਰ ਸਕੇ।
ਇਹ ਉਹ ਥਾਂ ਹੈ ਜਿੱਥੇ Xygeni ਕਦਮ ਰੱਖਦਾ ਹੈ। ਆਟੋਮੇਟਿਡ ਖੋਜ, ਨੀਤੀ ਲਾਗੂ ਕਰਨ, ਅਤੇ ਅਸਲ-ਸਮੇਂ ਦੀ ਸੁਰੱਖਿਆ ਨੂੰ ਜੋੜ ਕੇ, Xygeni ਪਾਲਣਾ ਨੂੰ ਨਿਰੰਤਰ ਬਣਾਉਂਦਾ ਹੈ। ਭਾਵੇਂ ਤੁਸੀਂ ਕਮਜ਼ੋਰੀਆਂ ਲਈ ਸਕੈਨ ਕਰ ਰਹੇ ਹੋ, ਅਸੁਰੱਖਿਅਤ ਨੌਕਰੀਆਂ ਨੂੰ ਰੋਕ ਰਹੇ ਹੋ, ਜਾਂ ISO, DORA, ਜਾਂ NIS2 ਲਈ ਆਡਿਟ ਲੌਗ ਤਿਆਰ ਕਰ ਰਹੇ ਹੋ, Xygeni ਤੁਹਾਨੂੰ ਤੁਹਾਡੇ CI/CD pipeline security ਭਰੋਸੇ ਨਾਲ ਟੀਚੇ।
ਕੀ ਤੁਸੀਂ ਆਪਣੀ ਸਾਫਟਵੇਅਰ ਡਿਲੀਵਰੀ ਸੁਰੱਖਿਆ ਦਾ ਕੰਟਰੋਲ ਲੈਣ ਲਈ ਤਿਆਰ ਹੋ? ਇੱਕ ਡੈਮੋ ਬੁੱਕ ਕਰੋ ਅਤੇ ਦੇਖੋ ਕਿ ਕਿਵੇਂ ਜ਼ਾਇਗੇਨੀ ਗਤੀ ਨਾਲ ਸਮਝੌਤਾ ਕੀਤੇ ਬਿਨਾਂ ਪਾਲਣਾ ਨੂੰ ਸਰਲ ਬਣਾਉਂਦਾ ਹੈ।

