
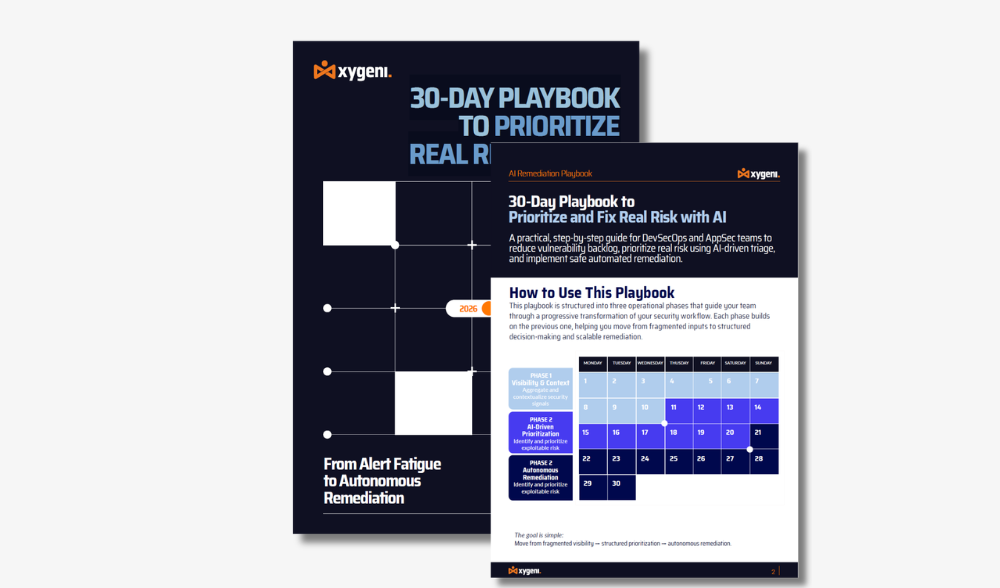
DevSecOps ਅਤੇ AppSec ਟੀਮਾਂ ਲਈ ਕਮਜ਼ੋਰੀ ਵਾਲੇ ਸ਼ੋਰ ਨੂੰ ਘਟਾਉਣ, AI ਨਾਲ ਅਸਲ ਜੋਖਮ ਨੂੰ ਤਰਜੀਹ ਦੇਣ, ਅਤੇ ਪੂਰੇ ਵਿਸ਼ਵ ਵਿੱਚ ਸੁਰੱਖਿਅਤ ਸਵੈਚਾਲਿਤ ਉਪਚਾਰ ਲਾਗੂ ਕਰਨ ਲਈ ਇੱਕ ਵਿਹਾਰਕ 30-ਦਿਨਾਂ ਦੀ ਪਲੇਬੁੱਕ SDLC.
ਜੋ ਮਾਇਨੇ ਰੱਖਦਾ ਹੈ ਉਸਨੂੰ ਤਰਜੀਹ ਦਿਓ। ਜੋ ਸੁਰੱਖਿਅਤ ਹੈ ਉਸਨੂੰ ਸਵੈਚਾਲਿਤ ਕਰੋ। ਇਹ ਵਿਹਾਰਕ ਗਾਈਡ ਦੱਸਦੀ ਹੈ ਕਿ ਏਆਈ-ਸੰਚਾਲਿਤ ਬੁੱਧੀ ਦੀ ਵਰਤੋਂ ਕਿਵੇਂ ਕਰਨੀ ਹੈ ਤਾਂ ਜੋ ਸੁਰੱਖਿਆ ਸ਼ੋਰ ਨੂੰ ਖਤਮ ਕੀਤਾ ਜਾ ਸਕੇ। SAST, SCAਹੈ, ਅਤੇ CI/CD pipelines. ਅਸਲ-ਸੰਸਾਰ ਸ਼ੋਸ਼ਣਯੋਗਤਾ (EPSS/KEV) ਅਤੇ ਵਪਾਰਕ ਪ੍ਰਭਾਵ ਦੇ ਆਧਾਰ 'ਤੇ ਜੋਖਮ ਨੂੰ ਸਕੋਰ ਕਰਨਾ ਸਿੱਖੋ, ਜਦੋਂ ਕਿ ਸਥਿਰ, ਸਵੈਚਾਲਿਤ ਉਪਚਾਰ ਪੈਦਾ ਕਰੋ ਜੋ ਤੁਹਾਡੇ ਉਤਪਾਦਨ ਵਾਤਾਵਰਣ ਨੂੰ ਨਹੀਂ ਤੋੜਨਗੇ।
ਵਾਈਬ ਕੋਡਿੰਗ ਸਾਫਟਵੇਅਰ ਡਿਲੀਵਰੀ ਨੂੰ ਤੇਜ਼ ਕਰ ਰਹੀ ਹੈ, ਪਰ ਜੋਖਮ ਨੂੰ ਵੀ ਵਧਾ ਰਹੀ ਹੈ। ਜਿਵੇਂ ਕਿ ਏਆਈ-ਜਨਰੇਟਡ ਕੋਡ ਅਤੇ ਆਟੋਨੋਮਸ ਏਜੰਟ ਵਿਕਾਸ ਨੂੰ ਮੁੜ ਆਕਾਰ ਦਿੰਦੇ ਹਨ, ਰਵਾਇਤੀ ਐਪਸੇਕ ਨਿਯੰਤਰਣ ਹੁਣ ਤੁਰੰਤ ਹੇਰਾਫੇਰੀ, ਭਰਮ ਕੋਡ, ਅਤੇ ਆਟੋਮੇਟਿਡ ਸਪਲਾਈ ਚੇਨ ਐਕਸਪੋਜ਼ਰ ਦਾ ਪਤਾ ਲਗਾਉਣ ਲਈ ਕਾਫ਼ੀ ਨਹੀਂ ਹਨ। ਸਹੀ ਸ਼ਾਸਨ ਤੋਂ ਬਿਨਾਂ, ਅਸੁਰੱਖਿਅਤ ਪੈਟਰਨ ਮਸ਼ੀਨ ਦੀ ਗਤੀ 'ਤੇ ਉਤਪਾਦਨ ਵਿੱਚ ਫੈਲ ਸਕਦੇ ਹਨ। ਵਾਈਬ ਕੋਡਿੰਗ ਨੂੰ ਆਪਣੇ ਸੰਗਠਨ ਦਾ ਸਭ ਤੋਂ ਵੱਡਾ ਏਆਈ ਜੋਖਮ ਬਣਨ ਤੋਂ ਪਹਿਲਾਂ ਸੁਰੱਖਿਅਤ ਕਰਨਾ ਸਿੱਖੋ।
AI ਹੁਣ ਆਧੁਨਿਕ ਸਾਫਟਵੇਅਰ ਡਿਲੀਵਰੀ ਵਿੱਚ ਇੱਕ ਮੁੱਖ ਐਗਜ਼ੀਕਿਊਸ਼ਨ ਲੇਅਰ ਹੈ, ਜੋ ਐਪਲੀਕੇਸ਼ਨ ਸੁਰੱਖਿਆ ਅਤੇ ਸਾਫਟਵੇਅਰ ਸਪਲਾਈ ਚੇਨ ਹਮਲਿਆਂ ਨੂੰ ਡਿਜ਼ਾਈਨ ਅਤੇ ਸਕੇਲ ਕਰਨ ਦੇ ਤਰੀਕੇ ਨੂੰ ਮੁੜ ਆਕਾਰ ਦਿੰਦਾ ਹੈ। ਜਿਵੇਂ ਕਿ ਸੰਗਠਨ 2026 ਲਈ ਤਿਆਰੀ ਕਰ ਰਹੇ ਹਨ, ਇਹ ਸਮਝਣਾ ਮਹੱਤਵਪੂਰਨ ਹੈ ਕਿ ਹਮਲਾਵਰ ਆਟੋਮੇਸ਼ਨ, ਵਿਸ਼ਵਾਸ ਅਤੇ AI-ਸੰਚਾਲਿਤ ਵਰਕਫਲੋ ਦਾ ਕਿਵੇਂ ਸ਼ੋਸ਼ਣ ਕਰਦੇ ਹਨ। ਇਹ ਰਿਪੋਰਟ AppSec ਧਮਕੀ ਮਾਡਲ ਦਾ ਸਬੂਤ-ਅਧਾਰਤ ਵਿਸ਼ਲੇਸ਼ਣ ਪ੍ਰਦਾਨ ਕਰਦੀ ਹੈ, ਜੋ ਸੁਰੱਖਿਆ ਅਤੇ DevSecOps ਟੀਮਾਂ ਨੂੰ ਉੱਭਰ ਰਹੇ ਜੋਖਮਾਂ ਅਤੇ ਅੱਗੇ ਰਹਿਣ ਲਈ ਲੋੜੀਂਦੇ ਰੱਖਿਆਤਮਕ ਸ਼ਿਫਟਾਂ ਨੂੰ ਸਮਝਣ ਵਿੱਚ ਮਦਦ ਕਰਦੀ ਹੈ। ਇਸਨੂੰ ਹੁਣੇ ਦੇਖੋ!
ਯੂਨੀਫਾਈਡ ਪਲੇਟਫਾਰਮਾਂ ਨਾਲ ਐਪਸੇਕ ਨੂੰ ਸਰਲ ਬਣਾਉਣ ਅਤੇ ਚੇਤਾਵਨੀ ਥਕਾਵਟ ਨੂੰ ਕਿਵੇਂ ਦੂਰ ਕਰਨਾ ਹੈ ਬਾਰੇ ਜਾਣੋ। ਆਧੁਨਿਕ ਵਿਕਾਸ ਟੀਮਾਂ ਖੰਡਿਤ ਸੁਰੱਖਿਆ ਸਾਧਨਾਂ, ਸ਼ੋਰ ਅਲਰਟਾਂ, ਅਤੇ ਸਾਈਲਡ ਦੁਆਰਾ ਭਰੀਆਂ ਹੋਈਆਂ ਹਨ। dashboardਐੱਸ. ਇਹ ebook ਇਹ ਦੱਸਦਾ ਹੈ ਕਿ ਪ੍ਰਮੁੱਖ ਸੰਗਠਨ ਟੂਲ ਸਪ੍ਰਾਲ ਤੋਂ ਯੂਨੀਫਾਈਡ ਐਪਲੀਕੇਸ਼ਨ ਸੁਰੱਖਿਆ ਪਲੇਟਫਾਰਮਾਂ ਵੱਲ ਕਿਉਂ ਤਬਦੀਲ ਹੋ ਰਹੇ ਹਨ - ਅਤੇ ਇਹ ਤਬਦੀਲੀ ਸੁਰੱਖਿਆ ਨਤੀਜਿਆਂ, ਡਿਵੈਲਪਰ ਅਨੁਭਵ ਅਤੇ ਕਾਰੋਬਾਰੀ ਚੁਸਤੀ ਨੂੰ ਕਿਵੇਂ ਬਦਲ ਰਹੀ ਹੈ।
ਇੱਕ ਸਧਾਰਨ K8s ਗਲਤ ਸੰਰਚਨਾ ਨੂੰ ਆਪਣਾ ਅਗਲਾ ਵੱਡਾ ਉਲੰਘਣ ਨਾ ਬਣਨ ਦਿਓ। ਬਹੁਤ ਜ਼ਿਆਦਾ ਆਗਿਆਕਾਰੀ ਭੂਮਿਕਾਵਾਂ ਅਤੇ ਸਕੈਨ ਨਾ ਕੀਤੀਆਂ ਤਸਵੀਰਾਂ ਦੇ ਵਿਚਕਾਰ, ਜੋਖਮ ਅਸਲ ਹਨ। ਇਹ ਗਾਈਡ ਸਭ ਤੋਂ ਮਹੱਤਵਪੂਰਨ ਕੁਬਰਨੇਟਸ ਸੁਰੱਖਿਆ ਪਾੜੇ ਵਿੱਚ 6 ਤਕਨੀਕੀ ਡੂੰਘੀ ਡੂੰਘਾਈ ਪ੍ਰਦਾਨ ਕਰਦੀ ਹੈ, ਜੋ ਕਿ ਸੁਰੱਖਿਅਤ ਰਹਿਣ ਲਈ ਤੁਹਾਨੂੰ ਲੋੜੀਂਦੇ ਉਪਚਾਰਾਂ ਨਾਲ ਸੰਪੂਰਨ ਹੈ।
ਓਪਨ-ਸੋਰਸ ਕੰਪੋਨੈਂਟਸ ਵਿੱਚ ਜੋਖਮਾਂ ਦਾ ਪਤਾ ਲਗਾਉਣ, ਪ੍ਰਬੰਧਨ ਕਰਨ ਅਤੇ ਘਟਾਉਣ ਲਈ ਉੱਨਤ ਰਣਨੀਤੀਆਂ ਨਾਲ ਆਪਣੀ ਸਾਫਟਵੇਅਰ ਸਪਲਾਈ ਚੇਨ ਨੂੰ ਕਿਵੇਂ ਸੁਰੱਖਿਅਤ ਕਰਨਾ ਹੈ, ਇਸ ਬਾਰੇ ਜਾਣੋ। ਇਹ eBook ਪ੍ਰਭਾਵਸ਼ਾਲੀ ਸਾਫਟਵੇਅਰ ਰਚਨਾ ਵਿਸ਼ਲੇਸ਼ਣ ਨੂੰ ਲਾਗੂ ਕਰਨ ਲਈ ਮਾਹਰ ਮਾਰਗਦਰਸ਼ਨ ਪ੍ਰਦਾਨ ਕਰਦਾ ਹੈ (SCA) ਤੁਹਾਡੀਆਂ ਓਪਨ-ਸੋਰਸ ਨਿਰਭਰਤਾਵਾਂ ਵਿੱਚ ਕਮਜ਼ੋਰੀਆਂ ਨਾਲ ਨਜਿੱਠਣ, ਪਾਲਣਾ ਨੂੰ ਯਕੀਨੀ ਬਣਾਉਣ ਅਤੇ ਉੱਭਰ ਰਹੇ ਖਤਰਿਆਂ ਤੋਂ ਬਚਾਉਣ ਲਈ!
DORA ਡਿਜੀਟਲ ਆਪਰੇਸ਼ਨਲ ਲਚਕੀਲਾਪਣ ਐਕਟ ਸਖ਼ਤ ਨਿਰਧਾਰਤ ਕਰਦਾ ਹੈ standardਯੂਰਪੀਅਨ ਯੂਨੀਅਨ ਵਿੱਚ ਵਿੱਤੀ ਖੇਤਰ ਦੀ ਸੰਚਾਲਨ ਲਚਕਤਾ ਨੂੰ ਬਿਹਤਰ ਬਣਾਉਣ ਲਈ। ਜਿਵੇਂ ਕਿ ਤੁਹਾਡੀ ਸੰਸਥਾ ਜਨਵਰੀ 2025 ਤੱਕ DORA ਪਾਲਣਾ ਲਈ ਤਿਆਰੀ ਕਰ ਰਹੀ ਹੈ, ਇਸ ਦੀਆਂ ਜ਼ਰੂਰਤਾਂ ਨੂੰ ਸਮਝਣਾ ਅਤੇ ਸਹੀ ਹੱਲ ਲਾਗੂ ਕਰਨਾ ਬਹੁਤ ਜ਼ਰੂਰੀ ਹੈ ਅਤੇ Xygeni ਤੁਹਾਡੀ ਮਦਦ ਕਰ ਸਕਦਾ ਹੈ। Xygeni DORA ਢਾਂਚੇ ਦੀ ਵਿਆਪਕ ਪਾਲਣਾ ਨੂੰ ਯਕੀਨੀ ਬਣਾਉਣ ਲਈ ਤਿਆਰ ਕੀਤੇ ਗਏ ਅਤਿ-ਆਧੁਨਿਕ ਹੱਲਾਂ ਦਾ ਇੱਕ ਸੈੱਟ ਪੇਸ਼ ਕਰਦਾ ਹੈ। ਸਾਡਾ ਪਲੇਟਫਾਰਮ ਜੋਖਮ ਪ੍ਰਬੰਧਨ ਵਿੱਚ ਤੁਹਾਡੀ ਸੰਸਥਾ ਦੀਆਂ ਸਮਰੱਥਾਵਾਂ ਨੂੰ ਵਧਾਏਗਾ ...
ਸਾਫਟਵੇਅਰ ਸਪਲਾਈ ਚੇਨ ਹਮਲੇ ਤੇਜ਼ੀ ਨਾਲ ਪ੍ਰਚਲਿਤ ਅਤੇ ਵਿਨਾਸ਼ਕਾਰੀ ਹੁੰਦੇ ਜਾ ਰਹੇ ਹਨ, ਗਾਰਟਨਰ ਨੇ ਭਵਿੱਖਬਾਣੀ ਕੀਤੀ ਹੈ ਕਿ 2025 ਤੱਕ ਸਾਰੇ ਕਾਰੋਬਾਰਾਂ ਵਿੱਚੋਂ 45% ਇਸ ਉਲੰਘਣਾ ਦਾ ਅਨੁਭਵ ਕਰਨਗੇ। ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਵੈਂਚਰਸ ਇਸ ਖਤਰੇ ਦੀ ਗੰਭੀਰਤਾ ਨੂੰ ਹੋਰ ਵੀ ਉਜਾਗਰ ਕਰਦਾ ਹੈ, 2031 ਤੱਕ ਸਾਫਟਵੇਅਰ ਸਪਲਾਈ ਚੇਨ ਹਮਲਿਆਂ ਕਾਰਨ ਹੋਣ ਵਾਲੇ ਸਾਲਾਨਾ $138 ਬਿਲੀਅਨ ਦੇ ਹੈਰਾਨ ਕਰਨ ਵਾਲੇ ਨੁਕਸਾਨ ਦਾ ਅਨੁਮਾਨ ਲਗਾਉਂਦਾ ਹੈ। ਇਹ ਚਿੰਤਾਜਨਕ ਭਵਿੱਖਬਾਣੀਆਂ ਸੰਗਠਨਾਂ ਨੂੰ ਆਪਣੇ SSCS. ਸਿੱਖੋ ਕਿਵੇਂ!
ਆਪਣੇ ਸੰਗਠਨ ਲਈ ਸਹੀ ਓਪਨ-ਸੋਰਸ ਸੁਰੱਖਿਆ ਟੂਲ ਦੀ ਚੋਣ ਕਰਨ ਲਈ ਜ਼ਰੂਰੀ ਗਾਈਡ ਦੀ ਖੋਜ ਕਰੋ। ਸਾਡੀ ਵਿਆਪਕ ਗਾਈਡ ਨਵੀਨਤਮ ਰੁਝਾਨਾਂ, ਸਭ ਤੋਂ ਵਧੀਆ ਅਭਿਆਸਾਂ ਅਤੇ ਮੁੱਖ ਵਿਚਾਰਾਂ ਬਾਰੇ ਗੱਲ ਕਰਦੀ ਹੈ ਤਾਂ ਜੋ ਤੁਹਾਨੂੰ ਸੂਚਿਤ ਡੀ ਬਣਾਉਣ ਵਿੱਚ ਮਦਦ ਕੀਤੀ ਜਾ ਸਕੇ।cisਆਇਨ। ਆਪਣੀ ਟੀਮ ਨੂੰ ਓਪਨ-ਸੋਰਸ ਕੰਪੋਨੈਂਟਸ ਨਾਲ ਜੁੜੇ ਜੋਖਮਾਂ ਨੂੰ ਪ੍ਰਭਾਵਸ਼ਾਲੀ ਢੰਗ ਨਾਲ ਪ੍ਰਬੰਧਨ ਅਤੇ ਘਟਾਉਣ ਲਈ ਗਿਆਨ ਨਾਲ ਲੈਸ ਕਰੋ। ਇਸ ਕੀਮਤੀ ਸਰੋਤ ਨੂੰ ਨਾ ਗੁਆਓ ਅਤੇ ਆਪਣੀ ਸਾਫਟਵੇਅਰ ਸੁਰੱਖਿਆ ਰਣਨੀਤੀ ਨੂੰ ਵਧਾਓ!
ਆਪਣੀ ਰੱਖਿਆ ਲਈ ਰਣਨੀਤੀਆਂ ਖੋਜੋ CI/CD pipelineਸਿੱਧੇ ਅਤੇ ਅਸਿੱਧੇ PPE, ਮਾਲਵੇਅਰ ਟੀਕੇ, ਅਤੇ ਆਰਟੀਫੈਕਟ ਜ਼ਹਿਰ ਵਰਗੇ ਉੱਭਰ ਰਹੇ ਖਤਰਿਆਂ ਦੇ ਵਿਰੁੱਧ।
ਇਹ eBook, ਜੋ ਕਿ ਜ਼ਾਇਗੇਨੀ ਦੇ ਪ੍ਰੀ-ਸੇਲਜ਼ ਦੇ ਮੁਖੀ ਲੁਈਸ ਗਾਰਸੀਆ ਦੁਆਰਾ ਲਿਖਿਆ ਗਿਆ ਹੈ, ਸੁਰੱਖਿਆ ਖਤਰਿਆਂ ਦੀ ਪਛਾਣ ਕਰਨ, ਰੋਕਣ ਅਤੇ ਜਵਾਬ ਦੇਣ ਬਾਰੇ ਸਾਡੀ ਮਾਹਰ ਗਾਈਡ ਦੇ ਨਾਲ ਤੁਹਾਨੂੰ ਹਮਲਾਵਰਾਂ ਤੋਂ ਅੱਗੇ ਰਹਿਣ ਵਿੱਚ ਮਦਦ ਕਰੇਗਾ। CI/CD pipelines!
ਇਹ ਰਿਪੋਰਟ ਸਾਈਬਰ ਹਮਲਿਆਂ ਦੁਆਰਾ ਸਾਫਟਵੇਅਰ ਸਪਲਾਈ ਚੇਨਾਂ ਦੇ ਵੱਧ ਰਹੇ ਨਿਸ਼ਾਨਾ ਬਣਾਉਣ, ਓਪਨ-ਸੋਰਸ ਨਿਰਭਰਤਾਵਾਂ ਵਿੱਚ ਕਮਜ਼ੋਰੀਆਂ ਦਾ ਸ਼ੋਸ਼ਣ ਕਰਨ ਅਤੇ CI/CD pipelineਐੱਸ. DORA ਅਤੇ NIS2 ਵਰਗੇ ਨਿਯਮਾਂ ਦੇ ਨਾਲ ਪਾਲਣਾ ਦੀਆਂ ਜ਼ਰੂਰਤਾਂ ਨੂੰ ਤੇਜ਼ ਕਰਦੇ ਹੋਏ, ਮਜ਼ਬੂਤ ਸੁਰੱਖਿਆ ਉਪਾਵਾਂ ਦੀ ਜ਼ਰੂਰਤ। ਆਪਣੇ ਸੰਗਠਨ ਦੇ software supply chain security, ਸਾਡੀ ਵਿਆਪਕ ਗਾਈਡ ਨਾਲ 2025 ਵਿੱਚ ਵਿਕਸਤ ਹੋ ਰਹੇ ਸਾਈਬਰ ਖਤਰਿਆਂ ਵਿਰੁੱਧ ਲਚਕੀਲਾਪਣ ਨੂੰ ਯਕੀਨੀ ਬਣਾਉਣਾ!
ਸਾਫਟਵੇਅਰ ਵਿਕਾਸ ਦੀ ਤੇਜ਼ੀ ਨਾਲ ਵਿਕਸਤ ਹੋ ਰਹੀ ਦੁਨੀਆ ਵਿੱਚ, ਸਾਫਟਵੇਅਰ ਸਪਲਾਈ ਚੇਨ ਨੂੰ ਸੁਰੱਖਿਅਤ ਕਰਨਾ ਇੱਕ ਮਹੱਤਵਪੂਰਨ ਚਿੰਤਾ ਬਣ ਗਿਆ ਹੈ। ਇਹ eBook ਸਾਫਟਵੇਅਰ ਸਪਲਾਈ ਚੇਨ ਲਈ ਖਤਰਿਆਂ ਨੂੰ ਸਮਝਣ ਅਤੇ ਘਟਾਉਣ ਲਈ ਇੱਕ ਵਿਆਪਕ ਗਾਈਡ ਪ੍ਰਦਾਨ ਕਰਦਾ ਹੈ, ਜਿਸ ਵਿੱਚ ਨਿਰੰਤਰ ਏਕੀਕਰਨ/ਨਿਰੰਤਰ ਤੈਨਾਤੀ 'ਤੇ ਵਿਸ਼ੇਸ਼ ਧਿਆਨ ਦਿੱਤਾ ਜਾਂਦਾ ਹੈ (CI/CD) ਸਿਸਟਮ...
ਦੇ ਵਿਕਸਤ ਹੋ ਰਹੇ ਲੈਂਡਸਕੇਪ ਵਿੱਚ ਮੁੱਖ ਸੂਝਾਂ ਨੂੰ ਅਨਲੌਕ ਕਰੋ Software Supply Chain Security. 2024 ਦੀਆਂ ਚੁਣੌਤੀਆਂ, ਖਤਰਿਆਂ ਅਤੇ ਅਨੁਮਾਨਿਤ ਰੁਝਾਨਾਂ ਵਿੱਚ ਡੁਬਕੀ ਲਗਾਓ - ਸਾਈਬਰ ਸੁਰੱਖਿਆ ਦੇ ਗੁੰਝਲਦਾਰ ਜਾਲ ਵਿੱਚ ਨੈਵੀਗੇਟ ਕਰਨ ਲਈ ਤੁਹਾਡੀ ਗਾਈਡ। ਗਿਣਤੀ ਵਿੱਚ ਸ਼ਾਨਦਾਰ ਤੱਥ: ਸੰਖਿਆਤਮਕ ਦ੍ਰਿਸ਼ ਦੀ ਖੋਜ ਕਰੋ software supply chain security - ਤੱਥ ਜੋ ਸਥਿਤੀ ਦੀ ਗੰਭੀਰਤਾ ਨੂੰ ਦਰਸਾਉਂਦੇ ਹਨ। ਮਾੜੇ ਅਦਾਕਾਰਾਂ ਦਾ ਵਿਕਾਸ...