ਇੱਕ ਖਤਰਨਾਕ ਨਿਰਭਰਤਾ ਆਪਣੀ ਇੰਸਟਾਲ ਸਕ੍ਰਿਪਟ ਨੂੰ ਉਸੇ ਸਮੇਂ ਚਲਾਉਂਦੀ ਹੈ ਜਦੋਂ ਇੱਕ ਡਿਵੈਲਪਰ ਇੰਸਟਾਲ ਟਾਈਪ ਕਰਦਾ ਹੈ, ਇਸ ਤੋਂ ਬਹੁਤ ਪਹਿਲਾਂ ਕਿ ਕੋਈ ਜਾਣਦਾ ਹੋਵੇ ਕਿ ਇਹ ਖਤਰਨਾਕ ਹੈ। ਤੁਹਾਡੇ ਕੋਡ ਸਕੈਨਰ ਰਿਪੋਜ਼ਟਰੀ ਨੂੰ ਦੇਖ ਰਹੇ ਸਨ। ਤੁਹਾਡੇ ਐਂਡਪੁਆਇੰਟ ਟੂਲਿੰਗ ਨੇ ਇੱਕ ਪ੍ਰਕਿਰਿਆ ਦੇਖੀ, ਪੈਕੇਜ ਨੂੰ ਨਹੀਂ। Shield ਡਿਵੈਲਪਰ ਐਂਡਪੁਆਇੰਟ 'ਤੇ ਬੈਠਦਾ ਹੈ ਅਤੇ ਇਸਨੂੰ ਚਲਾਉਣ ਤੋਂ ਪਹਿਲਾਂ ਬਲੌਕ ਕਰਦਾ ਹੈ।
ਇੱਕ ਹਲਕਾ ਏਜੰਟ · ਵਰਕਸਟੇਸ਼ਨ, ਸਰਵਰ ਅਤੇ CI ਰਨਰਸ · ਨੀਤੀ ਕੇਂਦਰੀ ਤੌਰ 'ਤੇ ਪ੍ਰਬੰਧਿਤ
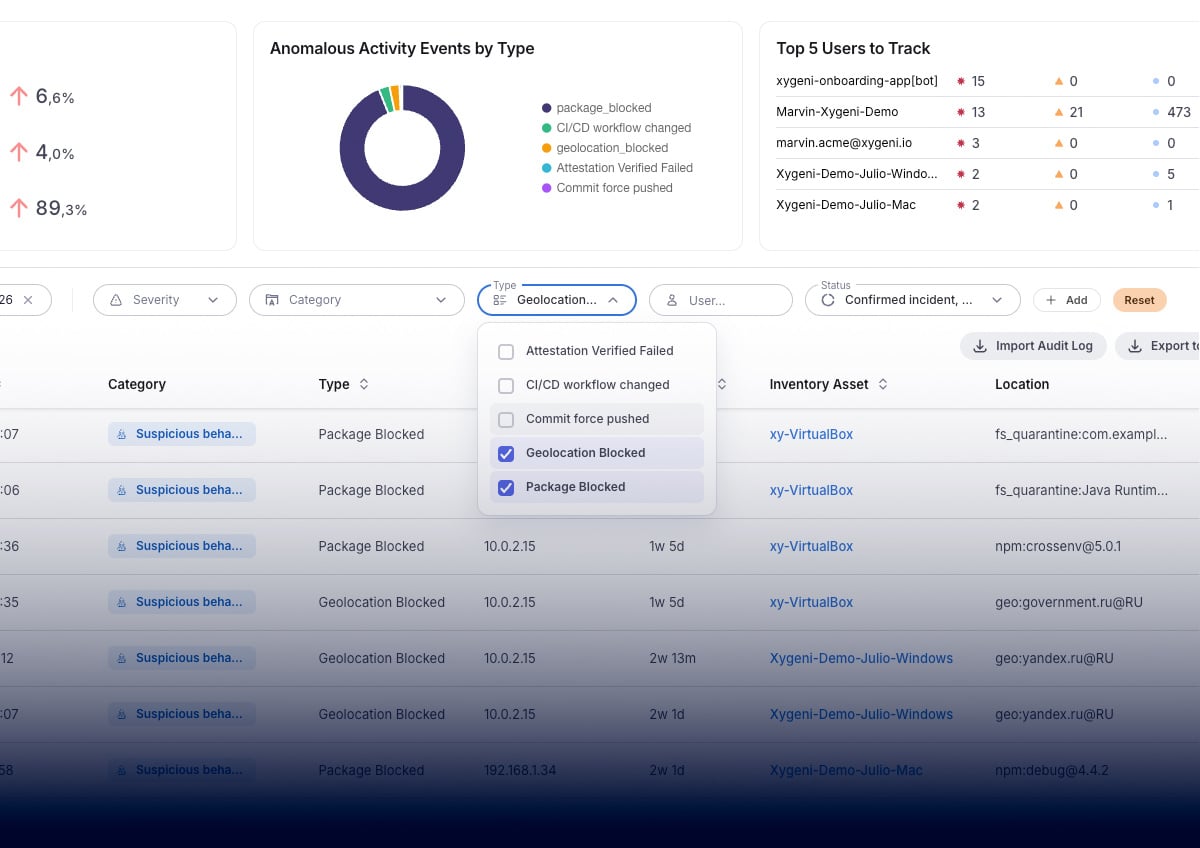
ਡਿਵੈਲਪਰ ਐਂਡਪੁਆਇੰਟਸ ਦੀ ਰੱਖਿਆ ਕਰਕੇ ਖਤਰਨਾਕ ਨਿਰਭਰਤਾਵਾਂ ਅਤੇ ਸਕ੍ਰਿਪਟਾਂ ਨੂੰ ਕਦੇ ਵੀ ਚੱਲਣ ਤੋਂ ਰੋਕੋ ਜਿੱਥੇ ਹਮਲੇ ਸ਼ੁਰੂ ਹੁੰਦੇ ਹਨ।
Shield ਪੈਕੇਜ ਇੰਸਟਾਲਾਂ ਨੂੰ ਰੀਅਲ ਟਾਈਮ ਵਿੱਚ ਰੋਕਦਾ ਹੈ ਅਤੇ ਉਹਨਾਂ ਨੂੰ Xygeni ਦੇ ਮਾਲਵੇਅਰ ਇੰਟੈਲੀਜੈਂਸ ਦੇ ਵਿਰੁੱਧ ਜਾਂਚਦਾ ਹੈ। ਖਤਰਨਾਕ ਪੈਕੇਜ ਇੰਸਟਾਲ ਦੇ ਸਮੇਂ ਬਲੌਕ ਕੀਤੇ ਜਾਂਦੇ ਹਨ, ਅਗਲੀ ਸਵੇਰ ਰਿਪੋਰਟ ਵਿੱਚ ਫਲੈਗ ਨਹੀਂ ਕੀਤੇ ਜਾਂਦੇ। ਇਹੀ ਗੱਲ ਨੈੱਟਵਰਕ 'ਤੇ ਵੀ ਲਾਗੂ ਹੁੰਦੀ ਹੈ: ਮਸ਼ੀਨ ਤੋਂ ਕੁਝ ਵੀ ਨਿਕਲਣ ਤੋਂ ਪਹਿਲਾਂ ਜਾਣੇ-ਪਛਾਣੇ-ਖਰਾਬ ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਨਾਲ ਕਨੈਕਸ਼ਨ ਕੱਟ ਦਿੱਤੇ ਜਾਂਦੇ ਹਨ।
ਇੱਕ ਵਾਰ ਨਿਯਮਾਂ ਨੂੰ ਪਰਿਭਾਸ਼ਿਤ ਕਰੋ ਅਤੇ Shield ਇਹਨਾਂ ਨੂੰ ਤੁਹਾਡੇ ਸੰਗਠਨ ਵਿੱਚ ਹਰੇਕ ਮਸ਼ੀਨ 'ਤੇ ਲਾਗੂ ਕਰਦਾ ਹੈ: ਘੱਟੋ-ਘੱਟ ਪੈਕੇਜ ਉਮਰ, ਆਗਿਆ ਅਤੇ ਇਨਕਾਰ ਸੂਚੀਆਂ, ਪ੍ਰਵਾਨਿਤ ਰਜਿਸਟਰੀਆਂ, ਅਤੇ ਬਾਹਰ ਜਾਣ ਵਾਲੇ ਟ੍ਰੈਫਿਕ ਸਥਾਨ।
ਜਦੋਂ ਕੋਈ ਨਾਜ਼ੁਕ ਚੀਜ਼ ਕਿਸੇ ਅੰਤਮ ਬਿੰਦੂ 'ਤੇ ਪਹੁੰਚਦੀ ਹੈ, Shield ਉਸ ਮਸ਼ੀਨ ਦੇ ਨੈੱਟਵਰਕ ਕਨੈਕਸ਼ਨਾਂ ਨੂੰ ਆਪਣੇ ਆਪ ਜਾਂ ਮੰਗ 'ਤੇ ਕੱਟ ਸਕਦਾ ਹੈ, ਇਸ ਲਈ ਘਟਨਾ ਸੰਗਠਨ ਵਿੱਚ ਫੈਲਣ ਦੀ ਬਜਾਏ ਇੱਕ ਲੈਪਟਾਪ 'ਤੇ ਰੁਕ ਜਾਂਦੀ ਹੈ।
ਡਿਵੈਲਪਰ ਐਂਡਪੁਆਇੰਟ ਲਈ ਇੱਕ ਰਨਟਾਈਮ ਫਾਇਰਵਾਲ।
ਹਰੇਕ ਪੈਕੇਜ ਇੰਸਟਾਲ ਨੂੰ ਰੀਅਲ ਟਾਈਮ ਵਿੱਚ ਰੋਕਿਆ ਅਤੇ ਪ੍ਰਮਾਣਿਤ ਕੀਤਾ ਜਾਂਦਾ ਹੈ। Xygeni ਦੀ ਮਾਲਵੇਅਰ ਸ਼ੁਰੂਆਤੀ ਚੇਤਾਵਨੀ ਖਤਰਨਾਕ ਪੈਕੇਜਾਂ ਨੂੰ ਫੜਦੀ ਹੈ ਜਿਨ੍ਹਾਂ 'ਤੇ ਪ੍ਰਤਿਸ਼ਠਾ-ਅਧਾਰਤ ਟੂਲਿੰਗ ਅਜੇ ਵੀ ਭਰੋਸਾ ਕਰਦੀ ਹੈ, ਬਿਨਾਂ ਕਿਸੇ CVE, ਸਲਾਹਕਾਰੀ, ਜਾਂ ਪ੍ਰਕਾਸ਼ਿਤ ਦਸਤਖਤ ਦੀ ਉਡੀਕ ਕੀਤੇ। ਇੰਸਟਾਲ ਸਕ੍ਰਿਪਟ ਚੱਲਣ ਤੋਂ ਪਹਿਲਾਂ ਬਲਾਕਿੰਗ ਹੁੰਦੀ ਹੈ।
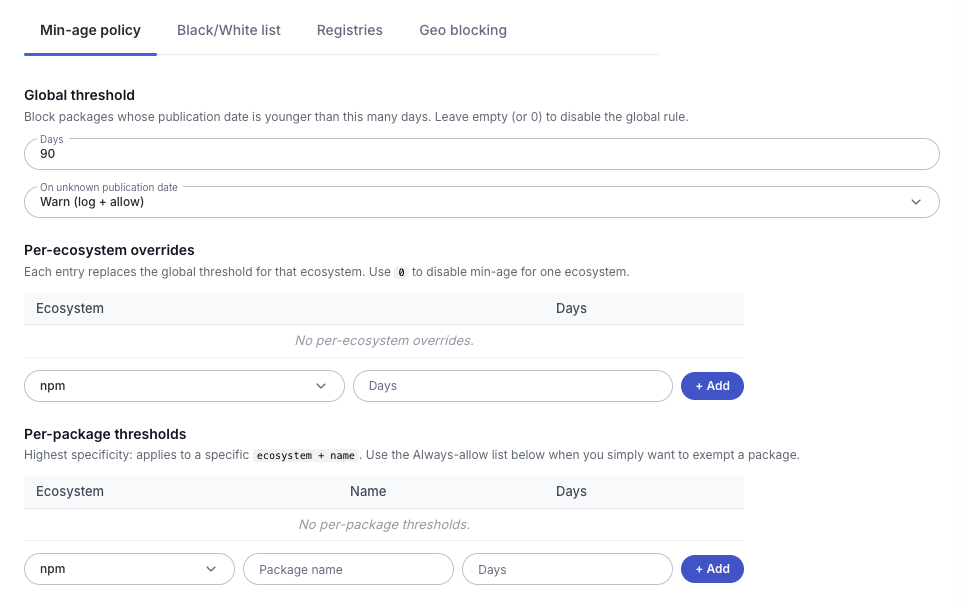
ਸਭ ਤੋਂ ਤੇਜ਼ੀ ਨਾਲ ਵਧ ਰਹੇ ਸਪਲਾਈ ਚੇਨ ਹਮਲੇ ਬਿਲਕੁਲ ਨਵੇਂ ਪੈਕੇਜ ਸੰਸਕਰਣਾਂ ਵਿੱਚ ਆਉਂਦੇ ਹਨ। Shield ਤੁਹਾਨੂੰ ਤੁਹਾਡੀ ਥ੍ਰੈਸ਼ਹੋਲਡ ਤੋਂ ਹਾਲ ਹੀ ਵਿੱਚ ਪ੍ਰਕਾਸ਼ਿਤ ਪੈਕੇਜਾਂ ਨੂੰ ਬਲੌਕ ਕਰਨ, ਇੱਕ ਗਲੋਬਲ ਨਿਯਮ ਸੈੱਟ ਕਰਨ ਅਤੇ ਪ੍ਰਤੀ ਈਕੋਸਿਸਟਮ ਇਸਨੂੰ ਓਵਰਰਾਈਡ ਕਰਨ, ਅਤੇ ਇਹ ਫੈਸਲਾ ਕਰਨ ਦਿੰਦਾ ਹੈ ਕਿ ਜਦੋਂ ਪ੍ਰਕਾਸ਼ਨ ਮਿਤੀ ਨਿਰਧਾਰਤ ਨਹੀਂ ਕੀਤੀ ਜਾ ਸਕਦੀ ਤਾਂ ਕੀ ਹੁੰਦਾ ਹੈ: ਚੇਤਾਵਨੀ ਦਿਓ ਅਤੇ ਇਜਾਜ਼ਤ ਦਿਓ, ਜਾਂ ਬਲੌਕ ਕਰੋ।
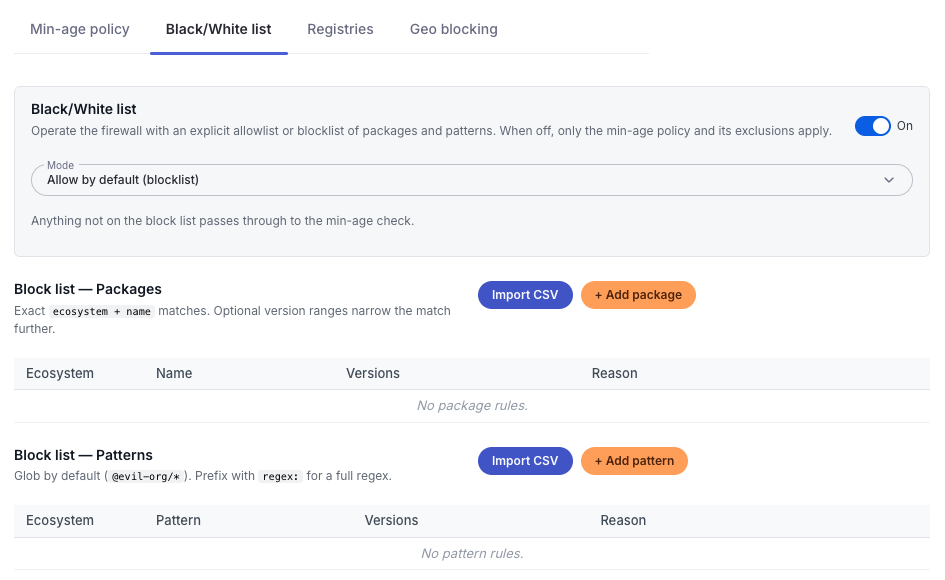
ਫੈਸਲਾ ਕਰੋ ਕਿ ਤੁਹਾਡੇ ਡਿਵੈਲਪਰ ਕੀ ਅਤੇ ਕਿੱਥੋਂ ਪ੍ਰਾਪਤ ਕਰ ਸਕਦੇ ਹਨ। ਸਪੱਸ਼ਟ ਆਗਿਆ ਅਤੇ ਇਨਕਾਰ ਸੂਚੀਆਂ ਬਣਾਈ ਰੱਖੋ, ਅਤੇ ਸਥਾਪਨਾਵਾਂ ਨੂੰ ਤੁਹਾਡੇ ਸੰਗਠਨ ਦੁਆਰਾ ਮਨਜ਼ੂਰ ਕੀਤੀਆਂ ਗਈਆਂ ਰਜਿਸਟਰੀਆਂ ਤੱਕ ਸੀਮਤ ਕਰੋ।
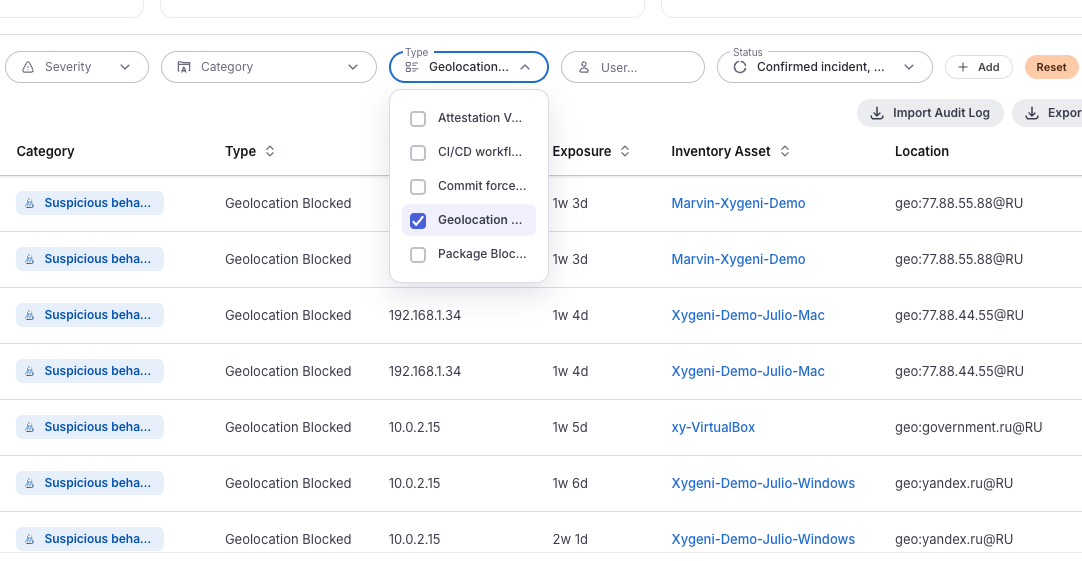
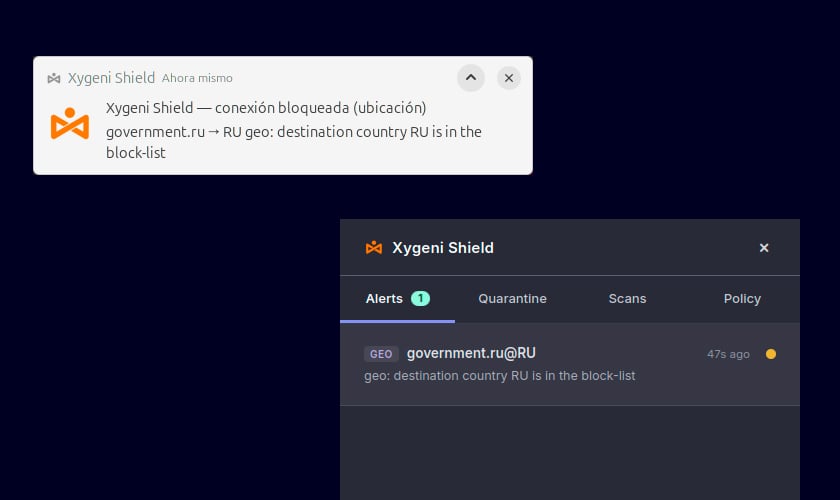
ਇਹੀ ਮਾਡਲ ਕਨੈਕਸ਼ਨਾਂ 'ਤੇ ਲਾਗੂ ਹੁੰਦਾ ਹੈ। Shield ਇਹ ਐਂਡਪੁਆਇੰਟ ਤੋਂ ਅੱਪ-ਟੂ-ਡੇਟ ਨੈੱਟਵਰਕ ਇੰਟੈਲੀਜੈਂਸ ਦੇ ਵਿਰੁੱਧ ਆਊਟਬਾਊਂਡ ਟ੍ਰੈਫਿਕ ਦੀ ਜਾਂਚ ਕਰਦਾ ਹੈ ਅਤੇ ਖ਼ਤਰੇ ਦੇ ਸੂਚਕਾਂ ਤੋਂ ਲਏ ਗਏ ਜਾਣੇ-ਪਛਾਣੇ ਖਤਰਨਾਕ IP ਅਤੇ ਡੋਮੇਨਾਂ ਨਾਲ ਕਨੈਕਸ਼ਨ ਕੱਟਦਾ ਹੈ, ਇਸ ਲਈ ਇੱਕ ਇਮਪਲਾਂਟ ਜੋ ਇਸਨੂੰ ਮਸ਼ੀਨ 'ਤੇ ਬਣਾਇਆ ਗਿਆ ਸੀ, ਉਸ ਬੁਨਿਆਦੀ ਢਾਂਚੇ ਤੱਕ ਨਹੀਂ ਪਹੁੰਚ ਸਕਦਾ ਜਿਸਨੂੰ ਇਸਨੂੰ ਕਾਲ ਕਰਨ ਲਈ ਬਣਾਇਆ ਗਿਆ ਸੀ। ਇਸ ਤੋਂ ਇਲਾਵਾ, ਤੁਸੀਂ ਭੂਗੋਲ ਦੁਆਰਾ ਟ੍ਰੈਫਿਕ ਨੂੰ ਉੱਚ-ਜੋਖਮ ਵਾਲੀਆਂ ਥਾਵਾਂ ਤੱਕ ਸੀਮਤ ਕਰ ਸਕਦੇ ਹੋ। ਹਰੇਕ ਬਲੌਕ ਕੀਤਾ ਗਿਆ ਕਨੈਕਸ਼ਨ ਉਸ ਮੰਜ਼ਿਲ ਨਾਲ ਰਿਕਾਰਡ ਕੀਤਾ ਜਾਂਦਾ ਹੈ ਜਿਸ ਤੱਕ ਇਹ ਪਹੁੰਚਣ ਦੀ ਕੋਸ਼ਿਸ਼ ਕਰਦਾ ਸੀ।
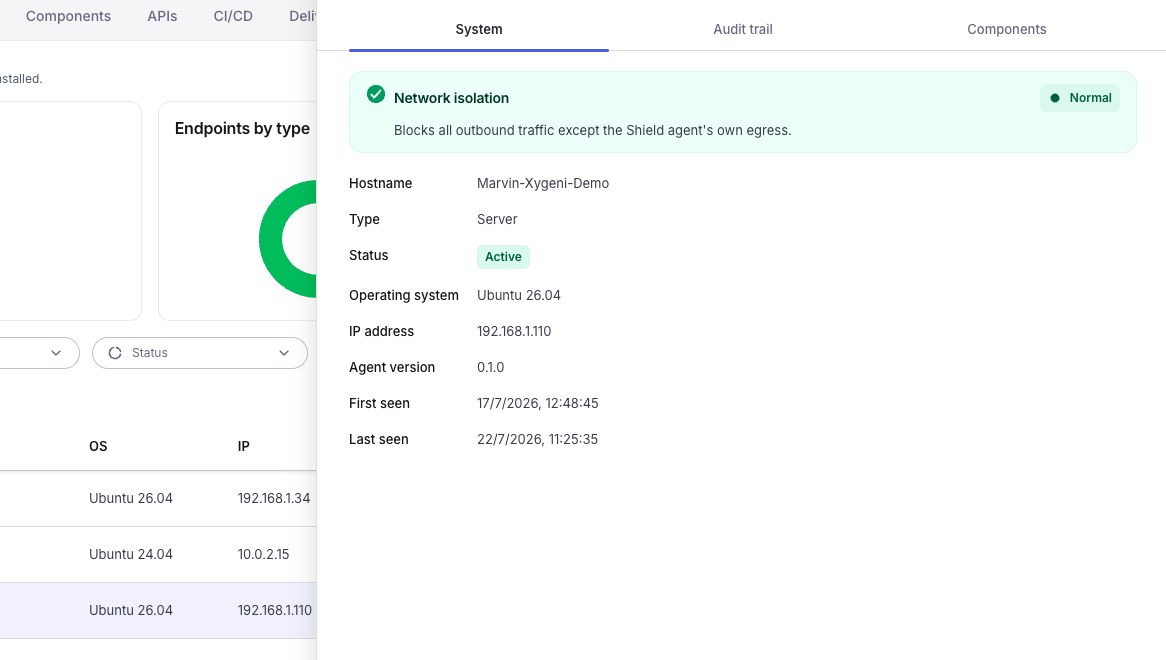
ਕਿਸੇ ਖਰਾਬ ਹੋਈ ਮਸ਼ੀਨ ਨੂੰ ਅਲੱਗ ਕਰੋ ਅਤੇ ਏਜੰਟ ਦੇ ਆਪਣੇ ਚੈਨਲ ਨੂੰ ਛੱਡ ਕੇ ਸਾਰੇ ਬਾਹਰ ਜਾਣ ਵਾਲੇ ਟ੍ਰੈਫਿਕ ਨੂੰ ਕੱਟ ਦਿਓ, ਤਾਂ ਜੋ ਤੁਸੀਂ ਇਸਨੂੰ ਰੋਕਣ ਦੌਰਾਨ ਐਂਡਪੁਆਇੰਟ ਦਾ ਨਿਯੰਤਰਣ ਰੱਖੋ। ਪੈਰਾਨੋਇਡ ਮੋਡ ਨੂੰ ਚਾਲੂ ਕਰੋ ਅਤੇ ਜਦੋਂ ਵੀ ਕਿਸੇ ਵੀ ਐਂਡਪੁਆਇੰਟ 'ਤੇ ਕੋਈ ਮਹੱਤਵਪੂਰਨ ਚੇਤਾਵਨੀ ਆਉਂਦੀ ਹੈ ਤਾਂ ਆਪਣੇ ਆਪ ਹੀ ਆਈਸੋਲੇਸ਼ਨ ਦੀ ਬੇਨਤੀ ਕੀਤੀ ਜਾਂਦੀ ਹੈ।
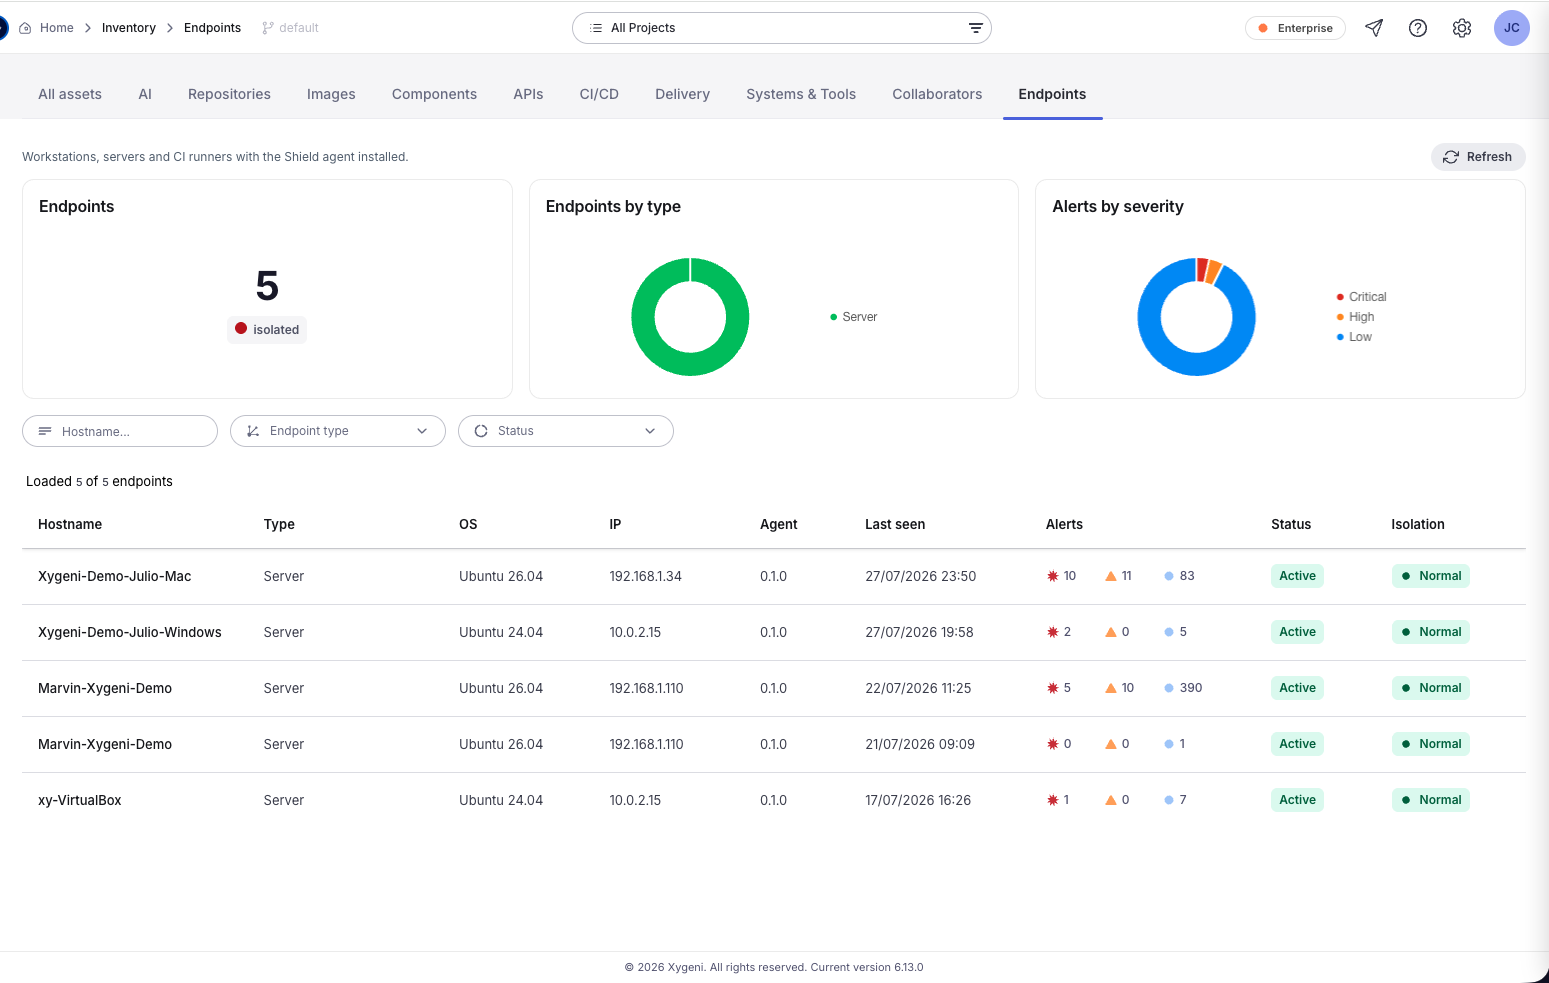
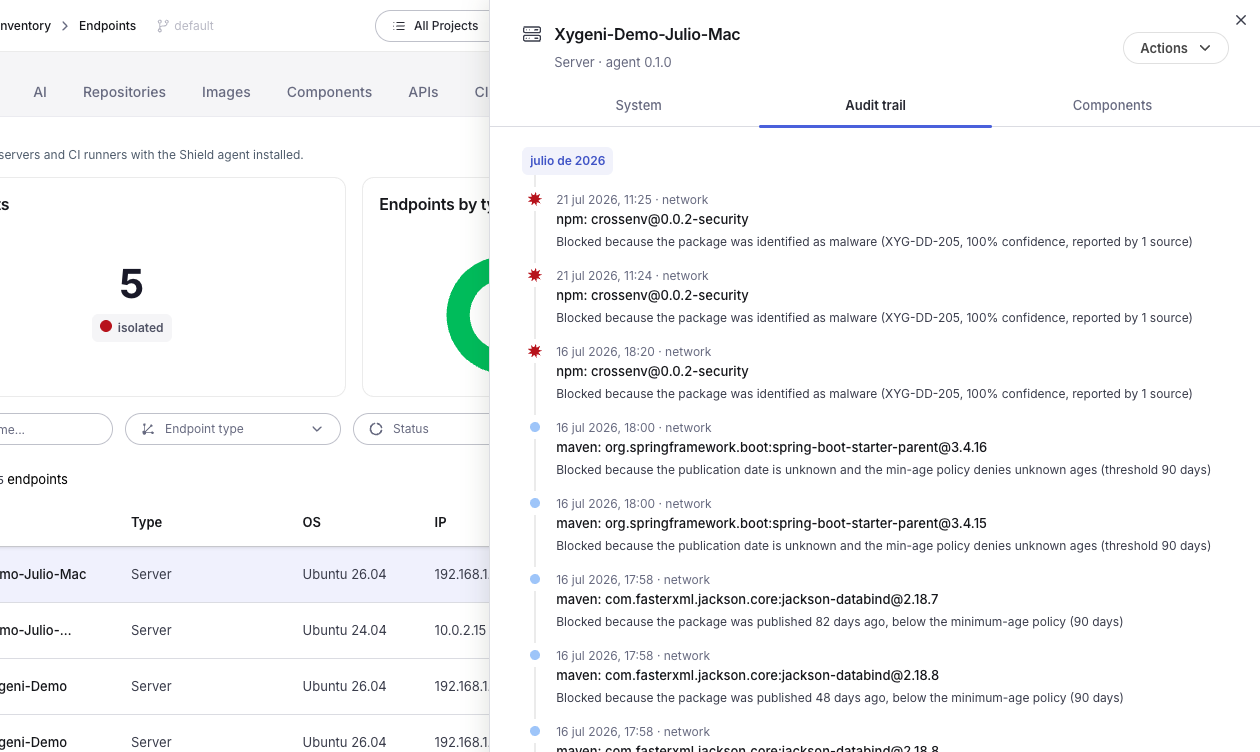
ਹਰੇਕ ਵਰਕਸਟੇਸ਼ਨ, ਸਰਵਰ ਅਤੇ CI ਰਨਰ ਨੂੰ ਚਲਾ ਰਹੇ ਵੇਖੋ Shield ਏਜੰਟ, ਇਸਦੇ ਓਪਰੇਟਿੰਗ ਸਿਸਟਮ, ਏਜੰਟ ਸੰਸਕਰਣ, ਮੌਜੂਦਾ ਸਥਿਤੀ, ਇਸਨੂੰ ਪਹਿਲੀ ਵਾਰ ਅਤੇ ਆਖਰੀ ਵਾਰ ਕਦੋਂ ਦੇਖਿਆ ਗਿਆ ਸੀ, ਅਤੇ ਇਸਦੀ ਲਾਇਸੈਂਸ ਸੀਟ ਦੇ ਨਾਲ। ਹੋਸਟਨੇਮ, ਐਂਡਪੁਆਇੰਟ ਕਿਸਮ ਜਾਂ ਸਥਿਤੀ ਦੁਆਰਾ ਫਿਲਟਰ ਕਰੋ।
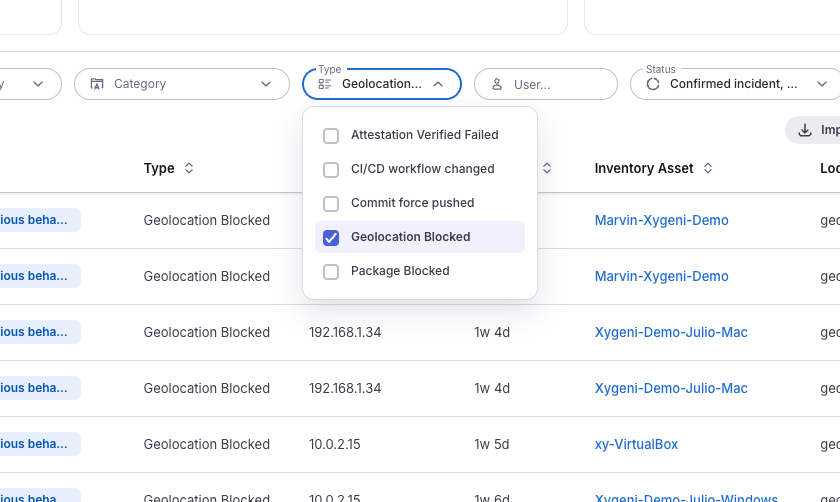
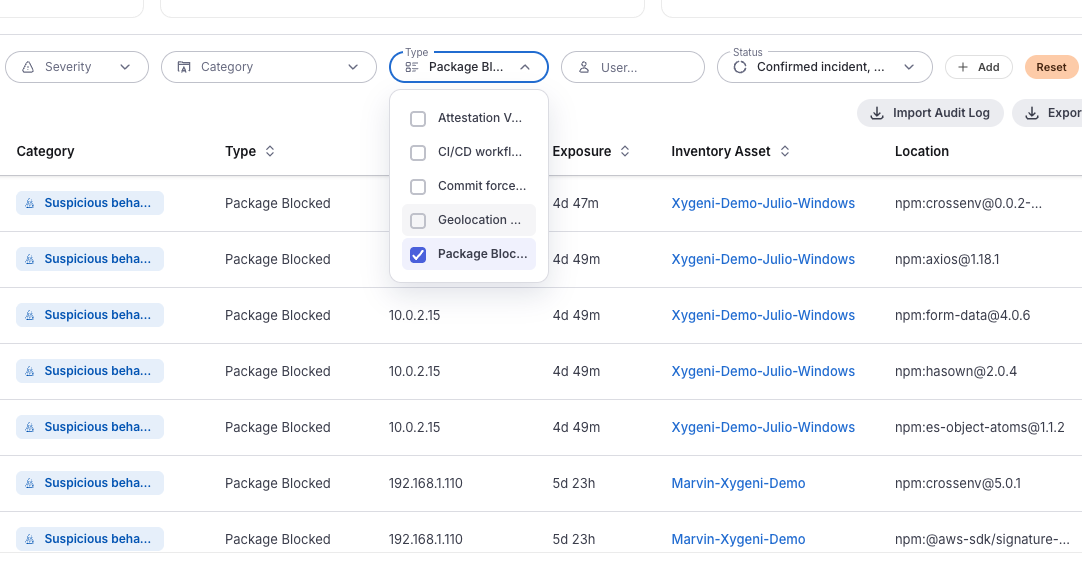
ਹਰ ਬਲਾਕ ਪਲੇਟਫਾਰਮ ਵਿੱਚ ਇੱਕ ਘਟਨਾ ਬਣ ਜਾਂਦਾ ਹੈ, ਜਿਸ ਵਿੱਚ ਗੰਭੀਰਤਾ, ਟਾਈਮਸਟੈਂਪ, ਉਹ ਅੰਤਮ ਬਿੰਦੂ ਜਿਸ 'ਤੇ ਇਹ ਵਾਪਰਿਆ, ਐਕਸਪੋਜ਼ਰ ਕਿੰਨੀ ਦੇਰ ਤੱਕ ਚੱਲਿਆ, ਅਤੇ ਅਸਲ ਵਿੱਚ ਕੀ ਬਲੌਕ ਕੀਤਾ ਗਿਆ ਸੀ: ਪੈਕੇਜ ਅਤੇ ਸੰਸਕਰਣ, ਜਾਂ ਮੰਜ਼ਿਲ। ਗੰਭੀਰਤਾ, ਸ਼੍ਰੇਣੀ, ਕਿਸਮ, ਉਪਭੋਗਤਾ ਜਾਂ ਮਿਤੀ ਸੀਮਾ, ਅਤੇ ਨਿਰਯਾਤ ਦੁਆਰਾ ਫਿਲਟਰ ਕਰੋ।
ਹਰੇਕ ਸੁਰੱਖਿਅਤ ਐਂਡਪੁਆਇੰਟ ਦਾ ਆਪਣਾ ਆਡਿਟ ਟ੍ਰੇਲ ਅਤੇ ਕੰਪੋਨੈਂਟ ਸੂਚੀ ਹੁੰਦੀ ਹੈ, ਇਸ ਲਈ ਜਦੋਂ ਕੋਈ ਪੁੱਛਦਾ ਹੈ ਤਾਂ ਤੁਸੀਂ ਕਿਸੇ ਖਾਸ ਮਸ਼ੀਨ 'ਤੇ ਕੀ ਹੋਇਆ ਸੀ, ਇਸਦਾ ਪੁਨਰ ਨਿਰਮਾਣ ਕਰ ਸਕਦੇ ਹੋ।
ਇੱਕ ਹਲਕਾ ਏਜੰਟ ਜੋ ਵਰਕਸਟੇਸ਼ਨਾਂ, ਸਰਵਰਾਂ ਅਤੇ CI ਦੌੜਾਕਾਂ ਨੂੰ ਕਵਰ ਕਰਦਾ ਹੈ, ਫਲੋਟਿੰਗ ਸੀਟਾਂ ਦੇ ਨਾਲ ਤਾਂ ਜੋ ਕਵਰੇਜ ਤੁਹਾਡੇ ਹਾਰਡਵੇਅਰ ਦੀ ਬਜਾਏ ਤੁਹਾਡੇ ਲੋਕਾਂ ਦਾ ਪਾਲਣ ਕਰੇ।
ਕੋਡ ਵਿੱਚ API ਜੋਖਮਾਂ ਨੂੰ ਉਤਪਾਦਨ ਤੱਕ ਪਹੁੰਚਣ ਤੋਂ ਪਹਿਲਾਂ ਲੱਭੋ ਅਤੇ ਠੀਕ ਕਰੋ।
ਕੋਡ ਅਤੇ ਨਿਰਭਰਤਾ ਸਕੈਨਿੰਗ ਰਿਪੋਜ਼ਟਰੀ ਦਾ ਵਿਸ਼ਲੇਸ਼ਣ ਕਰਦੀ ਹੈ। ਐਂਡਪੁਆਇੰਟ ਟੂਲਿੰਗ ਪ੍ਰਕਿਰਿਆਵਾਂ ਅਤੇ ਕਨੈਕਸ਼ਨਾਂ ਨੂੰ ਦੇਖਦੀ ਹੈ ਪਰ ਪੈਕੇਜ ਜਾਂ ਰਜਿਸਟਰੀ ਦੀ ਵਿਆਖਿਆ ਕਰਨ ਲਈ ਕੋਈ ਐਪਲੀਕੇਸ਼ਨ-ਸੁਰੱਖਿਆ ਸੰਦਰਭ ਨਹੀਂ ਹੈ। ਉਨ੍ਹਾਂ ਦੋਵਾਂ ਦੇ ਵਿਚਕਾਰ ਉਸ ਸਮੇਂ ਬੈਠਦਾ ਹੈ ਜਦੋਂ ਇੱਕ ਖਤਰਨਾਕ ਨਿਰਭਰਤਾ ਅਸਲ ਵਿੱਚ ਇੱਕ ਡਿਵੈਲਪਰ ਦੀ ਮਸ਼ੀਨ 'ਤੇ ਲਾਗੂ ਹੁੰਦੀ ਹੈ। ਇਹ ਉਹ ਥਾਂ ਹੈ ਜਿੱਥੇ Shield ਚਲਾਉਂਦਾ ਹੈ.
ਵੱਕਾਰ ਅਤੇ ਦਸਤਖਤ-ਅਧਾਰਤ ਪਹੁੰਚ ਤੁਹਾਨੂੰ ਇੱਕ ਖਤਰਨਾਕ ਪੈਕੇਜ ਬਾਰੇ ਦੱਸਦੇ ਹਨ ਜਦੋਂ ਕੋਈ ਹੋਰ ਪਹਿਲਾਂ ਹੀ ਇਸ ਦੁਆਰਾ ਪ੍ਰਭਾਵਿਤ ਹੋ ਜਾਂਦਾ ਹੈ। Shield ਵਿਵਹਾਰ ਅਤੇ ਜੋਖਮ ਵਿਸ਼ਲੇਸ਼ਣ 'ਤੇ ਰੋਕ, ਜੋ ਕਿ ਇਸਨੂੰ ਉਸ ਦਿਨ ਉਪਯੋਗੀ ਬਣਾਉਂਦਾ ਹੈ ਜਦੋਂ ਹਮਲਾ ਨਵਾਂ ਹੁੰਦਾ ਹੈ, ਅਤੇ ਇਸਨੂੰ ਮੌਜੂਦਾ ਨੈੱਟਵਰਕ ਇੰਟੈਲੀਜੈਂਸ ਨਾਲ ਸਮਰਥਨ ਦਿੰਦਾ ਹੈ ਤਾਂ ਜੋ ਕੋਈ ਵੀ ਚੀਜ਼ ਜੋ ਜ਼ਮੀਨ 'ਤੇ ਆਉਂਦੀ ਹੈ ਘਰ ਨੂੰ ਫ਼ੋਨ ਨਾ ਕਰ ਸਕੇ।
ਬਲਾਕ, ਆਈਸੋਲੇਸ਼ਨ ਅਤੇ ਜੀਓ ਇਵੈਂਟਸ ਤੁਹਾਡੇ ਕੋਡ, ਨਿਰਭਰਤਾ, ਦੇ ਸਮਾਨ ਕੰਸੋਲ ਵਿੱਚ ਆਉਂਦੇ ਹਨ। pipeline ਅਤੇ ਗੁਪਤ ਖੋਜਾਂ, ਇੱਕ ਆਡਿਟ ਟ੍ਰੇਲ ਦੇ ਨਾਲ। ਦੂਜੇ ਏਜੰਟ ਦੇ ਨਾਲ ਨਹੀਂ dashboard ਅਤੇ ਇਕ ਹੋਰ login.
ਐਂਡਪੁਆਇੰਟ ਡਿਟੈਕਸ਼ਨ ਓਪਰੇਟਿੰਗ ਸਿਸਟਮ ਪੱਧਰ 'ਤੇ ਪ੍ਰਕਿਰਿਆਵਾਂ, ਫਾਈਲਾਂ ਅਤੇ ਕਨੈਕਸ਼ਨਾਂ ਨੂੰ ਦੇਖਦਾ ਹੈ। ਇਹ ਨਹੀਂ ਜਾਣਦਾ ਕਿ ਪੈਕੇਜ ਰਜਿਸਟਰੀ ਕੀ ਹੈ, ਕੀ ਨਿਰਭਰਤਾ ਖਤਰਨਾਕ ਹੈ, ਜਾਂ ਕੀ ਕੋਈ ਸੰਸਕਰਣ ਕੱਲ੍ਹ ਪ੍ਰਕਾਸ਼ਿਤ ਹੋਇਆ ਸੀ। Shield ਡਿਵੈਲਪਰ ਐਂਡਪੁਆਇੰਟ 'ਤੇ ਐਪਲੀਕੇਸ਼ਨ-ਸੁਰੱਖਿਆ ਸੰਦਰਭ ਲਿਆਉਂਦਾ ਹੈ ਅਤੇ ਐਪਸੇਕ ਦੀ ਪਰਵਾਹ ਵਾਲੀਆਂ ਚੀਜ਼ਾਂ 'ਤੇ ਨੀਤੀ ਲਾਗੂ ਕਰਦਾ ਹੈ।
Shield ਇੱਕ ਹਲਕਾ ਏਜੰਟ ਹੈ ਜੋ ਇੰਸਟਾਲੇਸ਼ਨ ਦੀ ਜਾਂਚ ਕਰਦਾ ਹੈ ਜਿਵੇਂ ਹੀ ਉਹ ਵਾਪਰਦੇ ਹਨ। ਡਿਵੈਲਪਰ ਇਸਨੂੰ ਸਿਰਫ਼ ਉਦੋਂ ਹੀ ਦੇਖਦੇ ਹਨ ਜਦੋਂ ਕੁਝ ਬਲੌਕ ਹੁੰਦਾ ਹੈ, ਅਤੇ ਬਲਾਕ ਕਾਰਨ ਦੇ ਨਾਲ ਆਉਂਦਾ ਹੈ।
ਖਤਰਨਾਕ ਅਤੇ ਅਣਅਧਿਕਾਰਤ ਪੈਕੇਜ ਸਥਾਪਨਾਵਾਂ, ਪੈਕੇਜ ਜੋ ਤੁਹਾਡੀ ਘੱਟੋ-ਘੱਟ ਉਮਰ ਸੀਮਾ ਤੋਂ ਨਵੇਂ ਹਨ, ਉਹਨਾਂ ਰਜਿਸਟਰੀਆਂ ਤੋਂ ਸਥਾਪਨਾਵਾਂ ਜਿਨ੍ਹਾਂ ਨੂੰ ਤੁਸੀਂ ਮਨਜ਼ੂਰ ਨਹੀਂ ਕੀਤਾ ਹੈ, ਤੁਹਾਡੀ ਇਨਕਾਰ ਸੂਚੀ ਵਿੱਚ ਪੈਕੇਜ, ਜਾਣੇ-ਪਛਾਣੇ-ਖਰਾਬ IP ਅਤੇ ਡੋਮੇਨਾਂ ਨਾਲ ਆਊਟਬਾਊਂਡ ਕਨੈਕਸ਼ਨ, ਅਤੇ ਉਹਨਾਂ ਭੂਗੋਲਿਆਂ ਵੱਲ ਟ੍ਰੈਫਿਕ ਜਿਨ੍ਹਾਂ ਨੂੰ ਤੁਸੀਂ ਸੀਮਤ ਕੀਤਾ ਹੈ।
ਤੁਸੀਂ ਫੈਸਲਾ ਕਰੋ। ਘੱਟੋ-ਘੱਟ ਉਮਰ ਨੀਤੀ ਤੁਹਾਨੂੰ ਪ੍ਰਕਾਸ਼ਨ ਦੀ ਮਿਤੀ ਅਣਜਾਣ ਹੋਣ 'ਤੇ ਚੇਤਾਵਨੀ ਦੇਣ ਅਤੇ ਇਜਾਜ਼ਤ ਦੇਣ, ਜਾਂ ਬਲਾਕ ਕਰਨ ਦੀ ਆਗਿਆ ਦਿੰਦੀ ਹੈ।
ਹਾਂ। ਗਲੋਬਲ ਘੱਟੋ-ਘੱਟ ਉਮਰ ਦੀ ਸੀਮਾ ਨੂੰ ਹਰੇਕ ਈਕੋਸਿਸਟਮ ਲਈ ਓਵਰਰਾਈਡ ਕੀਤਾ ਜਾ ਸਕਦਾ ਹੈ, ਅਤੇ ਜੇਕਰ ਤੁਹਾਨੂੰ ਲੋੜ ਹੋਵੇ ਤਾਂ ਕਿਸੇ ਖਾਸ ਈਕੋਸਿਸਟਮ ਲਈ ਅਯੋਗ ਕੀਤਾ ਜਾ ਸਕਦਾ ਹੈ।
ਇਹ ਉਸ ਮਸ਼ੀਨ ਤੋਂ ਸਾਰੇ ਬਾਹਰ ਜਾਣ ਵਾਲੇ ਟ੍ਰੈਫਿਕ ਨੂੰ ਰੋਕਦਾ ਹੈ ਸਿਵਾਏ Shield ਏਜੰਟ ਦਾ ਆਪਣਾ ਚੈਨਲ, ਇਸ ਲਈ ਅੰਤਮ ਬਿੰਦੂ ਸ਼ਾਮਲ ਹੈ ਪਰ ਫਿਰ ਵੀ ਪ੍ਰਬੰਧਨਯੋਗ ਹੈ। ਤੁਸੀਂ ਇਸਨੂੰ ਮੰਗ 'ਤੇ ਚਾਲੂ ਕਰ ਸਕਦੇ ਹੋ, ਜਾਂ ਪੈਰਾਨੋਇਡ ਮੋਡ ਨੂੰ ਸਮਰੱਥ ਬਣਾ ਸਕਦੇ ਹੋ ਤਾਂ ਜੋ ਜਦੋਂ ਕੋਈ ਮਹੱਤਵਪੂਰਨ ਚੇਤਾਵਨੀ ਆਉਂਦੀ ਹੈ ਤਾਂ ਆਪਣੇ ਆਪ ਹੀ ਆਈਸੋਲੇਸ਼ਨ ਦੀ ਬੇਨਤੀ ਕੀਤੀ ਜਾ ਸਕੇ।
ਡਿਵੈਲਪਰ ਵਰਕਸਟੇਸ਼ਨਾਂ, ਸਰਵਰਾਂ ਅਤੇ CI ਰਨਰਾਂ 'ਤੇ। ਲਾਇਸੈਂਸਿੰਗ ਫਲੋਟਿੰਗ ਸੀਟਾਂ ਦੀ ਵਰਤੋਂ ਕਰਦੀ ਹੈ।
ਹਾਂ। ਹਰ ਬਲਾਕ ਇੱਕ ਇਵੈਂਟ ਹੈ ਜਿਸ ਵਿੱਚ ਪੂਰੀ ਜਾਣਕਾਰੀ ਹੈ, ਅਤੇ ਹਰੇਕ ਐਂਡਪੁਆਇੰਟ ਆਪਣਾ ਆਡਿਟ ਟ੍ਰੇਲ ਰੱਖਦਾ ਹੈ। ਇਵੈਂਟਾਂ ਨੂੰ ਫਿਲਟਰ ਅਤੇ ਐਕਸਪੋਰਟ ਕੀਤਾ ਜਾ ਸਕਦਾ ਹੈ।
Xygeni ਆਲ-ਇਨ-ਵਨ ਐਪਸੇਕ ਪਲੇਟਫਾਰਮ ਦੇ ਨਾਲ
