






Wprowadzenie
Model dojrzałości zapewniania oprogramowania OWASP (SAMM) Zapewnia ustrukturyzowane ramy oceny i poprawy dojrzałości zabezpieczeń oprogramowania. Pomaga organizacjom wdrażać najlepsze praktyki w całym cyklu życia oprogramowania (SDLC) podczas równoważenie wysiłków związanych z bezpieczeństwem z celami biznesowymi.
Xygeni przyspiesza wdrażanie SAMM poprzez integrację:
- ASPM (Application Security Posture Management)
- SCA (Analiza składu oprogramowania)
- CI/CD Ochrona
- IaC Security (Infrastruktura jako kod)
- SAST (Testowanie bezpieczeństwa aplikacji statycznych)
- Build Security
- Zarządzanie tajemnicami
- Wykrywanie anomalii
Możliwości te zapewniają wykrywanie zagrożeń w czasie rzeczywistym, automatyczne egzekwowanie zasad i ustalanie priorytetów na podstawie ryzyka, co gwarantuje ciągłe bezpieczeństwo w zakresie rozwoju oprogramowania, wdrażania i operacji.
W tym dokumencie opisano, w jaki sposób Xygeni wspiera organizacje w osiąganiu dojrzałości SAMM, automatyzowaniu kontroli bezpieczeństwa, sprawdzaniu zgodności i łagodzeniu ryzyka w całym przedsiębiorstwie. SDLC.
Przegląd OWASP SAMM
Pięć funkcji biznesowych SAMM
OWASP SAMM jest podzielony na pięć funkcji biznesowych, z których każda reprezentuje krytyczny aspekt bezpieczeństwa oprogramowania. Funkcje te służą jako słupy aby organizacje mogły oceniać, ulepszać i rozwijać swoje praktyki bezpieczeństwa w całym cykl życia oprogramowania (SDLC).
Zarządzanie
Zarządzanie ustanawia strategie bezpieczeństwa, polityki, ramy zgodności i inicjatywy edukacyjne Aby zapewnić ustrukturyzowane i mierzalne podejście do bezpieczeństwa oprogramowania. Obejmuje ono:
- Strategia i wskaźniki – Określanie celów bezpieczeństwa, mierzenie skuteczności i dostosowywanie działań do celów biznesowych.
- Polityka i zgodność – Zapewnienie przestrzegania wewnętrznych zasad bezpieczeństwa i zewnętrznych wymogów regulacyjnych.
- Edukacja i doradztwo – Podnoszenie świadomości bezpieczeństwa i zapewnianie zespołom szkoleń strukturalnych.
Wnętrze
Funkcja projektowania skupia się na identyfikacja zagrożeń, bezpieczna architektura i definiowanie wymagań bezpieczeństwa na początku SDLC aby zapobiegać powstawaniu luk w zabezpieczeniach, zanim się pojawią. Obejmuje to:
- Ocena zagrożeń – Ocena ryzyka bezpieczeństwa związanego z aplikacjami i ich środowiskami.
- Wymagania bezpieczeństwa – Określenie oczekiwań dotyczących bezpieczeństwa oprogramowania i dostawców zewnętrznych.
- Bezpieczna architektura – Ustanowienie odpornej architektury oprogramowania i bezpiecznych praktyk zarządzania technologią.
Wdrożenie
Wdrożenie zapewnia, że kontrole bezpieczeństwa są osadzone w procesy kompilacji, wdrażania i zarządzania defektami. Ta funkcja podkreśla automatyzacja i bezpieczna kompozycja oprogramowania w celu zmniejszenia ryzyka bezpieczeństwa. Obejmuje to:
- Bezpieczna kompilacja – Wdrażanie kontroli bezpieczeństwa w CI/CD pipelines, zarządzanie zależnościami i zapobieganie udostępnianiu niebezpiecznego kodu.
- Bezpieczne wdrażanie – Ochrona integralności aplikacji podczas wdrażania i zapewnienie najlepszych praktyk zarządzania tajnymi informacjami.
- Zarządzanie defektami – Systematyczne identyfikowanie, śledzenie i usuwanie luk w zabezpieczeniach.
Weryfikacja
Weryfikacja potwierdza, że kontrole bezpieczeństwa są prawidłowo wdrożone i skuteczne. Funkcja ta obejmuje metodologie testowania bezpieczeństwa, w tym:
- Testowanie zorientowane na wymagania – Zapewnienie, że kontrole bezpieczeństwa spełniają określone wymagania bezpieczeństwa.
- Testowanie bezpieczeństwa – Przeprowadzanie automatycznych i ręcznych ocen bezpieczeństwa w celu wykrycia luk.
Specjaliści ds. operacyjnych
Funkcja operacyjna zapewnia ciągły monitoring, reagowanie na incydenty i zarządzanie bezpieczeństwem operacyjnym aby zapewnić bezpieczeństwo oprogramowania przez cały cykl jego życia. Obejmuje to:
- Zarządzanie incydentami – Wykrywanie incydentów bezpieczeństwa, reagowanie na nie i łagodzenie ich skutków.
- Zarządzanie środowiskiem – Zabezpieczanie konfiguracji chmury i infrastruktury w celu zminimalizowania narażenia na ataki.
- Zarządzanie ryzykiem operacyjnym – Ustanowienie ciągłego monitoringu i priorytetyzacji ryzyka w celu proaktywnego zapewnienia bezpieczeństwa.
Zrozumienie poziomów dojrzałości SAMM
OWASP SAMM definiuje poziomy dojrzałości (0-3) dla każdej praktyki bezpieczeństwa, umożliwiając organizacjom stopniową poprawę poziomu bezpieczeństwa. Poziomy wahają się od praktyki doraźne lub nieistniejące (Poziom 0) do w pełni zoptymalizowane i stale ulepszane środki bezpieczeństwa (Poziom 3).
Dostosowując się do funkcji biznesowych i poziomów dojrzałości SAMM, organizacje mogą mierzyć swoją aktualną postawę bezpieczeństwa, określić jasne plany ulepszeń i wdrożyć ustrukturyzowane ulepszenia bezpieczeństwa.

Współpraca Xygeni z funkcjami biznesowymi SAMM
Xygeni zgadza się z Pięć funkcji biznesowych OWASP SAMM poprzez automatyzację egzekwowania bezpieczeństwa, umożliwiając priorytetyzacja ryzyka oparta na danychi wzmacnianie zarządzanie incydentami i zarządzanie.
- Zarządzanie: ASPM zwiększa widoczność ryzyka, egzekwowanie zasad i zarządzanie zgodnością, zapewniając organizacjom śledź wydajność zabezpieczeń i skutecznie egzekwuj zasady.
- Design: Dynamiczny ocena zagrożeń i priorytetyzacja ryzyka skoncentrować działania naprawcze na lukach w zabezpieczeniach na podstawie możliwości wykorzystania, dostępności i wpływu na biznes.
- Realizacja:
- SCA, CI/CD Bezpieczeństwo i SAST integrować zabezpieczenia w kompilacjach i wdrożeniach oprogramowania, zapewniając wczesne wykrywanie luk w zabezpieczeniach.
- Build Security zapewnia atesty oprogramowania w celu sprawdzenia integralności.
- Wykrywanie sekretów chroni dane uwierzytelniające w poprzek CI/CD pipelinei konfiguracje infrastruktury.
- Weryfikacja:
- Bramy bezpieczeństwa egzekwować Go/No-Go decisjony, zapewniając zgodność z wymogami bezpieczeństwa przed wdrożeniem.
- CI/CD Bezpieczeństwo wymusza wzmocnienie infrastruktury, Zmniejszając błędne konfiguracje i dryft konfiguracji.
- ASPM Inwentaryzacja zapewnia spójne stosowanie narzędzi bezpieczeństwa pipelines.
- Operacje: Wykrywanie anomalii i ochrona przed manipulacją kodem zapewniać monitorowanie incydentów w czasie rzeczywistym, zapewniając szybka reakcja na zagrożenia bezpieczeństwa i nieautoryzowane modyfikacje.
Poniższy diagram przedstawia praktyki bezpieczeństwa obsługiwane przez Xygeni.
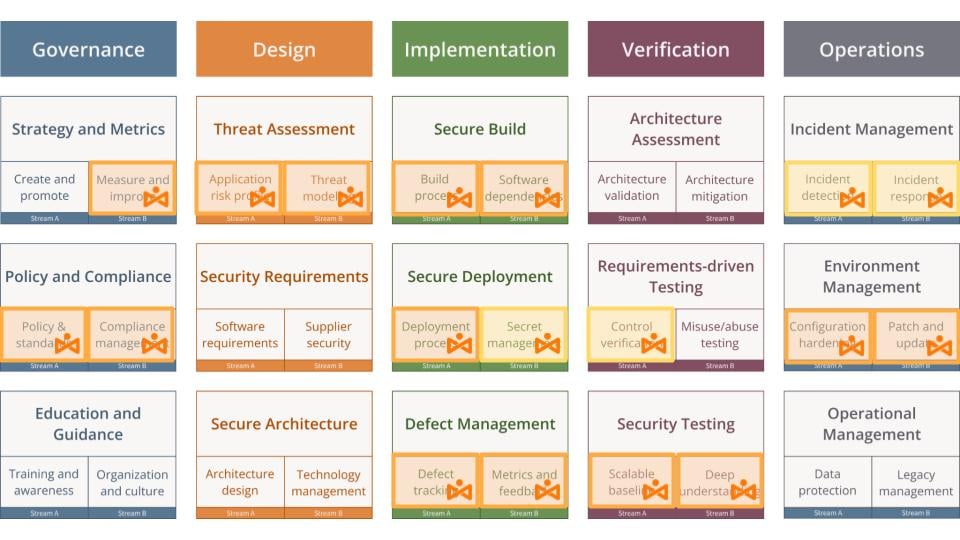
Poniższe sekcje przedstawiają szczegółowy widok tego, jak Xygeni obsługuje każdą funkcję biznesową SAMM, pomagając organizacjom zwiększyć swoją dojrzałość w zakresie bezpieczeństwa i utrzymać bezpieczne praktyki rozwoju oprogramowania.
Zarządzanie
Xygeni wzmacnia zarządzanie bezpieczeństwem, zapewniając widoczność trendów ryzyka, automatyzacja egzekwowania zasad i włączanie świadomości bezpieczeństwa do przepływów pracy programistycznej, Przez Strategia i wskaźniki, Polityka i zgodność oraz Edukacja i wskazówkiXygeni zapewnia organizacjom możliwość śledzić, egzekwować i stale ulepszać swoją postawę w zakresie bezpieczeństwa.
Strategia i wskaźniki
Zrozumienie trendów bezpieczeństwa i mierzenie skuteczności działań naprawczych ma kluczowe znaczenie dla dostosowanie działań w zakresie bezpieczeństwa do celów biznesowych. Xygeni'ego Application Security Posture Management (ASPM) zapewnia scentralizowany widok zagrożeń bezpieczeństwa, umożliwiając organizacjom śledzenie trendy podatności, ocena skuteczności działań naprawczych i pomiar poprawy bezpieczeństwa w czasie.
Xygeni analizuje okno ekspozycji, określając, jak długo luki pozostają otwarte przed ich rozwiązaniem. Zespoły ds. bezpieczeństwa mogą optymalizować czas reakcji, ulepszać strategie ograniczania ryzyka i egzekwować umowy SLA dotyczące poprawek bezpieczeństwa, identyfikując opóźnienia w ich usuwaniu. dashboards zapewniają wskaźniki KPI w czasie rzeczywistym, oferując pełną widoczność wydajność programu bezpieczeństwa i umożliwienie przywództwu podejmowania działań de oparte na danychcisjony w celu wzmocnienia bezpieczeństwa.
Polityka i zgodność
Automatyzacja zgodności w całym rozwój, budowa i wdrażanie pipelines jest niezbędny dla zarządzania. Xygeni automatyzuje egzekwowanie zasad, integracja ramy bezpieczeństwa, takie jak NIST, CIS, OpenSSF najnowszych SDLC procesów.
Polityki bezpieczeństwa są egzekwowane bezpośrednio w CI/CD pipelines, zapobieganie niezgodne kompilacje i wdrożenia z postępu. Śledzenie zgodności zapewnia widoczność przestrzegania zasad w czasie rzeczywistym, umożliwiając organizacjom identyfikację i usuwanie luk, zanim staną się one ryzykiem. Stosując egzekwowanie oparte na ryzyku, Xygeni ustala priorytety naruszenia o dużym wpływie jednocześnie redukując hałas spowodowany odstępstwami od polityki o mniejszym ryzyku i zapewniając, że zespoły ds. bezpieczeństwa skupią się na tym, co naprawdę ważne.
Edukacja i doradztwo
Budować kultura stawiająca bezpieczeństwo na pierwszym miejscu wymaga, aby informacje dotyczące bezpieczeństwa były dostępne i wykonalne w ramach przepływów pracy rozwojowej. Xygeni zapewnia wskazówki dotyczące bezpieczeństwa w czasie rzeczywistym, pomagając zespołom w adaptacji najlepsze praktyki bez zakłócania produktywności.
Kontekstualizowane zalecenia dotyczące remediacji zapewniają programiści rozumieją i skutecznie naprawiają luki w zabezpieczeniach, redukując wzajemną wymianę informacji między zespołami ds. bezpieczeństwa a inżynierami. Aby zapobiegać ryzyku wewnętrznemu i egzekwować rozliczalność w zakresie bezpieczeństwa, Xygeni śledzi role współpracowników i wymusza dostęp o najmniejszych uprawnieniach, zapewniając, że wrażliwe operacje będą ograniczone do upoważnionych użytkowników.
- Pełna widoczność ryzyka z zabezpieczeniami w czasie rzeczywistym dashboardi śledzenie ekspozycji.
- Automatyczne egzekwowanie zgodności w ciągu CI/CD aby zapobiec naruszeniu zasad.
- Wbudowana świadomość bezpieczeństwa poprzez naprawę kontekstową i kontrolę przy minimalnych uprawnieniach.
Wnętrze
Xygeni wzmacnia ocena zagrożeń poprzez włączenie ustrukturyzowana ocena ryzyka, automatyczne ustalanie priorytetów i ciągłe monitorowanie. Poprzez wykorzystanie ASPMlejki priorytetyzacji, analiza dostępności i punktacja podatności na wykorzystanie, organizacje mogą systematycznie identyfikować, oceniać i zarządzać zagrożeniami bezpieczeństwa, więc decisJony są oparte na danych i dostosowane do celów biznesowych.
Ustrukturyzowana identyfikacja i widoczność ryzyka
Praktyczna ocena zagrożeń zaczyna się od zrozumienia krajobraz ryzyka. Xygeni zapewnia wgląd w podatności w czasie rzeczywistym klasyfikować ryzyka na podstawie ich powagi, możliwości wykorzystania i wpływuZespoły ds. bezpieczeństwa mogą śledzić i monitorować narażenie na ryzyko za pośrednictwem automatyczne zabezpieczenia dashboards, zapewniając, że kierownictwo ma jasną widoczność potencjalne zagrożenia w całym łańcuchu dostaw oprogramowania.
Poprzez ustanowienie scentralizowany widok zagrożeń bezpieczeństwaorganizacje mogą mierzyć skuteczność programów bezpieczeństwa i zapewnić podjęcie działań naprawczych zająć się lukami o wysokim priorytecie. To ustrukturyzowane podejście pozwala zespołom wyjść poza doraźne zarządzanie ryzykiem i przyjąć systematyczny, skalowalny proces oceny zagrożeń.
Automatyczna analiza priorytetyzacji i dostępności
W miarę dojrzewania programów bezpieczeństwa organizacje muszą a standardzharmonizowane ramy zarządzania ryzykiem priorytetyzując rzeczywiste zagrożenia nad teoretycznymi lukami. Xygeni automatyzuje ten proces, wdrażając konfigurowalne leje priorytetyzacji, które filtrują luki na podstawie wpływ na działalność gospodarczą, istotność zgodności i podatność na wykorzystanie.
Analiza osiągalności zapewnia, że luki są priorytetyzowane na podstawie tego, czy można je faktycznie wykorzystać w konkretnym środowisku organizacjiZamiast traktować wszystkie kwestie bezpieczeństwa jednakowo, Xygeni koncentruje działania naprawcze na lukach, które stanowią największe ryzyko w świecie rzeczywistym, redukując zmęczenie czujnością i umożliwiając ukierunkowane interwencje bezpieczeństwa.
Dodatkowo, punktacja podatności na wykorzystanie Udoskonala ocenę ryzyka, oceniając prawdopodobieństwo wykorzystania luki w rzeczywistych atakach. Zespoły ds. bezpieczeństwa mogą efektywniej alokować zasoby, reagując na krytyczne zagrożenia. zanim atakujący będą mogli je wykorzystać.
Ciągła optymalizacja i adaptacyjne zarządzanie ryzykiem
Potężny strategia oceny zagrożeń ewoluuje wraz z krajobrazem ryzyka organizacji. Xygeni umożliwia ciągłe udoskonalenie lejków priorytetyzacji, umożliwiając zespołom ds. bezpieczeństwa dostosować swoją postawę wobec ryzyka w miarę pojawiania się nowych zagrożeń.
Do tego celu wykorzystuje się historyczne wskaźniki bezpieczeństwa i trendy naprawcze. dopracować strategie redukcji ryzykai inwestycje w papiery wartościowe przynoszą wymierne ulepszenia. Z biegiem czasu, egzekwowanie oparte na polityce dostosowuje bezpieczeństwo decisjony z tolerancja ryzyka biznesowego podczas gdy kontrole bezpieczeństwa pozostają proaktywny, a nie reaktywny.
- Inteligentna priorytetyzacja ryzyka koncentruje się na lukach mających realny wpływ na świat.
- Ciągła ocena zagrożeń integruje podatność na wykorzystanie, dostępność i wpływ na biznes.
- Zautomatyzowane ocenianie ryzyka i wskazówki dotyczące jego naprawiania usprawnić bezpieczeństwo decistworzenie jonów.
Wdrożenie
Bezpieczna kompilacja
Xygeni wzmacnia bezpieczne praktyki kompilacji poprzez integrację automatyczne kontrole bezpieczeństwa i zarządzanie zależnościami oraz budowanie walidacji integralności bezpośrednio do CI/CD pipelines. Przez Analiza składu oprogramowania (SCA), testowanie bezpieczeństwa aplikacji statycznych (SAST), Zarządzanie Tajemnicami i Build SecurityXygeni zapewnia, że każda kompilacja odbywa się zgodnie z powtarzalnym, opartym na zasadach i weryfikowalnym procesem bezpieczeństwa. Dodatkowo CI/CD gwarancje walidacji bezpieczeństwa że niezbędne narzędzia bezpieczeństwa są konsekwentnie stosowane w całym pipeline, zmniejszając narażenie na ryzyko.
Spójność i powtarzalność w procesie kompilacji
Bezpieczny proces kompilacji wymaga standardizacja, automatyzacja i ciągła walidacja. Xygeni egzekwuje standardznormalizowane zasady kompilacji za pośrednictwem CI/CD walidacja bezpieczeństwa, zmuszając każdą kompilację do zastosowania wymagane narzędzia bezpieczeństwa, takie jak SAST, SCAi skanowanie sekretów przed przystąpieniem.
Xygeni ustanawia build attestations w celu weryfikacji integralności oprogramowania, potwierdzenia pochodzenia oprogramowania i zapobiegania sfałszowane lub niezweryfikowane artefakty od postępu przez pipeline. Poprzez osadzanie najlepsze praktyki bezpieczeństwa w procesie kompilacji, organizacje osiągają spójność i powtarzalność, redukując błędy ludzkie i poprawiając ogólną jakość oprogramowania.
Automatyzacja kontroli bezpieczeństwa w kompilacji Pipeline
Automatyzacja zabezpieczeń jest niezbędna do wykrywania i usuwania zagrożeń ryzyko wcześnie w fazie rozwoju. Xygeni integruje SAST wykrywanie luk w kodzie przed wdrożeniem, rozwiązując problemy bezpieczeństwa na możliwie najwcześniejszym etapie. Ponadto, skanowanie sekretów zapobiega przypadkowemu ujawnieniu danych uwierzytelniających poprzez ciągłą analizę kodu źródłowego, plików konfiguracyjnych i dzienników kompilacji.
CI/CD walidacja bezpieczeństwa zapewnia, że środowiska kompilacji i narzędzia są zgodne z najlepszymi praktykami bezpieczeństwa, ograniczając niepotrzebny dostęp i narzucając polityki najmniejszych uprawnień. Xygeni eliminuje wąskie gardła bezpieczeństwa, utrzymując jednocześnie wysoką prędkość rozwoju poprzez automatyzację kontroli bezpieczeństwa w ramach pipeline.
Zapobieganie przedostawaniu się wad bezpieczeństwa do produkcji
Niezweryfikowane lub niezabezpieczone artefakty nigdy nie mogą trafić do produkcji. Xygeni egzekwuje bramki bezpieczeństwa to automatycznie nieudane kompilacje zawierające krytyczne luki w zabezpieczeniach, ujawnione sekrety lub naruszenia zgodności. Dzięki bezpośredniej integracji zabezpieczeń CI/CD, tylko bezpieczne i zgodne artefakty przejdź do wdrożenia.
Xygeni integruje wykrywanie złośliwego oprogramowania w procesie kompilacji, aby zapewnić jeszcze lepszą ochronę integralności kompilacji, identyfikując nieautoryzowane modyfikacje, ataki na łańcuch dostaw lub podejrzana aktywność w CI/CD przepływów pracyOrganizacje ograniczają ryzyko, zapobiegając przedostawaniu się defektów bezpieczeństwa do środowiska produkcyjnego. zanim przerodzą się w realne zagrożenia.
Zarządzanie zależnościami oprogramowania za pomocą kontroli bezpieczeństwa
Nowoczesne aplikacje w dużym stopniu opierają się na zależności od oprogramowania stron trzecich i oprogramowania typu open source, Co sprawia, bezpieczeństwo zależności jest kluczowym aspektem bezpiecznych kompilacji. Xygeni umożliwia zautomatyzowane zarządzanie ryzykiem łańcucha dostaw oprogramowania, stale śledząc, sprawdzając i monitorując każdą zależność.
Wykaz materiałów oprogramowania (SBOMs) zapewnić organizacjom pełna widoczność komponentów oprogramowania, pomagając zespołom ds. bezpieczeństwa identyfikować nieaktualne zależności, naruszenia licencji i potencjalne zagrożeniaMonitorowanie w czasie rzeczywistym wykrywa złośliwe pakiety, nieautoryzowane modyfikacje i luki w zabezpieczeniach, zmniejszając podatność na ataki na łańcuch dostaw.
Automatyzacja walidacji zabezpieczeń zależności
Nie wszystkie luki wymagają natychmiastowej naprawy. Xygeni SCA z analizą osiągalności zapewnia, że zespoły ds. bezpieczeństwa priorytetowo traktują tylko te luki, które stanowią realne zagrożenie dla aplikacjiZamiast przytłaczać zespoły alertami, Xygeni automatyzuje ocenę ryzyka, umożliwiając inteligentniejsze podejmowanie decyzjiciswytwarzanie jonów.
Utrzymać surowe zasady higieny bezpieczeństwa, Xygeni egzekwuje zautomatyzowane zasady bezpieczeństwa że flaguj i blokuj ryzykowne zależności podczas procesu kompilacji, zapobiegając wprowadzaniu niebezpiecznych komponentów.
Bramy bezpieczeństwa i naprawa zależności
Do zapobiegać ryzyku w łańcuchu dostaw, Xygeni wdraża bramy bezpieczeństwa blokujące kompilacje zawierające niezatwierdzone zależności lub luki wysokiego ryzyka. Zautomatyzowane przepływy prac naprawczych usprawniają aktualizacje zależności, i zastosuj poprawki zabezpieczeń bez zakłócania rozwoju.
Analizując zależności dla tylne drzwi, ukryte złośliwe oprogramowanie lub podejrzane zachowanie, Xygeni stosuje zasady bezpieczeństwa zero-trust w odniesieniu do kodu stron trzecich, zmniejszając prawdopodobieństwo naruszenia łańcucha dostaw.
- Standardegzekwowanie bezpieczeństwa zapewnia, że wszystkie kompilacje spełniają wymagania kontroli bezpieczeństwa zgodne z polityką.
- Tworzenie atestacji i walidacji zależności zapobiegać manipulowaniu artefaktami lub ich podatności na uszkodzenia.
- Skanowanie sekretów i wykrywanie złośliwego oprogramowania zapewnić integralność łańcucha dostaw oprogramowania.
Bezpieczne wdrażanie
Xygeni zapewnia bezpieczne wdrożenia oparte na zasadach poprzez automatyzację weryfikacja bezpieczeństwa, kontrola zgodności i wykrywanie nieautoryzowanych zmian. Integrując CI/CD Bezpieczeństwo, infrastruktura jako kod (IaC) Bezpieczeństwo i wykrywanie anomalii, Xygeni zapobiega błędne konfiguracje, nieautoryzowane modyfikacje i ujawnienie danych uwierzytelniających, zapewniając że do produkcji trafiają tylko zweryfikowane i bezpieczne aplikacje.
Automatyzacja bezpieczeństwa wdrożeń i egzekwowanie zgodności
Bezpieczny proces wdrażania wymaga ciągła walidacja bezpieczeństwa na każdym etapie CI/CD. Xygeni integruje mechanizmy weryfikacji bezpieczeństwa w ciągu pipelines, zapewniając, że wszystkie wdrożenia przestrzegać zasad bezpieczeństwa i najlepszych praktyk branżowych.
Konfiguracje wdrożenia są automatycznie zweryfikowane przed predefiniowane zasady bezpieczeństwa, zapobiegając błędnym konfiguracjom, które mogą wprowadzać luki w zabezpieczeniach. CI/CD walidacja bezpieczeństwa zapewnia, że niezbędne kontrole bezpieczeństwa —SAST, SCA, skanowanie sekretów i egzekwowanie zgodności—są stosowane konsekwentnie w całym wszystkie etapy wdrażania, eliminując martwe punkty w kwestiach bezpieczeństwa.
Xygeni potwierdza IaC szablony i skrypty wdrożeniowe chroniące środowiska chmurowe i konfiguracje infrastruktury, gwarantujące bezpieczne dostarczanie całej infrastruktury i jej zgodność z podstawowe linie bezpieczeństwa w całej organizacji. Bramki bezpieczeństwa zapewniają automatyczne egzekwowanie, blokując wdrożenia zawierające luki wysokiego ryzyka, naruszenia zasad lub błędne konfiguracje, zapewniając tylko to zabezpieczone artefakty trafiają do produkcji.
Weryfikacja integralności wdrożenia i wykrywanie nieautoryzowanych zmian
Xygeni wdraża atesty wdrożeniowe, aby zapewnić, że do produkcji trafia wyłącznie zaufane i niesfałszowane oprogramowanie. Atesty te weryfikują pochodzenie i integralność artefaktów oprogramowania, uniemożliwiając wprowadzenie niezweryfikowane komponenty lub naruszony kod do środowisk na żywo.
Xygeni stale monitoruje procesy wdrażania w celu wykrywania nieautoryzowanych modyfikacji i ich identyfikacji anomalie zmian w pipeline konfiguracje, ustawienia infrastruktury i przepływy pracy wdrożeniowe. To proaktywne wykrywanie anomalii zmniejsza ryzyko zagrożeń wewnętrznych, błędnych konfiguracji i ataków na łańcuch dostaw, zapobiegając nieautoryzowanym zmianom, które mogłyby wpłynąć na środowiska produkcyjne.
CI/CD przepływy pracy są stale śledzone odstępstwa od polityk bezpieczeństwa, zapewniając że każde wdrożenie odbywa się zgodnie z autoryzowanymi i bezpiecznymi procesami. W przypadku wykrycia odchyleń Xygeni sygnalizuje problem, zapewniając szczegółowe informacje o bezpieczeństwie i zautomatyzowane zalecenia dotyczące łagodzenia skutków aby przywrócić zgodność.
Zapobieganie ujawnianiu tajemnic podczas wdrażania Pipelines
Poufne dane uwierzytelniające, takie jak Klucze API, tokeny dostępu i tajne klucze szyfrowania musi pozostać chroniony przez cały czas wdrożenia. Xygeni ulepsza bezpieczeństwo tajemnic poprzez wykrywanie i łagodzenie wycieki danych uwierzytelniających w środowiskach wdrożeniowych zanim będzie można je wykorzystać.
Skanowanie Xygeni plików, pipelines, skrypty konfiguracyjne i zmienne środowiskowe dla ukrytych tajemnic, zapobiegając przypadkowemu ujawnieniu SCM, CI/CD przepływy pracy i konfiguracje infrastruktury. SCM audyty historii pozwalają zespołom ds. bezpieczeństwa na wcześniejszą identyfikację commitTajemnice TED, do których pozostaje dostęp, gwarantują odpowiednie przetwarzanie starszych danych uwierzytelniających.
Xygeni weryfikuje wykryte sekrety, aby ustalić priorytety działań naprawczych, rozróżniając między aktywne i nieaktywne dane uwierzytelniająceZespoły ds. bezpieczeństwa mogą szybko zapobiegać realnym zagrożeniom, koncentrując się na ważnych, podatnych na wykorzystanie tajemnicach zamiast na poszukiwaniu fałszywych alarmów.
Jeśli ujawniono ważny sekret, Xygeni umożliwia automatyczna naprawa przez:
- Wyzwalanie zabezpieczeń playbooks które odwołują, zmieniają lub wykonują niestandardowe działania łagodzące, zapewniając neutralizację naruszonych danych uwierzytelniających.
- Blokowanie wdrożeń zawierające ujawnione sekrety, zapobiegające udostępnieniu zagrożonych aplikacji w środowisku produkcyjnym.
- Dostarczanie szczegółowych dzienników audytu wykrytych tajemnic i działań naprawczych, zapewniając zgodność z polityki bezpieczeństwa i wymogi regulacyjne.
- Automatyczna walidacja bezpieczeństwa zapewnia zgodne wdrożenia w CI/CD.
- Infrastruktura jako kod (IaC) skanowanie zapobiega błędnym konfiguracjom przed produkcją.
- Wykrywanie anomalii w czasie rzeczywistym sygnalizuje nieautoryzowane zmiany i odstępstwa od zasad bezpieczeństwa.
Zarządzanie defektami
Xygeni wzmacnia zarządzanie defektami by automatyzacja śledzenia problemów bezpieczeństwa, ustalanie priorytetów luk w zabezpieczeniach na podstawie rzeczywistego ryzyka i integracja przepływów pracy naprawczej. Poprzez wykorzystanie Application Security Posture Management (ASPM), lejki priorytetyzacji i CI/CD Ochronaorganizacje mogą identyfikować, kategoryzować i rozwiązywać luki w zabezpieczeniach skutecznie, zmniejszając narażenie na podatne na wykorzystanie ryzyka i naruszenia przepisów.
Śledzenie i zarządzanie lukami w zabezpieczeniach
Fragmentaryczne spojrzenie na kwestie bezpieczeństwa może prowadzić do pominięte luki w zabezpieczeniach, niespójne działania naprawcze i nieskuteczne zarządzanie ryzykiem. Xygeni zapewnia scentralizowany widok luk w zabezpieczeniach, konsolidując ustalenia z SAST, SCA, IaC security, CI/CD skanowanie bezpieczeństwa w pojedynczy interfejs zarządzania ryzykiem.
By korelowanie problemów bezpieczeństwa w wielu źródłachXygeni zapewnia zespołom ds. bezpieczeństwa pełna widoczność ryzyka aplikacji, unikając duplikaty alertów lub przeoczenie krytycznych usterek. Wady są kategoryzowane na podstawie wpływu na działalność biznesową, podatności na wykorzystanie i stopnia zagrożenia technicznego, umożliwiając organizacjom nadaj priorytet sensownym poprawkom jednocześnie zmniejszanie zmęczenia czujnością.
Xygeni ułatwia zarządzanie cyklem życia problemów, usprawniając działania naprawcze. Umożliwia zespołom śledzenie, przypisywanie i rozwiązywanie usterek. wewnętrznie lub za pośrednictwem zewnętrzne systemy zgłoszeń, takie jak Jira oraz platformy do przesyłania wiadomości, takie jak Slack. To zapewnia kwestie bezpieczeństwa są odpowiednio zarządzane w ramach istniejących przepływów pracy programistycznej, poprawiając koordynację między zespołami ds. bezpieczeństwa i inżynierii.
Automatyczne ustalanie priorytetów i obsługa usterek oparta na ryzyku
Bez ustrukturyzowanego ustalania priorytetów zespoły ds. bezpieczeństwa ryzykują przytłoczenie alertami, które nie stanowią bezpośredniego zagrożenia. Xygeni rozwiązuje ten problem, integrując Lejki priorytetyzacji, umożliwiając organizacjom filtruj wady bezpieczeństwa na podstawie rzeczywistych czynników ryzyka jak na przykład dostępność, możliwość wykorzystania i wpływ na biznes.
Zapewniając, że w pierwszej kolejności rozwiązywane są luki w zabezpieczeniach, które można aktywnie wykorzystać w środowiskach produkcyjnychXygeni pomaga zespołom ds. bezpieczeństwa skoncentruj się na najistotniejszych zagrożeniach jednocześnie odsuwając na dalszy plan kwestie związane z minimalne lub żadne ryzyko w świecie rzeczywistym. Zautomatyzowane egzekwowanie polityki dodatkowo zapewnia, że wdrożenia są blokowane, jeśli nierozwiązane krytyczne defekty są wykryte, zapobieganie przedostawaniu się luk wysokiego ryzyka do środowiska produkcyjnego.
Usprawnianie działań naprawczych i ciągłe doskonalenie
Skuteczne naprawianie luk w zabezpieczeniach wymaga bezproblemowa integracja z przepływami pracy programistów oraz automatyzacja w celu zmniejszenia wysiłku ręcznego. Xygeni przyspiesza rozwiązywanie luk w zabezpieczeniach poprzez bezpośrednie włączanie praktycznych wskazówek dotyczących bezpieczeństwa CI/CD pipelines, zapewniając, że programiści otrzymują kontekstowe zalecenia naprawcze bez zakłócania ich przepływów pracy.
Aby wyeliminować powtarzające się zadania ręczne, Xygeni automatyzuje działania naprawcze, wyzwalanie poprawki oparte na podręcznikach dla typowych luk w zabezpieczeniach. Dzięki temu zmniejsza się czas i wysiłek potrzebny do rozwiązania problemów bezpieczeństwa, co pozwala zespołom skoncentruj się na złożonych zagrożeniach o dużym wpływie.
Xygeni śledzi również efektywność remediacji, mierząc trendy dotyczące czasu naprawy i ogólnej redukcji ryzyka. Dzięki temu organizacje mogą stale udoskonalić swoją postawę bezpieczeństwa, zidentyfikować wąskie gardła procesów i skrócić czas reakcji, zapewniając, że wady bezpieczeństwa są zarządzane proaktywnie, a nie reaktywnie.
- Centralne śledzenie problemów z bezpieczeństwem eliminuje fragmentację w zarządzaniu podatnościami.
- Lejki priorytetyzacji upewnij się, że zespoły skupiają się na ryzykach, które można wykorzystać i które mają duży wpływ.
- Zautomatyzowane przepływy prac naprawczych przyspieszyć rozwiązywanie luk w zabezpieczeniach.
Weryfikacja
Xygeni wzmacnia procesy weryfikacji poprzez osadzanie Testowanie sterowane wymaganiami oraz Testowanie bezpieczeństwa do przepływów pracy programistycznej. Automatyzując egzekwowanie zabezpieczeń w CI/CD, ustalając priorytety luk w zabezpieczeniach na podstawie ryzyka i integrując weryfikację bezpieczeństwa na każdym etapie, Xygeni gwarantuje, że bezpieczeństwo stanie się integralną częścią dostarczania oprogramowania, a nie punktem kontrolnym w ostatniej chwili.
Testowanie sterowane wymaganiami
Testy bezpieczeństwa muszą być zdefiniowane i systematycznie stosowane na wszystkich etapach rozwoju. Xygeni zapewnia, że wymagania bezpieczeństwa są automatycznie egzekwowane poprzez integrację kontroli z CI/CD pipelines. Każda kompilacja przechodzi walidację poprzez statyczne testy bezpieczeństwa aplikacji (SAST) w celu wykrycia luk w kodzie i analizy składu oprogramowania (SCA) w celu zapobiegania ryzyku zależności, skanowania sekretów w celu zapobiegania ujawnieniu poświadczeń oraz infrastruktury jako kodu (IaC) kontrole bezpieczeństwa w celu weryfikacji konfiguracji.
Bramki bezpieczeństwa działają jak mechanizmy egzekwowania, automatycznie blokując kompilacje, jeśli brakuje testów bezpieczeństwa lub nie spełniają one zdefiniowanych wcześniej zasad. Xygeni śledzi pokrycie testami w różnych aplikacjach, zapewniając ciągłą weryfikację wszystkich komponentów pod kątem zgodności z wymogami bezpieczeństwa. W przypadku wykrycia luk, organizacje otrzymują automatyczne zalecenia dotyczące ich usunięcia. Zapewniając stałe stosowanie testów bezpieczeństwa, Xygeni usuwa niespójności i zapobiega przedostaniu się nieprzetestowanego oprogramowania do produkcji.
Skalowalna baza danych do testowania zabezpieczeń
Automatyczne testy bezpieczeństwa muszą być spójne i skalowalne, aby nadążać za szybkimi cyklami rozwoju. Xygeni integruje automatyczne skanowanie bezpieczeństwa na każdym etapie. CI/CD, zapewniając wykrywanie luk w zabezpieczeniach tak wcześnie, jak to możliwe. Walidacja bezpieczeństwa jest uruchamiana dla każdego kodu. commit, kompilacja i wdrożenie, ciągłe monitorowanie stanu bezpieczeństwa aplikacji. Bramki bezpieczeństwa blokują wdrożenie w przypadku wykrycia krytycznych luk w zabezpieczeniach, błędnych konfiguracji lub naruszeń zgodności.
Xygeni zapobiega również regresjom bezpieczeństwa poprzez automatyczne śledzenie naprawionych luk i zapewnienie, że nie pojawią się ponownie w przyszłych wersjach. Testowanie regresyjne zapewnia utrzymanie ulepszeń bezpieczeństwa w czasie. Dzięki bezpośredniemu wbudowaniu testów bezpieczeństwa CI/CD, Xygeni eliminuje wąskie gardła ręczne i zapewnia, że weryfikacja bezpieczeństwa odbywa się bez zakłócania rozwoju.
Głębokie zrozumienie i priorytetyzacja oparta na ryzyku
Nie wszystkie luki w zabezpieczeniach stwarzają ten sam poziom ryzyka. Xygeni ulepsza testy bezpieczeństwa, koncentrując się na priorytetyzacja oparta na ryzyku, zapewniając głębszą kontrolę komponentów o dużym wpływie. Skanowanie bezpieczeństwa jest wzbogacone o ocenę wpływu na biznes, pomaganie zespołom w skupieniu się na podatnych na wykorzystanie i osiągalnych lukach istotnych dla aplikacji.
Priorytetyzacja jest dynamiczna i stale udoskonalana w miarę ewolucji zagrożeń. Jeśli w sieci pojawi się exploit lub luka stanie się bardziej krytyczna, jej priorytet zostanie automatycznie dostosowany, co spowoduje… natychmiastowa ponowna walidacja i egzekwowanie bezpieczeństwaDzięki takiemu podejściu uwzględniającemu ryzyko zespoły ds. bezpieczeństwa mogą przydzielać zasoby tam, gdzie są potrzebne, równoważąc automatyczne testowanie z ukierunkowanymi przeglądami ręcznymi.
Zintegrowane testowanie bezpieczeństwa w procesach rozwoju
Testowanie bezpieczeństwa musi być bezproblemowo zintegrowane z przepływy pracy programistów być skutecznym. Xygeni zapewnia, że wykryte luki w zabezpieczeniach mogą być przypisane do programistów poprzez integracje z systemy zgłoszeń, takie jak Jira i platformy do przesyłania wiadomości, takie jak Slack. Wyniki dotyczące bezpieczeństwa są bezpośrednio powiązane z procesami naprawczymi, umożliwiając zespołom podjęcie działań przed wdrożeniem.
- CI/CD-zintegrowane bramki bezpieczeństwa wyegzekwuj zgodność zanim kod trafi do produkcji.
- Zautomatyzowane i oparte na ryzyku testy bezpieczeństwa wykrywa luki we wczesnym stadium.
- Ciągła walidacja bezpieczeństwa zapobiega regresjom i zwiększa skuteczność testów.
Specjaliści ds. operacyjnych
Xygeni wzmacnia bezpieczeństwo operacji poprzez włączenie Wykrywanie anomalii w czasie rzeczywistym, bezpieczne zarządzanie infrastrukturą i automatyczne usuwanie luk w zabezpieczeniach. Poprzez zarządzanie incydentami i środowiskiem.Xygeni dba o szybkie wykrywanie i łagodzenie incydentów bezpieczeństwa, jednocześnie dbając o wzmocnienie i aktualność środowisk aplikacji.
Zarządzanie incydentami
Incydenty bezpieczeństwa często pozostają niewykryte przez długi czas, co pozwala atakującym wykorzystać luki i wyrządzić szkody. Xygeni znacząco zmniejsza to ryzyko poprzez integrację wykrywanie anomalii i ochrona przed manipulacją kodem, zapewniając wczesna identyfikacja zagrożeń bezpieczeństwa i nieautoryzowanych modyfikacji.
Wykrywanie incydentów jest ulepszony przez Xygeni monitorowanie na żywo środowisk programistycznych, identyfikując podejrzane działania w CI/CD pipelines, repozytoria kodu źródłowego i wdrożone aplikacje. Wykrywanie anomalii polega na ciągłej analizie zachowań w SCM, CI/CDi środowiskach produkcyjnych, sygnalizujący nieautoryzowane próby dostępu, nietypowe modyfikacje plików i odstępstwa od standard wzorce aktywności. To proaktywne podejście skraca czas przebywania, umożliwiając organizacjom wykrywanie incydentów bezpieczeństwa zanim dojdzie do ich eskalacji.
Wykrywanie manipulacji kodem zapewnia, że integralność aplikacji pozostanie nienaruszona poprzez monitorowanie nieautoryzowane zmiany w kodzie źródłowym, artefaktach kompilacji i skryptach wdrożeniowychJeśli atakujący próbuje zmodyfikować logikę aplikacji lub wprowadzić złośliwe oprogramowanie, Xygeni natychmiast powiadamia zespoły ds. bezpieczeństwa. Organizacje zyskują pełną widoczność prób ataków, co pozwala im… zareaguj zanim atakujący pomyślnie wdrożą zainfekowane oprogramowanie.
Xygeni zapewnia zautomatyzowane przepływy pracy i integracje z narzędziami do koordynacji bezpieczeństwa w celu reagowania na incydenty. Zespoły ds. bezpieczeństwa mogą łączenie wykrytych zagrożeń z platformami reagowania na incydenty, zapewniając ustrukturyzowane zarządzanie incydentami poprzez playbooks, zautomatyzowane działania powstrzymujące i analiza kryminalistyczna, Przez usprawnienie wykrywania i reagowaniaXygeni umożliwia organizacjom szybkie powstrzymywanie zagrożeń i minimalizowanie wpływu na działalność operacyjną.
- Wykrywanie anomalii w czasie rzeczywistym minimalizuje czas przebywania w pobliżu źródła zapłonu.
- Ochrona przed manipulacją kodem zapobiega nieautoryzowanym modyfikacjom.
- Zautomatyzowane przepływy pracy odpowiedzi usprawnienie ograniczania incydentów i odzyskiwania po nich.
Zarządzanie środowiskiem
Zabezpieczanie środowisk operacyjnych wymaga konsekwentne egzekwowanie wzmocnionych konfiguracji i szybkie usuwanie luk w zabezpieczeniach. Xygeni zapewnia, że CI/CD pipelineegzekwować podstawowe zasady bezpieczeństwa we wszystkich środowiskach infrastruktury i programistycznych, zmniejszając narażenie na błędne konfiguracje i przestarzałe oprogramowanie.
Utwardzanie konfiguracji jest zautomatyzowany poprzez CI/CD walidacja bezpieczeństwa, zapewniając, że wszystkie komponenty infrastruktury, w tym środowiska kompilacji, konfiguracje chmury i zależności środowiska wykonawczego, są zgodne najlepsze praktyki dotyczące bezpieczeństwa. Xygeni stale monitoruje infrastruktura jako kod (IaC) szablony, skrypty wdrożeniowe i zasady bezpieczeństwa w celu wykrycia odchyleń od ustalonych poziomów bazowych. Wszelkie błędne konfiguracje są oznaczane jako luki w zabezpieczeniach, co zapobiega przedostaniu się niebezpiecznych konfiguracji do środowiska produkcyjnego.
Łatanie i aktualizowanie jest przyspieszany przez zautomatyzowane możliwości naprawy, zapewniając terminowe usuwanie luk w zależnościach aplikacji i komponentach infrastruktury. Xygeni integruje priorytetyzacja oparta na ryzyku w zarządzanie podatnościami, zapewniając, że w pierwszej kolejności stosuje się krytyczne poprawki zabezpieczeń i aktualizacje. Organizacje mogą automatyzuj przepływy pracy naprawczej, łącz luki w zabezpieczeniach z systemami śledzenia problemów i wymuszaj zgodność z poprawkami CI/CD pipelines.
- CI/CD-sterowane utwardzanie konfiguracji zapewnia bezpieczne podstawy infrastruktury.
- Automatyczne łatanie i naprawa przyspieszyć rozwiązywanie luk w zabezpieczeniach.
- Ciągły monitoring zgodności dba o bezpieczeństwo i aktualność środowiska.
Wniosek
Xygeni upraszcza Wdrożenie SAMM poprzez integrację automatyczne egzekwowanie bezpieczeństwa, ustalanie priorytetów na podstawie ryzyka i ciągłe monitorowanie do cykl życia oprogramowania (SDLC). Poprzez osadzanie kontrole bezpieczeństwa w zakresie zarządzania, projektowania, wdrażania, weryfikacji i operacji, organizacje mogą systematycznie poprawiać swoją postawę bezpieczeństwa bez zakłócania tempa rozwoju.
Wdrażając SAMM z Xygeni, organizacje osiągają:
- Ciągłe śledzenie ryzyka i automatyzacja zgodności poprzez widoczność w czasie rzeczywistym, egzekwowanie zasad i zarządzanie bezpieczeństwem.
- Priorytetyzacja ryzyka strategicznego i ocena zagrożeń z dynamiczną oceną ryzyka, analizą podatności na wykorzystanie luk i ukierunkowanymi przepływami prac naprawczych.
- Automatyczne egzekwowanie bezpieczeństwa w kompilacjach i wdrożeniach, zapewniając bezpieczne atesty artefaktów, walidację zależności i CI/CD integracja zabezpieczeń.
- Solidna walidacja bezpieczeństwa i weryfikacja w czasie rzeczywistym poprzez bramki bezpieczeństwa, automatyczne testy bezpieczeństwa i ASPMegzekwowanie zgodności oparte na zasadach.
- Proaktywne zarządzanie incydentami i bezpieczeństwo infrastruktury, wykorzystując wykrywanie anomalii w czasie rzeczywistym, ochronę przed manipulacją kodem i zautomatyzowane przepływy prac naprawczych.
Z automatyczne ustalanie priorytetów ryzyka, egzekwowanie zasad bezpieczeństwa i zintegrowane monitorowanieXygeni umożliwia organizacjom usprawnić wdrażanie SAMM i zapewni dojrzałość zabezpieczeń oprogramowania skaluje się efektywnie wraz ze wzrostem firmy.
Organizacje osiągają natychmiastowe usprawnienia w zakresie zarządzania, testowania bezpieczeństwa, automatyzacji zgodności i ograniczania ryzyka, zmniejszając narażenie na ataki na łańcuch dostaw oprogramowania, błędne konfiguracje i zagrożenia operacyjne z Xygeni.
Przyjęcie SAMM staje się usprawniony, mierzalny i skalowalny, umożliwiając zespołom ds. bezpieczeństwa i rozwoju zwiększyć dojrzałość zabezpieczeń bez spowalniania innowacji.
