






Rozwój współczesności przebiega szybko, a bezpieczeństwo musi ewoluować wraz z nim. Dlatego skanowanie pod kątem luk w zabezpieczeniach aplikacji stał się kluczowym krokiem w tworzeniu bezpieczniejszego oprogramowania. Dzięki zautomatyzowanej analizie programiści identyfikują błędy w kodzie, niebezpieczne zależności i zagrożenia związane z konfiguracją przed udostępnieniem oprogramowania. Korzystając z zaawansowanych narzędzia do skanowania pod kątem luk w zabezpieczeniach aplikacji, zespoły wykonują pełną skanowanie pod kątem luk w zabezpieczeniach aplikacji wcześnie wykryć słabości, wzmocnić pipelinei zapobiegać przedostawaniu się problemów do produkcji.
1. Dlaczego skanowanie pod kątem luk w zabezpieczeniach aplikacji jest ważne
Każda nowa funkcja niesie ze sobą pewne ryzyko. Pojedynczy źle skonfigurowany plik lub przestarzała zależność może zagrozić całemu systemowi. Skanowanie pod kątem luk w zabezpieczeniach aplikacji pomaga wykryć te problemy na wczesnym etapie, w trakcie rozwoju i zanim jakakolwiek wersja trafi do użytkowników. Jak zauważono w Bezpieczne ramy programistyczne NIST (SP 800-218)Wczesne wykrywanie i automatyczna walidacja są kluczowe dla minimalizacji narażenia oprogramowania na błędy i zapobiegania kosztownym przeróbkom na późniejszym etapie cyklu życia.
Po zintegrowaniu z CI/CD pipelineZautomatyzowane kontrole weryfikują kod źródłowy, komponenty firm trzecich i pliki konfiguracyjne przy każdej kompilacji. Dzięki temu programiści otrzymują szybką informację zwrotną i mogą od razu rozwiązywać problemy. Ponadto zespoły korzystające z nowoczesnych narzędzi skanujących oszczędzają czas, redukują szum alarmowy i dostarczają oprogramowanie z większą pewnością.
Utrzymanie spójności tego procesu buduje zaufanie, poprawia widoczność i sprawia, że bezpieczeństwo rozwija się w tym samym tempie, co rozwój.
2. Czym jest skanowanie pod kątem luk w zabezpieczeniach aplikacji?
Skanowanie pod kątem luk w zabezpieczeniach aplikacji to proces automatycznej analizy aplikacji i zasobów je obsługujących w celu identyfikacji potencjalnych problemów bezpieczeństwa. Zamiast czekać na produkcję, skanowanie koncentruje się na wczesnych etapach, takich jak kodowanie, testowanie i walidacja kompilacji. Zgodnie z Przewodnik po testach OWASPWczesne i ciągłe testowanie pomaga ograniczyć narażenie na ryzyko poprzez wykrywanie słabości przed wdrożeniem.
Obejmuje to sprawdzenie:
- Wady wtrysku, takie jak SQL injection or skrypty między witrynami
- Słaba logika uwierzytelniania lub autoryzacji
- Nieaktualne zależności ze znanymi lukami w zabezpieczeniach
- Sekrety lub dane uwierzytelniające przypadkowo zapisane w kodzie
- Nieprawidłowo skonfigurowane definicje infrastruktury lub przepływy pracy
Gdy jest zasilany przez prawo narzędzia do skanowania pod kątem luk w zabezpieczeniach aplikacji, dzięki tym kontrolom zespołom udaje się szybko wykrywać słabości, ustalać priorytety napraw i od samego początku dostarczać bezpieczne oprogramowanie.
3. Jak działa skanowanie pod kątem luk w zabezpieczeniach aplikacji
W trakcie rozwoju, narzędzia do skanowania pod kątem luk w zabezpieczeniach aplikacji automatycznie sprawdź bazy kodu, zależności i konfiguracjePorównują wykryte wzorce z bazami danych luk w zabezpieczeniach i zasadami bezpieczeństwa, aby wykryć potencjalne zagrożenia.
Każde skanowanie pod kątem luk w zabezpieczeniach aplikacji organizuje ustalenia według ważności, możliwości wykorzystania i wpływu. Dzięki temu zespoły mogą skupić się na tym, co naprawdę ważne, zamiast przytłaczać się fałszywymi wynikami.
Ponieważ wszystko dzieje się przed wdrożeniem, deweloperzy mogą proaktywnie rozwiązywać problemy, zwiększając tym samym bezpieczeństwo i szybkość dostarczania rozwiązań.
4. Kluczowe funkcje, na które należy zwrócić uwagę przy wyborze narzędzi do skanowania pod kątem luk w zabezpieczeniach aplikacji
Wybór odpowiednich narzędzi bezpieczeństwa ma ogromny wpływ na to, jak łatwo skanowanie wpisuje się w codzienny proces pracy. W większości przypadków najlepsze opcje mają kilka wspólnych cech, które pomagają zespołom zachować szybkość i dokładność.
- Dokładność: Uzyskaj przejrzyste i wiarygodne wyniki bez zbędnych zakłóceń.
- Automatyka: Skanowanie uruchamia się automatycznie, gdy programiści commit lub scal kod.
- Szeroki zasięg: Sprawdź kod, zależności, kontenery i pliki infrastruktury w jednym miejscu.
- Priorytetyzacja: Sortuj wnioski według rzeczywistego wpływu, aby wdrażanie rozwiązań zaczynało się od tego, co ma największe znaczenie.
- Integracja dla programistów: Pokaż wyniki bezpośrednio w pull requests or dashboards dla szybkiego działania.
Gdy te funkcje działają wspólnie, skanowanie podatności staje się częścią normalnego procesu rozwoju — płynnie, szybko i skutecznie od pierwszej linijki kodu do wdrożenia.
5. Integracja kontroli bezpieczeństwa z CI/CD
Bezpieczeństwo nie powinno spowalniać rozwoju. Wbudowywanie skanowanie pod kątem luk w zabezpieczeniach aplikacji najnowszych CI/CD pipelines zapewnia, że każda kompilacja jest weryfikowana przed wydaniem. Za każdym razem, gdy programista commitW przypadku kodu automatyczne skanowanie sprawdza niebezpieczne zależności, naruszenia zasad i błędy kodowania.
Dzięki takiemu podejściu problemy są identyfikowane natychmiast po ich wystąpieniu. Co więcej, narzędzia do skanowania pod kątem luk w zabezpieczeniach aplikacji może automatycznie blokować niebezpieczne kompilacje lub otwierać zgłoszenia. Ten ciągły proces skraca czas naprawy i zapewnia zespołom jedność w dążeniu do wspólnych celów bezpieczeństwa.
Ostatecznie każdy zautomatyzowany skanowanie pod kątem luk w zabezpieczeniach aplikacji zamienia się w sieć bezpieczeństwa, która wzmacnia niezawodność Twojego pipeline.
6. W jaki sposób Xygeni upraszcza skanowanie pod kątem luk w zabezpieczeniach aplikacji
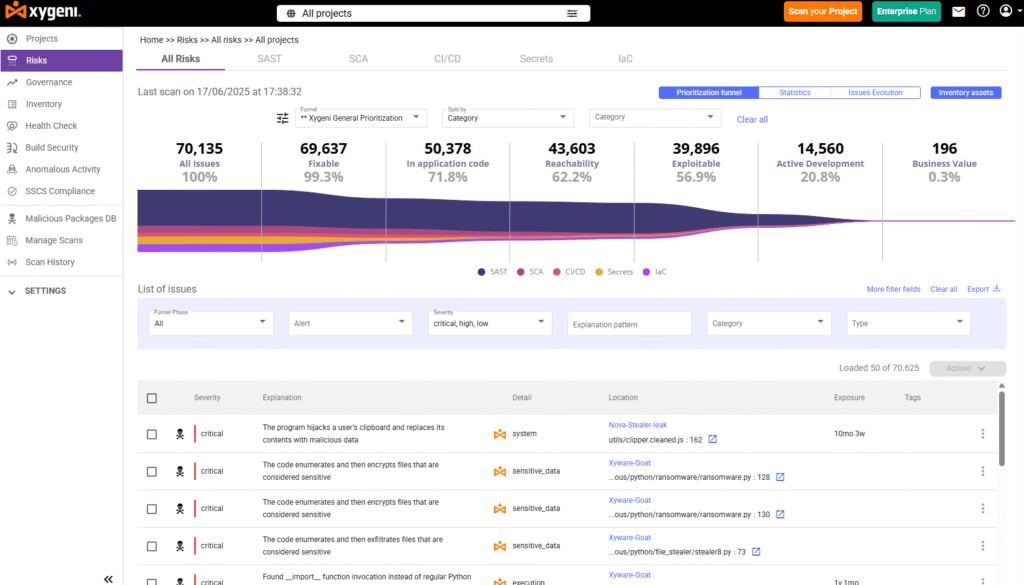
Xygeni Zapewnia ciągłą ochronę przed wdrożeniem poprzez łączenie kontroli bezpieczeństwa w kodzie, zależnościach i konfiguracjach. Platforma typu „wszystko w jednym” łączy SAST, SCA, IaC, wykrywanie sekretów i zapobieganie złośliwemu oprogramowaniuzapewniając programistom przejrzystość i automatyzację na każdym kroku.
Ponadto te możliwości współpracują ze sobą, aby zapewnić wsparcie skanowanie pod kątem luk w zabezpieczeniach aplikacji na całej długości SDLCWykrywają problemy na wczesnym etapie, redukują szum alertów i przyspieszają proces naprawy. Dzięki temu zespoły mogą skupić się na tworzeniu funkcji, podczas gdy kontrole bezpieczeństwa odbywają się automatycznie w tle.
Oto w jaki sposób Xygeni pomaga wykrywać i zapobiegać lukom w zabezpieczeniach w całym procesie rozwoju:
- Oparte na sztucznej inteligencji SAST: Wyszukuje i naprawia błędy w kodzie, stosując zalecenia uwzględniające kontekst.
- SCA z osiągalnością i EPSS: Podkreśla podatne na wykorzystanie zależności i sugeruje bezpieczniejsze wersje.
- Tajemnice bezpieczeństwa: Wykrywa i unieważnia ujawnione klucze lub tokeny zanim zdążą wyrządzić szkody.
- IaC Security: Sprawdza pliki Terraform, CloudFormation i Kubernetes pod kątem ryzykownych konfiguracji.
- Wykrywanie Złośliwego Oprogramowania: Zapobiega przedostawaniu się zainfekowanych lub naruszonych pakietów do łańcucha dostaw oprogramowania.
Ponadto narzędzia te łączą się bezpośrednio z popularnymi CI/CD platformy takie jak GitHub, GitLab czy Jenkins. Dzięki temu kontrole bezpieczeństwa są przeprowadzane automatycznie przy każdej kompilacji. Dzięki temu Xygeni staje się prostą, zautomatyzowaną warstwą ochrony, która chroni SDLC bezpieczne od początku do końca.
Możliwości skanowania luk w zabezpieczeniach aplikacji Xygeni w całym SDLC
| SDLC Faza | Możliwości Xygeni | Kluczowe znaczenie |
|---|---|---|
| Kod i Commit | SAST (Automatyczna naprawa AI) | Wykrywa luki w zabezpieczeniach na poziomie kodu i stosuje bezpieczne poprawki generowane przez sztuczną inteligencję bezpośrednio w pull requests. |
| Zależności | SCA z zasięgiem i EPSS | Wykrywa podatne na wykorzystanie luki w zabezpieczeniach typu open source, ustala priorytety na podstawie podatności na wykorzystanie i automatyzuje działania naprawcze. |
| Infrastruktura jako kod | IaC Security | Analizuje szablony Terraform, CloudFormation i Kubernetes, aby zapobiec błędnym konfiguracjom przed wdrożeniem. |
| Zarządzanie tajemnicami | Tajemnice bezpieczeństwa | Wykrywa, weryfikuje i unieważnia ujawnione poświadczenia w repozytoriach, kontenerach i CI/CD pipelines. |
| Pipeline & Zbudować | Build Security | Zabezpiecza CI/CD przepływy pracy z atestacją, weryfikacją integralności artefaktów i śledzeniem pochodzenia. |
| Złośliwe oprogramowanie i łańcuch dostaw | Wykrywanie Złośliwego Oprogramowania | Identyfikuje złośliwe pakiety, naruszone zależności i niebezpieczne artefakty przed integracją. |
| Monitorowanie i zarządzanie | ASPM & Wykrywanie anomalii | Centralizuje widoczność, ustala priorytety alertów i wykrywa nietypową aktywność w całym kodzie i pipelines. |
7. Końcowe myśli
Zabezpieczanie oprogramowania zaczyna się na długo przed wdrożeniem. Używanie odpowiednich narzędzia do skanowania pod kątem luk w zabezpieczeniach aplikacji pomaga programistom wcześnie wykrywać i naprawiać problemy, co przekłada się na poprawę jakości i szybkości.
Gdy bezpieczeństwo staje się częścią codziennej pracy, zespoły działają z większą pewnością i mniejszą liczbą niespodzianek. Dzięki Xygeni dodanie tych kontroli do Twojego procesu pracy jest proste, szybkie i skalowalne wraz z Twoimi projektami.

