





Dlaczego artefakty budowlane są ważne dla programistów
Jeśli kiedykolwiek miałeś do czynienia z nieudanymi kompilacjami, niezgodnością wersji lub brakującymi ZależnościWiesz, jak ważne są artefakty w rozwoju oprogramowania opartego na artefaktach. Od plików binarnych po pakiety wdrożeniowe, artefakty kompilacji stanowią fundament nowoczesnego dostarczania oprogramowania. pipelines. Jednak efektywne zarządzanie tymi artefaktami stanowi wyzwanie, zwłaszcza w miarę skalowania projektów. W tym miejscu z pomocą przychodzą narzędzia do zarządzania artefaktami.
Pomagają deweloperom organizować, zabezpieczać i śledzić artefakty na każdym etapie cyklu życia oprogramowania, ułatwiając dotrzymywanie terminów i współpracę nad artefaktami zarządzania projektem, takimi jak dokumentacja i rejestry zgodności.
Słownik bezpieczeństwa Xygeni
Czym są artefakty programowe?
Artefakty oprogramowania to pliki lub wyniki tworzone przez programistów w procesie tworzenia oprogramowania. Podczas tworzenia, testowania lub pakowania kodu, powstają artefakty, takie jak skompilowane programy, obrazy Dockera czy pliki konfiguracyjne. Artefakty te są ważne, ponieważ zespoły wykorzystują je do wdrażania aplikacji, udostępniania ich członkom zespołu lub uruchamiania oprogramowania poza środowiskiem programistycznym. Mówiąc prościej, są one rezultatami Twojej pracy jako programisty.
Typowe zagrożenia związane z tworzeniem artefaktów CI/CD Pipelines
Zarządzanie artefaktami w CI/CD pipelines niesie ze sobą szereg zagrożeń, które mogą zakłócić przepływy pracy i osłabić bezpieczeństwo. Zagrożenia te nie tylko wpływają na jakość oprogramowania, ale mogą również powodować niepotrzebne problemy dla zespołów programistów. Przyjrzyjmy się kluczowym wyzwaniom, przed którymi stoją programiści:
Manipulacje podczas kompilacji:
czasami atakujący modyfikują artefakty podczas procesu kompilacji, dodając złośliwy kod, który pozostaje niezauważony do momentu wdrożenia. W takim przypadku szkody często rozprzestrzeniają się, zanim zespoły zdążą podjąć działania.Zatrucie uzależnieniowe:
Złośliwe wersje popularnych bibliotek są często przesłane do publicznych repozytoriów lubić NPM or Maven. Jeśli te biblioteki są zawarte w Twoim pipeline, mogą one wprowadzać luki w zabezpieczeniach i narażać na szwank Twoje artefakty.Błędne konfiguracje artefaktów:
Typowe błędy, takie jak pozostawianie kluczy API widocznych w Doker obrazy lub używając domyślnych danych logowania w wykresach Helm, twórz łatwe punkty wejścia dla nieautoryzowanego dostępu lub wycieku danych.Brak identyfikowalności:
Bez narzędzi do śledzenia pochodzenia artefaktów i sposobu ich powstania, trudniej jest badać problemy i odpowiadać na pytania podczas audytów. Ten brak przejrzystości może opóźniać rozwiązywanie problemów i powodować większe zamieszanie.
Czego potrzebują programiści w narzędziach do zarządzania artefaktami kompilacji
Aby sprostać tym wyzwaniom, programiści potrzebują narzędzi prostych w obsłudze, ale skutecznych w radzeniu sobie z ryzykiem. Właściwe narzędzie do zarządzania artefaktami kompilacji powinien zawierać następujące funkcje:
Śledzenie wersji:
Rejestruj każdą wersję swoich artefaktów, dzięki czemu łatwiej będzie wycofać zmiany lub rozwiązać problemy, gdy coś pójdzie nie tak.Funkcjonalność związana z bezpieczeństwem:
Wykrywaj nietypowe zmiany, kontroluj, kto ma dostęp do artefaktów i chroń je przed manipulacją podczas przechowywania lub przenoszenia.CI/CD Integracja:
Dobrze współpracuj z narzędziami takimi jak Jenkins, GitLab lub GitHub Actions, więc pipelinepozostają wydajne i łatwe w zarządzaniu.Wsparcie dla wzrostu:
Zarządzaj większą liczbą artefaktów w miarę rozwoju projektów, nie powodując opóźnień ani problemów z wydajnością.Wsparcie zgodności:
Automatyczne tworzenie rekordów w celu zapewnienia bezpieczeństwa standardjak SOC 2 lub DORA, oszczędzając czas podczas audytów i przeglądów.
W jaki sposób narzędzia do zarządzania artefaktami kompilacji pomagają chronić oprogramowanie
Dobre narzędzia do zarządzania artefaktami nie tylko utrzymują porządek, ale także chronią pipeline przed zagrożeniami bezpieczeństwa. Oto, jak pomagają:
Kontrola dostępu:
Ogranicz, kto może przesyłać, edytować lub pobierać artefakty. Zmniejsza to ryzyko błędów lub szkodliwych zmian.Śledzenie pochodzenia:
Połącz każdy artefakt z procesem jego tworzenia, dzięki czemu zawsze będziesz wiedział, skąd pochodzi i jak został stworzony.Wykrywanie anomalii:
Identyfikuj nieoczekiwane zmiany, takie jak różnice w rozmiarze pliku lub metadanych, które mogą sygnalizować manipulację. Wczesne wykrywanie pozwala zespołom szybciej rozwiązywać problemy.Bezpieczne przechowywanie i przesyłanie:
Stosuj szyfrowanie, aby chronić artefakty, nawet jeśli inne części systemu zostaną naruszone.
Na przykład, Xygeni rozszerza ochronę artefaktów, generując zabezpieczenia przed manipulacją SLSA (poziomy łańcucha dostaw dla artefaktów oprogramowania) rekordy. Te rekordy nie tylko śledzą historię każdego artefaktu, ale także ułatwiają przestrzeganie przepisów. standardSą jak w całości.
Aby przeciwdziałać tym zagrożeniom, można zastosować takie narzędzia jak: Xygeni Build Security dać programistom większą kontrolę nad swoimi pipelineJednocześnie zmniejszając ryzyko nieoczekiwanych problemów. Dzięki inteligentniejszym narzędziom zespoły mogą skupić się na tworzeniu świetnego oprogramowania, zamiast martwić się o luki w zabezpieczeniach.
Chcesz dowiedzieć się więcej o CI/CD Bezpieczeństwo?
Sprawdź nasz przewodnik na Build Security Podstawy: Wzmocnienie oprogramowania od podstaw – praktyczne wskazówki i spostrzeżenia dotyczące ochrony kompilacji pipeline i dbamy o bezpieczeństwo Twojego oprogramowania.
Rozwój oprogramowania Xygeni Secure Artifact
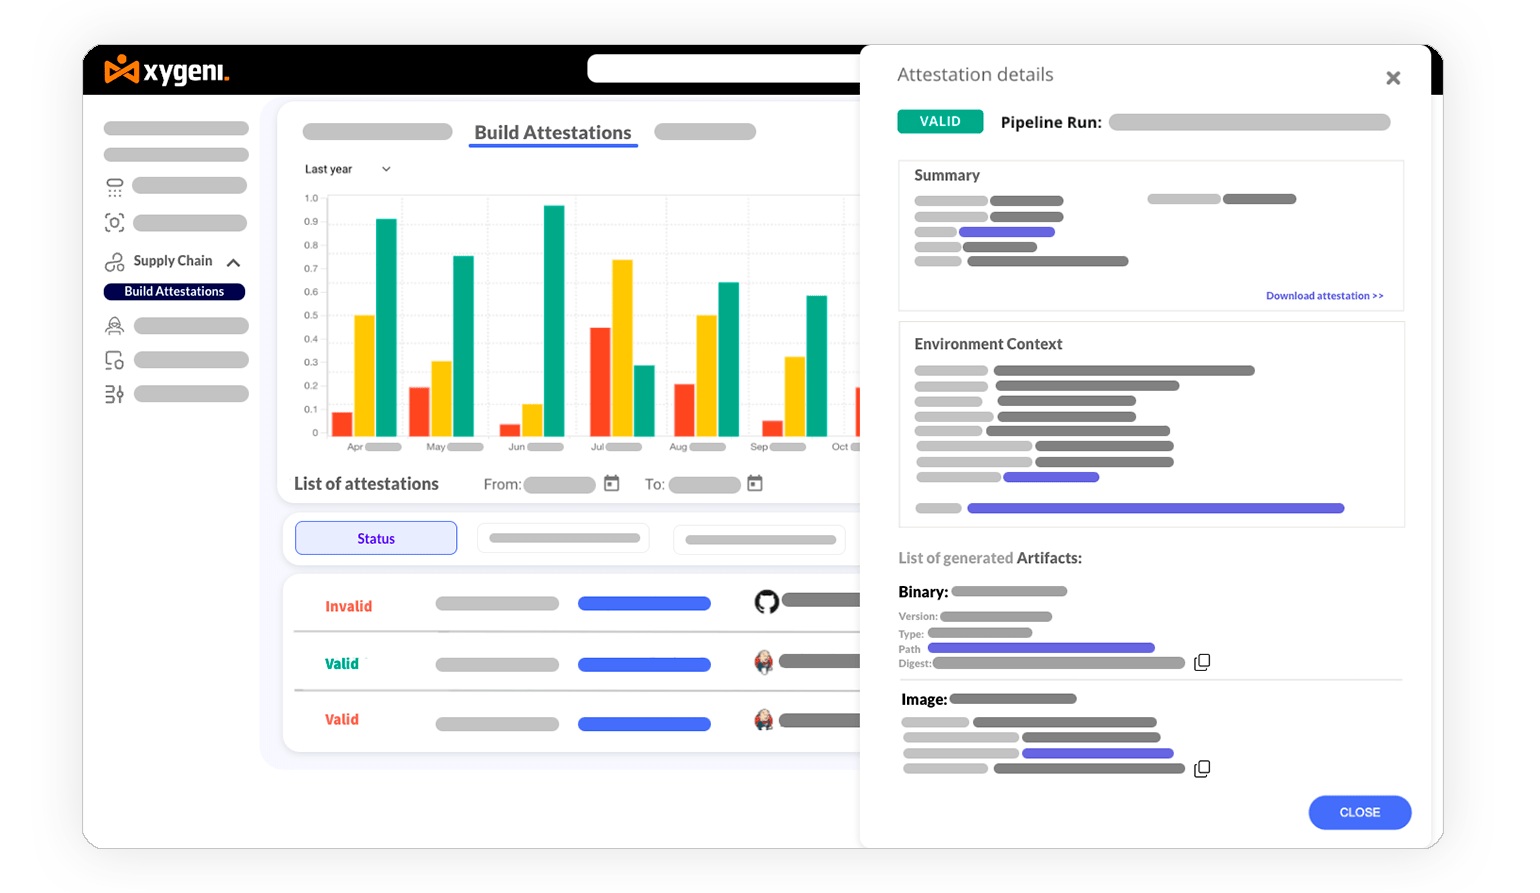
Nowoczesne oprogramowanie pipelines stają w obliczu coraz większego ryzyka, ale Xygeni Build Security Rozwiązanie podejmuje kroki w celu zapewnienia niezawodnej ochrony Twoim artefaktom i CI/CD procesów. Koncentrując się na Build SecurityTo rozwiązanie gwarantuje, że każdy artefakt jest identyfikowalny, weryfikowany i chroniony przed manipulacją. Kluczowym elementem jest tworzenie, przechowywanie i weryfikacja zaświadczenia w całości, które zapewniają przejrzysty zapis procesu kompilacji.
Oto jak Xygeni Build Security Rozwiązanie pomaga chronić Twoje pipeline:
Łatwe generowanie zaświadczeń In-Toto:
Dodając tylko jedną linię do CI/CD pipeline Umożliwia automatyczne gromadzenie dowodów z każdego etapu procesu tworzenia oprogramowania. Ta funkcja upraszcza zachowanie zgodności i dodaje nowy poziom identyfikowalności w procesie tworzenia artefaktów programistycznych.Weryfikuj artefakty w czasie rzeczywistym:
Xygeni weryfikuje każdy artefakt natychmiast, w tym kod źródłowy, pliki konfiguracyjne i raporty, za pomocą kontroli podpisów. W przeciwieństwie do tradycyjnych narzędzia do zarządzania artefaktamiXygeni wprowadza weryfikację bezpieczeństwa w czasie rzeczywistym, zapobiegając manipulacjom zanim dojdzie do dalszych działań.Zatrzymaj zagrożone artefakty przed wdrożeniem:
Bramy bezpieczeństwa w pipeline Blokuj naruszone artefakty podczas dostawy lub wdrożenia, co jest kluczową funkcją w rozwoju oprogramowania opartego na artefaktach. To podejście chroni środowisko produkcyjne przed potencjalnymi zagrożeniami bezpieczeństwa.Centralizacja rejestrów poświadczeń:
Xygeni korzysta z sigstore Rekor i in-toto Archivista, aby zapewnić przejrzysty i odporny na manipulacje rejestr do zarządzania atestami. Rejestr ten obsługuje bezpieczne przepływy pracy w procesie tworzenia oprogramowania artefaktowego, dając zespołom pewność, że… pipelineintegralność.
Xygeni Build Security Rozwiązanie pomaga zespołom pewnie zarządzać swoimi artefaktami, chroniąc je na każdym etapie pipelineAutomatyzuje generowanie i weryfikację zaświadczenia w całości, zgodny z branżą standarddziała jak SLSA i chroni kompilacje przed lukami bezpieczeństwa.
Deweloperzy potrzebują inteligentniejszych narzędzi do zarządzania artefaktami kompilacji
As pipelinerośnie złożoność, jasne jest, że narzędzia do zarządzania artefaktami ewoluowały w coś więcej niż tylko rozwiązania do przechowywania danych. Odgrywają teraz kluczową rolę w ochronie oprogramowania przed współczesnymi zagrożeniami. Xygeni Build Security Rozwiązanie wyróżnia się integracją zaświadczenia w całości w wiadomościach CI/CD przepływ pracy, zapewniając Ci śledzone, odporne na manipulację artefakty i bezpieczniejsze pipeline.
Łącząc zaawansowane funkcje bezpieczeństwa z łatwą integracją, to rozwiązanie pozwala programistom skupić się na dostarczaniu świetnego oprogramowania, nie martwiąc się o zagrożone kompilacje ani problemy z przestrzeganiem przepisów. Inteligentniejsze zarządzanie artefaktami zaczyna się od ochrony tego, co tworzysz.
Gotowy do zabezpieczenia swojego pipeline? Spróbuj Xygeni Build Security Rozwiązanie za darmo!