Bezpieczny cykl rozwoju oprogramowania (SDLC) stanowi przykład holistycznego podejścia, uwzględniającego praktyki i zasady bezpieczeństwa na wszystkich etapach tworzenia i wdrażania oprogramowania. Spośród nich, faza kompilacji jest szczególnie istotna. To właśnie wtedy kod źródłowy jest przekształcany w kod binarny, przygotowując grunt pod wykonanie. Ta faza jest kluczowa dla wbudowania zabezpieczeń w oprogramowanie, obejmując rygorystyczną analizę kodu pod kątem luk w zabezpieczeniach, egzekwowanie polityki bezpieczeństwa oraz zapewnienie, że kwestie bezpieczeństwa mają charakter fundamentalny, a nie retrospektywny.
Znaczenie Build Security w rozwoju oprogramowania
Build security jest niezbędny do tworzenia bezpiecznego oprogramowania, pełniącego funkcję proaktywnej obrony przed potencjalnymi lukami w zabezpieczeniach i zapewniającego zgodność z standards. Ten etap procesu tworzenia oprogramowania wiąże się z największym ryzykiem naruszenia integralności i poufności kodu. Usterka może spowodować szerokie rozprzestrzenienie się zainfekowanego oprogramowania, dlatego konieczne jest zabezpieczenie tego etapu w celu ochrony użytkowników końcowych oraz utrzymania zaufania i zgodności z przepisami. Co więcej, etap kompilacji odgrywa kluczową rolę w ograniczaniu ryzyka związanego z łańcuchem dostaw oprogramowania, gdzie luki w zabezpieczeniach w dowolnym jego elemencie mogą mieć daleko idące konsekwencje. build security kładzie podwaliny pod przyszłe innowacje, umożliwiając organizacjom bezpieczny rozwój praktyk rozwojowych.
Podkreślanie konsekwencji w świecie rzeczywistym
Krytyczność solidności build security Środki bezpieczeństwa są dobitnie ilustrowane przez incydenty takie jak naruszenie bezpieczeństwa SolarWinds Orion, naruszenie bezpieczeństwa Codecov Bash Uploader, incydent Event-Stream, naruszenie bezpieczeństwa danych Equifax, a zwłaszcza atak Ledger. Te przykłady stanowią dobitne przypomnienie o dalekosiężnych skutkach niedopatrzeń w zakresie bezpieczeństwa na etapie budowy, od ułatwiania ataków na łańcuch dostaw po ujawnianie poufnych danych na masową skalę.
Atak na Ledger ilustruje wyrafinowane wykorzystanie luk w łańcuchu dostaw oprogramowania, stanowiąc istotne wydarzenie w dziedzinie cyberbezpieczeństwa. Zainicjowany atakiem spear phishing, którego celem było konto NPM byłego pracownika Ledger, atakujący byli w stanie opublikować złośliwe wersje narzędzia Ledger do łączenia się z oprogramowaniem. To naruszenie bezpieczeństwa spowodowało utratę co najmniej 600 000 dolarów z portfeli sprzętowych użytkowników. W przeciwieństwie do bezpośrednich ataków na proces kompilacji, incydent ten wykorzystał zaufanie do zależności od oprogramowania firm trzecich i łańcucha dostaw oprogramowania, podkreślając złożoność zagrożeń, z jakimi mierzy się współczesny rozwój oprogramowania. Wyciek nie tylko ujawnił kluczowe znaczenie zabezpieczania zależności oprogramowania, ale także potrzebę rygorystycznej kontroli dostępu, zarządzania uprawnieniami i proaktywnego monitorowania komponentów firm trzecich. Incydent na Ledger stanowi dobitne przypomnienie potencjalnych konsekwencji zaniedbania bezpieczeństwa w łańcuchu dostaw oprogramowania oraz znaczenia wdrożenia kompleksowych środków bezpieczeństwa w celu ochrony przed atakami zarówno bezpośrednimi, jak i pośrednimi.
Jednym z najbardziej dalekosiężnych i wyrafinowanych ataków w ostatnich czasach było naruszenie bezpieczeństwa SolarWinds Orion, którego celem było wykorzystanie luk w zabezpieczeniach procesu kompilacji oprogramowania SolarWinds. Atakujący umieścili zły kod w systemie kompilacji w trakcie aktualizacji oprogramowania i rozesłali go do 18 000 klientów, w tym do dużych agencji rządowych i korporacji. Uwypukliło to, jak niebezpieczne i szerokie mogą być tego typu ataki na łańcuchy dostaw.
Codecov to aplikacja do testowania zabezpieczeń kodu, które zostały naruszone. Atakujący zdołali zmodyfikować skrypt Bash Uploader i skutecznie wykraść dane z potencjalnie tysięcy środowisk klientów. To naruszenie bezpieczeństwa uwypukla potencjalne ryzyko, jakie stwarzają narzędzia do kompilacji, i dowodzi, że integralność skryptów i narzędzi do kompilacji musi być zabezpieczona.
W przypadku incydentu Event-Stream, niezwykle popularny pakiet NPM został naruszony. W tym pakiecie, pierwotny opiekun przekazał kontrolę atakującemu, który podszywał się pod chętnego opiekuna. Później atakujący wstrzyknął do pakietu ładunek o złośliwym zamiarze, atakując konkretną platformę kryptowalutową. To doskonały przykład studium przypadku, który pokazuje profil ryzyka luk w zabezpieczeniach zależności oraz realistyczny poziom weryfikacji, jaki firma powinna przeprowadzać w przypadku pakietów i opiekunów zewnętrznych.
Wyciek danych w Equifax, choć nie był ściśle luką w zabezpieczeniach na etapie kompilacji, znacznie się pogorszył z powodu braku aktualizacji biblioteki innej firmy, która powinna zostać zaktualizowana, a była podatna na atak (w tym przypadku Apache Struts). Dotknęło to aż 147 milionów osób. Wyciek danych w Equifax jest pod każdym względem przestrogą dotyczącą zarządzania zależnościami.
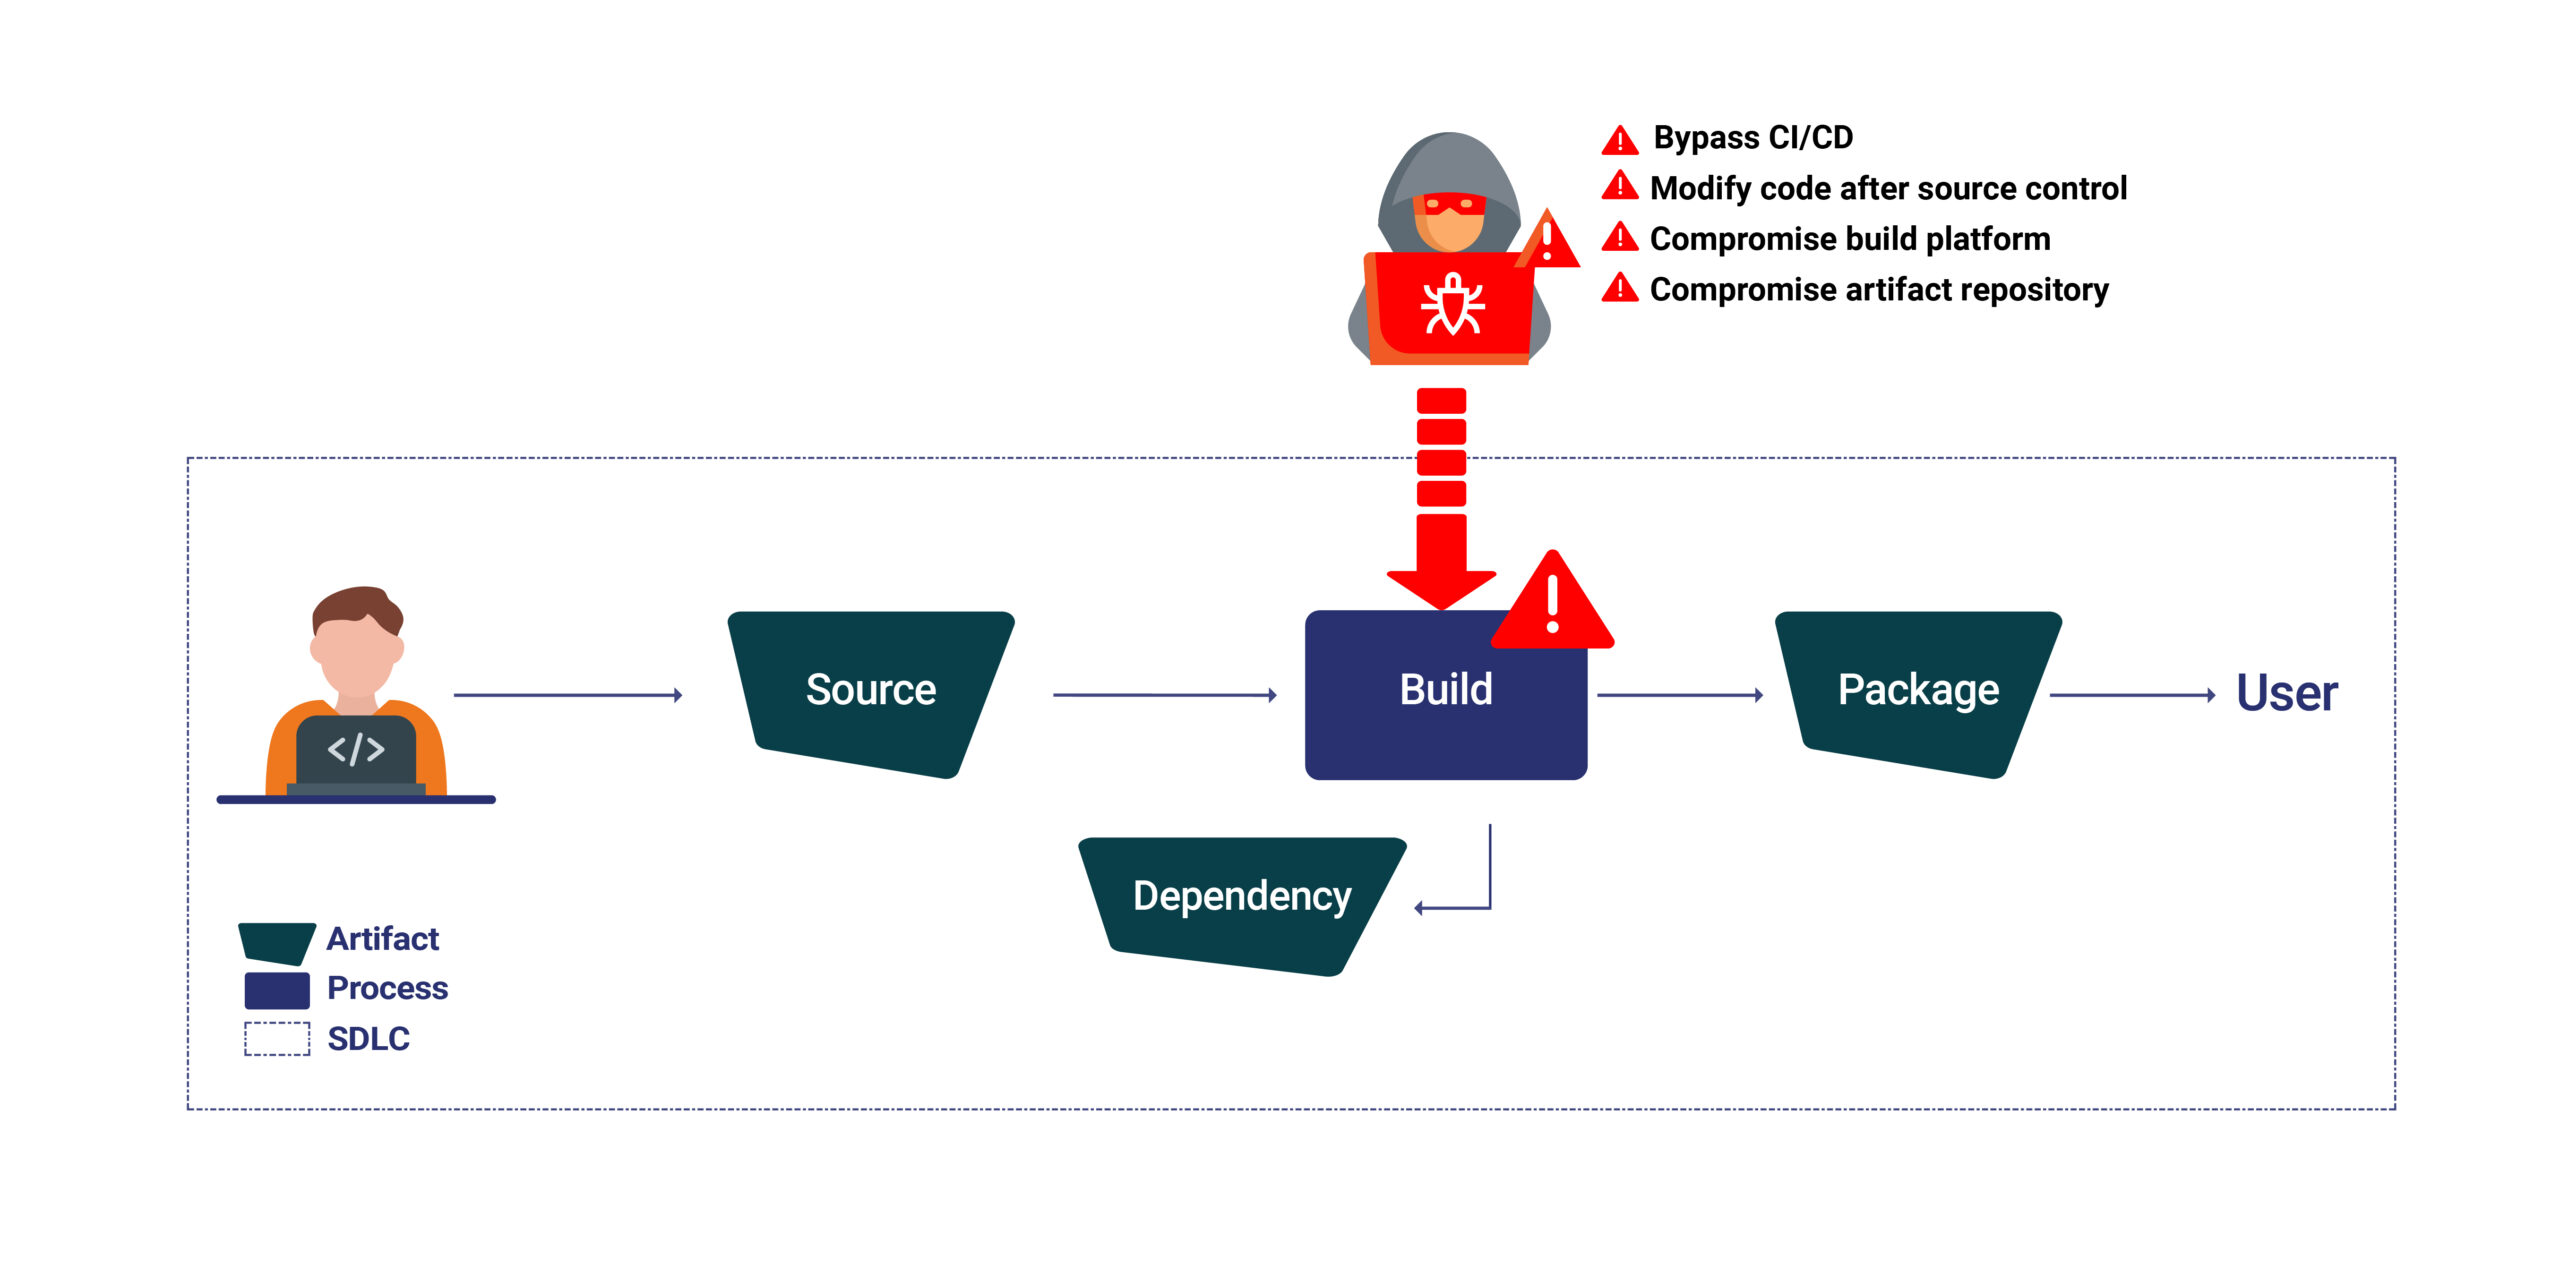
W zawiłej sieci współczesnego rozwoju oprogramowania, etap kompilacji stanowi kluczowy punkt, w którym kod źródłowy jest przekształcany w oprogramowanie wykonywalne. Ta faza nie dotyczy tylko kompilacji, ale również zapewnienia bezpieczeństwa i integralności produktu końcowego. Rozpoznanie typowych zagrożeń występujących na tym etapie ma kluczowe znaczenie dla utrzymania solidności. software supply chain securityAby głębiej wniknąć w te zagrożenia i zapoznać się z kompleksowymi strategiami ich łagodzenia, rozważ zapoznanie się ze szczegółowymi informacjami na tematZagrożenia dla łańcucha dostaw oprogramowania na etapie kompilacji.
blokowanie CI/CD Pipelines:Omijanie zabezpieczeń CI/CD procesy umożliwiają atakującym wstrzykiwanie złośliwego kodu bezpośrednio do kompilacji, omijając podstawowe kontrole bezpieczeństwa.
Modyfikacja kodu po pobraniu kodu źródłowego: Zmiany wprowadzone do kodu źródłowego po jego commitBrak kontroli źródła może powodować wprowadzanie nieautoryzowanych zmian, podważając integralność oprogramowania.
Naruszenie procesu kompilacji:Bezpośrednia manipulacja procesem kompilacji może doprowadzić do wstawienia złośliwego kodu, manipulacji pochodzeniem kompilacji lub całkowitego zakłócenia procesu.
Zagrożenie repozytoriów artefaktów: Nieautoryzowany dostęp do repozytoriów artefaktów lub nieuprawniona manipulacja nimi może zakłócić proces wdrażania i wprowadzić do łańcucha dostaw zagrożone oprogramowanie.
Zatrute Pipeline Luka w zabezpieczeniach wykonania (PPE) materializuje się, gdy atakujący manipulują procesem kompilacji, zmieniając CI/CD pipeline konfiguracja bezpośrednio (Direct PPE lub D-PPE) lub poprzez modyfikację plików pipeline Odniesienia (pośrednie środki ochrony osobistej, czyli I-PPE). Takie ataki mogą poważnie naruszyć integralność oprogramowania, dlatego kluczowe znaczenie mają mechanizmy wczesnego wykrywania i ochrony.
Zrozumienie wariantów środków ochrony indywidualnej
Bezpośrednie środki ochrony indywidualnej (D-PPE) występuje, gdy atakujący zmieniają plik konfiguracji CI, aby uruchomić złośliwe polecenia w środowisku kompilacji, omijając standard protokoły bezpieczeństwa.
Pośrednie środki ochrony indywidualnej (I-PPE) rozwija się poprzez modyfikacje plików zewnętrznych pipeline konfiguruje, takie jak skrypty, umożliwiając atakującym pośrednie wstrzykiwanie złośliwego kodu.
Aby przeciwdziałać tym zagrożeniom i lukom w zabezpieczeniach na etapie kompilacji, należy stosować prawidłowo stosowane ramy i przestrzegać najlepszych praktyk określonych przez takie instytucje jak NIST. Wszystkie powyższe elementy można udoskonalić poprzez aplikację i zgodność z Bezpieczne ramy programistyczne NIST (SSDF)), wśród innych źródeł, poprawiając swoją postawę w następujący sposób.
Istotny Build Security Najlepsze Praktyki:
Bezpieczne kodowanie: Egzekwuj najlepsze praktyki bezpieczeństwa kodowania na każdym etapie rozwoju. Identyfikuj potencjalne luki w zabezpieczeniach, korzystając z narzędzi do statycznej analizy kodu na jak najwcześniejszym etapie procesu kompilacji, o ile są one przydatne.
Analiza składu oprogramowania (SCA): Integracja SCA narzędzia z twoim CI/CD pipeline aby odkryć zależności oprogramowania typu open source, które są znane z luk w zabezpieczeniach, i utrzymywać je na bieżąco Wykaz materiałów oprogramowania (SBOM).
Bezpieczne środowisko kompilacji: Stosuj najsilniejsze mechanizmy kontroli dostępu, które mogą ograniczyć liczbę nieautoryzowanych punktów wejścia na serwery kompilacji i do repozytoriów.
Narzędzia do ciągłego monitorowania W istocie oznaczałoby to wykrycie wszelkich podejrzanych działań w środowisku kompilacji. Zostanie to uwierzytelnione i bezpiecznie przesłane pipeline poprzez podpisanie cyfrowym podpisem. Przed wdrożeniem należy wdrożyć różne mechanizmy weryfikacji, aby zapewnić autentyczność artefaktu.
Moc Build Attestations
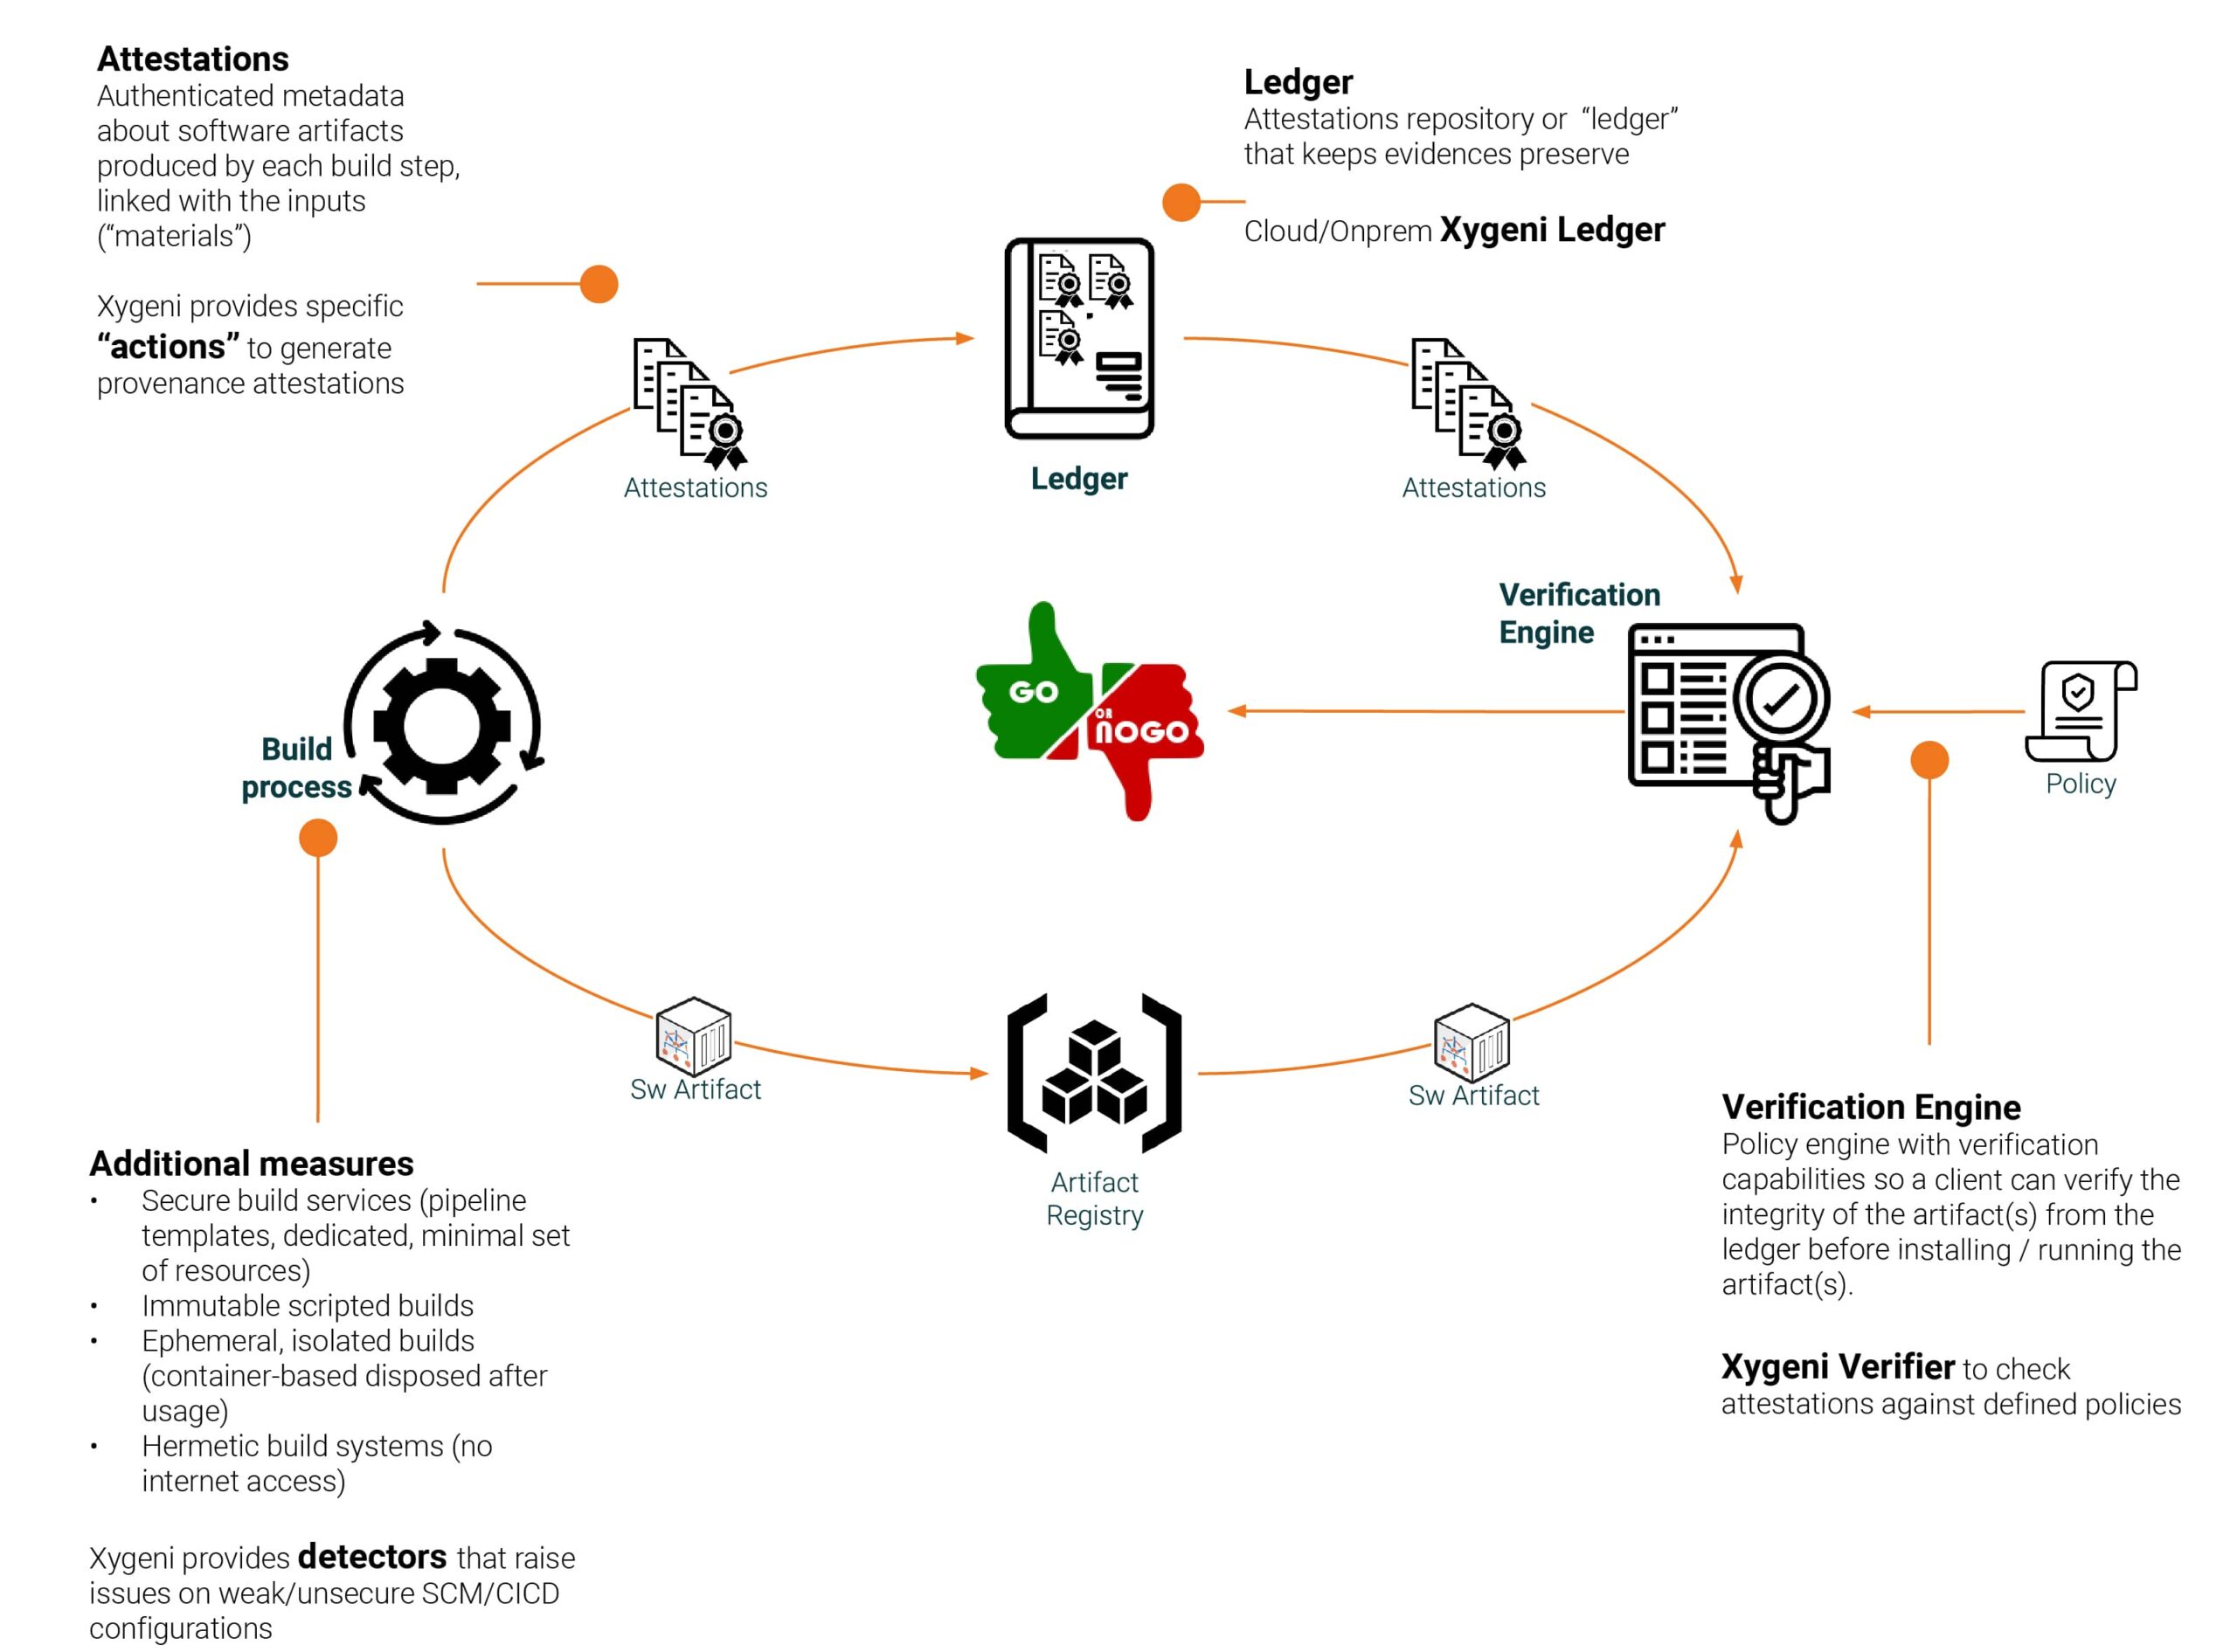
Dobre praktyki, takie jak bezpieczne kodowanie i bezpieczne środowiska kompilacji, są najważniejsze, ale Xygeni Build Security Rozwiązanie – właśnie to robią. Nasze rozwiązanie integruje się z Twoimi procesami pracy, zapewniając kompleksowy sposób build security co obejmuje moc poświadczania.
Pomyśl o poświadczeniu kompilacji jako o podpisanym dokumencie, który zapewnia autentyczność i integralność kompilacji. Właśnie tym jest poświadczenie kompilacji – kryptograficznie podpisanym zbiorem metadanych dokumentujących szczegóły procesu kompilacji. Są one swego rodzaju strażnikami procesu kompilacji i niosą ze sobą wiele korzyści wynikających z poniższych.
Poprawiona przejrzystość: Atestacja kompilacji zapewnia pewność wynikającą z przejrzystego wglądu w środowisko kompilacji, narzędzia, konfiguracje i zależności używane podczas tworzenia kompilacji. Takie transparentne środowisko będzie sprzyjać zaufaniu, a być może i współpracy.
Weryfikacja w całym Pipeline: Atesty zapewniają, że na wszystkich etapach CI/CD pipelineOd kodu źródłowego po finalne artefakty, można zweryfikować ich autentyczność. Sprawdza, czy w procesie tworzenia nie doszło do żadnych nieautoryzowanych zmian.
Silniejsze podstawy do monitorowania i audytu: Szczegółowe dane zawarte w poświadczeniach stanowią podstawę do ciągłej analizy bezpieczeństwa w całym cyklu rozwoju oprogramowania. Umożliwiają one proaktywne wykrywanie wszelkich potencjalnych luk w zabezpieczeniach, którym należy zaradzić.
W jaki sposób Xygeni Build Security Wykorzystuje atesty
To tutaj Build Security Rozwiązanie opiera się na koncepcji Build Attestations o krok dalej dzięki automatyzacji, Xygeni stawia kolejny wielki krok naprzód dzięki szerszemu podejściu.
Automatyzacja generowania atestów: Xygeni, w którym generowanie poświadczeń musi być zautomatyzowane, aby tworzyć poświadczenia zabezpieczone przed manipulacją bez konieczności ręcznej interwencji i w sposób zapewniający spójne poświadczanie we wszystkich kompilacjach.
Bezpieczne gromadzenie i przechowywanie dowodów:Xygeni zapewnia bezpieczeństwo w procesie gromadzenia i przechowywania dowodów. Gromadzi je z najwyższą starannością w każdym zakamarku procesu budowy. Przechowuje je w naszej bezpiecznej infrastrukturze pamięci masowej, gwarantując integralność poświadczenia.
Szczegółowe kontrole weryfikacji: Nasze rozwiązanie kontroluje weryfikację, która przebiega monotonicznie. Dostarcza zestaw konfigurowalnych zasad; kontrole można uwzględniać lub pomijać w procesie, dostosowując go do indywidualnych potrzeb.
Wnikliwe wykrywanie zagrożeń w czasie rzeczywistym: Kompleksowy zestaw funkcji raportowania Xygeni wykracza poza proste powiadomienia o pozytywnym/negatywnym wyniku. Nasz system dostarcza praktycznych informacji na temat procesu kompilacji, pomagając w identyfikacji i naprawie potencjalnych luk w zabezpieczeniach z wyprzedzeniem.
Zaleta Xygeni: korzyści, którym możesz zaufać
Wykorzystując Xygeni Build Security, zyskujesz wiele korzyści:
Większe zaufanie i przejrzystość: Atestacja budowy gwarantuje, że wszyscy interesariusze zapoznają się z przejrzystym obrazem procesu budowy, a w rezultacie wzrasta zaufanie i współpraca.
Minimalizowanie ryzyka błędów i luk w zabezpieczeniach: Automatyczne generowanie i weryfikacja poświadczeń minimalizują ryzyko błędów i podatności na zagrożenia do minimum, jakie jest możliwe dla człowieka, zapewniając w ten sposób spójne bezpieczeństwo w całym procesie kompilacji. pipeline.
Poprawiona jakość oprogramowania: Uzyskaj pogłębione informacje o zagrożeniach i szczegółowe analizy, które pozwolą Ci dostarczać bezpieczniejsze produkty programowe o wyższej jakości.
Uproszczona zgodność: Dostosowanie się firmy Xygeni do zaleceń NIST SP 800-204D upraszcza działania mające na celu zapewnienie zgodności.