






DevSecOps to praktyka integrowania zabezpieczeń na każdym etapie cyklu tworzenia oprogramowania, polegająca na automatyzowaniu kontroli i uczynieniu bezpieczeństwa wspólną odpowiedzialnością zespołów ds. rozwoju, bezpieczeństwa i operacji, a nie oddzielnym krokiem na końcu.
Ta jednozdaniowa definicja jest łatwa do sformułowania. Jej urzeczywistnienie w dynamicznie rozwijającej się organizacji inżynierskiej jest trudniejsze i właśnie to omawia reszta tego przewodnika: skąd wzięły się zasady DevSecOps, jak automatyzacja przekształca je z teorii w codzienną praktykę i na co tak naprawdę zwracać uwagę przy wyborze platformy DevSecOps.
Od DevOps do DevSecOps: jak bezpieczeństwo stało się obowiązkiem każdego
Rewolucja DevOps była dopiero początkiem
W ciągu ostatniej dekady DevOps radykalnie zmienił sposób tworzenia i dostarczania oprogramowania, często kosztem bezpieczeństwa. Właśnie tu pojawia się DevSecOps. Integrując bezpieczeństwo jako kluczowy element cyklu rozwoju oprogramowania, automatyzacja DevSecOps zapewnia zespołom możliwość wdrażania solidnych zabezpieczeń bez utraty szybkości. Umożliwia to spójne stosowanie zasad DevSecOps, takich jak bezpieczeństwo jako kod, ciągłe testowanie i wczesne wykrywanie zagrożeń, a wszystko to jest płynnie zintegrowane z… CI/CD przepływy pracy. Aby wesprzeć tę ewolucję, coraz więcej organizacji decyduje się na specjalnie zaprojektowane platformy DevSecOps, które integrują zabezpieczenia w całym łańcuchu dostaw oprogramowania.
Dlaczego powstał DevSecOps
Na początku istnienia DevOps kwestie bezpieczeństwa często pojawiały się zbyt późno, pod koniec pipeline, gdzie naprawianie błędów było powolne, kosztowne i stresujące. Statyczne przeglądy, ręczne testy penetracyjne i odizolowane zespoły po prostu nie nadążały za nowoczesnymi CI/CD praktyki.
W przeciwieństwie do tego automatyzacja DevSecOps przesunęła bezpieczeństwo „w lewo” (bliżej programistów i wcześniej w pipeline) dzięki czemu ryzyko można było wykryć zanim stanie się problemem produkcyjnym.
Ta ewolucja była nie tylko mądra, ale wręcz niezbędna. W latach 2021–2023 liczba ataków cybernetycznych na łańcuchy dostaw wzrosła o 431%i tylko w pierwszym kwartale 2025 roku prawie 18 000 nowych złośliwych pakietów open source zostały odkryte, co łącznie przyczyniło się do ponad 828 000 znanych zagrożeń. Dodajmy do tego pęd regulacyjny wynikający z DORA oraz 2 XNUMX NISi jest jasne: przyjęcie Zasady DevSecOps jest obecnie wymogiem podstawowym.
Rynek odzwierciedla tę pilność. Według Badania wewnętrzne SNSThe Rynek DevSecOps ma dotrzeć 45.93 mld USD do 2032 r., rośnie w a CAGR 24.7%.
Czym jest DevSecOps? (I na czym polega) Nie)
DevSecOps oznacza Rozwój, Bezpieczeństwo i OperacjeTo podejście oparte na współpracy, które integruje kwestie bezpieczeństwa na każdym etapie cyklu życia oprogramowania — od planowania, przez kodowanie, testowanie, po wdrażanie. W przeciwieństwie do tradycyjnych modeli, w których bezpieczeństwo jest wdrażane na końcu, automatyzacja DevSecOps wdraża bezpieczeństwo na wczesnym etapie i na bieżąco.
Inaczej mówiąc, DevSecOps sprawia, że bezpieczeństwo staje się kluczowym elementem tworzenia oprogramowania, a nie jego blokadą spowalniającą.
Co ważne, DevSecOps to nie tylko narzędzie czy produkt, to sposób myślenia. Solidna platforma DevSecOps po prostu umożliwia rozwój takiego sposobu myślenia, czyniąc bezpieczne praktyki łatwymi, zautomatyzowanymi i spójnymi.
Słownik Xygeni
Co to jest DevSecOps?
DevSecOps to praktyka integrowania zabezpieczeń na każdym etapie cyklu życia oprogramowania — automatyzowanie kontroli i uczynienie bezpieczeństwa wspólną odpowiedzialnością zespołów ds. rozwoju, bezpieczeństwa i operacji.
Skąd pochodzą zasady DevSecOps?
W przeciwieństwie do ram zgodności, takich jak NIST czy ISO, Zasady DevSecOps nie zostały przekazane przez jedną osobę standards ciało. Zamiast tego, oni ewoluował organicznie od problemów, z jakimi borykały się zespoły próbujące „dołączyć” zabezpieczenia do zwinnych przepływów pracy DevOps.
Organizacje takie jak DevSecOps.org po raz pierwszy sformalizował sposób myślenia, opisując DevSecOps jako „rozszerzenie DevOps o kwestie bezpieczeństwa na poziomie obywatela pierwszej klasy”. Tymczasem agencje rządowe USA, takie jak GSA zaczęła publikować praktyczne wytyczne dotyczące wdrażania DevSecOps w systemach o znaczeniu krytycznym.
Innymi słowy, zasady te opierają się na wyzwaniach świata rzeczywistego (od zmęczenia koncentracją po pracę w odizolowanych zespołach), a eksperci potwierdzili ich słuszność w różnych branżach.
Zasady DevSecOps, które wprowadzają bezpieczeństwo w życie
Aby w pełni zintegrować bezpieczeństwo z dostarczaniem oprogramowania, zespoły potrzebują czegoś więcej niż tylko narzędzi – potrzebują skalowalnych zasad. Poniższe zasady DevSecOps opierają się na rzeczywistych doświadczeniach i pokazują, jak zespoły mogą integrować bezpieczeństwo z nowoczesnym procesem tworzenia oprogramowania bez uszczerbku dla szybkości i zwinności.
1. Przesuń Security w lewo
Jedną z najważniejszych zmian jest wczesne wykrywanie problemów. Zespoły integrują skanowanie bezpieczeństwa i guardrails podczas kodowania, a nie po wdrożeniu, aby zaoszczędzić czas, ograniczyć liczbę poprawek i zminimalizować ryzyko wykrycia błędów na późnym etapie. Gdy zespoły znajdą luki w zabezpieczeniach przed rozpoczęciem produkcji, łatwiej i szybciej je naprawią.
2. Ciągłe testowanie bezpieczeństwa w CI/CD
Testowanie zabezpieczeń nie jest zadaniem jednorazowym, zespoły muszą je automatyzować, powtarzać i uruchamiać w sposób ciągły w całym przedsiębiorstwie. pipeline. Typowe przykłady obejmują:
- Analiza składu oprogramowania (SCA)
- Wykrywanie sekretów
- IaC skanowanie w poszukiwaniu błędnej konfiguracji
- Oceny podatności
Skanując na każdym etapie (od commit Zespoły wdrażające) włączają zabezpieczenia do cyklu dostaw, zamiast traktować je jako kwestię drugorzędną.
3. Polityka jako kod i automatyzacja
Kolejną kluczową zasadą jest zastąpienie procesów ręcznych automatyzacją. Kiedy zespoły piszą zasady w formie kodu i stosują je programowo, osiągają spójność i skalowalność. W rezultacie szybciej minimalizują ryzyko i utrzymują spójność środowisk zarówno wewnętrznych, jak i zewnętrznych. standards.
4. Ustal priorytety ryzyka w kontekście
Nie wszystkie problemy mają taką samą wagę. Z tego powodu zespoły muszą skupić się na tym, co faktycznie jest podatne na atak, korzystając ze wskaźników takich jak wyniki EPSS, dostępność i wpływ na biznes. Jeśli na przykład kod nigdy nie wywołuje podatnej funkcji, zespoły nie powinny nadawać jej priorytetu. Priorytetyzacja uwzględniająca kontekst pomaga zespołom działać mądrzej, a nie intensywniej.
5. Wspieraj współpracę, a nie obwinianie
Wreszcie, DevSecOps to w równym stopniu kwestia kultury, co kodu. Zamiast rozsyłać zgłoszenia i oskarżać, zespoły powinny dzielić się odpowiedzialnością. Informacje zwrotne w czasie rzeczywistym pull requests lub logi CI, w połączeniu z kontekstem zrozumiałym dla programistów, sprawiają, że bezpieczeństwo staje się sportem zespołowym, a nie obowiązkiem strażnika.
I pamiętaj, bezpieczeństwo nie musi być kwestią odizolowania. Jeśli masz pytania, pomysły lub po prostu chcesz zmierzyć się z wyzwaniami DevSecOps, dołącz do naszej społeczności na Daily.dev. Jesteśmy tutaj, aby pomagać, rozmawiać i współpracować.
Dołącz do DevSecOps Xygeni Hub
Nawiąż kontakt z innymi programistami i ekspertami ds. bezpieczeństwa. Zapytaj o cokolwiek. Dowiedz się wszystkiego.
Korzyści z DevSecOps
Dla wielu organizacji przejście z DevOps na DevSecOps początkowo było posunięciem taktycznym. Jednak długoterminowa wartość wdrożenia podstawowych zasad DevSecOps okazała się zarówno strategiczna, jak i mierzalna. Wczesna i regularna integracja zabezpieczeń przynosi kumulujące się korzyści – wpływając na wszystko, od jakości oprogramowania, przez tempo pracy zespołu, po gotowość do przestrzegania przepisów.
Automatyzacja DevSecOps gwarantuje, że bezpieczeństwo nie jest tylko kwestią sprawdzenia w polu kontrolnym czy rozwiązaniem na ostatnią chwilę. Staje się spójnym, skalowalnym procesem wbudowanym w Twoje przepływy pracy – wspieranym przez inteligentne narzędzia i wzmocnionym dzięki współpracy.
Poniżej przedstawiono najważniejsze korzyści, jakie odczuwają zespoły ds. rozwoju i bezpieczeństwa po wdrożeniu dobrze zorganizowanej platformy DevSecOps.
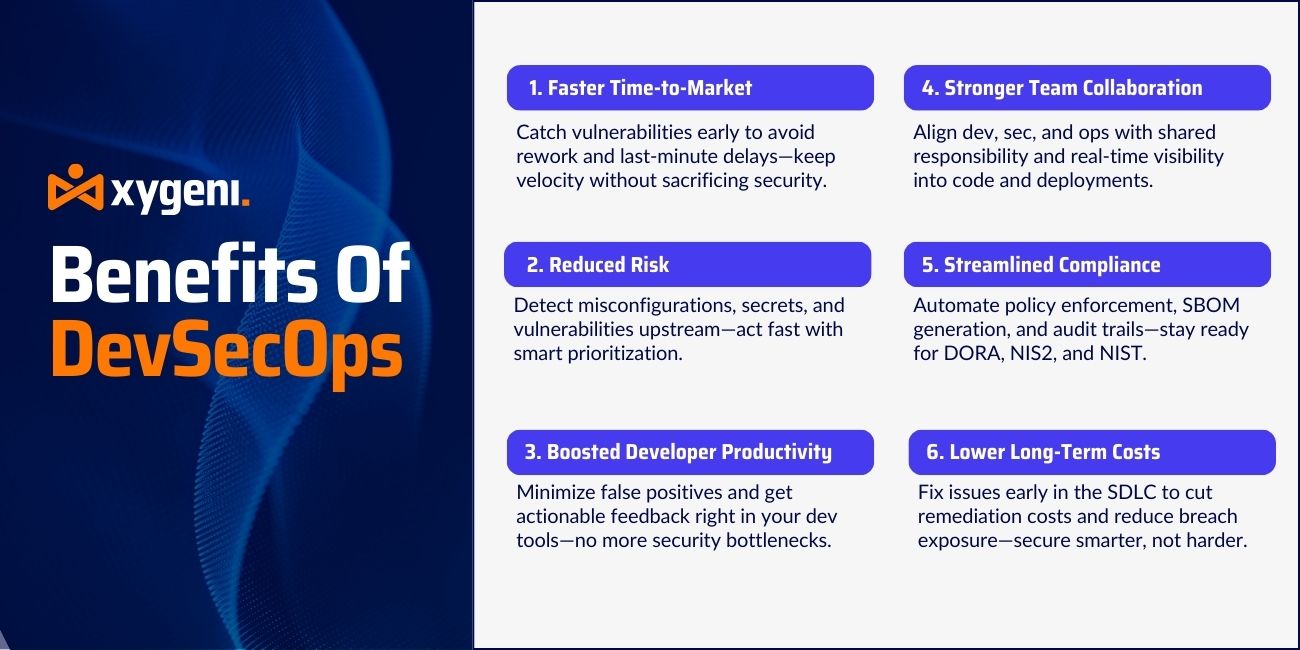
Krótszy czas wprowadzania na rynek bez kompromisów
Wykrywanie luk w zabezpieczeniach w trakcie rozwoju, a nie na końcu pipeline, oznacza, że zespoły unikają kosztownych przeróbek i opóźnień w ostatniej chwili. To zachowuje zwinność, którą pierwotnie obiecywał DevOps, jednocześnie usuwając przeszkody w zakresie bezpieczeństwa, które wcześniej się z nim wiązały.
Ciągłe skanowanie podczas pull requests i kompilacja oznacza, że bezpieczeństwo przestaje być wąskim gardłem. Staje się lekkim mechanizmem kontroli, który wspiera prędkość, zamiast ją ograniczać.
Zmniejszone ryzyko dzięki wczesnemu wykrywaniu
Luki w zabezpieczeniach, sekrety i błędy konfiguracji są tańsze i łatwiejsze do naprawienia od razu po ich wykryciu. Analiza dostępności i punktacja EPSS idą o krok dalej, filtrując szum, dzięki czemu zespoły reagują tylko na problemy, które rzeczywiście można wykorzystać.
W rezultacie ryzyko naruszenia bezpieczeństwa maleje, a firma przechodzi od reaktywnego ograniczania szkód do proaktywnego zarządzania ryzykiem.
Większa produktywność programistów
Tradycyjne przeglądy bezpieczeństwa często generują nadmierne fałszywe alarmy i niejasne działania. Dojrzała platforma automatyzacji DevSecOps eliminuje ten szum, dostarczając istotne informacje zwrotne bezpośrednio tam, gdzie pracują programiści. pull requests lub dzienników CI.
Dzięki temu praca programistów staje się przyjemniejsza, zwiększa się odpowiedzialność i nie dochodzi do sytuacji, w której bezpieczeństwo odbywa się kosztem produktywności.
Lepsza współpraca zespołowa
DevSecOps przekształca bezpieczeństwo z roli strażnika w funkcję współdzieloną. Deweloperzy wcześnie uzyskują kontekst bezpieczeństwa. Zespoły ds. bezpieczeństwa zyskują wgląd w to, co jest faktycznie wdrażane. Dział operacyjny może egzekwować zgodność i integralność systemu bez spowalniania dostaw.
Model współodpowiedzialności buduje zaufanie, jasność i spójność celów we wszystkich trzech zespołach.
Większa zgodność i gotowość do audytu
Nowoczesne ramy regulacyjne, takie jak DORA, NIS2 i NIST SP 800-204D, wymagają, aby kontrole bezpieczeństwa były audytowalne, egzekwowalne i ciągłe. Zasady DevSecOps wspierają to bezpośrednio, umożliwiając śledzenie polityk bezpieczeństwa i wbudowując je w system kontroli wersji.
Platforma DevSecOps, taka jak Xygeni, automatyzuje SBOM generacji, śledzi egzekwowanie polityki w całym pipelinei przechowuje szczegółową historię rozwiązywania luk w zabezpieczeniach, dzięki czemu audyty i reakcje organów regulacyjnych nie są już problemem.
Niższe koszty długoterminowe
Wczesne naprawianie luk w zabezpieczeniach SDLC Koszt naprawy usterki na etapie produkcji lub po naruszeniu jest niewielki, a koszty usunięcia usterki rosną wraz z upływem czasu.
DevSecOps pozwala obniżyć te koszty dzięki stosowaniu kontroli i przejrzystości od pierwszego dnia, bez konieczności zatrudniania większej liczby osób lub zewnętrznych, ręcznych przeglądów.
Automatyzacja DevSecOps: skalowanie zabezpieczeń bez spowalniania
Automatyzacja stanowi podstawę każdej skutecznej strategii DevSecOps. Choć zasady takie jak „przesunięcie w lewo” i „bezpieczeństwo jako kod” stanowią fundament, to właśnie automatyzacja DevSecOps wciela te idee w życie na dużą skalę. Innymi słowy, automatyzacja przekształca teorię w praktykę. Bez niej nawet najlepsze polityki bezpieczeństwa mogą być stosowane niespójnie, ignorowane pod presją lub zakopane w gąszczu ręcznych zaległości.
Jednocześnie nowoczesne środowiska programistyczne szybko się rozwijają – zespoły wprowadzają dziesiątki, a nawet setki zmian każdego dnia. W takich okolicznościach poleganie na ręcznych kontrolach bezpieczeństwa po prostu się nie skaluje. To jest precisDlaczego solidna platforma DevSecOps staje się nie tylko pomocna, ale wręcz niezbędna.
Rola automatyzacji w bezpiecznym SDLC
Automatyzacja zapewnia wczesne, częste i niezawodne przeprowadzanie kontroli bezpieczeństwa. Obejmuje to:
- Ciągła analiza składu oprogramowania (SCA) podczas kodu commiti buduje
- Wykrywanie sekretów w każdym haku Git lub pull request
- Infrastruktura jako kod (IaC) skanowanie przed przygotowaniem
- Ocena podatności w kontekście dostępności i podatności na wykorzystanie
- Automatyczne łatanie znanych luk CVE, gdzie to możliwe
Poprzez osadzanie tych działań bezpośrednio w CI/CD przepływy pracy, zespoły mogą egzekwować bezpieczeństwo standards bez przerywania cykli dostaw.
Zgodnie z DevSecOps.orgcelem jest zastosowanie zabezpieczeń „w tym samym tempie i na taką samą skalę jak rozwój i operacje”—nie wolniej, nie oddzielnie.
Dlaczego sama automatyzacja nie wystarczy
Chociaż automatyzacja eliminuje tarcie, nie jest skuteczna bez kontekstu. Zespoły muszą wiedzieć:
- Które luki są naprawdę podatne na wykorzystanie?
- Czy dotknięty problemem komponent jest rzeczywiście używany w czasie wykonywania?
- Czy ta luka w zabezpieczeniach narusza politykę zgodności?
To tutaj inteligentne platformy DevSecOps jak Xygeni wyróżniają się. Łącząc Punktacja EPSS, analiza osiągalności, filtry wpływu na biznesDzięki Xygeni zespoły mogą skupić się na problemach, które są naprawdę ważne — eliminując zmęczenie alertami i redukując hałas.
Automatyzacja zapewniająca szybkość i dokładność
W przeciwieństwie do starszych narzędzi generujących długie listy niefiltrowanych alertów, nowoczesne narzędzia DevSecOps Platformy zastosować bardziej chirurgiczne podejście. Na przykład Xygeni automatyzuje:
- Wykrywanie pakietów z błędami typograficznymi lub podejrzanych
- Wymuszanie bezpiecznych reguł konfiguracji w CI pipelines
- Blokowanie sekretów zanim kod dotrze do głównych gałęzi
- Priorytetyzacja podatnych na wykorzystanie luk CVE przy użyciu filtrów dynamicznych
- Tworzenie środków zaradczych pull requests-automatycznie
Te możliwości wspierają Zasada DevSecOps wczesnego wykrywania i szybkiego rozwiązywania problemów, a jednocześnie daje programistom pewność, że nie są niepotrzebnie spowalniani.
🔧 Zabrany klucz
Automatyzacja DevSecOps nie polega tylko na skanowaniu wszystkiego — chodzi o skanowanie właściwych rzeczy, we właściwym czasie i we właściwym kontekście.
Efekt? Spójna ochrona w czasie rzeczywistym, która dostosowuje się do dostarczanego oprogramowania, spełnia wymogi zgodności i umożliwia zespołom zachowanie bezpieczeństwa bez żadnych problemów.
Następnie przyjrzymy się, jak Platforma DevSecOps—szczególnie Xygeni — wspiera te cele dzięki zintegrowanym, tworzonym z myślą o deweloperach funkcjom, które są dostosowane do nowoczesnych pipelines.
Jak Xygeni umożliwia skalowalne i przyjazne dla programistów rozwiązania DevSecOps
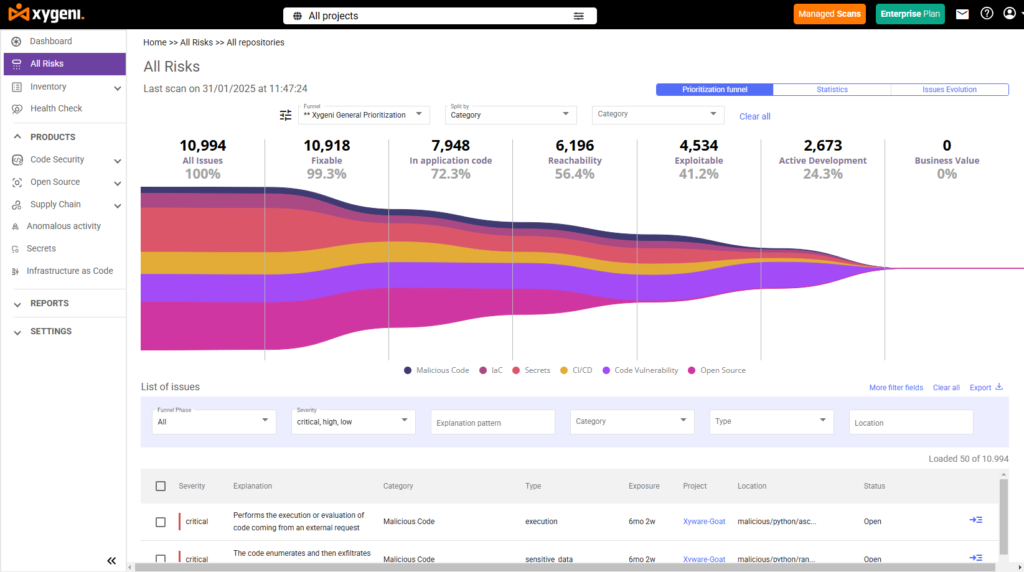
Skuteczna strategia DevSecOps zależy nie tylko od nastawienia i procesu, ale także od Platforma DevSecOps decydujesz się na jego wdrożenie. Odpowiednia platforma łączy zespoły ds. bezpieczeństwa i rozwoju, zapewniając przejrzystość, automatyzację i szybkość bez zakłócania przepływów pracy.
Xygeni został stworzony specjalnie z myślą o obsłudze tego modelu. Zapewnia on bezpieczeństwo na każdym etapie SDLC—od kodu po kompilację, wdrożenie i uruchomienie — dzięki czemu zespoły mogą wcześnie wykrywać zagrożenia, inteligentnie ustalać priorytety i automatycznie podejmować działania naprawcze.
Kluczowe możliwości, które napędzają automatyzację DevSecOps
Aby wdrożyć zasady DevSecOps w praktyce, Xygeni zapewnia kompleksowe wsparcie w całym łańcuchu dostaw oprogramowania. Platforma oferuje:
CI/CD Pipeline Integracja
Xygeni integruje się z głównymi CI/CD systemy obejmujące GitHub Actions, GitLab CI, Bitbucket Pipelines, Jenkins i Azure DevOps. Wykonuje kontrole bezpieczeństwa w czasie rzeczywistym podczas kompilacji i pull requests, umożliwiając bezpieczeństwo metodą shift-left od pierwszego dnia.
Pull Request Skanowanie i wykrywanie sekretów
zautomatyzowane pull request skanowanie pomaga wykryć luki w zabezpieczeniach, tajemnice i ryzykowne zmiany zanim Są one połączone. Xygeni stosuje zasady dotyczące sekretów bezpośrednio w przepływach pracy Git, blokując wycieki tokenów na wczesnym etapie.
Jest to zgodne z zasadą „bezpieczeństwo jako kod”, zapewniając automatyczne i spójne egzekwowanie zasad bezpieczeństwa.
Kontekst dostępności i możliwości wykorzystania
Tradycyjne skanery alarmują o wszystkim. Xygeni filtruje luki w zabezpieczeniach na podstawie rzeczywistego ryzyka, wykorzystując:
- Zarządzanie lukami w wynikach EPSS przewidywać prawdopodobieństwo wykorzystania luk
- Analiza osiągalności aby ustalić, czy rzeczywiście wywoływane są podatne ścieżki kodu
Dzięki temu deweloperzy mogą skupić się wyłącznie na istotnych kwestiach, zwiększając bezpieczeństwo przy jednoczesnym zachowaniu szybkości dostarczania rozwiązań.
Lejki priorytetyzacji i automatyczne korygowanie
Zespoły ds. bezpieczeństwa mogą tworzyć dynamiczne leje priorytetyzacji, które łączą w sobie dotkliwość, podatność na ataki i wpływ na biznes. Następnie Xygeni automatycznie generuje pull requests aby naprawić znane problemy, przyspieszyć naprawę i zmniejszyć zaległości.
Infrastruktura jako kod i Build Security
Skanowanie Xygeni IaC Szablony w przypadku błędnych konfiguracji, weryfikuje pochodzenie kompilacji i egzekwuje zasady dotyczące kodu w całym SDLCDzięki temu infrastruktura jest możliwa do zweryfikowania i zgodna z przepisami.
Poprzez integrację zbudować atestację, SBOM generacja, wykrywanie zagrożeń w łańcuchu dostawXygeni rozszerza również zakres DevSecOps poza warstwę aplikacji.
Application Security Posture Management (ASPM): Centrum sterowania DevSecOps
W miarę jak zespoły wdrażają coraz więcej narzędzi bezpieczeństwa i przepływów pracy, wyzwaniem staje się przejrzystość i koordynacja. To właśnie tam Xygeni'ego ASPM możliwości wchodzą w grę.
ASPM służy jako ujednolicona warstwa bezpieczeństwa, która konsoliduje ustalenia z całego SDLC-włącznie z SCA, sekrety, IaC, CI/CD Bezpieczeństwo i wykrywanie anomalii. Normalizuje te dane w jednym widoku, dzięki czemu zespoły mogą:
- Wykrywaj i priorytetyzuj ryzyka kontekstowo
- Śledź nierozwiązane problemy według źródła, pipelinelub jednostka biznesowa
- Twórz dynamikę dashboards dla zgodności i raportowania
- Zintegruj informacje o ryzyku z narzędziami do obsługi zgłoszeń (np. Jira)
Xygeni'ego ASPM pomaga zespołom przestań śledzić nieaktualne alerty i zacznij zarządzać bezpieczeństwem z centralnej, inteligentnej platformy.
To jest bezpośrednio zgodne z Zasady DevSecOps automatyzacji, współpracy i koncentracji na ryzyku — przekształcając bezpieczeństwo z reaktywnych przeglądów w ciągłą, widoczną i mierzalną dyscyplinę.
Dlaczego wygrywają zarówno programiści, jak i zespoły ds. bezpieczeństwa
Dojrzała platforma DevSecOps nie tylko chroni — ona także umożliwia.
- Programiści otrzymują bezpośrednie opinie i komentarze PR, na które mogą zareagować.
- Zespoły ds. bezpieczeństwa zyskują wgląd w rzeczywiste ryzyko i zgodność z przepisami.
- Liderzy inżynierii zyskują mniejsze tarcia, niższe ryzyko i mierzalne kluczowe wskaźniki efektywności (KPI).
Krótko mówiąc, Xygeni pozwala zespołom na przyjęcie Automatyzacja DevSecOps bez uszczerbku dla zwinności, precisjonizacja lub współpraca.
DevSecOps: od czegoś, co miło mieć, do czegoś, czego nie można negocjować
Przejście z DevOps na DevSecOps to coś więcej niż ewolucja kulturowa; to praktyczna konieczność. W obliczu coraz bardziej wyrafinowanych ataków na łańcuch dostaw oprogramowania i rosnącej presji regulacyjnej, integracja bezpieczeństwa na każdym etapie SDLC nie jest już opcjonalne. Jest fundamentalne.
Automatyzacja DevSecOps umożliwia organizacjom stawienie czoła tym wyzwaniom: włączanie zabezpieczeń do procesów pracy programistów, priorytetyzowanie rzeczywistych zagrożeń i automatyzowanie powtarzalnych zadań, dzięki czemu zespoły mogą działać szybciej i bezpieczniej, z mniejszą liczbą niespodzianek na późniejszych etapach cyklu.
Oto najważniejsze informacje: DevSecOps to nie tylko inicjatywa dotycząca bezpieczeństwa, to czynnik zwiększający jakość, szybkość i odporność produktu.
Zespoły, które wcześnie wdrażają DevSecOps:
- Wysyłaj kod z mniejszą liczbą krytycznych błędów i luk w zabezpieczeniach
- Reaguj na zagrożenia szybciej, zanim się eskalują
- Poprawa współpracy i odpowiedzialności między zespołami
- Osiągnij zgodność bez tonięcia w ręcznym wysiłku
Bezpieczeństwo jest teraz obowiązkiem każdego, ale dzięki platformom takim jak Xygeni, nie musi to być zbędna praca. Zamiast tego staje się płynną, zautomatyzowaną warstwą procesu dostarczania, która chroni Twoje oprogramowanie, użytkowników i firmę.
Zobacz, jak to wygląda u Ciebie pipeline.

Najczęściej zadawane pytania dotyczące DevSecOps: Poznaj podstawy i dowiedz się więcej
Co oznacza DevSecOps?
DevSecOps oznacza Rozwój, Bezpieczeństwo i OperacjeTo nowoczesne podejście, które integruje bezpieczeństwo na każdym etapie cyklu życia oprogramowania (od planowania, przez kodowanie, testowanie, po wdrażanie) bez spowalniania procesu dostarczania.
Czym są zasady DevSecOps?
Zasady DevSecOps to praktyki, które sprawiają, że bezpieczeństwo staje się częścią codziennego rozwoju, a nie ostateczną bramą: przesuwanie kwestii bezpieczeństwa na lewo, tak aby problemy były wychwytywane podczas pisania kodu, ciągłe testowanie bezpieczeństwa w całym kodzie CI/CDpisanie zasad w formie kodu, dzięki czemu reguły są stosowane automatycznie i spójnie, priorytetyzowanie ustaleń na podstawie faktycznej możliwości wykorzystania luk w zabezpieczeniach, zamiast traktowania każdego problemu jako równie pilnego, a także promowanie współodpowiedzialności między programistami, działem bezpieczeństwa i operacjami, zamiast modelu przekazania i obwiniania.
Czym jest platforma DevSecOps?
Platforma DevSecOps to warstwa narzędzi, która wdraża zasady DevSecOps na dużą skalę, osadzając kontrole bezpieczeństwa, takie jak SCA, wykrywanie sekretów, IaC skanowanie i priorytetyzacja luk w zabezpieczeniach bezpośrednio do CI/CD pipelinesi pull requests, dzięki czemu zespoły otrzymują zautomatyzowane i spójne informacje zwrotne dotyczące bezpieczeństwa bez spowalniania wdrażania. DevSecOps samo w sobie jest sposobem myślenia; platforma sprawia, że ten sposób myślenia jest praktyczny w przypadku dziesiątek, a nawet setek codziennych zmian w kodzie.
Na czym polega metodologia DevSecOps?
Metodyka DevSecOps koncentruje się na automatyzacji bezpieczeństwa, przesunięciu go w lewo i uczynieniu z niego wspólnej odpowiedzialności wszystkich zespołów. Promuje ona ciągłe testowanie, tworzenie polityki w kodzie, priorytetyzację luk w zabezpieczeniach i informacje zwrotne w czasie rzeczywistym, dzięki czemu bezpieczeństwo staje się częścią Twojego przepływu pracy, a nie jego przeszkodą.
Jak mogę nauczyć się DevSecOps?
Świetne pytanie! Jeśli dopiero zaczynasz lub chcesz doskonalić swoje umiejętności:
- Poznaj nasze blog aby uzyskać wgląd i najlepsze praktyki
- Zanurz się w naszym dokumentacja w celu uzyskania praktycznych wskazówek
- Sprawdź wszystkie nasze zasoby edukacyjne taby być na bieżąco z najnowszymi rozwiązaniami w zakresie bezpiecznego dostarczania oprogramowania
Jakie są kluczowe elementy DevSecOps?
W swojej istocie DevSecOps obejmuje:
- Automatyzacja bezpieczeństwa (np. skany, testy, zasady)
- CI/CD integracja osadzać elementy sterujące pipelines
- Priorytetyzacja w kontekście (wyniki EPSS, zasięg, wpływ na biznes)
- Kultura stawiająca na pierwszym miejscu współpracę między Dev, Sec i Ops
- Widoczność postawy aby śledzić ryzyko i szybko reagować
Razem te komponenty sprawiają, że zabezpieczenia są skalowalne, spójne i przyjazne dla programistów.
