






W dynamicznie zmieniającym się świecie narzędzi DevOps, szybkość i wydajność mają kluczowe znaczenie. Jednak bez odpowiedniego zabezpieczenia narzędzi bezpieczeństwa DevOps, cały proces rozwoju może być narażony na poważne zagrożenia. Koncentrując się na DevOps i bezpieczeństwie, zespoły dbają o niezawodność i bezpieczeństwo swoich narzędzi i przepływów pracy. Ponadto, wraz z wdrażaniem przez organizacje zaawansowanych narzędzi bezpieczeństwa DevSecOps, ich konfiguracja i monitorowanie stają się jeszcze ważniejsze. Narzędzia te stanowią nie tylko fundament Ciągła integracja (CI) i ciągłe dostarczanie (CD) ale także chronić rozwój pipeline z luk w zabezpieczeniach.
Ochrona oddziałów w DevOps i bezpieczeństwo: zabezpieczanie bazy kodu
Jednym z najskuteczniejszych sposobów wzmocnienia DevOps i bezpieczeństwa jest wdrożenie ochrony gałęzi. Ta funkcja zabezpiecza krytyczne gałęzie przed nieautoryzowanymi lub złośliwymi zmianami. Na przykład, wymuszenie ochrony gałęzi zapobiega przedostawaniu się luk w zabezpieczeniach do bazy kodu przez atakujących. Aby wzmocnić tę ochronę:
- Wymuszaj przeglądy kodu:Wymagaj rygorystycznych przeglądów każdej zmiany, aby wykryć luki w zabezpieczeniach i utrzymać kodowanie standards.
- Zapobiegaj naciskom siłowym:Siła bloku naciska w celu zachowania commit historię i prowadzić przejrzysty, możliwy do prześledzenia rejestr zmian.
- Dodaj automatyczne kontrole bezpieczeństwa:Zintegruj skanowanie zabezpieczeń z pull requests w celu zidentyfikowania ryzyka przed fuzją.
Kompletny przewodnik po ochronie Twojego CI/CD Pipeline
Bądź o krok przed atakującymi dzięki naszemu eksperckiemu przewodnikowi dotyczącemu identyfikowania, zapobiegania i reagowania na zagrożenia bezpieczeństwa CI/CD pipelines!
Rola narzędzi bezpieczeństwa DevOps w rozszerzalności narzędzi CI
Elastyczność narzędzi bezpieczeństwa DevOps, takich jak Jenkins i GitLab, polega na ich rozszerzalności za pomocą wtyczek. Jednak ta rozszerzalność może również narazić systemy na ryzyko, jeśli wtyczki są przestarzałe lub źle utrzymywane. Na przykład wtyczka z niewykrytymi lukami może umożliwić atakującym dostęp do pipeline lub wstrzykiwać złośliwy kod.
Ryzyko związane z niesprawdzonymi wtyczkami:
- Przestarzałe narzędzia:Wtyczki bez terminowych aktualizacji mogą nie otrzymać krytycznych poprawek zabezpieczeń.
- Słabe oceny bezpieczeństwa:Niektóre wtyczki nie przechodzą odpowiednich kontroli bezpieczeństwa przed integracją.
- Problemy z niekompatybilnościąWtyczki, które nie są zgodne z podstawowym systemem, mogą powodować luki w zabezpieczeniach.
- Opóźnienia poprawek:Opóźnienia w stosowaniu poprawek powodują luki, które atakujący mogą wykorzystać.
Najlepsze praktyki zabezpieczania narzędzi bezpieczeństwa DevSecOps
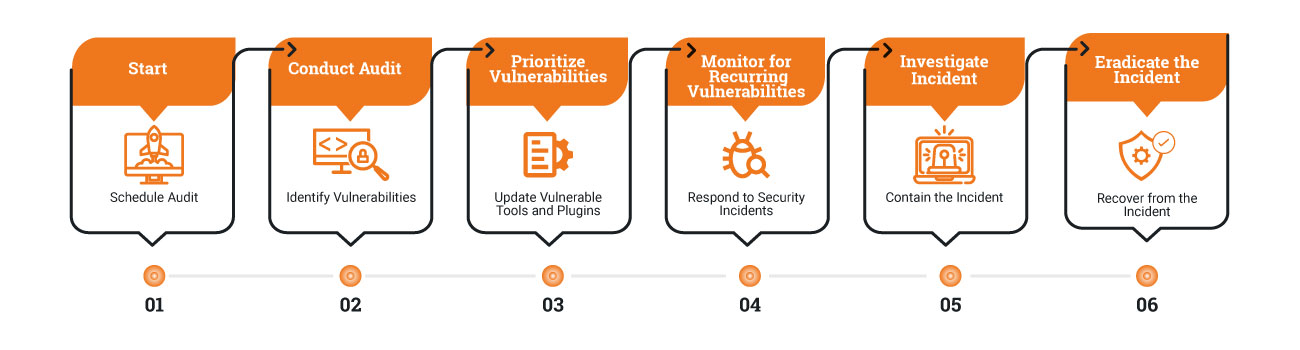
Skuteczne zarządzanie narzędziami bezpieczeństwa DevSecOps wymaga proaktywnego podejścia. Podczas integrowania tych narzędzi z CI/CD pipeline, postępuj zgodnie z poniższymi zasadami, aby zbudować solidny fundament:
- Wybierz zaufane wtyczki:Używaj wtyczek, które są aktywnie rozwijane i cieszą się dobrą reputacją w społeczności.
- Przeprowadzaj regularne audyty:Często sprawdzaj narzędzia pod kątem luk w zabezpieczeniach i na bieżąco instaluj aktualizacje.
- Zintegruj skanowanie bezpieczeństwa: Dodaj funkcję automatycznego wykrywania luk w zabezpieczeniach, aby stale monitorować swoje narzędzia.
Proaktywne ograniczanie ryzyka
Elastyczność narzędzi bezpieczeństwa DevSecOps jest zarówno zaletą, jak i potencjalną słabością. Dlatego kluczowe jest podejmowanie proaktywnych działań w celu skutecznego zarządzania ryzykiem. Oto jak to zrobić:
- Przeprowadzaj regularne przeglądy kodu:Na początek, priorytetem powinno być bezpieczne kodowanie, poprzez integrowanie przeglądów na każdym etapie rozwoju. Ponadto, upewnij się, że programiści stosują się do najlepszych praktyk, aby zminimalizować podatności.
- Wdrożenie automatycznego skanowania:Co więcej, wykorzystuj skanowanie bezpieczeństwa w całym cyklu życia oprogramowania. Pozwala to na wczesne wykrywanie i rozwiązywanie problemów, zmniejszając ryzyko przedostania się krytycznych luk w zabezpieczeniach do środowiska produkcyjnego.
- Wzmocnij ochronę gałęziDodatkowo wprowadź ustawienia, które zapobiegną nieautoryzowanym zmianom w bazie kodu. To nie tylko chroni newralgiczne gałęzie, ale także zapewnia rozliczalność i przejrzystość procesu rozwoju.
- Być na bieżąco:Na koniec, stale aktualizuj narzędzia i wtyczki, aby uniknąć wykorzystania znanych luk w zabezpieczeniach. Regularne aktualizacje gwarantują, że Twoje narzędzia są wyposażone w najnowsze poprawki zabezpieczeń i ulepszenia.
Postępując zgodnie z tymi krokami, możesz stworzyć bezpieczniejsze i bardziej odporne środowisko DevOps. Co więcej, wdrożenie tych środków pomaga zmniejszyć ryzyko, zachowując jednocześnie elastyczność i wydajność, które cenią zespoły DevOps.
Budowanie społeczności DevOps i bezpieczeństwa opartej na współpracy
Doskonalenie DevOps i bezpieczeństwa wymaga ciągłej nauki i współpracy. Z tego powodu dzielenie się wiedzą i doświadczeniami staje się nieocenione. Oto kilka sposobów na wniesienie wkładu i rozwój:
- Zastanów się nad obecnymi praktykamiCzy Twoje ustawienia ochrony gałęzi są wystarczające? Czy Twoje narzędzia bezpieczeństwa DevSecOps są regularnie aktualizowane? Odpowiedz na te pytania, aby zidentyfikować możliwości ulepszeń.
- Podziel się swoimi doświadczeniami:Podziel się swoimi wyzwaniami i strategiami z innymi, aby przyczynić się do poszerzenia zbiorowej wiedzy społeczności DevOps.
- Współdziałaj z innymi:Weź udział w forach i dyskusjach online, aby wymieniać się spostrzeżeniami i uczyć się od innych praktyków.
Odkryj dyskusje i zasoby prowadzone przez społeczność na stronie Czat DevOps.
Zabezpieczanie narzędzi bezpieczeństwa DevOps to ciągły proces
Zabezpieczanie narzędzi bezpieczeństwa i przepływów pracy DevOps nie jest jednorazowym działaniem, lecz procesem ciągłym. Wdrażając opisane tutaj praktyki, zespoły mogą chronić swoje pipelines przy jednoczesnym zachowaniu wydajności. Co więcej, zaangażowanie społeczności DevOps pozwala wszystkim dzielić się spostrzeżeniami i podnosić poziom bezpieczeństwa standardrazem.
Współpracujmy, aby zapewnić szybką, bezpieczną i odporną przyszłość DevOps i bezpieczeństwa. Dziękujemy za dołączenie do tej podróży. Niech Twoje środowisko DevOps pozostanie silne i bezpieczne!

