





Dzisiejsi programiści są w dużym stopniu zależni od oprogramowanie open-source aby tworzyć szybsze i bardziej innowacyjne aplikacje. Jednakże, oprogramowanie open-source, co stanowi do 90% nowoczesnych baz kodów, jest coraz bardziej na celowniku cyberprzestępcówW związku z tym zagrożenia takie jak złośliwe oprogramowanie typu open source są powszechniejsze niż kiedykolwiek, infiltracja zależności i narażanie projektów na luki w zabezpieczeniachZ tego powodu analiza złośliwego oprogramowania przestała być opcjonalna i stała się absolutnie niezbędna. Wykorzystując zaawansowane narzędzia do analizy złośliwego oprogramowania, programiści mogą szybko identyfikować i neutralizować złośliwy kod, chroniąc w ten sposób swoje aplikacje i utrzymując zaufanie użytkowników.
W tym przewodniku przyjrzymy się procesowi analizy złośliwego oprogramowania dla oprogramowania typu open source i podkreślimy korzyści płynące ze stosowania narzędzi do analizy złośliwego oprogramowania.
Czym jest analiza złośliwego oprogramowania dla oprogramowania typu open source?
Zacząć, analiza złośliwego oprogramowania oznacza dokładne przyjrzenie się szkodliwe oprogramowanie do zrozumieć co robi, skąd pochodzi i jak to może spowodować szkodyW przypadku oprogramowania typu open source oznacza to dokładne sprawdzenie każdej biblioteki, zależności i pakietu w celu wykrycia ukrytych zagrożeń.
Biorąc pod uwagę rosnące wykorzystanie komponentów typu open source, zagrożenia takie jak pomieszanie zależności oraz literówka Stały się poważnym zagrożeniem. W związku z tym, korzystanie z narzędzi do analizy złośliwego oprogramowania w celu identyfikacji i zwalczania złośliwego oprogramowania typu open source stało się kluczowe dla bezpieczeństwa nowoczesnych projektów programistycznych.
Istnieją dwie podstawowe metody przeprowadzania analizy złośliwego oprogramowania:
- Analiza statyczna: Metoda ta polega na badaniu kodu bez jego wykonywania, a jej celem jest identyfikacja złośliwych wzorców lub podejrzanych skryptów.
- Analiza dynamiczna: Podejście to polega na uruchomieniu kodu w wirtualne środowisko aby obserwować jego zachowanie w czasie rzeczywistym.
Łącząc te podejścia, organizacje zyskują głębsze zrozumienie potencjalnych zagrożeń i jesteśmy lepiej przygotowani do ich łagodzenia.
Proces analizy złośliwego oprogramowania dla oprogramowania typu open source
proces analizy złośliwego oprogramowania zazwyczaj obejmuje następujące kroki:
- Zbierz zależność: Na początek zbierz biblioteki lub pakiety, które mogą zawierać oprogramowanie typu open source.
- Analiza statyczna: Następnie sprawdź kod pod kątem podejrzanych wzorców, tylnych drzwi lub zaciemnionych operacji.
- Analiza dynamiczna: Następnie wykonaj kod w wirtualne środowisko aby obserwować jego zachowanie w czasie rzeczywistym.
- Inżynieria wsteczna złożonych zagrożeń: Aby uzyskać głębsze informacje, użyj ręczne odwracanie kodu techniki wykrywania zaawansowanych taktyk złośliwego oprogramowania.
- Dokumentowanie i łagodzenie: Na koniec zapisz wszystkie ustalenia i zastosuj odpowiednie rozwiązania, aby zapobiec przyszłym zagrożeniom.
Postępując zgodnie z tymi krokami, organizacje mogą proaktywnie reagować na luki w zabezpieczeniach i chronić swoje projekty przed złośliwym oprogramowaniem typu open source.
Korzyści z narzędzi do analizy złośliwego oprogramowania
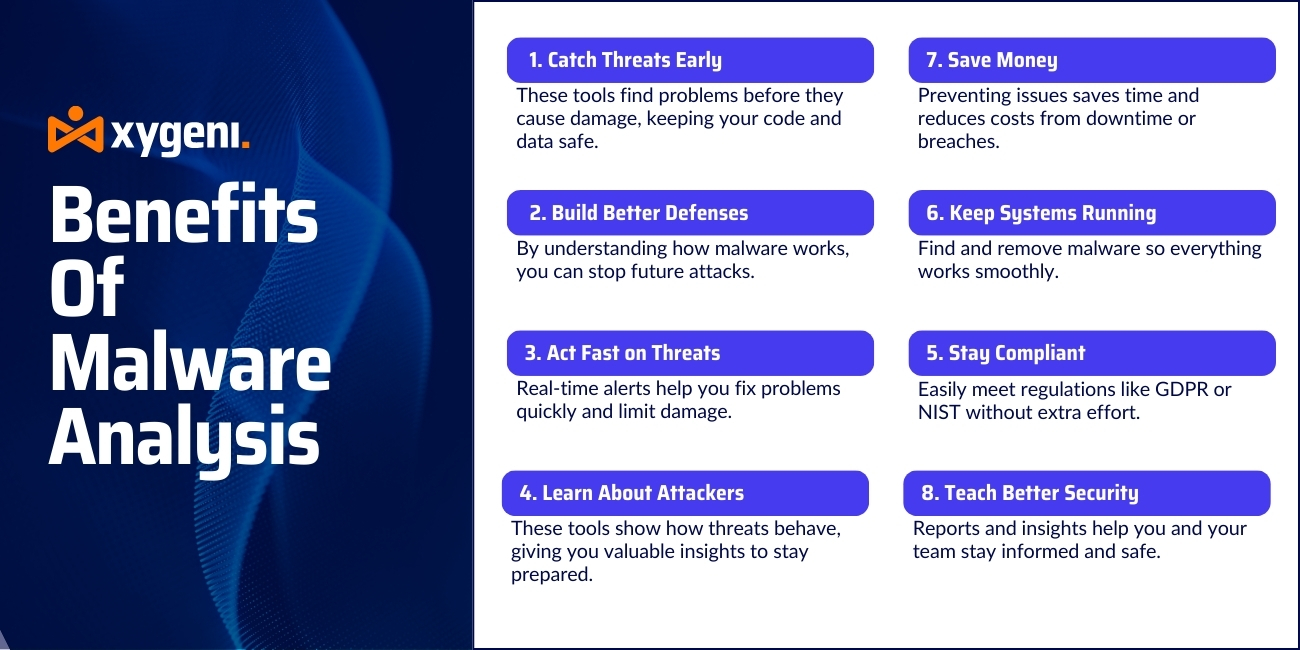
Narzędzia do analizy złośliwego oprogramowania oferują szereg korzyści, ale poniższe z nich wydają się najważniejsze, jeśli chodzi o zabezpieczanie systemów i ochronę danych:
Lepsza identyfikacja zagrożeń
Przede wszystkim narzędzia do analizy złośliwego oprogramowania doskonale sprawdzają się we wczesnym identyfikowaniu zagrożeń. Wykorzystując zarówno analizę statyczną, jak i dynamiczną, szybko wykrywają złośliwe wzorce i zachowania. Gwarantuje to wykrycie luk w zabezpieczeniach, zanim zdążą one wyrządzić szkodę.
Ochrona proaktywna
Ponadto narzędzia te pozwalają organizacjom budować silniejsze mechanizmy obronne, rozumiejąc sposób działania złośliwego oprogramowania. To proaktywne podejście pomaga zapobiegać przyszłym atakom, w tym zaawansowanym zagrożeniom, takim jak podatności na zero dni.
Silniejsza reakcja na incydenty
Co więcej, analizy w czasie rzeczywistym z narzędzi do analizy złośliwego oprogramowania umożliwiają szybsze i skuteczniejsze reagowanie na incydenty. Minimalizuje to szkody i zapewnia szybkie przywrócenie działania systemów krytycznych.
Ulepszona analiza zagrożeń
Dzięki dogłębnej analizie złośliwego oprogramowania narzędzia te dostarczają cennych informacji o osobach, które je atakują, ich technikach i taktykach. Ta inteligencja nie tylko chroni Twoje systemy, ale także pomaga Ci przygotować się na podobne zagrożenia w przyszłości.
Poprawiona integralność systemu
Wreszcie narzędzia do analizy złośliwego oprogramowania dbają o sprawne działanie systemów poprzez wykrywanie i usuwanie złośliwego kodu, gwarantując niezawodność i dostępność kluczowych aplikacji.
W jaki sposób produkt wczesnego ostrzegania firmy Xygeni zwiększa bezpieczeństwo oprogramowania typu open source
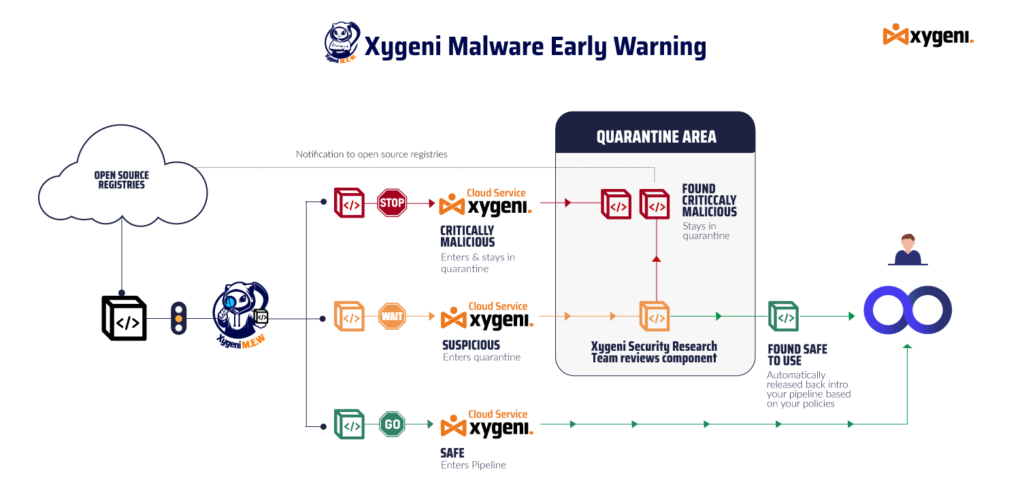
Produkt wczesnego ostrzegania firmy Xygeni został zaprojektowany specjalnie w celu zabezpieczenia oprogramowania open source poprzez proaktywne wykrywanie luk w zabezpieczeniach. Oto jak to działa:
- Ciągłe monitorowanie: Monitoruje publiczne rejestry w poszukiwaniu złośliwych pakietów i natychmiast je blokuje, chroniąc Twoje oprogramowanie przed zagrożeniami w czasie rzeczywistym.
- Automatyczne poprawki: Dzięki automatycznemu stosowaniu poprawek i poddawaniu zagrożeń kwarantannie Xygeni oszczędza Twojemu zespołowi cenny czas i wysiłek.
- Kompleksowe spostrzeżenia: Zapewnia szczegółowe raporty dotyczące zidentyfikowanych luk w zabezpieczeniach, pomagając zespołom w ustalaniu priorytetów i skutecznym rozwiązywaniu krytycznych problemów.
- Integracja zagrożeń globalnych: Xygeni wzbogaca swoją analizę o dane z globalnych baz danych, co pozwala na skuteczniejsze wykrywanie złośliwego oprogramowania i reagowanie na nie.
Dzięki tym funkcjom Xygeni oferuje niezrównane rozwiązanie do ochrony łańcucha dostaw oprogramowania przed oprogramowanie typu open source.
Dlaczego programiści potrzebują zarówno statycznej, jak i dynamicznej analizy złośliwego oprogramowania
Jeśli chodzi o analizę oprogramowanie open-sourceAni analiza statyczna, ani dynamiczna sama w sobie nie jest wystarczająca. Połączenie obu zapewnia kompleksowe podejście do identyfikacji i usuwania luk w zabezpieczeniach.
Na przykład:
- Analiza statyczna doskonale sprawdza się w identyfikowaniu zagrożeń opartych na sygnaturach, co czyni go idealnym narzędziem do skanowania prewencyjnego.
- Analiza dynamicznaZ drugiej strony, ujawnia zagrożenia behawioralne, których metody statyczne mogą nie dostrzegać.
Korzystanie z narzędzia do analizy złośliwego oprogramowania integrujące obie metody umożliwiają deweloperom zabezpieczanie swoich projektów przed szerszą gamą zagrożeń.
Tworzenie bezpiecznego oprogramowania: Twój kolejny krok
Jako programiści wiemy, jak bardzo oprogramowanie open source napędza innowacje i przyspiesza rozwój. Jednak z wielką mocą wiąże się wielka odpowiedzialność – złośliwe oprogramowanie open source stanowi rosnące zagrożenie, a jego ignorowanie nie jest już możliwe. Dlatego integracja narzędzi do analizy złośliwego oprogramowania z procesem pracy to prawdziwy przełom.
Pomyśl o tym: proaktywnie reagując na luki w zabezpieczeniach, nie tylko chronisz swój kod, ale także chronisz swoich użytkowników i zyskujesz ich zaufanie. Narzędzia takie jak Early Warning Product firmy Xygeni ułatwiają to zadanie, automatyzując trudne zadania, dzięki czemu możesz skupić się na tym, co najważniejsze – tworzeniu świetnego oprogramowania.
Bezpieczeństwo nie musi Cię spowalniać. Z odpowiednimi narzędziami może wręcz przyspieszyć proces, zapobiegając problemom, zanim narosną i przerodzą się w kosztowne problemy. Po co więc czekać? Umów się na demo już dziś i przekonaj się, w jaki sposób Xygeni pomoże Ci dostarczać bezpieczne oprogramowanie, mając pewność.
Chcesz zanurkować głębiej? Obejrzyj nasz Odcinek SafeDev Talk bez bramek na temat ewolucji ataków złośliwego oprogramowania typu open source
Poznaj je bliżej i dowiedz się więcej na temat konieczności stosowania proaktywnych strategii w celu ochrony rozwoju i dostarczania oprogramowania!