






NIS2 (Dyrektywa w sprawie bezpieczeństwa sieci i informacji) stała się kluczowym rozporządzeniem dla organizacji w Unii Europejskiej (UE). Jej głównym celem jest wzmocnienie ram cyberbezpieczeństwa i ochrona infrastruktury krytycznej. Dyrektywa NIS2 nakłada rygorystyczne praktyki cyberbezpieczeństwa, które (jak zobaczysz później) dotyczą szerokiego spektrum branż i sektorów. Zgodność z NIS2 jest wymogiem prawnym i niezbędnym elementem strategicznego podejścia do zapewnienia odporności na rosnące wyzwania w zakresie cyberbezpieczeństwa. W tym artykule przyjrzymy się, kogo dotyczy NIS2, dlaczego warto dbać o zgodność z przepisami i jak można uprościć ścieżkę do jej osiągnięcia.
Ale czym właściwie jest NIS2?
Dyrektywa NIS2 opiera się na pierwotnej dyrektywie NIS (Network and Information Security), opublikowanej w 2016 roku w celu poprawy cyberbezpieczeństwa w UE w kluczowych sektorach. Jednak wraz z rozwojem cyberzagrożeń, ewoluowały również potrzeby w zakresie NIS, a obecnie konieczne jest dostosowanie zakresu dyrektywy, aby odzwierciedlała ona coraz częściej obserwowane luki w zabezpieczeniach. Dyrektywa NIS2 wprowadza bardziej kompleksowy zestaw wymogów w zakresie cyberbezpieczeństwa, a także wyższy poziom zarządzania ryzykiem, raportowania i rozliczalności. standards.
W przeciwieństwie do swojego poprzednika (Dyrektywa (UE) 2016/1148 („NIS-D”), NIS2 nie ogranicza się już tylko do podmiotów „niezbędnych”, ale obejmuje również podmioty „ważne”, oferując bardzo szeroki zasięg w różnych branżach. Ta klasyfikacja jest istotna, ponieważ wskazuje na większe uzależnienie od technologii cyfrowych w sektorach innych niż tradycyjna infrastruktura krytyczna, takich jak opieka zdrowotna, finanse, energetyka, transport i dostawcy usług cyfrowych.
Kogo dotyczy NIS2?
Dyrektywa NIS2 rozszerza zakres swojej pierwotnej poprzedniczki, dyrektywy NIS, znacznie zwiększając liczbę organizacji objętych dyrektywą i dzieląc je na dwie kategorie zakresu – podmioty podstawowe i podmioty ważne.
- Podmioty niezbędne: Dostawcy usług niezbędnych do zapewnienia ciągłości funkcjonowania społeczeństwa i gospodarki, takich jak opieka zdrowotna, zaopatrzenie w wodę, energetyka, transport i administracja publiczna. Podmioty kluczowe podlegają najwyższym wymogom zgodności NIS2 (zarządzanie ryzykiem, zgłaszanie incydentów i monitorowanie bezpieczeństwa systemów kluczowych), ponieważ społeczne konsekwencje zakłócenia ich usług byłyby poważne.
- Ważne podmioty: Kategoria ta obejmuje obecnie szerszy zakres branż, takich jak usługi pocztowe, infrastruktura cyfrowa, produkcja żywności i przetwórstwo chemiczne. Chociaż wymogi zgodności dla tych podmiotów są nieco mniej rygorystyczne niż dla podmiotów kluczowych, nadal muszą one spełniać rygorystyczne wymogi cyberbezpieczeństwa. standardw celu ochrony operacji mających kluczowe znaczenie dla stabilności gospodarczej i bezpieczeństwa publicznego.
A teraz trochę więcej na ten temat…
Kluczową cechą NIS2 jest jego poszerzony zakres, który obejmuje teraz organizacje, które wcześniej były wyłączone z przepisów dotyczących cyberbezpieczeństwa. Wiele firm, które nie były zobowiązane do przestrzegania tych przepisów, musi teraz dostosować się do NIS2. Na przykład operatorzy platform cyfrowych – tacy jak firmy e-commerce, portale społecznościowe i dostawcy infrastruktury chmurowej – zostali uwzględnieni ze względu na ich kluczową rolę w usprawnianiu działalności innych firm. Włączenie tych platform i infrastruktur do NIS2 podkreśla cel dyrektywy, jakim jest wzmocnienie odporności usług cyfrowych, biorąc pod uwagę ich szerokie zastosowanie w wielu sektorach.
Ponadto NIS2 obejmuje również dostawców internetu i telekomunikacji, dostawców zabezpieczeń IT oraz producentów sprzętu, których produkty mają kluczowe znaczenie dla infrastruktury krytycznej. Oznacza to znaczącą zmianę, ponieważ sektory te są kluczowe dla zapewnienia bezpieczeństwa i niezawodności sieci i systemów w całej UE. Poprzez integrację tych podmiotów, NIS2 dąży do zbudowania jednolitego ekosystemu cyberbezpieczeństwa, który chroni nie tylko głównych dostawców usług kluczowych, ale także szerszą sieć dostawców technologii i usług, na których opierają się te infrastruktury.
Sektor usług finansowych, obejmujący banki, firmy ubezpieczeniowe i różne instytucje finansowe, podlega obecnie wymogom NIS2. Chociaż wiele z tych organizacji podlegało już surowym przepisom dotyczącym cyberbezpieczeństwa, NIS2 wprowadza dodatkowy zestaw wymagań, które ściślej je dostosowują do kompleksowego bezpieczeństwa infrastruktury krytycznej. standards. Rozszerzając swój zasięg na sektor usług finansowych, NIS2 dąży do zwiększenia ochrony podmiotów zarządzających poufnymi danymi i znaczącymi aktywami.
+ Wskazówka dla profesjonalistów
Dlaczego zgodność z normą NIS2 jest tak istotna?
Zgodność z NIS2 jest kluczowa dla organizacji z kilku powodów, takich jak zobowiązania prawne, poprawa bezpieczeństwa i ochrona reputacji. Oto kilka kluczowych powodów, dla których zgodność z NIS2 jest ważna:
1. Łagodzenie ryzyka w zmieniającym się krajobrazie zagrożeń
Częstotliwość, złożoność i ciężkość cyberataki W ostatnich latach nasiliły się zagrożenia, zagrażając nie tylko bezpieczeństwu danych, ale także ciągłości operacyjnej. NIS2 wymaga od organizacji wdrożenia solidnych praktyk zarządzania ryzykiem cyberbezpieczeństwa, zapewniających gotowość na różne cyberzagrożenia. Przestrzegając NIS2, firmy budują silniejszą postawę obronną, minimalizując potencjalne zakłócenia spowodowane atakami.
2. Unikanie kar prawnych i finansowych
Nieprzestrzeganie wymogów NIS2 może skutkować wysokimi karami finansowymi i konsekwencjami prawnymi. Dyrektywa nakłada na każde państwo członkowskie UE obowiązek nakładania grzywien na organizacje, które nie przestrzegają jej postanowień. Kary mogą sięgać nawet kilku milionów euro, w zależności od powagi i skutków incydentu. Przestrzeganie tych wymogów pomaga chronić się przed tymi ryzykami finansowymi i sprzyja rozwojowi kultury proaktywnego cyberbezpieczeństwa.
3. Wzmacnianie zaufania i reputacji
Organizacje sektora publicznego i prywatnego są oceniane pod kątem ich zdolności do ochrony informacji swoich klientów. Naruszenia bezpieczeństwa mogą znacząco zaszkodzić reputacji organizacji, prowadząc do spadku zaufania wśród interesariuszy. Przestrzeganie NIS2 świadczy o zaangażowaniu w cyberbezpieczeństwo najwyższej klasy. standards, zwiększając wiarygodność organizacji.
4. Ułatwianie reagowania na incydenty i raportowania
NIS2 ustanawia surowe wymogi dotyczące zgłaszania incydentów, zobowiązując organizacje do informowania władz o istotnych incydentach w ciągu 24 godzin. Ta zwiększona transparentność wspiera szybsze wykrywanie i reagowanie na incydenty cybernetyczne, co jest korzystne zarówno dla organizacji, jak i dla szerszej społeczności zajmującej się cyberbezpieczeństwem. Promując kulturę otwartości, NIS2 dąży do wzmocnienia współpracy transgranicznej i wymiany wiedzy w zakresie cyberbezpieczeństwa w różnych sektorach.
Obejrzyj nasz odcinek SafeDev Talk na kanale DORA Zgodność - dowiedz się więcej o innych przepisach obowiązujących w UE!
Kluczowe wymagania dotyczące zgodności z NIS2
Norma NIS2 określa szczegółowe wymagania, które organizacje muszą spełnić, aby osiągnąć zgodność:
Zarządzanie ryzykiem i odporność
Organizacje muszą oceniać zagrożenia cyberbezpieczeństwa i wdrażać odpowiednie środki bezpieczeństwa. Obejmuje to polityki kontroli dostępu, szyfrowania danych i planowania reagowania na incydenty.
Powiadomienie o incydentach i reakcja na nie
Norma NIS2 wymaga od organizacji zgłaszania incydentów bezpieczeństwa w określonym czasie i przeprowadzania analiz po wystąpieniu incydentu w celu zapobiegania ich ponownemu wystąpieniu.
Zarządzanie i odpowiedzialność
Podmioty muszą zadbać o zaangażowanie kadry kierowniczej w cyberbezpieczeństwo, wprowadzając jasne role i obowiązki w zakresie nadzorowania zarządzania ryzykiem cybernetycznym.
Bezpieczeństwo łańcucha dostaw
Mając świadomość, że zewnętrzni dostawcy i partnerzy mogą wprowadzać luki w zabezpieczeniach, NIS2 podkreśla bezpieczeństwo łańcucha dostawOrganizacje muszą ocenić praktyki dostawców w zakresie cyberbezpieczeństwa, zwłaszcza w obszarze oprogramowania i usług chmurowych. Należy pamiętać, że w 2022 roku 34% naruszeń danych w sektorze usług finansowych było spowodowanych przez zewnętrznych dostawców.
Ciągły monitoring i wywiad dotyczący zagrożeń
Utrzymywanie aktualnych informacji wywiadowczych i systemów monitorowania zagrożeń jest kluczowe dla skutecznego wykrywania i reagowania na potencjalne ataki. NIS2 zachęca do proaktywnego udostępniania informacji wywiadowczych o zagrożeniach między podmiotami w sektorach krytycznych.
Kluczowe cechy Xygeni dla zgodności z NIS2
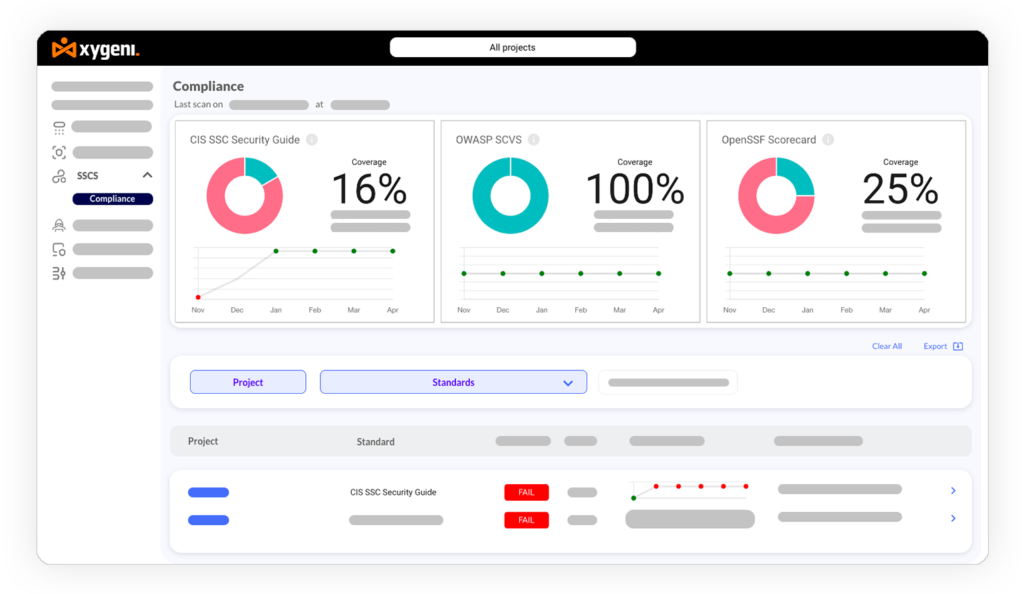
- Zautomatyzowane zarządzanie zgodnością: Xygeni usprawnia proces zarządzania zgodnością, stale monitorując i oceniając stan bezpieczeństwa organizacji w zakresie NIS2 standards. Ta automatyzacja zmniejsza obciążenie zespołów ds. bezpieczeństwa, umożliwiając szybsze osiągnięcie zgodności i spójne dostosowanie do zmian regulacyjnych.
- Wykrywanie zagrożeń i reagowanie: Platforma Xygeni jest wyposażona w zaawansowane funkcje wykrywania zagrożeń oparte na uczeniu maszynowym, które identyfikują podejrzane działania i potencjalne zagrożenia w czasie rzeczywistym. Ta funkcja jest niezbędna do zapewnienia zgodności z NIS2, umożliwiając organizacjom szybkie wykrywanie zagrożeń i reagowanie na nie, zgodnie z wymogami dyrektywy.
- Łańcuch dostaw i Analiza składu oprogramowania:Xygeni oferuje narzędzia do zarządzania i monitorowania bezpieczeństwa łańcucha dostaw organizacji, kluczowego elementu zgodności z NIS2. Funkcja analizy składu oprogramowania pomaga firmom oceniać luki w zabezpieczeniach komponentów innych firm, zapewniając bezpieczny łańcuch dostaw oprogramowania.
- Zgłaszanie incydentu: Xygeni usprawnia proces zgłaszania incydentów, oferując proste przepływy pracy dla dokumentacji i powiadomień regulacyjnych, pomagając organizacjom przestrzegać wymogów raportowania NIS2 standards. Jego funkcje kryminalistyczne umożliwiają szczegółową analizę incydentów, ułatwiając ocenę po incydencie i stałe udoskonalanie.
- Zarządzanie i zarządzanie rolami: Platforma Xygeni umożliwia stosowanie ram kontroli dostępu i zarządzania opartych na rolach, upraszczając w ten sposób proces definiowania i egzekwowania przez organizacje ról, obowiązków i zasad cyberbezpieczeństwa zgodnie z wymogami NIS2.
Podsumowując – zacznij minimalizować ryzyko cybernetyczne
Zgodność z NIS2 stanowi zarówno obowiązek prawny, jak i strategiczne znaczenie dla organizacji z kluczowych sektorów w całej UE. Wraz ze wzrostem częstotliwości i złożoności cyberzagrożeń, dostosowanie się do NIS2 nie tylko zmniejsza ryzyko, ale także wzmacnia odporność organizacji, buduje zaufanie i zapewnia rozliczalność.
Xygeni'ego Kompleksowa platforma bezpieczeństwa zapewnia skuteczne rozwiązanie do zarządzania wyzwaniami związanymi ze zgodnością z NIS2, od zautomatyzowanego zarządzania zgodnością po zaawansowane wykrywanie zagrożeń i reagowanie na incydenty. Wykorzystując narzędzia takie jak Xygeni, organizacje mogą optymalizować swoje procesy zgodności, chronić infrastrukturę krytyczną i rozwijać silną kulturę cyberbezpieczeństwa. Zwiększ ogólną odporność cyberbezpieczeństwa, podejmując odpowiednie działania w celu minimalizacji cyberzagrożeń.

