






OWASP Top 10 2025 W końcu jest dostępna, a jeśli piszesz kod codziennie, ta aktualizacja jest ważniejsza niż kiedykolwiek. W przeciwieństwie do poprzednich wersji osa top 10, Nowy OWASP najlepsza dziesiątka Odzwierciedla, jak współczesny rozwój faktycznie działa. Pokazuje, jak realne zagrożenia pojawiają się w pull requests, w aktualizacjach zależności, w plikach infrastruktury oraz w szybkich i zautomatyzowanych pipelinena których opiera się większość zespołów. Z tego powodu zrozumienie OWASP Top 10 2025 Nie chodzi o zapamiętywanie kategorii. Chodzi o rozpoznanie, gdzie te problemy pojawiają się w kodzie i co można z nimi zrobić, zanim trafią do produkcji.
Jako programista często działasz szybko, a nowe funkcje wiążą się z presją wprowadzania ich na rynek. Jednak te zagrożenia mogą łatwo wkraść się do Twojego procesu pracy bez żadnych widocznych oznak. Dlatego ten przewodnik wyjaśnia, co zmieniło się w… osa top 10Dlaczego te zagrożenia będą odczuwalne inaczej w 2025 roku i jak możesz im zaradzić, podejmując praktyczne działania, które naturalnie wpasują się w Twoją codzienną pracę. Cel jest prosty. Pomóc Ci zrozumieć, gdzie pojawiają się te luki i jak je ograniczyć bez spowalniania tempa realizacji.
Dlaczego lista OWASP Top 10 2025 jest ważna dla programistów
OWASP Top 10 2025 to coś więcej niż prosty ranking. To oparty na danych przegląd najczęstszych i najbardziej dotkliwych problemów bezpieczeństwa, które można znaleźć w tysiącach rzeczywistych aplikacji. Według Projekt OWASPTo nowe wydanie odzwierciedla zmiany zachodzące we współczesnym oprogramowaniu. Zespoły programistyczne wdrażają wzorce chmurowe, ekosystemy open source oraz dynamicznie rozwijające się CI i CD. pipelineZmienia się również krajobraz zagrożeń.
Dla programistów osa top 10 Działa jak praktyczny podręcznik. Pokazuje, co należy traktować priorytetowo, które części kodu lub konfiguracji wymagają szczególnej uwagi i co należy testować wielokrotnie w miarę rozwoju aplikacji. Co więcej, pomaga identyfikować zagrożenia na wczesnym etapie. SDLC dzięki temu bezpieczeństwo stanie się częścią normalnego toku pracy, a nie kwestią drugorzędną.
Co zmieniło się w rankingu OWASP Top 10 na rok 2025
OWASP Top 10 2025 Wprowadza znaczące aktualizacje, które odzwierciedlają sposób, w jaki zespoły faktycznie budują i wdrażają oprogramowanie. Nowoczesne aplikacje w dużym stopniu opierają się na wzorcach natywnych dla chmury, ekosystemach open source oraz dynamicznie rozwijającej się CI i CD. pipelines. Z powodu tej zmiany nowy OWASP najlepsza dziesiątka Koncentruje się bardziej na słabościach systemowych w zależnościach, systemach kompilacji i warstwach konfiguracji, niż wyłącznie na wadach na poziomie kodu.
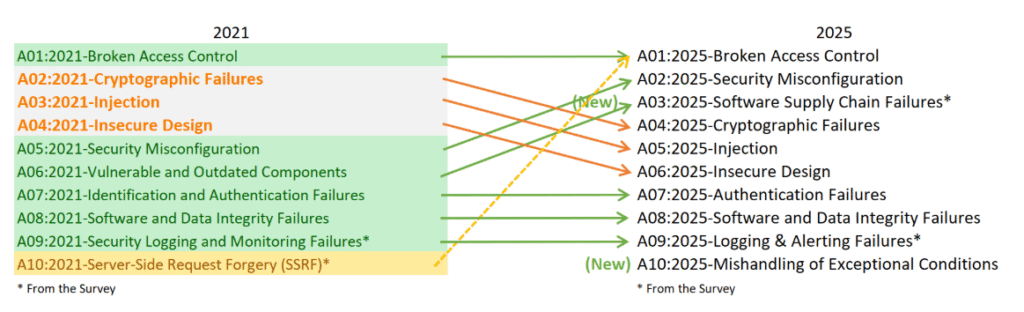
W porównaniu z wydaniem z 2021 r. OWASP Top 10 2025 dodaje dwie nowe kategorie i przekształca kilka innych. Zmiany te wskazują na silny trend w kierunku identyfikowania przyczyn źródłowych, a nie tylko wykrywania objawów.
A03 Awarie łańcucha dostaw oprogramowania
To jedna z najważniejszych aktualizacji. Rozszerza ona starą kategorię „Wrażliwe i przestarzałe komponenty” z 2021 roku o szerszą, obejmującą naruszenia zależności, ataki na systemy kompilacji i zagrożenia dla całego ekosystemu. OWASP zauważa, że chociaż ta kategoria ma mniej wystąpień w danych, to ma najwyższe średnie wyniki w zakresie exploitów i wpływu, co wyjaśnia, dlaczego awansowała na liście.
A10 Niewłaściwe postępowanie w sytuacjach wyjątkowych
Ta nowa kategoria zastępuje od 2021 roku pojęcie „Server Side Request Forgery”. Koncentruje się ona na nieprawidłowej obsłudze błędów, błędach logicznych i niebezpiecznych zachowaniach awaryjnych, które mogą ujawnić wrażliwe dane, a nawet umożliwić odmowę usługi (DOS). Wraz ze wzrostem złożoności oprogramowania, nieoczekiwane sytuacje stają się coraz powszechniejsze, dlatego ta kategoria odzwierciedla rzeczywiste wzorce obserwowane w nowoczesnych architekturach.
Inne kategorie również ulegają zmianom. Na przykład, Błędna konfiguracja zabezpieczeń Spada z piątego na drugie miejsce, ponieważ błędne konfiguracje pojawiają się teraz wszędzie, zwłaszcza w chmurze i w przepływach pracy opartych na infrastrukturze jako kodzie. Co więcej, Awarie oprogramowania lub integralności danych obejmuje teraz niebezpieczne procesy kompilacji i niezweryfikowane mechanizmy aktualizacji, dzięki czemu jest bardziej przydatny w sposobie, w jaki programiści dostarczają oprogramowanie w środowiskach ciągłego dostarczania.
Ogólnie rzecz biorąc, zmiany te pokazują, że bezpieczeństwo aplikacji wykracza daleko poza kod źródłowy. Obejmuje teraz sposób tworzenia kodu, wybierania zależności, pipelines działają i jak konfigurowane są środowiska. W rezultacie programiści potrzebują wglądu nie tylko w swój kod, ale w cały cykl życia tego, co dostarczają.
Aby ułatwić zrozumienie raportu, w poniższej tabeli porównano listę OWASP Top 10 z 2021 r. z zaktualizowanymi kategoriami w 2025 r. i podkreślono najważniejsze różnice.
OWASP Top 10 2021 vs OWASP Top 10 2025
| OWASP Top 10 2021 | OWASP Top 10 2025 | Główna zmiana |
|---|---|---|
| A01 Złamana kontrola dostępu | A01 Złamana kontrola dostępu | SSRF z A10 2021 jest teraz scalony z tą kategorią |
| A02 Awarie kryptograficzne | A04 Awarie kryptograficzne | Spada z drugiego na czwarte miejsce, zachowując ten sam poziom koncentracji |
| Wtrysk A03 | Wtrysk A05 | Spada o dwie pozycje, choć nadal bardzo często i ma duży wpływ |
| A04 Niebezpieczna konstrukcja | A06 Niebezpieczna konstrukcja | Spada o dwa miejsca w dół z powodu wzrostu liczby błędnych konfiguracji i ryzyka związanego z łańcuchem dostaw |
| A05 Nieprawidłowa konfiguracja zabezpieczeń | A02 Nieprawidłowa konfiguracja zabezpieczeń | Awansuje z piątego na drugie miejsce, ponieważ błędne konfiguracje występują częściej i mają większy wpływ |
| A06 Komponenty podatne na ataki i przestarzałe | A03 Awarie łańcucha dostaw oprogramowania | Rozszerzono na szerszą kategorię obejmującą ryzyka zależności i kompromisy w systemach kompilacji |
| A07 Błędy identyfikacji i uwierzytelniania | A07 Błędy uwierzytelniania | Udoskonalone nazewnictwo i lepsza przejrzystość przy zachowaniu podobnego zakresu |
| A08 Błędy integralności oprogramowania i danych | A08 Błędy oprogramowania lub integralności danych | Zakres rozszerzono o niebezpieczne procesy kompilacji i mechanizmy aktualizacji |
| A09 Błędy rejestrowania i monitorowania zabezpieczeń | A09 Rejestrowanie i alarmowanie błędów | Zmieniono nazwę, aby podkreślić znaczenie powiadamiania w celu reagowania na incydenty |
| A10 Serwerowa podróbka żądania | A10 Niewłaściwe postępowanie w sytuacjach wyjątkowych | SSRF wchłonięty do A01 i zastąpiony nową kategorią skupioną na problemach obsługi błędów |
Podział 10 największych zagrożeń OWASP na rok 2025 (z rzeczywistymi incydentami, lukami bezpieczeństwa (CVE), codziennymi scenariuszami rozwoju i sposobami ich łagodzenia)
OWASP Top 10 2025 grupuje najpoważniejsze luki w zabezpieczeniach wpływające na współczesne oprogramowanie. Zagrożenia te obejmują kod, konfiguracje, zależności i pipelines. Poniżej znajduje się kompletne zestawienie dla deweloperów, praktyczne, rzeczywiste i dostosowane do codziennych przepływów pracy, obejmujące rzeczywiste incydenty i CVE-y, które pozwalają zakotwiczyć każde ryzyko w rzeczywistości.
A01: Złamana kontrola dostępu
Co to znaczy
Kontrola dostępu jest naruszona, gdy aplikacja nie egzekwuje prawidłowo, kto może wykonywać poszczególne czynności.
Obejmuje brakujące kontrole ról, niebezpieczne odwołania do obiektów, IDOR, możliwe do obejścia filtry autoryzacji i punkty końcowe, które opierają się wyłącznie na ukrytych elementach interfejsu użytkownika, a nie na logice zaplecza.
Ta kategoria utrzymuje się na szczycie OWASP Top 10 2025 ponieważ logika dostępu jest często pomijana w trakcie szybkiego rozwoju.
Prawdziwy incydent
CVE-2024-3094 (tylne wejście do narzędzi XZ) wykorzystano tylne wejście w łańcuchu dostaw, ale jednym z najłatwiejszych punktów zaczepienia dla atakujących było nadużycie kontroli dostępu w systemach, które ufały komponentom bez weryfikowania egzekwowania ról.
Podobnie, wiele naruszeń bezpieczeństwa technologii finansowych w 2024 r. miało swoje źródło w braku kontroli ról w punktach końcowych interfejsu API.
Jak to wygląda w Twojej codziennej pracy
Przeglądasz pull request w pośpiechu i zobaczyć nowy punkt końcowy, taki jak:
app.get("/admin/export", exportData);
ale zdaj sobie sprawę, że kod nigdy nie jest sprawdzany req.user.role.
Albo ukryjesz przycisk administratora w interfejsie użytkownika, ale API nigdy nie weryfikuje uprawnień.
Jak ograniczyć ryzyko
- Dodaj wymuszanie roli zaplecza.
- Użyj scentralizowanego oprogramowania pośredniczącego autoryzacji.
- Przeprowadź test nieautoryzowanych ścieżek dostępu.
- Przejrzyj odniesienia do obiektów i upewnij się, że identyfikatorów nie da się odgadnąć ani nimi manipulować.
Xygeni SAST flagi brakujące kontrole autoryzacji, niebezpieczne bezpośrednie odwołania do obiektów, wzorce omijania uprawnień i wyciekłe tokeny, bezpośrednio w środku pull requests, zanim kod zostanie wdrożony.
A02: Nieprawidłowa konfiguracja zabezpieczeń
Co to znaczy
Błędy w konfiguracji zdarzają się, gdy systemy, usługi w chmurze, kontenery lub IaC Szablony korzystają z niebezpiecznych domyślnych ustawień lub niespójnych ustawień, co czyni je częstym problemem w rankingu OWASP Top 10 2025. Dotyczy to publicznych kontenerów pamięci masowej, zbyt liberalnych ról IAM, odsłoniętych konsol administracyjnych, niebezpiecznych ustawień CORS lub wyłączonych kontroli bezpieczeństwa.
Prawdziwy incydent
Wyciek Microsoft Power Apps (2023) ujawniono 38 milionów rekordów z powodu nieprawidłowo skonfigurowanego punktu końcowego.
Podobnie, wiele CVE, takich jak CVE-2024-23692 (Kubernetes) podkreśl, jak pojedyncza nieprawidłowa flaga może ujawnić komponenty klastra.
Jak to wygląda w Twojej codziennej pracy
Aktualizujesz plik Kubernetes i zmieniasz:
type: LoadBalancer
myśląc, że jest to nieszkodliwe, dopóki nie odkryjesz, że ujawnia ono publicznie wewnętrzną usługę.
Lub pozostaw listę kontroli dostępu kontenera S3 jako public-read „tylko do celów testowych”.
Jak ograniczyć ryzyko
- Przyjmij bezpieczne IaC szablony.
- Przeskanuj każdą zmianę konfiguracji
- Regularnie sprawdzaj uprawnienia w chmurze.
- Unikaj uprawnień wieloznacznych i domyślnych poświadczeń.
Xygeni skanuje Terraform, Kubernetes, CloudFormation, Docker i CI/CD konfiguracje na każdym commit, podkreślając ryzykowne ustawienia, takie jak otwarte porty, publiczne kontenery lub zbyt liberalne role w chmurze.
A03: Awarie łańcucha dostaw oprogramowania (NOWOŚĆ)
Co to znaczy
Nowoczesne oprogramowanie opiera się na bibliotekach zewnętrznych, co sprawia, że zależności stają się ogromną powierzchnią ataku, dlatego kwestie związane z łańcuchem dostaw odgrywają obecnie znaczącą rolę w OWASP Top 10 2025Zagrożone pakiety, zatrute aktualizacje, złośliwi administratorzy i zmodyfikowane artefakty kompilacji stanowią coraz większą część naruszeń bezpieczeństwa w realnym świecie.
Prawdziwy incydent
- przejęcie ua-parser-js (2021): atakujący opublikował złośliwą wersję zawierającą program do kopania kryptowalut.
- Sabotaż colors.js i faker.js (2022): Twórca celowo uszkodził bibliotekę.
- CVE-2024-3094 (narzędzia XZ): tylne wejście na poziomie państwowym przedostało się do powszechnie używanego narzędzia kompresującego.
Jak to wygląda w Twojej codziennej pracy
Można scalić aktualizację Dependabot bez sprawdzania rejestru zmian.
Albo uciekasz npm install i ufaj wszystkiemu, co pochodzi z rejestru, zakładając, że jest bezpieczne.
Jak ograniczyć ryzyko
- Sprawdź pochodzenie zależności.
- Wersje pinowe.
- Blokuj podejrzanych administratorów.
- Przed kompilacją przeskanuj artefakty.
- Zastosowanie SCA z możliwością wykorzystania kontekst, a nie surowe listy CVE.
Xygeni jednoczy SCA, osiągalność, EPSS, wykrywanie złośliwego oprogramowania i sprawdzanie integralności artefaktów. Oznacza zagrożone pakiety, zapobiega przedostawaniu się złośliwych bibliotek do kompilacji i wskazuje, które zależności są istotne na podstawie rzeczywistej podatności na atak.
A04: Awarie kryptograficzne
Co to znaczy
Słabe szyfrowanie, brak protokołu TLS, przewidywalne klucze tajne lub niezabezpieczone zarządzanie kluczami ujawniają poufne dane, a te problemy w dalszym ciągu mają istotny wpływ na ranking OWASP Top 10 2025. Należą do nich przestarzałe algorytmy, nieprawidłowe identyfikatory IV lub przechowywanie kluczy bezpośrednio w kodzie lub kontenerach.
Prawdziwy incydent
CVE-2023-2650 (OpenSSL) pokazał, jak przestarzałe lub niewłaściwie używane komponenty kryptograficzne mogą prowadzić do katastrofalnego narażenia na ataki.
Jak to wygląda w Twojej codziennej pracy
Kodujesz na stałe klucz API „tylko na czas testów” i zapominasz go usunąć.
Albo szybko wdrażasz AES-ECB, bo jest to łatwe, nie zdając sobie sprawy, że ujawnia wzorce.
Jak ograniczyć ryzyko
- Użyj nowoczesnych algorytmów.
- Unikaj niestandardowych szyfrów, często wymieniaj klucze.
- Zabezpiecz sekrety poza bazą kodu.
Xygeni sygnalizuje słabe algorytmy, ujawnione dane uwierzytelniające, niebezpieczne wzorce haszowania i sekrety commitdo repozytorium lub pipeline dzienniki.
A05: Wtrysk
Co to znaczy
Luki związane z wstrzykiwaniem kodu powstają, gdy niezaufane dane przedostaną się do zapytania, polecenia lub szablonu. Ryzyko to jest nadal kluczowym elementem rankingu OWASP Top 10 na rok 2025. Obejmuje ono luki w zabezpieczeniach SQL, NoSQL, wstrzykiwanie poleceń systemu operacyjnego, wstrzykiwanie szablonów i powszechne nadużycia ORM.
Prawdziwy incydent
Listy CVE są pełne wstrzyknięć, w tym:
- CVE-2023-24329 (Google Chrome): błąd walidacji danych wejściowych
- CVE-2023-4427 (Grafana): wstrzykiwanie szablonu
Jak to wygląda w Twojej codziennej pracy
Wklejasz fragment wygenerowany przez LLM w następujący sposób:
curl https://random-url/install.sh | bash
i przechodzi testy… dopóki ktoś nie spróbuje ' OR 1=1 --.
Jak ograniczyć ryzyko
- Użyj sparametryzowanego zapytania.
- Sprawdź poprawność typów danych wejściowych.
- Unikaj bezpośredniego łączenia.
Xygeni SAST natychmiast wykrywa wzorce wtrysku.
Z Automatyczna naprawa AIsugeruje bezpieczne, sparametryzowane wersje w Twoim pull request.
A06: Niebezpieczny projekt
Co to znaczy
Błędy wprowadzone na poziomie architektury mogą tworzyć luki w zabezpieczeniach, nawet gdy implementacja wydaje się czysta, a problemy te są nadal podkreślane w rankingu OWASP Top 10 2025. Obejmują one brakujące modelowanie zagrożeń, niebezpieczne przepływy pracy i nadmiernie uproszczone granice zaufania.
Prawdziwy incydent
Wiele błędnych implementacji protokołu OAuth wynika z niezabezpieczonego projektu, a nie błędów na poziomie kodu. Na przykład, w latach 2022–2024 wykorzystano liczne luki w zabezpieczeniach (CVE) w celu ograniczenia stosowania pobłażliwych reguł przekierowań URI.
Jak to wygląda w Twojej codziennej pracy
Wdrażasz funkcję przesyłania plików, która nadpisuje istniejące pliki, ponieważ nazwy plików nie są sprawdzane.
Kod „działa”, ale jego konstrukcja jest niebezpieczna.
Jak ograniczyć ryzyko
- Wprowadzenie do modelowania zagrożeń.
- Sprawdź poprawność założeń.
- Projektuj z myślą o jak najmniejszych uprawnieniach.
Xygeni egzekwuje guardrails w repozytoriach i CI/CD pipelinekorzystając z zasad polityki jako kodu, co zapewnia wczesne wykrywanie niebezpiecznych wzorców projektowych.
A07: Błędy uwierzytelniania
Co to znaczy
Awarie w login Przepływy, zarządzanie sesjami, uwierzytelnianie wieloskładnikowe, walidacja tokenów czy przechowywanie danych uwierzytelniających pozostają powszechnymi problemami i nadal stanowią główny punkt zainteresowania w zestawieniu OWASP Top 10 na rok 2025.
Prawdziwy incydent
CVE-2024-3092 (GitLab) dozwolone było utrwalenie sesji z powodu niewłaściwego jej obsługi.
Jak to wygląda w Twojej codziennej pracy
Wdrażasz tokeny odświeżania, ale zapominasz o unieważnianiu starych, przez co nieaktualne sesje pozostają ważne przez wiele dni.
Jak ograniczyć ryzyko
- Zastosowanie standard biblioteki uwierzytelniania.
- Wymuś wygaśnięcie tokena.
- Sprawdź wszystkie przejścia sesji.
Xygeni wcześnie wykrywa niebezpieczną logikę sesji, wyciekłe dane uwierzytelniające i słabe wzorce tokenów.
A08: Awarie oprogramowania lub integralności danych
Co to znaczy
Brak weryfikacji źródeł danych lub oprogramowania, niezaufane aktualizacje, zmodyfikowane pliki binarne i niebezpieczne skrypty CI często prowadzą do poważnych problemów z integralnością, a ten wzorzec pozostaje ważną kategorią w rankingu OWASP Top 10 na rok 2025.
Prawdziwy incydent
Kompromis SolarWinds (2020): atakujący manipulowali systemem CI, wprowadzając złośliwe aktualizacje do łańcucha dostaw.
Jak to wygląda w Twojej codziennej pracy
Skrypt kompilacji pobiera zależność za pomocą:
curl https://random-url/install.sh | bash
Zaufanie dowolnym zdalnym skryptom to właśnie sposób, w jaki atakujący narażają się na ataki pipelines.
Jak ograniczyć ryzyko
- Użyj wersji przypiętych.
- Sprawdź sumy kontrolne.
- Preferuj źródła podpisane.
- Unikaj uruchamiania skryptów nieznanego pochodzenia.
Xygeni weryfikuje integralność artefaktów, wykrywa zmodyfikowane zależności i identyfikuje niebezpieczne wykonania skryptów w CI.
A09: Rejestrowanie i powiadamianie o awariach
Co to znaczy
Bez logów nie da się wykryć ataków, a luka ta nadal stanowi poważny problem w rankingu OWASP Top 10 2025. Obejmuje to brakujące ślady audytu, pomijane błędy lub źle skonfigurowane monitorowanie, które uniemożliwia zespołom wykrycie incydentów.
Prawdziwy incydent
Wiele ataków ransomware w latach 2023–2024 pozostało niewykrytych przez wiele tygodni z powodu brakujących logów uwierzytelniania.
Jak to wygląda w Twojej codziennej pracy
Debugujesz problem produkcyjny i zdajesz sobie sprawę, login punkt końcowy nigdy nie został zarejestrowany login niepowodzenie, nawet nie podejrzane.
Jak ograniczyć ryzyko
- Rejestruj zdarzenia uwierzytelniania.
- Sprawdź poprawność komunikatów o błędach.
- Włącz alerty dotyczące nietypowej aktywności.
Xygeni podkreśla brakujące ścieżki audytu w IaC i wykrywa anomalie w repozytoriach, pipelines i wykresy zależności.
A10: Niewłaściwe postępowanie w przypadku sytuacji wyjątkowych (NOWOŚĆ)
Co to znaczy
Nieprawidłowa obsługa błędów, niezweryfikowane wyjątki, ujawnione ślady stosu i wyzwalacze odmowy usługi często pojawiają się w nowoczesnych aplikacjach. Tego typu awarie mają teraz własną kategorię w rankingu OWASP Top 10 2025.
Prawdziwy incydent
Wiele aplikacji Node.js ujawniało ślady stosu za pośrednictwem zgłaszanych błędów, ujawniając wewnętrzne ścieżki plików, co zaobserwowano w kilku lukach CVE powiązanych z punktami końcowymi debugowania.
Jak to wygląda w Twojej codziennej pracy
Podczas debugowania zwracasz surowy wyjątek w interfejsie API, zapominasz go usunąć i wysyłasz bezpośrednio do środowiska produkcyjnego.
Jak ograniczyć ryzyko
- Sprawdź przepływy wyjątków
- Oczyszczanie komunikatów o błędach.
- Dodaj bezpieczne rozwiązania awaryjne.
Xygeni SAST flagi niebezpiecznego przetwarzania wyjątków i wzorce, które mogą spowodować wyciek poufnych danych lub umożliwić ataki DoS.
Od świadomości do działania: rozwiązywanie 10 największych zagrożeń OWASP w 2025 r.
Zrozumienie osa top 10 To dopiero pierwszy krok. Prawdziwy postęp zaczyna się, gdy te ryzyka staną się częścią Twojego codziennego przepływu pracy. Wiele problemów wymienionych w OWASP Top 10 2025 wślizgują się do aplikacji po cichu, zwłaszcza gdy zespoły działają szybko lub w dużym stopniu polegają na automatyzacji. Z tego powodu potrzebujesz guardrails które działają w sposób ciągły, w przeciwieństwie do kontroli bezpieczeństwa przeprowadzanych pod koniec cyklu wydania.
W praktyce oznacza to skanowanie kodu, zależności, plików infrastruktury i procesów kompilacji za każdym razem, gdy ulegają zmianie. Oznacza to również wychwytywanie niebezpiecznych wzorców w pull requests, monitorowanie aktualizacji zależności i weryfikacja pipeline integralność przed wysyłką czegokolwiek.
Deweloperzy mogą zredukować znaczną część OWASP najlepsza dziesiątka ryzyko poprzez przyjęcie kilku spójnych praktyk. Na przykład, SAST pomaga wcześnie wykryć luki w zabezpieczeniach i uwierzytelnianiu. SCA a skanowanie w poszukiwaniu złośliwego oprogramowania pozwala na identyfikację zagrożonych lub nieaktualnych zależności. IaC Skanowanie zapobiega błędnym konfiguracjom w środowiskach chmurowych i kontenerowych. Wykrywanie poufnych danych zapobiega przedostaniu się wyciekłych danych uwierzytelniających do środowiska produkcyjnego. Pipeline monitorowanie ujawnia nieoczekiwane lub ryzykowne zmiany w logice kompilacji.
Gdy te kontrole zostaną uruchomione automatycznie w Twoim systemie pipelineBezpieczeństwo staje się naturalną częścią Twojego procesu pracy, a nie dodatkowym zadaniem, które zabiera czas przeznaczony na rozwój. Dlatego wdrażanie OWASP top 10 2025 praktyki stają się prostsze, szybsze i bardziej niezawodne.
Jak Xygeni pomaga spełnić 10 najważniejszych wymagań OWASP na rok 2025
Xygeni pomaga programistom rozwiązywać problemy OWASP Top 10 2025 oferując jedną platformę obejmującą kod, zależności, infrastrukturę i pipelines. W rezultacie unikasz polegania na wielu rozłączonych narzędziach i zyskujesz jeden, przejrzysty widok całej aplikacji. Ponieważ te kontrole są uruchamiane automatycznie w Twoim przepływie pracy, osa top 10 praktyki stają się naturalne, a nie destrukcyjne.
SAST: Wczesne wykrywanie ryzyka na poziomie kodu
SAST pomaga wykryć luki w zabezpieczeniach, uszkodzone wzorce kontroli dostępu, niebezpieczne przetwarzanie wyjątków i słabą logikę uwierzytelniania przed ich wdrożeniem w kompilacjach.
Ponieważ skaner uruchamia się w pull requests, programiści otrzymują natychmiastową informację zwrotną podczas pisania kodu.
SCA i ochrona łańcucha dostaw
SCA Dzięki dostępności i EPSS wyróżnia się zależności, które rzeczywiście mają znaczenie, a nie tylko te z lukami bezpieczeństwa (CVE). Dodatkowo, funkcja wykrywania złośliwego oprogramowania blokuje zmodyfikowane lub złośliwe biblioteki, zanim dostaną się one do kompilacji, co bezpośrednio zmniejsza liczbę awarii w łańcuchu dostaw oprogramowania (A03).
IaC i bezpieczeństwo konfiguracji
Xygeni IaC Skanuje pliki Terraform, Kubernetes, CloudFormation i kontenery, aby wykryć błędy konfiguracji powiązane z błędami konfiguracji zabezpieczeń A02. Te kontrole zapobiegają przedostawaniu się ryzykownych ustawień domyślnych i niebezpiecznych konfiguracji do środowisk chmurowych.
Tajemnice bezpieczeństwa
Wykrywanie sekretów wykrywa wyciekłe dane uwierzytelniające, odsłonięte tokeny i wrażliwe wartości w repozytoriach i pipelines. Chroni to przepływy uwierzytelniania i zmniejsza szereg zagrożeń w całym systemie. OWASP najlepsza dziesiątka, w tym problemy z kontrolą dostępu i błędami integralności.
Pipeline i integralność artefaktów
Integralność łańcucha dostaw Kontrole weryfikują skrypty kompilacji, artefakty i pochodzenie. Dzięki temu programiści mogą wcześnie wykryć nieoczekiwane zmiany lub niebezpieczne źródła, co znacznie zmniejsza ryzyko awarii oprogramowania lub integralności danych.
ASPM dla pełnej widoczności cyklu życia
ASPM łączy wszystkie ustalenia, aby zespoły mogły śledzić zmiany postawy, rozumieć wpływ ryzyka i wdrażać nowe rozwiązania OWASP top 10 2025 konsekwentnie stosuje te same praktyki. Ten centralny widok pomaga programistom być na bieżąco z rzeczywistymi zagrożeniami bez konieczności przełączania się między różnymi narzędziami.
Dlaczego Matters to
Zamiast spowalniać rozwój, Xygeni utrzymuje te kontrole w tle, działając cicho. Oznacza to, że bezpieczny kod staje się domyślnym wynikiem każdej kompilacji, co ułatwia OWASP Top 10 2025 oczekiwania są znacznie łatwiejsze do spełnienia.
| Ryzyko OWASP 2025 | Jak pomaga Xygeni |
|---|---|
| A01 Złamana kontrola dostępu | Wykrywa zakodowane na stałe tokeny, brakujące kontrole autoryzacji i niebezpieczne sprawdzanie ról w kodzie. |
| A02 Nieprawidłowa konfiguracja zabezpieczeń | Sprawdza infrastrukturę jako kod i pipeline konfiguracje zapobiegające ryzykownym ustawieniom domyślnym lub otwartym uprawnieniom. |
| A03 Awarie łańcucha dostaw oprogramowania | Używa SCA, wykrywanie złośliwego oprogramowania i śledzenie pochodzenia w celu zabezpieczenia zależności i zbudowania integralności. |
| A04 Awarie kryptograficzne | Oznacza słabe algorytmy szyfrowania i nieprawidłowe przechowywanie tajnych informacji. |
| Wtrysk A05 | Identyfikuje niebezpieczne wzorce kodu za pomocą głębokiego SAST analiza i ocena dostępności. |
| A06 Niebezpieczna konstrukcja | Zapewnia politykę jako kod guardrails i integracja modelowania zagrożeń dla bezpiecznej architekturycisJony. |
| A07 Błędy uwierzytelniania | Wykrywa brakujące mechanizmy wymuszania MFA oraz słabą obsługę sesji w kodzie i konfiguracji. |
| A08 Błędy oprogramowania lub integralności danych | Zapewnia, że skrypty kompilacji korzystają ze zweryfikowanych źródeł i wykrywa zmodyfikowane pliki binarne pipelines. |
| A09 Rejestrowanie i alarmowanie błędów | Podkreśla brakujące ślady audytu i integruje alerty dotyczące anomalii bezpieczeństwa w różnych repozytoriach. |
| A10 Niewłaściwe postępowanie w sytuacjach wyjątkowych | Wykrywa niebezpieczne przetwarzanie błędów w kodzie, takie jak odsłonięte ślady stosu lub nieprawidłowa logika wyjątków. |
Uwagi końcowe
OWASP Top 10 2025 podkreśla najważniejsze zagrożenia, jakie pojawiają się we współczesnych aplikacjach. Problemy te stale ewoluują, zwłaszcza że programiści polegają na pakietach open source, infrastrukturze natywnej dla chmury i zautomatyzowanych pipelines. Z tego powodu bezpieczeństwo nie jest już czymś, co dzieje się po zakończeniu prac rozwojowych. To coś, co musi być ściśle związane z pracą programistów wykonywaną każdego dnia.
Dzięki Xygeni możesz aplikować osa top 10 praktyki w ramach istniejących przepływów pracy. Możesz automatycznie wykrywać luki w zabezpieczeniach, redukować szum informacyjny wynikający z fałszywych alarmów i szybciej rozwiązywać problemy dzięki kontekstowi zrozumiałemu dla programistów. Dodatkowo zyskujesz wgląd w cały cykl życia oprogramowania, od kodu po chmurę.
???? Rozpocznij darmowy okres próbny i chroń swoje projekty przed ryzykami wymienionymi w raporcie OWASP Top 10 na rok 2025
???? Kontakt i zobacz, jak Xygeni pomaga programistom stosować OWASP najlepsza dziesiątka w rzeczywistym pipelines

