






Nowoczesne zespoły DevOps muszą działać szybko, ale potrzebują też kontroli i ochrony. To właśnie tam bezpieczeństwo guardrails wejść. Działając jako zautomatyzowana warstwa oprogramowanie do zarządzania polityką w całym cyklu życia rozwoju, te DevOps guardrails pomóc zespołom utrzymać silną pozycję CI/CD pipeline security blokując niebezpieczne połączenia, wykrywając ryzykowne konfiguracje i automatycznie wymuszając bezpieczne przepływy pracy.
Z Xygeni Guardrails, ta ochrona stała się łatwiejsza w zarządzaniu. Nowa wersja WebUI umożliwia przeglądanie, edycję i stosowanie wszystkich guardrails bezpośrednio z interfejsu, dzięki czemu egzekwowanie zasad staje się szybsze i prostsze dla każdego programisty.
Co nowego: Zarządzanie bezpieczeństwem Guardrails w interfejsie internetowym Xygeni
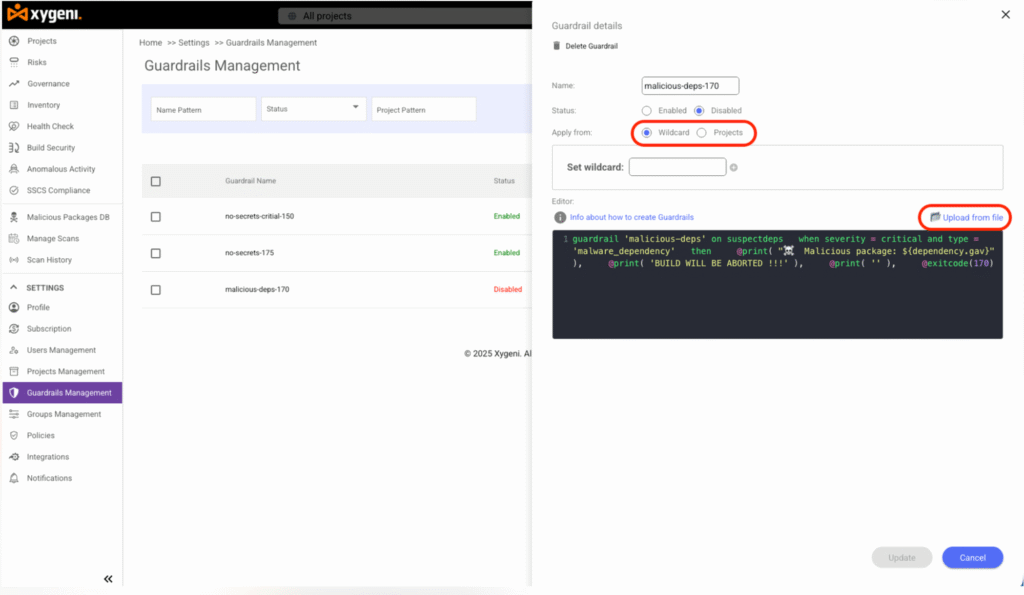
Najnowsza wersja Xygeni wprowadza pełne zarządzanie barierami ochronnymi bezpośrednio w interfejsie WebUI. Z nowej sekcji na pasku bocznym zespoły mogą łatwo zobaczyć wszystkie aktywne guardrails, edytuj ich logikę i śledź ich status w różnych projektach.
Z poziomu tego interfejsu możesz:
- Wyświetl i przefiltruj wszystkie istniejące guardrails z ich obecnym stanem.
- Tworzenie, edycja i usuwanie guardrails bez wychodzenia dashboard.
- Prześlij guardrails z pliku lub edytować je bezpośrednio, korzystając z wbudowanego edytora składni.
To ulepszenie upraszcza cały proces pracy. Zamiast pisać lub aktualizować guardrails za pomocą plików konfiguracyjnych zespoły mogą nimi zarządzać wizualnie. W rezultacie zasady bezpieczeństwa pozostają spójne w całej firmie. pipelinez mniejszą ilością pracy ręcznej i lepszą widocznością.
Czym jest bezpieczeństwo? Guardrails w oprogramowaniu?
Mówiąc prościej, bezpieczeństwo guardrails jest zautomatyzowane reguły zapobiegające ryzykownym działaniom w twoim proces rozwoju i dostarczania. Działają jako część oprogramowania do zarządzania polityką, zapewniając kontrolę nad tym, co dzieje się na każdym etapie pipeline bez spowalniania pracy programistów.
Zamiast polegać na ręcznych przeglądach lub skanowaniu na późnym etapie, te metody DevOps guardrails Automatycznie zatrzymują niebezpieczne zachowania, zanim dotrą one do produkcji. Działają jak predefiniowane zasady, które decydują, co powinno zostać zatwierdzone, co naprawione, a co zablokowane – wszystko w czasie rzeczywistym.
Na przykład bariera zabezpieczająca może:
- Kompilacja zakończy się niepowodzeniem, jeśli w kodzie zostaną znalezione sekrety.
- Zablokuj scalanie, jeśli zależność zawiera krytyczną lukę w zabezpieczeniach.
- Zatrzymaj wdrażanie, jeśli plik konfiguracyjny narusza zabezpieczenia standard.
Innymi słowy, bezpieczeństwo guardrails działają jak inteligentne bariery bezpieczeństwa dla Twoich przepływów pracy DevOps. Utrzymują Twoje pipelineszybki, zgodny z przepisami i bezpieczny, zapewniając jednocześnie spójność CI/CD pipeline security w każdym projekcie.
Jak bezpieczeństwo Guardrails Wzmacniać CI/CD Pipeline Security
Guardrails Nie są to kontrole statyczne. Są to raczej dynamiczne polityki, które reagują na rzeczywiste warunki w Twojej firmie. pipeline.
Każda reguła zawiera warunki (kiedy to się stanie) i działania (to zrób to), dzięki czemu kompilacja lub scalanie zostaną zatrzymane dokładnie w momencie wystąpienia naruszenia.
Na przykład:
- Wykryj sekrety: Zatrzymać commitgdy klucze API lub dane uwierzytelniające pojawiają się w kodzie.
- Sprawdź zależności: Kompilacja kończy się niepowodzeniem, jeśli nowa zależność wprowadza krytyczny błąd CVE.
- Sprawdź poprawność konfiguracji: Flaga IaC szablony z odsłoniętymi portami lub niebezpiecznymi ustawieniami domyślnymi.
Bo guardrails biegać w pipeline czas pracy, zapewniają CI/CD pipeline security bez dodanie wąskie gardłaProgramiści mogą szybko wprowadzać kod, a system automatycznie egzekwuje reguły.
Aby uzyskać szerszy przegląd CI/CD zasady bezpieczeństwa, patrz OWASP CI/CD Wytyczne bezpieczeństwa.
Xygeni Guardrails jako oprogramowanie do zarządzania zasadami dla DevSecOps
W ramach oprogramowania do zarządzania polityką Xygeni zmienia ręczne zasady w zautomatyzowane DevOps guardrails ten bieg w każdym projekcie, Te guardrails egzekwować te same zasady bezpieczeństwa dla programistów, zespołów operacyjnych i zespołów ds. zgodności, co pomoże w ujednoliceniu CI/CD pipeline security wysiłki w całej firmie.
Każda bariera ochronna podlega prostej strukturze logicznej zdefiniowanej w XyFlow, język automatyzacji Xygeni dla danej dziedziny. Reguły można dostosować do różnych potrzeb, od blokowania krytycznych sekretów po zapobieganie ryzykownym zmianom konfiguracji, a wszystko to dzięki przejrzystym i czytelnym wyrażeniom:
					guardrail
  on secrets, misconf
  when severity = 'critical'
  then @exitcode(167)
Zasada ta oznacza, że gdy pojawi się krytyczny sekret lub błędna konfiguracja, kompilacja zostanie natychmiast zatrzymana.
W ten sposób guardrails działać jako inteligentna warstwa do automatycznego egzekwowania zasad, umożliwiając zespołom DevSecOps zachowanie zgodności podczas przemieszczania kodu pipeline.
Tworzenie niestandardowych Guardrails:Prawdziwe przykłady i przypadki użycia
Xygeni zawiera wiele gotowych do użycia przykładów, dzięki którym zespoły mogą szybko się dostosować:
1. Wyjście w kwestiach krytycznych
					on any
when severity = 'critical'
then @exitcode(167)
2. Nowe krytyczne sekrety nie są dozwolone
					on any
when severity = 'critical'
then @exitcode(167)
3. Błędne konfiguracje o wysokim poziomie pewności
					on cicd
when severity >= 'high' and confidence >= 'high'
then @exitcode(177)
Każda reguła pomaga zapobiegać innemu typowi ryzyka, a wszystkimi można zarządzać bezpośrednio z poziomu interfejsu WebUI.
Dodatkowo, Xygeni integruje w GitHub, GitLab, Jenkins, Azure DevOps, pozwalać guardrails przekazać raport commit automatyczne sprawdzanie statusu lub dodawanie komentarzy.
Najlepsze praktyki wdrażania zabezpieczeń Guardrails
Aby uzyskać jak najwięcej wartości guardrails, ważne jest stosowanie spójnych zasad w każdym projekcie.
Podczas konfigurowania zabezpieczeń guardrailstraktuj je jak żywe elementy oprogramowania do zarządzania politykami. Regularnie aktualizuj DevOps. guardrails w miarę rozwoju Twoich narzędzi i zagrożeń oraz przeglądaj ich zachowanie na każdym etapie pipeline w celu utrzymania ciągłego bezpieczeństwa.
W poniższej tabeli podsumowano kluczowe praktyki, które należy zachować pipelinejest bezpieczny i zgodny z przepisami.
| Kategoria | Best Practice | Dlaczego jest to ważne |
|---|---|---|
| Kontrola Dostępu | Zastosuj najmniejsze uprawnienia dla tokenów i biegaczy | Zapobiegaj nieautoryzowanemu dostępowi |
| Zarządzanie tajemnicami | Zablokuj ujawnione dane uwierzytelniające w kodzie lub logach | Zmniejsz ryzyko wycieków |
| Bezpieczeństwo zależności | Skanuj i sprawdzaj pakiety open-source | Zatrzymaj złośliwe oprogramowanie i podatne wersje |
| IaC Walidacja | Sprawdź IaC pliki dla ryzykownych konfiguracji | Zapobiegaj nieprawidłowej konfiguracji infrastruktury |
| Egzekwowanie zasad | Dodaj guardrails aby zablokować niebezpieczne połączenia | Automatyzuj zgodność bezpośrednio w CI/CD |
| Ciągłe monitorowanie | Review guardrails i polityki regularnie | Trzymać pipelinejest zgodny z celami bezpieczeństwa |
Uwagi końcowe
Ochrona guardrails reprezentują praktyczną zmianę w sposobie, w jaki nowoczesne zespoły stosują zabezpieczenia. Zamiast dodawać kontrole na końcu procesu rozwoju, wdrażają ochronę bezpośrednio w procesie wdrażania. Przekształcając reguły w zautomatyzowane mechanizmy kontroli, zespoły redukują liczbę błędów, unikają błędnych konfiguracji i zachowują… pipelines bezpieczne z założenia.
Z Xygeni Guardrailsorganizacje zyskują elastyczną warstwę oprogramowania do zarządzania polityką, która dostosowuje się do każdego CI/CD środowisko. Te DevOps guardrails zapewnić ciągłą i bezproblemową zgodność, dbając o to, aby bezpieczeństwo i produktywność były na każdym etapie rozwoju.
Zacznij budować bezpieczniej pipelinejuż dziś. Zdefiniuj, zarządzaj i stosuj swoje zabezpieczenia guardrails bezpośrednio z interfejsu internetowego Xygeni i ciesz się szybszą ścieżką do bezpiecznej dostawy.

