






Nowoczesne oprogramowanie rozwija się szybko, ale bezpieczeństwo wciąż musi nadążać. najlepsze praktyki bezpieczeństwa w zakresie rozwoju oprogramowania pomaga tworzyć bezpieczniejsze aplikacje bez spowalniania ich dostarczania. najlepsze praktyki bezpiecznego tworzenia oprogramowania obejmuje wszystko, od pisania kodu i zarządzania zależnościami po zabezpieczanie CI/CD i chroniąc tajemnice, tak aby bezpieczeństwo stało się częścią codziennej pracy, a nie przeszkodą.
1. Dlaczego bezpieczne tworzenie oprogramowania jest ważne
Ataki mogą wystąpić na każdym etapie rozwoju. Słaba zależność, wyciek tajnych danych lub błędnie skonfigurowany zasób w chmurze mogą otworzyć drzwi atakującym. Dlatego najlepsze praktyki bezpiecznego tworzenia oprogramowania skup się na zapobieganiu, automatyzacji i wczesnym wykrywaniu.
Zgodnie z OWASP oraz NIST, zespoły, które podążają najlepsze praktyki bezpiecznego tworzenia oprogramowania, takie jak skanowanie kodu, kontrola zależności i automatyczne testowanie, zmniejszyły liczbę luk w zabezpieczeniach o ponad połowę. Jednak wiele z nich nadal polega na ręcznych kontrolach, które spowalniają rozwój i pomijają ryzyko. Osadzanie najlepsze praktyki bezpieczeństwa w zakresie rozwoju oprogramowania bezpośrednio do SDLC zapewnia szybsze i bezpieczniejsze wydania.
2. Podstawowe zasady najlepszych praktyk bezpiecznego tworzenia oprogramowania
Silny najlepsze praktyki bezpieczeństwa w zakresie rozwoju oprogramowania postępuj zgodnie z czterema prostymi zasadami, które może zastosować każdy zespół:
- Przesuń zabezpieczenia w lewo: Wczesne wykrywanie problemów dzięki testowaniu bezpieczeństwa aplikacji statycznych (SAST) i analiza składu oprogramowania (SCA).
- Użyj najmniejszych uprawnień: Przyznaj każdemu użytkownikowi lub usłudze tylko taki dostęp, jakiego naprawdę potrzebuje.
- Zautomatyzuj kontrole: Dodaj zasady bezpieczeństwa do swojego pipelinewięc testowanie odbywa się automatycznie.
- Monitoruj i ulepszaj: Używaj jasnych wskaźników i kontekstu (takich jak dostępność lub podatność na wykorzystanie), aby ustalić, co jest najważniejsze w pierwszej kolejności.
Razem te najlepsze praktyki bezpiecznego tworzenia oprogramowania stworzyć podejście stawiające bezpieczeństwo na pierwszym miejscu, które sprawdzi się w różnych zespołach.
3. Stosowanie najlepszych praktyk w celu zapewnienia bezpiecznego rozwoju oprogramowania w całym SDLC
Bezpieczeństwo to nie pole wyboru, to ciągły proces. Przyjrzyjmy się, jak najlepsze praktyki bezpieczeństwa w zakresie rozwoju oprogramowania zastosować przez każdy SDLC faza.
Bezpieczne kodowanie i przeglądy kodu
Twórz bezpieczny kod od samego początku. Używaj narzędzi takich jak Xygeni-SAST w celu identyfikacji luk, takich jak SQL Injection, XSS czy niebezpieczne konfiguracje. Automatyzacja skanowania na każdym commit i dodawaj przeglądy kodu skupione zarówno na logice, jak i bezpieczeństwie.
Xygeni'ego SAST osiąga najwyższą dokładność przy mniejszej liczbie fałszywych alarmów, pomagając Ci śledzić najlepsze praktyki bezpiecznego tworzenia oprogramowania pozostając jednocześnie produktywnym.
Zarządzanie zależnościami i SCA
Zależności open source oszczędzają czas, ale zwiększają ryzyko. Najlepsze praktyki bezpieczeństwa w rozwoju oprogramowania wymagają ciągłego monitorowania wszystkich komponentów zewnętrznych.
Xygeni'ego SCA Dodaje analizę dostępności, predykcję exploitów EPSS i automatyczne usuwanie luk, dzięki czemu możesz naprawić to, co faktycznie jest podatne na atak. Funkcje te ułatwiają stosowanie najlepszych praktyk bezpiecznego tworzenia oprogramowania, jednocześnie zapewniając zgodność i bezpieczeństwo stosu.
CI/CD Pipeline Security
Twoje CI/CD pipeline Łączy wszystko, a atakujący o tym wiedzą. Aby przestrzegać najlepszych praktyk bezpiecznego tworzenia oprogramowania, zabezpiecz każdy krok za pomocą automatycznych kontroli.
Xygeni wykrywa błędne konfiguracje, pipeline manipulacji i ukrytego złośliwego oprogramowania przed udostępnieniem. Ponadto jego IaC Skanowanie zapobiega niebezpiecznym wdrożeniom Terraform lub Kubernetes. Dzięki temu najlepsze praktyki bezpieczeństwa w tworzeniu oprogramowania stają się praktyczne i zautomatyzowane.
Ochrona tajemnic i IaC Skanowanie
Zakodowane na stałe dane uwierzytelniające mogą zrujnować Twoje bezpieczeństwo w ciągu kilku sekund. Przestrzeganie najlepszych praktyk bezpiecznego tworzenia oprogramowania oznacza wczesne wykrywanie poufnych danych i natychmiastowe ich unieważnianie.
Xygeni Secrets Security skanuje bazę kodu, kontenery i pipelines, aby znaleźć klucze API lub tokeny, a następnie unieważnia je, zanim zostaną wykorzystane w sposób nadużyciowy. Jednocześnie IaC skanowanie zapewnia zgodność infrastruktury z najlepszymi praktykami bezpieczeństwa w zakresie tworzenia oprogramowania pod kątem zgodności i spójności.
4. Automatyzacja najlepszych praktyk bezpieczeństwa w rozwoju oprogramowania
Ręczne recenzje nie nadążają za dzisiejszymi szybkimi wydaniami. Automatyzacja to zmienia. Automatyzując najlepsze praktyki bezpieczeństwa w rozwoju oprogramowania, sprawiasz, że zabezpieczenia działają w tle, podczas gdy kodujesz.
Dzięki Xygeni skanowanie odbywa się automatycznie commits, pull requestsi wdrożenia. Otrzymujesz natychmiastową informację zwrotną w swoim środowisku IDE lub pipeline, dzięki czemu rozwiązywanie problemów staje się częścią normalnego toku pracy. Ponadto zaawansowane leje priorytetyzacji redukują szum alertów nawet o 90%, pomagając zespołom skupić się na rzeczywistych zagrożeniach, a nie na duplikatach.
5. W jaki sposób Xygeni pomaga zespołom wdrożyć te praktyki
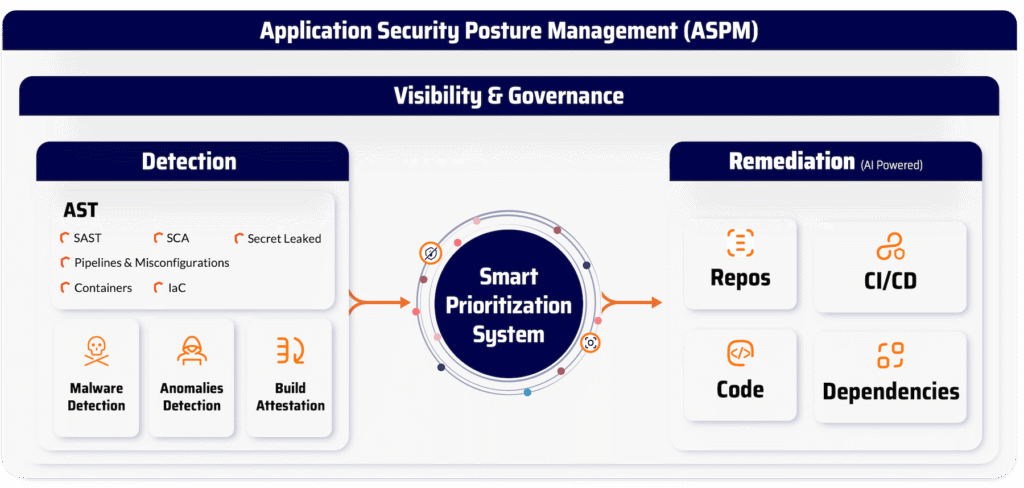
Xygeni łączy wszystkie warstwy zabezpieczeń – od kodu po chmurę – dzięki czemu możesz stosować najlepsze praktyki bezpieczeństwa w tworzeniu oprogramowania bez zbędnych komplikacji.
- SAST z funkcją AI Auto-Fix: Automatycznie wykrywaj i naprawiaj luki w zabezpieczeniach dzięki poprawkom generowanym przez sztuczną inteligencję i uwzględniającym kontekst.
- SCA z zasięgiem i EPSS: Określ priorytet luk, które można wykorzystać, i zautomatyzuj naprawy za pomocą żądań ściągnięcia.
- Ochrona tajemnic: Automatyczne wyszukiwanie, weryfikacja i usuwanie ujawnionych sekretów.
- IaC Security: Blokuj ryzykowne błędne konfiguracje zanim wpłyną na Twoje środowiska.
- ASPM Dashboard: Ujednolicona widoczność i redukcja szumów we wszystkich narzędziach bezpieczeństwa.
Dzięki wdrożeniu tych najlepszych praktyk bezpiecznego tworzenia oprogramowania przy użyciu platformy Xygeni, zespoły zyskują ciągłą ochronę i mogą pewnie publikować nowe wersje oprogramowania.
6. Końcowe myśli
Tworzenie bezpiecznego oprogramowania nie musi Cię spowalniać. Integrując automatyzację i stosując najlepsze praktyki bezpieczeństwa w rozwoju oprogramowania, Twój zespół dostarcza oprogramowanie szybciej, minimalizuje ryzyko i zachowuje kontrolę nad kodem w chmurze.
Zacznij już teraz korzystać z platformy typu „wszystko w jednym” firmy Xygeni i zapewnij sobie ciągłą ochronę SDLC.
???? Rozpocznij darmowy okres próbny! Zobacz, jak proste może być zautomatyzowane zabezpieczenie.

