






Luka w zabezpieczeniach typu SQL injection jest nadal jedną z najczęstszych i najgroźniejszych wad aplikacji internetowych, nawet dekady po jej pierwszym udokumentowaniu. Atakujący wstrzykują złośliwy kod SQL do zapytania, a baza danych wykonuje je tak, jakby zostało napisane przez programistę. Bez odpowiedniego SAST Mimo że narzędzie do wykrywania luk w zabezpieczeniach SQL injection jest w użyciu, luka ta może pozostawać w bazie kodu przez lata, zanim ktokolwiek ją znajdzie, zwykle dlatego, że atakujący zauważy ją pierwszy.
W tym przewodniku opisano, w jaki sposób powstają luki w zabezpieczeniach przed atakami typu SQL injection, dlaczego zapobieganie atakom typu SQL injection nadal wymaga zarówno zautomatyzowanych narzędzi, jak i dyscypliny bezpiecznego kodowania oraz w jaki sposób SAST narzędzie pasuje do tego obrazu już od pierwszej linijki kodu.
Czym jest podatność na ataki typu SQL Injection?
Luka w zabezpieczeniach typu SQL injection występuje, gdy dane wprowadzane przez użytkownika są wstawiane bezpośrednio do zapytania bazy danych, zamiast być traktowane jako dane. login formularz, który buduje zapytanie, łącząc nazwę użytkownika i hasło bezpośrednio z ciągiem SQL. Atakujący, który wprowadzi admin' OR '1'='1 Ponieważ nazwa użytkownika zmienia logikę samego zapytania, a baza danych zwraca wynik niezależnie od prawdziwego hasła. To pojedyncze, nieskorygowane dane wejściowe całkowicie pomijają uwierzytelnianie.
To jest dokładnie ta klasa błędów SAST Narzędzie do wykrywania luk w zabezpieczeniach SQL injection zostało stworzone, aby wychwytywać: nieoczyszczone dane wejściowe przesyłane do zapytania, widoczne w kodzie źródłowym jeszcze przed dotarciem do bazy danych.
Dlaczego warto korzystać z SAST Narzędzie do wykrywania luk w zabezpieczeniach SQL Injection?
A Testowanie bezpieczeństwa aplikacji statycznych (SAST) Narzędzie skanuje kod źródłowy w celu wykrycia niebezpiecznych wzorców, w tym niesklasyfikowanych danych wejściowych, które prowadzą do ataku typu SQL injection, zanim kod ten trafi do produkcji. Ten moment odróżnia zapobieganie podatnościom na ataki typu SQL injection od reagowania na incydenty tego typu.
Korzyści z używania SAST Narzędzie do zapobiegania podatnościom na ataki typu SQL Injection
- Wczesne wykrycie:odkrycia pojawiają się, gdy aplikacja jest jeszcze w fazie tworzenia, a nie po jej dostarczeniu.
- Szczegółowa naprawa: praktyczne wskazówki dotyczące poprawek, np. parametryzowanych zapytań, zamiast tylko oflagowanego numeru wiersza.
- CI/CD integracja:luki zostają wykryte commit lub budować w ramach przepływu pracy, z którego już korzystają programiści.
- Niski wskaźnik wyników fałszywie dodatnich:narzędzie, które ukrywa prawdziwe wyniki ataków SQL injection w szumie, jest ignorowane.cisjon jest tym, co utrzymuje SAST narzędzie do wykrywania luk w zabezpieczeniach SQL injection, naprawdę przydatne na co dzień.
Przykłady ataków typu SQL Injection w świecie rzeczywistym
Ataki typu SQL injection spowodowały jedne z największych naruszeń danych w historii i nadal powodują szkody. Poniżej przedstawiamy godne uwagi przykłady, od najnowszych do najstarszych:
- Metabaza (2026): Atakujący wykorzystali lukę SQL injection w punkcie końcowym resetowania hasła platformy analitycznej Metabase, uzyskując pełny dostęp administracyjny za pomocą jednego nieuwierzytelnionego żądania. Wyciek danych dotarł do co najmniej pięciu firm niższego szczebla poprzez ujawnione dane uwierzytelniające bazy danych połączone z platformą.
- BeyondTrust i Departament Skarbu USA (2025)Luka typu SQL injection w PostgreSQL, oznaczona kodem CVE-2025-1094, została wykorzystana do naruszenia bezpieczeństwa platformy zdalnego wsparcia BeyondTrust. Łańcuch włamań dotarł do Departamentu Skarbu USA, pokazując, jak pojedyncze, nieskażone dane wejściowe w powszechnie używanym interfejsie bazy danych mogą przerodzić się w incydent na poziomie rządowym.
- TalkTalk (2015):atak typu SQL injection ujawnił dane osobowe blisko 157 000 klientów, w tym informacje finansowe, co skutkowało wysokimi karami finansowymi i trwałymi szkodami wizerunkowymi.
- Yahoo (2014):napastnicy wykorzystali atak SQL injection, aby ukraść ponad 500 milionów rekordów użytkowników, co stanowiło wówczas jedno z największych naruszeń bezpieczeństwa w historii.
- Głosy Yahoo! (2012):odrębny atak typu SQL injection ujawnił około 500 000 adresów e-mail i haseł, ujawniając luki w zabezpieczeniach baz danych.
- Sony Pictures / PlayStation Network (2011):Atak SQL injection umożliwił atakującym dostęp do około 77 milionów kont PlayStation Network, a straty oszacowano na 170 milionów dolarów.
- Systemy płatności Heartland (2008):Atak SQL injection ujawnił około 130 milionów numerów kart kredytowych i debetowych, co stanowiło jedno z największych naruszeń bezpieczeństwa w dziejach.
Schemat powtarza się od prawie dwóch dekad: jedno nieoczyszczone dane wejściowe, jedno zapytanie i cały zestaw danych, który się za nimi kryje, staje się dostępny. Właśnie dlatego zapobieganie podatnościom na ataki typu SQL injection musi być wbudowane w środowisko programistyczne, a nie dodawane po wdrożeniu. Wstrzykiwanie SQL injection jest… skrypty między witrynami jako jedna z luk klasy wstrzykiwania, SAST Narzędzie musi wychwytywać domyślnie, a nie jako dodatek.

Zapobieganie podatnościom na ataki typu SQL Injection: najlepsze praktyki
Zapobieganie atakom typu SQL injection wymaga połączenia bezpiecznych praktyk kodowania i zautomatyzowanych narzędzi. Te pięć praktyk stanowi podstawę każdej strategii zapobiegania atakom typu SQL injection:
- Użyj zapytań parametrycznych. Zastąp dynamiczny SQL zapytaniami parametrycznymi, aby dane wprowadzane przez użytkownika były zawsze traktowane jako dane, a nie jako kod wykonywalny. Zapytanie oparte na symbolach zastępczych (
WHERE username = ? AND password = ?) nie może zostać zinterpretowany przez atakującego w taki sposób, w jaki można to zrobić w przypadku ciągu połączonego. - Sprawdź poprawność danych wejściowych. Odrzucaj dane wejściowe, które nie pasują do oczekiwanego formatu, i zwracaj uwagę na znaki powszechnie używane w próbach wstrzyknięcia, takie jak pojedyncze cudzysłowy lub średniki bez znaków specjalnych.
- Unikaj znaków specjalnych. Gdy parametryzowane zapytania nie wchodzą w grę, ucieczka neutralizuje znaki, na których polegają atakujący. Traktuj to jako zabezpieczenie, a nie podstawową obronę.
- Ogranicz uprawnienia do bazy danych. Zastosuj jak najmniejsze uprawnienia, aby konto używane przez Twoją aplikację miało dostęp tylko do danych i operacji, których faktycznie potrzebuje. Zapytanie z naruszeniem zabezpieczeń jest znacznie mniej szkodliwe dla konta z ograniczeniami.
- Użyj SAST narzędziem. Zautomatyzuj wykrywanie luk w zabezpieczeniach typu SQL injection za pomocą SAST narzędzie, które skanuje kod źródłowy w sposób ciągły i sygnalizuje nieskontrolowane zapytania, zanim dotrą do pull request, nie mówiąc już o produkcji.
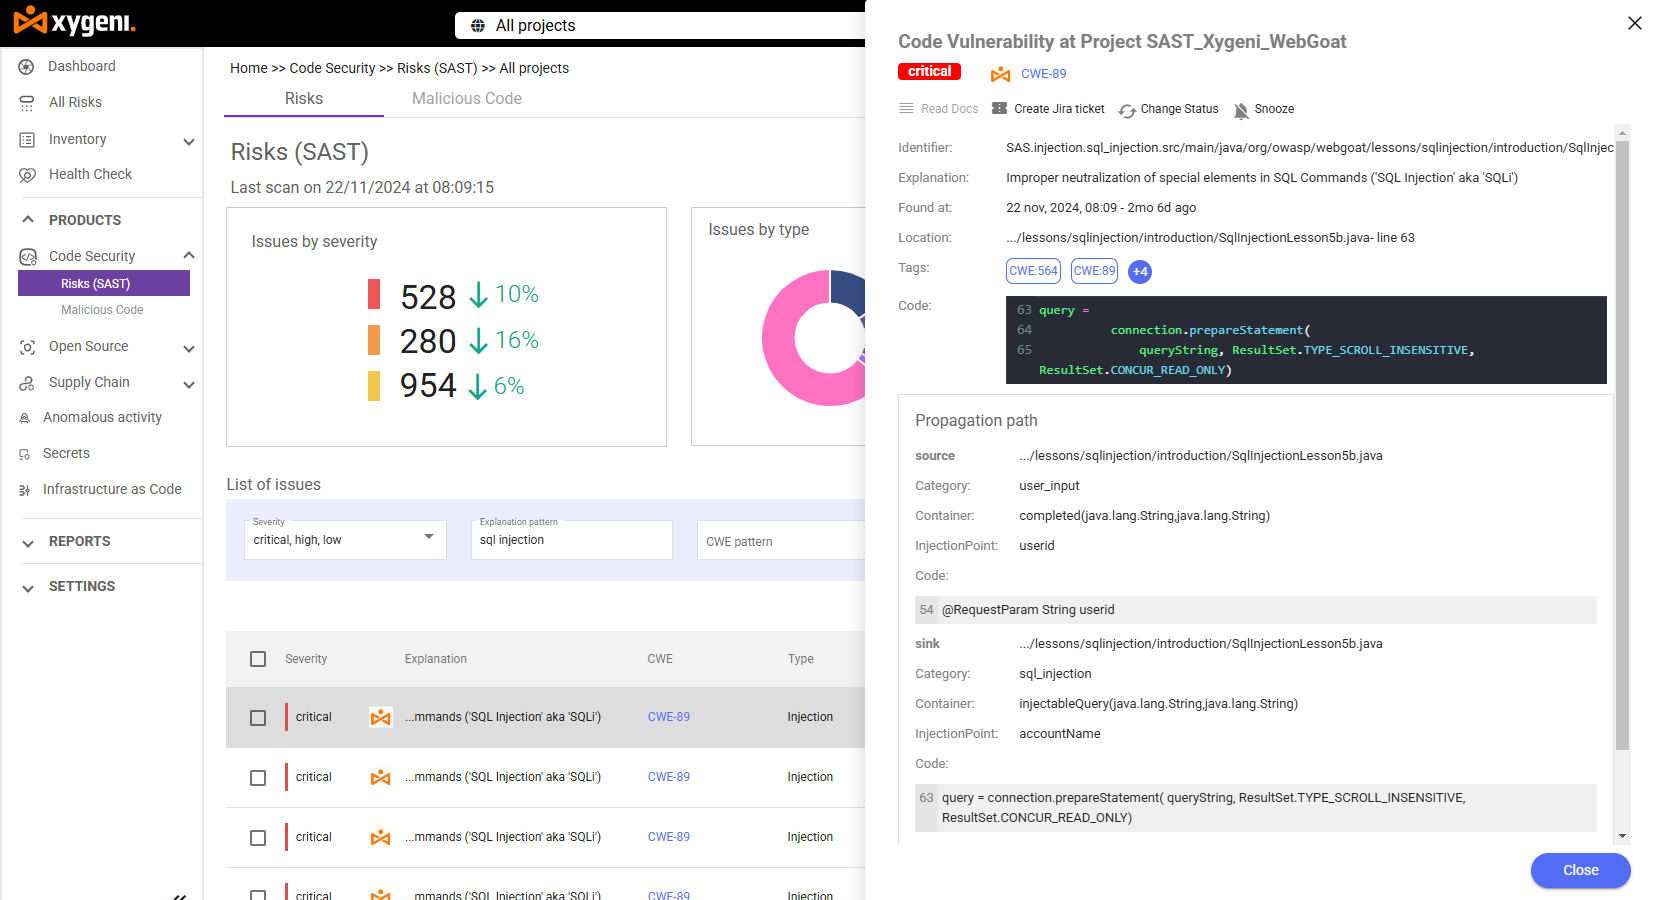
Jak Xygeni-SAST Zapobiega podatnościom na wstrzyknięcia SQL
Xygeni-SAST łączy głęboką analizę statyczną z niskim wskaźnikiem fałszywie dodatnich wyników, dzięki czemu zapobieganie podatnościom na ataki typu SQL injection nie wiąże się z kosztami zmęczenie i czujność.
- Zaawansowana analiza zapytań: identyfikuje niebezpieczne wzorce zapytań SQL, w tym połączone ciągi z niesprawdzonymi danymi wejściowymi, i sygnalizuje brakujące zabezpieczenia, takie jak parametryzowane zapytania lub walidacja danych wejściowych.
- Udowodniona dokładność wykrywania:w raporcie OWASP Benchmark branża standard do oceny narzędzi do testowania bezpieczeństwa aplikacji, Xygeni-SAST osiągnął 100% prawdziwie pozytywnych przypadków ataków SQL Injection (CWE-89), co oznacza, że w teście nie uwzględniono żadnego znanego przypadku ataku SQL Injection.
- AI AutoFix:natychmiast naprawia problemy, takie jak wstrzyknięcia SQL i ataki między witrynami, za pomocą gotowych do użycia przez programistów poprawek, generując pull requests z sugestiami bezpiecznego kodu, zgodnymi z najlepszymi praktykami językowymi.
- Bezszwowy CI/CD integracja:działa w czasie rzeczywistym w ramach Twojego rozwoju pipelinewykrywanie luk w zabezpieczeniach typu SQL injection przed wdrożeniem, a nie po nim.
- Integracja z IDE: przeglądaj szczegóły problemu, jego wagę i wskazówki dotyczące naprawy bezpośrednio w edytorze podczas pisania zapytania, a nie po jego zakończeniu commit to.

FAQ
Jaki jest najlepszy sposób zapobiegania atakom SQL injection?
Najsilniejsza ochrona przed atakami typu SQL injection łączy sparametryzowane zapytania w kodzie z SAST Narzędzie, które stale skanuje w poszukiwaniu niesatynizowanych wzorców wejściowych. Sam ręczny przegląd kodu pomija zbyt wiele przy obecnej prędkości. pipelinekod statku.
Czy można SAST Czy narzędzie to w pełni zastąpi bezpieczne praktyki kodowania?
Nie SAST Narzędzie do wykrywania luk w zabezpieczeniach SQL injection wykrywa to, co już znajduje się w kodzie, ale parametryzowane zapytania, walidacja danych wejściowych i uprawnienia do bazy danych o najniższych uprawnieniach zmniejszają częstotliwość tworzenia niebezpiecznych wzorców. Te dwie funkcje działają razem.
Dlaczego nadal dochodzi do naruszeń bezpieczeństwa typu SQL injection, skoro sposób ich rozwiązania jest powszechnie znany?
Zapytania parametryczne są standard Naprawianie trwało latami, ale istniejące bazy kodu gromadzą stare zapytania, do których nigdy nie wraca się, dopóki naruszenie nie wymusi problemu. Ciągłe SAST skanowanie zamyka tę lukę, oznaczając nieoczyszczone zapytania na każdym commitnie tylko podczas okresowego audytu.
Czy niski wskaźnik fałszywie dodatnich wyników ma znaczenie w kontekście wykrywania ataków SQL injection?
Tak. Wyniki ataków typu SQL injection, które giną w długiej liście fałszywie pozytywnych wyników, trafiają do produkcji. SAST Narzędzie o niskim wskaźniku fałszywych alarmów sprawia, że zapobieganie podatnościom na ataki SQL injection jest wykonalne, a nie przytłaczające.
Chroń swoje aplikacje za pomocą Xygeni-SAST
Luki w zabezpieczeniach typu SQL injection można zapobiegać, stosując odpowiednie środki SAST narzędzie i odpowiednie praktyki. Rozpocznij bezpłatny okres próbny Xygeni-SAST dziś lub sprawdź, jak to się komponuje z SCA oraz open source security na pełnej platformie Xygeni. Kontakt or zobacz wycieczkę po produkcie aby zobaczyć to na swoim własnym kodzie.
