





Na których w coraz większym stopniu polegają przedsiębiorstwa bezpieczeństwo kontenerów Aby chronić aplikacje Docker i Kubernetes, zabezpieczenie łańcuchów dostaw oprogramowania nigdy nie było ważniejsze. skaner bezpieczeństwa kontenerów odgrywa kluczową rolę we wczesnym wykrywaniu luk w zabezpieczeniach, zapewniając identyfikację zagrożeń, zanim dotrą one do środowiska produkcyjnego. Jednocześnie skanowanie obrazu kontenera zapobiega przedostawaniu się błędnych konfiguracji, złośliwego kodu i nieaktualnych zależności podczas wdrażania.
Bez tych proaktywnych środków bezpieczeństwa organizacje stają w obliczu ataki w łańcuchu dostaw, wykorzystywanie luk w czasie wykonywania i błędy zgodności—zagrożenia, które mogą zakłócić działanie systemów i prowadzić do kosztownych naruszeń. Aby utrzymać się na czele, zespoły DevSecOps muszą integrować automatyczne skanowanie bezpieczeństwa do ich pipelinedzięki czemu bezpieczeństwo stało się integralną częścią procesu prac programistycznych.
Czym jest Bezpieczeństwo kontenerów?
Zapewnia ochronę aplikacji, infrastruktury i łańcuch dostaw oprogramowania Przez cały cykl rozwoju. Kontenery pomagają zachować spójność między środowiskami poprzez izolowanie aplikacji i ich zależności. Jednak zagrożenia bezpieczeństwa pojawiają się, gdy obrazy kontenerów zawierają luki w zabezpieczeniach wynikające z niebezpiecznych bibliotek, nieaktualnych zależności lub niezweryfikowanych komponentów innych firm.
Dodatkowo, złośliwy kod może wejść do rozwoju pipeline poprzez zagrożone zależności, co prowadzi do ataki na łańcuch dostaw oprogramowaniaAby złagodzić te ryzyka, organizacje muszą wdrożyć najlepsze praktyki w zakresie bezpieczeństwa kontenerów, w tym skanowanie obrazów kontenerów, ochrona w czasie wykonywania i zautomatyzowane zasady bezpieczeństwaProaktywne podejście gwarantuje bezpieczeństwo kontenerów od etapu projektowania do wdrożenia i dalej.
Kluczowe aspekty bezpieczeństwa kontenerów
Aby mieć pewność, że Twoje systemy kontenerowe są bezpieczne, musisz skupić się na kilku kluczowych obszarach:
Skanowanie obrazów kontenerów w celu zapewnienia bezpieczeństwaRegularnie skanuj obrazy kontenerów, aby wcześnie identyfikować luki w zabezpieczeniach i upewnić się, że korzystasz z zaufanych obrazów bazowych. Zmniejsza to ryzyko związane z niezabezpieczonymi bibliotekami i potencjalnymi atakami na łańcuch dostaw, w których może zostać wstawiony złośliwy kod.
Obrona w czasie wykonywania:przeprowadzić ciągłe skanowanie bezpieczeństwa kontenerów w celu wykrycia nietypowego zachowania i wdrożyć surowe zasady mające na celu ograniczenie ryzyka.
Bezpieczeństwo infrastruktury:Chroń systemy bazowe, na których działają kontenery, aby zapobiec wykorzystaniu luk w zabezpieczeniach na poziomie hosta.
Obrona łańcucha dostaw:Zabezpiecz zależności stron trzecich za pomocą narzędzi takich jak skaner bezpieczeństwa kontenerów. Dzięki temu łańcuch dostaw oprogramowania pozostanie odporny na ataki, które mogą ujawnić luki w zabezpieczeniach na etapie rozwoju.
Dlaczego skanery zabezpieczające kontenery są ważniejsze niż kiedykolwiek
W miarę jak firmy coraz częściej przyjmują kontenery i Kubernetes, potrzeba automatyczne skanowanie bezpieczeństwa stało się pilne. globalny rynek bezpieczeństwa kontenerów ma dotrzeć$ 9.88 mld 2030Jednak cyberprzestępcy rozwijają się równie szybko.
Rosnące ryzyko ataków kontenerowych
Ostatnie badania wykazały, że 94% organizacji w obliczu incydenty bezpieczeństwa w ich Środowiska Kubernetes w zeszłym roku. Do głównych zagrożeń bezpieczeństwa należą:
- Błędne konfiguracje (60%) – Kwestie takie jak nadmiernie uprzywilejowany dostęp or kontenery uruchamiane jako root zwiększyć podatność na ataki.
- Awarie zabezpieczeń w czasie wykonywania (27%) – Procesy nieautoryzowane, manipulacja plikami, a ataki polegające na eskalacji uprawnień są skierowane na działające kontenery.
- Luki w obrazach kontenerowych (24%) – Niezałatane biblioteki, niezabezpieczone zależnościi przestarzałe oprogramowanie niosą ze sobą ukryte ryzyko.
Dlaczego to ma znaczenie? Atakujący często wykorzystać słabości w rozwoju pipelines, wstrzykiwanie złośliwy kod do obrazów kontenerów przed wdrożeniem. Bez skaner bezpieczeństwa kontenerów, te zagrożenia mogą pozostać nie wykryty dopóki nie jest za późno.
Wpływ słabego zabezpieczenia kontenerów na działalność gospodarczą
Naruszenia bezpieczeństwa nie tylko narażaj systemy na niebezpieczeństwo-oni zakłócić działalność biznesową:
- 47% organizacji zgłosiło, że awarie zabezpieczeń kontenerów doprowadziły do przestojów i strat finansowych.
- Tylko 45% firm ma dedykowane zespoły ds. bezpieczeństwa kontenerów, pozostawiając istotne luki.
- Nieprzestrzeganie przepisów, naruszenia danych i zakłócenia operacyjne stać się nieuniknionym bez silnych środków bezpieczeństwa.
Jak skaner bezpieczeństwa kontenerów rozwiązuje te problemy
Aby przeciwdziałać tym zagrożeniom, organizacje potrzebują proaktywne rozwiązanie bezpieczeństwa że:
- Skanuje obrazy kontenerów przed wdrożeniem aby wykryć luki na wczesnym etapie.
- Monitoruje zachowanie w czasie wykonywania wykryć anomalie i podejrzana aktywność.
- Chroni przed zagrożeniami dla łańcucha dostaw zabezpieczając zależności od stron trzecich.
Adaptacja do zmieniającego się krajobrazu zagrożeń – bezpieczeństwo kontenerów
W miarę rozwoju środowisk kontenerowych organizacje muszą wdrażać zaawansowane strategie, aby być o krok przed potencjalnymi zagrożeniami.
1. Radzenie sobie ze złożonością Kubernetes
Kubernetes stał się wiodącą platformą do orkiestracji kontenerów, ale jego złożoność stwarza wyjątkowe wyzwania w zakresie bezpieczeństwa. Atakujący często atakują płaszczyznę sterowania i interfejsy API Kubernetes, co sprawia, że kontrola dostępu oparta na rolach (RBAC) i korzystanie ze skanerów bezpieczeństwa kontenerów są niezbędne do utrzymania bezpiecznego środowiska.
2. Wdrażanie modelu Zero Trust w środowiskach kontenerowych
Model Zero Trust zyskuje na popularności w obszarze bezpieczeństwa kontenerów, gdzie wszystkie interakcje – wewnętrzne i zewnętrzne – wymagają weryfikacji i autoryzacji. To podejście radykalnie zmniejsza ryzyko nieautoryzowanego dostępu, zapewniając, że z kontenerami mogą wchodzić wyłącznie zaufane podmioty.
3. Integracja zabezpieczeń z DevOps za pomocą DevSecOps
Wdrażanie zabezpieczeń w przepływach pracy DevOps, znanych jako DevSecOps—jest obecnie kluczowe dla firm korzystających z kontenerów. Dzięki włączeniu skanerów bezpieczeństwa kontenerów do CI/CD pipelineOrganizacje mogą wykrywać luki w zabezpieczeniach i usuwać je na wczesnym etapie, co gwarantuje, że do produkcji trafi wyłącznie bezpieczny kod.
Najlepsze praktyki w zakresie bezpieczeństwa kontenerów
Aby utrzymać bezpieczne i odporne środowisko kontenerowe, konieczne jest przestrzeganie wytycznych pochodzących z zaufanych źródeł. Wiodące autorytety, takie jak Narodowy Instytut Standardi technologia (NIST-owski Instytut Narodowy) MITRAi Linux Foundation zapewniają ramy, które pomogą organizacjom skutecznie zabezpieczać kontenery. Na podstawie ich rekomendacji, przedstawiamy podsumowanie najlepszych praktyk w zakresie bezpieczeństwa kontenerów:
Wykonaj skanowanie obrazu kontenera
Regularnie przeprowadzaj procedurę skanowania obrazów kontenerów w celu wykrycia luk w zabezpieczeniach przed wdrożeniem, upewniając się, że używane są wyłącznie zaufane obrazy bazowe. Zmniejsza to ryzyko importowania niebezpiecznych bibliotek lub złośliwego kodu podczas tworzenia oprogramowania.
Ogranicz uprawnienia kontenera
Zgodnie z zasadą MITRE dotyczącą minimalnych uprawnień, stosuj kontrolę dostępu opartą na rolach (RBAC), aby zapewnić kontenerom jedynie minimalne niezbędne uprawnienia. Narzędzia takie jak Seccomp i AppArmor dodatkowo ograniczają wywołania systemowe, zapewniając izolację od hosta i zmniejszając ryzyko wykorzystania luk w zabezpieczeniach.
Wzmocnij infrastrukturę hosta
Fundacja Linux podkreśla wagę aktualizowania systemów hosta. Ciągłe wdrażanie poprawek i segmentacja sieci izolują kontenery i ograniczają wpływ potencjalnych naruszeń.
Monitoruj w czasie rzeczywistym za pomocą skanera bezpieczeństwa kontenerów
Użyj skanera bezpieczeństwa kontenerów do monitorowania w czasie rzeczywistym, aby wykryć podejrzane zachowania, takie jak nieautoryzowany dostęp lub nietypowy ruch. Scentralizowane rejestrowanie, zgodnie z zaleceniami NIST, umożliwia szybkie wykrywanie zagrożeń i reagowanie na nie.
Zabezpiecz łańcuch dostaw oprogramowania
Wdrożenie wykazu materiałów oprogramowania (SBOM) w celu śledzenia zależności od oprogramowania stron trzecich i zapewnienia przejrzystości w łańcuchu dostaw oprogramowania. Regularne skanowanie i podpisywanie kryptograficzne, zgodnie z wytycznymi NIST i Linux Foundation, pomagają zapobiegać wprowadzaniu złośliwego kodu.
Zintegruj bezpieczeństwo z CI/CD Pipeline
Wdrażaj środki bezpieczeństwa już na wczesnym etapie procesu rozwoju, włączając do niego skanery bezpieczeństwa kontenerów. CI/CD pipelineTo podejście „przesunięcia w lewo”, wspierane zarówno przez MITRE, jak i NIST, pozwala na usuwanie luk w zabezpieczeniach podczas rozwoju oprogramowania, a nie w fazie produkcyjnej. Automatyzacja kontroli zgodności zapewnia bezpieczny postęp kodu na każdym etapie.
Zarządzaj sekretami bezpiecznie
Unikaj umieszczania poufnych danych, takich jak klucze API, bezpośrednio w obrazach kontenerów. Zamiast tego użyj narzędzia do zarządzania sekretami aby bezpiecznie je wstrzykiwać w czasie wykonywania, co zmniejsza ryzyko narażenia.
Kompleksowe rozwiązanie firmy Xygeni do skanowania obrazów kontenerów
Kompleksowe zabezpieczenia dla środowisk kontenerowych
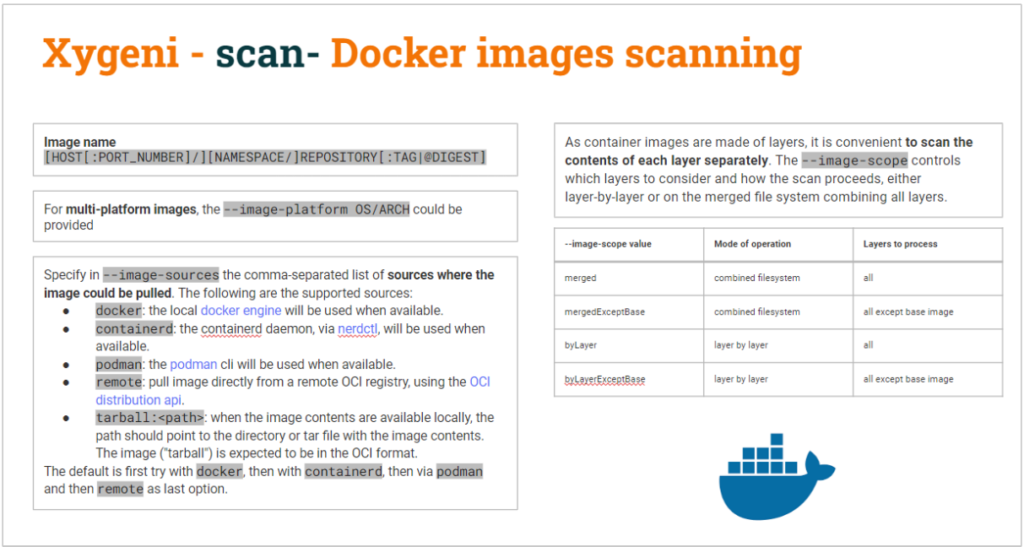
W miarę jak rośnie popularność kontenerów, rośnie również ryzyko związane z bezpieczeństwem. Xygeni'ego skaner bezpieczeństwa zapewnia kompleksowe rozwiązanie w celu wykrywania luk w zabezpieczeniach, błędnych konfiguracji i tajemnic obrazy kontenerów zanim trafią do produkcji. Oferując skanowanie obrazów z wielu źródeł, dogłębna analiza bezpieczeństwa, oraz bezszwowy CI/CD integracjaXygeni gwarantuje bezpieczeństwo konteneryzowanych obciążeń roboczych od etapu programowania do wdrożenia.
Skanowanie obrazów kontenerów z wielu źródeł
Xygeni oferuje wszechstronne możliwości skanowania obrazu, umożliwiając zespołom ds. bezpieczeństwa analizuj obrazy kontenerów z wielu źródeł, w tym:
- Lokalny silnik Dockera – Przed wdrożeniem przeskanuj lokalnie utworzone obrazy.
- Kontenerowe – Przeprowadź szczegółowe skanowanie bezpieczeństwa za pomocą Demon Containerd lub nerdctl.
- Podman – Zabezpiecz kontenery zarządzane przez Podman za pomocą Skanowanie oparte na interfejsie wiersza poleceń.
- Zdalne rejestry OCI – Bezpośrednie skanowanie obrazów z Rejestry zgodne ze standardem OCI lub analizować lokalnie przechowywane obrazy tarball OCI.
Zaawansowane możliwości bezpieczeństwa skanowania obrazów kontenerów
- Automatyczne wykrywanie luk w zabezpieczeniach – Identyfikuje znane CVE, przestarzałe zależności i ryzyko łańcucha dostaw w obrazach.
- Skanowanie sekretów – Wykrywa zakodowane na stałe dane uwierzytelniające, klucze API i poufne dane wewnątrz warstw kontenera.
- Alerty o błędnej konfiguracji – Flagi nadmierne uprawnienia, niezałatane oprogramowanie i niebezpieczne ustawienia środowiska wykonawczego.
- Ciągłe monitorowanie - Zapewnia bezpieczeństwo w czasie rzeczywistymwykrywanie nieautoryzowane zmiany i potencjalne exploity.
Bezszwowy CI/CD Integracja dla zautomatyzowanego bezpieczeństwa
Xygeni integruje bezpośrednio do CI/CD pipelines, Umożliwiając automatyczne skanowanie obrazów kontenerów bez spowalniania rozwoju. Obsługuje:
- Akcje GitHub, GitLab CI/CDJenkins, Bitbucket Pipelines i Azure DevOps do egzekwowania zasad bezpieczeństwa w czasie rzeczywistym.
- Pre-commit skany – Wykrywaj luki w zabezpieczeniach przed scaleniem kodu.
- Kontrole bezpieczeństwa w czasie kompilacji – Blokuj ryzykowne obrazy kontenerów przed przekazaniem do rejestrów.
- Walidacja przed wdrożeniem - Zapewnić tylko bezpieczne, zgodne z przepisami obrazy są wdrażane.
Dlaczego warto wybrać firmę Xygeni do zabezpieczania kontenerów?
- Zapobiega przedostaniu się luk w zabezpieczeniach do środowiska produkcyjnego
- Chroni przed atakami na łańcuch dostaw oprogramowania
- Eliminuje zakodowane na stałe sekrety i błędne konfiguracje
- Bezproblemowa integracja z przepływami pracy DevSecOps
Zabezpiecz swoje kontenery z Xygeni już dziś
Skaner bezpieczeństwa kontenerów firmy Xygeni oferuje ochronę w czasie rzeczywistym, szczegółowe informacje o bezpieczeństwie i automatyczne kontrole zgodności, dzięki czemu Twoje obciążenia w kontenerach są zawsze bezpieczne.
- 7-dniowy bezpłatny okres próbny
- Nie wymaga się karty kredytowej
- Natychmiastowe informacje o bezpieczeństwie

Często zadawane pytania dotyczące bezpieczeństwa kontenerów
1. Czym jest kontener Docker?
Kontener Docker to lekki, przenośny pakiet zawierający wszystko, co potrzebne do uruchomienia aplikacji – takie jak kod, narzędzia systemowe, biblioteki i ustawienia. Izoluje aplikację od systemu hosta, zapewniając spójną wydajność w różnych środowiskach.
2. Czym jest obraz kontenera?
Obraz kontenera to plik statyczny zawierający niezbędny kod wykonywalny, biblioteki systemowe i konfiguracje wymagane do utworzenia konteneryzowanej instancji aplikacji. Po uruchomieniu obraz kontenera staje się on aktywnym kontenerem. Platforma Xygeni pomaga zabezpieczać obrazy kontenerów, skanując je w poszukiwaniu luk w zabezpieczeniach i zapewniając ich integralność.
3. Czy kontenery Docker są bezpieczne?
Chociaż kontenery Docker zapewniają izolację i spójność, mogą stanowić zagrożenie dla bezpieczeństwa, jeśli nie będą odpowiednio zarządzane. Aby zapewnić ich bezpieczeństwo, ważne jest przestrzeganie najlepszych praktyk, takich jak skanowanie obrazów kontenerów w poszukiwaniu luk w zabezpieczeniach, ograniczanie uprawnień kontenerów oraz korzystanie z narzędzi takich jak skaner bezpieczeństwa kontenerów Xygeni. Te kroki pomagają zapewnić bezpieczeństwo w środowiskach Docker.
4. Jak mogę zabezpieczyć mój klaster Kubernetes?
Zabezpieczenie klastra Kubernetes wymaga podejścia wielowarstwowego. Jak wspomniano w tym artykule, należy stosować się do najlepszych praktyk, o których wspomnieliśmy w tym artykule. Xygeni zwiększa bezpieczeństwo poprzez monitorowanie działających kontenerów i identyfikację luk w czasie rzeczywistym.
5. Czy poufne informacje Kubernetes są bezpieczne?
Sekrety Kubernetes przechowują poufne informacje, takie jak klucze API i hasła, ale mogą być narażone na ryzyko, jeśli nie będą odpowiednio zarządzane. Domyślnie sekrety są przechowywane w postaci zwykłego tekstu w etcd. Aby zwiększyć bezpieczeństwo, włącz szyfrowanie w spoczynku, ogranicz dostęp za pomocą kontroli dostępu opartej na rolach (RBAC) i zarządzaj sekretami za pomocą narzędzi takich jak Xygeni, aby chronić je w czasie wykonywania.
6. Dlaczego skanowanie kontenerów ma kluczowe znaczenie dla bezpieczeństwa łańcucha dostaw?
Zasadniczo, ponieważ odgrywa kluczową rolę w ochronie łańcucha dostaw oprogramowania poprzez wykrywanie luk w zabezpieczeniach, nieaktualnych bibliotek i ukrytego złośliwego oprogramowania w obrazach kontenerów przed wdrożeniem. Bez tego sprawdzenia, niezabezpieczone komponenty mogą łatwo wprowadzić zagrożenia do środowisk produkcyjnych. Korzystając z tego typu skanerów, zapewnisz bezpieczeństwo swoich aplikacji od etapu rozwoju do wdrożenia, zmniejszając ryzyko ataków na łańcuch dostaw.
Gotowy na ulepszenie swojego Bezpieczeństwo kontenerów?
Stosując te najlepsze praktyki, skaner bezpieczeństwa kontenerów Xygeni oraz naszą funkcję skanowania obrazów kontenerów, z pewnością uda Ci się wzmocnić i udoskonalić bezpieczeństwo Twoich kontenerów. Obejrzyj naszą demonstrację wideo już dziś aby zobaczyć, jak Xygeni pomaga Ci wyprzedzać zagrożenia.