






Współczesny rozwój oprogramowania rozwija się szybko, ale bezpieczny kod nie może pozostać w tyle. Jeśli zastanawiasz się, czym jest bezpieczny kod lub jak praktyki bezpiecznego kodowania OWASP wpisują się w Twój proces DevOps, zadajesz właściwe pytania.
Mówiąc prościej, bezpieczny kod to oprogramowanie napisane, przetestowane i utrzymywane w taki sposób, aby od samego początku minimalizować podatności na zagrożenia, nie spowalniając pracy zespołu.
Niezależnie od tego, czy wdrażasz mikrousługi, pracujesz z architekturami chmurowymi czy zarządzasz starszymi monolitami, bezpieczny kod musi być wbudowany w każdy etap cyklu życia.
Wiedza o tym, czym jest bezpieczny kod, pozwala programistom, zespołom DevOps i inżynierom ds. bezpieczeństwa tworzyć odporne aplikacje, które są w stanie stawić czoła realnym zagrożeniom.
Przede wszystkim bezpieczny kod jest proaktywny i wykrywa problemy takie jak: SQL injection, luk w uwierzytelnianiu i ryzykownych zależności przed produkcją.
Słownik Xygeni
Czym jest kod bezpieczny?
Kod napisany w taki sposób, aby zminimalizować podatności na ataki, zapewnić odporność na ataki i zapewnić zgodność od samego początku.
Dlaczego zrozumienie, czym jest bezpieczny kod, jest ważniejsze niż kiedykolwiek
W środowisku, w którym naruszenia kosztują miliony, a przepisy są zaostrzane, ignorowanie tego, co jest bezpiecznym kodem, jest kosztownym błędem. Każdy pull request który pomija bezpieczne praktyki kodowania wprowadza ryzyko i dług techniczny, który Twój zespół będzie musiał później naprawić.
Według Praktyki bezpiecznego kodowania OWASPDo największych zagrożeń należą luki w zabezpieczeniach, wadliwa kontrola dostępu i błędy kryptograficzne. Nie są to przypadki skrajne. To jedne z najczęstszych luk w zabezpieczeniach znajdowanych w rzeczywistych środowiskach produkcyjnych.
Co więcej, ENISA odnotowała 19 754 luki w zabezpieczeniach w okresie od lipca 2023 r. do czerwca 2024 r. 9.3% było krytycznych, 21.8% wysokie ryzyko.
Kiedy rozumiesz, czym jest bezpieczny kod, wykryjesz błędy na wczesnym etapie, w trakcie kompilacji, a nie dopiero po incydentach produkcyjnych. Ponadto stosowanie bezpiecznych praktyk kodowania OWASP wspiera NIST i DORA zgodność, zmniejsza liczbę poprawek i buduje większe zaufanie użytkowników.
Jeśli traktujesz bezpieczne kodowanie jako część swojego normalnego przepływu pracy, Twój zespół będzie pracował szybciej, bezpieczniej i pewniej.
Praktyki bezpiecznego kodowania OWASP
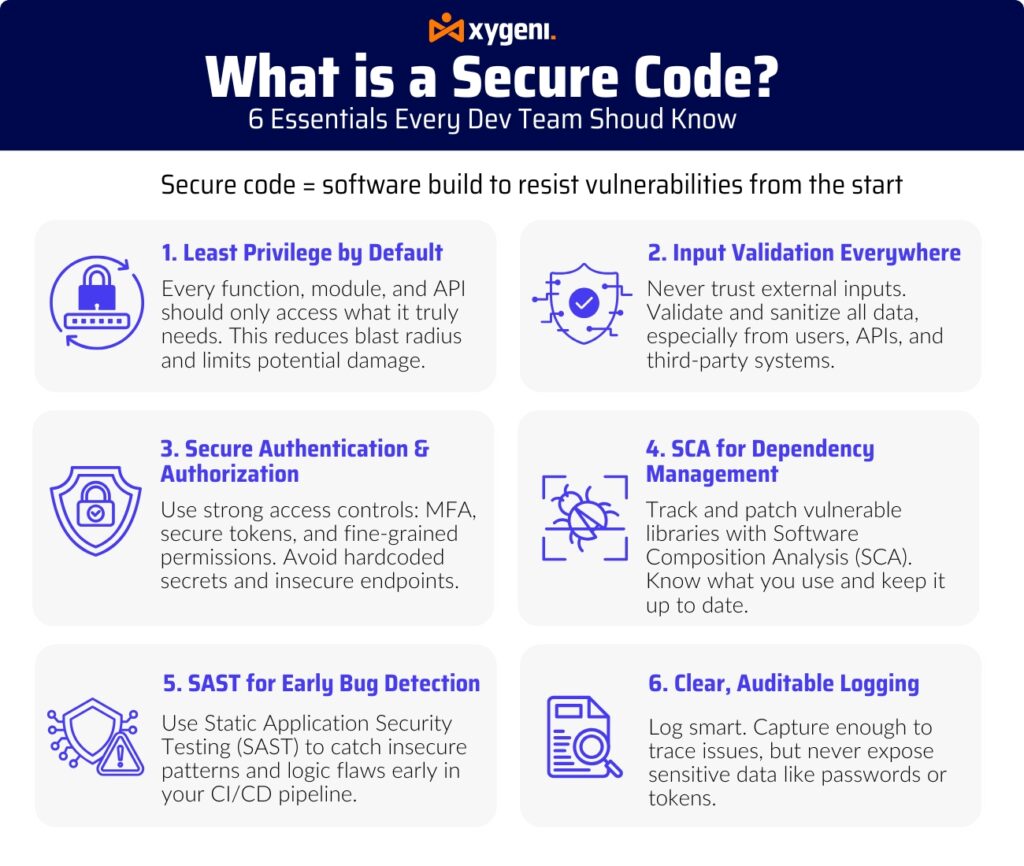
Więc co właściwie definiuje co to jest bezpieczny kod? Rozłóżmy to:
Najmniejsze uprawnienia domyślnie
Każda funkcja, moduł i API powinny działać tylko z uprawnieniami, których naprawdę potrzebują – ani więcej, ani mniej. Ta zasada zmniejsza potencjalne szkody wynikające z eksploatacji.Walidacja danych wejściowych wszędzie
Nigdy nie ufaj zewnętrznym danym wejściowym. Walidacja i oczyszczanie danych pochodzących od użytkowników, interfejsów API lub stron trzecich pomaga zapobiegać atakom typu injection i innym powszechnym zagrożeniom.Bezpieczne uwierzytelnianie i autoryzacja
Wprowadź silne mechanizmy kontroli tożsamości i dostępu, obejmujące weryfikację tokenów, uwierzytelnianie wieloskładnikowe (MFA) i uprawnienia oparte na rolach, aby ograniczyć nieautoryzowany dostęp.Niezawodne zarządzanie zależnościami
Dowiedz się, z jakich bibliotek i pakietów korzysta Twoje oprogramowanie. Szybko łataj znane luki w zabezpieczeniach za pomocą narzędzi takich jak SCA skanery (np. Xygeni).Przejrzyste, audytowalne rejestrowanie
Jeśli coś pójdzie nie tak, Twoje logi powinny zawierać historię możliwą do prześledzenia i odporną na manipulację, bez ujawniania poufnych lub tajnych danych.
Codzienne wskazówki DevOps dotyczące lepszego, bezpieczniejszego kodowania
Budowanie co to jest bezpieczny kod Kultura nie oznacza zwalniania tempa. Zamiast tego zintegruj ją ze swoim pipelinesi pull requests naturalnie:
- Przesuń w lewo kontrole bezpieczeństwa: Automatyzuj SAST skany (Testowanie bezpieczeństwa aplikacji statycznych) na wczesnym etapie CI/CD przepływu.
- Standardrecenzje kodu rozmiaru:Dodaj listy kontrolne bezpiecznego kodowania.
- Zautomatyzuj śledzenie zależności: Posługiwać się narzędzia które wykrywają nieaktualne pakiety i ryzykowne licencje.
- Zastosuj bezpieczne ustawienia domyślne:Wymuś szyfrowanie, sprawdzanie poprawności danych wejściowych i szablony o najmniejszych uprawnieniach.
- Edukuj programistów:Zrozumienie, czym jest bezpieczny kod, to umiejętność, szkol swój zespół i zapewniaj mu odpowiednie uprawnienia.
Przykład z życia wzięty: zapobieganie atakom typu SQL Injection
Dla zobrazowania rozważmy następującą powszechną lukę: SQL injection. Bez odpowiedniej walidacji danych wejściowych atakujący mógłby manipulować zapytaniem, aby uzyskać dostęp do nieautoryzowanych danych. Rozumiejąc, czym jest bezpieczny kod, programiści mogą wdrażać sparametryzowane zapytania i sanityzację danych wejściowych, skutecznie minimalizując to ryzyko.
Więcej zasobów na temat bezpiecznego kodowania
Jeśli chcesz dowiedzieć się więcej na temat bezpiecznych praktyk kodowania, rozważ zapoznanie się z następującymi materiałami:
- Praktyki bezpiecznego kodowania OWASP Skrócona instrukcja obsługi
- NIST Secure Software Development Framework (SSDF)
- Wytyczne ENISA dotyczące bezpiecznego tworzenia oprogramowania
Ostatnie przemyślenia: Dlaczego opanowanie zasad bezpiecznego kodu wyróżnia Cię
W dzisiejszym świecie wiedza o tym, czym jest bezpieczny kod, nie jest opcjonalna — jest niezbędna do tworzenia bezpiecznego, niezawodnego oprogramowania.
W rezultacie bezpieczne kodowanie zmniejsza zadłużenie techniczne, zapobiega naruszeniom bezpieczeństwa i sprawia, że klienci oraz zespoły ds. zgodności mają zaufanie do Twojej pracy.
Co więcej, stosowanie bezpiecznych praktyk kodowania OWASP pozwala Twojemu zespołowi działać szybko, nie narażając bezpieczeństwa na żadnym etapie.
Krótko mówiąc, zrozumienie, czym jest bezpieczny kod, oznacza, że nie tylko dostarczasz funkcje, ale także budzisz zaufanie.
Zacznij budować bezpieczne nawyki związane z kodowaniem już dziś. Twoi użytkownicy, Twój zespół i Ty w przyszłości będziesz Ci wdzięczny.

