






Czy wiesz, że to już koniec 560 000 nowych zagrożeń malware Pojawiają się każdego dnia? W miarę jak cyberataki stają się coraz bardziej wyrafinowane, zrozumienie, czym jest złośliwy kod i jak może on infiltrować systemy, jest kluczowe, ponieważ zagrożenia te mogą wykorzystywać luki w zabezpieczeniach oprogramowania, prowadząc do wycieków danych, strat finansowych i poważnych zakłóceń. Różne rodzaje złośliwego kodu, takie jak ataki phishingowe, konie trojańskie i ataki na łańcuchy dostaw, wykazały swój niszczycielski potencjał.
Na przykład 2023 Atak na księgę główną zhakowano narzędzie Connect-Kit firmy, co pozwoliło atakującym ukraść ponad 600 000 dolarów poprzez wykorzystanie portfeli sprzętowych.
Czym jest złośliwy kod i dlaczego jest ważny
Czym jest złośliwy kod?
Złośliwy kod to oprogramowanie lub skrypty zaprojektowane w celu uszkodzenia systemów lub kradzieży danych. W przeciwieństwie do legalnego oprogramowania, często ukrywa się w zaufanych aplikacjach, co utrudnia jego wykrycie. Przykładami są wirusy, ransomware i spyware. Zaawansowane narzędzia detekcji są niezbędne do jego identyfikacji i zapobiegania.
Ataki z wykorzystaniem złośliwego kodu mogą wykorzystywać zarówno oprogramowanie własnościowe, jak i open source, narażając na ryzyko poufne informacje. Do typowych rodzajów złośliwego kodu należą wirusy, robaki, oprogramowanie ransomware, konie trojańskie i oprogramowanie szpiegujące. Zagrożenia te często przedostają się do systemów za pośrednictwem wiadomości phishingowych, fałszywych aktualizacji oprogramowania lub zainfekowanego kodu pochodzącego z ataków na łańcuch dostaw.
Narzędzia wykrywania, takie jak system wykrywania złośliwego oprogramowania Early Warning Malware Detection firmy Xygeni, odgrywają decydującą rolę w identyfikowaniu i blokowaniu tych zagrożeń zanim zdążą one naruszyć bezpieczeństwo systemów.
Rodzaje złośliwego kodu, który może naruszyć Twoje systemy
Teraz, gdy zdefiniowaliśmy złośliwy kod, przyjrzyjmy się jego różnym typom, które każdego dnia zagrażają Twoim systemom.
Rodzaje złośliwego kodu
- tylne drzwi: Umożliwia atakującym pominięcie uwierzytelniania w celu uzyskania dostępu do systemów, kradzieży danych lub przejęcia kontroli.
- Konie trojańskie: Oprogramowanie, które wygląda na bezpieczne, ale kryje w sobie szkodliwy kod, który może zaatakować Twój system.
- Ransomware: Blokuje pliki i żąda pieniędzy za ich odblokowanie, zakłócając działanie systemu.
- Programy szpiegujące: Potajemnie śledzi Twoją aktywność i kradnie prywatne informacje, np. hasła.
- Ataki phishingowe: Fałszywe wiadomości e-mail mają na celu nakłonienie Cię do udostępnienia swoich danych osobowych lub pobrania szkodliwych plików.
- Keyloggery: Rejestruje to, co wpisujesz, aby kraść hasła i poufne informacje.
- Złodziej: Kradnie przechowywane dane, w tym hasła i ważne pliki.
- Robak: Rozprzestrzenia się w sieciach, spowalniając systemy i zużywając zasoby.
- Górniczy: Wykorzystuje moc Twojego komputera do wydobywania kryptowaluty, powodując niską wydajność.
Jak bronić się przed złośliwym kodem
Oprogramowanie open source (OSS) sprzyja współpracy i innowacyjności, ale jednocześnie stwarza atakującym możliwości wstrzyknięcia złośliwego kodu. Po wniknięciu do systemu, kod ten może rozprzestrzeniać się poprzez ataki na łańcuchy dostaw, kradzież danych, kontrolowanie systemów lub naruszanie bezpieczeństwa całych sieci.
Na przykład atakujący mogą dodać złośliwe oprogramowanie do popularnej biblioteki open source. Znanym przypadkiem jest Atak Polyfill.io, gdzie złośliwy atakujący przejął kontrolę nad usługą Polyfill i wstrzyknął złośliwe oprogramowanie do jej kodu. W ten sposób zainfekowano ponad 100 000 stron internetowych na całym świecie, przekierowując użytkowników mobilnych na fałszywe witryny. Nieświadomie integrując zainfekowaną bibliotekę, programiści narazili swoje aplikacje i użytkowników na poważne ryzyko.
Aby zwalczać te zagrożenia, organizacje muszą wdrożyć ciągły monitoring, przeprowadzać audyty kodu i korzystać z zaawansowanych narzędzi do wykrywania złośliwego oprogramowania. Zarówno programiści, jak i użytkownicy muszą zachować czujność, aby chronić swoje systemy przed ukrytymi zagrożeniami.
Sprawdzone strategie obrony przed złośliwym kodem
Ataki z użyciem złośliwego kodu nie tylko zagrażają systemom, ale mogą również prowadzić do znacznych strat finansowych. Cyberataki kosztują firmy średnio 4.45 miliona USD za każde naruszenieWedług raportu IBM „Koszt naruszenia danych” z 2023 roku. Raport podkreśla wagę proaktywnych działań obronnych, które pozwalają uniknąć wysokich kosztów braku działania. Aby skutecznie chronić swoje systemy, organizacje powinny wdrożyć następujące strategie:
- Bezpieczne praktyki kodowania: Zastosowanie narzędzia do analizy statycznej w celu identyfikacji luk w zabezpieczeniach podczas rozwoju.
- Ocena podatności: Regularnie przeprowadzaj testy penetracyjne, aby wykryć słabości.
- Zarządzanie poprawkami: Zautomatyzuj aktualizacje, aby zapewnić terminowe stosowanie poprawek oprogramowania.
- Biała lista aplikacji: Ogranicz wykonywanie programów do wcześniej zatwierdzonych, blokując nieautoryzowane programy.
- Zintegruj bezpieczeństwo w SDLC: Wdrażaj środki bezpieczeństwa na każdym etapie cyklu życia oprogramowania.
- Przegląd kodu i analiza binarna: Regularnie przeglądaj kod i pliki binarne w celu wykrycia podejrzanych zachowań lub złośliwych skryptów.
Bądź o krok do przodu: wczesne wykrywanie złośliwego oprogramowania przez Xygeni
Złośliwy kod stanowi coraz większe zagrożenie, szczególnie w ekosystemach open source. Narzędzie wczesnego ostrzegania Xygeni do wykrywania złośliwego oprogramowania oferuje najnowocześniejsze rozwiązanie do walki z tymi zagrożeniami. To narzędzie nie tylko skanuje pakiety open source w poszukiwaniu zagrożeń, ale także zapewnia proaktywne środki, aby zapewnić, że złośliwe skrypty nigdy nie zakłócą cyklu rozwoju oprogramowania.
Jak narzędzie wczesnego ostrzegania i wykrywania złośliwego oprogramowania chroni Twoją organizację
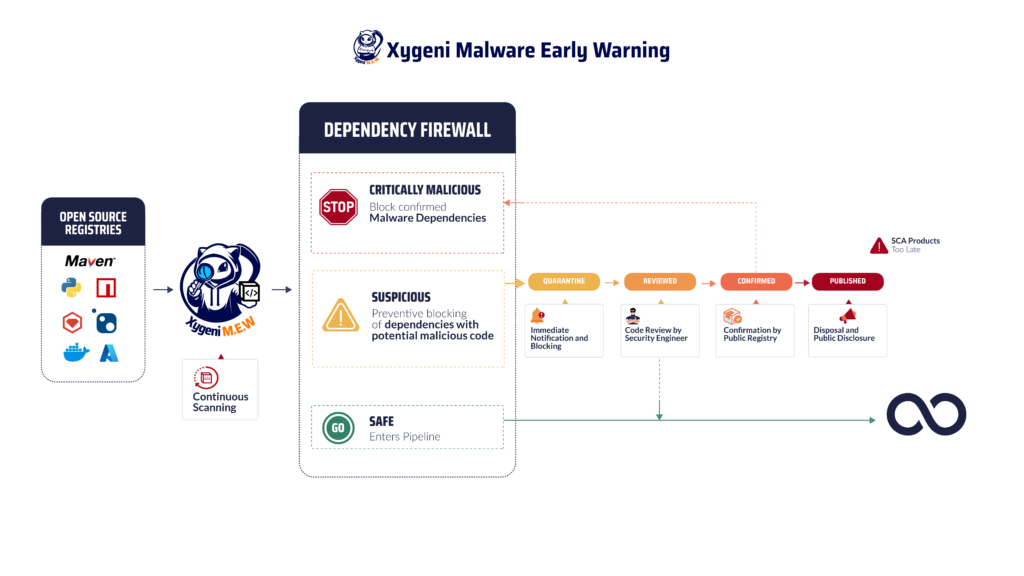
- Wykrywanie zagrożeń w czasie rzeczywistym:Xygeni stale monitoruje rejestry publiczne pod kątem oznak złośliwego oprogramowania. Obejmuje to skanowanie w poszukiwaniu podejrzanych wzorców lub złośliwych zachowań w nowych i istniejących pakietach open source. Działając w czasie rzeczywistym, Xygeni identyfikuje i izoluje zagrożenia, zanim przedostaną się do Twojego systemu. CI/CD pipeline.
- Automatyczna kwarantanna:W przypadku wykrycia złośliwego kodu, Xygeni automatycznie poddaje zagrożenie kwarantannie, zapewniając, że nie wpłynie ono na Twoje systemy ani nie rozprzestrzeni się w łańcuchu dostaw. Proces ten obejmuje integrację zabezpieczeń. guardrails aby zablokować ryzykowne pakiety, co zmniejszy późniejsze prace naprawcze.
- Kompleksowe zarządzanie lukami w zabezpieczeniach:Poza znanymi lukami, narzędzie Xygeni radzi sobie z zagrożeniami typu zero-day, zaawansowanym złośliwym oprogramowaniem polimorficznym i niezarejestrowanymi lukami. To proaktywne podejście jest kluczowe w radzeniu sobie z ewoluującymi taktykami atakujących.
- Szczegółowe powiadomienia:Gdy zostanie zidentyfikowane zagrożenie, narzędzie natychmiast powiadomi Twój zespół za pośrednictwem poczty e-mail, platform wiadomości lub witryny internetowejhooksGwarantuje to szybką reakcję i minimalny przestoj w realizacji Twoich projektów.
- Zgodność z przepisami i raportowanie:Xygeni zgadza się z standardSą jak 2 XNUMX NIS i DORA, zapewniając zgodność praktyk rozwoju oprogramowania z przepisami. Funkcje takie jak zestawienie materiałów oprogramowania (SBOM) generacji zapewniają przejrzystość i wspierają odporność operacyjną.
Ochrona przed różnymi typami złośliwego kodu
Narzędzie Xygeni jest przeznaczone do obrony przed różnorodność typów złośliwego oprogramowania, w tym:
- Tylne drzwi i trojany:Wykrywa nieautoryzowane punkty dostępu i ukryte zagrożenia, które mogą zagrozić systemom.
- Ransomware:Blokuje kod, który szyfruje pliki lub żąda okupu.
- Oprogramowanie szpiegujące i keyloggery: Zapobiega zbieraniu poufnych danych użytkownika lub naciśnięć klawiszy systemowych.
- Kryptowaluta Górnicy:Identyfikuje i zatrzymuje kod zużywający zasoby i służący do nieautoryzowanego wydobywania kryptowalut.
Dzięki integracji tych funkcji narzędzie Early Warning Malware Detection Tool gwarantuje, że Twoje oprogramowanie pozostanie odporne na nowe zagrożenia.
Chcesz dowiedzieć się czegoś więcej?
Jeśli nadal zastanawiasz się, co to jest lub chcesz lepiej zrozumieć rodzaje złośliwego kodu zagrażającego Twojemu urządzeniu, CI/CD pipeline i jak im zapobiegać, sprawdź nasze wpis na blogu o ochronie i dowiedz się, jak wcześnie wykrywać ukryte zagrożenia.
Cyberzagrożenia ewoluują z dnia na dzień, czy Twoje zabezpieczenia nie powinny ewoluować razem z nimi? Zrozumienie, czym jest złośliwy kod i rozpoznawanie różnych jego rodzajów atakujących Twoją infrastrukturę, to dopiero początek. Prawdziwe bezpieczeństwo opiera się na proaktywnej obronie. Wyposażając swoją organizację w zaawansowane narzędzia do wykrywania złośliwego oprogramowania, możesz identyfikować i blokować ukryte zagrożenia, zanim zinfiltrują Twoje systemy. Reaktywne zabezpieczenia to za mało – jedyną skuteczną strategią jest wyprzedzanie o krok.
Nie czekaj na atak: chroń swoje systemy już teraz!
Rosnąca liczba ataków z wykorzystaniem złośliwego kodu stanowi poważne zagrożenie dla organizacji na całym świecie. Od ataków phishingowych po ataki na łańcuchy dostaw, cyberprzestępcy wykorzystują coraz bardziej wyrafinowane metody kradzieży poufnych informacji. Wiedza o tym, czym jest złośliwy kod i zrozumienie jego rodzajów jest kluczem do ochrony infrastruktury.
W walce z nim liczy się każda sekunda. Chroń swoje systemy już teraz dzięki najnowocześniejszemu narzędziu Xygeni do wykrywania złośliwego oprogramowania. Skontaktuj się z nami już dziś, lub zdobądź Darmowe Demo i bądź o krok przed zagrożeniami cybernetycznymi!

