






Jeśli budujesz lub utrzymujesz nowoczesną dostawę pipelines, pewnie się zastanawiałeś: jakie zabezpieczenia standards dla CI/CD pipelineCzy to naprawdę ma znaczenie? W obliczu rosnącej presji regulacyjnej i coraz częstszych ataków na łańcuch dostaw oprogramowania, wybór odpowiednich zabezpieczeń może przypominać poruszanie się po polu minowym. Jednak CI/CD pipeline security Nie chodzi tylko o zaznaczanie pól wyboru, ale o dostarczanie szybszego i bardziej niezawodnego oprogramowania bez narażania firmy na niepotrzebne ryzyko. Dlatego wdrażanie CI/CD pipeline security najlepsze praktyki są niezbędne, a nie opcjonalne.
W tym poście przedstawiamy najważniejsze standards, podkreśl najlepsze praktyki stosowane w świecie rzeczywistym i pokaż, w jaki sposób Xygeni pomaga je wdrażać — automatycznie i bez spowalniania pracy zespołu.
Jakie bezpieczeństwo Standards dla CI/CD PipelineCo powinieneś wiedzieć?
Nowoczesne dostarczanie oprogramowania opiera się na szybkim i zautomatyzowanym pipelines—ale sama prędkość nie zapewni Ci bezpieczeństwa. Dlatego zrozumienie, czym jest bezpieczeństwo standards dla CI/CD pipelineStosowanie zasad jest nie tylko pomocne – jest wręcz kluczowe. Poniżej omawiamy najważniejsze ramy i wyjaśniamy, co oznaczają one dla Twojego zespołu, Twojego podejścia do zgodności z przepisami i Twojego narażenia na ryzyko.
NIST SP 800-204D: Plan działania DevSecOps dla CI/CD Pipeline Security
Co to jest: Rząd Stanów Zjednoczonych standard który opisuje, jak zintegrować bezpieczeństwo z DevOps, ze szczególnym uwzględnieniem CI/CD pipelines.
Dlaczego jest to ważneObejmuje kluczowe elementy sterujące, takie jak:
- Zarządzanie tożsamością i dostępem dla pipeline składniki
- Podpisywanie kodu, śledzenie artefaktów i polityka „jako kod”
- Zabezpieczenia środowiska wykonawczego zapobiegające manipulacjom podczas kompilacji
CI/CD pipeline security wpływ:Umożliwia zespołom tworzenie śledzonych i audytowalnych pipelinektóre są zgodne z federalnymi i enterpriseoczekiwań bezpieczeństwa na poziomie.
Jeśli nie jesteś w zgodzie:
- Możesz nie przejść oceny dostawcy lub oceny zgodności.
- Zwiększasz ryzyko zatrucia pipeline wykonanie (PPE).
- Brakuje Ci przejrzystości, która umożliwia szybką reakcję na incydenty.
OWASP CI/CD Arkusz ściągawek: Skupiony na programistach CI/CD Pipeline Security Najlepsze praktyki
Co to jest:Praktyczna lista kontrolna z OWASP Fundacja, pełna praktycznych wskazówek dotyczących bezpieczeństwa dla DevOps i pipeline zespołów.
Dlaczego jest to ważne:Oferuje wskazówki taktyczne dla:
- Zabezpieczaj sekrety w kodzie i środowiskach
- Zablokuj biegaczy i ogranicz niebezpieczne narzędzia innych firm
- Sprawdź każdy krok kompilacji i zależności
CI/CD pipeline security wpływ: Umożliwia programistom proaktywne ograniczanie powierzchni ataków — bez zwiększania utrudnień w przepływie pracy.
Jeśli nie jesteś w zgodzie:
- Tajemnice mogą wyciekać do kodu źródłowego lub logów.
- Współdzielone zasoby mogą wprowadzać nieśledzone luki w zabezpieczeniach.
- Ryzykujesz ataki na łańcuch dostaw za pośrednictwem niezweryfikowanych narzędzi lub zależności.
SO/IEC 27001: Global CI/CD Pipeline Security Zarządzanie
Co to jest: Globalny standard promujące spójne i mierzalne praktyki bezpieczeństwa w ramach operacji dostarczania oprogramowania.
Dlaczego jest to ważne:Spełnia wymagania takie jak:
- Jasne role, bezpieczna kontrola zmian i udokumentowane przepływy pracy
- Rejestrowanie audytu pipeline działania
- Przegląd i gotowość na incydenty
CI/CD pipeline security wpływ:Sprawia, że Twoje pipeline enterprise-gotowe — zarówno dla klientów, jak i audytorów.
Jeśli nie jesteś w zgodzie:
- Możesz utracić możliwość zawarcia umów wymagających certyfikatu ISO.
- Twój proces może nie spełniać wymogów prawnych i regulacyjnych.
- Naruszenia mogą pozostać nieudokumentowane lub niepodjęte w celu ich złagodzenia.
PCI DSS: Płatność Pipeline Egzekwowanie
Co to jest:Obowiązkowa zgodność standard dla pipelinektóre tworzą lub wdrażają aplikacje przetwarzające dane posiadaczy kart.
Dlaczego jest to ważne:Egzekwuje:
- Ścisłe kontrole dostępu w różnych środowiskach
- Bezpieczne przechowywanie poufnych danych
- Zmień śledzenie z commit rozmieścić
CI/CD pipeline security wpływ:Gwarantuje pełną identyfikowalność i obronę przepływów finansowych.
Jeśli nie jesteś w zgodzie:
- Grożą Ci grzywny, kary prawne lub utrata uprawnień do przetwarzania.
- Klienci mogą stracić zaufanie do Twoich procesów płatności.
- Nieprzestrzeganie wymogów może spowodować wstrzymanie produkcji lub opóźnienie wydania produktu.
SLSA (poziomy łańcucha dostaw dla artefaktów oprogramowania): egzekwowanie pochodzenia
Co to jest: Model dojrzałości oraz standard opracowany przez Google i OpenSSF w celu zabezpieczenia łańcuchów dostaw oprogramowania.
Dlaczego jest to ważne: Wymaga:
- Podpisane metadane i zaświadczenia w całości do kompilacji
- Izolowane systemy kompilacji zapobiegające manipulacjom
- Dowód pochodzenia i powtarzalności artefaktu
CI/CD pipeline security wpływ:Buduje zaufanie do oprogramowania, zapewniając weryfikację i możliwość audytu każdego artefaktu.
Jeśli nie jesteś w zgodzie:
- Jesteś bardziej narażony na sfałszowane kompilacje i ataki oparte na zależnościach.
- Możesz zostać wykluczony z ekosystemów partnerskich lub dostawców wymagających SLSA.
- Zespoły ds. bezpieczeństwa będą miały trudności z potwierdzeniem, co faktycznie zostało wysłane.
Od Standards do Akcji: CI/CD Pipeline Security Najlepsze praktyki, które powinieneś stosować
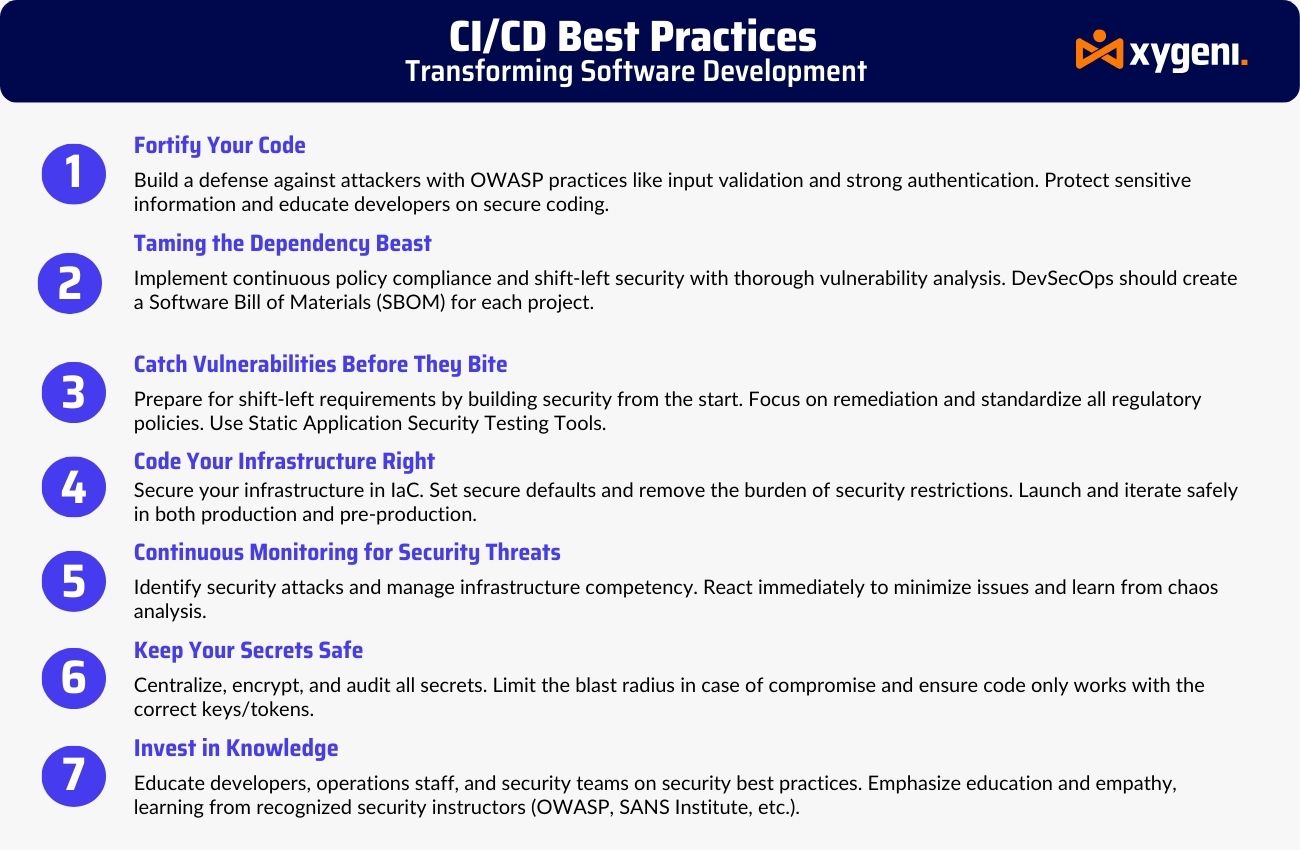
Zrozumienie, czym jest bezpieczeństwo standards dla CI/CD pipelineZastosowanie zasad to pierwszy krok — ale ich spełnienie wymaga codziennej realizacji. Podczas gdy ramy takie jak NIST, OWASP i SLSA definiują coto Twoja implementacja zabezpiecza w jaki sposóbInnymi słowy, zgodność będzie działać tylko wtedy, gdy najlepsze praktyki będą bezpośrednio osadzone w przepływach pracy.
Dlatego też poniższe CI/CD pipeline security najlepsze praktyki koncentrują się na rzeczywistych, sprawdzonych w praktyce działaniach, które pomagają nie tylko dostosować się do tych standard— ale także zwiększaj odporność na każdym etapie cyklu dostarczania oprogramowania.
Zrozumienie, czym jest bezpieczeństwo standards dla CI/CD pipelineZastosowanie to dopiero początek. W rzeczywistości, ich stosowanie w codziennych działaniach sprawia, że pipeline Naprawdę bezpieczne. Chociaż NIST, OWASP i SLSA określają, co należy zrobić, to wdrożenie decyduje, jak to zrobić. Innymi słowy, zgodność nic nie znaczy, jeśli najlepsze praktyki nie zostaną bezpośrednio włączone do procesów dostarczania.
Dlatego też, co następuje CI/CD pipeline security Najlepsze praktyki nie są wyłącznie teoretyczne — opierają się na sprawdzonych w praktyce taktykach, które wzmacniają każdą warstwę cyklu dostarczania oprogramowania.
Zapasy i widoczność
Po pierwsze, zmapuj całość CI/CD ekosystem. Identyfikuj połączone systemy, dane uwierzytelniające, programy uruchamiające i narzędzia innych firm. Dzięki temu możesz wykryć integracje shadow, toksyczne zależności i błędne konfiguracje, zanim wywołają incydenty.
Najmniejsze przywileje i higiena roli
Po drugie, należy wprowadzić ścisłą kontrolę dostępu opartą na rolach (RBAC). Usuwaj zbędne uprawnienia, często zmieniaj dane uwierzytelniające i preferuj tokeny o krótkim okresie ważności. W rezultacie zmniejsza to ryzyko przesunięcia się w przypadku włamania.
Sekrety i higiena konfiguracji
Ponadto unikaj przechowywania sekretów w zmiennych środowiskowych lub kodzie. Używaj dedykowanych sejfów sekretów i integruj narzędzia skanujące, które wcześnie wykrywają wycieki. W tym celu Xygeni Secrets Security zapewnia egzekwowanie przepisów w czasie rzeczywistym i pre-commit skanowanie w celu wykrycia zagrożeń zanim dotrą do produkcji.
Guardrails i egzekwowanie w czasie wykonywania
Ponadto ustaw zabezpieczenia gałęzi, wymagaj przeglądów kodu i ogranicz edycję zadań w newralgicznych repozytoriach. Jednocześnie wdróż egzekwowanie w czasie wykonywania, aby powstrzymać niebezpieczne zachowania, takie jak odwrotne powłoki czy próby eskalacji uprawnień.
Bezpieczne zależności i pochodzenie
Na przykład przypnij wszystkie wersje zależności, przeskanuj je pod kątem luk w zabezpieczeniach i zweryfikuj SBOMs. Mając ten cel na uwadze, SÓL Xygeni'ego Moduł (skrót od Software Attestation Layer for Trust) podpisuje każdy artefakt, zapewniając kryptograficzny dowód pochodzenia i integralności kompilacji.
Monitoruj to, co ważne
Wreszcie, wyjdź poza podstawowe rejestrowanie. Wdróż monitorowanie zachowań, które sygnalizuje naruszenia zasad i CI/CD anomalie w czasie rzeczywistym. Mając to na uwadze, Twoje narzędzia powinny dostarczać praktycznych wniosków, a nie tylko zbędnych ostrzeżeń.
Jak Xygeni zabezpiecza Twoje CI/CD Pipeline Koniec końców
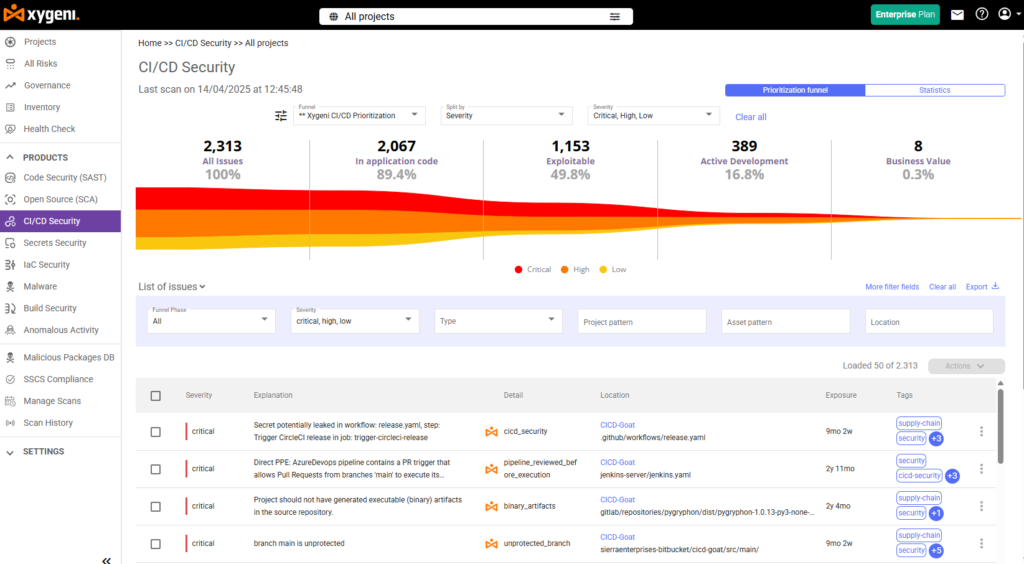
Nowoczesne technologie CI/CD pipelines poruszają się szybko – podobnie jak dzisiejsze zagrożenia. Dlatego Xygeni CI/CD Ochrona nie tylko skanuje Twoje przepływy pracy. Zamiast tego zapewnia pełne spektrum ochrony, które jest zgodne z najważniejszymi CI/CD pipeline security standardS, obejmującego NIST SP 800-204D, OWASP CI/CD Top 10, SLSA.
Dzięki integracji zabezpieczeń bezpośrednio z cyklem życia DevOps, Xygeni pomaga zespołom przejść na bardziej złożoną strategię, egzekwować zasady i zachować zgodność — wszystko to bez zakłócania tempa rozwoju.
Pełny inwentarz CI/CD Aktywa
Na początek Xygeni mapuje cały Twój CI/CD Od zadań i menedżerów zadań, przez tokeny, po integracje z rozwiązaniami firm trzecich, zapewnia pełną widoczność. Dzięki temu możesz wykryć ukryte zagrożenia, błędne konfiguracje i nieautoryzowane połączenia, zanim spowodują one realne szkody.
Tajemnice i ochrona poświadczeń
Następnie Xygeni aktywnie skanuje Twoje repozytoria i pipelines dla zakodowanych na stałe sekretów, wyciekłych tokenów lub nieaktualnych danych uwierzytelniających. Jeśli coś zostanie ujawnione, system Cię o tym powiadomi i natychmiast zastosuje Twoje zasady bezpieczeństwa. W ten sposób sekrety pozostają chronione, a atakujący nie mają do nich dostępu.
Skanowanie uwzględniające kontekst i wykrywanie złośliwego oprogramowania
W przeciwieństwie do tradycyjnych skanerów, Xygeni łączy SAST, SCA, IaC analiza, Wykrywanie środków ochrony indywidualnej w ujednolicony silnik. W rezultacie wykrywa on rzeczywiste zagrożenia – takie jak wstrzyknięte powłoki czy złośliwe skrypty – i filtruje szumy, wykorzystując punktację podatności na wykorzystanie luk i kontekst dostępności.
Egzekwowanie zasad i ochrona w czasie wykonywania
Co więcej, Xygeni egzekwuje reguły bezpieczeństwa już w momencie kompilacji. Niebezpieczne skrypty, podejrzane zadania i nieautoryzowane działania stron trzecich są blokowane przed ich uruchomieniem. Zapewnia to proaktywną obronę przed zatrutymi skryptami. pipeline wykonanie i nieautoryzowane zmiany.
Bezpieczne pochodzenie artefaktów (zgodne ze standardem SLSA)
Ponadto Xygeni SALT (warstwa atestacji oprogramowania dla zaufania) podpisuje każdy artefakt i łączy go z jego pochodzeniem za pomocą zaświadczenia w całościOznacza to, że każda kompilacja jest weryfikowalna, zabezpieczona przed manipulacją i w pełni zgodna z SLSA Poziom 2+ wymagania.
Możliwość śledzenia gotowego do audytu
Wreszcie Xygeni śledzi wszystko – każde zadanie, każdą politykęcisjonizacja i czujność — z precisjon. Niezależnie od tego, czy przygotowujesz się do DORA, ISO / IEC 27001lub 2 XNUMX NIS audyt, zapewnia wgląd i rejestry potrzebne do wykazania zgodności z przekonaniem.
Jak Xygeni egzekwuje bezpieczeństwo Standards dla CI/CD Pipelines
Choć wiele narzędzi może skanować kod, niewiele z nich pomaga zachować pełną zgodność z istotnymi frameworkami. Xygeni to coś więcej niż tylko wykrywanie – operacjonalizuje Najważniejszym CI/CD pipeline security standards bezpośrednio do Twoich przepływów pracy. Niezależnie od tego, czy dostosowujesz się do NIST SP 800-204D, utwardzanie przeciwko OWASP CI/CD Top 10lub udowadnianie SLSA Poziom 2+ Jeśli chodzi o zgodność, Xygeni wykona za Ciebie większość pracy.
Zmapowano na NIST SP 800-204D
Po pierwsze, wytyczne NIST dotyczące bezpiecznego DevSecOps pipelines kładzie nacisk na integralność konfiguracji, automatyczne testowanie i pełną identyfikowalność. Xygeni wspiera to na kilka kluczowych sposobów:
- Ciągle egzekwuje bezpieczne konfiguracje i wykrywa błędne konfiguracje w momencie ich wystąpienia.
- Integruje skanowanie w celu SAST, SCA, IaC bezpośrednio do Twojego CI/CD pipelines.
- Rejestruje każdy pipeline zmiany i naruszenia, dzięki czemu audyty zgodności z normami DORA i ISO stają się proste.
W efekcie Twoje pipelineNie tylko wyglądają na bezpieczne, ale są też zaprojektowane tak, aby można je było śledzić, weryfikować i bronić.
Obejmuje OWASP CI/CD Top 10
OWASP identyfikuje najczęstsze i najniebezpieczniejsze CI/CD pipeline Zagrożenia – wiele z nich wynika z niewłaściwego wykorzystania sekretów, nadmiernie uprzywilejowanych ról lub złośliwego wykonywania kodu. Na szczęście Xygeni stawia czoła tym zagrożeniom:
- Aktywnie skanuje zakodowane na stałe dane uwierzytelniające i wycieki tajnych informacji zanim dotrą one do Twoich repozytoriów.
- Wdraża zasady kontroli dostępu, zapewniając czysty podział obowiązków i pipeline higiena roli.
- Blokuje w czasie rzeczywistym wstrzykiwane ładunki, odwrotne powłoki i zatrute polecenia, zanim zdążą zostać uruchomione.
Krótko mówiąc, Xygeni nie tylko ostrzega o zagrożeniach OWASP, ale także automatycznie je wyłącza.
Obsługuje zgodność z SLSA od razu po wyjęciu z pudełka
Wreszcie SLSA (poziomy łańcucha dostaw dla artefaktów oprogramowania) wyznacza standardy bezpiecznej kompilacji pipelines. Xygeni pomaga Ci spełnić wymagania SLSA Level 2+ dzięki wbudowanemu SALT (warstwa atestacji oprogramowania dla zaufania) moduł:
- Podpisuje każdy artefakt i łączy go ze specyficznym procesem kompilacji za pomocą zaświadczenia w całości.
- Potwierdza integralność oprogramowania za pomocą weryfikacji kryptograficznej, zapewniając, że nic nie zostało naruszone.
- Pomaga spełnić wymagania klientów, dostawców i organów regulacyjnych dotyczące bezpiecznego i możliwego do śledzenia dostarczania oprogramowania.
W tym celu Twój zespół zyskuje pełne zaufanie do Twojego łańcucha dostaw oprogramowania, zachowując jednocześnie pipeline bezpieczne, możliwe do śledzenia i w pełni zgodne z wymaganiami branżowymi standards.
Wniosek: Zabezpiecz swoje Pipelines przez Aligning With CI/CD Ochrona Standards
Aby chronić dzisiejsze szybko zmieniające się dostawy pipelines, musisz najpierw zrozumieć jakie zabezpieczenia standards dla CI/CD pipelines faktycznie wymagają. Ramy takie jak NIST SP 800-204D, OWASP CI/CD Top 10, SLSA nie oferują wyłącznie teorii — zapewniają także praktyczne plany tworzenia bezpiecznych, zgodnych z przepisami i wydajnych przepływów pracy.
Jednakże sama wiedza standards nie wystarczy. Musisz wdrożyć mechanizmy kontroli, które działają z prędkością DevOps. Oznacza to osadzanie CI/CD pipeline security Najlepsze praktyki na każdym etapie — od commit do wdrożenia — i upewniając się, że Twój zespół może je egzekwować bez spowalniania.
Właśnie tutaj wkracza Xygeni. Łącząc automatyczne wykrywanie, egzekwowanie zasad i ochronę w czasie rzeczywistym, Xygeni zapewnia ciągłość zgodności. Niezależnie od tego, czy skanujesz w poszukiwaniu luk w zabezpieczeniach, blokujesz niebezpieczne zadania, czy generujesz dzienniki audytu dla ISO, DORA lub NIS2, Xygeni pomaga Ci spełnić Twoje wymagania. CI/CD pipeline security cele z ufnością.
Chcesz przejąć kontrolę nad bezpieczeństwem dostarczanego oprogramowania? Kontakt i zobacz, jak Xygeni upraszcza zgodność bez obniżania szybkości.

