
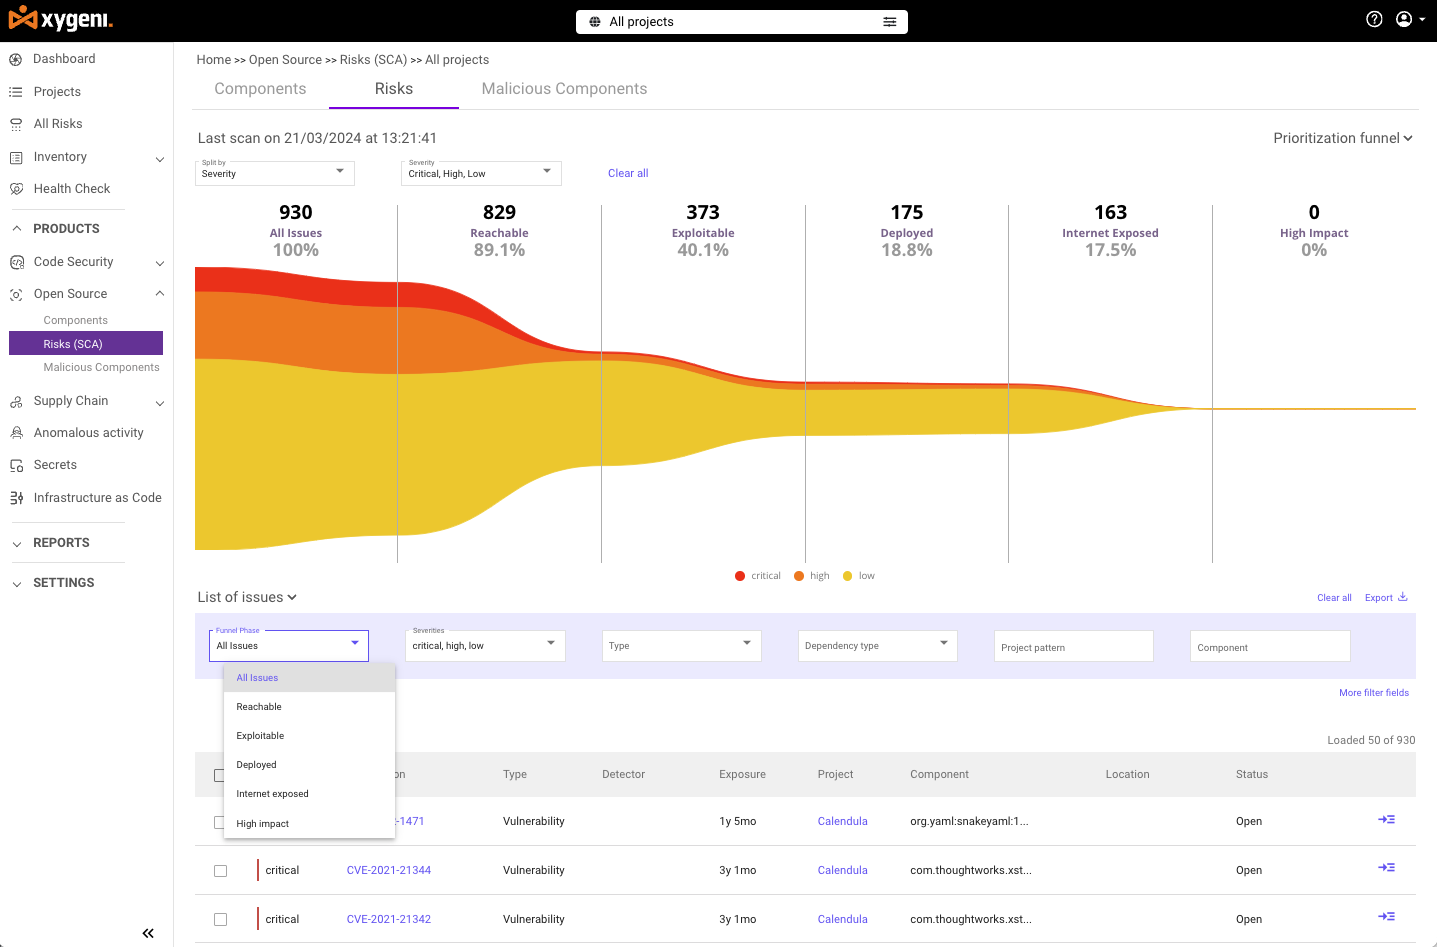






Zabezpieczając oprogramowanie open source, potrzebujesz czegoś więcej niż tylko podstawowego skanowania pod kątem luk w zabezpieczeniach. Musisz je znaleźć, szybko naprawić i zapewnić ciągłość rozwoju. pipeline W ruchu. Właśnie tutaj narzędzie Xygeni do usuwania luk w zabezpieczeniach oparte na kodzie źródłowym (open source) sprawdza się znakomicie. To coś więcej niż tylko skaner luk w zabezpieczeniach oparty na kodzie źródłowym – to kompletne rozwiązanie, które pomaga w ustalaniu priorytetów, naprawianiu luk i zachowaniu zgodności w czasie rzeczywistym.
Niezależnie od tego, czy zarządzasz małym zespołem programistów, czy zajmujesz się złożonymi zadaniami enterprise oprogramowanie Xygeni bezproblemowo integruje się z Twoim CI/CD pipeline Aby chronić Twoje komponenty open-source od momentu napisania kodu. Bez opóźnień. Bez dodatkowej pracy ręcznej. Po prostu bezpieczny, zgodny z przepisami kod za każdym razem.
Dlaczego Xygeni jest niezbędnym elementem DevOps Pipeline
Zagrożenia bezpieczeństwa rosną z każdym dniem, ale tempo rozwoju nie może spaść. Xygeni Open Source Vulnerability Remediator bez problemu dopasowuje się do Twojego Przepływ pracy DevOps, upewniając się, że Twój kod jest bezpieczny przed commit do wdrożenia.
- Wczesne wykrywanie problemów:Xygeni prowadzi skanowanie luk w zabezpieczeniach przed kodem committed, blokując zagrożenia zanim dotrą do Twojego repozytorium.
- Bezproblemowa integracja: Niezależnie od tego, czy używasz Jenkins, Akcje GitHublub GitLab, Xygeni idealnie pasuje do Twojego CI/CD pipeline. Skanuje wszystkie Twoje komponenty typu open-source bez konieczności wykonywania dodatkowych kroków.
- Ochrona w czasie rzeczywistym:Jeśli później pojawią się luki w zabezpieczeniach, Xygeni oznacz je i utwórz pull requests aby naprawiać je w czasie rzeczywistym — dzięki czemu zachowasz bezpieczeństwo, nie zwalniając tempa pracy.
Dzięki Xygeni zyskujesz ciągłe bezpieczeństwo wbudowane w każdy etap procesu rozwoju.
Skup się na tym, co naprawdę ważne
Nie każda luka w zabezpieczeniach stanowi bezpośrednie zagrożenie. Dlatego skaner luk w zabezpieczeniach Xygeni o otwartym kodzie źródłowym wykracza poza samo skanowanie luk w zabezpieczeniach. Pomaga skupić się na tym, co najważniejsze.
- Pełne wykrywanie zależności:Xygeni automatycznie wyszukuje wszystkie zależności w Twoim projekcie – zarówno bezpośrednie, jak i przechodnie. Uzyskujesz pełny wgląd w strukturę swojego oprogramowania.
- Skanowanie wielu baz danych:Xygeni sprawdza każdy komponent typu open source w wielu bazach danych podatności, takich jak NVD, OSV i innych publicznych i zastrzeżonych źródłach, aby mieć pewność, że nic nie zostanie przeoczone.
- Zarządzanie licencjami i przestarzałościąAktualizuj przestarzałe komponenty, aby zachować zgodność z wymogami licencyjnymi i zadbać o bezpieczeństwo oprogramowania. Xygeni automatycznie sygnalizuje te zagrożenia, dzięki czemu nigdy nie przegapisz żadnego problemu.
Dzięki Xygeni masz pełną kontrolę nad swoimi zależności open source—dokładnie wiedząc, co znajduje się w kodzie i jak bezpieczny jest ten kod.
Chroń się przed dezorientacją związaną z zależnościami i typosquattingiem
Zamieszanie związane z zależnościami oraz typosquatting Stanowią poważne i szybko rosnące zagrożenie dla użytkowników oprogramowania open source. Liczba złośliwych pakietów npm gwałtownie wzrosła z zaledwie 38 zgłoszeń w 2018 roku do ponad 2,168 w 2024 roku. Do 2025 roku atakujący opublikowali 454 648 złośliwych pakietów npm w ciągu jednego roku, a obecnie NPM jest celem ponad 99% całego złośliwego oprogramowania open source. Własny przegląd zagrożeń Xygeni z 2025 roku potwierdził 3,180 złośliwych pakietów w ciągu roku, a ataki stały się uporczywe, skalowalne i zindustrializowane, a nie oportunistyczne.
Taktyki również stale ewoluują. Poza klasycznym typosquattingiem, w 2025 roku nastąpił gwałtowny wzrost liczby przejęć kont npm – potwierdzono 1,241 złośliwych pakietów powiązanych z zainfekowanymi, legalnymi kontami, co stanowi wzrost o 15.3 raza w porównaniu z 2024 rokiem. Dotyczyło to również głośnych incydentów dotyczących fundamentalnych pakietów, których tygodniowo pobierano miliardy razy. Atakujący często wiernie naśladują legalne konwencje nazewnictwa: badania pokazują, że 71.2% złośliwych pakietów używa nazw liczących ponad 10 znaków, a 67.3% zawiera myślniki, aby wtopić się w tłum.
Prześledziliśmy tę zmianę na własne oczy. kuźnia-jsxy jest npm infostealerem, który jest zmieniany co najmniej cztery razy w ciągu dwóch miesięcy, aby uniknąć wykrycia, podczas gdy GhostTracker ponownie opublikował tego samego trojana pod nowymi nazwami zaledwie 74 minuty po jego usunięciu, zachowując w obu przypadkach tę samą infrastrukturę C2. DeviceDoor pokazuje ten sam schemat z innej perspektywy: publiczny pakiet npm dyskretnie dostarczający strukturę phishingową pakietu Microsoft 365.
Ale z Xygeni masz pełne bezpieczeństwo. Nasza platforma aktywnie skanuje pod kątem pomyłek w zakresie zależności, typosquattingu i wzorców przejmowania kont, blokując podejrzane pakiety, zanim zinfiltrują Twój system. Dzięki temu jesteś chroniony niezależnie od tego, jaką technikę atakujący wykorzystają, aby się przedostać.
Automatyczne usuwanie usterek: rozwiązuj problemy, zanim staną się problemami
Znalezienie luk w zabezpieczeniach to za mało. Szybkie ich usunięcie będzie pomocne. Dzięki oprogramowaniu Xygeni do usuwania luk w zabezpieczeniach o otwartym kodzie źródłowym nie musisz czekać na ręczne poprawki. Nasza platforma generuje pull requests które automatycznie aktualizują podatne na ataki zależności.
- Wygenerowano automatycznie Pull Requests:Gdy tylko Xygeni znajdzie lukę w zabezpieczeniach, którą można naprawić, pozwól klientowi uruchomić pull request ręcznie lub automatycznie, aby zaktualizować komponent do bezpiecznej wersji. Twój zespół programistów może przejrzeć i scalić poprawkę bez spowalniania rozwoju.
- Poruszaj się szybko: Z Dzięki automatycznej naprawie możesz uzyskać ochronę bez konieczności ręcznej pracy. Xygeni dba o bezpieczeństwo Twojego kodu, a Twój zespół pozostaje produktywny.
Oszczędź swojemu zespołowi wielu godzin pracy ręcznej, jednocześnie będąc o krok przed zagrożeniami bezpieczeństwa.
Dostosowane do Twojej infrastruktury
Nie ma dwóch takich samych organizacji, ani ich infrastruktury. Xygeni dostosowuje się do Twojego sposobu pracy, niezależnie od tego, czy korzystasz z on-premise serwery, infrastruktura chmurowa lub konfiguracja hybrydowa.
- Wsparcie infrastruktury prywatnej:Xygeni pasuje do każdego środowiska, niezależnie od tego, czy jest to infrastruktura prywatna lub publiczna. Platforma zapewnia pełne wsparcie dla niestandardowych konfiguracji, opartych na Twoich wyjątkowych wymaganiach bezpieczeństwa.
- Bezpieczeństwo na miarę:Przepływy pracy w każdej firmie są inne. Elastyczność Xygeni gwarantuje, że bezpieczeństwo jest dostosowane do Twojego sposobu pracy — bez konieczności wprowadzania zmian w procesach.
Gdziekolwiek uruchomisz swoje oprogramowanie, Xygeni zapewni mu pełną ochronę.
Skup się na zagrożeniach, które można osiągnąć i wykorzystać
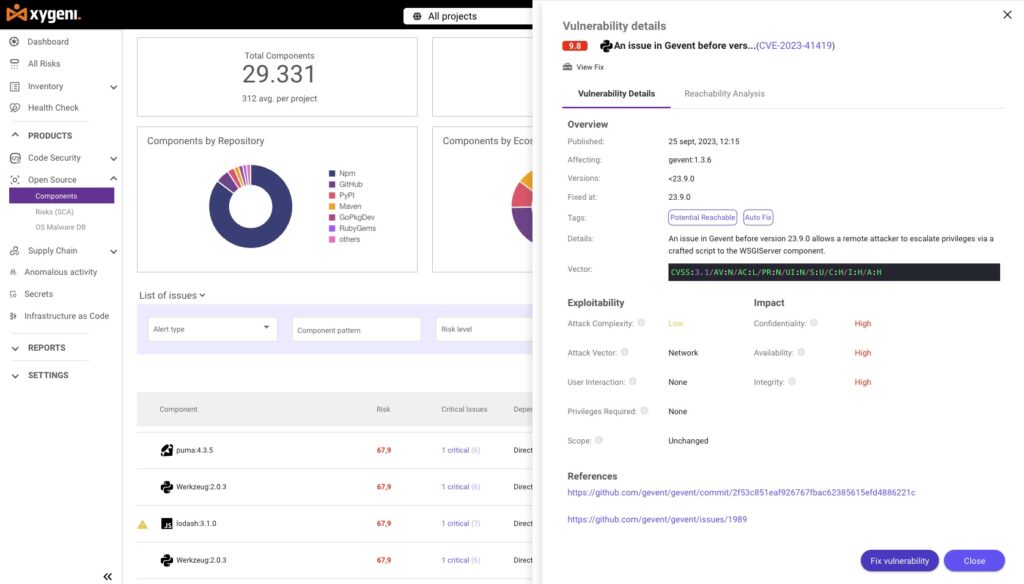
Nie każda luka jest pilna. Xygeni skaner luk w zabezpieczeniach typu open source pomaga ustalić priorytety tego, co jest naprawdę niebezpieczne analiza osiągalności oraz punktacja podatności na wykorzystanie.
- Analiza osiągalności:Xygeni identyfikuje, czy luka w zabezpieczeniach jest rzeczywiście dostępna w bazie kodu. Dzięki temu Twój zespół może skupić się wyłącznie na zagrożeniach, które stanowią realne zagrożenie dla Twoich aplikacji.
- Ocena podatności na wykorzystanie:Dzięki danym ze świata rzeczywistego Xygeni prognozuje prawdopodobieństwo wykorzystania luki w zabezpieczeniach. Pozwala to określić priorytety najpilniejszych problemów i rozwiązać je w pierwszej kolejności.
Koncentrując się na rzeczywistych ryzykach, Xygeni redukuje hałas i pomaga Twojemu zespołowi zachować wydajność.
Wyprzedź wymagania zgodności z Xygeni OSkaner podatności na zagrożenia typu pen-Source
Przestrzeganie przepisów, takich jak RODO, HIPAA, PCI DSS, DORA nie musi być trudne. Skaner luk w zabezpieczeniach typu open source firmy Xygeni ułatwia zachowanie zgodności poprzez automatyzację procesów, które zapewniają bezpieczeństwo oprogramowania.
- Sprawdzanie licencji:Xygeni oznacza każdy projekt typu open source licencja naruszenia Twoich komponentów, co pomoże Ci uniknąć ryzyka prawnego.
- SBOM Pożądania:Xygeni automatycznie tworzy Wykazy materiałów oprogramowania (SBOMs), zapewniając Ci pełną widoczność każdego komponentu Twojego oprogramowania.
- Raporty gotowe do audytu: Niezależnie od tego, czy potrzebujesz raportów na potrzeby audytów, czy kontroli wewnętrznych, Xygeni zapewnia szczegółowe raporty dotyczące luk w zabezpieczeniach i sposobów ich usuwania, dzięki czemu zawsze będziesz gotowy udowodnić zgodność.
Zachowaj zgodność, zachowaj bezpieczeństwo i pozwól Xygeni podołać ciężkim zadaniom.
Dlaczego warto wybrać Xygeni Open-Source Vulnerability Remediator?
Xygeni to nie tylko kolejny skaner podatności. To jest kompletne rozwiązanie zaprojektowane, aby pomóc Ci znaleźć, ustalić priorytety i naprawić luki w całym systemie łańcuch dostaw typu open source. Integrując się bezpośrednio z Twoim CI/CD pipelineoferując automatyczną naprawę w czasie rzeczywistym i zapewniając zgodność, Xygeni pozwala wyprzedzać zagrożenia bezpieczeństwa bez zwalniania tempa.
Gotowy przenieść zarządzanie lukami bezpieczeństwa w oprogramowaniu open source na wyższy poziom? Zacznij korzystać z Xygeni już dziś i chroń swój kod przed commitw celu wdrożenia.
Potrzebujesz więcej informacji? Sprawdź nasze Lista najlepszych narzędzi do skanowania w 2026 r.!

FAQ
Jak powszechne są dziś złośliwe pakiety open-source?
Atakujący opublikowali 454 648 złośliwych wiadomości pakiety npm Tylko w 2025 roku NPM odpowiada obecnie za ponad 99% całego wykrytego złośliwego oprogramowania typu open source. To nie jest niszowe zagrożenie, ale dominujący wektor ataku w dzisiejszym ekosystemie open source.
Czy rejestry typu npm mogą same w sobie całkowicie zapobiegać typosquattingowi?
Nie. Chociaż npm i PyPI blokują niektóre oczywiste nazwy sobowtórów podczas rejestracji, badanie detekcji z 2025 roku (ConfuGuard) potwierdziło 630 rzeczywistych ataków polegających na pomyłce pakietów, które przedostały się do rejestrów produkcyjnych, a nawet silne narzędzia do wykrywania nadal mają znaczący wskaźnik fałszywie dodatnich wyników, ponieważ odróżnienie złośliwego sobowtóra od legalnego pakietu o podobnej nazwie jest naprawdę trudne. Sama ochrona na poziomie rejestru nie jest wystarczająca.
Czy przejęcie kont stanowi obecnie większe ryzyko niż typosquatting?
Typosquatting i pomyłka w zakresie zależności pozostały dominującymi rodzajami ataków w 2025 r., jednak liczba przejęć kont wzrosła 15.3-krotnie w porównaniu z poprzednim rokiem. Są one szczególnie niebezpieczne, ponieważ zagrażają pakietom, którym programiści już ufają (miliony pobrań), omijając kontrolę, której normalnie podlegałby zupełnie nowy lub nieznany pakiet.
Czy sztuczna inteligencja pogarsza ten problem?
Tak, na dwa sposoby. Atakujący wykorzystują teraz sztuczną inteligencję do generowania dużych ilości literówek i zaciemnionych ładunków na dużą skalę. Co więcej, asystenci kodowania AI sami czasami wymyślają nazwy pakietów, które nie istnieją – jest to powiązana technika zwana slopsquattingiem, którą atakujący mogą wstępnie zarejestrować w złośliwym oprogramowaniu.
W jaki sposób Xygeni chroni przed tymi zagrożeniami?
Rozwiązanie Xygeni łączy skanowanie luk w zabezpieczeniach wielu baz danych, wykrywanie pomyłek w zależnościach i typosquattingu oraz priorytetyzację opartą na dostępności bezpośrednio w Twoim systemie. CI/CD pipeline, a następnie generuje automatycznie pull requests aby naprawić potwierdzone problemy, dzięki czemu złośliwe lub podatne na ataki pakiety zostaną wykryte i naprawione zanim trafią do produkcji.
