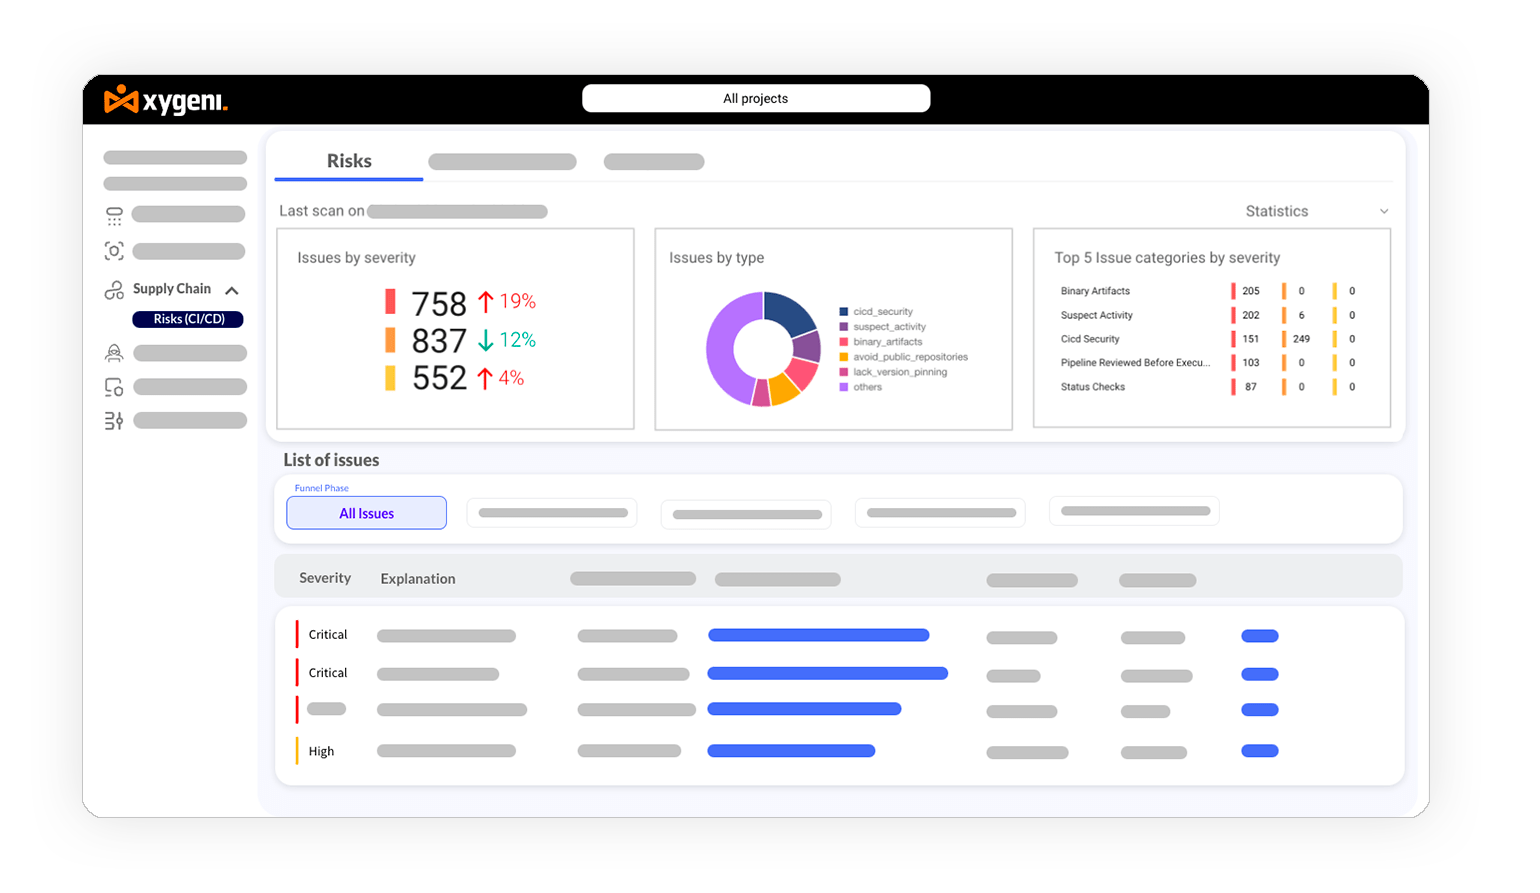
Zabezpiecz CI/CD pipelines z pierwszej linii kodu – Twoje przepływy pracy DevOps stanowią podstawę dostarczania oprogramowania, ale czy są naprawdę bezpieczne? Wraz ze wzrostem liczby ataków na łańcuch dostaw, zabezpieczenie CI/CD pipelines nie jest już opcjonalne, jest niezbędne. Xygeni CI/CD Pipeline Security narzędzie zapewnia ciągłą ochronę przed 10 najpopularniejszych zagrożeń OWASP CI/CD zagrożeń, przy jednoczesnym zachowaniu płynności operacji rozwojowych.
Wdrażaj uwierzytelnianie wieloskładnikowe (MFA), zabezpieczenia oddziałów, kontrolę dostępu i bezpieczne konfiguracje w każdym pipeline etap. Zapewnij zgodność z OWASP, NIST i innymi przepisami standardz wbudowanymi funkcjami kontroli zarządzania
Pracuj bez wysiłku z GitHub, GitLab, Jenkins, Azure DevOps i innymi CI/CD narzędzia. Łatwe wdrażanie zabezpieczeń bez skomplikowanych konfiguracji i zakłóceń w przepływie pracy.
Rozpocznij za darmo.
Nie wymagamy karty kredytowej.
Informacje te zostaną bezpiecznie zapisane zgodnie z Regulamin oraz Polityka Prywatności
Rozpocznij jednym kliknięciem:
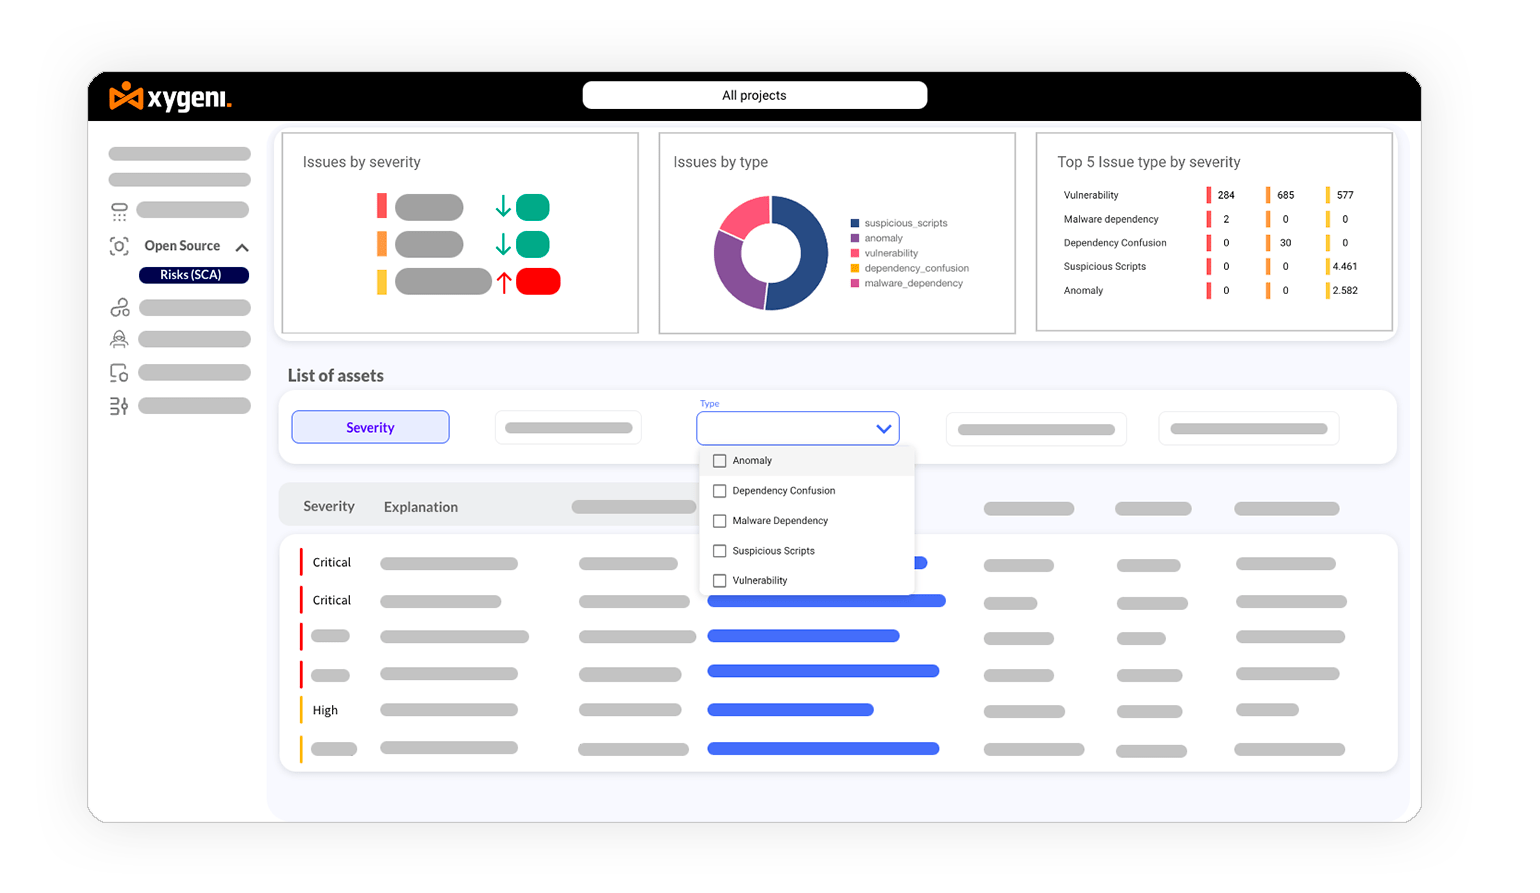
Wykryć CI/CD Natychmiast wykrywa błędy konfiguracji i luki w zabezpieczeniach. Naprawa oparta na sztucznej inteligencji stosuje automatyczne poprawki. pipeline security luk i ryzyka zależności bez zakłócania przepływów pracy
| Cecha | Xygeni CI/CD Ochrona | Inne narzędzia |
|---|---|---|
| Koniec końców CI/CD Pipeline Security | ✓ Zabezpiecza cały DevOps pipeline z kodu commit do wdrożenia | ✗ Ograniczony zasięg, często skupiony na określonych etapach |
| Real-Time CI/CD Wykrywanie zagrożeń | ✓ Wykrywa i ogranicza nieautoryzowany dostęp, eskalację uprawnień i wstrzykiwanie złośliwego kodu | ✗ Opóźniona odpowiedź, opiera się na okresowych skanach |
| OWASP Top 10 CI/CD Ochrona przed zagrożeniami | ✓ Zapewnia ciągłe bezpieczeństwo przed powszechnymi zagrożeniami CI/CD wektory ataku | ✗ Może brakować pełnego OWASP CI/CD zasięg zagrożenia |
| Zautomatyzowana naprawa CI/CD Ryzyko | ✓ Naprawy oparte na sztucznej inteligencji pipeline błędne konfiguracje, luki w zabezpieczeniach i luki w zabezpieczeniach | ✗ Wymaga ręcznej interwencji w celu rozwiązania zagrożenia |
| Bezproblemowa integracja DevOps | ✓ Bezproblemowa współpraca z GitHub, GitLab, Jenkins, Azure DevOps i innymi | ✗ Złożona integracja z narzędziami DevOps wymaga niestandardowych konfiguracji |
| Zautomatyzowane bezpieczeństwo łańcucha dostaw | ✓ Chroni przed przejęciem zależności, zatruciem pipeline egzekucji i ataków na łańcuch dostaw oprogramowania | ✗ Polega na zewnętrznych narzędziach zapewniających bezpieczeństwo łańcucha dostaw |
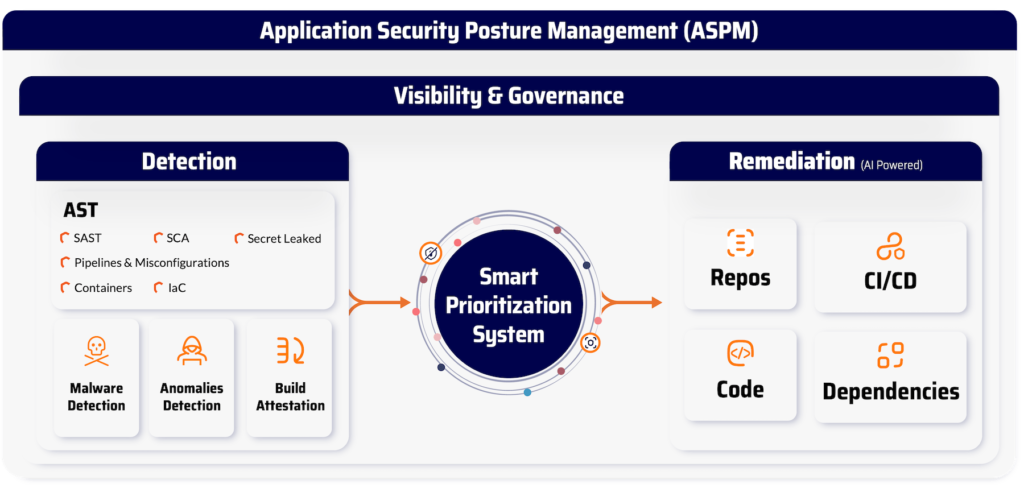
Xygeni to coś więcej niż tylko CI/CD Bezpieczeństwo. Nasza kompleksowa platforma AppSec chroni każdy aspekt łańcucha dostaw oprogramowania, ale także: