






د لاسرسي تحلیل یو امنیتي تخنیک دی چې دا ټاکي چې ایا یو زیان منونکی فعالیت، انحصار، یا د کوډ لاره په حقیقت کې د چلولو په وخت کې د یو اپلیکیشن لخوا اجرا کیدی شي. د دودیز زیان منونکي سکین کولو برعکس، کوم چې هر پیژندل شوی CVE په نښه کوي پرته لدې چې دا کارول کیدی شي، د لاسرسي تحلیل موندنې هغو کسانو ته فلټر کوي چې په فعال اجرا کولو لاره کې شتون لري، په ډراماتیک ډول غلط مثبتونه کموي او د امنیت ټیمونو سره مرسته کوي چې په زیان منونکو تمرکز وکړي چې ریښتیني، د ګټې اخیستنې وړ خطر رامینځته کوي.
په عصري غوښتنلیکونو کې د زیان منونکو مدیریت کول سخت دي. د بې شمیره خلاصې سرچینې انحصارونو او زیربنا سره د کوډ په توګه (IaC)، امنیتي ټیمونه د خبرتیاو سره ټکر کیږي. ستونزه څه ده؟ ډیری وسایل تاسو ته نه وايي چې ایا زیان منونکی واقعیا د ګټې اخیستنې وړ دی، کوم چې د خبرتیا ستړیا، د وخت ضایع کیدو، او د نه ختمیدونکي درملنې بیکلاګونو لامل کیږي. دا هغه ځای دی چې د لاسرسي تحلیل لوبه بدلوي؛ دا مرسته کوي د DevOps ټیمونه په هغو شیانو تمرکز وکړئ چې واقعیا مهم دي. کله چې تاسو دا د زیان مننې لومړیتوب سره یوځای کړئ، تاسو ګړندي او ډیر دقیق حل ترلاسه کوئ ځکه چې غلط مثبتونه فلټر شوي دي. او دا ټول ندي، یو ښه د لاسرسي وړ شنونکی تاسو ته ښیې چې کوم زیان منونکي په حقیقت کې د لاسرسي وړ دي، نو ستاسو ټیم کولی شي اصلي خطرونو ته لومړیتوب ورکړي او د سوداګرۍ اهدافو سره سمون ولري.
پدې لارښود کې، موږ به تشریح کړو چې د لاسرسي تحلیل څنګه کار کوي، ولې د زیان مننې لومړیتوب اړین دی، او څنګه د Xygeni د لاسرسي تحلیل کونکی کولی شي د شور کمولو کې مرسته وکړي او هغه خطرونه صفر کړي چې واقعیا مهم دي.
په ۲۰۲۶ کال کې، د لاسرسي تحلیل به نور هم مهم شي ځکه چې د AI لخوا تولید شوی کوډ په پیمانه تولید ته ننوځي. د AI کوډ کولو معاونین د انساني بیاکتنې پروسې په پرتله ګړندي کوډ تولیدوي چې دا تاییدولی شي، او کله چې دا کوډ زیان منونکي انحصار معرفي کوي یا ناامنه دندې بولي، دودیز SCA وسایل هر څه په نښه کوي پرته له دې چې توپیر وکړي چې په حقیقت کې د لاسرسي وړ څه دي. د لاسرسي تحلیل هغه طبقه ده چې د AI په مرسته پراختیا په سرعت سره خوندي کوي.
څنګه د لاسرسي وړ شنونکي د غلط مثبتو کمولو کې مرسته کوي
چینایي د سافټویر جوړښت تحلیل (SCA) وسایل د خپلې پروژې د انحصار ونې سکین کولو او د ډیټابیسونو سره پرتله کولو سره زیان منونکي کشف کړئ لکه د ملي زیان مننې ډیټابیس (NVD). دا ډېر ښه ښکاري، تر هغه چې تاسو پوه شئ چې دا یو لوی شی ورک دی. دا وسایل دا نه ګوري چې ایا په نښه شوي زیان منونکي ستاسو په اپلیکیشن کې د لاسرسي وړ دي. د دې شرایطو پرته، تاسو د ډیری خبرتیاو سره پاتې کیږئ مګر هیڅ نه پوهیږئ چې کوم یو اصلي خطرونه دي.
دلته د لاسرسي تحلیل کلیدي پوښتنې ځوابونه دي:
ایا ستاسو د اپلیکیشن د چلولو وخت اجرا کولو له لارې زیان منونکي کوډ ته د لاسرسي وړ دی؟
که ځواب نه وي، تاسو آرام کولی شئ؛ دا یوه سمدستي ستونزه نه ده. مګر که ځواب هو وي، دا د لاسرسي وړ زیان منونکی دی چې ګړندي پاملرنې ته اړتیا لري. دا هغه څه دي چې د لاسرسي وړ تحلیل دومره پیاوړی کوي: دا شور کموي، ستاسو ټیم سره مرسته کوي چې په هغه څه تمرکز وکړي چې مهم دي.
د لاسرسي تحلیل ډولونه تشریح شوي
د لاسرسي وړ ټول تحلیلونه په مساوي ډول نه رامینځته کیږي. د تحلیل ژوروالي پورې اړه لري، دا کولی شي تاسو ته د دقت او بصیرت مختلفې کچې درکړي. پوهیدل چې تاسو د کوم ډول سره معامله کوئ د هوښیارۍ رامینځته کولو لپاره کلیدي ده.cisاو د حقیقي خطرونو په سر کې پاتې کیدل.
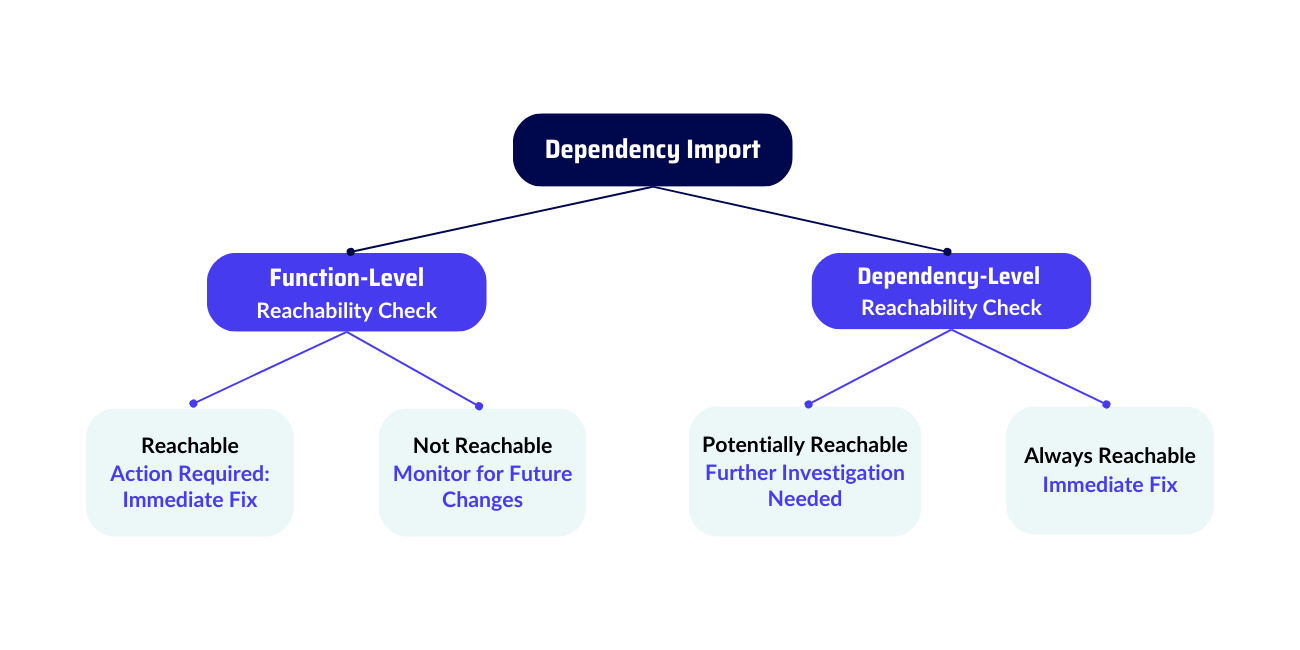
۱. د کوډ په کچه د لاسرسي وړتیا: د کوډ په کچه د زیان منونکو موندل
د کوډ په کچه لاسرسی د تحلیل ترټولو مفصل او دقیق ډول دی. دا ستاسو د غوښتنلیک د زنګ ګراف ګوري ترڅو معلومه کړي چې ایا یو ځانګړی زیان منونکی فعالیت په مستقیم یا غیر مستقیم ډول کارول شوی. دا طریقه خورا دمخه دهcise، ستاسو ټیم سره مرسته کوي چې د ریښتینې اجرا کولو لارو باندې تمرکز کولو سره د اړتیا وړ شور څخه مخنیوی وکړي.
څنګه کار کوي:
- د د وسیلې سکینونه ستاسو ټول کوډبیس او دا په ګوته کوي چې ایا ستاسو غوښتنلیک د انحصار دننه یو زیان منونکی میتود بولي.
- که چیرې دا طریقه په کوم زنګ زنځیر کې ښکاره شي، نو دا د لاسرسي وړ په توګه بیرغ کیږي او سمدستي پاملرنې ته اړتیا لري.
مثال:
- کمزوری: CVE-2014-6071 په jQuery کې اغیزه کوي متن () طریقه کله چې کارول کیږي وروسته ().
- د کوډ کچې د لاسرسي تحلیل: که ستاسو اپلیکیشن کار نه کوي وروسته () سره متن ()، زیانمنونکی د لاسرسي وړ نه دی، او تاسو کولی شئ په خوندي ډول یې له لومړیتوب څخه محروم کړئ. په هرصورت، که چیرې متن () که ستاسو د زنګ په ګراف کې شتون ولري، نو دا یو جدي خطر ګرځي چې چټک حل ته اړتیا لري.
۲. د انحصار کچې لاسرسی
د انحصار کچې لاسرسی پراخه تګلاره غوره کوي. د انفرادي دندو تحلیل کولو پرځای، دا ګوري چې ایا ستاسو غوښتنلیک پخپله انحصار کاروي. که څه هم دا طریقه لږ مخکې دهcisد کوډ کچې تحلیل په پرتله، دا د زیان منونکو برخو څخه د احتمالي خطرونو د پوهیدو لپاره ګټور دی.
څنګه کار کوي:
- وسیله د a نښه کوي انحصار که چیرې دا ستاسو کوډ ته وارد شي نو په بالقوه توګه د لاسرسي وړ دی - حتی که زیان منونکي فعالیت نه وي بلل شوی.
مثال:
- کتابتون: ستاسو پروژه د پېژندل شوي زیان منونکي سره د لاګنګ کتابتون کاروي.
- تحلیل: که تاسو یوازې د اساسي ننوتلو څخه کار اخلئ او هغه پرمختللې ځانګړتیا نه کاروئ چیرې چې زیان منونکي شتون لري، نو خطر خورا ټیټ دی. بیا هم، دا ښه نظر دی چې دا تړاو وڅارئ.
۳. تل د لاسرسي وړ او نه د لاسرسي وړ
تل د لاسرسي وړ
A زیان منونکي تل د لاسرسي وړ په توګه نښه شوي که چیرې دا د انحصار په یوه مهمه برخه کې ژوند کوي چې هرکله چې ستاسو غوښتنلیک پیل شي چلیږي. دا لوړ لومړیتوب لرونکي مسلې دي چې باید سمدلاسه حل شي.
مثال:
د پیل کولو میتود کې زیانمنتیا چې د هر غوښتنلیک په پیل کې اجرا کیږي تل د لاسرسي وړ وي او یو ذاتي خطر رامینځته کوي.
د لاسرسي وړ نه دی
له بلې خوا، که چیرې د زیان منونکي فعالیت لپاره مستقیم یا غیر مستقیم زنګ نه وي، نو زیان منونکي ته لاسرسی ناشونی دی. که څه هم دا یوه سمدستي ستونزه نه ده، تاسو باید په هغې نظر وساتئ. د کوډ راتلونکي بدلونونه ممکن د زیان منونکي کوډ لپاره لاره معرفي کړي.
مثال:
په نادره توګه کارول شوي API پای ټکی کې زیان منونکی ممکن غیر اړونده ښکاري که ستاسو اپلیکیشن ورته زنګ ونه وهي. په هرصورت، د نوي ځانګړتیا اضافه کول ممکن په قصدي ډول دې زیان منونکي فعالیت ته لاره پیدا نه کړي.
ولې د لاسرسي دا ډولونه مهم دي؟
- د کوډ په کچه د لاسرسي وړتیا ستاسو د اپلیکیشن لخوا مستقیم غوښتنه شوي زیان منونکي توکي کشف کولو سره دقت وړاندې کوي.
- د انحصار کچې لاسرسی د وارد شویو کتابتونونو د څارنې له لارې د خوندیتوب پراخه طبقه تضمینوي.
- تل د لاسرسي وړ زیانمننې باید سمدلاسه حل شي، پداسې حال کې چې د لاسرسي وړ نه زیانمننې کولی شي غیر ضروري خبرتیاوې کمې کړي او ستاسو د ترمیم هڅو تمرکز کې مرسته وکړي.
د دې طریقو په یوځای کولو سره، تاسو کولی شئ د خبرتیا ستړیا کمه کړئ، په اصلي خطرونو تمرکز وکړئ، او د امنیت فعال حالت وساتئ.
ولې د لاسرسي تحلیل د زیان مننې لومړیتوب بدلوي
۱. غوره لومړیتوب ورکول
د لاسرسي وړتيا پر بنسټ د زيانمنتياوو ته لومړيتوب ورکول د شدت په پرتله ډېر دقيق دي. د لاسرسي وړ ټيټ شدت زيانمنتيا د جدي زيانمنتيا په پرتله چې د لاسرسي وړ نه وي، ډېر خطرناکه کېدای شي.
مثال:
- په یوه نادره کارول شوې ځانګړتیا کې یوه جدي زیانمننه ممکن سمدستي درملنې ته اړتیا ونلري.
- په عین حال کې، په ډیری کارول شوي فعالیت کې د ټیټ شدت زیانمنتیا کولی شي ډیر لوی خطر رامینځته کړي.
۲. غلط مثبتونه کموي
د دې په موندلو سره چې کوم زیان منونکي ته رسیدلی شي او کوم نشي، د لاسرسي تحلیل غیر ضروري خبرتیاوې له منځه وړي او ستاسو ټیم سره مرسته کوي چې په ریښتیني خطرونو تمرکز وکړي.
۳. د پراختیا کونکي وخت غوره کوي
د خیالي زیان منونکو تعقیبولو کې لږ وخت پدې معنی دی چې د اصلي ستونزو په حل کولو کې ډیر وخت مصرف کیږي. دا پراختیا کونکي ګټور ساتي او د امنیت پورې اړوند مایوسۍ کموي.
۴. د سوداګرۍ موخو سره سمون لري
هر زیان منونکی په مساوي ډول مهم نه دی. د لاسرسي تحلیل سازمانونو ته اجازه ورکوي چې په هغو خطرونو تمرکز وکړي چې سوداګرۍ ته خورا مهم دي، ډاډ ترلاسه کوي چې دوی کلیدي خدمات او حساس معلومات خوندي کوي.
۵. د کوډ بدلونونو سره تطابق کوي
هغه زیان منونکي چې نن ورځ د لاسرسي وړ نه دي ممکن ستاسو د کوډ په پراختیا سره د لاسرسي وړ شي. د لاسرسي وړ دوامداره تحلیل د بدلیدونکي خطرونو ریښتیني وخت لید وړاندې کوي، تاسو ته اجازه درکوي مخکې لدې چې ګواښ د ګټې اخیستنې وړ شي عمل وکړئ.
د هوښیار زیان مننې لومړیتوب لپاره په ریښتیني وخت کې لاسرسی
د لومړیتوب ورکولو دودیزې طریقې په عمده توګه په شدت تکیه کوي، کوم چې تل غوره لاره نه وي. د لاسرسي وړ لومړیتوب ورکول ستاسو د امنیت ستراتیژۍ ته ریښتینې نړۍ شرایط اضافه کوي:
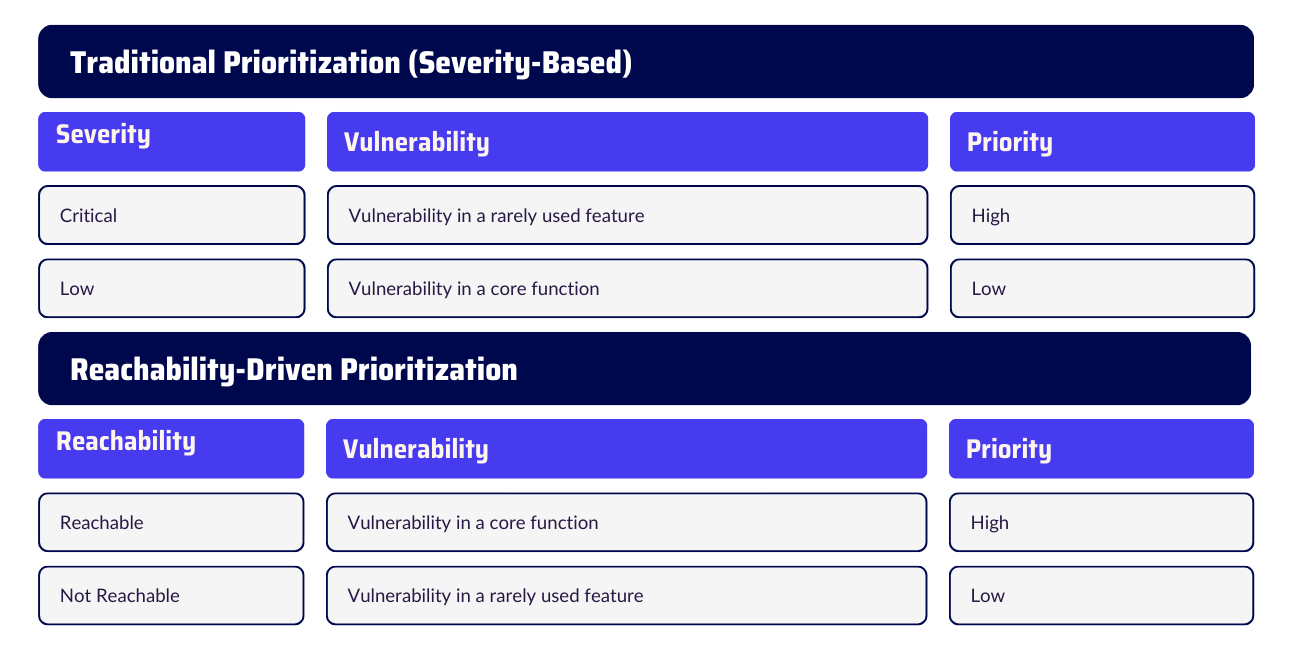
کله چې د زیان مننې خبره راځي مدیریت, د لاسرسي پر بنسټ لومړیتوب ورکول لرې وړاندې کوي ډیر واقعیت لرونکی او دقیق د خطر ارزونه د دودیزو میتودونو په پرتله. د شدت پر بنسټ ماډلونو برعکس، کوم چې هر مهم زیان منونکي ته د بیړني په توګه ګوري، د لاسرسي وړ لومړیتوب ورکول په حقیقي تمرکز کوي د ګټې اخیستنې وړتیا. دا طریقه ډاډ ورکوي چې امنیتي ټیمونه لومړی اصلي خطرونو سره مخ کیږي، پرته له دې چې په هغو زیان منونکو شیانو وخت ضایع کړي چې ممکن هیڅکله په غوښتنلیک اغیزه ونکړي.
په پایله کې، د لاسرسي وړ زیان منونکو باندې تمرکز کولو سره، ستاسو ټیم کولی شي ګړندیcisژوندی او هیڅ اړین اصلاحات نه پریږدئ. اصلي توپیر د زیان منونکو درجه بندي کول دي چې څنګه په حقیقت کې کارول کیږي، نه یوازې دا چې څومره جدي ښکاري.
د لاسرسي تحلیل ریښتینې نړۍ اغیزه
هغه سازمانونه چې د لاسرسي تحلیل غوره کوي ډیری وختونه په موثریت او امنیت تمرکز دواړو کې ډراماتیک پرمختګونه تجربه کوي. دلته هغه څه دي چې ډیری ټیمونه یې ترلاسه کوي:
- په غلط مثبتو کې 70٪ کمښت، کوم چې د پام وړ غیر مهم خبرتیاوې کموي او امنیتي ټیمونو ته دا توان ورکوي چې په اصلي خطرونو تمرکز وکړي.
- د ترمیم ۳۰٪ ګړندی وخت، پراختیا کونکو ته اجازه ورکوي چې د شور له لارې د پلټنې پرځای د عمل وړ زیان منونکو باندې تمرکز وکړي.
- د پراختیا کونکو لوړه بوختیا، د یو پیاوړي امنیتي کلتور رامینځته کول او د امنیت او پراختیایي ټیمونو ترمنځ غوره همکاري رامینځته کول.
په نهایت کې، د لاسرسي تحلیل دقت ښه کوي او په امنیتي وسیلو کې د پراختیا کونکو باور رامینځته کوي، ډاډ ترلاسه کوي چې ټیمونه د اوږدمهاله امنیتي ستراتیژیو سره بوخت او سمون لري.
پایله: د لاسرسي تحلیل بدلون مومي SCA
د لاسرسي تحلیل د سافټویر جوړښت تحلیل بدلوي (SCA) د یوې غبرګوني وسیلې څخه چې په ساده ډول زیان منونکي په a کې لیست کوي د فعال امنیتي مدیریت ستراتیژي. د استثمار وړ زیانمنونکو باندې تمرکز کولو سره، سازمانونه کولی شي شور کم کړي، وخت خوندي کړي، او د دوی امنیتي حالت د پام وړ ښه کړي.
د زیګیني د لاسرسي وړ تحلیلګر: په ریښتیني وخت کې، دقیق لومړیتوب ورکول
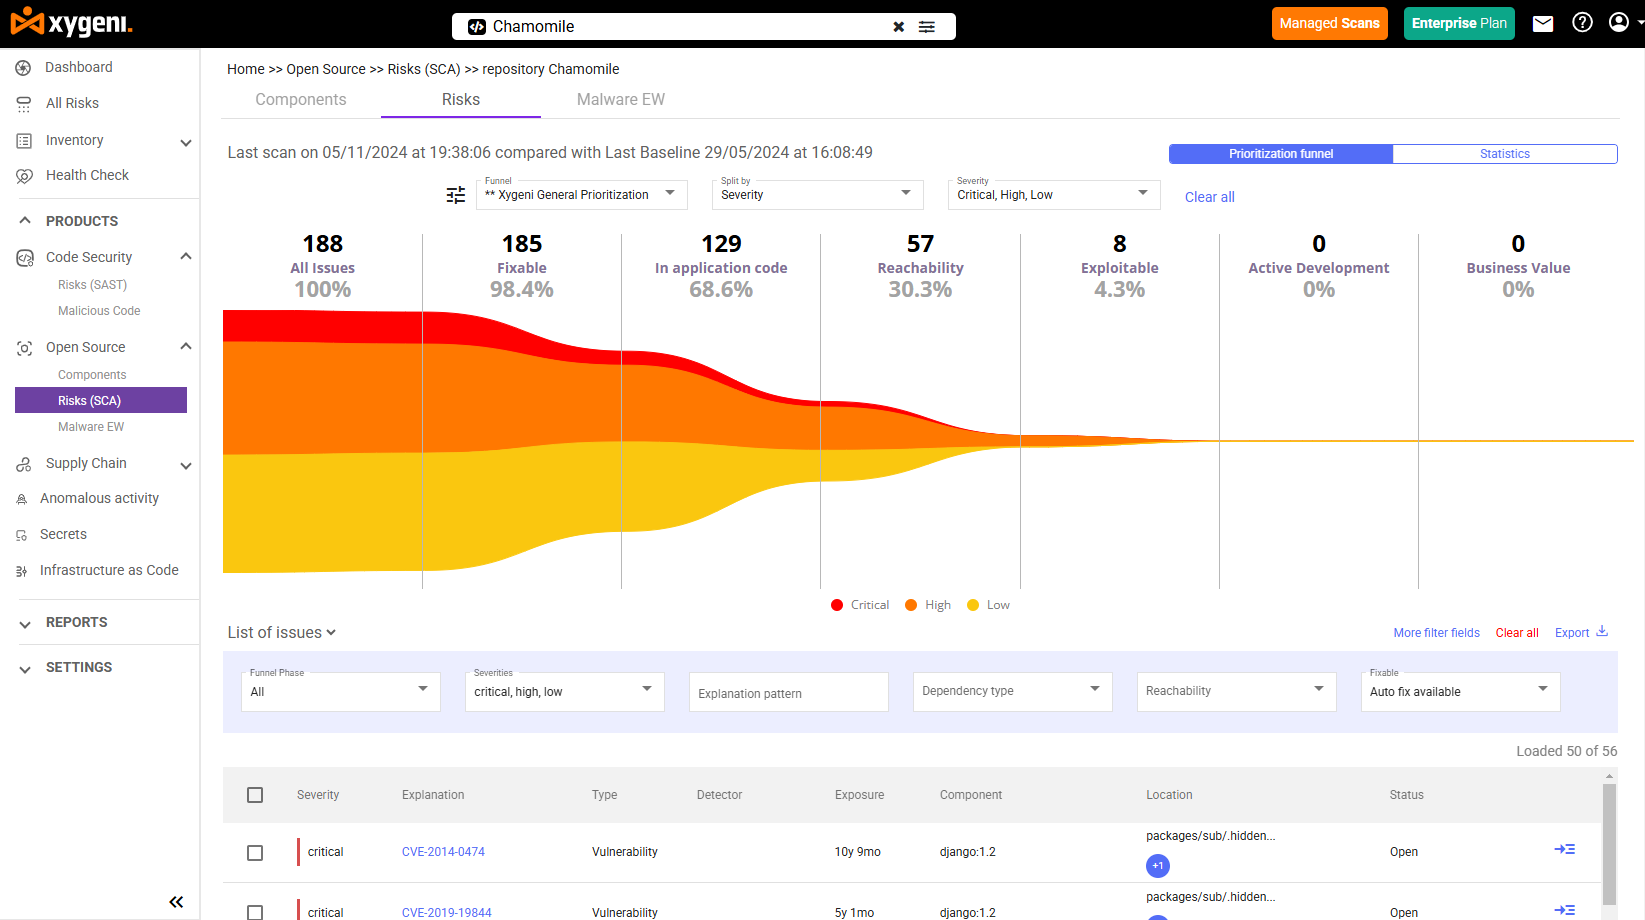
د زیګیني د چلند په زړه کې د هغې د لاسرسي تحلیل کونکی دی، کوم چې د کوډ کچې تفصيلي چکونه او ریښتیني وخت بصیرتونه کاروي. د دودیز برعکس SCA هغه وسایل چې هر ممکنه زیان منونکي په نښه کوي، ژیګیني یوازې په هغو تمرکز کوي چې واقعیا مهم دي. دا د لاسرسي، ګټې اخیستنې، او سوداګرۍ شرایطو په چک کولو سره ترسره کوي، د امنیتي ټیمونو سره مرسته کوي چې په هغه څه تمرکز وکړي چې خورا مهم دي.
په پایله کې، د ریښتیني وخت د لاسرسي تحلیل د سمارټ تمرکز سره یوځای کولو سره، ژیګیني غلط مثبتونه تر 70٪ پورې کموي. دا ټیمونو سره مرسته کوي چې په اصلي خطرونو تمرکز وکړي او مسلې په چټکۍ سره حل کړي.
د زیګیني د لاسرسي تحلیل څنګه کار کوي
زایګیني یوازې د دریمې ډلې اجزاو کې زیان منونکي نه پیژني؛ دا د دې تحلیل سره ژور ځي چې دا اجزا ستاسو په غوښتنلیک کې څنګه کارول کیږي. دا تاسو ته وړتیا درکوي چې د هغو زیان منونکو ترمنځ توپیر وکړئ چې په ساده ډول شتون لري او هغه چې په فعاله توګه د ګټې اخیستنې وړ دي.
د زیګیني د لاسرسي وړ تحلیل کونکي مهمې ځانګړتیاوې:
- د زنګ ګراف تعقیب: د مستقیم او غیر مستقیم اړیکو په اوږدو کې د مستقیم او غیر مستقیم زنګ ګرافونه سکین کوي، ډاډ ترلاسه کوي چې زیانمننې په سمه توګه د بشپړ انحصار ونې په اوږدو کې تعقیب شوي.
- دوامداره څارنه: په ریښتیني وخت کې تازه معلومات لکه څنګه چې ستاسو کوډ وده کوي، سمدلاسه نوي د لاسرسي وړ زیان منونکي په ګوته کوي.
- CI/CD سره یوځای کیدل: د جوړولو په وخت کې زیانمننې پیژني او لومړیتوب ورکوي، ډاډ ترلاسه کوي چې دوی ژر حل شوي او هیڅکله تولید ته نه رسیږي.
د زیانمننې شرایطو او لومړیتوب مدیریت
ټول نه زیانمننې ورته خطر ولرئ. د زیګیني Application Security Posture Management (ASPM) ډاډ ترلاسه کوي چې زیانمننې د سوداګرۍ شرایطو او ګټې اخیستنې پر بنسټ ترتیب شوي، نه یوازې د شدت پر بنسټ. دا ټیمونو سره مرسته کوي چې په هغو خطرونو تمرکز وکړي چې مستقیم مهم خدمات یا حساس معلومات اغیزمنوي.
د زیګیني د شرایطو په اړه د لومړیتوب ورکولو عوامل:
- ګټه پورته کول: د پیژندل شویو استحصالونو یا فعال هدف ګرځولو سره زیان منونکو ته لومړیتوب ورکړئ.
- د سوداګرۍ اغیزه: په هغو زیان منونکو تمرکز وکړئ چې کولی شي اړین عملیات ګډوډ کړي یا حساس معلومات افشا کړي.
- رسيدل: یوازې هغه وخت زیان منونکي په ګوته کوي کله چې دوی د ان-ایپ-کوډ اجرا کولو دننه د چلولو په وخت کې غوښتنه کیږي. که چیرې زیان منونکي شتون ولري مګر هیڅکله د غوښتنلیک لخوا نه کارول کیږي، نو دا سمدستي خطر نه رامینځته کوي. دا ډاډ ورکوي چې د ترمیم هڅې یوازې په اصلي ګواښونو تمرکز کوي چې تولید اغیزه کوي.
دوامداره څارنه او CI/CD سره یوځای کیدل
د زیګیني د لاسرسي وړ شنونکی څخه ډیر کوي standard SCA د مالویر او زیان منونکو لپاره د عامه راجسترونو په دوامداره توګه د چک کولو له لارې وسیلې. د دې لومړني خبرداری سیسټم په خلاصې سرچینې کڅوړو کې زیانمن کوډونه ژر تر ژره کشف کوي کله چې دوی خپاره شي. د لاسرسي وړ زیان منونکي سمدلاسه حل کیږي، د افشا کولو وخت کموي او ستاسو غوښتنلیک خوندي ساتي.
د انحصار نقشه کول او بصري لاسرسی
ژیګیني د اساسي انحصاري کشف څخه هاخوا ځي، ټیمونو ته روښانه لید ورکوي چې څنګه مختلف اجزا تعامل کوي او ایا دوی امنیتي خطرونه معرفي کوي. د هر وارد شوي انحصار په ړانده توګه د نښه کولو پرځای، Xygeni ګوري چې ایا غوښتنلیک په فعاله توګه دا کاروي، یا یې په مستقیم ډول د سرچینې کوډ کې زنګ وهلو سره یا د بل پیکج له لارې.
مثال:
یو پرمختیایي ټیم د دریمې ډلې کتابتون اضافه کوي د دوی پروژې ته.
- که چیرې د اپلیکیشن هیڅ برخه د هغه کتابتون څخه کوم فعالیت ته زنګ ونه وهي - حتی د بل انحصار له لارې هم نه - نو دا امنیتي خطر نه رامینځته کوي.
- دودیز امنیتي وسایل به لاهم په هغه کتابتون کې زیان منونکي په نښه کړي، او په غیر ضروري اصلاحاتو به وخت ضایع کړي. په هرصورت، زیګیني پوهیږي چې نه کارول شوي تړاوونه ریښتیني ګواښونه ندي.
څنګه ژیګیني په مختلفو کچو کې د لاسرسي وړتیا ارزوي
۱. د کوډ په کچه د لاسرسي وړتیا: د اصلي خطرونو پیژندل
د کوډ په کچه، Xygeni ګوري چې ایا ستاسو غوښتنلیک په حقیقت کې یو زیان منونکی فعالیت ته زنګ وهي، یا مستقیم یا د بل کتابتون له لارې. که ستاسو د کوډ هیڅ برخه دا غوښتنه ونه کړي، زیان منونکی د لاسرسي وړ نه دی او سمدستي پاملرنې ته اړتیا نلري.
مثال:
یو پرمختیایي ټیم یو مشهور کتابتون کاروي چې یو زیان منونکی فعالیت لري.
- که چیرې اپلیکیشن هیڅکله دا فعالیت ونه بولي، نو زیانمنتیا غیر فعاله پاتې کیږي، نو دا د ترمیم اړتیا نلري.
- په هرصورت، که چیرې دا فعالیت په فعاله توګه وکارول شي، نو دا یو ریښتینی خطر دی چې باید ژر تر ژره حل شي.
د حقیقي اعدام لارو په تمرکز کولو سره، ژیګیني غلط مثبتونه فلټر کوي نو امنیتي ټیمونه یوازې په هغو ګواښونو تمرکز کوي چې مهم دي.
۲. د انحصار په کچه د لاسرسي وړتیا: د وارداتو هاخوا لیدل
تر ټولو SCA وسایل فرض کوي چې که چیرې په یوه پروژه کې انحصار شتون ولري، نو د هغې زیان منونکي خطر دی - مګر دا تل ریښتیا نه وي. زیګیني د دې تحلیل له لارې ژور کیندنه کوي چې ایا غوښتنلیک په حقیقت کې انحصار کاروي، یا په خپل سرچینه کوډ کې یا د بل بسته بندۍ له لارې.
مثال:
یو پرمختیایي ټیم د دریمې ډلې کتابتون اضافه کوي، مګر د غوښتنلیک هیڅ برخه یې نه کاروي، او هیڅ بل انحصار هم ورته نه وایي.
- که څه هم کتابتون زیان منونکي لري، خو ترې ګټه نه شي اخیستل کېدای ځکه چې په اپلیکیشن کې هیڅ شی دوی نه هڅوي.
- د دودیز برعکس SCA هغه وسایل چې هر وارد شوی بسته په نښه کوي، ژیګیني پوهیږي چې نه کارول شوي انحصارونه ریښتیني خطرونه نه معرفي کوي.
سربیره پردې، ځینې انحصارونه یوازې د ازموینې چاپیریال کې شتون لري او هیڅکله تولید ته نه رسیږي. حتی که دوی زیان منونکي دندې ولري، دوی نشي کارول کیدی ځکه چې غوښتنلیک هیڅکله دوی په ژوندۍ چاپیریال کې نه اجرا کوي.
د کارول شویو توکو څخه د نه کارول شویو توکو په جلا کولو سره، ژیګیني غلط مثبتونه لرې کوي، د امنیتي ټیمونو سره مرسته کوي چې د اړتیا وړ اصلاحاتو تعقیبولو پرځای په اصلي خطرونو تمرکز وکړي.
۳. تل د لاسرسي وړ او نه لاسرسي وړ: هغه څه ته لومړیتوب ورکول چې مهم دي
تل د لاسرسي وړ
یو زیانمنونکی تل د لاسرسي وړ وي که چیرې دا د انحصار په یوه مهمه برخه کې شتون ولري چې هرکله چې غوښتنلیک پیل شي په اتوماتيک ډول اجرا کیږي. دا زیانمنونکي باید سمدلاسه حل شي.
بېلګه: د اپلیکیشن د پیل کولو پروسې دننه یو زیان منونکی فعالیت هرکله چې اپلیکیشن پیل کیږي چلیږي. څرنګه چې دا فعالیت تل اجرا کیږي، نو زیان منونکي سمدستي پاملرنې ته اړتیا لري.
د لاسرسي وړ نه دی
که چیرې د تطبیق لاره ورته نه وي، نو زیانمنونکي ته لاسرسی ناشونی دی. په هرصورت، امنیتي ټیمونه باید دا وڅاري، ځکه چې د کوډ راتلونکي بدلونونه کولی شي دا د ګټې اخیستنې وړ کړي.
بېلګه: د API په پای ټکی کې زیان منونکی ممکن نن ورځ د خطر په څیر نه ښکاري. مګر که چیرې یو نوی ځانګړتیا د دې پای ټکی غږول پیل کړي، نو زیان منونکی کولی شي یوه ریښتینې ستونزه شي.
ولې د لاسرسي دا ډولونه مهم دي؟
- د کوډ کچې لاسرسی ستاسو د اپلیکیشن لخوا مستقیم غوښتنه شوي زیان منونکي کشف کولو سره دقت وړاندې کوي.
- د انحصار کچې لاسرسی د وارد شوي کتابتونونو د څارنې له لارې د ساتنې پراخه طبقه تضمینوي.
- تل د لاسرسي وړ زیانونه باید سمدلاسه حل شي، پداسې حال کې چې د لاسرسي وړ نه زیانونه کولی شي غیر ضروري خبرتیاوې کمې کړي او ستاسو د ترمیم هڅو تمرکز کې مرسته وکړي.
د دې طریقو په یوځای کولو سره، تاسو کولی شئ د خبرتیا ستړیا کمه کړئ، په اصلي خطرونو تمرکز وکړئ، او د امنیت فعال حالت وساتئ.
ولې د لاسرسي تحلیل د دې لپاره مهم دی SCA او د امنیت لومړیتوب ورکول
عصري پرمختیایي ټیمونه په پراخه کچه د سافټویر جوړښت تحلیل باندې تکیه کوي (SCA) د خلاصې سرچینې انحصاراتو امنیت اداره کولو لپاره. په هرصورت، د دریمې ډلې اجزاو کې د زیان منونکو شمیر ډیر ژر کولی شي امنیتي ټیمونه مغلوب کړي. د خبرتیاو دا سیلاب د خبرتیا ستړیا، ضایع شوي سرچینو، او د ترمیم بیکلاګونو لامل کیږي. دا هغه ځای دی چې د لاسرسي تحلیل لوبه بدلوي — دا سازمانونو سره مرسته کوي چې یوازې په هغو زیان منونکو تمرکز وکړي چې واقعیا مهم دي.
د دودیز سره ستونزه SCA
چینایي SCA وسیلې ستاسو د پروژې د انحصار ګراف سکین کوي او دا د عامه ډیټابیسونو لکه ملي زیان منونکي ډیټابیس (NVD) سره پرتله کوي. پداسې حال کې چې دا پراخه پوښښ وړاندې کوي، دا یوې مهمې پوښتنې ته ځواب نه ورکوي:
ایا دا زیانمننه په حقیقت کې ستاسو په غوښتنلیک کې د ګټې اخیستنې وړ ده؟
د دې شرایطو پرته، امنیتي ټیمونه په لاندې ډول پای ته رسیږي:
- په زرګونو خبرتیاوې چې ممکن کوم ریښتینی ګواښ رامنځته نه کړي.
- د غلط مثبتو پایلو لوړه کچه، چې پراختیا کونکي یې د خبرتیاو له پامه غورځوي.
- د ترمیم لویې ستونزې، د وخت او سرچینو ضایع کول.
ولې د لاسرسي تحلیل د لوبې بدلونکی دی
د لاسرسي تحلیل د دې چک کولو سره ورک شوي شرایط اضافه کوي چې ایا ستاسو په اپلیکیشن کې واقعیا یو زیان منونکی فعالیت کارول شوی. دا بصیرت ټیمونو سره مرسته کوي چې غلط مثبتونه کم کړي او هغه خطرونه لومړیتوب ورکړي چې واقعیا مهم دي.
د لاسرسي تحلیل کلیدي ګټې
۱. غوره لومړیتوب ورکول
د لاسرسي وړتيا پر بنسټ د زيانمنتياوو ته لومړيتوب ورکول د شدت په پرتله ډېر دقيق دي. د لاسرسي وړ ټيټ شدت زيانمنتيا د جدي زيانمنتيا په پرتله چې د لاسرسي وړ نه وي، ډېر خطرناکه کېدای شي.
مثال:
- په یوه نادره کارول شوې ځانګړتیا کې یوه جدي زیانمننه ممکن سمدستي درملنې ته اړتیا ونلري.
- په عین حال کې، په ډیری کارول شوي فعالیت کې د ټیټ شدت زیانمنتیا کولی شي ډیر لوی خطر رامینځته کړي.
۲. غلط مثبتونه کموي
د لاسرسي وړ او نه لاسرسي وړ زیان منونکو ترمنځ توپیر کولو سره، د لاسرسي تحلیل غیر ضروري خبرتیاوې له منځه وړي او ستاسو ټیم سره مرسته کوي چې په اصلي ګواښونو تمرکز وکړي.
۳. د پراختیا کونکي وخت غوره کوي
د خیالي زیان منونکو تعقیبولو کې لږ وخت پدې معنی دی چې د اصلي ستونزو په حل کولو کې ډیر وخت مصرف کیږي. دا پراختیا کونکي ګټور ساتي او د امنیت پورې اړوند مایوسۍ کموي.
۴. د سوداګرۍ موخو سره سمون لري
هر زیان منونکی په مساوي ډول مهم نه دی. د لاسرسي تحلیل سازمانونو ته اجازه ورکوي چې په هغو خطرونو تمرکز وکړي چې سوداګرۍ ته خورا مهم دي، ډاډ ترلاسه کړي چې دوی کلیدي خدمات او حساس معلومات خوندي کوي.
۵. د کوډ بدلونونو سره تطابق کوي
هغه زیان منونکي چې نن ورځ ورته لاسرسی نه شي کېدای ستاسو د کوډ په پراختیا سره د لاسرسي وړ شي. د لاسرسي دوامداره تحلیل د بدلیدونکو خطرونو ریښتیني وخت لید وړاندې کوي، تاسو ته اجازه درکوي مخکې لدې چې ګواښ د ګټې اخیستنې وړ شي عمل وکړئ.
د لاسرسي تحلیل څنګه د امنیت لومړیتوب لوړوي
د لومړیتوب ورکولو دودیزې طریقې په عمده توګه په شدت تکیه کوي، کوم چې تل غوره لاره نه وي. د لاسرسي وړ لومړیتوب ورکول ستاسو د امنیت ستراتیژۍ ته ریښتینې نړۍ شرایط اضافه کوي:
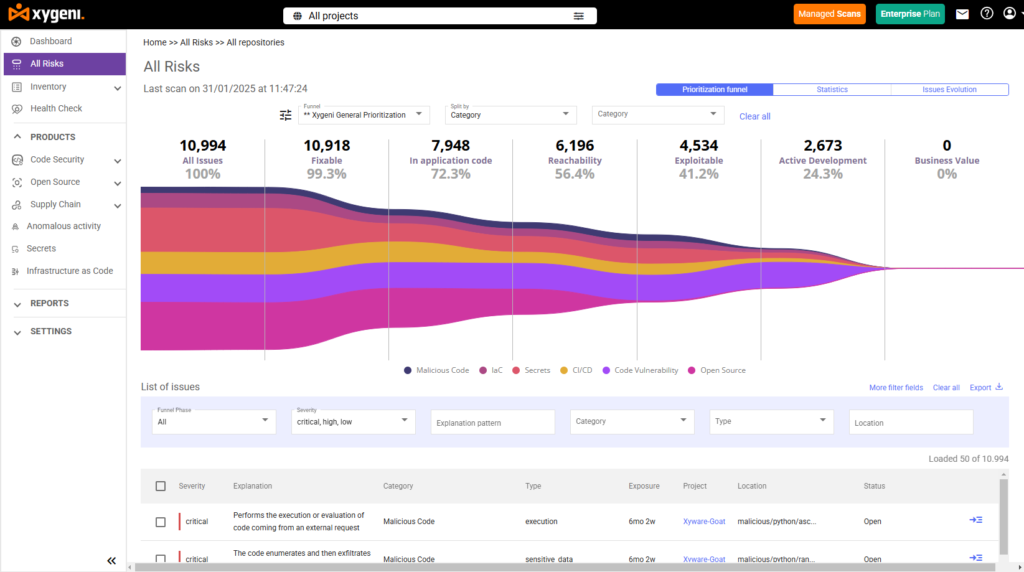
د زرګونو زیان منونکو ستونزو سره مقابله کول پرته له مناسب تمرکز څخه کولی شي هر ټیم مغلوب کړي. زیګیني د لاسرسي وړ شنونکی او د لومړیتوب ورکولو فنلونه د لویو ډیټاسیټونو په ترتیب کولو او په هغه څه تمرکز کولو سره پروسه ساده کړئ چې خورا مهم دي. ټیمونه کولی شي په د لاسرسي وړتیا، د سوداګرۍ اغیز، او ګټه اخیستنه پداسې حال کې چې د دوی د ځانګړو اړتیاوو سره سم معیارونه تنظیموي.
یوازې په څو ګامونو کې، ستاسو ټیم کولی شي زرګونه خبرتیاوې په a بدل کړي د مهمو زیانمننو لنډ، د عمل وړ لیست.
څنګه فینټونیک غلط مثبتونه کم کړل او د درملنې ګړندی یې کړ
د زیګیني د لومړیتوب ورکولو فنلونه د دې لپاره مخکې ټاکل شوي فلټرونه وړاندې کړئ SCA, SAST, IaC Security, CI/CD د امنیت او رازونو مدیریتدا فلټرونه ټیمونو سره مرسته کوي چې په چټکۍ سره د لوړ خطر زیانمنونکي وپیژني پداسې حال کې چې ګډوډي کموي.
دا څنګه کار کوي (د حقیقي نړۍ مثال):
- لومړنی ډیټاسیټ: د ګڼو سکینونو په ترڅ کې ۸،۴۵۰ ستونزې پیژندل شوې (SCA, CI/CD, IaC، رازونه).
- ګام 1: د پلي کولو د لاسرسي وړ فلټر → د لاسرسي وړ زیانمننې شمیر ۱۲۰۰ ته راټیټ شوی.
- ګام 2: اضافه کړئ د سوداګرۍ اغیز فلټر → نور هم ۳۲۹ د عمل وړ زیانمننې ته محدود شوي.
د فینټونیک کارولو قضیه:
فیتونیک، د مالي خدماتو مخکښ پلیټ فارم، د ورته ننګونو سره مخ و. دودیز SCA وسایلو د دوی امنیتي ټیم د زرګونو خبرتیاو سره ډک کړ، چې ډیری یې هیڅ اړونده نه وو. دا د دې لامل شو چې د ستړیا احساس، د درملنې ورو وخت، او د پراختیا کونکي ستړیا.
د زیګیني یوځای کولو سره د لاسرسي وړ شنونکی او کارول د لومړیتوب ورکولو فنلونه، فینټونیک غلط مثبتونه ۷۰٪ کم کړل او د لومړیتوب ورکولو وخت یې ۹۰٪ کم کړ. په پایله کې، د دوی امنیتي ټیم کولی شي په اصلي خطرونو تمرکز وکړي، ډیر اغیزمن کار وکړي، او په امنیتي پروسو کې قوي باور رامینځته کړي.
ولې د زیګیني د لاسرسي تحلیل د لوبې بدلونکی دی
دشورکموالی
دودیز امنیتي وسایل ډېر زیات خبرتیاوې رامنځته کوي، چې ډیری یې بې اهمیته دي. زیګیني د لاسرسي وړ شنونکی هغه زیان منونکي توکي فلټر کوي چې د ګټې اخیستنې وړ ندي، د خبرتیا ستړیا کموي او ستاسو ټیم سره مرسته کوي چې تمرکز وکړي اصلي ګواښونه.
دقت لوړ شوی
یوځای کول د کوډ کچې د لاسرسي تحلیل د حقیقي نړۍ شرایطو سره، ژیګیني غلط مثبتونه تر 70٪ پورې کموي. دا ستاسو ټیم سره مرسته کوي چې ګړندي حرکت وکړي، د لاسي ټریج ساعتونو له منځه یوسي او ګړندي ترمیم فعال کړي.
دوامداره څارنه او تطبیق
لکه څنګه چې ستاسو اپلیکیشن وده کوي، هغه زیانونه چې مخکې ورته لاسرسی نه کیده ممکن د ګټې اخیستنې وړ شي. Xygeni's دوامداره څارنه ستاسو ټیم د نوي خطرونو څخه مخکې ساتي د زنګ ګراف په ریښتیني وخت کې تازه کولو او د ګواښونو په نښه کولو سره چې دوی راپورته کیږي.
د زیګیني بشپړ امنیتي سویټ سره یوځای کول
د زیګیني د لاسرسي وړ تحلیلګر ستاسو سره په بې ساري ډول مدغم کیږي ټوله امنیتي بسته، په ډیری برخو کې جامع محافظت چمتو کوي:
- SCA: د خلاصې سرچینې پورې تړلو دوامداره څارنه.
- CI/CD امنیت: د جوړونې په هره مرحله کې د ریښتیني وخت زیان مننې کشف.
- SAST: په ملکیت کوډ کې زیانمننې ته لومړیتوب ورکړئ.
- IaC Security: د ځای پر ځای کولو دمخه د غلطو ترتیباتو کشف او اصلاح کول.
د زیګیني د لاسرسي تحلیلګر په عمل کې تجربه کولو ته چمتو یاست؟
که تاسو چمتو یاست چې شور کم کړئ او په ریښتیني خطرونو تمرکز وکړئ، د زیګیني د لاسرسي تحلیل کونکی دلته د مرستې لپاره دی:
- د شخصي شوي ډیمو غوښتنه وکړئ ترڅو وګورئ چې ژیګیني ستاسو د کار په جریان کې څنګه ځای لري.
- زموږ ولولئ د لومړیتوب ورکولو فنلونو لارښود د هوښیار زیان مننې مدیریت په اړه د عملي لارښوونو لپاره.
- د زیان مننې وړیا ارزونه پیل کړئ او ومومئ چې څنګه د لاسرسي تحلیل ستاسو د ټیم موثریت لوړولی شي.

FAQs
د غوښتنلیک امنیت کې د لاسرسي تحلیل څه شی دی؟
د لاسرسي تحلیل د دې د ټاکلو پروسه ده چې ایا د زیان منونکي کوډ لاره، فعالیت، یا انحصار په حقیقت کې د چلولو په وخت کې د یو غوښتنلیک لخوا رسیدلی او اجرا کیدی شي. دا د زیان منونکي موندنو ته د ګټې اخیستنې شرایط اضافه کوي، هغه مسلې فلټر کوي چې په کوډبیس کې شتون لري مګر په عمل کې نشي رامینځته کیدی.
د لاسرسي تحلیل او دودیز تحلیل ترمنځ څه توپیر دی؟ SCA?
د دودیز سافټویر جوړښت تحلیل (SCA) د انحصار ونې سکین کوي او د عامه ډیټابیسونو لکه NVD په وړاندې هر پیژندل شوی زیان منونکی په نښه کوي، پرته له دې چې زیان منونکی کوډ کله هم د غوښتنلیک لخوا بلل شوی وي. د لاسرسي تحلیل د زنګ ګرافونو تعقیبولو سره نور هم پرمخ ځي ترڅو معلومه کړي چې کوم زیان منونکي په حقیقت کې د چلولو په وخت کې غوښتنه کیږي، غلط مثبت له منځه وړي او په ریښتیني خطر باندې د حل تمرکز کوي.
د لاسرسي تحلیل څنګه د خبرتیا ستړیا کموي؟
د زیان منونکو فلټر کولو سره یوازې هغه چې په فعال اجرایوي لارو کې شتون لري، د لاسرسي تحلیل کولی شي د خبرتیا ټول حجم تر 70٪ پورې کم کړي. د سلګونو یا زرګونو نښه شوي مسلو پرځای، امنیتي ټیمونه د زیان منونکو لنډ، لومړیتوب لرونکی لیست ترلاسه کوي چې په حقیقت کې د دوی په ځانګړي غوښتنلیک شرایطو کې کارول کیدی شي.
