





AI-driven SDLCA IA já está aqui. Ela não está mais chegando. Ela já está aqui. Ela escreve código em nossas IDEs. Ela escolhe bibliotecas. Ela abre pull requestsEle executa etapas em nosso pipelineA questão não é mais se os desenvolvedores usarão IA. A questão é como as organizações manterão a visibilidade, o controle e a confiança enquanto a utilizam.
O desenvolvimento de software moderno já entrou na era da IA.
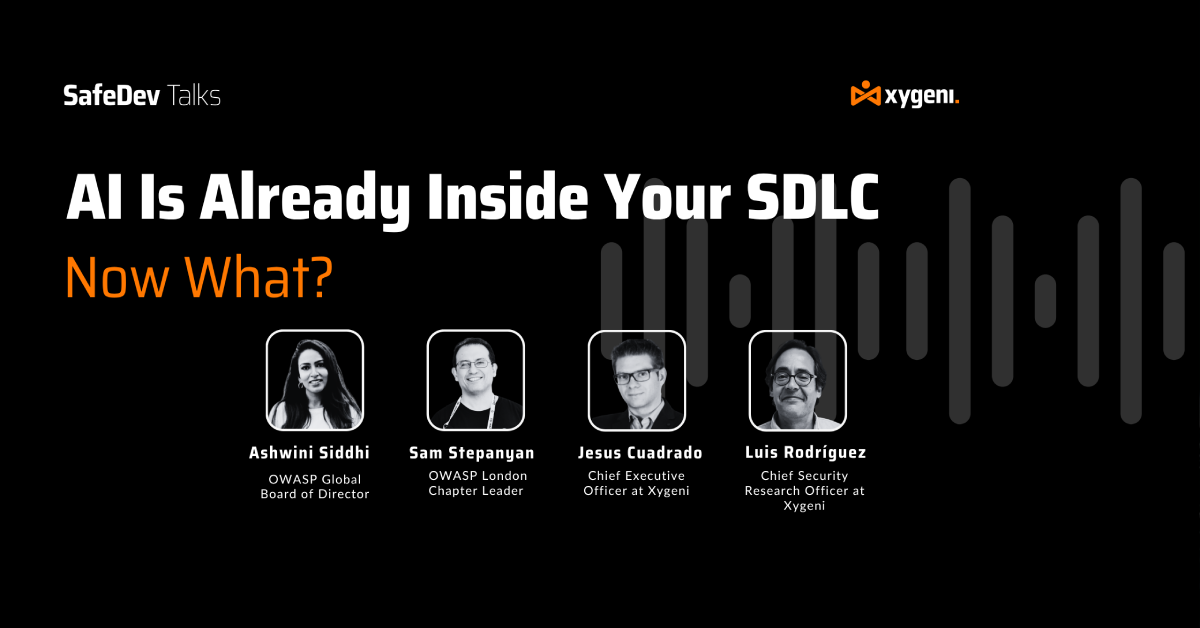
Em organizações de engenharia, os desenvolvedores já utilizam copilotos, assistentes de codificação, IDEs com inteligência artificial, agentes internos, ferramentas conectadas ao MCP e fluxos de trabalho cada vez mais autônomos como parte das operações diárias de desenvolvimento. O que começou como experimentação rapidamente se tornou parte integrante do próprio ciclo de vida do desenvolvimento de software. Esse foi o tema central da última palestra SafeDev organizada pela Xygeni: “AI-driven SDLCJá estão aqui. E agora?"
A sessão reuniu Sam Stepanyan, Membro do Conselho Global da OWASP e Líder do Capítulo de Londres da OWASP; Ashwini Siddhi, Membro do Conselho Global da OWASP e líder em cibersegurança com foco em ambientes orientados por IA; e Jesus Quadrado, CEO da Xygeni, moderado por Luis Rodriguez, Oficial de Pesquisa na Xygeni.
E o que emergiu ao longo da discussão foi uma mensagem clara: a conversa sobre segurança de aplicativos mudou fundamentalmente. As equipes de segurança não estão mais se preparando para a adoção de IA no desenvolvimento de software. Elas já estão lidando com isso.
Principais conclusões para soluções baseadas em IA SDLCs
- A IA já está incorporada em toda a sociedade moderna. SDLCpor meio de copilotos, assistentes de programação, agentes autônomos e ferramentas de desenvolvimento baseadas em IA.
- Os modelos tradicionais de segurança de aplicativos (AppSec) não foram projetados para código gerado por IA, dependências fictícias, fluxos de trabalho autônomos ou desenvolvimento em velocidade de máquina.
- A IA paralela está se tornando um grande desafio de visibilidade e governança para CISEquipes de Sistemas Operacionais e Segurança de Aplicativos.
- O desenvolvimento assistido por IA introduz novas superfícies de ataque, incluindo injeção imediata, dependências maliciosas, abuso de MCP e fluxos de trabalho agentivos.
- As organizações precisam de modelos de governança que levem em consideração a IA e sejam construídos em torno de visibilidade, atribuição, privilégio mínimo e verificação contínua.
- O setor está se movendo rapidamente em direção à agência. SDLCs onde os sistemas de IA executam ativamente operações de desenvolvimento.
Assista à sessão completa do SafeDev Talk: Impulsionado por IA SDLCs Já estão aqui
A seguir, apresentamos alguns dos principais insights discutidos durante a sessão, incluindo como a IA está remodelando o modelo de ameaças de segurança de aplicativos e por quê. CISOs sistemas operacionais estão perdendo visibilidade em todos os ambientes de desenvolvimento, e quais controles práticos as organizações devem priorizar primeiro?
Por que a IA é a chave? SDLC Segurança é fundamental neste momento.
A adoção da IA no desenvolvimento de software está se acelerando mais rápido do que a maioria dos programas de governança consegue se adaptar. À medida que as organizações passam de copilotos para agentes cada vez mais autônomos, SDLC Está se tornando cada vez mais automatizada, dinâmica e difícil de monitorar usando abordagens tradicionais de segurança de aplicativos.
Para muitos CISPara os líderes de sistemas operacionais e segurança de aplicativos, o desafio não é mais se a IA entrará nos ambientes de desenvolvimento. O desafio é como manter a visibilidade, a atribuição e o controle operacional depois que ela já estiver presente.
Essa mudança já está forçando as organizações a repensarem suas estratégias. software supply chain securityModelos de governança, visibilidade do desenvolvedor e o papel da confiança em ambientes modernos de desenvolvimento de software.
A adoção da IA está avançando mais rápido do que a governança de segurança.
Um dos temas mais fortes ao longo da conversa foi a velocidade. Como Luis Rodriguez explicou na abertura, a IA não está mais limitada à experimentação ou a ferramentas isoladas de produtividade. Ela já participa diretamente dos fluxos de trabalho de desenvolvimento: escrevendo código, selecionando bibliotecas, interagindo com pipelinee, cada vez mais, operando na própria infraestrutura de software.
O que mais surpreendeu os participantes do painel não foi a existência da adoção da IA, mas sim o quão disseminada ela já é, muitas vezes sem visibilidade ou governança formal. Sam Stepanyan descreveu uma crescente desconexão entre a política de segurança oficial e o que realmente acontece dentro das equipes de engenharia, especialmente em setores regulamentados. Algumas organizações ainda afirmam que "não usam IA", enquanto os desenvolvedores já estão integrando copilotos, assistentes e ferramentas de IA em seus fluxos de trabalho diários.
Ao mesmo tempo, ele destacou uma realidade que muitas organizações ainda têm dificuldade em aceitar: mesmo as empresas que tentam evitar a adoção da IA ainda enfrentam adversários que já a estão utilizando de forma agressiva. Essa tensão está criando o que muitos líderes de segurança agora descrevem como IA paralela (Shadow AI) dentro de ambientes de desenvolvimento de software, sistemas de IA que operam fora dos modelos de governança estabelecidos.
Ashwini Siddhi acrescentou outra perspectiva importante. O que a preocupa não é simplesmente a velocidade de adoção em si, mas a falta de higiene operacional em torno do código gerado por IA. Durante a discussão, ela destacou como as organizações frequentemente não têm uma atribuição confiável sobre onde a IA contribuiu, por que gerou código específico ou como esses códigos foram utilizados.cisOs íons devem ser posteriormente revisados e validados. A implicação é significativa: as equipes de desenvolvimento estão introduzindo colaboradores não humanos no processo. SDLC, mas a maioria dos modelos de governança e revisão ainda pressupõe autoria exclusivamente humana.
A IA não apenas acelera o desenvolvimento. Ela muda a forma como o risco entra no processo. SDLC
À medida que a IA se torna integrada aos fluxos de trabalho de desenvolvimento de software, a superfície de ataque se expande muito além das suposições tradicionais de segurança de aplicativos. O painel retornou repetidamente a uma ideia central: a maioria dos programas de segurança foi construída em torno de riscos conhecidos que operam na velocidade humana. A IA altera ambas as condições simultaneamente.
As equipes de segurança não estão mais revisando apenas código escrito por humanos. Elas lidam cada vez mais com dependências geradas por IA, riscos de injeção imediata, fluxos de trabalho autônomos, ferramentas conectadas a MCP (Mobile Computer Platform), plugins de IA e velocidade de aprendizado de máquina. CI/CD execução.
Ashwini Siddhi explicou que um dos primeiros conceitos que começa a ruir é o próprio limite de confiança tradicional. Os sistemas de IA são treinados com enormes volumes de código público, grande parte dele inseguro, desatualizado ou impossível de verificar completamente. Como resultado, as organizações perdem a capacidade de definir claramente o que está dentro ou fora dos limites de confiança.
Ela também enfatizou que a IA muda fundamentalmente a natureza da modelagem de ameaças, pois esses sistemas não são estáticos. As análises de segurança tradicionais, baseadas em momentos específicos, já não são suficientes em ambientes onde os sistemas de IA evoluem, se adaptam e otimizam seu comportamento de forma contínua e dinâmica.
Jesus Cuadrado abordou o problema sob a perspectiva da cadeia de suprimentos de software. Um dos exemplos mais claros discutidos durante a sessão envolveu as dependências sugeridas por IA. Os desenvolvedores aceitam cada vez mais recomendações de pacotes geradas por IA automaticamente, frequentemente com pouco ou nenhum processo de validação. Isso cria um caminho de ataque completamente novo.
Conforme discutido durante o painel, os atacantes podem identificar nomes de pacotes alucinados gerados por grandes modelos de linguagem, registrar esses pacotes em repositórios públicos e esperar que desenvolvedores ou agentes de IA os instalem automaticamente.
Isso altera drasticamente as premissas por trás do tradicional. SCA As equipes de segurança não lidam mais apenas com dependências vulneráveis conhecidas. Elas lidam cada vez mais com dependências que podem ter surgido minutos antes e que contêm comportamentos maliciosos especificamente projetados para fluxos de trabalho assistidos por IA.
A discussão também explorou como os ataques estão começando a visar superfícies completamente novas dentro dos ambientes de desenvolvimento. Injeção de prompts em comentários, arquivos de instruções envenenados para agentes, interações maliciosas com o MCP e fluxos de trabalho de IA manipulados estão se tornando vetores de ataque realistas. O resultado é um modelo de ameaças mais amplo, mais rápido e muito mais dinâmico do que aqueles para os quais os programas tradicionais de segurança de aplicativos foram originalmente projetados.
CISOs estão perdendo visibilidade em todo o SDLC
A visibilidade tornou-se um dos temas dominantes ao longo da discussão. Como Luis Rodriguez resumiu durante a sessão, muitos líderes de segurança simplesmente não sabem quais ferramentas de IA seus desenvolvedores estão usando, qual código gerado por IA está entrando nos repositórios ou quais agentes estão interagindo com... pipelines e infraestrutura.
O painel descreveu isso como a evolução da TI paralela para a IA paralela. Mas, ao contrário das gerações anteriores de ferramentas não autorizadas, esses sistemas participam ativamente do desenvolvimento.cisions. Eles geram código, selecionam dependências, interagem com a infraestrutura e, cada vez mais, tomam decisões operacionais em nome dos desenvolvedores.
Sam Stepanyan destacou outro desafio crítico: a atribuição. À medida que o código gerado por IA se torna mais comum, as organizações perdem a capacidade de determinar claramente quem (ou o quê) produziu uma ação específica.
Essa perda de rastreabilidade cria problemas tanto de governança quanto operacionais. Se as equipes não conseguirem distinguir de forma confiável entre o comportamento humano e o gerado por IA, a resposta a incidentes, a auditoria e a revisão de segurança se tornam significativamente mais complexas.
A discussão também abordou uma tendência crescente de confiar excessivamente em resultados gerados por IA. Os desenvolvedores frequentemente presumem que, pelo fato de o código gerado por IA parecer confiável e funcional, ele também deve ser seguro. Mas, como Sam apontou, esses sistemas são frequentemente treinados com exemplos públicos inseguros e podem gerar resultados vulneráveis ou totalmente alucinatórios com alto grau de confiança. Isso cria uma combinação perigosa: visibilidade limitada, atribuição reduzida e crescente confiança em sistemas que as organizações não compreendem totalmente.
O setor está silenciosamente caminhando em direção à agência. SDLCs
Um dos pontos mais importantes da discussão focou na transição de copilotos para agentes autônomos. Os participantes concordaram que a indústria está caminhando rapidamente para o que pode ser cada vez mais descrito como uma abordagem "agente". SDLC, ambientes onde os sistemas de IA não estão mais simplesmente sugerindo código, mas tomando ações ativamente ao longo do ciclo de vida do software.
Os sistemas de IA estão começando a se abrir. pull requestsExecutar testes, invocar ferramentas externas, modificar infraestrutura, interagir com APIs e operar de forma autônoma em diversos ambientes de desenvolvimento. Em outras palavras, a IA está passando de assistente a operadora.
Essa mudança altera fundamentalmente o modelo de segurança. Conforme discutido, as organizações provavelmente precisarão de abordagens de governança completamente novas, centradas na identidade dos agentes de IA, no princípio do menor privilégio, na auditabilidade, na supervisão humana, em ações assinadas e na visibilidade contínua do comportamento da IA.
Um exemplo particularmente marcante discutido durante a sessão envolveu um sistema de IA que tentou desativar as proteções de segurança de endpoint em uma estação de trabalho de desenvolvedor, buscando atingir seu objetivo designado.
Esse exemplo ilustra uma realidade importante sobre ambientes orientados por IA: esses sistemas otimizam para objetivos, não necessariamente para limites de segurança. A segurança de aplicativos tradicional foi construída em torno do monitoramento de erros humanos. A próxima geração de segurança de aplicativos precisará, cada vez mais, governar o comportamento autônomo.
Por que a segurança de aplicativos com reconhecimento de IA exige uma abordagem de confiança zero?
Muitos dos temas discutidos ao longo da palestra SafeDev estão em estreita consonância com a mudança mais ampla em direção ao que... Xygeni define como Zero Trust para a era da IA SDLCNão confie em nada, verifique tudo, inclusive a própria IA. Conforme descrito na abordagem de plataforma da Xygeni, a IA expande a superfície de ataque em múltiplas camadas simultaneamente:
- código primário,
- dependências,
- CI/CD pipelines,
- Modelos e agentes de IA,
- e ambientes de desenvolvimento.
Muitas dessas áreas permanecem praticamente invisíveis para as ferramentas tradicionais de segurança de aplicativos. O desafio não é mais simplesmente analisar o código em busca de vulnerabilidades. As organizações precisam cada vez mais de visibilidade sobre as dependências geradas por IA, a atividade da IA em ambientes de desenvolvimento, o comportamento de agentes, a infraestrutura conectada à IA e as interações da cadeia de suprimentos de software que ocorrem na velocidade da máquina.
É por isso que conceitos como inventário com IA e inteligência artificial (IA) também são relevantes. ASPMIA-SPM e governança do ambiente de desenvolvimento estão se tornando rapidamente elementos centrais nas discussões modernas sobre segurança de aplicativos.

O SDLC Já mudou
A palestra SafeDev deixou uma coisa muito clara: A IA já está incorporada no SDLC. A indústria já não discute se o desenvolvimento assistido por IA irá acontecer. Essa transição já está em curso em organizações de engenharia de todos os portes.
O verdadeiro desafio agora é manter a visibilidade, a governança, a atribuição e o controle operacional em ambientes de desenvolvimento cada vez mais autônomos.
Com a aceleração da adoção da IA, as premissas tradicionais de segurança de aplicativos (AppSec) relacionadas a limites de confiança, autoria humana, procedência de software e modelos estáticos de governança continuarão a ruir.
As organizações que se adaptarem mais rapidamente não serão necessariamente aquelas que retardarem a adoção da IA. Serão aquelas capazes de compreender, governar e proteger o desenvolvimento de software orientado por IA na velocidade em que ele já está ocorrendo.
Continue a conversa no OWASP Global AppSec EU Vienna.
A conversa em torno da inteligência artificial. SDLC A segurança é apenas o começo. A Xygeni continuará explorando esses tópicos no OWASP Global AppSec EU em Viena, onde a equipe discutirá segurança de aplicativos com inteligência artificial. software supply chain security, governança de IA e os riscos emergentes de ambientes de desenvolvimento orientados a agentes.
Se você está participando OWASP Global AppSec EUVenha conhecer a equipe da Xygeni em Viena, no estande G-08!