






A IA mudou quem pode escrever um pacote malicioso e a rapidez com que um pode ser publicado. Um exemplo funcional, pacote ofuscado, pronto para causar confusão de dependências O que antes levava dias para um atacante habilidoso construir, agora pode ser gerado, testado e enviado para um registro público em minutos. Seu processo de revisão não foi projetado para essa velocidade, e o mesmo vale para o banco de dados de assinaturas do seu scanner. O que impede um pacote malicioso gerado por IA não é uma revisão mais rápida, mas sim um firewall de dependências instalado na máquina onde a instalação de fato ocorre. Xygeni AI Shield Abrange npm, PyPI e Maven atualmente, em estações de trabalho Linux, servidores e sistemas de integração contínua (CI). Tudo o que está descrito abaixo representa o que ele faz dentro desse escopo.
Isso não é hipotético.
Compromissos na cadeia de suprimentos como Shai Hulud e a sequência de Incidentes com npm e PyPI até o início de 2026 Um padrão comum a todos esses ataques é o seguinte: uma dependência que parecia legítima era obtida por um desenvolvedor e executada antes que alguém, seja ferramenta ou humano, a identificasse como maliciosa. Nenhum desses ataques exigia um atacante humano trabalhando 24 horas por dia, 7 dias por semana. As ferramentas com auxílio de IA tornam esse mesmo padrão mais rápido e barato de executar em larga escala, o que faz com que a lacuna entre a varredura do repositório e a execução no endpoint seja mais perigosa agora do que era há dois anos, e não menos.
A IA não apenas acelerou o desenvolvimento, como também acelerou os ataques.
Toda equipe que adota assistentes de codificação com IA já ouviu a mesma proposta: desenvolvimento mais rápido, lançamentos mais rápidos. Os atacantes ouviram a mesma coisa. As ferramentas com IA agora permitem que agentes de ameaças gerem nomes de pacotes convincentes, código de exploração funcional e scripts de instalação que burlam verificações estáticas de reputação, tudo mais rápido do que qualquer equipe de segurança humana conseguiria. Um pacote malicioso criado com auxílio de IA não precisa reutilizar uma assinatura conhecida. Ele pode ser novo a cada vez, o que é exatamente o que impede que um scanner detecte uma vulnerabilidade ou um aviso de segurança.
Seu analisador de código ainda está examinando o repositório, depois do ocorrido. Seu EDR ainda está monitorando um processo, não um pacote. Nenhum dos dois foi projetado para um mundo onde um novo pacote malicioso gerado por IA pode surgir e ser baixado por um desenvolvedor antes que qualquer revisão humana ou automatizada o tenha analisado. É nessa lacuna que um firewall de dependências entra em ação.
O que um firewall de dependências faz a respeito disso
Xygeni AI Shield é um firewall de dependências para o endpoint do desenvolvedor. Ele intercepta instalações de pacotes em tempo real, verifica-as com a inteligência de malware da Xygeni e bloqueia qualquer coisa maliciosa antes da execução do script de instalação, seja o pacote escrito manualmente por uma pessoa ou gerado em segundos por uma ferramenta de IA. A mesma lógica se aplica à rede: conexões com infraestrutura maliciosa conhecida são cortadas antes que qualquer coisa saia da máquina, o que é importante porque o malware com auxílio de IA ainda precisa se comunicar com um servidor para ser útil a quem o criou.
Como esse firewall de dependências funciona com base em análise de comportamento e risco, em vez de esperar por uma assinatura publicada, ele detecta exatamente o tipo de pacote malicioso gerado por IA e de rápida mutação que as ferramentas baseadas em reputação são estruturalmente lentas demais para sinalizar. Esse é o objetivo de impedir um ataque antes que uma assinatura exista, não depois.
Shield Funciona como um único agente leve em estações de trabalho, servidores e executores de CI, com políticas gerenciadas centralmente e licenças flutuantes, para que a cobertura acompanhe sua equipe em vez do hardware.
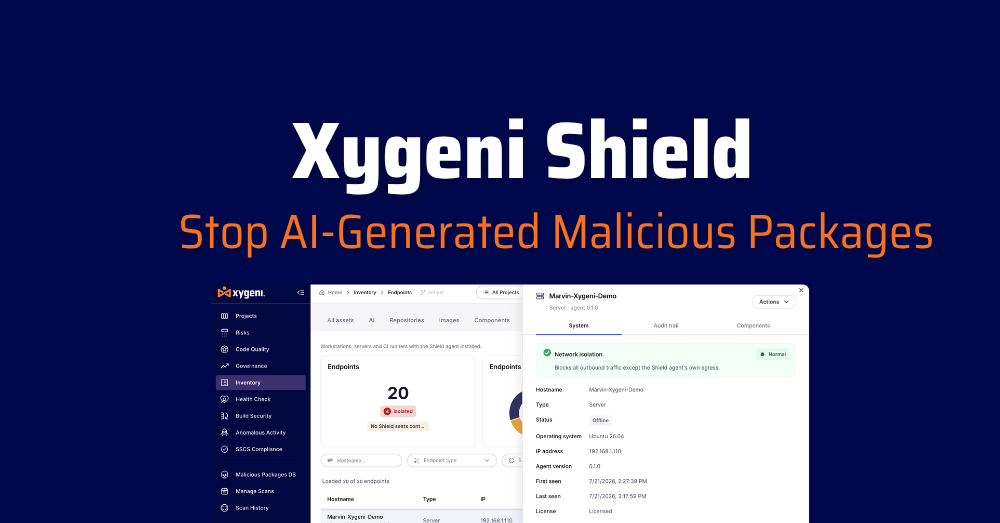
Por dentro da IA Xygeni Shield Firewall de dependência
- Bloqueie-o antes que seja executado. Cada instalação é interceptada e validada em tempo real, e o bloqueio ocorre antes da execução do script de instalação, não depois que um relatório surge na manhã seguinte.
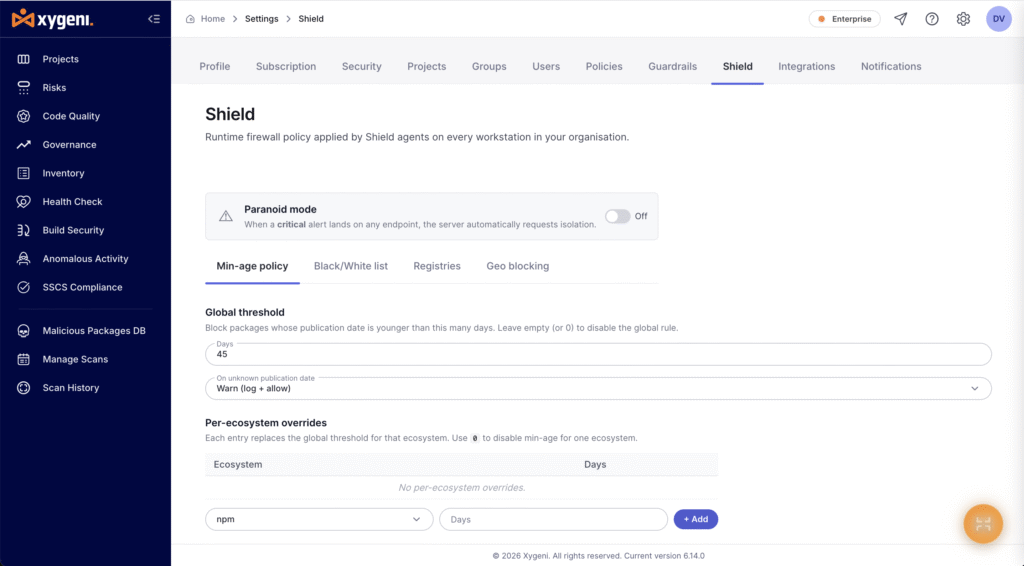
- Política de idade mínima. Pacotes maliciosos gerados por IA são, por definição, completamente novos. Este firewall de dependências permite bloquear qualquer conteúdo publicado mais recentemente do que o seu limite, definir uma regra global, substituí-la por ecossistema e decidir o que acontece quando a data de publicação não puder ser determinada.
- Listas de permissão, listas de bloqueio e registros aprovados. Decida exatamente o que seus desenvolvedores podem extrair e de onde, até o nível do registro.
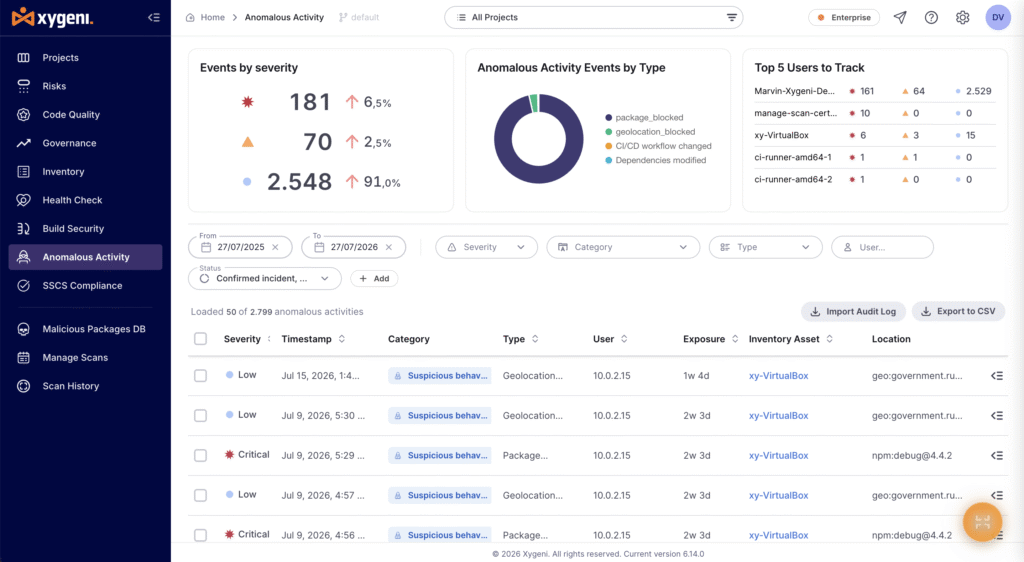
- Firewall de rede com política geográfica. A mesma lógica de firewall se aplica ao tráfego de saída. Conexões com IPs e domínios conhecidos por serem maliciosos são bloqueadas automaticamente, e você pode restringir o tráfego a regiões geográficas de alto risco. Cada conexão bloqueada é registrada com o destino que tentou alcançar.
- Isolamento de endpoints, manual ou automático. Quando algo crítico chega a uma máquina, a Segurança da IA Shield É possível cortar o tráfego de saída desse endpoint, exceto o seu próprio canal de gerenciamento, contendo o incidente em um único laptop em vez de permitir que ele se propague. O modo paranoico aciona o isolamento automaticamente no momento em que um alerta crítico é disparado.
- Um inventário em tempo real de todos os endpoints protegidos. Visualize todas as estações de trabalho, servidores e executores de CI que executam o agente, seus sistemas operacionais, versões, status e licenças, com filtros por nome do host ou tipo.
- Alertas em tempo real com as respectivas evidências. Cada bloqueio é um evento com gravidade, registro de data e hora, ponto de extremidade, duração da exposição e o que exatamente foi interrompido: o pacote e a versão, ou o destino.
- Registro de auditoria por ponto de extremidade. Cada máquina protegida mantém seu próprio registro, permitindo reconstruir exatamente o que aconteceu quando alguém solicitar.
Por que esse firewall está localizado onde nenhum outro está?
Ferramentas baseadas em reputação e assinaturas informam sobre um pacote malicioso somente depois que alguém já foi afetado por ele. Esse modelo já era muito lento antes da IA. Agora, com a IA, pacotes maliciosos podem ser produzidos e publicados mais rapidamente do que qualquer aviso. pipeline Pode catalogá-los; um firewall de dependências baseado em análise comportamental e de risco é a única camada útil no dia zero, quando o ataque é novo e ainda não existe assinatura. E, por ser o firewall de dependências da Xygeni, cada bloqueio, isolamento e evento geográfico chega ao mesmo console que seu código, dependência, pipelinee descobertas secretas, com uma única trilha de auditoria. Não outro agente, outro dashboard, Outra Conecte-se checar.
Onde a IA é segura Shield Cabe ao lado do seu EDR
Às vezes, as equipes presumem que seu EDR existente já cobre isso. Não cobre. O EDR monitora processos, arquivos e conexões no nível do sistema operacional, mas não tem contexto de segurança de aplicativos: não pode dizer se uma dependência é maliciosa, se uma versão de pacote foi lançada ontem ou se provavelmente foi gerada por uma ferramenta de IA criada para burlar exatamente as verificações que você implementou. Xygeni Shield Ele traz esse contexto para o endpoint e aplica políticas aos aspectos que realmente importam para a segurança de aplicativos, funcionando em conjunto com qualquer EDR que você já utilize.
O que isso significa para o CISAh, não é só a equipe de segurança de aplicativos.
A CISO usuário não precisa saber como a interceptação funciona. O que importa nesse nível é mais simples: existe uma etapa na cadeia de suprimentos, o momento da instalação na máquina do desenvolvedor, que os gastos atuais com segurança de aplicativos (AppSec) e com EDR (Enterprise Device Response) deixam de fora, e é nessa etapa que um pacote malicioso gerado por IA realmente causa danos. Xygeni Shield Preenche essa lacuna sem adicionar outra ferramenta independente: cada bloqueio, isolamento e trilha de auditoria é registrado no mesmo console e na mesma trilha de evidências que o restante das suas descobertas de segurança de aplicativos, que é exatamente o que um auditor ou uma atualização do conselho precisa ver: um registro consistente em vez de um quarto registro. dashboard reconciliar.
Comece a usar o Xygeni AI Shield
Xygeni Shield Abrange os ecossistemas npm, PyPI e Maven atualmente, funcionando em estações de trabalho, servidores e ferramentas de integração contínua (CI), com políticas gerenciadas centralmente a partir de um único local.
Comece grátis or Agende uma Demo Para ver o firewall de dependências bloqueando uma instalação real em tempo real.

Perguntas frequentes
Como funciona a IA Xygeni? Shield diferente do EDR que já utilizamos?
A detecção de endpoints monitora processos, arquivos e conexões no nível do sistema operacional. Ela não sabe o que é um registro de pacotes, se uma dependência é maliciosa ou se uma versão foi publicada ontem. Xygeni Shield Leva o contexto de segurança de aplicativos para o endpoint do desenvolvedor e aplica políticas aos aspectos que a segurança de aplicativos considera importantes, funcionando em conjunto com qualquer EDR que você já utilize.
Um firewall de dependências consegue detectar um pacote malicioso gerado por IA, sem assinatura prévia?
Sim. Segurança de IA da Xygeni Shield O sistema se baseia em análises comportamentais e de risco, e não na correspondência com uma assinatura conhecida, CVE ou aviso. É isso que o torna eficaz contra um pacote que é novo a cada geração, seja ele escrito manualmente ou produzido por uma ferramenta de IA criada para burlar verificações baseadas em reputação.
Isso atrasa os desenvolvedores?
Segurança de IA da Xygeni Shield É um agente leve que verifica as instalações à medida que acontecem. Os desenvolvedores só o percebem quando algo é bloqueado, e o bloqueio vem acompanhado do motivo.
O que a Xygeni AI pode fazer? Shield bloquear hoje?
Instalações de pacotes maliciosos e não autorizados, pacotes mais recentes do que o limite mínimo de idade definido, instalações de registros que você não aprovou, pacotes na sua lista de bloqueio, conexões de saída para IPs e domínios conhecidos por serem maliciosos e tráfego para regiões geográficas que você restringiu.
O que acontece se não for possível determinar a data de publicação de um pacote?
Você decide. A política de idade mínima permite que você avise e permita, ou bloqueie, quando a data de publicação for desconhecida.
Posso definir regras diferentes para cada ecossistema?
Sim. O limite mínimo de idade global pode ser alterado para cada ecossistema e desativado para um ecossistema específico, se necessário.
O que o isolamento de endpoints realmente faz?
Ele bloqueia todo o tráfego de saída dessa máquina, exceto o canal de gerenciamento próprio do Xygeni AI Security Shield, mantendo o endpoint isolado, mas ainda gerenciável. Você pode acioná-lo sob demanda ou habilitar o modo de segurança para que o isolamento seja solicitado automaticamente quando um alerta crítico for detectado.
Onde é que o Shield Agente em execução?
Em estações de trabalho de desenvolvedores, em servidores e em máquinas de integração contínua. O licenciamento utiliza licenças flutuantes.
Os bloqueios aparecem em algum lugar que eu possa auditar?
Sim. Cada bloco é um evento com todos os detalhes, e cada ponto de extremidade mantém seu próprio registro de auditoria. Os eventos podem ser filtrados e exportados.
