






O Relatório de Investigações de Violação de Dados da Verizon de 2025 concluiu que 22% das violações envolveram vulnerabilidades em aplicativos da web, — destacando o risco persistente na camada de aplicação. Consequentemente, ferramentas de segurança de aplicações são essenciais para os fluxos de trabalho de DevOps. Hoje, os ataques visam não apenas a produção, mas todo o ciclo de vida de entrega do software. Consequentemente, o papel das ferramentas de teste de segurança de aplicações expandiu-se. As ferramentas modernas de AppSec agora vão além dos scanners básicos. Elas ajudam a detectar código inseguro, proteger componentes de código aberto e monitorar configurações incorretas em toda a infraestrutura e código.
Este guia descreve os principais tipos de ferramentas de segurança de aplicativos, explica como elas funcionam e fornece critérios práticos para ajudar você a escolher as soluções certas, sem prejudicar a velocidade do desenvolvedor.
O que são ferramentas de segurança de aplicativos?
Ferramentas de segurança de aplicações — frequentemente chamadas de ferramentas AppSec — ajudam as equipes a encontrar e corrigir problemas de segurança ao longo do ciclo de vida do desenvolvimento de software. Elas são projetadas para proteger seu código antes, durante e depois da implantação.
então, o que é AppSec?
AppSec significa segurança de aplicações. Inclui as ferramentas e práticas usadas para proteger softwares contra ameaças. Ao contrário da segurança tradicional que protege redes ou hardware, o AppSec se concentra na aplicação em si — seu código, APIs e fluxos de trabalho.
Quer você esteja criando microsserviços, enviando aplicativos em contêineres ou trabalhando em um CI/CD pipeline, ferramentas de teste de segurança de aplicativos ajudam você a detectar problemas precocemente, reduzir riscos e permanecer em conformidade com estruturas como DORA e NIS2.
Além disso, esta não é apenas uma tendência passageira. De acordo com Estadista, Mercado de Segurança de Aplicações é projetado para atingir $ 8.53 bilhões em receita em 2025. Isso reflete a crescente demanda por ferramentas que protejam todas as camadas da cadeia de fornecimento de software.
A seguir, vamos analisar dois tipos principais de ferramentas de segurança de aplicativos —SAST e DAST — e como eles se encaixam nos fluxos de trabalho DevSecOps do mundo real.
Glossário Xygeni
O que são ferramentas AppSec?
Em suma, as ferramentas AppSec são soluções de software que ajudam as equipes de DevOps a encontrar e corrigir problemas de segurança em código, dependências e infraestrutura, de forma rápida e precoce. pipeline.
Tipos de ferramentas de teste de segurança de aplicativos
Teste de segurança de aplicativos estáticos (SAST)
O que é a SAST?
SAST (Teste de segurança de aplicativos estáticos) examina seu código-fonte, bytecode ou binários sem executá-los. Ele é executado enquanto você escreve o código - normalmente dentro do seu IDE ou durante pull requests—para detectar padrões inseguros, segredos codificados e falhas lógicas antes de construir ou enviar.
Como a SAST funciona?
SAST ferramentas escaneiam a estrutura do código usando um Árvore de Sintaxe Abstrata (AST) e rastrear como os dados fluem por ele. Isso ajuda a identificar problemas como:
- Riscos de injeção de SQL
- Credenciais codificadas
- Chamadas de API inseguras
- Lógica de autorização fraca
Exemplo: Xygeni SAST
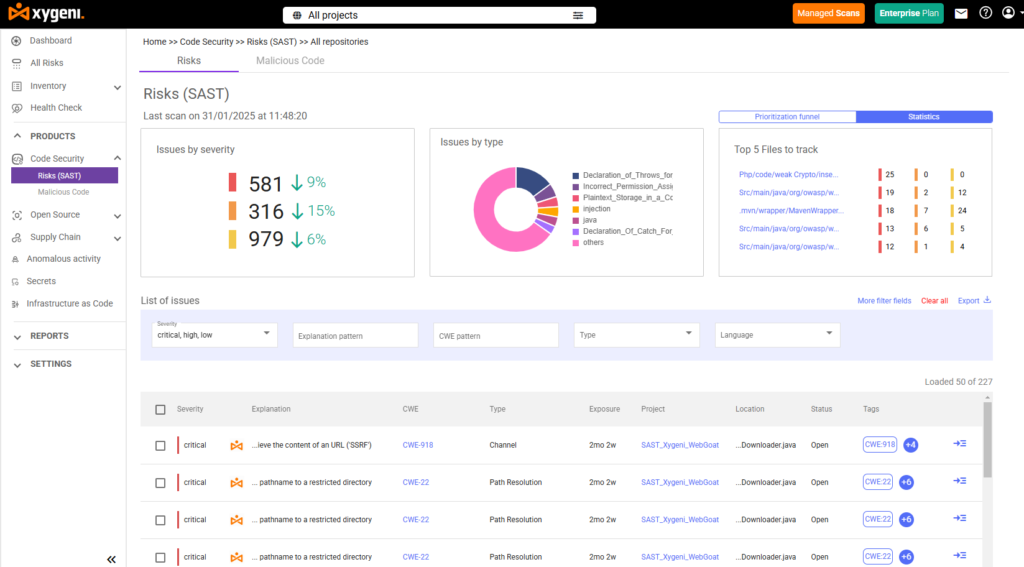
Especificamente, Xygeni's SAST se encaixa diretamente no seu fluxo de trabalho de desenvolvedor. Ele verifica o código-fonte e a infraestrutura como código (IaC) em vários idiomas. Você obtém précise alertas via pull request análise e regras personalizáveis — para que nada bloqueie sua equipe desnecessariamente.
Além disso, Xygeni correlaciona descobertas com dados de acessibilidade e CI/CD contexto. Como resultado, ajuda a corrigir o que é realmente explorável — não apenas o que é tecnicamente falho.
Teste dinâmico de segurança de aplicativos (DAST)
O que é DAST?
DAST (Dynamic Application Security Testing) analisa sua aplicação enquanto está funcionando. Ele simula ataques contra ambientes ativos, como preparação ou produção, para encontrar:
- Script entre sites (XSS)
- Controles de acesso quebrados
- APIs ou endpoints expostos
- Configuração incorreta do cabeçalho HTTPs
Como o DAST é diferente de SAST?
Esclarecer:
- SAST é um teste de caixa branca: ele lê seu código sem executá-lo.
- DAST é um teste de caixa preta: observa o comportamento sem ver o código.
Em essência, SAST interrompe problemas antes das compilações, enquanto DAST encontra ameaças em tempo de execução. Portanto, usar as duas ferramentas juntas lhe dá cobertura de AppSec de espectro total.
Quer saber qual ferramenta é mais adequada para sua equipe?
Entenda os pontos fortes de SAST vs. DAST no mundo real pipelines.
Além dos testes: a ascensão das ferramentas integradas de AppSec
As ferramentas tradicionais de teste de segurança de aplicações não são mais suficientes. Na verdade, o desenvolvimento moderno pipelines exigem visibilidade em tempo real, correção automatizada e proteção em todo o ciclo de vida. Consequentemente, as ferramentas de segurança de aplicações devem evoluir para detectar problemas precocemente, antes que se transformem em incidentes de produção.
Análise de composição de software (SCA)
A Análise de Composição de Software ajuda a identificar riscos em componentes de código aberto e de terceiros. Ao contrário dos scanners básicos, ferramentas avançadas de segurança de aplicativos, como Xygeni SCA vá mais além por:
- Verificando dependências diretas e transitivas em vários registros
- Priorizando vulnerabilidades com análise de acessibilidade e Pontuação EPSS
- Gerando automaticamente pull requests via Correção automática
- Gerenciando licenças de código aberto para dar suporte aos esforços de conformidade
No geral, isso permite que as equipes se concentrem no que pode ser explorado, não apenas no que está listado em um banco de dados CVE.
Detecção de Segredos
Detecção de Segredos trata-se de capturar credenciais codificadas — como chaves de API e tokens — antes que vazem. Xygeni Secrets Security garante a segurança sem atrasar os desenvolvedores por:
- Bloqueando segredos expostos no pre-commit nível
- Detectando credenciais em códigos, logs e históricos existentes
- Integrando-se perfeitamente com plataformas Git e CI/CD ferramentas
Consequentemente, esta ferramenta de teste de segurança de aplicativos reduz o tempo de resposta a incidentes e evita riscos posteriores.
Infraestrutura como código (IaC) Digitalização
IaC Exploração direciona suas definições de infraestrutura — escritas em Terraform, Helm ou Kubernetes — antes de serem lançadas. Especificamente, Xygeni IaC Security bandeiras:
- Configurações incorretas, como portas abertas, permissões excessivamente amplas e criptografia ausente
- Configurações padrão arriscadas em vários ambientes
- Violações de políticas diretamente em seu CI/CD or pre-commit fluxo
Consequentemente, essas ferramentas automatizadas de segurança de aplicativos ajudam você a reforçar a segurança por design, sem prejudicar a velocidade da sua equipe.
Como escolher as ferramentas de segurança de aplicativos certas para sua pilha
Escolher a ferramentas de segurança de aplicativos Não se trata apenas de cumprir requisitos. Trata-se, sim, de encontrar soluções que se adaptem ao seu fluxo de trabalho, sejam escaláveis com a sua equipe e reduzam os riscos — sem comprometer a velocidade. Seja em uma startup com agilidade ou em uma organização maior, esses são os critérios que importam.
1. Cobertura em todo o SDLC
Em primeiro lugar, a ferramenta deve abranger todo o ciclo de vida do desenvolvimento do software — não apenas o pós-implantação. Ou seja, ela deve proteger o código do seu IDE para a produção.
Olhe para:
- Plugins IDE e Git pre-commit hooks
- CI/CD pipeline integrações
- Visibilidade e varredura em tempo de execução
2. Priorização que reflete o risco real
Nem todas as vulnerabilidades são criadas iguais. Consequentemente, ferramentas que incorporam contexto do mundo real — como pontuações EPSS e acessibilidade — ajudam as equipes a corrigir o que é realmente explorável.
Principais características:
- Pontuação de vulnerabilidade baseada em EPSS
- Análise de acessibilidade
- Pontuação de risco vinculada ao impacto nos negócios
3. Correção automatizada integrada
Resumindo, encontrar problemas não basta — o que importa é corrigi-los rapidamente. As melhores ferramentas de teste de segurança de aplicativos geram correções automaticamente e simplificam a resposta do desenvolvedor.
Deve ter:
- Correção automática pull requests
- Recomendações de código seguro
- Amigável para desenvolvedores dashboards
4. Detecção de segredos e IaC Security
Vazamentos de segredos e configurações incorretas de infraestrutura são os principais vetores de violação. Portanto, uma plataforma moderna deve detectar ambos em tempo real.
Olhe para:
- Pre-commit bloqueio secreto
- Terraform, Helm e Kubernetes IaC exploração
5. Plataforma unificada em vez de ferramentas fragmentadas
Caso contrário, lidar com várias ferramentas pontuais pode atrasar você. Em vez disso, uma plataforma unificada reúne digitalização, geração de relatórios e correção em um só lugar.
Pergunte a si mesmo:
- Pode reduzir a fadiga da ferramenta?
- Ele oferece suporte a fluxos de trabalho de DevOps e de segurança?
6. Pronto para conformidade e governança
Dado que regulamentações como DORA e NIS2 exigem rastreabilidade, sua ferramenta deve automatizar a prontidão para auditoria desde o primeiro dia.
Lista de controle:
- Conformidade em tempo real dashboards
- Trilhas de auditoria e registros de evidências
- Aplicação de políticas como código
7. Fácil integração com sua cadeia de ferramentas
Por fim, as melhores ferramentas de segurança de aplicativos não atrasam as equipes — elas se integram perfeitamente. Certifique-se de que as integrações sejam leves e CI/CD-amigáveis.
Verificar se há:
- Compatibilidade com GitHub, GitLab e Bitbucket
- CI/CD integrações (por exemplo, Jenkins, GitHub Actions, CircleCI)
- Suporte IDE para VS Code, IntelliJ, etc.
Por que a Xygeni oferece mais do que as ferramentas tradicionais de AppSec
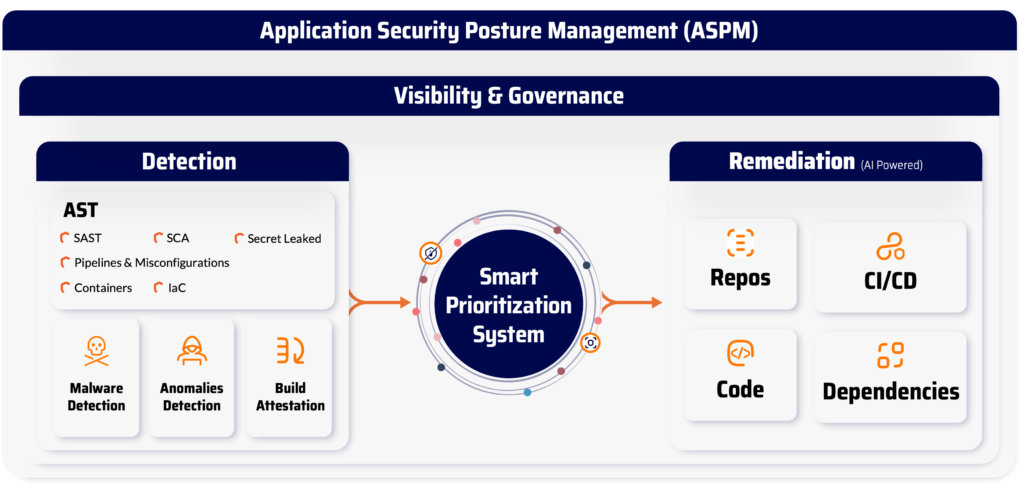
A maioria das ferramentas de segurança de aplicativos faz uma coisa bem: verificar bugs ou vulnerabilidades. No entanto, em ambientes DevOps modernos, isso não é mais suficiente. Você precisa de uma plataforma que protege cada parte of sua cadeia de suprimentos de software-do código para a nuvem.
O que torna o Xygeni diferente?
Xygeni não é apenas mais um scanner de segurança. É um plataforma AppSec completa que traz proteção de ciclo de vida completo, priorização inteligente e integração perfeita com desenvolvedores —sem te atrasar.
Cobertura completa da cadeia de suprimentos
Xygeni monitora tudo: seu código-fonte, dependências de código aberto, CI/CD pipelines, segredos, Infraestrutura como Código (IaC) e até mesmo artefatos de produção. Consequentemente, você obtém visibilidade completa, sem pontos cegos.
Priorização inteligente com sinais de risco reais
Ao contrário dos scanners básicos, o Xygeni não sobrecarrega você com ruído. Ele combina análise de acessibilidade, Pontuação EPSS e detecção de anomalias para trazer à tona apenas os riscos que provavelmente serão explorados.
Automação integrada para desenvolvedores
Além disso, o Xygeni se adapta naturalmente aos fluxos de trabalho dos desenvolvedores. Correção automática pull requests para pre-commit detecção secreta, ajuda a proteger todos commit-sem interromper sua velocidade.
Proteção contra malware e segredos
Xygeni verifica registros públicos em busca de malware oculto e bloqueia segredos vazados antes que cheguem aos seus repositórios. Como resultado, sua base de código permanece limpa e segura para produção.
Conformidade sem dores de cabeça
Além disso, o Xygeni ajuda você a atender aos requisitos de conformidade, como DORA, NIS2 e ISO 27001 ao gerar SBOMs e Relatórios de divulgação de vulnerabilidades (VDRs) automaticamente.
Uma plataforma. Um fluxo de trabalho. Ferramentas completas de segurança de aplicativos.
Resumindo, o Xygeni reúne tudo — testes, remediação, monitoramento e conformidade — em uma plataforma única e unificada. Sem ferramentas espalhadas. Sem fadiga de alertas. Apenas inteligência acionável, entregue quando e onde for necessário.

Conclusões finais: Por que as ferramentas de segurança de aplicativos devem trabalhar juntas
Ao longo deste guia, exploramos como as ferramentas de segurança de aplicações evoluíram — de scanners de código básicos a plataformas integradas que protegem toda a cadeia de suprimentos de software. Consequentemente, com ameaças que visam tudo, do código-fonte à infraestrutura, confiar em apenas uma ferramenta não é suficiente.
Sem dúvida, ferramentas eficazes de teste de segurança de aplicativos, como SAST e DAST, detectam problemas precocemente e reduzem os riscos posteriores. Enquanto isso, ferramentas modernas de AppSec, incluindo SCA, detecção de segredos e IaC digitalização — cubra as camadas que os scanners tradicionais geralmente não detectam.
No entanto, o verdadeiro valor vem da combinação deles. Caso contrário, ferramentas que funcionam isoladamente deixam lacunas. Em vez disso, plataformas como a solução All-in-One AppSec da Xygeni unificam esses recursos, proporcionando uma postura de segurança contínua e amigável ao desenvolvedor. commit para a nuvem.
Portanto, a segurança é mais forte quando tudo funciona em conjunto.
- Construa com segurança
- Navegar com confiança
- Fique à frente da conformidade
