






Executar um verificação de qualidade do código Execute um relatório sobre a complexidade, duplicação, código morto e nomenclatura de uma base de código. Segurança de Código verificar no mesmo código-fonte e você recebe um relatório sobre injeção SQL, scripts entre sites e falhas de autenticaçãoOs mesmos arquivos. Dois relatórios. Geralmente duas ferramentas diferentes, duas abordagens diferentes. dashboards, e duas equipes que raramente trocam informações.
Essa divisão é tão comum no desenvolvimento de software que a maioria das equipes já nem percebe mais. É também por isso que um problema de manutenção e um problema de segurança, ambos na mesma função, são tratados como dois chamados distintos em vez de um só.
Eis o que cada verificação realmente faz, onde elas se sobrepõem e onde o modelo de "duas ferramentas" falha.
O que é uma verificação de qualidade de código?
Uma verificação de qualidade de código é uma análise estática que mede o quão sustentável, legível e estruturalmente sólido um código é, independentemente de ser explorável ou não. Ela não pergunta "um atacante consegue quebrar isso?", mas sim "um desenvolvedor consegue alterar isso com segurança daqui a seis meses?".
Uma verificação de qualidade de código normalmente avalia:
- Código com cheiro ruimPadrões estruturais que dificultam a alteração do código ao longo do tempo.
- Complexidade ciclomática e cognitivaFunções e classes que cresceram a ponto de ninguém poder modificá-las com segurança.
- Manutenção: o custo total de continuar trabalhando em um determinado arquivo ou módulo
- Código mortoCódigo inacessível ou não utilizado, carregado a um custo permanente.
- DuplicaçãoDívida de copiar e colar, onde uma correção precisa ser feita em cinco lugares e acaba sendo feita em três.
- Convenções de nomeaçãoviolações que aumentam o custo para cada leitor futuro
O resultado de uma verificação de qualidade de código geralmente consiste em uma pontuação, uma linha de tendência e uma longa lista de constatações classificadas por uma regra de severidade fixa, e não por impacto real.
O que é uma Segurança de Código Verifica?
A Segurança de Código verificar, mais formalmente Teste de segurança de aplicativos estáticos (SAST)O programa analisa o código-fonte em busca de vulnerabilidades exploráveis antes mesmo da execução do aplicativo. Ele procura por padrões específicos que permitam a um invasor realizar ações que o aplicativo jamais deveria permitir.
A Segurança de Código A verificação normalmente detecta:
- Falhas de injeçãoInjeção de SQL, injeção de comando, injeção de código
- Scripts entre sites (XSS)Entrada não sanitizada que permite a um invasor executar scripts na sessão de outro usuário.
- Configurações incorretas e vazamento de informaçõesConfigurações e caminhos de código que expõem dados involuntariamente.
- Estouros de bufferProblemas de gerenciamento de memória que podem comprometer a integridade do aplicativo.
- Lacunas de autenticação e autorizaçãoControle de acesso fraco ou inexistente
Descobertas de um Segurança de Código As verificações incluem uma classificação CWE, uma classificação de gravidade e (em ferramentas mais maduras) evidências de explorabilidade, que é o que diferencia uma verificação séria de uma verificação grave. SAST ferramenta que simplesmente compara padrões e espera que funcione.
Verificação de qualidade de código vs. Segurança de Código Confira: As principais diferenças
| Verificação de qualidade do código | Segurança de Código Verificar (SAST) | |
|---|---|---|
| Questão central | Isso pode ser mantido com segurança? | Isso pode ser explorado? |
| O que mede | Complexidade, duplicação, código morto, nomenclatura, manutenibilidade | Injeção, XSS, configuração incorreta, falhas de autenticação, problemas de memória |
| Standard referência | Modelo de qualidade interno, sem certificação universal. standard | CWE (Common Weakness Enumeration), validado em relação a benchmarks como o OWASP. |
| Proprietário típico | Engenharia / Vice-Presidente de Engenharia | Segurança de Aplicativos / DevSecOps |
| Consequência de ignorá-lo | Aumento do custo da mudança, integração mais lenta, lançamentos instáveis. | Violação de dados, falha de conformidade, sistema de produção explorado |
| Onde corre | CI, CLI local | CI, CLI local e (em ferramentas mais avançadas) a IDE |
Não são verificações concorrentes. Elas respondem a duas perguntas diferentes sobre as mesmas linhas de código, e é exatamente por isso que executá-las isoladamente causa problemas.
Por que a maioria das ferramentas de análise de código os mantém separados?
A maioria das organizações já executa ambas as verificações. Elas apenas as executam em dois Produtos diferentes, com dois consoles diferentes, dois backlogs diferentes e dois modelos de priorização diferentes, sobre os mesmos repositórios.
Essa divisão gera três problemas previsíveis:
- Ninguém vê os dois atrasos simultaneamente. Uma função com uma descoberta crítica de segurança e uma pontuação de manutenibilidade na zona de perigo aparece como dois tickets desconectados em duas ferramentas desconectadas, quando na verdade é um único trecho de código que precisa de atenção com o dobro da urgência.
- Os problemas se acumulam mais rápido do que qualquer pessoa consegue resolvê-los. Todas as ferramentas de análise de código disponíveis no mercado são boas em identificar problemas. O gargalo nunca foi encontrar os problemas. O problema é que uma análise de qualidade ou de segurança em qualquer código-fonte real retorna mais resultados do que qualquer equipe tem horas para analisar, e uma simples classificação de gravidade não indica quais dez problemas devem ser corrigidos primeiro.
- A definição de uma regra plana de severidade não é uma prioridade. "Crítico" do ponto de vista de um mecanismo de regras e "crítico porque isso é realmente alcançável e explorável" são afirmações diferentes. A maioria das ferramentas de análise de código faz apenas a primeira.
A melhor maneira: uma plataforma, uma IA, um modelo de priorização.
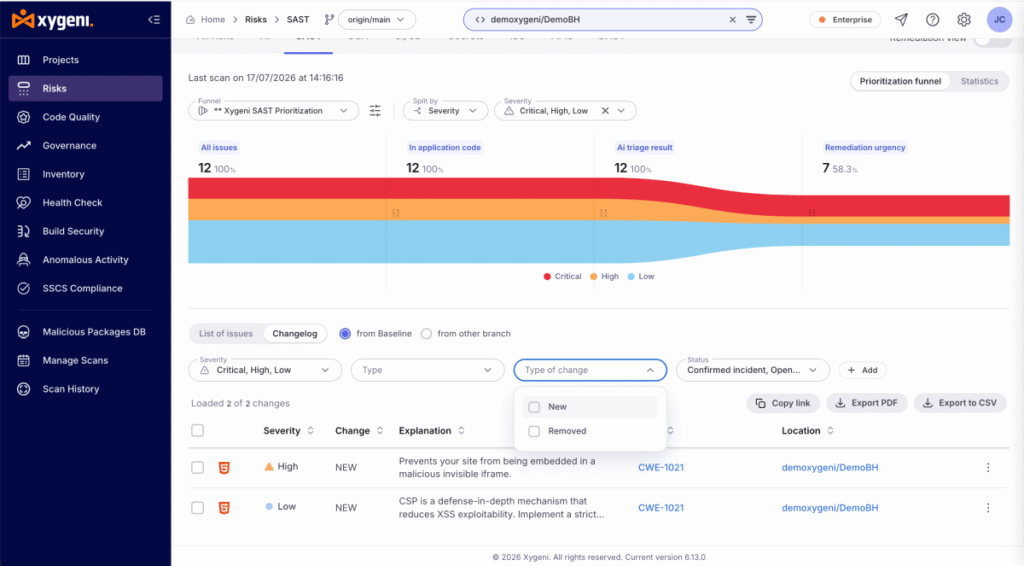
Xygeni executa testes de qualidade de código e Segurança de Código A análise é feita no mesmo scanner, no mesmo console e com o mesmo modelo de priorização, de forma que um problema de manutenção e uma falha de segurança no mesmo arquivo sejam visíveis simultaneamente, em vez de estarem em dois sistemas independentes.
- A medida. Xygeni Segurança de Código Verifica (SASTA verificação de qualidade de código da Xygeni examina falhas de injeção, XSS, configurações incorretas, estouros de buffer e vulnerabilidades de autenticação, atribuindo uma classificação CWE a cada descoberta. A mesma metodologia de análise é aplicada a dez linguagens: Java, JavaScript, Python, PHP, C#, Go, HTML, Swift, Kotlin e C/C++, medindo complexidade, manutenibilidade, duplicação, código morto e nomenclatura de forma consistente. standardAssim, as constatações de qualidade têm a mesma gravidade, CWE (quando aplicável) e detalhamento de arquivos e linhas que as constatações de segurança.
- Prioritizar. Ambos os tipos de verificação alimentam o mesmo funil de triagem de IA, que classifica as descobertas por impacto real em vez de uma regra de gravidade genérica, e ambos participam de uma visão unificada de Todos os Riscos, de modo que um líder de segurança e um líder de engenharia visualizam o mesmo panorama de riscos em vez de duas planilhas separadas.
- Remediar. A Xygeni não se limita à identificação. A Remediação por IA propõe correções prontas para aplicação para as vulnerabilidades de segurança, incluindo pull request A ferramenta faz a criação de soluções e também analisa os resultados de qualidade, classificando-os por complexidade de correção e com o esforço estimado economizado. A pergunta que uma ferramenta de análise de código deve responder não é "quantas regras você tem", mas sim "quando esta ferramenta encontra mil problemas, quem os corrige?".
Isso funciona tanto para descobertas provenientes dos próprios scanners da Xygeni quanto para aquelas provenientes de ferramentas de terceiros já integradas à plataforma. A Triagem por IA e a Remediação por IA se aplicam às descobertas de segurança da própria Xygeni e às descobertas de segurança obtidas de ferramentas como Snyk, Veracode ou Checkmarx, portanto, migrar para uma verificação unificada não significa remover nada de antes.
O que procurar em ferramentas de análise de código
Se você está avaliando ferramentas de análise de código, seja para uma verificação de qualidade do código ou para uma análise mais aprofundada, considere as seguintes opções: Segurança de Código Verifique, ou ambos, algumas perguntas eliminam rapidamente a maioria das propostas de fornecedores:
- A classificação das descobertas é feita com base no impacto real ou apenas na severidade de uma regra fixa? Uma classificação de gravidade não significa priorização.
- Valida a precisão da sua detecção em comparação com um padrão de referência independente? SAST Afirmações de precisão são fáceis de fazer e difíceis de provar; um artigo publicado Resultado do OWASP BenchmarkA divulgação das taxas de verdadeiros positivos e falsos positivos é a diferença entre uma alegação e uma evidência.
- As regras são transparentes? Um catálogo de detectores que você pode consultar antes de executar uma verificação informa o que a ferramenta verifica antes de você... commit nelas.
- O processo se limita à identificação ou propõe a solução? Uma constatação sem um plano de correção representa um acúmulo maior de problemas, não uma solução.
- Funciona em toda a sua infraestrutura, incluindo as descobertas das ferramentas que você já utiliza? Consolidar a visibilidade é mais vantajoso do que consolidar fornecedores desde o primeiro dia.
- Isso se integra ao ambiente onde o trabalho já é realizado? CI/CD pull request verificações e, para descobertas de segurança, feedback do IDE enquanto o código está sendo escrito, não apenas depois de mesclado.
A versão curta
Uma verificação de qualidade de código questiona se o seu código pode ser mantido com segurança. Segurança de Código A verificação questiona se o código pode ser explorado. Ambas as perguntas são importantes, ambas produzem resultados que exigem ação, e executá-las com duas ferramentas desconectadas faz com que o mesmo código pareça dois problemas separados, em vez de uma única lista priorizada.
Xygeni Executa ambas as verificações em um único scanner, classifica ambas por impacto real em um único funil e corrige ambas com pull requests em vez de deixar você com uma lista de espera ainda maior.
Quer ver o seu próprio? Segurança de Código As descobertas foram priorizadas em vez de apenas listadas? Comece a digitalizar gratuitamente no plano Developer da Xygeni.
Tem curiosidade em saber como é uma visão unificada de qualidade e segurança em todo o seu portfólio? Solicite uma demonstração da qualidade do código Xygeni ao lado Segurança de Código.

Perguntas frequentes
Uma verificação de qualidade de código é o mesmo que um Segurança de Código Verifica?
Não. Uma verificação de qualidade de código mede a manutenibilidade, a complexidade, a duplicação e a nomenclatura. Segurança de Código Verifica (SASTAs métricas de vulnerabilidade avaliam a explorabilidade: falhas de injeção, XSS, configurações incorretas e fragilidades na autenticação. Elas analisam o mesmo código, mas respondem a perguntas diferentes, e uma descoberta pode ser sinalizada como de qualidade, de segurança ou ambas simultaneamente.
O que é a SASTE como isso se relaciona com um Segurança de Código Verifica?
SAST Significa Teste Estático de Segurança de Aplicações. É o nome técnico para o que a maioria das pessoas entende por "Segurança de Código "Verificação": análise do código-fonte em busca de vulnerabilidades antes da execução do aplicativo, sem executá-lo. Toda vez Segurança de Código A verificação neste post se refere a SAST Especificamente, ao contrário do DAST, que testa um aplicativo em execução externamente.
Uma única ferramenta pode executar tanto uma verificação de qualidade de código quanto uma análise de código? Segurança de Código Verifica?
Sim. A Xygeni executa testes de qualidade de código e Segurança de Código A análise é feita no mesmo scanner e console, de modo que ambos os tipos de verificação compartilham um modelo de priorização, em vez de existirem em duas ferramentas separadas com duas listas de pendências distintas. Os resultados de cada um ainda mantêm sua própria classificação (CWE para segurança, métricas de complexidade/manutenibilidade para qualidade).
Com que frequência você deve executar uma verificação de qualidade de código ou um Segurança de Código Verifica?
Ambas devem ser executadas continuamente, e não como uma auditoria pontual. standard O padrão é uma varredura em cada pull request em CI, com guardrails esse filtro se aplica a novas tarefas introduzidas, em vez de todo o backlog herdado, de modo que as equipes são avaliadas pelo que adicionaram, e não por anos de dívida acumulada.
