





Bem-vindo à última edição do Resumo de Códigos Maliciosos da Xygeni (Edição Mensal)Mais uma vez, nossa equipe de segurança analisou telemetria de pacotes reais em registros públicos para identificar o que os scanners tradicionais geralmente ignoram: Código malicioso projetado para se misturar a fluxos de trabalho de desenvolvedores confiáveis..
Nas últimas semanas, confirmamos mais de 260 pacotes maliciosos, principalmente em npm, com casos adicionais afetando PyPI, VS Code, OpenVSX e ComposerNo entanto, este mês não se resumiu apenas ao volume.
Nossa equipe de pesquisa realizou Análise aprofundada de ameaças de alto impacto, incluindo:
Ondas recorrentes de malware construídas em torno de ferramentas internas falsas, Pacotes com temática de IA, módulos de pagamento e finalização de compra, clientes de análise, componentes de front-end, utilitários para desenvolvedores, Kubernetes e ferramentas de nuvem, Extensões VS Code e OpenVSXe rajadas de versões repetidas sob as mesmas famílias de pacotes.
Grupos coordenados de publicação maliciosa abusando de padrões de nomenclatura semelhantes a marcas confiáveis, enterprise-nomes de pacotes voltados para, Fundamentos de interface do usuário, SDKs da web, exploradores de componentes e namespaces de estilo interno Projetado para se integrar à entrega de software real. pipelines.
Estas não eram simples. tentativas de typosquattingEles estavam envolvidos padrões de abuso de credenciais, manipulação da cadeia de suprimentos, abuso repetido de namespace e ondas de publicações maliciosas Projetado para causar impacto real CI/CD pipelines e ambientes de produção.
Além dessas investigações, as ondas recentes continuaram a mostrar publicação orientada pela automação, inflação agressiva de versão, padrões de personificação de ferramentas internas e agrupamento de pacotes com nomes relacionados, juntamente com táticas clássicas como typosquatting, confusão de dependência e exfiltração de dadosO objetivo permanece o mesmo: Contornar heurísticas de confiança e comprometer silenciosamente os sistemas dos desenvolvedores antes da detecção..
Esta atualização mensal faz parte do nosso programa contínuo de atualização. relatório de malware, onde publicamos resultados validados, confirme ameaças emergentese forneça inteligência acionável para ajudar Equipes DevSecOps fique à frente de risco da cadeia de abastecimento.
Para obter um contexto completo sobre todos os pacotes maliciosos analisados neste mês, explore o relatório completo. Resumo de código malicioso.
Semana 4: Mais de 100 pacotes descobertos
| Ecossistema | Pacote | Data |
|---|---|---|
| npm | pa-marcado: 99.1.10 | 27 de abril, 2026 |
| pypi | moonbit-locale-compat:0.2.3 | 27 de abril, 2026 |
| npm | @alfa.life.mapp/app.web:99.0.13 | 27 de abril, 2026 |
| npm | @sbt_gitverse/analytics-client:99.0.1 | 27 de abril, 2026 |
| npm | @frengki0707/google-cloud-clone:1.33.1 | 27 de abril, 2026 |
| npm | @alfa.life.mapp/app.web:99.0.14 | 27 de abril, 2026 |
| npm | @tochka-ui/foundation:99.0.2 | 27 de abril, 2026 |
| openvsx | arcane-spark/ubel:0.1.0 | 28 de abril, 2026 |
| npm | @2011-08-19/n:99.9.9 | 28 de abril, 2026 |
| npm | @frengki0707/google-cloud-clone:1.38.0 | 27 de abril, 2026 |
Semana 3: Mais de 45 pacotes descobertos
| Ecossistema | Pacote | Data |
|---|---|---|
| npm | sn3akysnak3-test:1.1.1 | 17 de abril, 2026 |
| npm | node-red-contrib-yolo-object-detection:9.1.11 | 17 de abril, 2026 |
| npm | node-red-contrib-yolo-object-detection:9.1.12 | 17 de abril, 2026 |
| vscode | ptah-coding-orchestra:0.2.18 | 17 de abril, 2026 |
| pypi | deathstar-ai:0.19.9 | 17 de abril, 2026 |
| npm | wazir-xlocaletstnpm:9.9.2 | 20 de abril, 2026 |
| pypi | notrandompacketname:0.1.12 | 20 de abril, 2026 |
| npm | pocbitbarrontest:1.0.0 | 20 de abril, 2026 |
| npm | ac-sasskit-internal:100.0.12 | 21 de abril, 2026 |
| npm | sy-editor-v3:8.0.0 | 19 de abril, 2026 |
Semana 2: Mais de 50 pacotes descobertos
| Ecossistema | Pacote | Data |
|---|---|---|
| npm | admin0911:1.0.23 | 14 de abril, 2026 |
| npm | admin0911:1.0.47 | 14 de abril, 2026 |
| npm | admin0911:1.0.59 | 14 de abril, 2026 |
| npm | @searchos/bot-proxy:0.1.4 | 10 de abril, 2026 |
| npm | baidu-ti:1.0.0 | 10 de abril, 2026 |
| openvsx | rajdeepchandra/spectrum-design-tokens-for-vscode:0.0.1 | 11 de abril, 2026 |
| openvsx | rajdeepchandra/spectrum-design-tokens-for-vscode:0.0.3 | 11 de abril, 2026 |
| openvsx | rajdeepchandra/spectrum-design-tokens-for-vscode:0.0.4 | 11 de abril, 2026 |
| npm | @genoma-ui/components:99.99.2 | 11 de abril, 2026 |
| npm | paysafe-payments-sdk-common:99.0.0 | 13 de abril, 2026 |
1ª semana: Mais de 45 encomendas descobertas.
| Ecossistema | Pacote | Data |
|---|---|---|
| npm | strapi-plugin-finseven:3.6.8 | 08 de abril, 2026 |
| npm | romi-bot:0.1.6 | 03 de abril, 2026 |
| npm | romi-bot:0.1.5 | 03 de abril, 2026 |
| npm | uma-traduções:99.0.0 | 03 de abril, 2026 |
| npm | okx-data:9999.1.0 | 03 de abril, 2026 |
| npm | okxglobal:9999.1.0 | 03 de abril, 2026 |
| npm | serverless-env-helpers:1.0.1 | 03 de abril, 2026 |
| npm | serverless-env-helpers:1.0.5 | 03 de abril, 2026 |
| npm | serverless-env-helpers:1.0.6 | 03 de abril, 2026 |
| npm | coviu-client:9.9.9 | 04 de abril, 2026 |
Proteja suas dependências de código aberto contra vulnerabilidades e códigos maliciosos
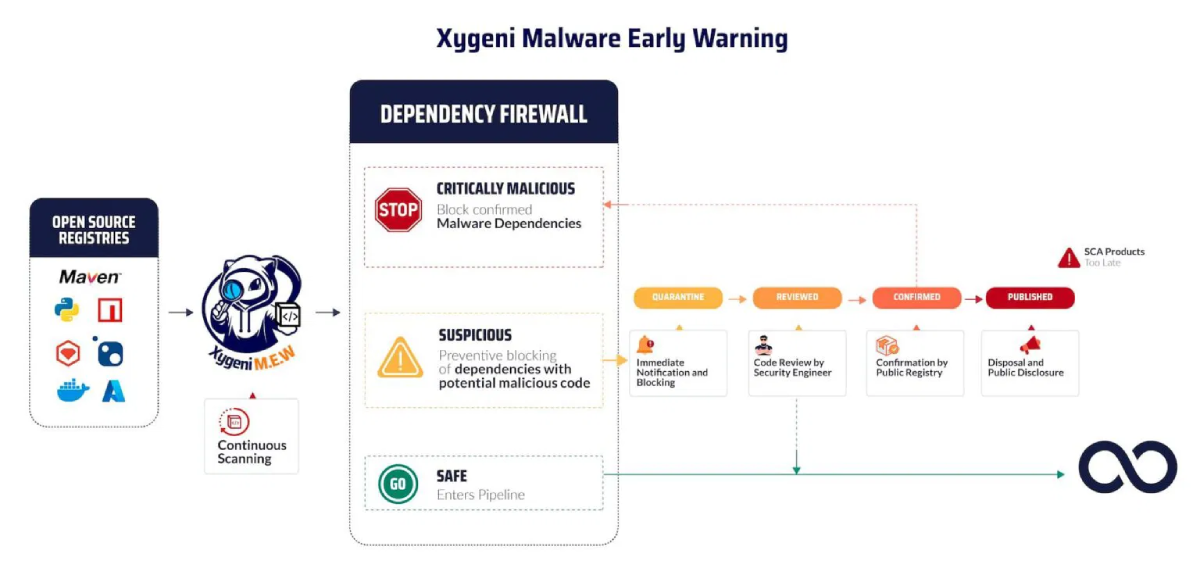
O malware não é mais apenas um risco teórico, ele já está escondido em pacotes públicos. Com Detecção precoce de malware da Xygeni, você pode reduzir a exposição detectando ameaças assim que forem publicados, antes que cheguem até você pipeline.
Nosso mecanismo de varredura e priorização em tempo real monitora continuamente registros públicos como npm e PyPI. Pacotes maliciosos são bloqueados, sinalizados e classificados com base no impacto, para que você saiba exatamente o que precisa ser corrigido e quando. Sejam erros de digitação, confusão de dependências ou roubo de credenciais, ajudamos sua equipe a se manter à frente.
Se você deseja visibilidade total das descobertas semanais e mensais, verifique o relatório completo Resumo de código malicioso.
Mantenha-se seguro. Mantenha-se rápido. Mantenha o controle com a Xygeni.