Suprafața de atac a API-ului tău crește cu fiecare pull request...și majoritatea instrumentelor de securitate API îl văd doar după ce este activ și preia trafic. Xygeni descoperă fiecare endpoint și riscurile aferente în cod, înainte de lansare.
Disponibil ca un Enterprise add-on
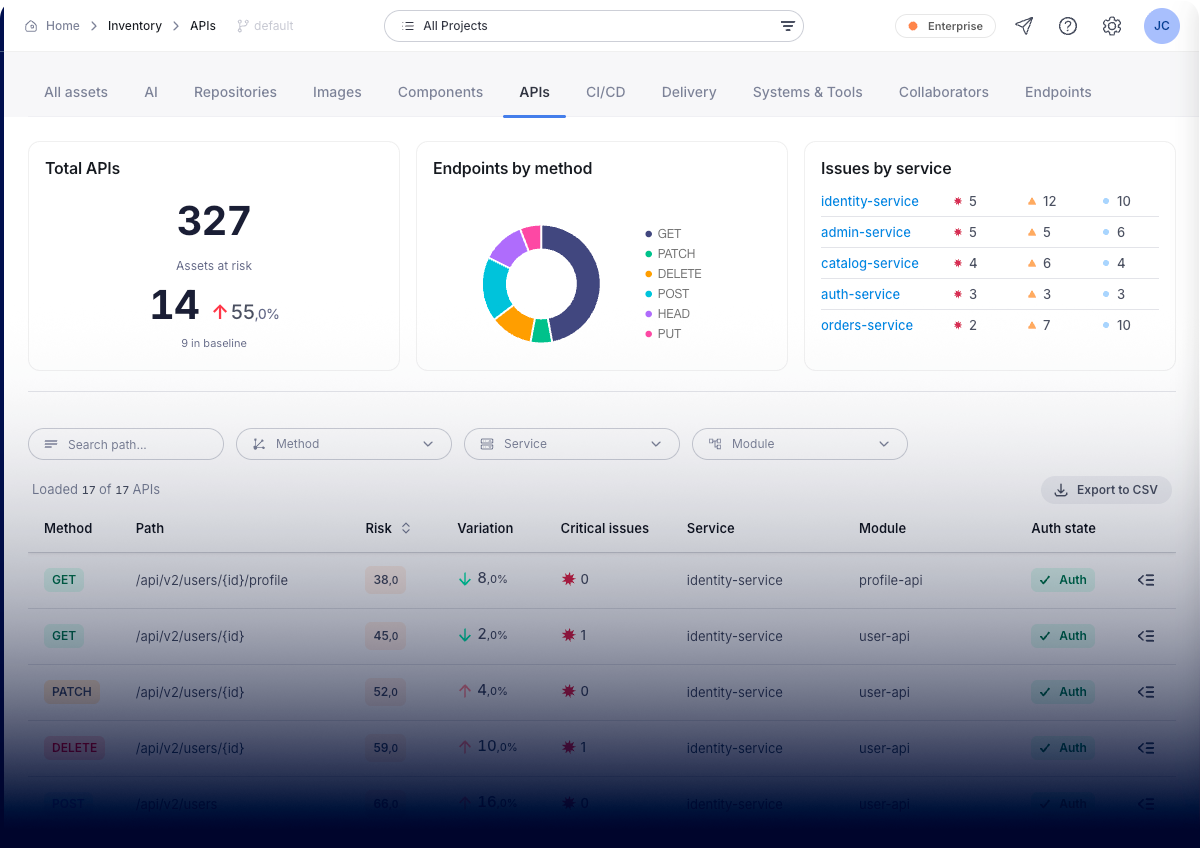
Suprafața ta de atac API, mapată și clasificată.
Xygeni construiește inventarul API-urilor tale din codul sursă al aplicației și din specificațiile API-ului tău, inclusiv OpenAPI și Swagger, astfel încât să vezi suprafața completă: endpoint-urile documentate de echipele tale și cele pe care nimeni nu le-a documentat.
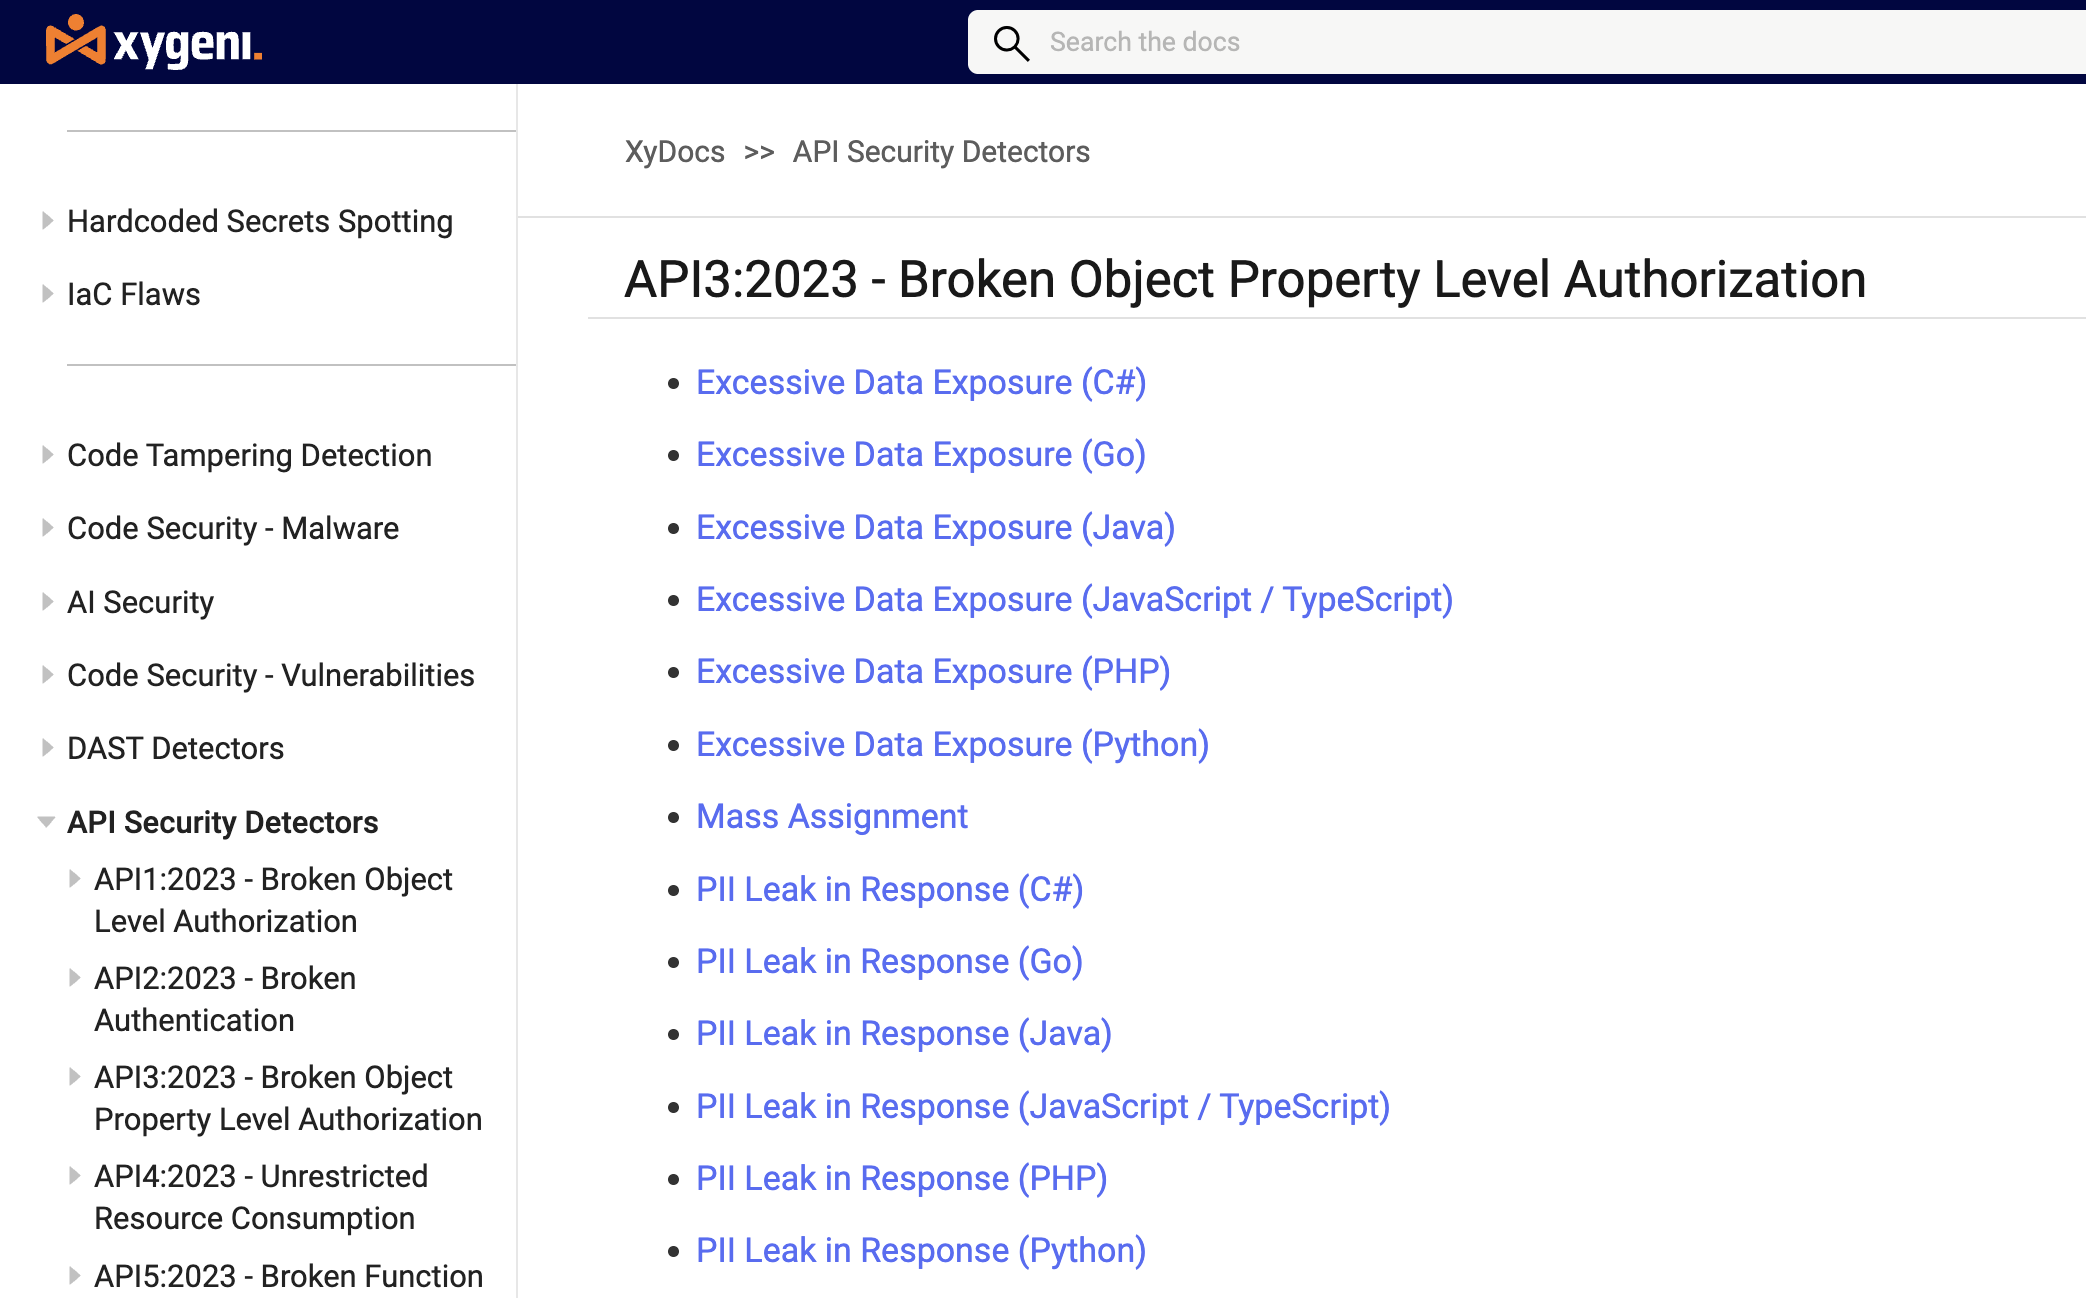
Constatările sunt mapate cu Top 10 de securitate API OWASP (2023): autorizare defectuoasă la nivel de obiect și funcție, endpoint-uri neautentificate, expunere excesivă a datelor, atribuire în masă, configurare greșită JWT și CORS, limite de rată lipsă, SSRF și endpoint-uri zombie.
Fiecare constatare conține starea de autentificare a endpoint-ului și sensibilitatea datelor pe care le gestionează, astfel încât echipele corectează ceea ce poate accesa de fapt un atacator în loc să lucreze cu o listă nediferențiată.
Fiecare punct final. Fiecare risc. Înainte de producție.
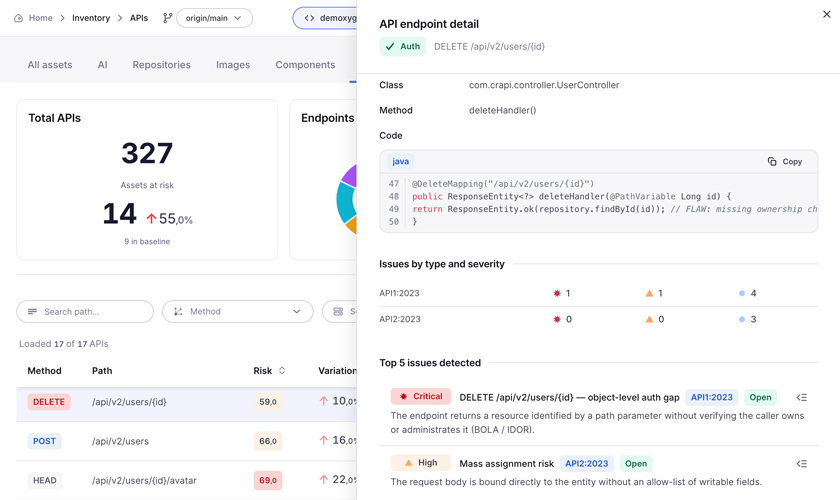
Total API-uri, active expuse riscului față de o bază, endpoint-uri după metodă și probleme după serviciu. Fiecare endpoint este listat cu metoda, calea, serviciul, modulul, starea de autentificare și scorul de risc.
Detectare în Top 10 de securitate API OWASP (2023), astfel încât rezultatele reflectă cadrul pe care echipa dvs. de securitate și auditorii dvs. îl utilizează deja.
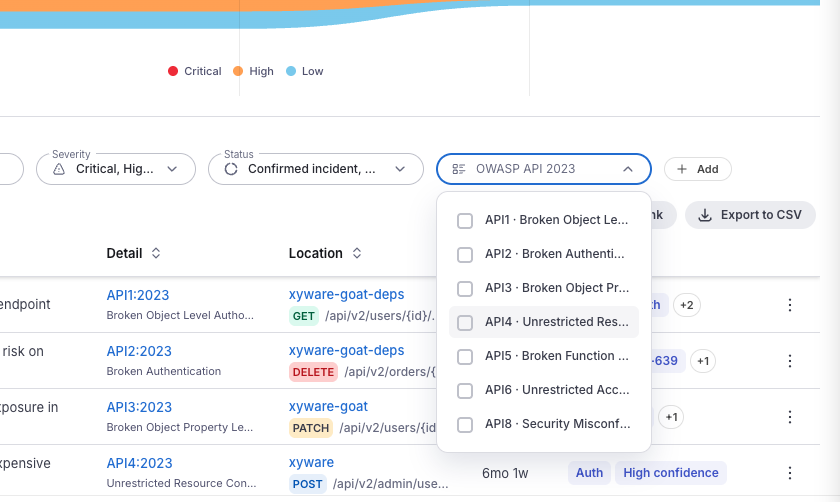
Xygeni clasifică datele gestionate de fiecare endpoint, semnalând PII, PCI și PHI atât în parametri, cât și în răspunsuri. Un endpoint neautentificat care returnează date personale nu este aceeași problemă ca un antet CORS permisiv și nu ar trebui să arate ca unul.
Deoarece Xygeni citește atât codul, cât și specificațiile API-ului, scoate la iveală diferența dintre ele: punctele finale se află în cod, dar lipsesc din specificație, rutele depreciate sunt încă accesibile și punctele finale orfane pe care nimeni nu le deține.
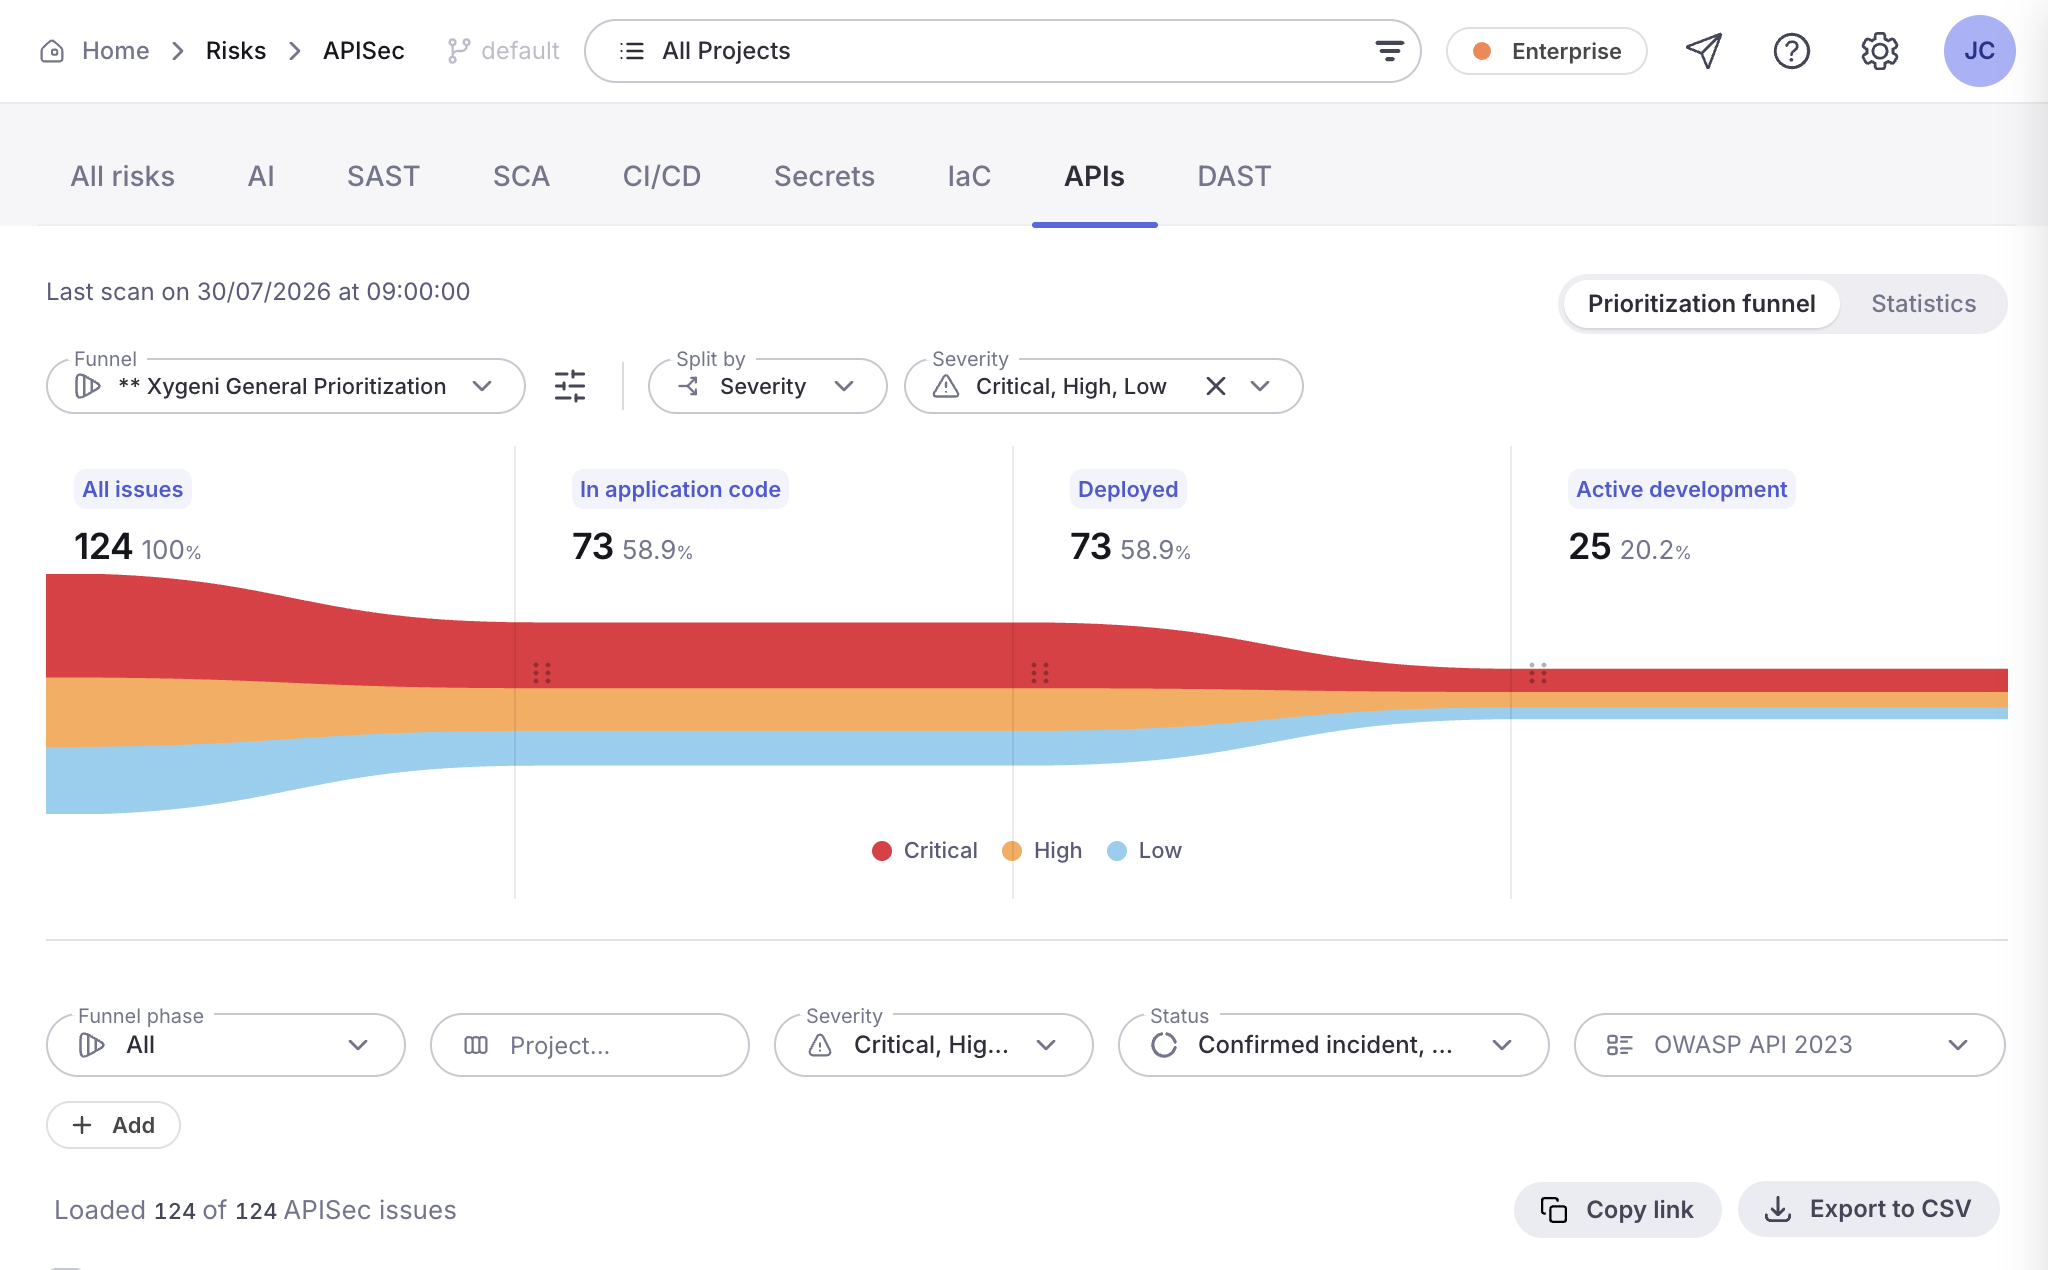
Xygeni corelează descoperirile de pe același endpoint și crește severitatea atunci când acestea se compun. O scurgere de informații personale (PII) într-un răspuns este gravă. O scurgere de informații personale (PII) pe un endpoint care nu necesită autentificare este critică, iar Xygeni susține acest lucru.
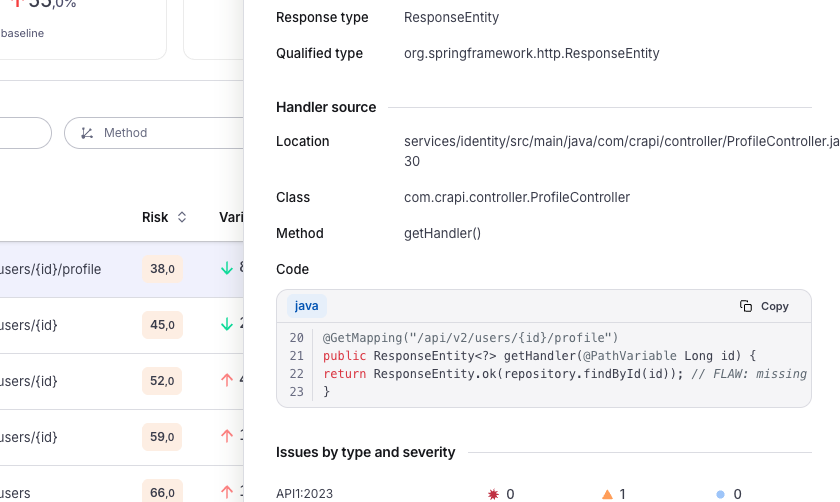
Fiecare constatare indică exact handler-ul: fișier, clasă, metodă și codul care a introdus-o, cu defectul pe linie. Dezvoltatorii primesc ceva ce pot remedia, nu un tichet pe care trebuie să-l investigheze mai întâi.
Găsiți și remediați riscurile API din cod înainte ca acestea să ajungă în producție.
Securitatea API-ului în timpul rulării vă spune că un endpoint este expus odată ce deja deservește trafic. Xygeni îl găsește în cod, în pull request, deși repararea tot costă commit.
Securitatea API se află alături de SAST, SCAsecrete, IaCși DAST într-o singură platformă, astfel încât riscul API să fie inclus în restul riscului aplicației, în loc să fie gestionat de un instrument separat, cu propriul său instrument. login.
Static. Xygeni analizează codul aplicației și specificațiile API pentru a identifica expuneri înainte de implementare. Pentru testarea în timpul rulării unei aplicații care rulează, Xygeni DAST acoperă acest aspect, iar cele două funcționează împreună.
Din două surse: codul sursă al aplicației și specificațiile API-ului, inclusiv OpenAPI și Swagger. Citirea ambelor este ceea ce permite Xygeni să afișeze endpoint-uri nedocumentate și orfane.
Riscuri în Top 10 de securitate OWASP API (2023), inclusiv autorizare la nivel de obiect defectă (BOLA), autorizare la nivel de funcție defectă (BFLA), endpoint-uri neautentificate, expunere excesivă a datelor, atribuire în masă, configurare greșită JWT și CORS, limitare a ratei lipsă, SSRF și endpoint-uri zombie.
Da. Xygeni semnalează PII, PCI și PHI în parametrii și răspunsurile endpoint-urilor și le folosește pentru a clasifica rezultatele în funcție de expunerea reală.
Da. Scanarea incrementală analizează doar endpoint-urile care s-au modificat, iar manifestul pe care îl produce poate concentra o scanare DAST ulterioară asupra acelorași endpoint-uri.
Nu. Scanările rulează în propria infrastructură. Doar rezultatele sunt încărcate, protejate în tranzit și în repaus.
Este disponibil ca Enterprise supliment. Vorbește cu noi și vom stabili împreună cu tine.
cu platforma Xygeni All-In-One AppSec
cu platforma Xygeni All-In-One AppSec
