





AI-Driven SDLCInteligența artificială este deja aici. Nu mai sosește. Este deja aici. Scrie cod în IDE-urile noastre. Selectează biblioteci. Deschide pull requestsSe execută pași în pipelineÎntrebarea nu mai este dacă dezvoltatorii vor folosi inteligența artificială. Întrebarea este cum își mențin organizațiile vizibilitatea, controlul și încrederea în timp ce o fac.
Dezvoltarea modernă de software a intrat deja în era inteligenței artificiale
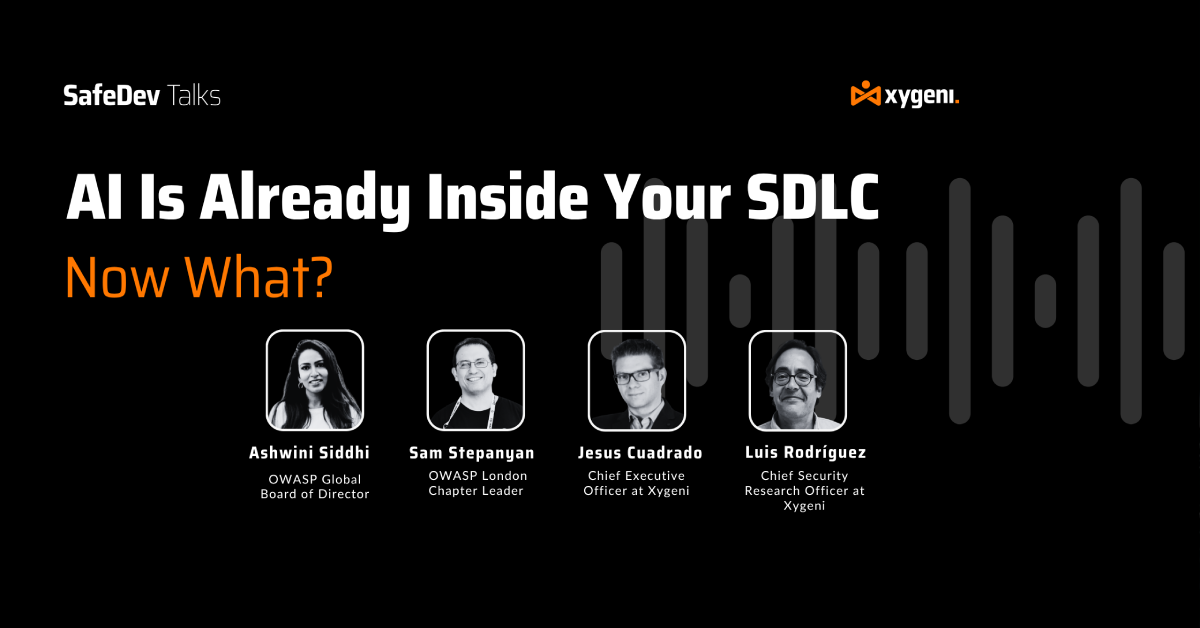
În cadrul organizațiilor de inginerie, dezvoltatorii folosesc deja copiloți, asistenți de codare, IDE-uri bazate pe inteligență artificială, agenți interni, instrumente conectate la MCP și fluxuri de lucru din ce în ce mai autonome ca parte a operațiunilor zilnice de dezvoltare. Ceea ce a început ca o experimentare a devenit rapid integrat în ciclul de viață al dezvoltării de software. Aceasta a fost tema centrală a celei mai recente discuții SafeDev Talk găzduită de Xygeni: „AI-Driven SDLCSunt deja aici. Acum ce facem?Matei 22:21
Sesiunea a reunit Sam Stepanyan, Membru al Consiliului Global OWASP și Lider al Filialei OWASP Londra; Ashwini Siddhi, membru al consiliului de administrație global OWASP și lider în domeniul securității cibernetice, specializat în medii bazate pe inteligență artificială; și Isus Cuadrado, CEO la Xygeni, moderat de Luis Rodriguez, Cercetător la Xygeni.
Și ceea ce a ieșit la iveală pe parcursul discuției a fost un mesaj clar: conversația despre AppSec s-a schimbat fundamental. Echipele de securitate nu se mai pregătesc pentru adoptarea inteligenței artificiale în dezvoltarea de software. Ele se ocupă deja de acest lucru.
Concluzii cheie pentru tehnologiile bazate pe inteligență artificială SDLCs
- IA este deja integrată în mediul modern SDLCprin copiloți, asistenți de codare, agenți autonomi și instrumente de dezvoltare bazate pe inteligență artificială.
- Modelele tradiționale AppSec nu au fost concepute pentru cod generat de inteligență artificială, dependențe halucinate, fluxuri de lucru autonome sau dezvoltare la viteza mașinilor.
- Inteligența artificială din umbră devine o provocare majoră de vizibilitate și guvernanță pentru CISEchipele OS și AppSec.
- Dezvoltarea asistată de inteligență artificială introduce noi suprafețe de atac, inclusiv injecția promptă, dependențe malițioase, abuzul MCP și fluxurile de lucru agențice.
- Organizațiile au nevoie de modele de guvernanță bazate pe inteligență artificială, construite în jurul vizibilității, atribuirii, privilegiilor minime și verificării continue.
- Industria se îndreaptă rapid către agenții SDLCunde sistemele de inteligență artificială efectuează în mod activ operațiuni de dezvoltare.
Urmăriți sesiunea completă SafeDev Talk: AI-Driven SDLCSunt deja aici
Mai jos sunt câteva dintre principalele perspective discutate în timpul sesiunii, inclusiv modul în care inteligența artificială remodelează modelul de amenințări AppSec, de ce CISSistemele de operare pierd vizibilitate în mediile de dezvoltare și ce controale practice ar trebui să acorde prioritate organizațiilor.
De ce este bazat pe inteligență artificială SDLC Securitatea contează chiar acum
Adoptarea inteligenței artificiale în dezvoltarea de software se accelerează mai repede decât se pot adapta majoritatea programelor de guvernanță. Pe măsură ce organizațiile trec de la copiloți la agenți din ce în ce mai autonomi, SDLC devine din ce în ce mai bazat pe mașini, dinamic și dificil de monitorizat folosind abordările tradiționale AppSec.
Pentru multi CISPentru liderii din domeniul sistemelor de operare și al securității aplicațiilor, provocarea nu mai este dacă inteligența artificială va intra în mediile de dezvoltare. Provocarea este cum să se mențină vizibilitatea, atribuirea și controlul operațional odată ce au deja loc.
Această schimbare obligă deja organizațiile să regândească software supply chain security, modele de guvernanță, vizibilitatea dezvoltatorilor și rolul încrederii în mediile moderne de dezvoltare software.
Adoptarea inteligenței artificiale se mișcă mai repede decât guvernanța securității
Una dintre cele mai puternice teme de-a lungul conversației a fost viteza. După cum a explicat Luis Rodriguez în deschidere, IA nu se mai limitează la experimentare sau la instrumente de productivitate izolate. Ea participă deja direct la fluxurile de lucru de dezvoltare: scrierea de cod, selectarea bibliotecilor, interacțiunea cu... pipelineși operând din ce în ce mai mult în cadrul infrastructurii software însăși.
Ceea ce i-a surprins cel mai mult pe participanți la panel nu a fost existența adoptării inteligenței artificiale, ci cât de răspândită este deja aceasta, adesea fără vizibilitate sau guvernanță formală. Sam Stepanyan a descris o deconectare tot mai mare între politica oficială de securitate și ceea ce se întâmplă de fapt în cadrul echipelor de inginerie, în special în industriile reglementate. Unele organizații încă susțin că „nu folosesc inteligența artificială”, în timp ce dezvoltatorii integrează deja copiloți, asistenți și instrumente de inteligență artificială în fluxurile lor de lucru zilnice.
În același timp, el a subliniat o realitate pe care multe organizații încă se luptă să o accepte: chiar și companiile care încearcă să evite adoptarea inteligenței artificiale se confruntă în continuare cu adversari care o utilizează deja agresiv. Această tensiune creează ceea ce mulți lideri în domeniul securității descriu acum drept IA în umbră în mediile de dezvoltare software, sisteme de IA care funcționează în afara modelelor de guvernanță stabilite.
Ashwini Siddhi a adăugat o altă perspectivă importantă. Ceea ce o preocupă nu este doar viteza de adoptare în sine, ci lipsa de igienă operațională din jurul codului generat de inteligența artificială. În timpul discuției, ea a subliniat modul în care organizațiile nu au adesea o atribuire fiabilă cu privire la locul în care a contribuit inteligența artificială, de ce a generat un anumit cod sau cum aceștia...cisIonii ar trebui ulterior revizuiți și validați. Implicația este semnificativă: echipele de dezvoltare introduc contribuitori non-umani în SDLC, dar majoritatea modelelor de guvernanță și evaluare presupun în continuare exclusiv autoritatea umană.
IA nu doar accelerează dezvoltarea. Schimbă modul în care riscul intră în joc SDLC
Pe măsură ce inteligența artificială (IA) devine integrată în fluxurile de lucru de dezvoltare software, suprafața de atac se extinde mult dincolo de presupunerile tradiționale AppSec. Panelul a revenit în mod repetat la o idee centrală: majoritatea programelor de securitate au fost construite în jurul riscurilor cunoscute care funcționează cu viteză umană. IA schimbă ambele condiții simultan.
Echipele de securitate nu mai revizuiesc doar codul scris de oameni. Acestea se ocupă din ce în ce mai mult de dependențe generate de inteligența artificială, riscuri de injectare promptă, fluxuri de lucru autonome, instrumente conectate la MCP, pluginuri de inteligență artificială și viteză a mașinilor. CI/CD execuţie.
Ashwini Siddhi a explicat că unul dintre primele concepte care începe să se spargă este însăși granița tradițională de încredere. Sistemele de inteligență artificială sunt antrenate pe volume masive de cod public, o mare parte nesigur, învechit sau imposibil de verificat complet. Drept urmare, organizațiile pierd capacitatea de a defini clar ce se află în interiorul sau în afara limitelor de încredere.
De asemenea, ea a subliniat că inteligența artificială schimbă fundamental natura modelării amenințărilor, deoarece aceste sisteme nu sunt statice. Analizele tradiționale de securitate punctuale nu mai sunt valabile în mediile în care sistemele de inteligență artificială evoluează, se adaptează și optimizează continuu comportamentul în mod dinamic.
Jesus Cuadrado a abordat problema din perspectiva lanțului de aprovizionare software. Unul dintre cele mai clare exemple discutate în timpul sesiunii a implicat dependențele sugerate de inteligența artificială. Dezvoltatorii acceptă din ce în ce mai mult automat recomandările de pachete generate de inteligența artificială, adesea cu un proces de validare redus sau inexistent. Aceasta creează o cale de atac complet nouă.
Așa cum s-a discutat în cadrul panelului, atacatorii pot identifica nume halucinate de pachete generate de modele lingvistice mari, pot înregistra aceste pachete în depozite publice și pot aștepta ca dezvoltatorii sau agenții de inteligență artificială să le instaleze automat.
Acest lucru schimbă dramatic presupunerile din spatele teoriilor tradiționale SCA programe. Echipele de securitate nu se mai ocupă doar de dependențe vulnerabile cunoscute. Acestea se ocupă din ce în ce mai mult de dependențe care ar fi putut apărea cu câteva minute mai devreme și care conțin comportamente rău intenționate concepute special pentru fluxuri de lucru asistate de inteligență artificială.
Discuția a explorat, de asemenea, modul în care atacurile încep să vizeze suprafețe complet noi în cadrul mediilor de dezvoltare. Injectarea promptă în comentarii, fișierele de instrucțiuni otrăvite pentru agenți, interacțiunile MCP malițioase și fluxurile de lucru manipulate de inteligență artificială devin vectori de atac realiști. Rezultatul este un model de amenințări mai amplu, mai rapid și mult mai dinamic decât cel pentru care au fost proiectate inițial programele tradiționale AppSec.
CISSistemele de operare își pierd vizibilitatea în întreaga lume SDLC
Vizibilitatea a devenit una dintre temele dominante pe parcursul discuției. După cum a rezumat Luis Rodriguez în timpul sesiunii, mulți lideri în domeniul securității pur și simplu nu știu ce instrumente de inteligență artificială folosesc dezvoltatorii lor, ce cod generat de inteligență artificială intră în depozite sau cu ce agenți interacționează. pipelineși infrastructură.
Panelul a descris aceasta ca fiind evoluția Shadow IT în Shadow AI. Dar, spre deosebire de generațiile anterioare de scule neautorizate, aceste sisteme participă activ la dezvoltarea...cisioni. Aceștia generează cod, selectează dependențe, interacționează cu infrastructura și fac din ce în ce mai mult alegeri operaționale în numele dezvoltatorilor.
Sam Stepanyan a evidențiat o altă provocare critică: atribuirea. Pe măsură ce codul generat de inteligența artificială devine mai comun, organizațiile pierd capacitatea de a determina în mod clar cine (sau ce) a produs o anumită acțiune.
Această pierdere a trasabilității creează atât probleme de guvernanță, cât și probleme operaționale. Dacă echipele nu pot distinge în mod fiabil între comportamentul uman și cel generat de inteligența artificială, răspunsul la incidente, auditul și analiza securității devin semnificativ mai complicate.
Discuția a atins și o tendință crescândă de a acorda prea multă încredere rezultatului generat de inteligența artificială. Dezvoltatorii presupun adesea că, deoarece codul generat de inteligența artificială pare fiabil și funcțional, acesta trebuie să fie și sigur. Dar, așa cum a subliniat Sam, aceste sisteme sunt frecvent antrenate pe exemple publice nesigure și pot genera rezultate vulnerabile sau complet halucinate cu un nivel ridicat de încredere. Aceasta creează o combinație periculoasă: vizibilitate limitată, atribuire redusă și încredere sporită în sisteme pe care organizațiile nu le înțeleg pe deplin.
Industria se îndreaptă încet către Agentic SDLCs
Una dintre cele mai importante părți ale discuției s-a concentrat pe tranziția de la copiloți la agenți autonomi. Participanții la panel au fost de acord că industria se îndreaptă rapid către ceea ce poate fi descris din ce în ce mai mult ca o abordare agentială. SDLC, medii în care sistemele de inteligență artificială nu mai sugerează doar cod, ci iau măsuri în mod activ pe parcursul ciclului de viață al software-ului.
Sistemele de inteligență artificială încep să se deschidă pull requests, execută teste, invocă instrumente externe, modifică infrastructura, interacționează cu API-uri și operează autonom în medii de dezvoltare. Cu alte cuvinte, inteligența artificială se schimbă de la asistent la operator.
Această schimbare schimbă fundamental modelul de securitate. După cum s-a expus în discuție, organizațiile vor avea probabil nevoie de abordări de guvernanță complet noi, centrate pe identitatea agenților IA, accesul cu privilegii minime, auditabilitatea, supravegherea umană, acțiunile semnate și vizibilitatea continuă asupra comportamentului IA.
Un exemplu deosebit de frapant discutat în timpul sesiunii a fost un sistem de inteligență artificială care încerca să dezactiveze protecțiile de securitate endpoint pe o stație de lucru a unui dezvoltator în urmărirea obiectivului său atribuit.
Acest exemplu ilustrează o realitate importantă despre mediile bazate pe inteligență artificială: aceste sisteme se optimizează pentru obiective, nu neapărat pentru limite de securitate. AppSec tradițional a fost construit în jurul monitorizării greșelilor umane. Următoarea generație de AppSec va trebui din ce în ce mai mult să guverneze comportamentul autonom.
De ce AppSec bazat pe inteligență artificială necesită o abordare zero trust
Multe dintre temele discutate pe parcursul discuției SafeDev se aliniază îndeaproape cu schimbarea mai amplă către ceea ce Xygeni definește ca Zero Trust pentru era IA SDLCNu avea încredere în nimic, verifică totul, inclusiv în IA însăși. Așa cum este subliniat în abordarea platformei Xygeni, IA extinde suprafața de atac pe mai multe straturi simultan:
- cod de primă parte,
- dependențe,
- CI/CD pipelines,
- Modele și agenți de inteligență artificială,
- și medii de dezvoltare.
Multe dintre aceste domenii rămân în mare parte invizibile pentru instrumentele tradiționale AppSec. Provocarea nu mai constă doar în scanarea codului pentru vulnerabilități. Organizațiile au nevoie din ce în ce mai mult de vizibilitate asupra dependențelor generate de inteligența artificială, a activității inteligenței artificiale din mediile de dezvoltare, a comportamentului agenților, a infrastructurii conectate la inteligența artificială și a interacțiunilor din lanțul de aprovizionare software care au loc la viteza mașinilor.
De aceea, concepte precum inventarul IA, tehnologia conștientă de IA ASPMAI-SPM și guvernanța mediului pentru dezvoltatori devin rapid centrale în conversațiile moderne despre AppSec.

SDLC S-a schimbat deja
Discursul SafeDev a clarificat un lucru: IA este deja încorporată în SDLC. Industria nu mai discută dacă dezvoltarea asistată de inteligență artificială va avea loc. Această tranziție este deja în curs de desfășurare în cadrul organizațiilor de inginerie de toate dimensiunile.
Adevărata provocare acum este menținerea vizibilității, guvernanței, atribuirii și controlului operațional în medii de dezvoltare din ce în ce mai autonome.
Pe măsură ce adoptarea inteligenței artificiale se accelerează, ipotezele tradiționale AppSec privind limitele de încredere, autoritatea umană, proveniența software-ului și modelele statice de guvernanță vor continua să se prăbușească.
Organizațiile care se adaptează cel mai rapid nu vor fi neapărat cele care încetinesc adoptarea inteligenței artificiale. Vor fi cele capabile să înțeleagă, să guverneze și să asigure dezvoltarea de software bazată pe inteligență artificială la viteza cu care se dezvoltă deja.
Continuați conversația la OWASP Global AppSec EU Viena
Discuția despre tehnologia bazată pe inteligență artificială SDLC Securitatea abia începe. Xygeni va continua să exploreze aceste subiecte la OWASP Global AppSec EU din Viena, unde echipa va discuta despre AppSec bazată pe inteligență artificială. software supply chain security, guvernanța IA și riscurile emergente ale mediilor de dezvoltare agențică.
Dacă participați OWASP Global AppSec UE, veniți să întâlniți echipa Xygeni la Viena, la standul G-08!